Hackeo de Bitget: ¿Adónde fue los $387 millones robados?
 Tapbit Wire
El atacante de Bitget ha movido gran parte del robo de $387,5 millones de la bolsa hacia Bitcoin mediante servicios multi cadena, mientras que solo unos $840 000 fueron congelados públicamente cinco días después de la brecha del 24 de septiembre.
Resumen
Bitget afirma que los atacantes trasladaron $387,5 millones desde billeteras calientes y tibias en varias cadenas de bloques en septiembre.
BlockSec estima que los atacantes aún controlaban unos $342 millones cinco días después del inicio del robo a Bitget.
Tether, Circle y NEAR Intents congelaron unos $840 000, equivalente al 0,2 % de los fondos robados.
THORChain gestionó unos $269 millones en valor de paso, mientras que Bitcoin se convirtió en el principal activo de consolidación.
Corea del Norte sigue siendo sospechosa, pero BlockSec señala que las pruebas en cadena actuales no identifican al atacante.
BlockSec informó que los fondos robados siguieron tres rutas principales: conversión rápida de activos que los emisores podían congelar, consolidación del valor de varias cadenas en Bitcoin y envío gradual de BTC a transacciones CoinJoin.
La firma de seguridad basó su análisis en direcciones publicadas mediante el panel de seguimiento de Bitget y una instantánea del 29 de septiembre, por lo que los saldos y totales de lavado pueden seguir cambiando conforme se mueven los fondos.
También te puede interesar: Bitget reanuda retiros de USDT tras hackeo de $387 M
¿Cómo movió el hacker de Bitget el dinero robado?
Bitget indicó que la brecha comenzó a las 18:31 UTC del 24 de septiembre con transferencias no autorizadas desde partes de su infraestructura de billeteras calientes y tibias.
BlockSec halló que las primeras transacciones implicaron pequeñas pruebas de 0,84 ETH y 93 TRX. Las retiradas mayores comenzaron a las 18:58 UTC, mientras que el sistema de conciliación de Bitget detectó una discrepancia siete minutos después y bloqueó los retiros habituales de clientes.
Según Bitget, los atacantes no dependían del proceso normal de retiros de clientes. La bolsa afirmó que una vulnerabilidad en un producto de seguridad de terceros les otorgó credenciales internas de alto nivel, usadas luego para enviar órdenes falsas de retiro directamente a su sistema de billeteras.
Bitget afirmó que no se comprometieron las claves privadas y que sus billeteras frías permanecieron intactas. Investigaciones independientes de Mandiant y SlowMist confirmaron posteriormente que el software de seguridad de terceros comprometido permitió el acceso no autorizado al entorno de billeteras de la bolsa.
La pérdida se estimó inicialmente en $351,6 millones antes de que Bitget ampliara la cifra a unos $387,5 millones tras incluir transferencias de Zcash y Tron. BlockSec contabilizó 13 activos robados en 12 cadenas, siendo XRP la mayor pérdida individual por cadena.
Primero se trasladaron los activos susceptibles de congelación. BlockSec halló aproximadamente 75,48 millones de dólares en USDT, USDC y USDT0, además de 3000 tokens XAUt, que se convirtieron en ETH o AVAX en 41 minutos desde el robo.
Entre las rutas utilizadas figuraron Uniswap, UniswapX, 1inch y el servicio integrado de intercambio de MetaMask. BlockSec indicó que todas esas conversiones se completaron antes de que la directora ejecutiva de Bitget, Gracy Chen, revelara públicamente la brecha.
¿Por qué solo se han congelado 840 000 USD de los 387 millones de USD de Bitget?
Una vez convertidos los activos, el atacante comenzó a trasladar valor entre cadenas y hacia Bitcoin.
BlockSec estimó que, hasta su instantánea del 29 de septiembre, unos 269 millones de USD en valor transitorio circularon por THORChain en 7804 transacciones. Chainflip gestionó aproximadamente 37,27 millones de USD, mientras que USDT0/LayerZero, CCTP de Circle, Across y Stargate aparecieron en otras rutas.
Esas cifras no pueden sumarse como montos robados independientes. BlockSec advirtió que los mismos fondos pueden circular por más de un protocolo durante su traslado entre cadenas.
Casi cinco días después del inicio del proceso de blanqueo, BlockSec estimó que las billeteras controladas por el atacante aún conservaban aproximadamente 342 millones de USD, equivalente al 88,3 % del monto original robado. Bitcoin representaba cerca del 83,7 % de ese saldo, unos 3386 BTC.
Las congelaciones visibles públicamente fueron mucho menores.
Tether y Circle inmovilizaron unos 340 000 USD en stablecoins. Gran parte de ese dinero quedó expuesta a congelación porque permaneció en direcciones el tiempo suficiente para que los emisores pudieran actuar.
NEAR Intents informó por separado que su sistema de riesgo SHIELD detectó intentos de canalizar más de 50 millones de USD mediante su servicio. El análisis de BlockSec sobre dicha divulgación encontró que se detuvieron unos 503 000 USD durante su ejecución, mientras que unos 166 000 USD pasaron sin obstáculos.
Según su propia divulgación, las cifras de NEAR Intents tienen un margen de error estimado de hasta el 10 %.
Coberturas anteriores sobre la interrupción por NEAR Intents de transferencias vinculadas a Bitget revelaron que algunos fondos quedaron en transacciones pendientes tras ser marcados durante el proceso de intercambio.
En conjunto, las acciones de Tether, Circle y NEAR Intents llevaron los fondos congelados visibles públicamente a unos 840 000 USD, apenas el 0,2 % del monto robado.
¿Por qué tanta criptomoneda de Bitget circuló por THORChain?
THORChain se convirtió en la ruta intercadena más grande identificada por BlockSec, lo que generó críticas de Bitget mientras continuaba la conversión de ETH robado en BTC.
Chen pidió públicamente a THORChain que rechazara las direcciones conocidas del atacante, argumentando que «la descentralización es un principio de diseño, no un escudo» para fondos robados.
THORChain rechazó la solicitud y señaló que sus funciones de parada de emergencia están diseñadas para proteger al protocolo en su conjunto, no para censurar selectivamente transacciones individuales.
La red afirmó que una parada de emergencia «no es una congelación selectiva» de una transacción o usuario específico.
Más tarde, una billetera vinculada a Bitget intercambió unos 6,3 millones de USD en ETH por Bitcoin mediante THORChain, realizando 27 intercambios que produjeron aproximadamente 75,2 BTC.
Otros fondos robados llegaron a mezcladores de Bitcoin. Hasta el 29 de septiembre, BlockSec contabilizó unos 3,94 millones de USD entrando en transacciones CoinJoin.
Una transacción CoinJoin del 27 de septiembre incluyó 356 entradas y 401 salidas. Cuatro entradas, cada una con 2,5 BTC, procedían de direcciones que el rastreador de Bitget identificó como pertenecientes al atacante.
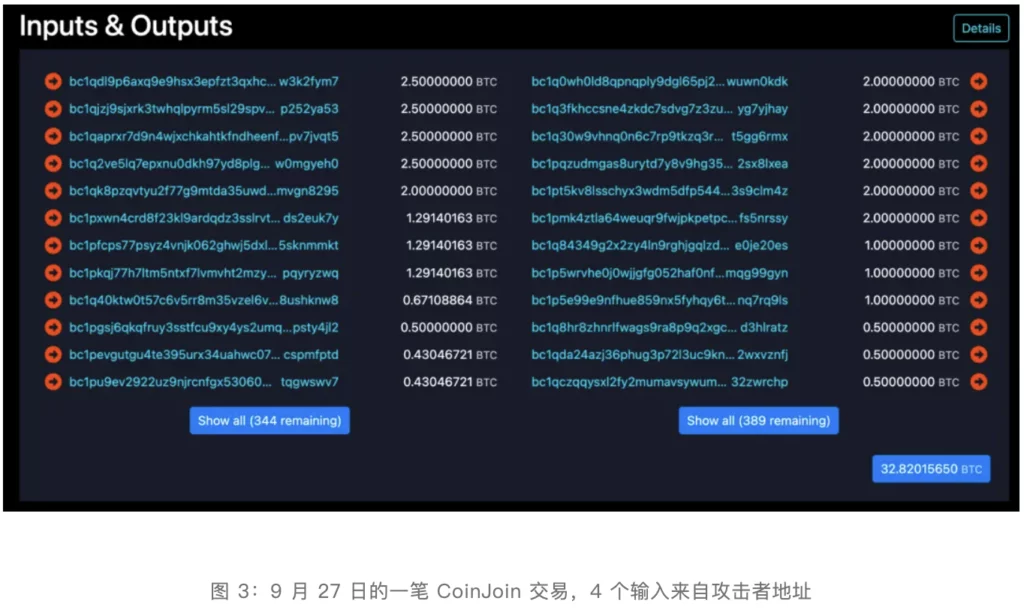
El seguimiento independiente de fondos de Bitget que ingresaron a Wasabi CoinJoin halló previamente una ruta que comenzaba en Tron, pasaba por Ethereum y THORChain, y llegaba a Bitcoin antes del mezclado.
¿Fue Corea del Norte la responsable del hackeo de Bitget?
La participación de Corea del Norte sigue siendo una evaluación, no una atribución confirmada por las autoridades policiales.
Chen afirmó que el comportamiento de las direcciones IP y los patrones en cadena «coincidían con técnicas empleadas por grupos hackers vinculados a la RPDC». Bitget indicó que algunas direcciones IP coincidían con infraestructura de VPN anteriormente asociada a un grupo norcoreano, aunque la evidencia técnica detrás de esa comparación no se ha hecho pública.
BlockSec halló otros posibles vínculos, como superposiciones con métodos de blanqueo usados en ataques atribuidos a TraderTraitor y la utilización de THORChain para convertir activos en Bitcoin.
El investigador ZachXBT identificó varios blanqueadores de dinero subterráneos de habla china que, según dijo, gestionaban fondos para el atacante. Uno de ellos había aparecido previamente en actividades de blanqueo vinculadas a una explotación anterior.
Arkham señaló por separado el uso de la técnica de «peel-chain», frecuentemente asociada con operaciones vinculadas a Corea del Norte.
BlockSec advirtió contra considerar esas similitudes como prueba de la identidad del atacante. Los servicios de blanqueo pueden trabajar para distintos clientes, y protocolos como THORChain y CoinJoin están disponibles para usuarios sin relación entre sí.
La firma de seguridad señaló que la evidencia apunta más directamente a una posible reutilización de grupos de blanqueo que a una prueba de que los mismos hackers llevaron a cabo ataques anteriores vinculados a Corea del Norte.
La comparación se ha centrado en parte en el robo de Bybit de 2025. Las autoridades estadounidenses atribuyeron formalmente ese ataque de 1500 millones de dólares a la operación TraderTraitor de Corea del Norte, mientras que THORChain se usó ampliamente para mover los fondos robados de Bybit.
Ninguna agencia policial ha atribuido públicamente el incidente de Bitget a Corea del Norte según las últimas actualizaciones verificadas.
¿Qué sucederá a continuación con Bitget y los fondos robados?
Bitget continúa rastreando billeteras y ofrece una recompensa por recuperaciones. El intercambio otorga a los participantes calificados un 5 % de los fondos que ayuden directamente a congelar y otro 5 % por los fondos recuperados con éxito.
La recompensa de recuperación de Bitget se lanzó mientras Mandiant, SlowMist, intercambios e investigadores blockchain seguían rastreando las direcciones del atacante.
Bitget ya ha restablecido gradualmente los retiros de Bitcoin, Ether y USDT. Su calendario publicado ubica otros tokens, retiros en moneda fiduciaria y servicios P2P para las 08:00 UTC del 2 de octubre, aunque la página oficial del incidente del intercambio aún no había confirmado dicha reapertura final al momento de la verificación.
Bitget afirma que la vulnerabilidad explotada ya se ha corregido y que los saldos de los usuarios permanecen intactos. Su investigación forense, colaboración con las autoridades, rastreo y recuperación de fondos siguen en curso, y la plataforma publicará nuevos hallazgos relevantes mediante sus actualizaciones oficiales de seguridad.
Más información: La demanda contra LIBRA se desestimó tras rechazar el tribunal las acusaciones contra Meteora y Chow


