Revolut-ID-Diebstähle verdeutlichen die Gefahren von KYC: So lässt sich das Problem beheben
 Tapbit Wire
Der massive Diebstahl von über 153 Millionen US- und kanadischen Führerscheinen Anfang dieses Monats macht eines deutlich: Der sicherste Ort für eine Kopie Ihres Führerscheins ist überhaupt nirgendwo.
Die geleakten IDs stammen offenbar von einem Identitätsverifizierungsanbieter und landeten zusammen mit Millionen weiterer gestohlener Identitäts- und Reisedokumente auf dem Dark-Web-Dienst Nexus.
Die Gefahr wurde diese Woche unterstrichen, nachdem der Fintech-Anbieter Revolut enthüllte, dass ein Hacker das Unternehmen getäuscht hatte, um umfangreiche sensible Kundendaten – darunter Passkopien und Verifizierungsselfies – zu erhalten. Der Hacker veröffentlicht nun schrittweise die Identifikationsdokumente von 680 Kunden im Web, um ein Lösegeld von 10.000 Bitcoin zu erpressen.
Die Ironie ist kaum zu übersehen: KYC-Verfahren („Know Your Customer“) sollen Finanzsysteme sicherer machen, indem sie die Identität der Kunden feststellen und sicherstellen, dass diese keine kriminellen Absichten verfolgen.
Doch die übliche Umsetzung von KYC zwingt Unternehmen, große Mengen sensibler Daten zu speichern – was attraktive Zielobjekte für Kriminelle schafft.
Und das Problem wird immer schwerer zu ignorieren: Allein in der ersten Hälfte 2026 waren laut Privacy Rights Clearinghouse mindestens 343 Millionen Menschen von US-Datenpannen betroffen. Noch frustrierender: Identitäten lassen sich bereits heute ohne Speicherung der Dokumente mittels Zero-Knowledge-Beweisen verifizieren.
Efrat Fenigson, Moderatorin des Podcasts „You’re The Voice“, beschäftigt sich ausführlich mit Datenschutz und KYC. Sie sagt gegenüber dem Magazin:
„Wenn Aufsichtsbehörden weiterhin ein Modell vorschreiben, das dieses Ergebnis zwangsläufig herbeiführt – obwohl die Technologie zur Verifizierung ohne Speicherung bereits existiert – ist das ein Warnsignal. Es deutet auf mangelndes rationales Denken und fehlenden echten Willen hin, Probleme zu lösen.“
Wie viele weitere Leaks werden noch nötig sein, bis dieser Wille endlich nachgibt?
KYC wurde entwickelt, um Ihre Identität zu erfassen – nicht nur zu verifizieren
Heutige KYC-Systeme basieren weitgehend auf der Annahme, dass Institute Kundenpässe oder Führerscheine einsehen, relevante Informationen erfassen und Nachweise der Prüfung speichern müssen.
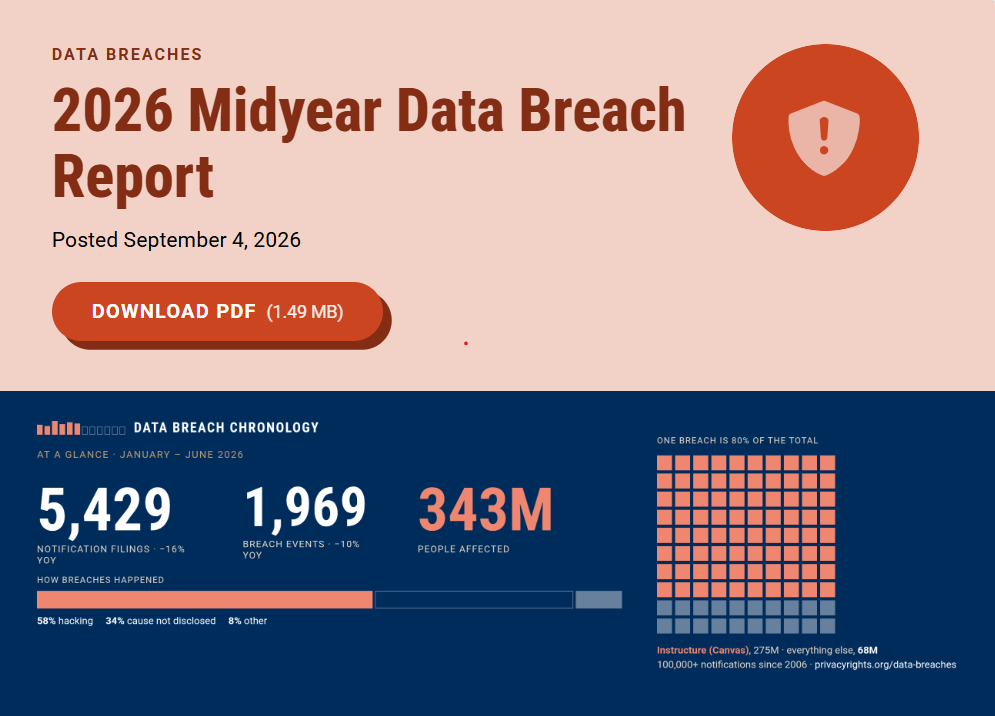
Allein 2026 waren laut Privacy Rights Clearinghouse 343 Millionen Menschen von US-Datenpannen betroffen.
Doch bei diesem Ansatz liegt ein offensichtliches Problem: Es entstand ein riesiges Ökosystem aus Identitätsanbietern, Datenbanken, Anbietern und Compliance-Systemen, die jeweils separate Schätze an Ihren individuellen KYC-Daten speichern. Jede zusätzliche Kopie Ihrer Daten schafft einen weiteren möglichen Angriffspunkt – und Hacker finden zunehmend kreative Wege, darauf zuzugreifen.
Im Fall Revolut sandte der Hacker E-Mails mit KYC-Datenanfragen von einer legitimen italienischen Polizeibehörde. Lyudmyla Kozlovska, Präsidentin von Open Dialogue, erklärte auf X, dass EU-Gesetze Revolut keine andere Wahl ließen, als zu kooperieren.
„Das EU-Geldwäschebekämpfungsgesetz sieht keine Verifizierungspflicht für Banken vor und bietet kein wirksames Mittel, um zu prüfen, wer sich wirklich hinter einer authentifizierten staatlichen Anfrage verbirgt. Eine Ablehnung zieht Millionenstrafen nach sich. In der Praxis ist eine Verifizierung unmöglich.“
Susie Violet Ward, Direktorin und Mitgründerin von Bitcoin Policy UK, warnt: Das eigentliche Problem liegt darin, ID-Daten unnötigerweise zu speichern.
„Wir müssen aufhören, Identitätsverifikation und Identitätspreisgabe als dasselbe zu betrachten.“
Wenn ein Unternehmen lediglich wissen muss, ob jemand über 18 ist, argumentiert sie, sollte es nicht automatisch weitere Angaben wie den vollständigen Namen, die Adresse, das genaue Geburtsdatum und eine dauerhafte Kopie der entsprechenden Identifikationsdokumente benötigen:
„Die Ironie besteht darin, dass KYC Systeme sicherer machen soll, doch die aktuelle Umsetzung kann ein völlig anderes Sicherheitsproblem schaffen. Nach einer Verletzung kann man sein Passwort zurücksetzen – aber nicht seine Identität.“
Die Technologie zum Verhindern von Identitätsdaten-Hoarding existiert bereits.
Für Krypto-Befürworter ist die naheliegende Lösung der Einsatz von Zero-Knowledge-Beweisen (ZKB). Das sind mathematische Beweise, die etwas als wahr nachweisen, ohne Details preiszugeben. So lässt sich z. B. mittels einer App ein Beweis erzeugen, der bestätigt, dass der Führerschein besagt, dass man älter als 18 ist – ohne Geburtsdatum oder ein Foto des Führerscheins zu übermitteln.
Zcash-Gründer Zooko Wilcox erklärt die ZK-Technologie in diesem Video verständlich.
Verständliche Erklärung der ZK-Technologie. Quelle: Crypto Fireside
Evin McMullen, CEO und Mitgründerin des Billions Network – einem Anbieter datenschutzfreundlicher digitaler Identitätslösungen und ZK-Technologien – sagt gegenüber Magazine:
„Die Technologie funktioniert und ist bereits heute in Tausenden von Anwendungen und regulierten Institutionen im Einsatz. Was sie behindert, ist, dass der gesamte Compliance-Prozess auf dem Sammeln und Speichern von Dokumentenkopien beruht.“
McMullen betont, dass die Hürde „niemals die Technologie“ war, sondern vielmehr Regeln, Anreize und Infrastruktur:
„Dies ist ein Governance- und Standardisierungsproblem, das sich als Technologieproblem tarnt.“
Wenn die Technologie funktioniert, was hindert ihre breitere Nutzung?
Die Europäische Union integriert ZK-Technologie bereits in ihr digitales Identitätssystem und deren Altersverifikationskonzepte – etwa durch datenschutzfreundliche Altersnachweise, bei denen Nutzer ihr Alter nachweisen können, ohne ihre vollständige Identität oder ihr exaktes Geburtsdatum preiszugeben.
Auch die digitale Identitäts-Wallet der EU unterstützt „selektive Offenlegung“, sodass Nutzer nur die für eine Transaktion erforderlichen Informationen preisgeben.
Warum wird dies nicht stärker für finanzielle KYC-Zwecke eingesetzt?
Laut McMullen sind „Regulierung und Verständnis“ die größten Hemmnisse für die Einführung:
„Der häufigste Stolperstein ist, dass Compliance-Teams ‚wir haben den Ausweis gesehen‘ mit ‚wir müssen den Ausweis speichern‘ gleichsetzen – und daher aus Vorsicht zu viel sammeln.“
Sie nennt zudem Interoperabilität als weiteres Problem: Kryptografische Beweise sind nur nützlich, „wenn die prüfende Partei ihn verifizieren kann, ohne Rückfrage an die Ausstellungsstelle zu stellen“. Dazu bedarf es gemeinsamer Standards – was leichter gesagt als getan ist.
ZK löst KYC nicht wie von Zauberhand
Ein weiterer wichtiger Vorbehalt: Der Austausch eines Identifikationsdokuments durch einen Zero-Knowledge-Beweis beseitigt nicht automatisch alle Datenschutz- oder Sicherheitsprobleme.
Fenigson weist darauf hin, dass ebenso wichtig ist, woran eine ZK-Berechtigung gebunden bleibt:
„Die Anreize führen zur Kontrolle, nicht zur Privatsphäre. Zero-Knowledge-Beweise ermöglichen es jemandem, eine Tatsache zu beweisen – etwa, über 18 Jahre alt zu sein oder nicht auf einer Sanktionsliste zu stehen […]. Was fehlt, ist die Bindung dieses Beweises. Derzeit erfolgt sie meist an ein Konto in der Datenbank eines Dritten.“
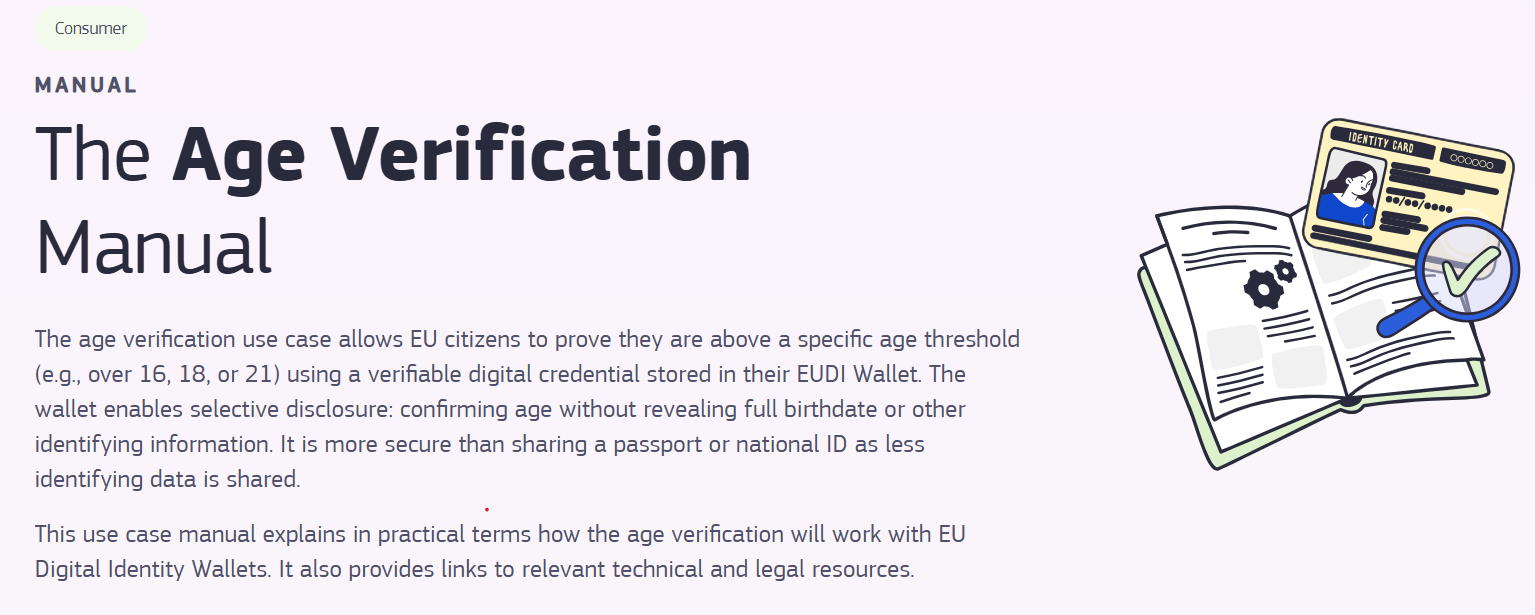
Die digitale Identitätsbrieftasche der EU unterstützt selektive Offenlegung. Quelle: Europäische Kommission
Es kommt also darauf an, wer letztlich die Berechtigung kontrolliert. Wird ein datenschutzfreundlicher Beweis zwar von einer Person erzeugt, aber an ein Konto in der Datenbank eines Dritten gebunden, bleibt sie dennoch von einem zentralisierten Zwischenhändler abhängig.
Die Regeln sind nicht so eindeutig, wie man meinen könnte
In vielen Fällen verlangen die Regeln gar keine Speicherung von Ausweisdokument-Daten – es handelt sich vielmehr um eine Konvention, weil dies stets so gehandhabt wurde.
Die Leitlinien der Financial Action Task Force (FATF) berücksichtigen ausdrücklich, wie digitale Identitätssysteme zur Kundenidentifikation (Customer Due Diligence) eingesetzt werden können, statt Institutionen zur Nutzung physischer Ausweisdokumente zu verpflichten.
Die FATF-Empfehlungen folgen zudem einem risikobasierten Ansatz, wobei einzelne Länder die Standards mittels eigener Rechts- und Regulierungssysteme umsetzen. „In vielen Rechtsordnungen lautet die Regel: Identität muss verifiziert und diese Verifizierung dokumentiert werden – nicht aber, das Originaldokument dauerhaft zu speichern“, sagt McMullen.
Das bedeutet, dass eine kryptografisch verifizierbare Bestätigung samt Nachweis der durchgeführten Prüfung möglicherweise ausreicht, um die Vorgaben zu erfüllen – ohne ein weiteres permanentes Kopie des Ausweises anzulegen.
Doch da die Leitlinien „vage“ seien, halte die Branche laut McMullen einfach alles vor, weil Compliance-Teams wüssten, dass Auditoren und Aufsichtsbehörden dies akzeptieren würden.
Mit anderen Worten: Selbst wenn die Regeln technisch einen anderen Ansatz zulassen, will niemand als Erster das Risiko eingehen – wie Ward erläutert:
„In der Regulierung herrscht die Vorstellung, mehr Informationen bedeute mehr Kontrolle und damit mehr Sicherheit.“
Eine Änderung ist kaum absehbar, es sei denn, die Regeln werden ausdrücklich dahingehend geändert, Zero-Knowledge-Beweise zuzulassen. Und obwohl kein System perfekt ist, verhindert ZK-Technologie zumindest die Erfassung und langfristige Speicherung besonders sensibler Daten. Wie McMullen betont:
„Was man nie besessen hat, kann man auch nicht verlieren.“
Magazin: 10 der größten ungelösten Krypto-Rätsel