Binance-Hacker eilten, Milliarden zu verschieben, bevor sie eingefroren werden konnten
 Tapbit Wire
Angreifer hinter dem geschätzten 6,3-Mrd.-Dollar-Hack von Binance kontrollieren trotz Bemühungen der Token-Emittenten zur Einfrierung der Erlöse immer noch Milliarden Dollar an gestohlener Kryptowährung.
Der Angriff, der größte der Kryptogeschichte, begann am Donnerstag um 20:04 Uhr UTC; die Täter, die mit den nordkoreanischen Hackern des Bitget-Hacks vom Vormonat in Verbindung stehen, begannen sofort mit dem Umtausch der Vermögenswerte.
Der Plan der Hacker bestand darin, Vermögenswerte, die eingefroren werden konnten (z. B. USDT und USDC), in solche umzuwandeln, die nicht eingefroren werden konnten, etwa Bitcoin (BTC) und Ether (ETH).
Der CertiK-Ingenieur Dickson Wu verfolgte 500 Mio. USDT, die an eine Adresse gesendet wurden; davon wurden bis 20:59 Uhr UTC – weniger als eine Stunde nach Beginn des Hacks – 325 Mio. USDT an Market Maker gegen ETH verkauft.
Sie waren im Wettlauf gegen einige der mächtigsten Gatekeeper der Krypto-Branche: Stablecoin-Giganten wie Tether und Circle, die bereits damit begonnen hatten, mit dem Diebstahl in Verbindung stehende Adressen auf die schwarze Liste zu setzen.
Binance erklärte am Freitag, dass von insgesamt geschätzten 6,3 Mrd. Dollar rund 3 Mrd. Dollar der gestohlenen Vermögenswerte onchain eingefroren seien; man arbeite zudem mit Strafverfolgungsbehörden, Emittenten und Blockchain-Analysefirmen zusammen, um weitere Mittel zu verfolgen.
Das Ausmaß des Diebstahls ist selbst im Krypto-Bereich atemberaubend – doch wenn bereits rund die Hälfte der Vermögenswerte eingefroren ist: Wie viel der gestohlenen Kryptowährung können die Täter tatsächlich ausgeben?
Krypto mit Abschaltfunktion
Im Gegensatz zu BTC oder ETH – dezentralen Kryptowährungen ohne zentralen Emittenten und ohne Möglichkeit, sie per Knopfdruck anzuhalten – besitzen zentralisierte Stablecoins wie Tethers USDT und Circles USDC Emittenten, die Tokens an bestimmten Adressen einfrieren können.
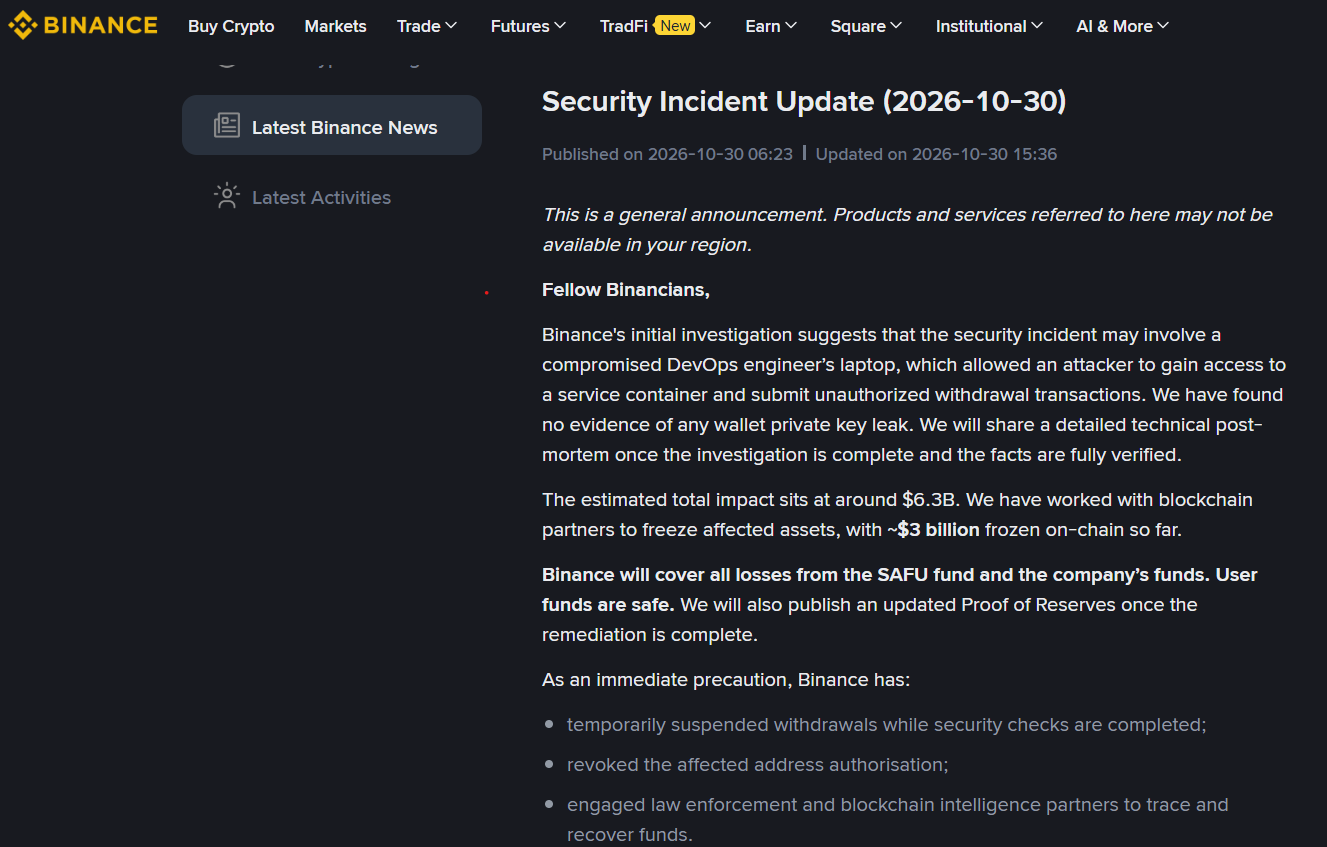
Binance erklärte, mit Strafverfolgungsbehörden zur Verfolgung der Gelder zusammenzuarbeiten. Quelle: Binance
Dies verleiht ihnen die Fähigkeit, bei solchen Vorfällen rasch zu handeln. Tether froren insgesamt rund 1,567 Mrd. USDT ein; die erste größere Einfrierung erfolgte bereits 37 Minuten nachdem die gestohlenen Mittel das Haupt-Ethereum-Wallet der Angreifer erreicht hatten.
Circle froren drei Minuten später rund 823 Mio. USDC ein; weitere Emittenten wie Ripple und World Liberty Financial folgten kurz darauf.
Die Fähigkeit, Krypto einzufrieren, ist nicht ausschließlich ein Stablecoin-Merkmal; auch dezentrale Protokolle wie Arbitrum blieben bei diesem Vorfall nicht untätig, obwohl sie keine zentralen Emittenten haben.
Der Sicherheitsrat von Arbitrum verlagerte rund 30,5 Mio. ARB und ETH in eine Zwischen-Wallet mit Einfrierstatus, wobei diese Mittel nur nach weiterem Beschluss des Rates oder einer Abstimmung durch die Arbitrum-DAO-Governance bewegt werden können.
Ein wichtiger Unterschied bleibt bestehen: Eingefrorene Mittel bedeuten nicht zwangsläufig zurückgeholte Mittel. Durch die Immobilisierung wird verhindert, dass die mutmaßlichen Angreifer über die Vermögenswerte verfügen – eine automatische Rückgabe an Binance oder dessen Nutzer erfolgt jedoch nicht.
Die Aave-Komplikation
Das dezentrale Kreditprotokoll Aave fügt der Gleichung eine weitere Komplexitätsebene hinzu. Zwischen 20:58 und 21:01 Uhr UTC hinterlegte eine mit den Angreifern verbundene Wallet 60 Mio. USDT bei Aave V3 auf Ethereum und entlieh 44,6 Mio. US-Dollar an verwandeltem Ether (WETH), rund 40 Minuten vor der ersten Sperrung.
LlamaRisk, ein Risikodienstleister für Aave, erklärte in seinem Update um 1:00 Uhr morgens, dass die Position des Angreifers anschließend rund 59,9 Mio. USDT an Sicherheiten gegenüber einer Schuld von 43,8 Mio. US-Dollar hielt. Aave betonte, die Position sei weiterhin überbesichert und stelle keine Gefahr für die Protokollanbieter dar.
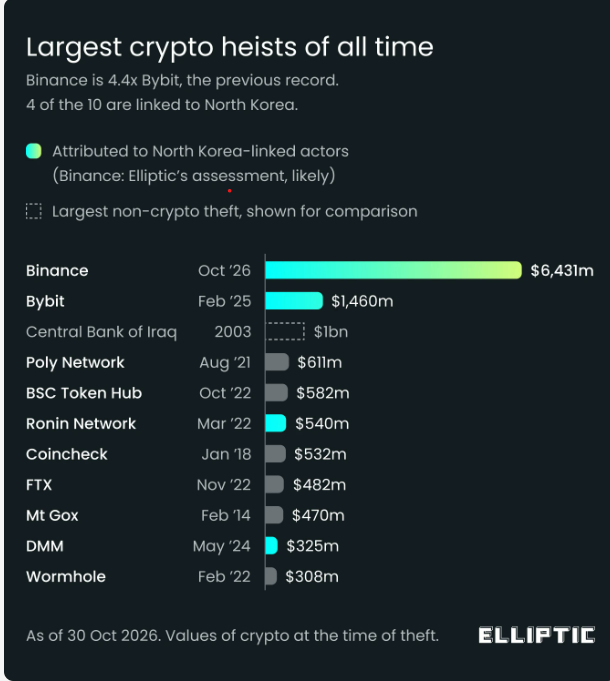
Größte Krypto-Raubzüge aller Zeiten. Quelle: Elliptic
Da die USDT bereits in Aaves Kreditpool eingezahlt worden waren, konnte die Sperrung der Wallet des Angreifers nicht automatisch die vom Protokoll gehaltenen Sicherheiten zurückholen, wie Marc Zeller, Gründer der Aave Chan Initiative, erläuterte:
„USDT ist echtes Geld, das durch Dollar gedeckt ist; die Position ist kriminell, aber aus Sicht des Protokolls überbesichert.“
Um weitere Einzahlungen und Kreditaufnahmen zu verhindern, sperrte Aave vorübergehend die Märkte seiner V3- und V4-Deployment-Versionen – bestehende Nutzer konnten jedoch weiterhin Geld abheben, Darlehen zurückzahlen und Positionen liquidieren.
Aave hob später die vorsorgliche Marktsperre für V3 und V4 wieder auf und erklärte, seine Verträge seien unbeeinflusst geblieben und alle Positionen weiterhin überbesichert.
„Nur ein weiterer Tag in der Kryptowelt“, sagte Zeller.
Was können die Angreifer also tatsächlich behalten?
Elliptic schätzte, dass bis 7:00 Uhr morgens UTC am Freitag 2,84 Mrd. US-Dollar eingefroren worden waren, während die Angreifer noch etwa 3,33 Mrd. US-Dollar an Vermögenswerten kontrollierten, die die Emittenten nicht sperren konnten.
Obwohl die Sperrung den Gewinnpool der Angreifer nahezu halbierte, bedeutet dies nicht, dass sämtliche verbleibenden Mittel sicher zurückzuholen sind.
Bitcoin und Ether besitzen keinen zentralen Token-Emittenten, der einzelne Adressen wie Tether oder Circle sperren könnte. Sobald gestohlene Vermögenswerte in diese nativen Kryptowährungen umgewandelt wurden, können Transaktionen eingeschränkt, aber das Einfrieren ist deutlich schwieriger.
Binance hat zugesagt, alle Verluste aus ihrem Secure Asset Fund for Users (SAFU) sowie aus Unternehmensmitteln zu ersetzen und betont, dass Kundengelder sicher seien; laut dem neuesten Update von Binance-CEO Richard Teng „erfolgt bereits die Rückgewinnung gestohlener Vermögenswerte für Kunden“.
Magazin: Schwarzer Oktober der Cybersicherheit: So schützen Sie sich


