Die Illusion der Sicherheit in der Kryptowährungsbranche am Beispiel des Diebstahls bei Binance: Einfrieren, Entschädigung und Zentralisierung
 Tapbit Wire
In den frühen Morgenstunden des 30. Oktober (Pekinger Zeit) wurde Binance von Hackern angegriffen; Vermögenswerte aus mehreren Hot Wallets verschiedener Blockchains wurden nacheinander abgezogen. Noch am selben Tag bestätigte Binance, dass der Gesamtschaden dieser Sicherheitsverletzung rund 6,3 Mrd. USD betrug, wovon etwa 3 Mrd. USD on-chain eingefroren wurden; zudem versprach das Unternehmen, sämtliche Verluste über den SAFU-Fonds und eigene Mittel zu decken.
Gemessen am Wert zum Zeitpunkt des Diebstahls handelt es sich um den größten jemals dokumentierten Diebstahl in der Kryptobranche – rund viermal so hoch wie der 2025 bei Bybit erbeutete Betrag. Nach der Nachricht fiel Bitcoin kurzzeitig unter 77.000 USD, während BNB fast 10 % verlor.
Abgesehen von den eingefrorenen 3 Mrd. USD: Wohin verschwanden die restlichen Vermögenswerte? Binance spricht von einem komplexen Angriff – wie manipulierten die Angreifer das Signatursystem der Börse? Was bedeutet die Zusage einer vollständigen Entschädigung finanziell?
1. 50 vorunterschriebene Autorisierungen, 3 Minuten und 24 Sekunden – leergefegt wurde Binance’ zentrale Hot Wallet
Der Ablauf der Geldabflüsse in der Nacht des Angriffs wurde von ChainCatcher im Artikel „Rückblick auf den gesamten Ablauf des 5,6-Mrd.-USD-Diebstahls bei Binance: He Yi verspricht volle Entschädigung aller Verluste“ zusammengefasst. Spätere on-chain-Analysen verschiedener Parteien ergänzten weitere Details zum Angriff.
Laut der Analyse von Shen Yu, Mitgründer von Cobo, hatten die Angreifer im Voraus eine Überweisungsliste für 64 Token erstellt und zweimal mit einer Test-Wallet geübt – das letzte Mal etwa dreieinhalb Stunden vor dem eigentlichen Angriff. Yu Xian, Gründer von Slow Mist, stellte fest, dass die Hacker zwar grob vorgingen, aber ausreichend vorher probten.
Laut TRM Labs erfolgten die ersten Auszahlungen an fünf Wallets im XRP-Ledger um 4:05 Uhr – etwa 20 Minuten vor den großen Transfers auf Ethereum. Danach folgten nacheinander Auszahlungen auf Solana, Bitcoin, Tron u. a., insgesamt auf zehn Blockchains.
Auf Ethereum zeigten sowohl Shen Yus als auch die Analyse des Sicherheitsunternehmens Blockaid, dass die Angreifer um 4:20 Uhr eine Transaktion mit 50 Autorisierungen an Binance’ Hot Wallet „Binance 14“ sendeten.
Über den EIP-7702-Mechanismus können normale Wallets mittels Signatur Ausführungsrechte an einen Smart Contract delegieren – doch jede Autorisierung gilt nur für die jeweilige Transaktionsnummer (Nonce).
Da „Binance 14“ kontinuierlich Nutzerabhebungen verarbeitete, änderte sich die Nonce ständig. Die Angreifer hatten im Voraus 50 aufeinanderfolgende Nonce-Signaturen vorbereitet; eine davon traf genau, und 3 Minuten und 24 Sekunden später wurden alle Wallet-Vermögenswerte auf einmal abgezogen.
Danach blieb die Delegation wirksam: Sobald neue Mittel in die Wallet flossen, wurden sie sofort erneut abgezogen. Der letzte von TRM Labs dokumentierte Transfer erfolgte um 7:56 Uhr. Mit dem Verlassen der Vermögenswerte aus Binance’ Wallet begann ein Wettlauf zwischen Einfrieren und Weiterüberweisen.
2. Rund 3 Mrd. USD eingefroren, 18.000 BTC noch in Händen der Hacker
Stablecoin-Aussteller reagierten als Erste: 37 Minuten nach dem Haupttransfer froren Tether über 970 Mio. USDT in der Hauptempfangswallet ein. Tether-CEO Paolo Ardoino erklärte später, dass über 1,56 Mrd. USDT im Zusammenhang mit diesem Vorfall eingefroren wurden.
Circle-CEO Jeremy Allaire bestätigte ebenfalls, dass Circle über 800 Mio. USDC eingefroren habe. Ripple sperrte 40,54 Mio. RLUSD, World Liberty Financial ebenfalls betroffene USD1.
On-chain-Statistiken zufolge wurden von den rund 3,75 Mrd. USD, die auf Ethereum transferiert wurden, etwa 2,4 Mrd. USD eingefroren; von den rund 630 Mio. USD auf Tron waren es etwa 380 Mio. USD.
Die Angreifer hatten dies offensichtlich vorhergesehen. Shen Yu wies darauf hin, dass sie während des Angriffs teilweise USDT und andere einfrierbare Assets gegen ETH tauschten, um Sperrmaßnahmen zu umgehen. Laut TRM Labs verkauften sie etwa 325 Mio. USDT mit über 10 % Rabatt an Market Maker und erhielten dafür rund 122.000 ETH.
Die On-Chain-Analyseplattform Lookonchain beobachtete, dass die Angreifer auch sieben Token – darunter UNI, ENA und PEPE – verkauften und insgesamt rund 70.000 ETH erzielten. Der On-Chain-Analyst Yu Jin bedauerte, dass der einzige Gewinner auf diesem Markt der Hacker sei.
Laut Arkham-Statistiken haben Emittenten etwa 2,8 Mrd. USD eingefroren, während die von den Hackern noch transferierbaren Vermögenswerte rund 2,9 Mrd. USD betragen – hauptsächlich 496.000 ETH über zehn Adressen sowie 18.270,2 BTC über 19 Adressen, die seit 4:48 Uhr nicht mehr bewegt wurden.
ETH-Transfers haben begonnen; laut der On-Chain-Monitoringplattform Onchain Lens übertrugen die Angreifer am Nachmittag des 30. über 17.000 ETH an eine neue Adresse.
Zur Identität der Angreifer stuft TRM Labs diese mit hoher Sicherheit dem nordkoreanischen Hackerkollektiv TraderTraitor zu, das vom FBI bereits als Drahtzieher des Bybit-Falls identifiziert wurde.
Der On-Chain-Detektiv ZachXBT wies darauf hin, dass es sich bei den Angreifern möglicherweise um die nordkoreanische Lazarus-Gruppe handelt, und entdeckte, dass Mittel aus dem Binance- und dem Bitget-Diebstahl im September über THORChain in dieselbe Adresse flossen und dort gemischt wurden.
Yu Xian, Gründer von Slow Mist, bestätigte zudem, dass die Mittel des Binance-Hackers mit der Hackeradresse aus dem Phemex-Diebstahl Anfang 2025 verknüpft seien, bei dem nordkoreanische Hacker involviert waren.
TRM Labs betonte jedoch, dass die Angreifer diesmal vorwiegend Market-Maker-Börsen und Kreditprotokolle zur Geldübertragung nutzten – im Gegensatz zum Bybit-Fall, bei dem Cross-Chain-Brücken weitgehend eingesetzt wurden.
3. Binance verspricht vollständige Entschädigung; Ermittlungen laufen weiter
Nach Entdeckung der ungewöhnlichen Transfers erklärte Binance zunächst, Berichte über potenzielle Sicherheitsprobleme wahrgenommen zu haben, ohne bisher bestätigen zu können, ob Benutzerfonds betroffen seien.
Gegen 5:52 Uhr erklärte Binance, dass einige Benutzerabhebungen aufgrund technischer Fehler blockiert seien.
Rund 20 Minuten später kündigte die offizielle Mitteilung die Wiederaufnahme der Abhebungen nach vollständiger Behebung der Sicherheitsprobleme an; anschließend wurde Binance Alpha Trading ausgesetzt.
Gegen 8 Uhr erklärte Binance-Mitgründer He Yi, dass Binance sämtliche gestohlenen Verluste tragen werde.
Gegen 8:30 Uhr kündigte Binance die Aussetzung aller Einzahlungen und Auszahlungen an.
Um 10:23 Uhr veröffentlichte Binance vorläufige Untersuchungsergebnisse: Der Vorfall könnte auf einen gehackten Laptop eines DevOps-Ingenieurs zurückgehen, wodurch der Angreifer Zugriff auf einen Service-Container erhielt und unbefugte Auszahlungstransaktionen einreichte. Bislang wurde kein Hinweis auf einen Leak von Wallet-Privatschlüsseln gefunden.
Im Verlauf der Ermittlungen erklärte Binance um 12:36 Uhr, dass Einzahlungen wieder normal funktionierten und Auszahlungen innerhalb von 48 Stunden nach Abschluss der Sicherheitsanpassungen wiederaufgenommen würden; der Vorfall sei auf mehrere Faktoren zurückzuführen, wobei der gehackte Computer möglicherweise der Einstiegspunkt war.
Um 16:56 Uhr teilte Binance mit, dass weitere Eindringpunkte entdeckt worden seien – was auf einen komplexen Angriff hindeutet.
Binance’ chinesische Community-Managerin sisi erläuterte, dass der gehackte Mitarbeiter-Computer lediglich der Anfang des Angriffs war und kein einzelner Ingenieur mit einem Klick Geld überweisen konnte. Co-CEO Richard Teng betonte, dass die Untersuchung niemanden persönlich beschuldige.
Erwähnenswert ist, dass Binance erst drei Tage vor dem Vorfall angekündigt hatte, sein Sicherheitsteam habe in der vergangenen Woche mehrere nordkorea-bezogene Angriffe identifiziert und blockiert sowie gewarnt, nordkoreanische Hacker täuschten gefälschte Vorstellungsgespräche und Codetests vor, um Opfer zur Ausführung schädlicher Programme zu bewegen.
Zur Entschädigung erklärte Binance, alle Verluste über den SAFU-Fonds und eigene Mittel zu decken und nach Abschluss der Reparaturen einen aktualisierten Reservenachweis zu veröffentlichen. CZ gab an, die Verluste lägen bei ca. 6 Mrd. USD, davon seien 3 Mrd. USD eingefroren, der SAFU-Fonds betrage ca. 1 Mrd. USD und die verbleibende Lücke ca. 2 Mrd. USD.
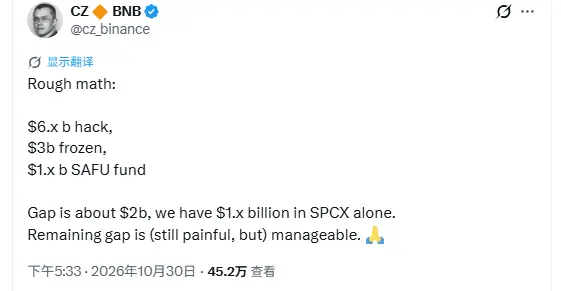
Er erklärte, dass Binance 500 Millionen US-Dollar investiert habe, als Musk Twitter übernahm; die daraus resultierenden SPCX-Aktien seien mittlerweile über eine Milliarde US-Dollar wert – dies könne den größten Teil der verbleibenden Lücke decken, während der Rest zwar schmerzhaft, aber beherrschbar sei.
He Yi erwiderte anschließend, dass der jährliche Umsatz des Unternehmens ausreiche, um die Verluste zu decken; daher bestehe vorerst keine Notwendigkeit, SpaceX-Aktien zu verkaufen.
Zuvor hatte der Krypto-Blogger Crypto Brave basierend auf externen Schätzungen (u. a. von Forbes) von jährlichen Einnahmen zwischen 16 und 17 Milliarden US-Dollar geschätzt, dass Binance die Verluste in weniger als einem Jahr wieder hereinholen könnte.
4. Gestohlene BTC schwer in Verkaufsdruck umzuwandeln – Auswirkung der Auszahlungssperre größer
Nach Bekanntwerden der Nachricht fiel der Kryptomarkt insgesamt. Daten zeigen, dass innerhalb einer Stunde nach dem Angriff Netzwerk-weit Liquidationen in Höhe von 627,7 Millionen US-Dollar erfolgten, darunter 606,6 Millionen US-Dollar Long-Positionen; allein Binance machte davon 344,8 Millionen US-Dollar aus.
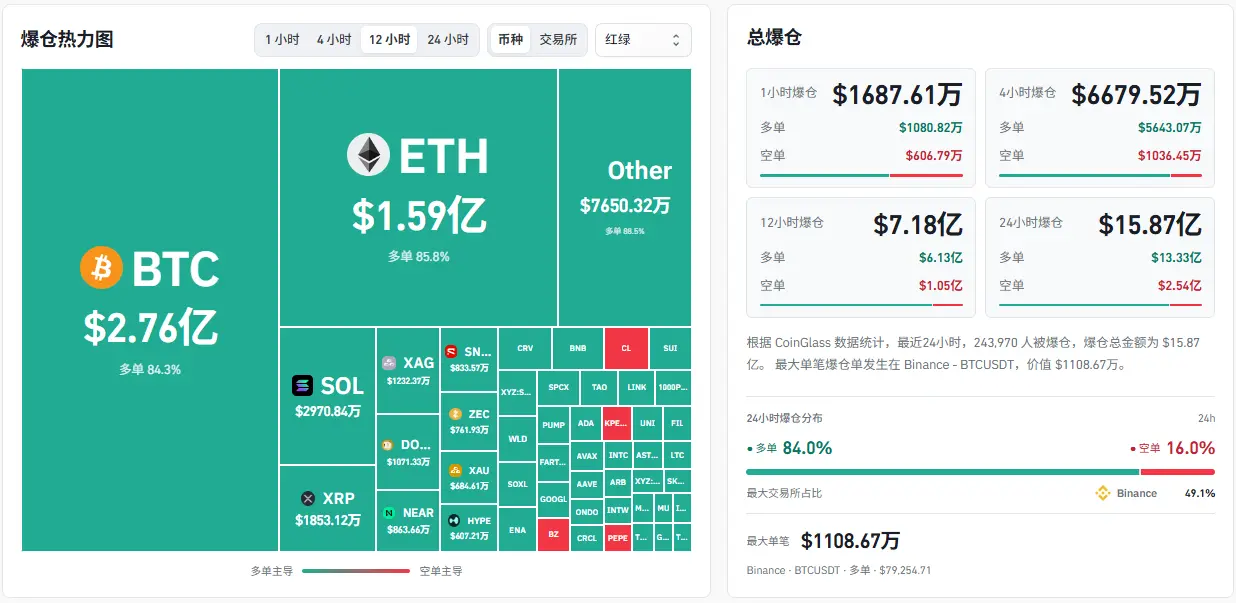
Mit 18.000 gestohlenen BTC befürchtet der Markt unmittelbar Verkaufsdruck. Der Krypto-Analyst Benson Sun hält es jedoch für unwahrscheinlich, dass dieser BTC-Betrag tatsächlich Verkaufsdruck erzeugt. Es gibt keinen großen Mixer mit ausreichender Liquidität wie Tornado Cash für Bitcoin; zudem werden die betroffenen Adressen von großen Börsen und On-Chain-Analysefirmen markiert. Adressen aufzuteilen und Coins zu mischen, sei ein jahrelanges Unterfangen – danach müssten die Coins zudem noch über OTC-Geschäfte mit Abschlag verkauft werden. Für ihn wirken die gestohlenen BTC zwar bärisch, sind in Wirklichkeit jedoch einer verdeckten Sperrung gleichzusetzen.
Der Krypto-KOL Australian Lion erwähnte zudem, dass Bitcoin-Mixing-Dienste wie ChipMixer, Bitcoin Fog und Samourai in den letzten Jahren entweder geschlossen oder strafrechtlich verfolgt wurden. Die meisten zentralisierten Börsen haben zudem strenge KYC-Richtlinien eingeführt und kooperieren beim Einfrieren von Mitteln. Bei dem Bitfinex-Hack 2016 wurden rund 120.000 BTC gestohlen; der Hacker wusch nur einen kleinen Teil davon. Sechs Jahre später sicherte die US-Rechtspflege etwa 94.000 BTC wieder ein.
Bobby Lee, Gründer des Krypto-Speicheranbieters Ballet, erklärte, dass diese Bitcoins höchstwahrscheinlich nicht mehr zurückgeholt werden können: Für Binance sei dies unmöglich, für den Hacker jedoch ebenfalls schwierig, sie zu verkaufen – daher könnten diese BTC lange Zeit inaktiv auf der Blockchain verbleiben.
Bei ETH sieht die Lage anders aus. Benson Sun wies darauf hin, dass zahlreiche ERC-20-Token gegen ETH getauscht und diese dann in Tornado Cash eingezahlt wurden – was die Rückverfolgung extrem erschwert. Der mögliche tatsächliche Marktdruck werde auf mehrere Milliarden US-Dollar geschätzt.
Altcoins brachen sogar stärker ein: Token wie Solana und XRP verzeichneten generell stärkere Kurseinbrüche als Bitcoin und Ethereum. Der KOL Seven Research führt dies direkt auf die Auszahlungssperre zurück. Die meisten Market Maker und quantitativen Institute halten ihre Haupt-Margin-Konten bei Binance; viele nutzen Cross-Exchange-Arbitrage oder Hedging. Sobald Binance Auszahlungen sperrt, stockt deren Finanzierungsfluss sofort. Bei anhaltenden Marktschwankungen können sie keine Mittel von Binance abziehen, um Margins auf anderen Plattformen aufzufüllen – und müssen daher zwangsweise Positionen auf anderen Börsen und der Blockchain liquidieren, um Bargeld zu beschaffen.
Seven Research erwähnte zudem, dass viele zweit- und drittrangige Börsen, Vermögensverwaltungsplattformen sowie Projekt-Kassen ihre Mittel faktisch über institutionelle Konten bei Binance bündeln. Eine längere Auszahlungssperre könnte diese Plattformen einer Bankenpanik aussetzen.
Einige Institute haben bereits Maßnahmen ergriffen. Amanda He, Chief Investment Officer von ChainUp Investment, sagte gegenüber Reuters, man habe sämtliche Positionen bei Binance verkauft, zunächst alles Übertragbare transferiert und Unübertragbares gegen Stablecoins getauscht.
Zum Marktausblick äußerte der Krypto-Händler Bonk Guy, er glaube nicht, dass der Markt bereits außer Gefahr sei. Er erinnerte an die massive Liquidation vom 11. Oktober vergangenen Jahres, als viele annahmen, der Tiefpunkt stehe unmittelbar bevor – doch der Markt stagnierte lange Zeit. Daher rät er zur Vorsicht beim Bottom-Fishing und vor einem zweiten Einbruch.
Anleger beklagen zudem, dass es im Kryptomarkt immer schwieriger wird, Geld zu verdienen – und noch schwieriger, es sicher aufzubewahren.
V. Der private Schlüssel ist gesichert, doch der Signierprozess kompromittiert
Über die Kursvolatilität hinaus macht dieses Ereignis die Branche besonders wachsam hinsichtlich der aufgedeckten Sicherheitslücken.
Binance behauptet, dass kein Leak privater Schlüssel festgestellt wurde; der Angreifer scheint auch keinen privaten Schlüssel benötigt zu haben. TRM Labs wies darauf hin, dass die Wallets, von denen die Vermögenswerte übertragen wurden, auf zehn unterschiedlichen Blockchains verteilt sind – mit verschiedenen Schlüsseltypen und Signierverfahren – und dennoch alle innerhalb von etwa einer halben Stunde gültige Signaturen für den Angreifer generierten.
Die wahrscheinlichste Erklärung ist, dass der Angreifer die Fähigkeit erlangt hat, Binance’ Hot-Wallet-Signiersystem nach Belieben für Transaktionen nutzen zu können.
Die 50 Autorisierungen wurden vorab in einem Batch signiert – was darauf hindeutet, dass dieser Zugriff möglicherweise zeitlich begrenzt ist oder über ein bestimmtes System Anfragen für Signaturen erfordert.
Ido Ben-Natan, CEO des Sicherheitsunternehmens Blockaid, vermutet ebenfalls einen Angriff auf die Signaturinfrastruktur, wobei der private Schlüssel selbst nicht kompromittiert wurde. Auch Shen Yu sieht das Kernproblem möglicherweise im Signierprozess. Bisher wurden keine Smart-Contract-Schwachstellen gefunden; ob es sich um einen privaten Schlüssel-Leak oder eine Ausnutzung des Signiersystems handelt, muss noch von Binance bestätigt werden.
Der Chief Information Security Officer von Slow Mist, 23pds, neigt jedoch stärker der Hypothese eines privaten Schlüssel-Leaks zu. Seven Research vermutet zudem, dass die Tatsache, dass der Angreifer ein weiteres Smart-Wallet-Konto unter Binance leerte, darauf hindeutet, dass der Hauptprivatschlüssel in die Hände des Hackers gelangt sein könnte.
Die Branchendiskussion wandte sich rasch der Absicherung zu. OKX-Gründer Xu Mingxing betonte, Sicherheit dürfe kein Feld kommerzieller Konkurrenz werden. Er schlug zusätzliche Verifizierung und Sicherheitsverzögerungen bei großen Auszahlungen an unverifizierte Adressen sowie bei Transaktionen, die Smart-Contracts Berechtigungen erteilen, vor – diese Einschränkungen sollten auf der kryptografischen Signaturschicht durchgesetzt werden, sodass sie auch bei einem Bruch des Wallet-Verwaltungssystems nicht umgangen werden können. Zudem forderte er eine branchenweite Kooperationsmechanismus zur rechtlich zulässigen, schnellen Einfrierung verdächtiger gestohlener Vermögenswerte.
Gate-Gründer Han Lin stellte eine Vault-Lösung vor: Der private Schlüssel wird mittels MPC in drei Shards aufgeteilt – je einer liegt auf dem Gerät des Nutzers, bei Gate und bei einer externen Notfall-Wiederherstellungsstelle. Vermögensübertragungen unterliegen einer 48-Stunden-Verzögerung, innerhalb derer Nutzer jederzeit einfrieren können.
Erwähnenswert ist, dass Microsoft kurz vor dem Vorfall einen Bericht veröffentlichte, der den Einsatz von KI durch acht nordkoreanische Hackergruppen bewertet – drei davon integrieren KI bereits in ihre täglichen Angriffsprozesse. Ob KI bei diesem Angriff eingesetzt wurde, ist jedoch noch nicht bestätigt.
Yishi, Gründer des Hardware-Wallet-Unternehmens OneKey, vertritt die Ansicht, dass weder Bybit noch Binance ihre privaten Schlüssel direkt verloren haben; vielmehr sei der Transaktionsfreigabeprozess kompromittiert worden – ein Risiko, das auch bei Cold Storage besteht.
Yishi nennt als Beispiel den weltweit größten Bitcoin-ETF IBIT. Laut CoinGlass hält IBIT derzeit rund 760.000 BTC, hauptsächlich verwahrt von Coinbase. Obwohl BlackRock 2025 Anchorage Digital als zusätzlichen Verwahrer hinzufügen will, gibt es laut aktuellem Quartalsbericht noch keine Übertragungspläne. Die von Coinbase offengelegte kommerzielle Kriminalversicherung in Höhe von 320 Mio. USD wird von allen Kunden gemeinsam genutzt und deckt bei IBITs aktueller Größe weniger als 1 % ab.
Bei einem größeren Diebstahl mit nicht wiederherstellbaren Vermögenswerten oder unzureichender Entschädigung könnten die Verluste von den ETF-Inhabern getragen werden. Es besteht der Verdacht, dass IBIT zum Angriffsziel geworden ist.
Gleichzeitig fließen Mittel in IBIT. Huobi-Mitgründer Du Jun berichtete, dass Family Offices, für die er seit Jahren BTC konfigurierte, nach Erfahrungen mit Börsen-Hacks und Sicherheitsvorfällen in der Cold-Wallet-Lieferkette sämtliche BTC in IBIT umgewandelt haben – einige verkauften Coins sogar direkt, um physisches Gold zu kaufen. Einige Krypto-Anleger halten Bitcoin-Spot als zuverlässigere Alternative.
VI. Die Kontroverse um Einfrierungsrechte flammt erneut auf – die Grenzen on-chain-Eingriffe stehen unter Beobachtung
Wenn sowohl der private Schlüssel als auch der Prozess kompromittiert sein könnten, ist das on-chain-Einfrieren zu einem wichtigen Mittel zur Vermögenswiederherstellung geworden.
Am Morgen des 30. um 8:19 Uhr veröffentlichte Arbitrum eine Erklärung, wonach dessen Sicherheitskomitee Sofortmaßnahmen ergriffen hatte, um 74.559.805 ARB und 8.425 ETH von einer Arbitrum-One-Adresse im Zusammenhang mit dem Binance-Angriff in eine zwischengeschaltete eingefrorene Wallet zu transferieren – geschätzt auf rund 30 Mio. USD.
Diese Vermögenswerte können nur vom Sicherheitskomitee weiterverarbeitet oder über eine Governance-Abstimmung durch das Arbitrum-DAO zugänglich gemacht werden.
Einige Analysten wiesen darauf hin, dass das Sicherheitskomitee temporär einen Systemvertrag aktualisiert hatte, um den Transfer im Namen der Angreifer-Adresse auszuführen, und danach die ursprüngliche Implementierung wiederherstellte – ohne Unterschrift des Angreifers.
Gemäß der Arbitrum-Charta bedürfen solcher Notmaßnahmen der Zustimmung mindestens 9 von 12 Komiteemitgliedern. Im April dieses Jahres hatte Arbitrum auf dieselbe Weise 30.766 ETH im KelpDAO-Diebstahl-Fall eingefroren – beide Male waren die Mittel Nordkorea zugeordnet.
Der On-Chain-Analyst Yu Jin scherzte, der Hacker habe wohl nicht erwartet, dass Arbitrum Geld direkt aus seiner Wallet überweisen könne. Die Einfriermaßnahme selbst löste weitere Debatten aus.
Befürworter halten das Einfrieren der Hacker-Vermögenswerte für gerechtfertigt. Der Krypto-Analyst yyy erklärte, das Ziel der Dezentralisierung sei der Kampf gegen Machtkonzentration und die Förderung des Gemeinwohls. Wenn zentralisierte Mittel dazu dienen, das Gemeinwohl zu unterstützen, sei dies lobenswert – und das Einfrieren der Hacker-Vermögenswerte falle hierunter.
Skeptiker konzentrieren sich vor allem auf die Machtgrenzen. Der Krypto-Forscher CyberSatoshi betont, dass ETH auf dem Ethereum-Hauptnetz unveränderlich sei, doch Saldo-Buchungen auf Rollups würden von einem 12-aus-9-Multisig verwaltet; die Souveränität von L2-Vermögenswerten hänge von den Administrator-Schlüsseln ab, die die Cross-Chain-Brücke kontrollieren. Einige Analysten stellen zudem die Frage, unter welchen Umständen Blockchain-Governance das Recht haben sollte, Vermögenswerte ohne Unterschrift des Eigentümers zwangsweise zu transferieren – klare Grenzen fehlen hier noch.
Nach dem Einfrieren stellt sich zudem die Frage nach dem Eigentum an den Vermögenswerten. Die im KelpDAO-Fall eingefrorenen ETH sollten ursprünglich zur Entschädigung betroffener Nutzer verwendet werden. Doch Anfang Mai beantragte eine Gruppe von Gläubigern mit Terrorismusurteilen gegen Nordkorea beim US-Gericht eine einstweilige Verfügung, die behauptete, diese ETH gehörten nordkoreanischem Eigentum. Am 8. Mai erlaubte das Bundesbezirksgericht für den Süden von New York dem Arbitrum-DAO, per Abstimmung die Übertragung der Vermögenswerte an Aave LLC zu beschließen – die einstweilige Verfügung wurde jedoch zusammen mit den Vermögenswerten übertragen, und das Gericht behielt sich die Entscheidung über den Kernstreit vor.
Zum Zeitpunkt der Veröffentlichung sind Binance-Auszahlungen noch nicht wieder aufgenommen; gemäß dem offiziellen Zeitplan soll dies am 1. November erfolgen. Wann der Proof-of-Reserves- und der technische Prüfbericht veröffentlicht werden, wann die verbleibenden BTC und ETH beginnen zu fließen und wie die rund 3 Mrd. USD an eingefrorenen Vermögenswerten letztlich verteilt werden, bleibt abzuwarten.


