Revolut身分盜竊事件凸顯KYC風險:如何解決
 Tapbit Wire
本月初逾1.53億張美國與加拿大駕照遭大規模竊取,此事清楚表明:你的駕照副本最安全的存放地點,就是根本不應存在。
這些外洩的身分證件疑似來自一家身分驗證服務商,最終出現在暗網身分服務「Nexus」上,並與數百萬份其他遭竊的身分及旅行文件一同流通。
金融科技公司Revolut本周揭露,遭駭客詐騙而交出大量敏感客戶資料,包括護照副本與驗證自拍照;此一事件再度凸顯相關風險。該駭客正逐步將680名客戶的身分證件公開至網路,企圖勒索1萬枚比特幣。
其中諷刺之處不言而喻:「認識你的客戶」(KYC)機制本意是透過確認客戶身分、防止不法行為,以提升金融體系安全性。
但現行KYC實作方式要求企業儲存大量敏感資訊,反而形成對犯罪分子極具吸引力的「蜜罐」。
且此問題已難以忽視。單就2026年上半年,美國數據 breaches 已影響至少3.43億人(資料來源:隱私權清查中心)。更令人沮喪的是,現已有零知識證明等技術,可實現不儲存身分文件即完成驗證。
《You’re The Voice》播客主持人Efrat Fenigson長期撰寫與演講探討隱私與KYC議題,她向《雜誌》表示:
「當監管機構持續強制推行必然導致此類結果的模式,同時驗證時無需儲存文件的技術早已成熟,這無疑敲響警鐘——反映其缺乏理性思維與真正解決問題的決心。」
究竟還需多少起類似外洩事件,才能促使這股決心開始轉變?
KYC本為驗證身分而設,非為蒐集身分資料
當今KYC系統幾乎皆建立於一項假設之上:機構須檢視客戶護照或駕照、記錄關鍵資訊,並保存驗證憑證。
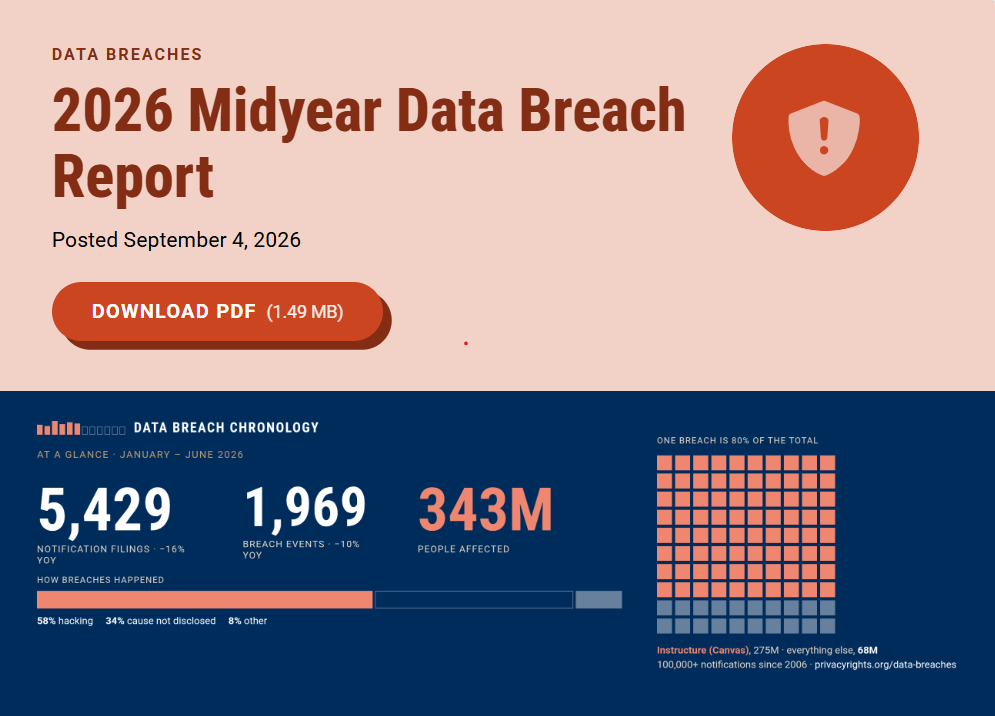
2026年迄今,美國數據 breaches 已影響3.43億人。資料來源:隱私權清查中心。
但此做法存在明顯缺陷:已催生龐大生態系,包含眾多身分驗證服務商、資料庫、供應商與合規系統,各自儲存你個人KYC資料的獨立副本。每多一份資料複本,便多一個潛在失敗點——而駭客正不斷創新手法以取得這些資料。
在Revolut案例中,駭客偽裝成義大利執法單位合法郵件地址,向Revolut索取KYC資料。開放對話組織(Open Dialogue)主席Lyudmyla Kozlovska於X平台指出,歐盟法律使Revolut別無選擇只能配合。
「歐盟反洗錢法未賦予銀行核實請求方真實身分的義務,亦未提供有效機制驗證經認證的政府請求背後是否確為官方單位。拒絕回應可能面臨數百萬歐元罰款,實際上根本無法驗證。」
英國比特幣政策協會(Bitcoin Policy UK)董事兼聯合創辦人Susie Violet Ward警告,真正問題在於不必要的身分資料儲存:
「我們必須停止將身分驗證與交出個人身分視為同一回事。」
她指出,若企業僅需確認某人年滿十八歲,便不應自動要求提供全名、住址、確切出生日期及相關身分文件的永久副本:
「諷刺之處在於:KYC 本意是提升系統安全性,但現行實作方式反而可能衍生截然不同的安全問題。密碼遭駭後可重設,但身分卻無法以同樣方式重設。」
阻止囤積身分證件的技術早已存在
對加密貨幣支持者而言,顯而易見的解方是採用零知識證明(ZKP)——一種能證明某命題為真、卻無須揭露細節的數學證明。舉例而言,你可用手機應用程式生成一份證明,確認駕照顯示你已年滿十八歲,卻無須傳送出生日期或駕照照片本身。
Zcash 創辦人 Zooko Wilcox 於此影片中對 ZK 技術提供了簡明易懂的說明。
ZK 技術簡明說明。資料來源:Crypto Fireside
開發隱私保護型數位身分與零知識(ZK)解決方案的 Billions Network 共同創辦人暨執行長 Evin McMullen 向《雜誌》表示:
「該技術已實際運作,並廣泛部署於數千款應用程式及受監管機構中。真正阻礙其推廣的,是整套合規架構皆建立在『蒐集並儲存文件副本』的基礎上。」
McMullen 指出,障礙從來「非技術本身」,而是圍繞其建立的法規、激勵機制與基礎設施:
「這表面上是技術問題,骨子裡卻是治理與標準制定的問題。」
既然技術已成熟,究竟是什麼在阻礙它?
歐盟已將零知識技術納入其數位身分與年齡驗證系統設計中,開發出可保護隱私的年齡驗證機制,讓使用者得以證明自身年齡,卻無須揭露完整身分或確切出生日期。
其數位身分錢包亦支援「選擇性揭露」功能,使使用者僅需針對特定交易提供必要資訊。
那麼,為何此技術尚未更廣泛地應用於金融業 KYC 流程?
McMullen 認為,「法規與認知」是採用的最大障礙:
「最常見的瓶頸在於合規團隊混淆了『我們已查驗身分證件』與『我們必須保留身分證件』兩者,因而為求保險而過度蒐集資料。」
她指出互操作性亦是一大挑戰:密碼學證明唯有在「依賴方無須回傳至發證單位即可驗證」時才具實用價值;這需要建立共通標準,但談何容易。
零知識技術無法神奇地解決所有 KYC 問題
另有一項重要提醒:以零知識證明取代身分證件,並不會自動消除所有隱私或安全風險。
費尼格森指出,ZK 憑證所綁定的對象同樣重要:
「激勵機制傾向於控制,而非隱私。零知識證明可讓某人證明一項事實,例如年滿十八歲或未被列入制裁名單……但欠缺的是該證明所綁定的目標。目前它通常綁定至他人資料庫內的一個帳戶。」
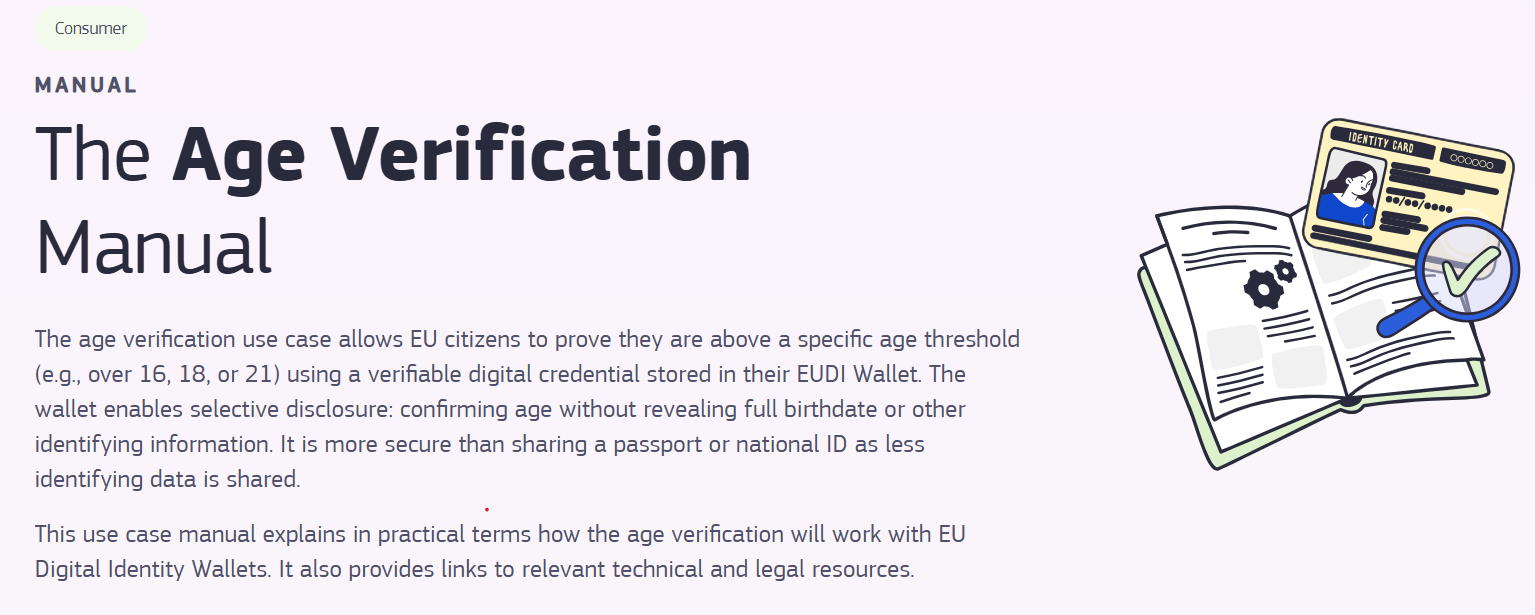
歐盟數位身分錢包支援選擇性揭露。資料來源:歐盟委員會
關鍵在於最終由誰掌控憑證。倘若個人生成了具隱私保護性的證明,但該證明卻綁定至他人資料庫中的帳戶,則其仍須仰賴中心化中介者。
相關規範並不如你所想那般明確
許多情況下,法規實際上並未強制要求儲存身分資料——這更多是一種慣例,只因過去一向如此操作。
打擊洗錢金融行動特別工作組(FATF)的指引明確探討數位身分系統如何用於客戶盡職調查,而非強制機構必須倚賴實體身分文件。
FATF 的建議亦採風險為本框架,由各國依自身法律與監管體系落實標準。「在多數司法管轄區,規定僅要求驗證身分並留存驗證紀錄,而非永久保存原始文件影像,」麥克米倫表示。
這表示,一份密碼學可驗證之聲明,搭配顯示相關檢查已執行之紀錄,即可符合合規要求,無須再建立另一份身分證件的永久副本。
但由於指引「語意模糊」,麥克米倫指出,機構便索性全數保留,因其合規團隊深知稽核人員與檢查員必然接受此做法。
換言之,即使法規技術上允許其他做法,也無人願意首開先例承擔風險,正如沃德所解釋:
「監管思維中存在一種直覺:資訊越多,控制力越強,因而安全性越高。」
除非法規明文允許零知識證明,否則此現狀難以改變。儘管任何系統皆非完美,ZK 技術至少能避免大量敏感資訊的蒐集與儲存。正如此麥克米倫所言:
「你無法遺失自己從未持有的東西。」
雜誌專題:十大最著名的未解密碼學謎團