幣安63億美元駭客事件追蹤至TraderTraitor,與Lazarus有何關聯?
 Tapbit Wire
11月1日,美國聯邦調查局(FBI)發布警示,將10月29日自幣安竊取的63億美元歸因於北韓,並使用「TraderTraitor」一詞。
搜尋此名稱可發現,此前Bybit的15億美元、Bitget的3億美元,以及數起重大加密貨幣案件均與之相關。
TraderTraitor並非公司,亦非組織架構圖上的某個單位,而是美國政府賦予一類行為的代號。
2022年4月,FBI、美國網路安全與基礎設施安全局(CISA)及財政部聯合發布警示AA22-108A,為該術語首度正式亮相,當時指多款偽裝成加密交易軟體的木馬程式(如DAFOM、TokenAIS、CryptAIS),其介面逼真,安裝後即竊取私鑰。
幕後團隊長期被業界稱為Lazarus Group、APT38、BlueNoroff與Stardust Chollima。這四者並非獨立團隊:Lazarus為總稱;APT38(Mandiant命名)、BlueNoroff(卡巴斯基命名)與Stardust Chollima(CrowdStrike命名)則是不同資安公司對同一牟利行動所賦予的別名。
兩年後,該標籤轉向特定行為:2024年12月23日,FBI、美國國防部網路犯罪中心與日本國家警察廳共同發布DMM 3億美元盜竊案歸因報告,首次採用「被追蹤為TraderTraitor的北韓網路行為者」表述,並列出其三大別名:Jade Sleet(微軟命名)、UNC4899(Google命名)、Slow Pisces(Palo Alto命名)。
現況已較明確:TraderTraitor是Lazarus集團內部專精加密資產的單位,亦為目前最賺錢的分支。自2020年起,其專注於區塊鏈領域——涵蓋交易所、去中心化金融(DeFi)、錢包服務商、加密基金,以及持有大量幣種的個人。
從搶銀行到搶交易平台
Lazarus是涵蓋一切的總稱,範圍從2014年抹除索尼影業硬碟,到2016年轉走孟加拉央行資金。
例如孟加拉央行案中,作案者即為APT38(又稱BlueNoroff):2016年2月,他們偽造SWIFT指令(國際銀行間轉帳訊息系統),試圖自孟加拉央行在紐約聯儲帳戶轉出10億美元,最終得手8100萬美元——因其中一筆轉帳拼字錯誤,遭中間銀行攔截。
研究銀行營運流程、找出人工審核漏洞、偽造指令等技術,後來原封不動移植至加密交易平台。
約自2020年起,他們升級手法,進軍加密領域。原因不難理解:資金不受監管,且流動性充足。
攻擊手法有數種。
第一種為虛假招聘:獵頭於LinkedIn聯絡你、愉快交談後,寄送「入職前編程測驗」或「內部工具安裝檔」;一旦安裝,電腦即遭控制。Ronin失竊的6.2億美元即由此途徑造成。
第二種為供應鏈污染:不直接騙人,而是污染開發者工具鏈——如GitHub上的惡意倉儲、npm上的中毒套件、JumpCloud等身份服務供應商。一人受害,下游多家公司連鎖受創。
第三種為直接篡改交易:於日本DMM案中,他們竊取對方登入憑證,入侵錢包公司Ginco內部通訊,再修改原本正常的轉帳指令;Bybit案中,則駭入Safe{Wallet}工程師電腦,在網頁前端植入腳本,使簽署者看似看到正常頁面,實際簽署的卻是不同交易。
此次亦包含幣安事件。
攻擊者提前36小時準備,簽署50筆EIP-7702授權(以太坊新功能,允許錢包暫時「租用」程式);再誘使幣安熱錢包自行轉出資金,40分鐘內橫跨10條鏈完成。安全公司結論:其極可能早已入侵幣安簽署系統。
該組織犯罪涉案金額
十二起最著名案件,共97億美元。
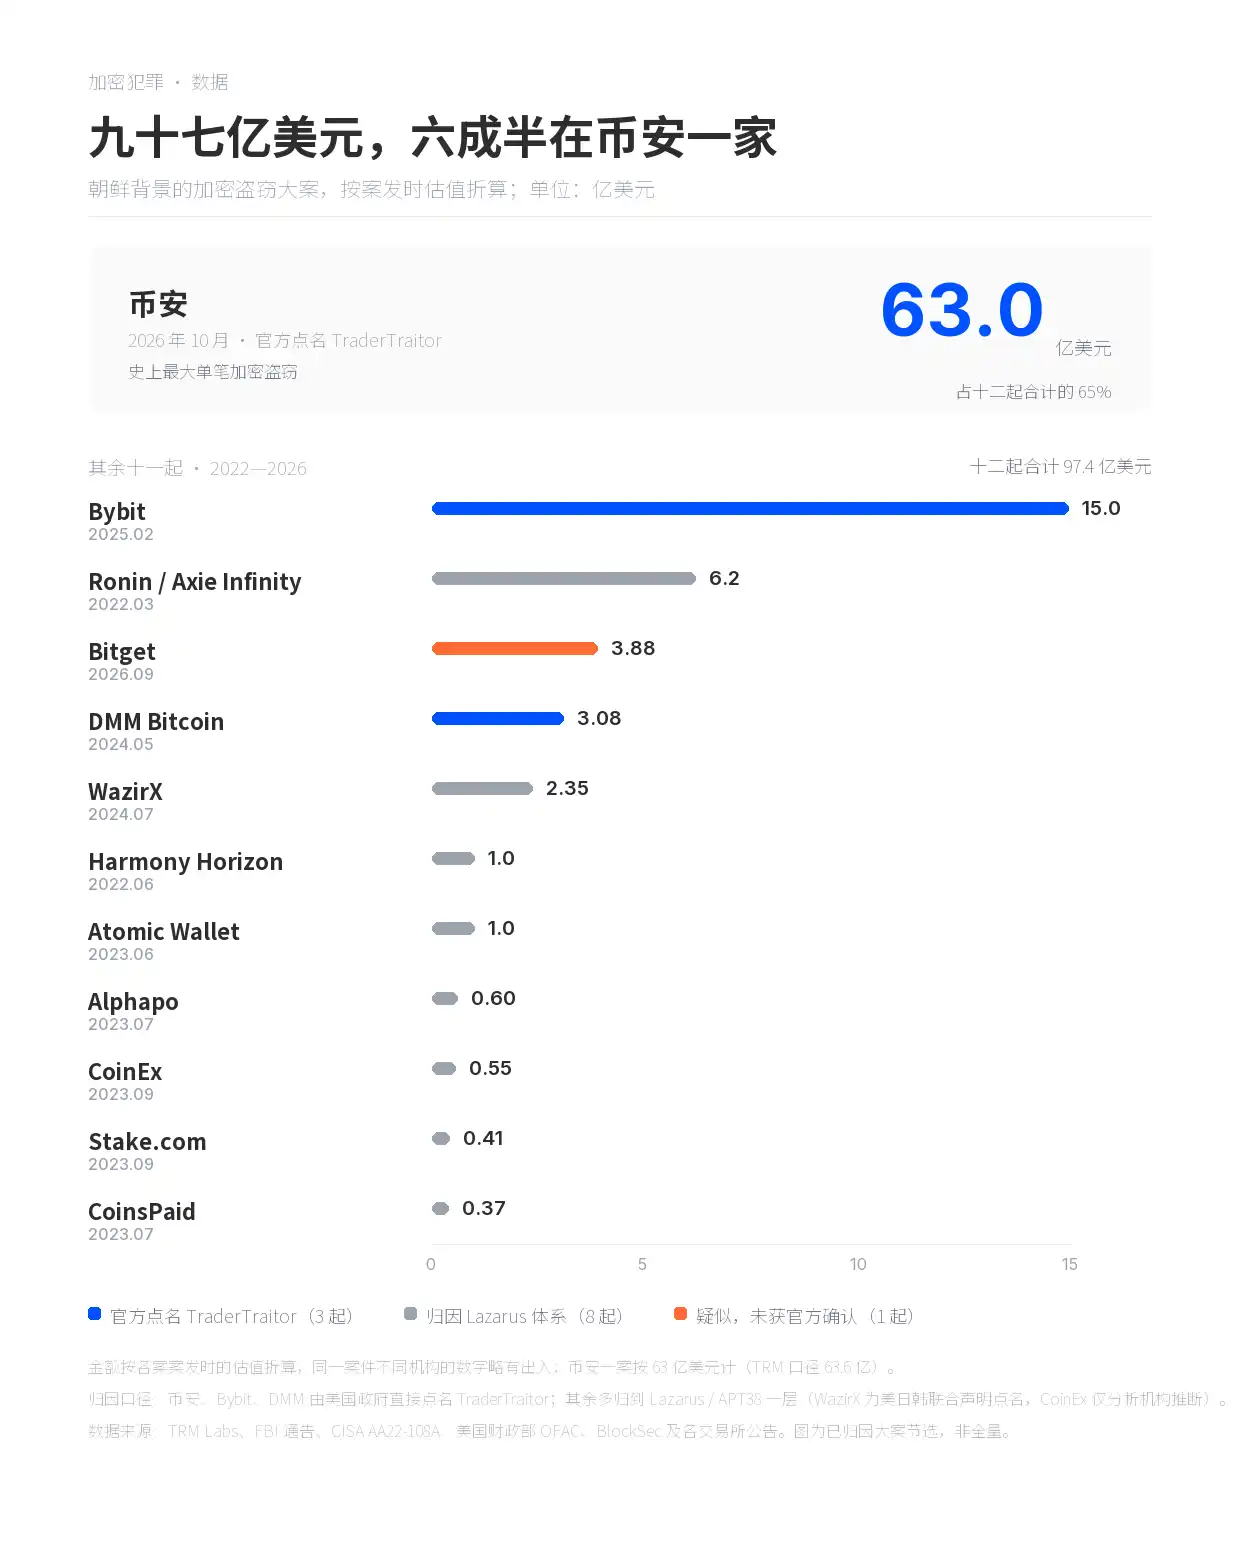
僅幣安一案即達63億美元;其餘十一案(2022至2026年)合計34.4億美元。
Bybit 15億美元(前端遭篡改);Ronin 6.2億美元(詐騙招聘);Bitget 3.88億美元(偽造提領指令植入錢包系統)。
DMM 3.08億美元、WazirX 2.35億美元、Harmony與Atomic各1億美元、Alphapo 6000萬美元、CoinEx 5500萬美元、Stake 4100萬美元、CoinsPaid 3700萬美元。
圖表中僅幣安、Bybit與DMM被美國政府直接指名為TraderTraitor;Ronin、Harmony、Stake、Alphapo、CoinsPaid與Atomic則由FBI歸因於Lazarus/APT38;WazirX於2025年1月由美日韓三國聯合聲明點名;CoinEx僅由鏈上分析機構推斷;Bitget案雖被多家機構懷疑與TraderTraitor有關,但無任何機構正式歸因。
據TRM統計,朝鮮自2017年起已發動百起案件,總計約128億美元;2026年迄今達74億美元;全球2026年加密資產竊盜損失中,85%源自朝鮮。本表僅列其中十二起。
可確認身份者
多名朝鮮駭客已被美國官員點名並公開照片:朴鎮赫、全昌赫與金一均列於2021年2月起訴書;2024年新增林鍾赫,懸賞金達1000萬美元。
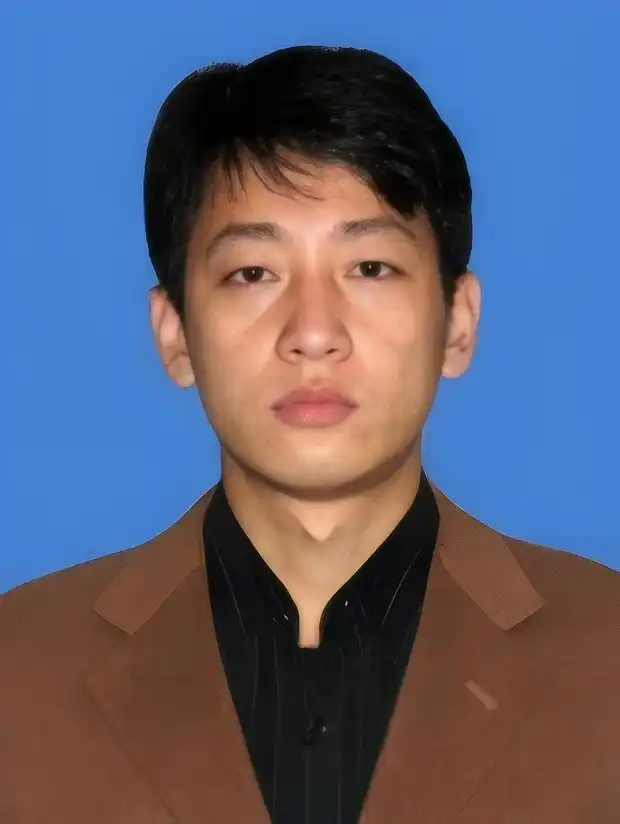
FBI通緝要犯朴鎮赫
朴鎮赫為首批遭起訴者之一:美國司法部於2018年6月對其提出刑事指控,同年9月起訴書解封。起訴書指出其參與陰謀行動,包括2014年索尼影業攻擊、2017年WannaCry勒索軟體,以及2016年從孟加拉央行轉走8100萬美元。他至今在逃,未曾出庭。
幣安駭客追蹤
幣安已動用公司資金、SAFU基金及期貨保險基金彌補約90%損失,剩餘10%為流動性不足代幣;所有損失均由公司承擔,用戶不受影響。
截至11月1日,約27億美元(約42%)已遭穩定幣發行方與Arbitrum安全委員會凍結;駭客仍持有42萬ETH與1.827萬BTC,市值約24億美元。
洗錢手法依舊如常:透過跨鏈橋切換鏈、利用THORChain等服務兌換幣種、經混幣器聚合散播眾人資金,最終透過場外交易脫手。
本次出現些許波折:THORChain近期因以太坊鏈重組,意外延遲處理幣安竊案資金的洗錢流程。此次重組導致THORChain錯誤向一名存入10 ETH的使用者重複退款,進而觸發協議緊急暫停,暫時阻斷所有跨鏈兌換,包括朝鮮駭客團體相關洗錢活動。
上回Bitget竊案資金經THORChain流通時,該平台完全未予凍結,聲稱去中心化故無法干預;但此前自身遭駭時卻未持此說法。待THORChain恢復服務後,若本次幣安竊款仍經其流通,難以預料其將以何種藉口搪塞。


