幣安駭客搶在資金遭凍結前火速轉移數十億美元
 Tapbit Wire
儘管代幣發行方積極凍結資產,針對幣安約 63 億美元駭客攻擊的幕後黑手,仍掌控數十億美元遭竊加密貨幣。
這起加密貨幣史上規模最大的攻擊事件始於週四晚間 20:04(UTC),作案者與上月 Bitget 駭客事件同屬朝鮮籍駭客,得手後立即展開資產兌換。
駭客策略是將可能被凍結的資產(如 USDT、USDC)迅速轉換為難以凍結的資產(如比特幣 BTC 和以太坊 ETH)。
CertiK 工程師 Dickson Wu 追蹤到一筆匯至單一地址的 5 億美元 USDT,其中 3.25 億美元於駭客行動開始不到一小時內(20:59 UTC)即售予做市商換取 ETH。
他們正與加密貨幣領域最具影響力的守門人競速:包括泰達(Tether)與環球幣(Circle)等穩定幣巨頭,這些機構早已開始將與盜竊相關的地址列入黑名單。
幣安週五表示,估計總共 63 億美元失竊資產中,約 30 億美元已在鏈上遭凍結;目前正與執法單位、代幣發行方及區塊鏈分析公司合作追蹤其餘資金。
即使以加密貨幣標準衡量,此次失竊規模亦極其驚人;但既然近半資產已被凍結,駭客實際能動用的竊取資金究竟有多少?
具備「關機鍵」的加密貨幣
不同於無中央發行方、無法由任何人暫停的去中心化加密貨幣(如 BTC 或 ETH),泰達(Tether)的 USDT 與環球幣(Circle)的 USDC 等中心化穩定幣,其發行方可凍結特定地址持有的代幣。
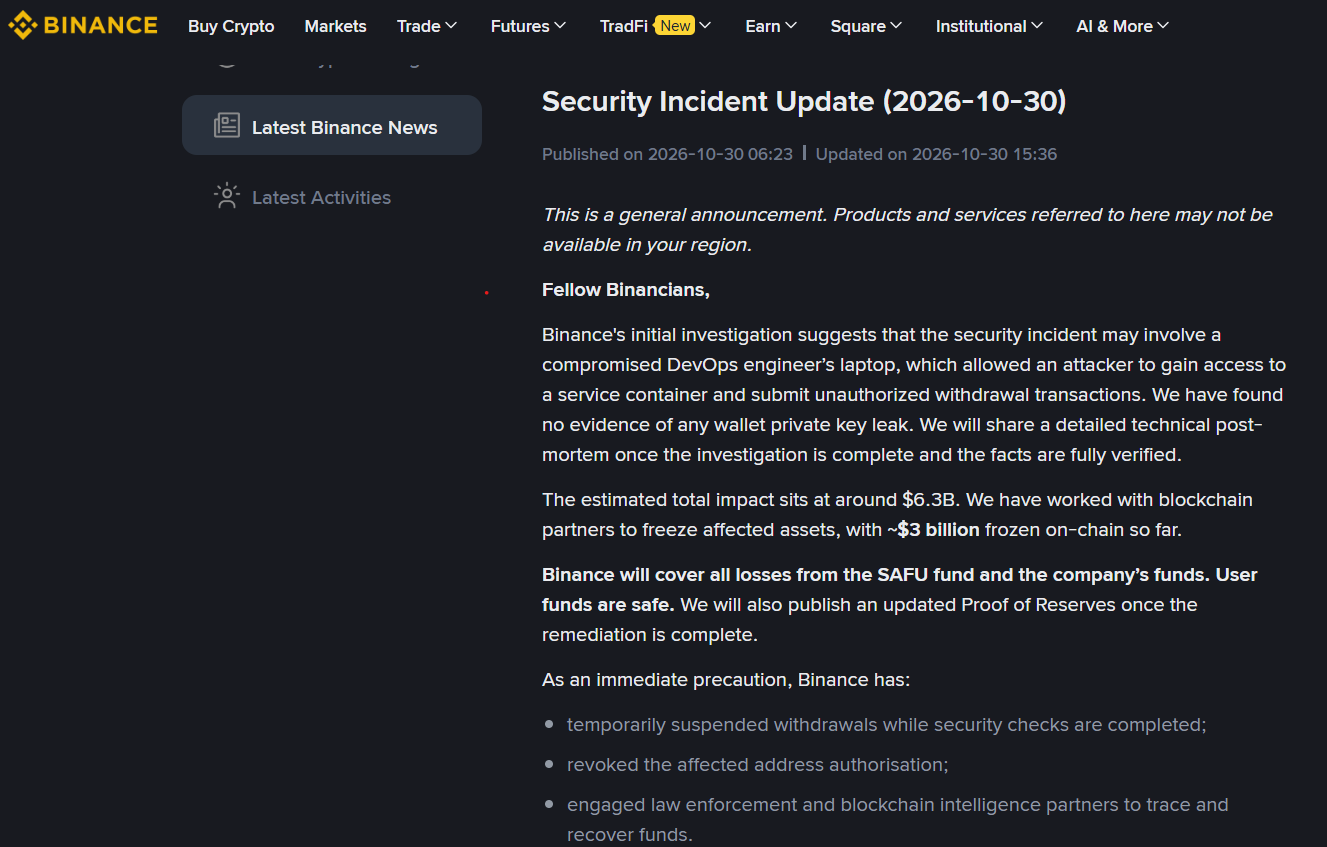
幣安表示正與執法單位合作追蹤資金。資料來源:幣安
這使發行方能在類似事件中迅速應對。泰達總共凍結約 15.67 億美元 USDT,首次大規模凍結發生於竊取資金抵達駭客主以太坊錢包後僅 37 分鐘。
環球幣於三分鐘後凍結約 8.23 億美元 USDC,瑞波(Ripple)與世界自由金融(World Liberty Financial)等其他發行方亦隨即跟進。
資產凍結能力並非穩定幣獨有;即便缺乏中央發行方,部分去中心化協議(如 Arbitrum)亦未袖手旁觀。
Arbitrum 安全委員會已將約 3050 萬美元 ARB 及 ETH 移入中繼凍結錢包,後續僅能經委員會進一步行動或 Arbitrum DAO 治理投票後才可轉出。
須注意關鍵區別:凍結資金不等同於成功追回。凍結僅阻止嫌疑人使用資產,並不會自動將資金返還給幣安或其用戶。
Aave 的複雜情況
去中心化借貸協議 Aave 為事件增添了另一層複雜性。在協調世界時(UTC)20:58 至 21:01 之間,與攻擊者相關的一個錢包向以太坊上的 Aave V3 存入 6,000 萬美元 USDT,並借出約 4,460 萬美元的封裝以太幣(WETH),時間距首次凍結約 40 分鐘。
Aave 的風險服務供應商 LlamaRisk 於凌晨 1 點更新中指出,攻擊者頭寸隨後持有約 5,990 萬美元 USDT 作為抵押品,負債約 4,380 萬美元。Aave 表示該頭寸仍屬過度抵押,未危及協議資金提供方。
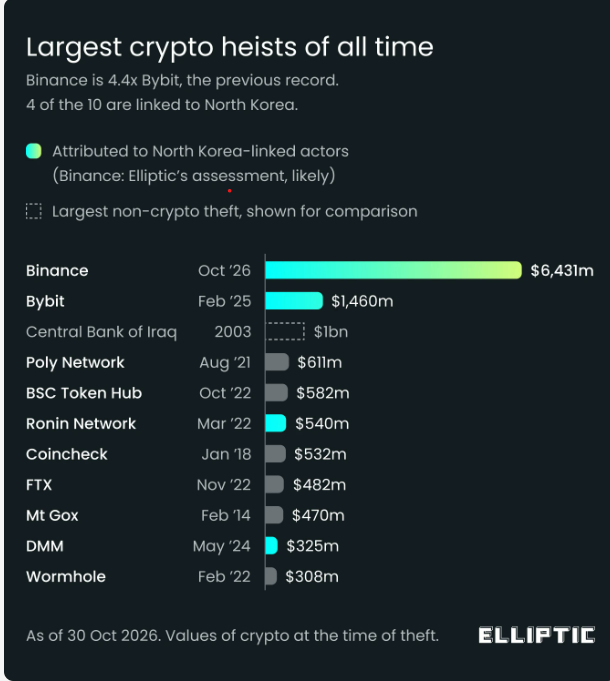
歷史上最大加密貨幣盜竊案。資料來源:Elliptic
由於 USDT 已存入 Aave 的借貸池,即使將攻擊者錢包列入黑名單,也無法自動取回協議所持有的抵押品,正如 Aave Chan Initiative 創辦人 Marc Zeller 所解釋:
「USDT 是由美元實物支撐的真實貨幣;該頭寸雖屬犯罪行為,但在協議眼中仍屬過度抵押。」
為防止進一步存入與借款,Aave 暫時凍結其 V3 及 V4 版本所有市場,但現有使用者仍可提領資金、償還貸款及清算頭寸。
Aave 後續解除了 V3 和 V4 市場的預防性凍結,表示其智能合約未受影響,且所有頭寸仍維持過度抵押狀態。
Zeller 表示:「這不過是加密世界又一個尋常日子罷了。」
那麼攻擊者實際上能保留多少資產?
Elliptic 估計,截至週五 UTC 時間上午 7 點,已有 28.4 億美元遭凍結,而攻擊者仍掌控約 33.3 億美元資產,發行方無法對其進行凍結。
儘管凍結措施幾乎削減了一半攻擊者的可獲利資產,但這並不意味剩餘資金皆可安全追回。
比特幣(Bitcoin)與以太幣(Ether)並無類似 Tether 或 Circle 那樣可針對特定地址執行黑名單的中心化代幣發行方。因此,一旦被盜資產轉換為這兩種原生加密貨幣,雖可限制交易,但要凍結則困難得多。
幣安承諾動用「用戶安全資產基金」(SAFU)及公司自有資金全額賠償用戶損失,並表示用戶資產依然安全;根據幣安執行長 Richard Teng 最新公告,交易所已「展開為用戶追回被盜資產的工作」。
專題雜誌:網路安全的黑色十月:如何保護自身安全


