從幣安遭駭事件看加密貨幣產業的安全幻覺:凍結、賠償與中心化
 Tapbit Wire
10月30日北京時間凌晨,幣安遭黑客攻擊,多條區塊鏈上的熱錢包資產陸續被轉出。當日,幣安確認本次安全事件影響總額約63億美元,其中約30億美元已鏈上凍結,並承諾以SAFU基金及公司自有資金全額賠償。
依盜竊當時市值計算,此為加密貨幣史上最大單次盜竊案,規模約為2025年Bybit盜竊案的四倍。消息曝光後,比特幣短暫跌破7.7萬美元,BNB跌幅近10%。
除已凍結的30億美元外,其餘資產流向何處?幣安表示此次為複雜攻擊;攻擊者如何操控交易所簽章系統?全額賠償承諾實際成本為何?
1. 50筆預簽授權、3分24秒清空幣安核心熱錢包
ChainCatcher於〈回顧幣安56億美元盜竊全過程:何一稱所有損失將獲賠償〉一文已整理當晚資金流出流程。後續多方鏈上分析亦補充更多攻擊細節。
據Cobo聯合創辦人沈宇分析,攻擊者事前已擬定涵蓋64種代幣的轉帳清單,並用測試錢包演練兩次,最後一次演練距實際攻擊約三個半小時。慢霧科技創始人余弦指出,駭客操作略顯粗糙,但事前準備極為充分。
TRM Labs統計顯示,首批轉出錢包為XRP Ledger上的五個錢包,發生於凌晨4:05,比以太坊大額轉帳早約20分鐘。隨後,Solana、比特幣、波場等多條鏈錢包陸續遭轉出,最終涉及十條區塊鏈。
在以太坊上,沈宇與安全公司Blockaid分析均指出,攻擊者於凌晨4:20廣播一筆含50項授權的交易,目標為幣安熱錢包「Binance 14」。
透過EIP-7702機制,普通錢包可透過簽署授權,將執行權委託給智能合約;但每項授權僅對當下交易序號有效。
由於Binance 14持續處理用戶提領,序號不斷變動。攻擊者事先備妥50組連續序號簽章,其中一組命中,3分24秒後即一次性轉走錢包全部資產。
此後委託關係仍有效;只要新資金進帳,便會再度被掃走。TRM Labs最後記錄到的轉帳發生於上午7:56。隨著資產離開幣安錢包,凍結與轉帳的競速也同步展開。
2. 約30億美元遭凍結,1.8萬枚BTC仍在駭客手中
穩定幣發行方率先行動。主轉帳發生後37分鐘,Tether即凍結主收款錢包內逾9.7億USDT。Tether執行長Paolo Ardoino隨後表示,與本案相關的逾15.6億USDT已被凍結。
Circle執行長Jeremy Allaire亦表示,Circle已凍結逾8億USDC。Ripple凍結4054萬RLUSD,World Liberty Financial亦凍結相關USD1。
依鏈上統計,以太坊上轉出的約37.5億美元資產中,約24億美元已被凍結;波場上轉出的約6.3億美元中,約3.8億美元已被凍結。
攻擊者顯然預期此情形。沈宇指出,攻擊期間,駭客將部分USDT等可凍結資產兌換為ETH以規避發行方凍結。TRM Labs數據顯示,駭客以逾10%折扣向做市商出售約3.25億USDT,換得約12.2萬ETH。
鏈上分析平台Lookonchain監測到,攻擊者還出售了包括UNI、ENA與PEPE在內的七種代幣,共計獲利約7萬枚ETH。鏈上分析師余金感嘆:「此波市場中唯一的贏家,就是駭客。」
根據Arkham統計,發行方已凍結約28億美元資產,而駭客仍可轉移的資產約為29億美元,主要為分散於十個地址的49.6萬枚ETH,以及分佈於19個自凌晨4時48分起未再異動之地址的18,270.2枚BTC。
ETH已開始轉移;據鏈上監測平台Onchain Lens顯示,攻擊者於30日下午將逾1.7萬枚ETH轉入一新地址。
關於攻擊者身分,TRM Labs以高度信心歸因於朝鮮駭客組織TraderTraitor,該組織先前曾被美國聯邦調查局(FBI)認定為Bybit事件幕後主使。
鏈上偵探ZachXBT指出,攻擊者可能為朝鮮Lazarus集團,並發現9月Binance與Bitget盜竊案資金經由THORChain流入同一地址並遭混幣。
慢霧創辦人余弦亦表示,Binance遭駭資金與2025年初Phemex盜竊案之駭客地址有關聯,該案亦確認涉及朝鮮駭客。
然而TRM Labs指出,本次攻擊者主要透過做市商交易所與借貸協議轉移資金,有別於Bybit事件中廣泛使用跨鏈橋的模式。
3. Binance承諾全額賠償,調查持續進行中
異常轉帳被發現後,Binance首先表示已注意到潛在安全問題相關報導,但尚未確認用戶資金是否受影響。
約凌晨5時52分,Binance聲明部分用戶提領因技術錯誤遭阻擋。
約20分鐘後,官方公告指出待安全問題完全解決後將恢復提領,隨後暫停Binance Alpha交易服務。
上午8時左右,Binance聯合創辦人何一宣布Binance將承擔全部失竊損失。
上午8時30分左右,Binance宣布暫停所有存提款功能。
上午10時23分,Binance發布初步調查結果,指事件可能源於一名DevOps工程師筆電遭入侵,致使攻擊者取得服務容器權限並提交未經授權之提領交易;目前尚未發現錢包私鑰外洩證據。
隨著調查推進,中午12時36分,Binance表示存款功能已正常運作,提領將於完成安全修復後48小時內恢復,並指出事件成因為多重因素,遭入侵電腦或為初始入侵點。
下午4時56分,Binance表示進一步調查發現更多入侵點,顯示此次為複雜攻擊。
Binance中文社群經理sisi解釋,員工電腦遭駭僅為攻擊起點,並無特定工程師能單鍵操作轉帳之情況;共同執行長Richard Teng強調,調查結果不歸咎任何個人。
值得一提的是,就在本事件發生前三天,Binance曾宣布其安全團隊於過去一週已識別並攔截多起與朝鮮相關之攻擊,並警告朝鮮駭客正藉由虛假徵才面試與程式測驗誘導目標執行惡意程式。
關於賠償,Binance表示將透過SAFU基金及公司自有資金全額承擔損失,並於修復完成後發布更新版儲備證明。CZ指出損失約60億美元,其中30億美元已被凍結,SAFU基金約10億美元,缺口約20億美元。
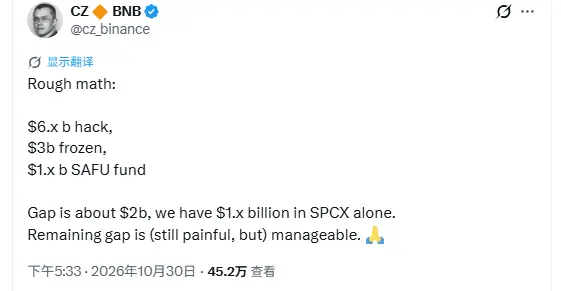
他表示,幣安在馬斯克收購推特時投資了5億美元,由此持有的SPCX股票現值已逾10億美元,足以填補大部分剩餘缺口;其餘部分雖仍令人痛心,但尚屬可控。
何一隨後回應稱,公司年營收足以覆蓋損失,目前無需出售SpaceX股票。
此前,加密貨幣部落客Crypto Brave援引《富比士》等第三方對幣安年營收160億至170億美元的估算,推測其可在一年內收回全部損失。
4. 失竊BTC難製造拋壓,提領暫停影響更大
消息曝光後,加密市場普遍下跌。數據顯示,攻擊發生一小時內,全網爆倉達6.277億美元,其中多頭佔6.066億美元,僅幣安就佔3.448億美元。
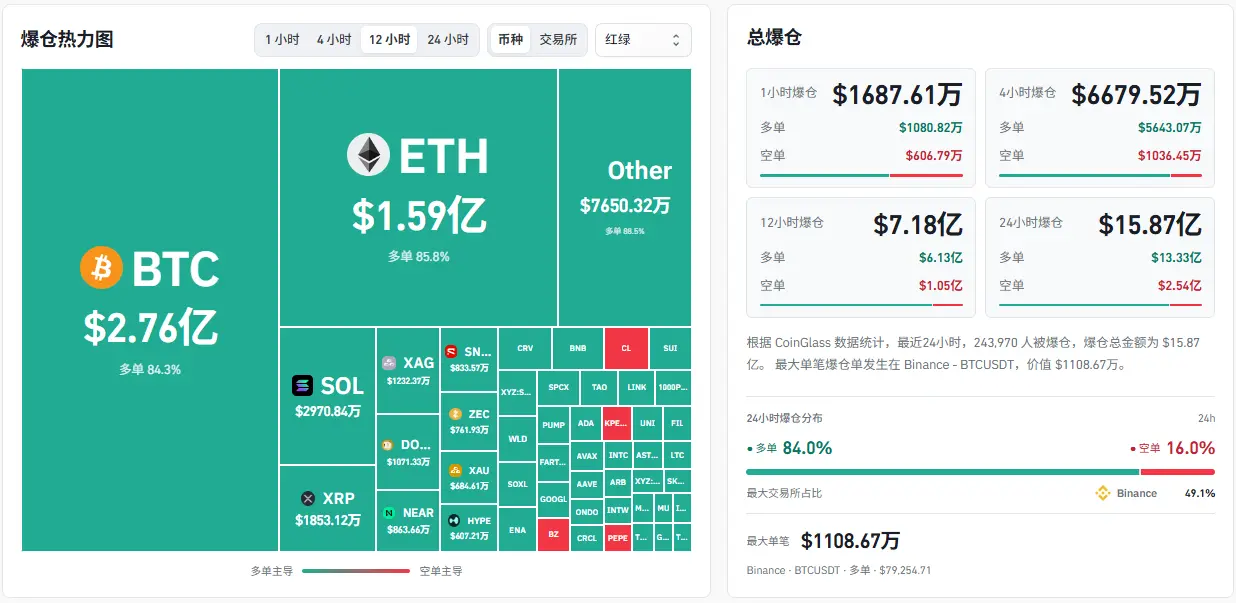
駭客掌握1.8萬枚BTC,市場最直接擔憂是拋壓。加密分析師Benson Sun認為,這批BTC很難真正轉化為拋壓:比特幣鏈上缺乏Tornado Cash等具足夠流動性的大型混幣器;相關地址將被主流交易所及鏈上分析公司標記;單純分拆地址並混幣耗時數年,且最終仍須以折價透過場外交易出售。在他看來,失竊BTC表面看空,實則形同隱性鎖倉。
加密KOL澳洲獅子亦指出,近年ChipMixer、Bitcoin Fog及Samourai等比特幣混幣服務相繼關閉或遭起訴;多數中心化交易所亦實施嚴格KYC,並配合凍結資金。2016年Bitfinex遭駭約12萬枚BTC,駭客僅洗白小部分;六年後,美國執法單位追回約9.4萬枚BTC。
加密錢包公司Ballet創辦人Bobby Lee表示,這些比特幣極可能無法追回:幣安無法取回,駭客亦難以變現,故此批BTC或將長期沉睡於鏈上。
ETH情況則不同。Benson Sun指出,大量ERC-20代幣兌換為ETH後流入Tornado Cash,追蹤極其困難;預估實際可能形成的市場壓力達數十億美元。
山寨幣跌幅更甚,Solana與XRP等代幣普遍跌幅高於比特幣與以太坊。KOL Seven Research認為,此與提領暫停直接相關:業界多數做市商與量化機構主保證金帳戶設於幣安,且常進行跨所套利或對沖;幣安一旦暫停提領,其資金鏈立即卡住;市場持續波動下,無法自幣安提款補充其他平台保證金,只能被迫於其他交易所及鏈上平倉套現。
Seven Research亦提到,許多二三線交易所、財富管理平台及專案金庫,實質將資金集中存放於幣安機構帳戶;若提領暫停持續,這些平台恐面臨擠兌。
部分機構已展開行動。ChainUp Investment首席投資官Amanda He向路透社透露,團隊已清空幣安所有部位,優先轉移可提資金,無法轉移者則賣出換成穩定幣。
關於市場展望,加密交易員Bonk Guy表示,他不認為市場已脫險。他回憶去年10月11日大規模爆倉,當時許多人以為底部立現,但市場卻陷入長期盤整;因此建議謹慎抄底,防範二次下跌。
投資人亦感嘆,在加密市場賺錢日益困難,守住資金更難。
五、私鑰雖受保護,簽署流程卻遭入侵
除價格波動外,令產業更警覺的是此事件暴露出的安全隱患。
幣安聲稱未發現私鑰外洩,且攻擊者似無需私鑰。TRM Labs指出,遭轉移資產的錢包橫跨十條鏈,密鑰類型與簽署機制各異,卻均於半小時內為攻擊者生成有效簽章。
最可能解釋是:攻擊者取得操控幣安熱錢包簽署系統的權限,可任意要求其簽署交易。
50筆授權係批量預簽,顯示此權限可能具時效限制,或須透過特定系統提出簽署請求。
區塊鏈安全公司Blockaid執行長伊多·本-納坦(Ido Ben-Natan)亦認為,此次事件類似簽署基礎設施遭入侵,但私鑰本身並未外洩。申宇 likewise指出核心問題可能出在簽署流程;目前尚未發現任何合約漏洞,Binance是否遭遇私鑰外洩或簽署系統遭利用,仍有待官方確認。
然而,慢霧科技首席資訊安全官23pds較傾向於「私鑰外洩」假說;Seven Research亦指出,攻擊者能清空Binance旗下另一智能錢包,顯示主私鑰恐已落入駭客手中。
業界討論迅速轉向防禦策略。OKX創辦人徐明星強調,安全不應淪為商業競爭領域;他建議對大額提領至未驗證地址、以及授予智能合約權限的交易,增設額外驗證與安全延遲機制,且須落實於密碼學簽署層級,確保即使錢包管理系統遭攻破亦無法繞過。他也呼籲建立產業協作機制,必要時依法快速凍結可疑盜竊資產。
Gate創辦人韓林分享一種金庫方案:透過MPC將私鑰拆分為三份碎片,分別由用戶裝置、Gate及第三方災備機構持有;資產轉帳設定48小時延遲,期間用戶可隨時凍結。
值得留意的是,事件發生數小時前,微軟剛發布一份報告,評估八支朝鮮駭客組織的AI應用水準,其中三支已將AI整合至日常攻擊流程;但本次攻擊是否動用AI,目前尚未確認。
硬體錢包公司OneKey創辦人易士表示,Bybit與Binance均非直接遭竊取私鑰,而是攻擊者突破交易核准流程;此類風險亦存在於冷錢包環境中。
易士以全球規模最大的比特幣ETF——IBIT為例:據CoinGlass估算,IBIT目前持有約76萬枚BTC,主要由Coinbase託管;儘管貝萊德計畫於2025年新增Anchorage Digital為託管方,但截至最新季報仍無轉移計畫;Coinbase披露的3.2億美元商用犯罪保險,由全體客戶共用,按IBIT當前規模計算,覆蓋率不足1%。
若發生重大盜竊且資產無法追回或獲足額賠償,損失恐由ETF持有人承擔;外界已有猜測指IBIT已成本次攻擊目標。
與此同時,資金正湧入IBIT。火幣聯合創辦人杜均指出,其多年來為家族辦公室配置BTC,經歷交易所遭駭與冷錢包供應鏈安全事件後,均已將BTC轉換為IBIT,部分更直接售出幣種購入實物黃金;部分加密投資人亦認為,持有比特幣現貨更具可靠性。
六、凍結權爭議再起,鏈上干預邊界受檢視
當私鑰與流程皆可能遭侵,鏈上凍結已成為資產追回的重要手段。
30日上午8時19分,Arbitrum發佈聲明指出,其安全委員會已緊急行動,將與Binance攻擊事件相關的一個Arbitrum One地址內的74,559,805 ARB及8,425 ETH,轉移至中間凍結錢包,總值約3,000萬美元。
上述資產僅能由安全委員會進一步操作,或經Arbitrum DAO治理投票後取得存取權。
部分分析師指出,安全委員會臨時升級一項系統合約,以攻擊者地址名義執行轉帳,事後再恢復原始實作,全程無需攻擊者簽署。
依Arbitrum章程,此類緊急行動須獲12名委員中至少9人批准;今年4月,Arbitrum亦以相同方式凍結KelpDAO盜竊案中的30,766 ETH,兩次目標均指向與朝鮮有關之資金。
鏈上分析師于瑾笑稱,駭客或許沒料到Arbitrum能直接從其錢包轉走資金;而凍結行為本身亦引發新一輪辯論。
支持者認為凍結駭客資產具正當性;加密分析師yyy指出,去中心化旨在抗衡權力、服務公眾;若以中心化手段協助公眾,實屬可嘉,凍結駭客資產即屬此類。
質疑者則聚焦權力邊界:加密研究員CyberSatoshi指出,以太坊主網上的ETH具不可變性,但Rollup上的餘額則由12-of-9多重簽署管理,L2資產主權實質取決於跨鏈橋管理密鑰;亦有分析師提出:區塊鏈治理何時可強制轉移資產而不需所有者簽署?此界限仍待明確界定。
凍結後,資產歸屬亦成難題:KelpDAO案中被凍ETH原擬賠償受影響用戶,但5月初,一批對朝鮮擁有恐怖主義判決債權、尚未獲償者,向美國法院申請禁令,主張該ETH屬朝鮮享有的財產權;5月8日,紐約南區聯邦法院允許Arbitrum DAO投票將資產轉予Aave LLC,但禁令隨資產一併轉移,法院對核心爭議保留裁決。
截至本文發稿,Binance提領仍未恢復,依官方時程預計11月1日重啟;儲備證明與技術審查報告何時發布、剩餘BTC與ETH何時啟動轉移、以及約30億美元凍結資產最終如何分配,均有待後續發展揭示。


