Revolut kimlik hırsızlıkları, KYC'nin risklerini gözler önüne seriyor: İşte çözüm yolu
 Tapbit Wire
Bu ayın başlarında 153 milyondan fazla ABD ve Kanada sürücü belgesinin çalınması, sürücü belgenizin bir kopyasının en güvenli yeri hiçbir yer olmadığını açıkça gösteriyor.
Sızan kimlik belgeleri, bir kimlik doğrulama sağlayıcısından gelmiş görünüyor ve Nexus adı verilen karanlık web kimlik hizmetinde, milyonlarca başka çalınmış kimlik ve seyahat belgesiyle birlikte yer alıyor.
Finans teknolojisi şirketi Revolut’un, pasaport kopyaları ve doğrulama selfie’leri de dahil olmak üzere hassas müşteri verilerini bir hacker’a teslim ettiği ortaya çıktıktan sonra bu tehlike daha da belirgin hâle geldi. Hacker şimdi 680 müşterinin kimlik belgelerini web’e küçük miktarlarda yayarak 10.000 Bitcoin fidye talep ediyor.
İroni kaçınılmaz: Müşteriyi Tanıma (KYC) süreçleri, müşterilerin kim olduğunu belirleyerek ve kötü niyetli faaliyetlerde bulunmadıklarını teyit ederek finans sistemlerini güvenli hâle getirmek için tasarlanmıştır.
Ancak KYC’nin genellikle uygulandığı biçim, şirketlerin büyük miktarda hassas bilgi depolamasını gerektirir; bu da suçlular için değerli bir ‘balıkçılık kovası’ oluşturur.
Ve bu sorun giderek görmezden gelinemez hâle geliyor. Yalnızca 2026 yılının ilk yarısında ABD’deki veri ihlalleri Privacy Rights Clearinghouse’a göre en az 343 milyon kişiyi etkiledi. Daha da sinir bozucu olan ise sıfır bilgi kanıtı (zero-knowledge proof) kullanarak kimlik belgelerini saklamadan kimlik doğrulamasının zaten mümkün olmasıdır:
You’re The Voice podcast’unun sunucusu Efrat Fenigson, gizlilik ve KYC konularında yoğun şekilde yazıyor ve konuşuyor. Dergiye şöyle diyor:
“Düzenleyiciler, halihazırda var olan ve saklamadan doğrulama sağlayan bir teknolojiye rağmen bu sonucu garanti eden bir modeli zorla kabul ettikçe, bu durum ciddi bir alarm verir. Bu, sorunları çözmeye yönelik akılcı düşünme ve gerçek irade eksikliğini gösterir.”
Peki bu tür sızıntıların kaç tanesi gerekli olacaktır ki bu irade yön değiştirmeye başlasın?
KYC, kimliğinizi yalnızca doğrulamak değil, toplamak için tasarlandı
Bugünkü KYC sistemleri, kurumların müşterilerin pasaportlarını veya sürücü belgelerini görmesi, ilgili bilgileri kaydetmesi ve kontrolün kanıtını saklaması varsayımı etrafında gelişmiştir.
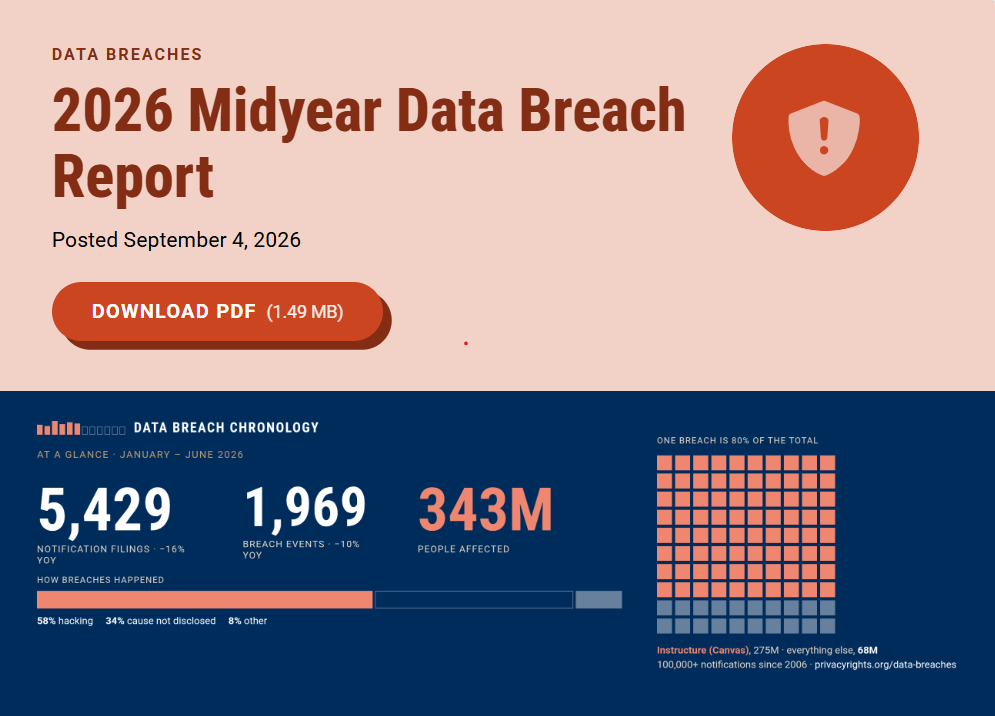
2026 yılında ABD’deki veri ihlallerinden 343 milyon kişi etkilendi. Kaynak: Privacy Rights Clearinghouse.
Ancak bu yaklaşımda açık bir sorun var: Kimlik sağlayıcıları, veritabanları, tedarikçiler ve uyumluluk sistemleri gibi ayrı ayrı büyük miktarlarda bireysel KYC verisi saklayan geniş bir ekosistem yaratılmıştır. Verilerinizin her yeni kopyası, başarısızlık için yeni bir potansiyel nokta yaratır — ve saldırganlar verilere erişmek için giderek daha yaratıcı yöntemler geliştiriyorlar.
Revolut olayında hacker, resmi İtalyan emniyet adresinden gelen e-postalarla KYC verilerini talep etti. Açık Diyalog Başkanı Lyudmyla Kozlovska, X’ta yaptığı açıklamada AB yasalarının Revolut’un bu talebe uymak zorunda olduğunu belirtti.
“AB AML yasası bankaya doğrulama yükümlülüğü getirmez ve kimin resmi bir devlet talebi gönderdiğini kontrol etmek için anlamlı bir mekanizma sağlamaz. Talebe cevap vermeyi reddetmek milyonlarca dolarlık cezaya neden olur. Uygulamada doğrulama imkânsızdır.”
Bitcoin Policy UK’un direktörü ve kurucusu Susie Violet Ward, asıl sorunun gereksiz yere kimlik verilerinin saklanmasında olduğunu uyarıyor:
“Kimlik doğrulaması ile kimliğinizi teslim etmek aynı şeymiş gibi davranmayı bırakmalıyız.”
Bir şirketin yalnızca birinin 18 yaşından büyük olduğunu bilmeye ihtiyacı varsa, tam adınız, adresiniz, kesin doğum tarihiniz ve ilgili kimlik belgelerinin kalıcı bir kopyası gibi ek ayrıntılara otomatik olarak ihtiyaç duymamalıdır:
“Demirikası şudur: KYC, sistemleri daha güvenli hâle getirmek için tasarlanmıştır; ancak şu anki uygulama şekli tamamen farklı bir güvenlik sorunu yaratabilir. Bir veri ihlali sonrası şifrenizi sıfırlayabilirsiniz ama kimliğinizle aynı şeyi yapamazsınız.”
Kimlik belgelerini biriktirmeyi engelleyecek teknoloji zaten mevcut.
Kripto destekçileri için açık çözüm, sıfır bilgi kanıtları (zero-knowledge proofs) kullanmaktır. Bu, bir şeyin doğru olduğunu kanıtlar ancak detayları ortaya çıkarmaz. Örneğin, bir mobil uygulama ile ehliyetinizde 18 yaşından büyük olduğunuzu kanıtlayan bir kanıt oluşturabilirsiniz; ancak doğum tarihinizi ya da ehliyetin fotoğrafını göndermenize gerek kalmaz.
Zcash kurucusu Zooko Wilcox, bu videoda ZK teknolojisinin yararlı bir açıklamasını sunuyor.
ZK teknolojisiyle ilgili yararlı bir açıklama. Kaynak: Crypto Fireside
Gizliliği koruyan dijital kimlik ve ZK çözümleri geliştiren Billions Network’un CEO’su ve kurucu ortağı Evin McMullen, Magazine’e şöyle diyor:
“Bu teknoloji işliyor ve bugün binlerce uygulama ile düzenlenmiş kurumda üretimde kullanılıyor. Engeli oluşturan şey, belgelerin kopyalarını toplamak ve saklamak üzerine inşa edilen tüm uyumluluk altyapısıdır.”
McMullen, engelin “asla teknoloji olmadığını”, bunun yerine onun etrafında inşa edilen kurallar, teşvikler ve altyapı olduğunu söylüyor:
“Bu, teknoloji kostümü giymiş bir yönetim ve standartlar sorunudur.”
Teknoloji işliyorsa, ne durduruyor?
Avrupa Birliği, zaten dijital kimlik ve yaş doğrulama sistemlerinin tasarımına ZK teknolojisini entegre ediyor; kullanıcıların tam kimliklerini veya kesin doğum tarihlerini açığa çıkarmadan yaşlarını kanıtlayabildiği gizliliği koruyan yaş doğrulama geliştiriyor.
Dijital Kimlik Cüzdanı ayrıca “seçmeli açıklama”yı da destekler; böylece kullanıcılar yalnızca belirli bir işlem için gereken bilgileri ortaya çıkarır.
Peki, neden bu yöntem finansal KYC için daha yaygın olarak kullanılmıyor?
McMullen’a göre, benimsenmeyi engelleyen en büyük engeller “düzenleme ve anlayış eksikliğidir”:
“En yaygın engel, uyumluluk ekiplerinin ‘kimliği gördük’ ifadesini ‘kimliği saklamalıyız’ anlamında yanlış yorumlamasıdır; bu yüzden güvenli olmak adına fazladan veri toplarlar.”
McMullen, bir diğer sorunun birlikte çalışabilirlik olduğunu belirtiyor; çünkü kriptografik kanıtlar, “kanıtı kullanan tarafın onu veren kuruluşa geri dönmeden kontrol edebilmesi” durumunda ancak faydalıdır. Bu, ortak standartların belirlenmesini gerektirir; ki bu kolay söylenen bir şey değil.
ZK, KYC’yi sihirli şekilde çözmez.
Burada dikkat edilmesi gereken başka bir önemli nokta da şudur: bir kimlik belgesinin yerini sıfır bilgi kanıtı alsa bile bu, her gizlilik ya da güvenlik sorununu otomatik olarak ortadan kaldırmaz.
Fenigson, bir ZK kimlik bilgisiyle bağlantılı kalacak şeyin de eşit derecede önemli olduğunu vurgular:
“Teşvikler, mahremiyet yerine kontrolü öne çıkarıyor. Sıfır bilgi kanıtları, bir kişinin 18 yaşından büyük olduğu ya da bir yasaklar listesinde yer almadığı gibi bir gerçekliği kanıtlamasına olanak tanır [...] Eksik olan şey, bu kanıtın neye bağlandığıdır. Şu anda genellikle başkalarının veritabanındaki bir hesaba bağlanmaktadır.”
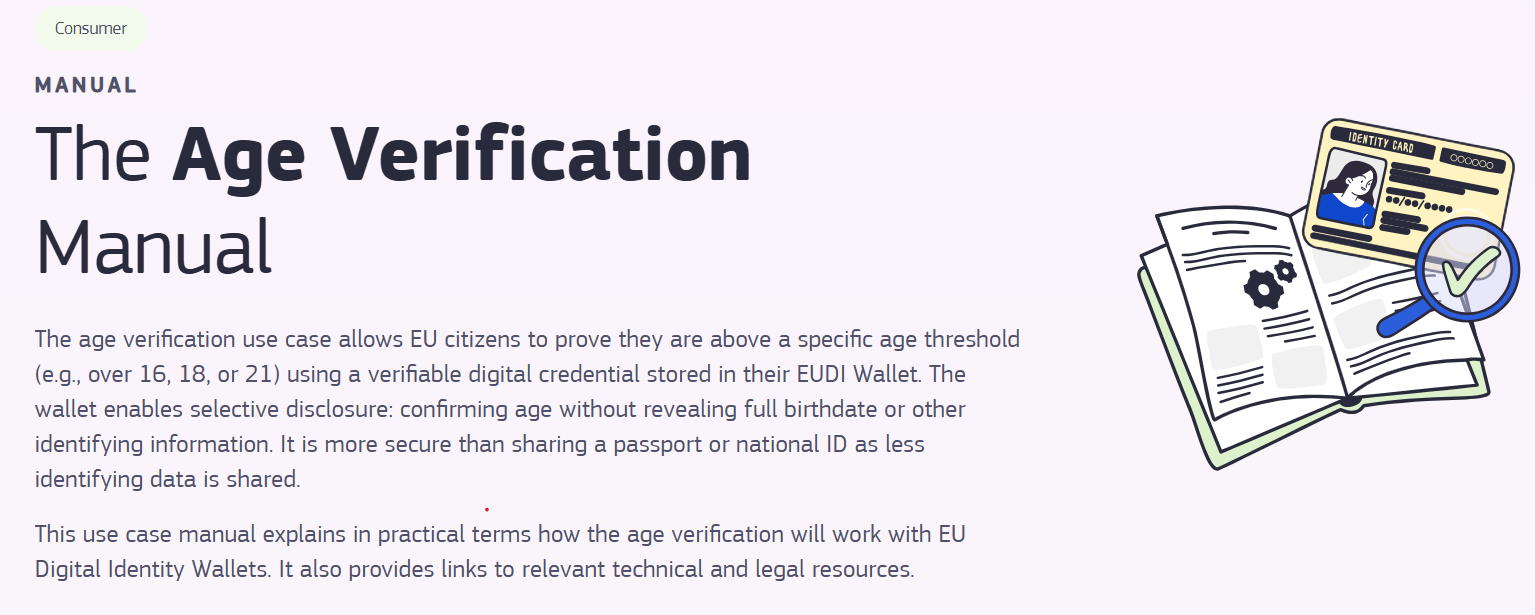
AB’nin Dijital Kimlik Cüzdanı seçmeli açıklamayı destekler. Kaynak: Avrupa Komisyonu
Sonuç olarak, kimlik bilgisini nihai olarak kimin kontrol ettiği meselesi ortaya çıkar. Bir kişi gizliliği koruyan bir kanıt oluşturmuşsa ancak bu kanıt başkasının veritabanındaki bir hesaba bağlıysa, hâlâ merkezileşmiş bir aracıya bağımlı kalır.
Kurallar, düşündüğünüz kadar net değil.
Birçok durumda kurallar kimlik verilerinin saklanmasını zorunlu kılmaz; bunun daha çok, her zaman böyle yapıldığı için yerleşmiş bir uygulama olduğu söylenebilir.
Finans Hareketleri Görev Gücü (FATF)’nün rehberi, müşteri due diligence işlemlerini gerçekleştirmek için dijital kimlik sistemlerinin nasıl kullanılabileceğini açıkça ele alır; kurumların fiziksel kimlik belgelerine dayanmalarını şart koşmaz.
FATF’nin önerileri aynı zamanda risk temelli bir çerçeve içinde işler ve standartların bireysel ülkeler tarafından kendi yasal ve düzenleyici sistemleri aracılığıyla uygulanmasını sağlar. McMullen şöyle diyor: “Birçok ülkede kural, kimliğin doğrulanması ve bu doğrulamanın kaydının tutulmasıdır; ancak ham belge görüntüsünün sonsuza dek saklanması değildir.”
Bu, ilgili denetimin yapıldığını gösteren bir kayıtla birlikte kriptografik olarak doğrulanabilir bir teyidin, kimlik belgesinin başka bir kalıcı kopyasını oluşturmaksızın uyumluluğu sağlamak için yeterli olabileceği anlamına gelir.
Ancak rehber “belirsiz” olduğu için McMullen’in dediğine göre kurumlar, denetçilerin ve inceleyicilerin bunu kabul edeceğini bildikleri için tüm verileri saklamaya devam eder.
Yani kurallar teknik olarak farklı bir yaklaşımı izin verse bile, Ward’ın açıkladığı gibi kimse ilk kez bu riske girmeye istekli değildir:
“Düzenlemede daha fazla bilginin daha fazla kontrol ve dolayısıyla daha fazla güvenlik anlamına geldiği yönünde bir içgüdü vardır.”
Kurallar sıfır bilgi kanıtlarına açıkça izin verecek şekilde değiştirilmedikçe bu durumun değişmesi zordur. Ve hiçbir sistem mükemmel olmasa da en azından ZK teknolojisi, bu kadar hassas bilginin toplanıp saklanmasının önüne geçer. McMullen şöyle diyor:
“Hiç sahip olmadığınız bir şeyi kaybedemezsiniz.”
Dergi: En büyük çözülmemiş 10 kripto gizemi