Кражи данных Revolut подчёркивают опасности KYC: вот как это исправить
 Tapbit Wire
Массовая кража более 153 млн водительских удостоверений США и Канады в начале этого месяца наглядно показывает: самое безопасное место для копии вашего водительского удостоверения — нигде.
Утекшие удостоверения личности, похоже, поступили от провайдера проверки личности и оказались на теневом веб-сервисе Nexus вместе с миллионами других украденных документов личности и путешествий.
Опасность стала ещё очевиднее на этой неделе, когда финтех-компания Revolut сообщила, что хакер обманул её и получил доступ к большим объёмам конфиденциальных данных клиентов, включая копии паспортов и фото для верификации. Хакер постепенно публикует документы 680 клиентов в интернете, требуя выкуп в размере 10 000 биткоинов.
Ирония очевидна: процедуры «Знай своего клиента» (KYC) призваны повысить безопасность финансовых систем, устанавливая личность клиентов и исключая их причастность к преступной деятельности.
Однако стандартная реализация KYC требует от компаний хранения огромных объёмов конфиденциальной информации, создавая ценную «приманку» для преступников.
И проблема становится всё труднее игнорировать. Только за первое полугодие 2026 года утечки данных в США затронули не менее 343 млн человек (по данным Privacy Rights Clearinghouse). Ещё раздражительнее то, что уже сейчас возможно верифицировать личность без хранения документов — с помощью доказательств с нулевым разглашением:
Эфрат Фенигсон, ведущая подкаста You’re The Voice, подробно пишет и выступает о приватности и KYC. Она говорит журналу:
«Когда регуляторы продолжают навязывать модель, заведомо ведущую к таким последствиям, хотя технология верификации без хранения уже существует, это вызывает тревогу. Это свидетельствует о недостатке рационального мышления и реальной воли решать проблемы.»
Сколько ещё таких утечек потребуется, чтобы эта воля начала меняться?
KYC создан для сбора ваших персональных данных, а не только для их верификации
Современные KYC-системы практически основаны на предположении, что учреждения должны видеть паспорта или водительские удостоверения клиентов, фиксировать соответствующие данные и хранить подтверждение проверки.
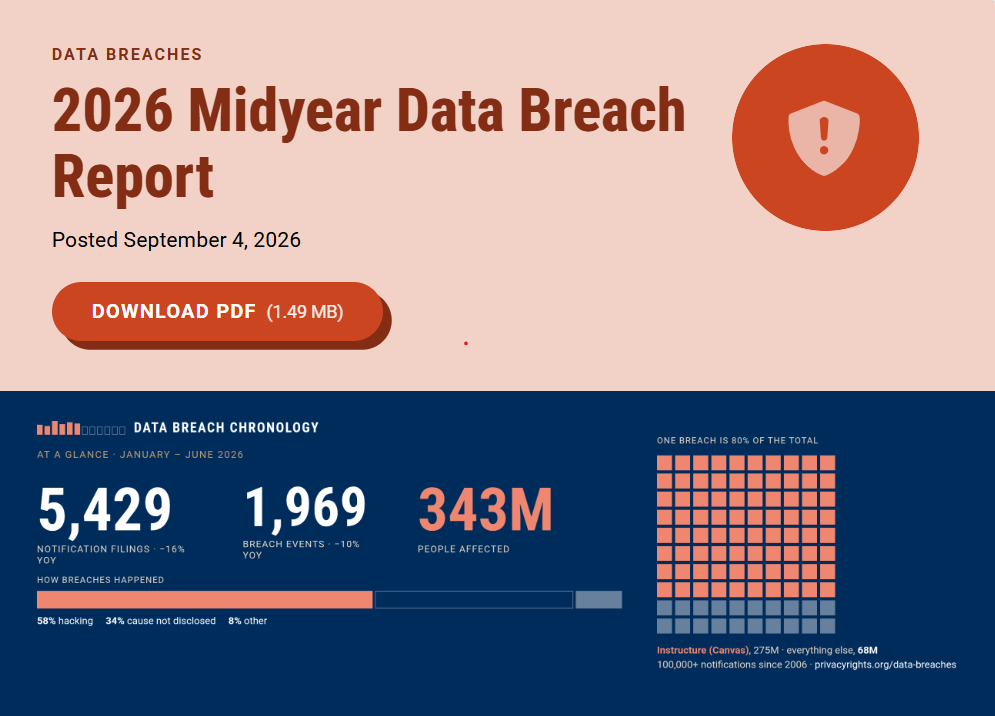
В 2026 году утечки данных в США уже затронули 343 млн человек. Источник: Privacy Rights Clearinghouse.
Но у такого подхода есть очевидный недостаток: он породил обширную экосистему провайдеров идентификации, баз данных, вендоров и систем соответствия требованиям, каждая из которых хранит отдельные «сокровищницы» ваших KYC-данных. Каждая дополнительная копия ваших данных создаёт новую потенциальную точку отказа — а хакеры становятся всё изобретательнее в поиске способов получить к ним доступ.
В случае Revolut хакер отправил электронные письма с запросом KYC-данных с легитимного итальянского адреса правоохранительных органов. Президент Open Dialogue Людмила Козловская написала в X, что из-за законов ЕС у Revolut не было иного выбора, кроме как выполнить запрос.
«Закон ЕС о противодействии отмыванию денег не возлагает на банк обязанности проверять запрос и не предусматривает значимого механизма установления реального автора официального запроса. Отказ в ответе грозит штрафами в миллионы евро. На практике проверка невозможна.»
Сьюзи Виолет Уорд, директор и соучредитель Bitcoin Policy UK, предупреждает: настоящая проблема — в избыточном хранении данных удостоверений личности.
«Нам нужно перестать отождествлять верификацию личности и раскрытие всей информации о ней».
Если компании достаточно лишь подтверждения, что человек старше 18 лет, она утверждает, что не следует автоматически запрашивать дополнительные данные: полное имя, адрес, точную дату рождения и копию удостоверяющих документов.
«Ирония в том, что KYC призван повышать безопасность систем, однако текущая практика его применения создаёт совершенно иную угрозу безопасности: пароль можно сбросить после утечки, а личность — нет».
Технологии, предотвращающие накопление ID, уже существуют.
Для сторонников криптовалют очевидным решением является использование доказательств с нулевым разглашением (zero-knowledge proofs) — математических доказательств истинности утверждения без раскрытия деталей. Например, мобильное приложение может сгенерировать доказательство, подтверждающее, что в водительских правах указано, что вам больше 18 лет, без передачи даты рождения или скана самих прав.
Основатель Zcash Зукко Уилкокс даёт понятное объяснение технологии ZK в этом видео.
Понятное объяснение технологии ZK. Источник: Crypto Fireside
Эвин Макмаллен, генеральный директор и сооснователь Billions Network, разрабатывающей решения для цифровой идентификации с защитой конфиденциальности и на основе ZK, рассказал журналу:
«Технология работает и уже внедрена в промышленной эксплуатации — в тысячах приложений и регулируемых учреждений. Препятствием служит то, что вся система соответствия требованиям построена вокруг сбора и хранения копий документов».
Макмаллен отмечает, что барьером «никогда не была технология», а правила, стимулы и инфраструктура, выстроенные вокруг неё:
«Это проблема управления и стандартов, замаскированная под технологическую».
Если технология работает, что же её сдерживает?
Европейский союз уже интегрирует технологию ZK в дизайн своих систем цифровой идентификации и верификации возраста, разрабатывая методы проверки возраста с защитой конфиденциальности, позволяющие пользователям подтверждать возраст без раскрытия всей личности или точной даты рождения.
Его Цифровой кошелёк для идентификации также поддерживает «избирательное раскрытие» данных, позволяя пользователю предоставлять только ту информацию, которая необходима для конкретной операции.
Так почему же эта технология не применяется шире в финансовых процедурах KYC?
По словам Макмаллена, «регулирование и понимание» являются главными препятствиями для внедрения:
«Самое частое препятствие — это смешение понятий: «мы видели документ» и «мы обязаны хранить документ», из-за чего команды по соответствию собирают избыточные данные «на всякий случай»».
Она отмечает, что ещё одной проблемой является совместимость: криптографические доказательства полезны лишь «если сторона, ей доверяющая, может проверить их без обращения к эмитенту». Для этого требуются общие стандарты — проще сказать, чем реализовать.
ZK не решает KYC «волшебным» способом
Существует ещё одно важное уточнение: замена документа удостоверения личности доказательством с нулевым разглашением не устраняет автоматически все проблемы конфиденциальности и безопасности.
Фенигсон отмечает, что не менее важно, к чему привязан ZK-сертификат:
«Стимулы направлены на контроль, а не на конфиденциальность. Доказательства с нулевым разглашением позволяют подтвердить факт — например, достижение 18 лет или отсутствие в санкционных списках… Но остаётся открытым вопрос, к чему именно привязывается это доказательство. Сейчас оно обычно привязано к учётной записи в чужой базе данных».
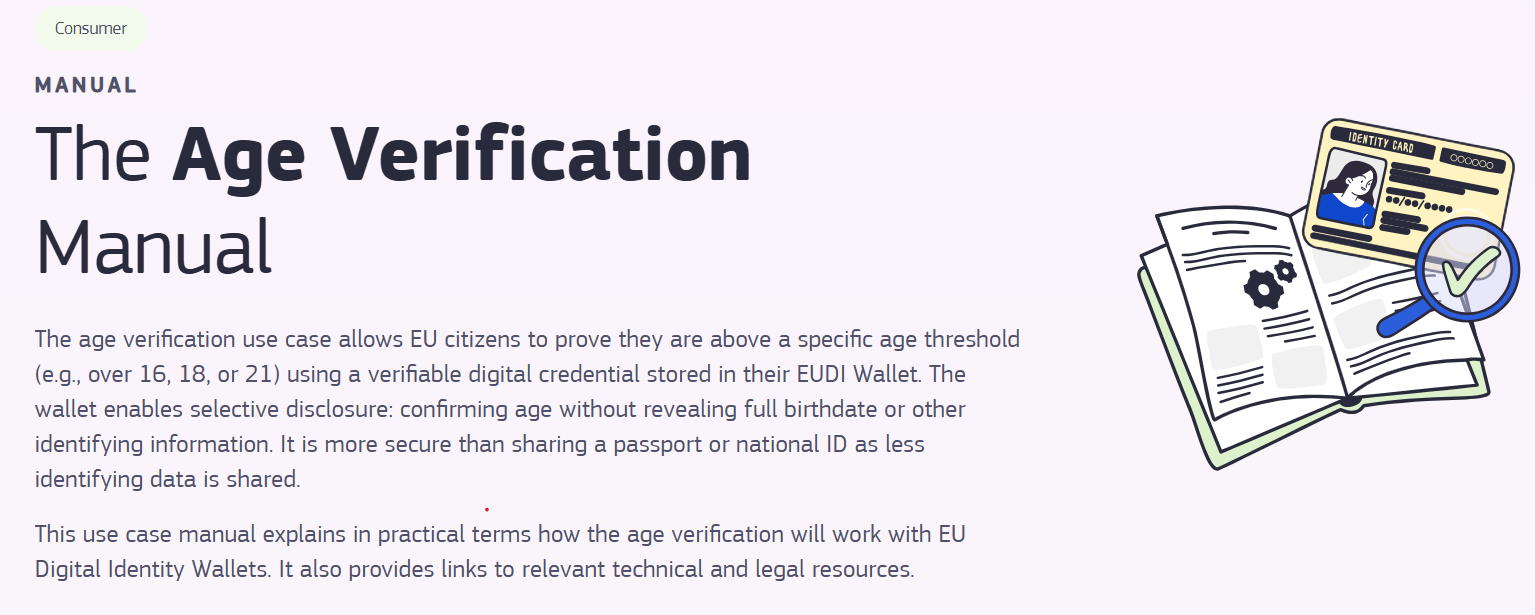
Цифровой кошелёк электронного удостоверения личности ЕС поддерживает выборочное раскрытие. Источник: Европейская комиссия
Таким образом, ключевой вопрос — кто окончательно контролирует сертификат. Если человек генерирует приватное доказательство, но оно привязано к учётной записи в чужой базе данных, он по-прежнему зависит от централизованного посредника.
Правила не так однозначны, как может показаться
Во многих случаях правила вовсе не требуют хранения данных удостоверения личности — это скорее устоявшаяся практика, поскольку так всегда делалось.
Руководство Группы разработки финансовых мер борьбы с отмыванием денег (FATF) прямо рассматривает, как цифровые ID-системы могут использоваться для проведения проверки клиентов, а не требует от организаций полагаться на физические документы.
Рекомендации FATF также основаны на оценке рисков и предоставляют странам самостоятельность в реализации стандартов через собственные правовые и регуляторные системы. «Во многих юрисдикциях правило гласит, что вы обязаны верифицировать личность и сохранять запись о такой верификации, но не то, что вы должны хранить исходное изображение документа вечно», — говорит Макмаллен.
Это означает, что криптографически проверяемое подтверждение с записью о выполнении соответствующей проверки может быть достаточным для соблюдения требований без создания ещё одной постоянной копии удостоверения.
Однако, поскольку руководство «неоднозначно», по словам Макмаллена, организации по умолчанию хранят всё: их отделы комплаенса знают, что аудиторы и инспекторы примут такой подход.
Другими словами, даже если правила технически допускают иной подход, никто не готов первым рискнуть, как объясняет Уорд:
«В регулировании существует инстинкт: больше информации — значит больше контроля и, следовательно, больше безопасности».
Сменить эту ситуацию трудно, пока правила не будут явно дополнены разрешением на использование доказательств с нулевым разглашением. И хотя ни одна система не идеальна, ZK-технологии хотя бы устраняют необходимость сбора и хранения огромного объёма конфиденциальных данных. Как говорит Макмаллен:
«Нельзя потерять то, чего никогда не имел».
Журнал: 10 величайших нерешённых криптографических загадок