После возобновления вывода средства не уменьшились, а выросли. Как Bitget сумела изменить ситуацию за пять дней?
 Tapbit Wire
Оригинальный автор: WhiteRunner
В последние годы крупные инциденты безопасности на биржах происходят нередко, а точки входа для атак постепенно расширяются от горячих кошельков и систем подписей до внутренних прав доступа и сторонних сервисов. По мере усложнения систем растёт и объём защиты, необходимой биржам.
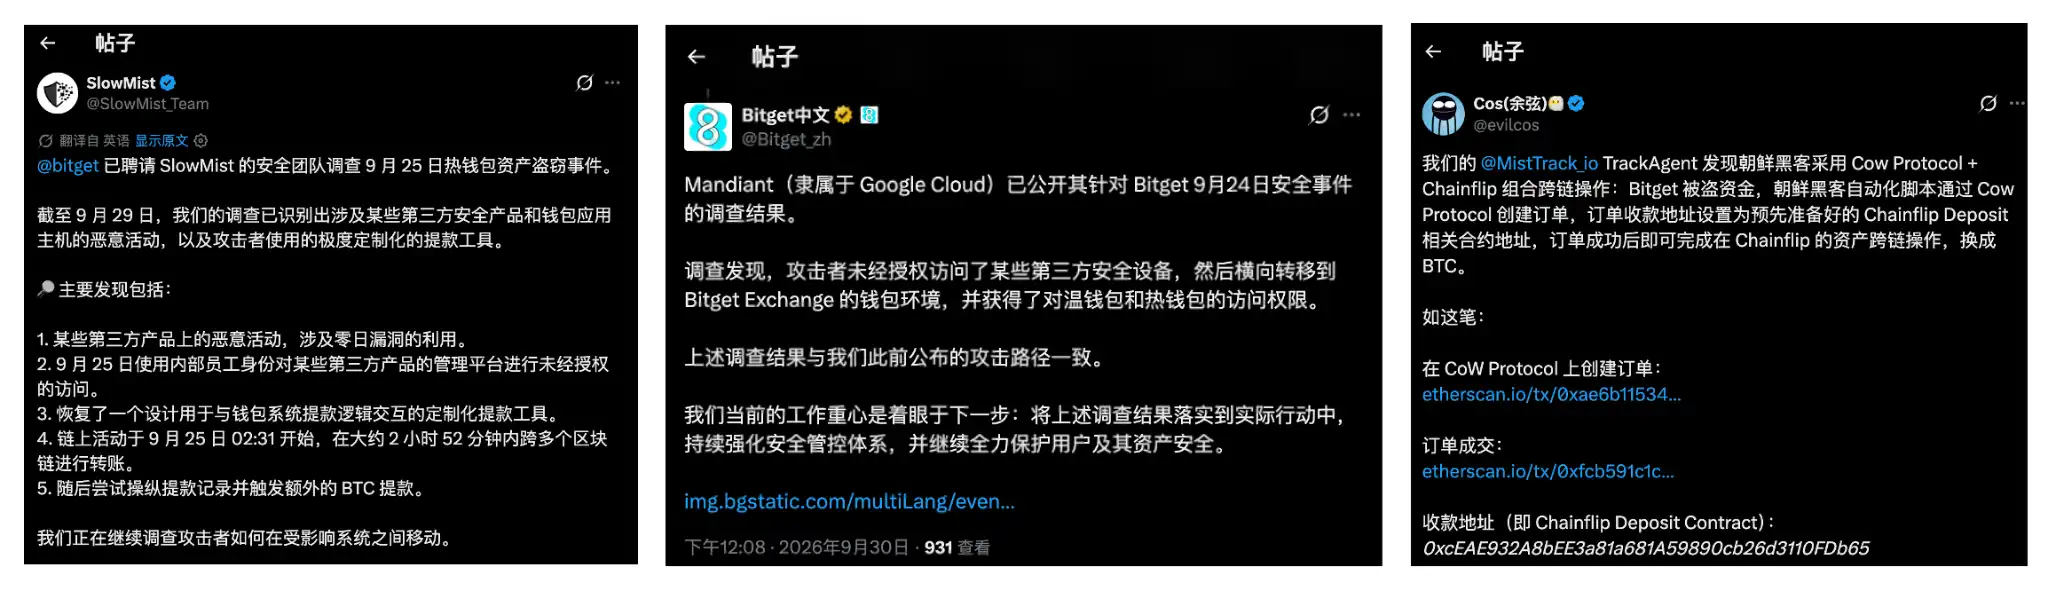
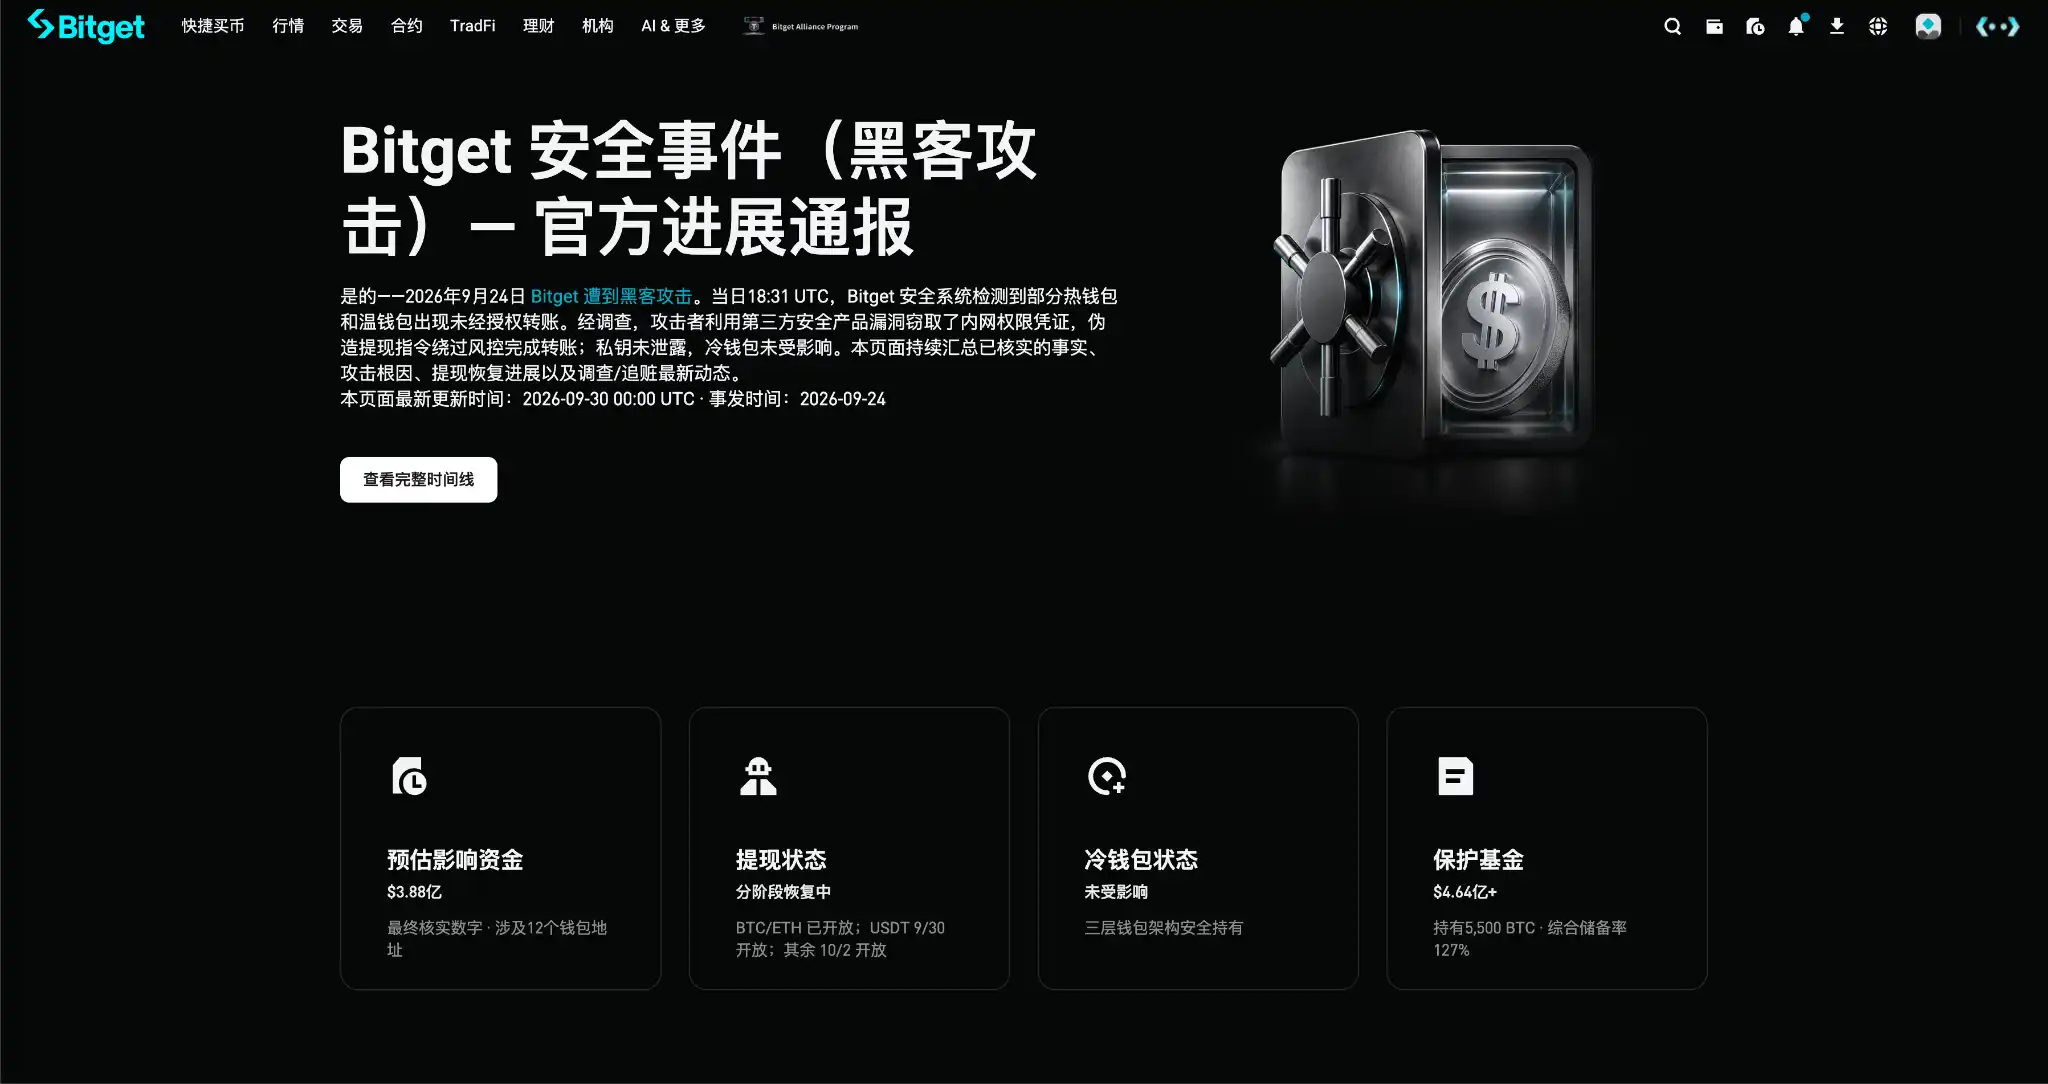
25 сентября Bitget подверглась инциденту безопасности, в результате которого было затронуто около 388 млн долларов активов. Генеральный директор Gracy Chen позже заявила в прямом эфире, что это первый подобный инцидент за восемь лет работы платформы. Согласно результатам расследования, опубликованным SlowMist, первая обнаруженная вредоносная активность связана с уязвимостью нулевого дня в узле стороннего продукта безопасности. Расследования Mandiant и SlowMist указали, что атака прошла через компрометацию инфраструктуры безопасности стороннего поставщика и в итоге привела к проникновению в кошельковую среду Bitget.
После инцидента Bitget объявила, что убытки будут покрыты фондом защиты пользователей. На момент инцидента этот фонд, созданный в 2022 году, содержал 5500 BTC, стоимостью более 464 млн долларов. Gracy пообещала, что после использования фонд будет пополнен до 300 млн долларов в течение одной недели, вернув его к исходному размеру, установленному при создании в 2022 году. 30 сентября это обязательство было выполнено в срок.
Вывод средств также начался в соответствии с ранее объявленным графиком. В 16:00 28 сентября первым открылся вывод BTC. После возобновления вывода ETH 29-го числа соответствующие горячие кошельки быстро перешли от чистого оттока к чистому притоку, а их баланс вскоре даже немного превысил начальный уровень до открытия вывода — что свидетельствует о возвращении доверия пользователей. На момент публикации вывод всех валют уже возобновлен.
От кражи почти 400 млн долларов до возобновления вывода и возврата средств прошло всего несколько дней. Как именно хакеры перевели активы без утечки приватного ключа? Как фонд защиты, подготовленный за четыре года до события, действительно вступил в силу? И что сделала Bitget, чтобы ситуация начала меняться к лучшему?
1. Хакеры использовали уязвимость нулевого дня в стороннем продукте безопасности
Особенностью этой атаки стало то, что приватный ключ Bitget не был скомпрометирован, холодный кошелёк не был взломан, а уязвимости в смарт-контрактах также не обнаружено. Ключевой точкой прорыва хакеров оказался сторонний продукт безопасности, используемый платформой.
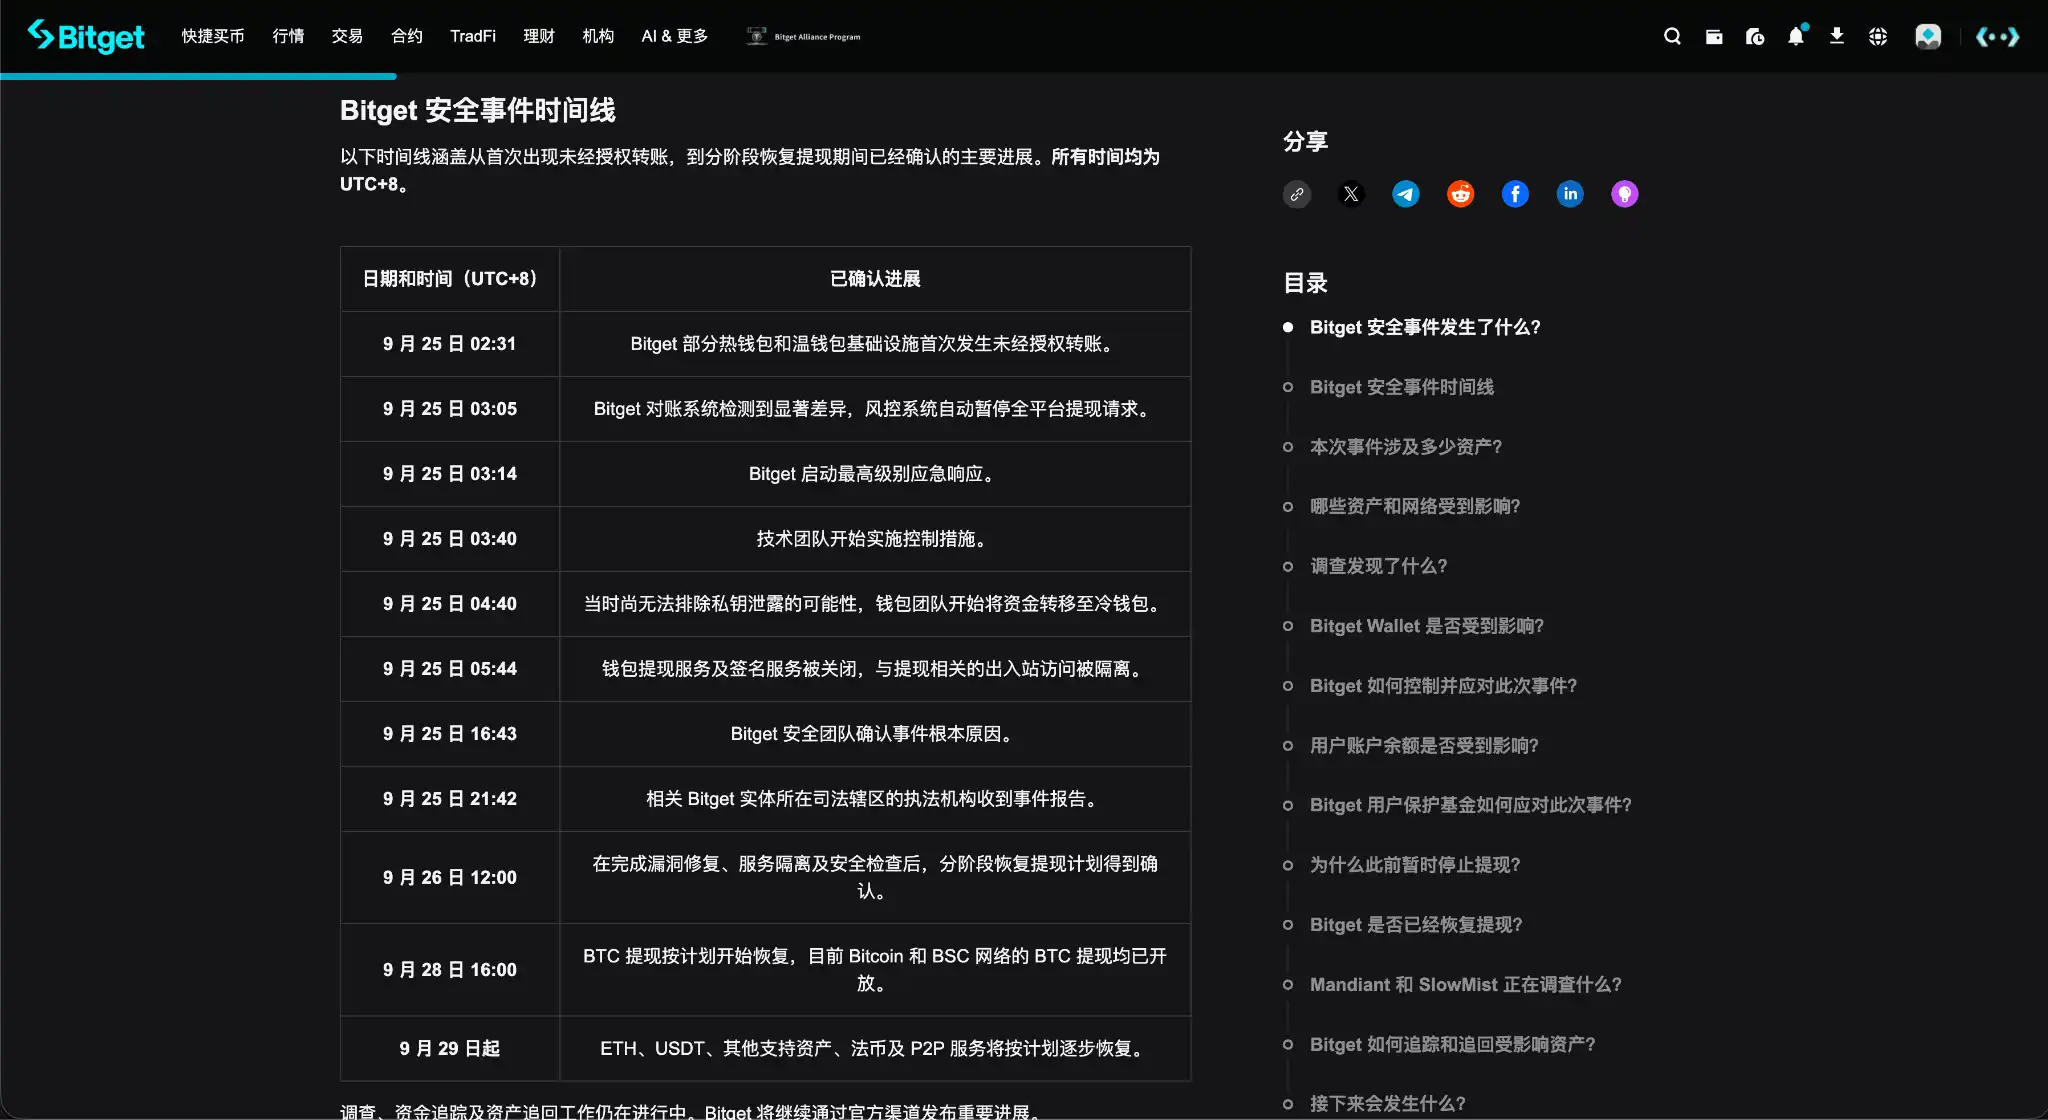
Согласно текущим данным расследования Bitget, первые подтверждённые небольшие переводы появились в блокчейне примерно в 02:31 по пекинскому времени 25 сентября, после чего начались масштабные переводы активов.
В интервью The Block Gracy сообщила, что с 02:58 до 04:09 злоумышленник совершил 17 крупных транзакций в сетях Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism и Avalanche. По мере уточнения статистики Bitget окончательно подтвердила, что инцидент затронул активы на сумму около 388 млн долларов.
В 03:05, примерно через 7 минут после первой крупной транзакции, система сверки Bitget зафиксировала значительные расхождения в балансе и заблокировала вывод средств на всей платформе; в 03:14 была активирована экстренная процедура высшего уровня. Поскольку утечка приватного ключа ещё не могла быть исключена, команда кошельков переместила активы в холодные кошельки и отключила сервисы вывода и подписи.
Позднее команда безопасности установила корневую причину инцидента. Согласно известной на сегодня цепочке атаки, хакер воспользовался ранее неизвестной уязвимостью нулевого дня в стороннем продукте безопасности.
Уязвимость нулевого дня — это безопасностная слабость, о которой разработчик и пользователи ранее не знали и для которой не существовало готового исправления. То есть это был ранее неизвестный вектор атаки. Дальнейшее развитие событий — ключ к пониманию потери почти 400 млн долларов.
Используя эту уязвимость, злоумышленник получил внутрисетевые учётные данные через уязвимость в стороннем продукте безопасности, подделал команды вывода для кошельковой системы и обманул кошелёк, заставив его выполнить аномальные переводы, обходящие проверки рисков. На всём протяжении процесса приватные ключи не были скомпрометированы, а холодные кошельки остались нетронутыми.
Gracy позже также сообщила, что после завершения операции злоумышленник удалил часть связанных следов, усложнив расследование и восстановление хода атаки.
Bitget отключила затронутые функции стороннего ПО, переиздала внутренние учётные данные, отозвала и заново распределила высокочувствительные права доступа, а также добавила независимую проверку вывода. Mandiant и SlowMist продолжают независимые судебно-технические расследования и отслеживание средств.
Прямое предупреждение, оставшееся от этого инцидента для отрасли: граница безопасности биржи больше не ограничивается лишь приватными ключами и холодными кошельками. Программное обеспечение для обеспечения безопасности, инфраструктура кошельков и прочие сторонние сервисы, имеющие доступ к основным системам, сами могут стать точками входа для атак.
II. Началось использование фонда защиты, вывод средств возобновлён по графику
После инцидента настоящим испытанием для биржи становится вопрос о том, кто понесёт убытки и как руководство будет информировать и успокаивать пользователей.
Bitget первой приступила к использованию своего фонда защиты.
Этот фонд был создан в 2022 г. и долгое время поддерживал базовый объём в $300 млн. На момент инцидента в нём находилось 5500 BTC (более $464 млн), чего хватило для покрытия окончательно подтверждённых потерь — около $388 млн.
Впоследствии Bitget чётко заявила, что финансовые последствия инцидента лягут на фонд защиты, а балансы пользовательских аккаунтов останутся неизменными.
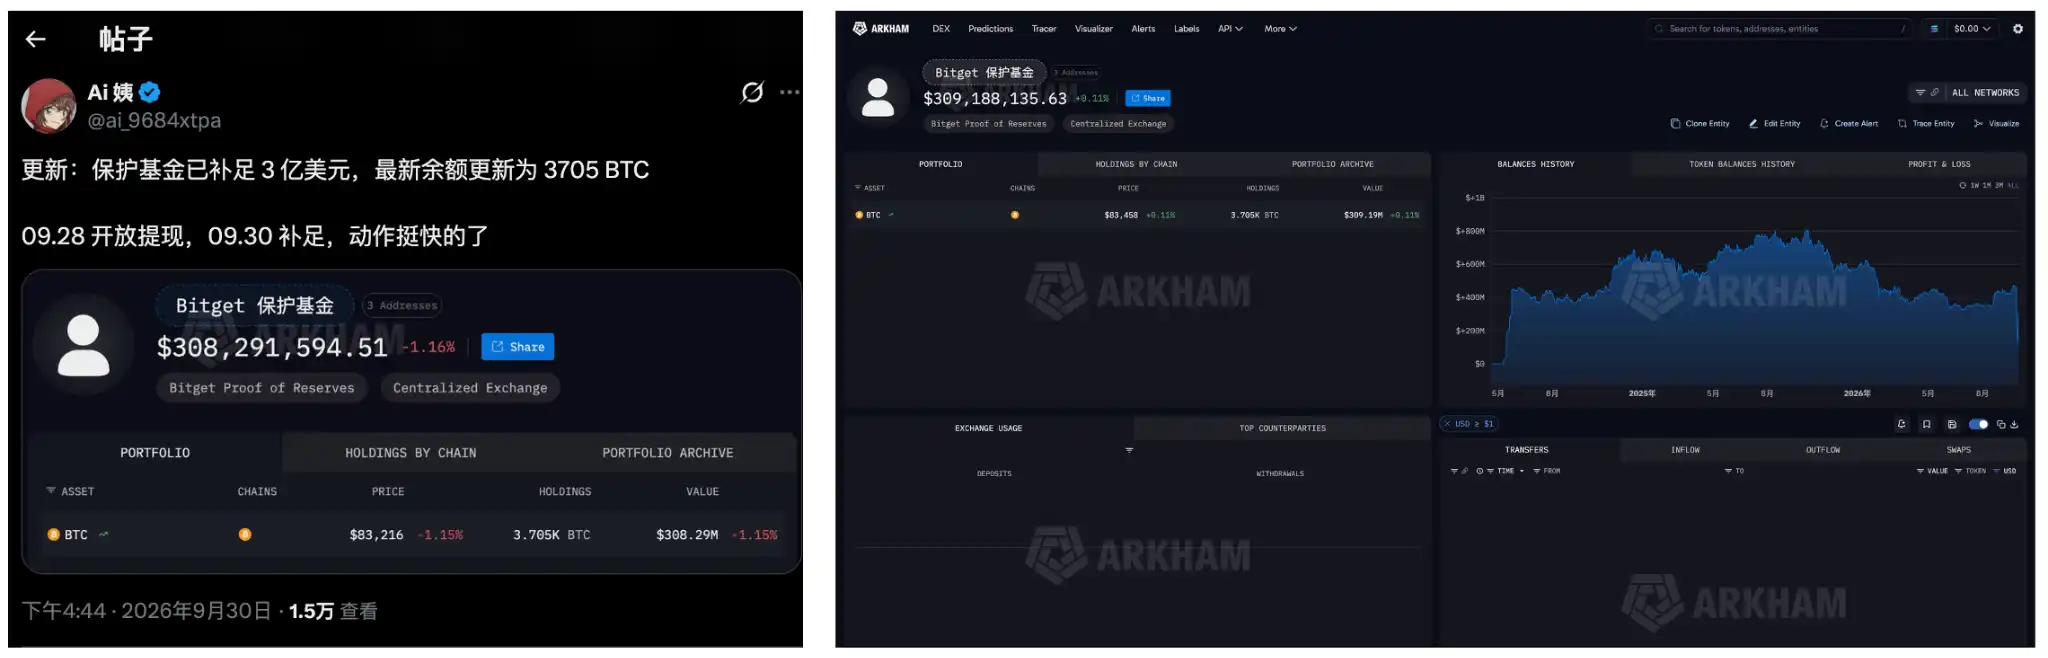
До возобновления вывода BTC 28 сентября ончейн-данные уже показывали начало перевода активов из фонда защиты в горячие кошельки. Ончейн-аналитик Тётя Ай зафиксировала первоначальный перевод 2042,28 BTC с адреса фонда защиты в горячий кошелёк Bitget (мониторинг ончейн-активности фонда защиты Bitget).
Это один из наиболее ориентированных на отрасль аспектов реагирования Bitget на инцидент.
Фонд защиты был создан не как временный компенсационный план после инцидента, а четыре года назад. Средства резервируются на длительный срок, адреса кошельков публично проверяемы, а базовый объём чётко определён; при реальном инциденте фонд фактически задействуется, а после использования пополняется в соответствии с изначальными параметрами.
Фонд защиты решил проблему распределения убытков. На этот раз убытки почти в $400 млн не были переложены на пользователей. Грейси заявила, что Bitget пополнит фонд защиты до минимум $300 млн в течение недели, и, согласно ончейн-мониторингу, это было выполнено в установленные сроки.
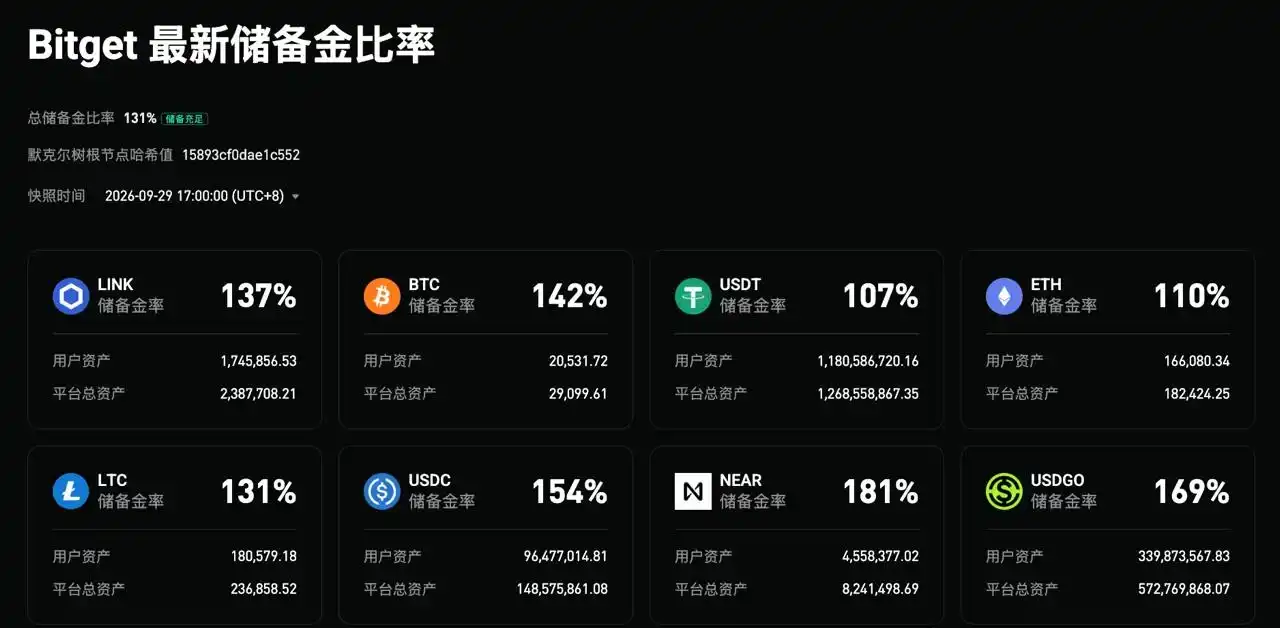
29 сентября Bitget также опубликовала 47-й отчёт о доказательстве резервов (PoR) с общим коэффициентом резервирования 131 % по 19 активам. Коэффициенты резервирования для BTC, ETH, USDT и USDC составили соответственно 142 %, 110 %, 107 % и 154 %.
Помимо финансовых аспектов, стоит отметить коммуникационный подход Bitget в эти дни.
Грейси в прямом эфире отвечала на вопросы сообщества в течение трёх часов, а Се Цзяцзинь также регулярно обновлял информацию через соцсети и каналы сообщества. Сама продолжительность эфира — не главное; важнее то, что в самые хаотичные дни инцидента руководство последовательно находилось на передовой и оперативно отвечало на вопросы.
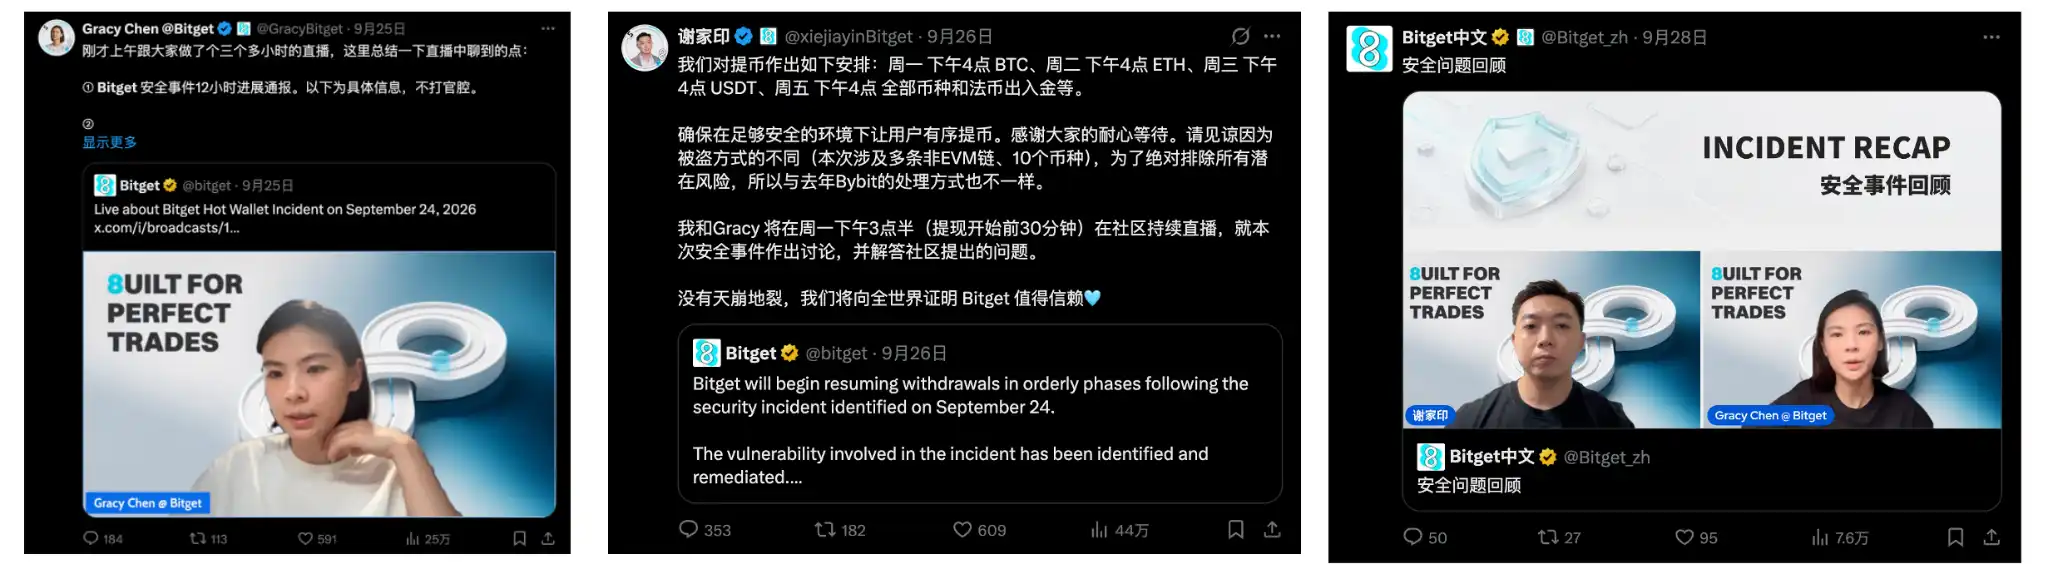
Кроме того, несколько ключевых заявлений содержали чёткую информацию или планы дальнейших действий.
Вопрос о том, кто понесёт убытки, быстро был прояснён: их покроет фонд защиты; при корректировке суммы ущерба с $351,6 млн до $388 млн была объяснена причина изменения цифры; до подтверждения точки входа атаки не делались поспешные выводы о личности и методах злоумышленника; по мере продвижения расследования постепенно раскрывались детали: сторонние продукты безопасности, уязвимости «нулевого дня», учётные данные с высокими привилегиями и поддельные инструкции на вывод средств.
То же самое касается возобновления выводов.
Инцидент затронул несколько валют и сетей, а масштаб расследования вышел за пределы одного кошелька. Bitget не восстановила все выводы сразу, а поэтапно открывала их после подтверждения соответствующих кошельков, сетей и исключения рисков.
26 сентября платформа объявила конкретный график восстановления: BTC — 28 сентября, ETH и связанные сети — 29 сентября, USDT и связанные сети — 30 сентября, остальные токены, фиатные валюты и C2C-услуги — 2 октября. По состоянию на момент публикации подтверждено, что всё было восстановлено вовремя.
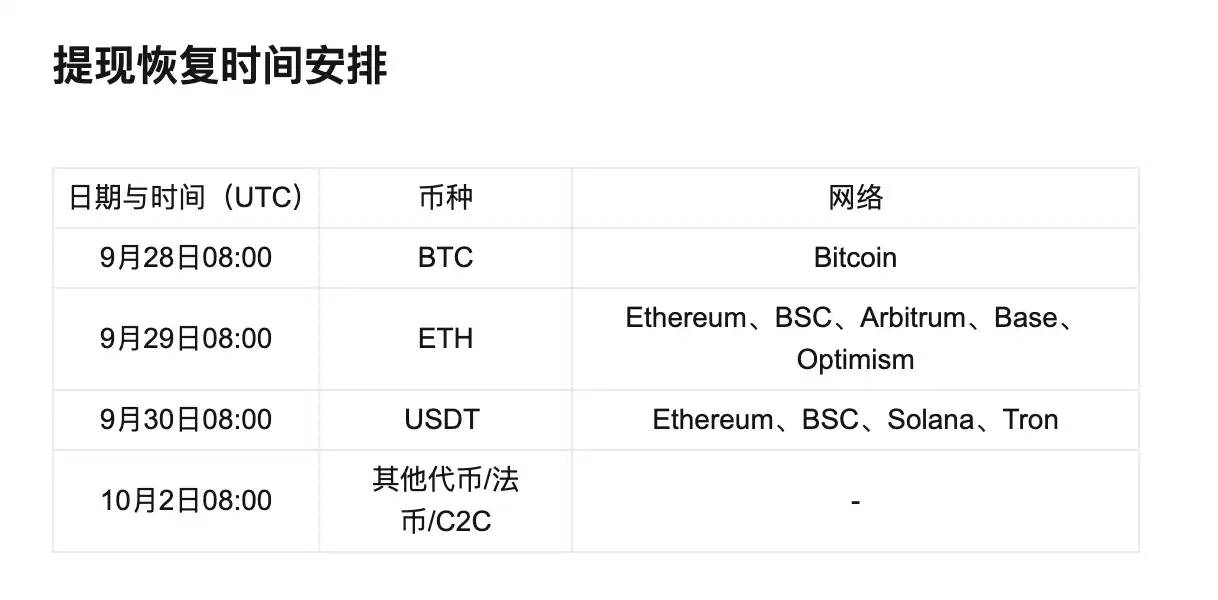
Учитывая, что это был крупномасштабный инцидент с участием нескольких валют, сетей, стороннего ПО и внутренних прав доступа, похвально, что сначала был представлен чёткий план восстановления с конкретными датами, а затем — его последовательное выполнение.
Фонд защиты был подготовлен за четыре года до инцидента и задействован только при его реальном возникновении; руководство постоянно взаимодействовало с сообществом; достоверная информация публиковалась оперативно, а недостоверная — без поспешных выводов; план восстановления содержал чёткий график и выполнялся строго по нему.
Эта серия чётких и решительных действий привела многих пользователей к более позитивному восприятию Bitget.
III. Наступил переломный момент инцидента, и средства начали возвращаться чистым потоком
После возобновления вывода ETH 29 сентября на блокчейне быстро проявилось примечательное изменение.
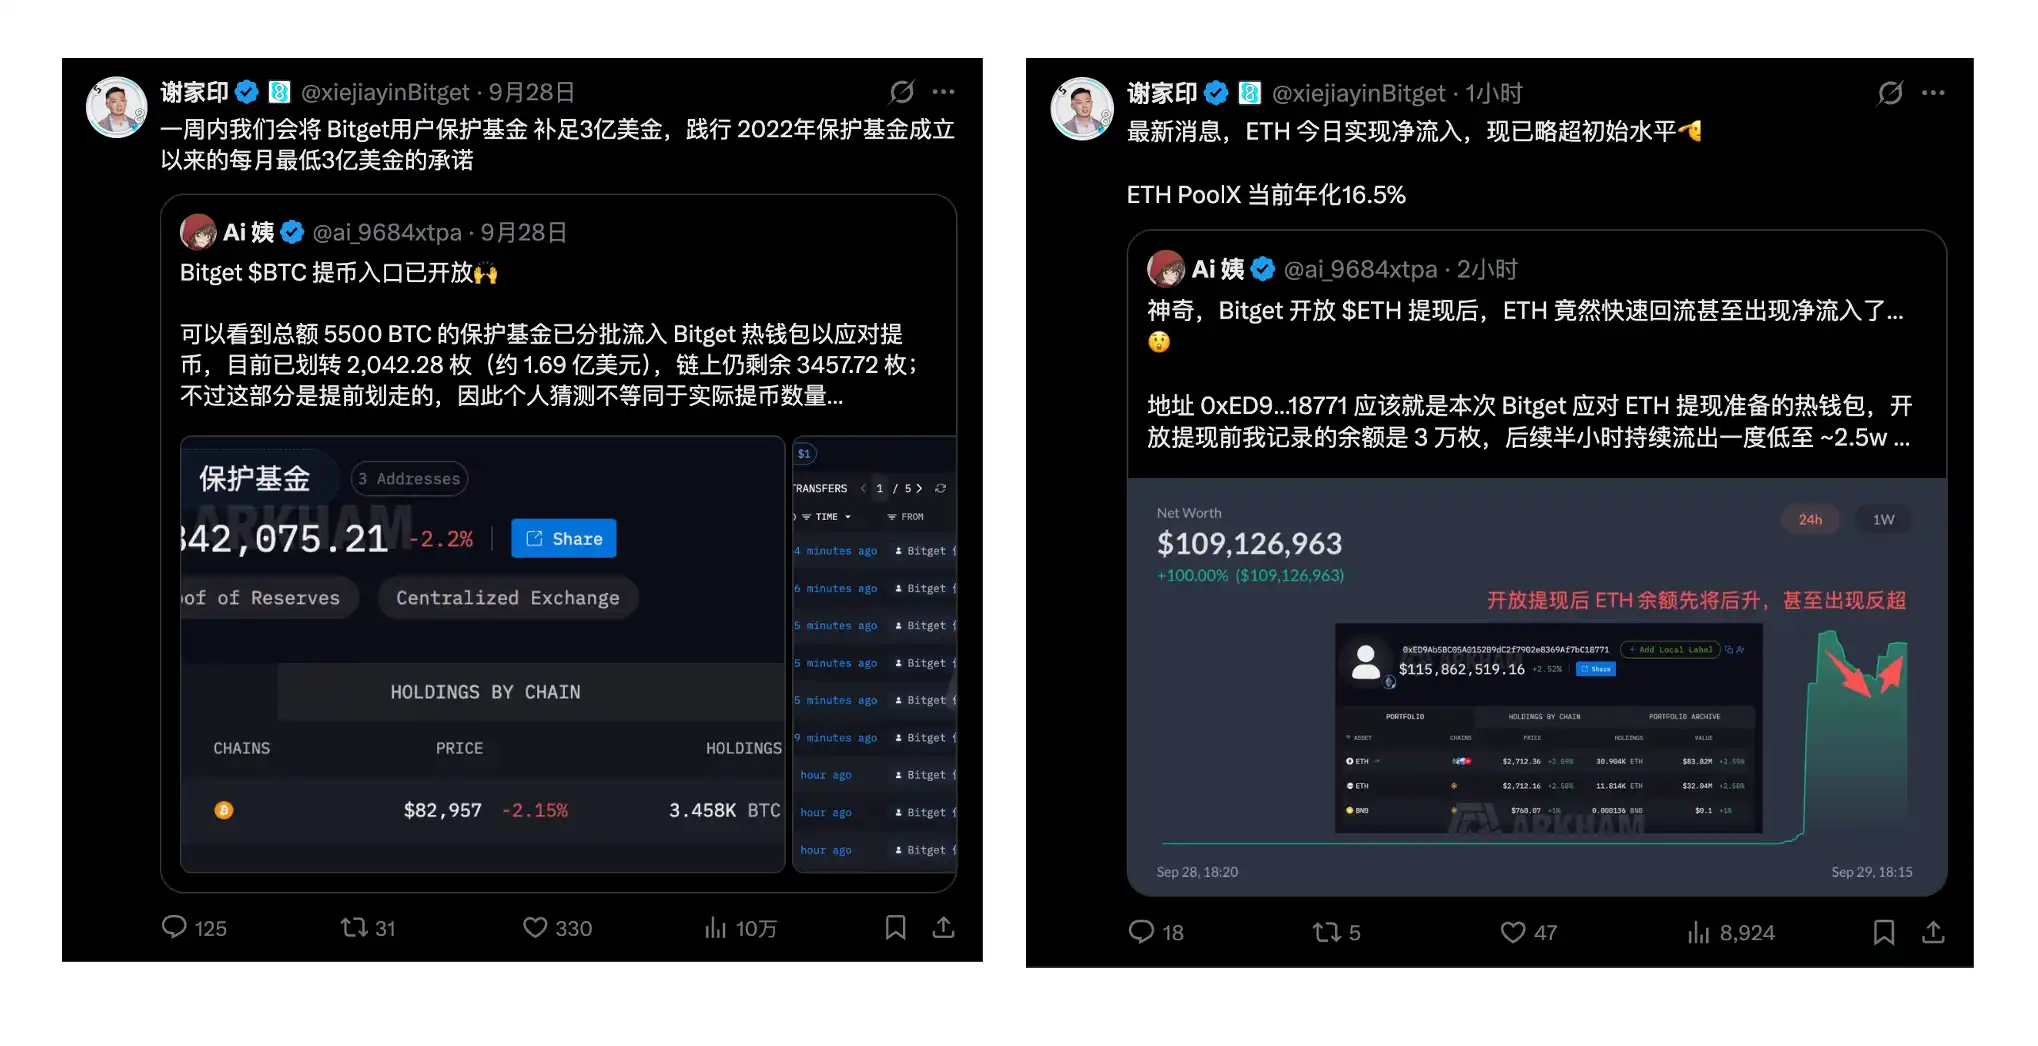
Согласно мониторингу аналитика блокчейна тёти Ай, балансы соответствующих «горячих» кошельков Bitget, подготовленных для вывода ETH, вернулись выше 30 000 ETH в течение получаса после открытия выводов — превысив первоначальное значение.
Последующие данные от Bitget показали: в первый час после возобновления выводов в платформу поступило около 9674 ETH, а выведено — около 9023 ETH, чистый приток составил примерно 651 ETH. Данные за 30 сентября свидетельствуют, что суточный приток средств на платформу достиг $231 млн, что близко к среднесуточному притоку в $245 млн в августе текущего года. Одностороннего оттока капитала, которого опасался рынок, не произошло; напротив, наблюдается восстановление доверия участников рынка.
Одновременно, чтобы вернуть доверие пользователей, Bitget запустила несколько стимулирующих кампаний.
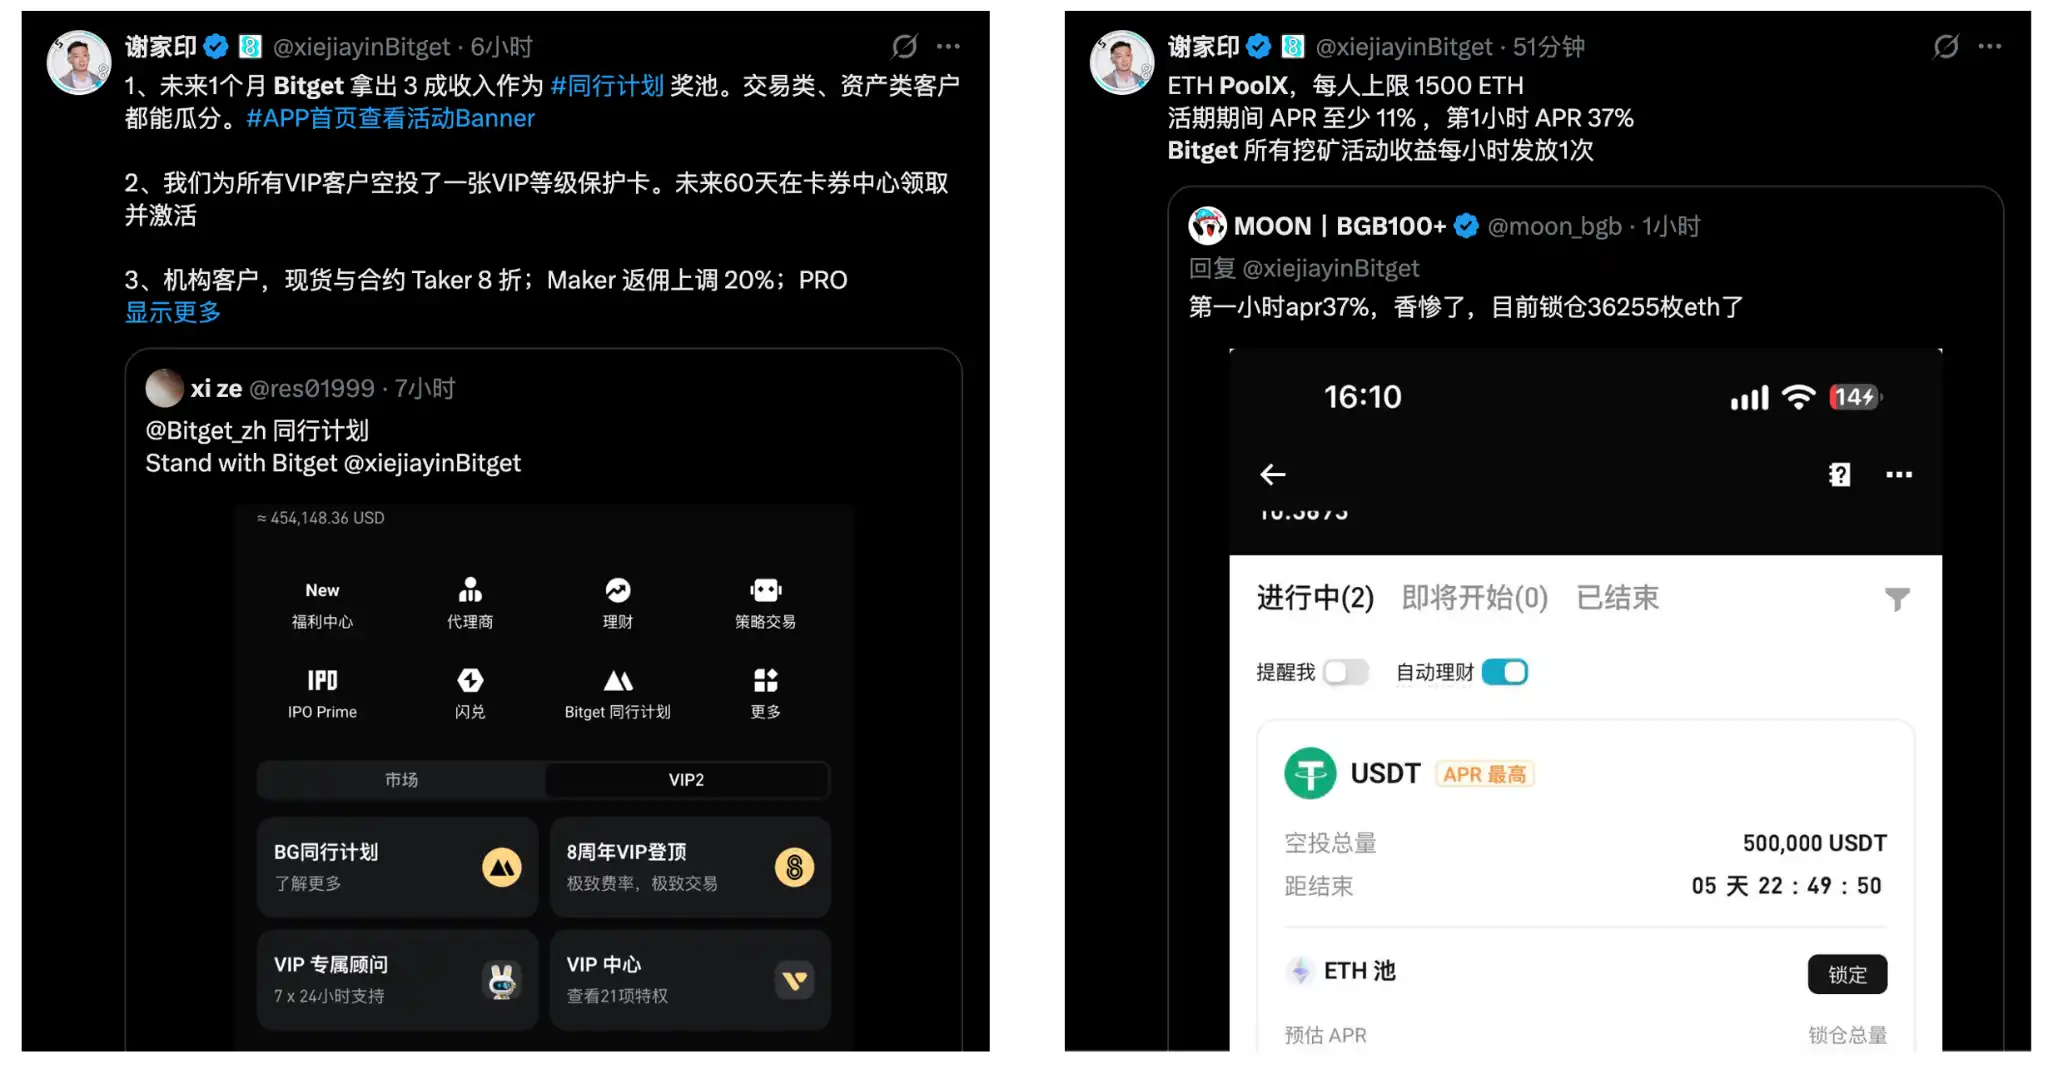
ETH PoolX предложила призовой фонд в размере 500 000 USDT. Пользователи могли участвовать в распределении, просто заблокировав ETH. На раннем этапе кампании оценочная годовая доходность (APR) на странице достигала ~37,11%, а затем динамически снижалась по мере роста объёмов участия.
Затем была запущена BTC PoolX с призовым фондом в 100 000 BGB и дополнительными бонусами, рассчитанными на основе объёмов BTC-активов пользователя за предыдущие 15 дней.
В сфере стейблкоинов Bitget одновременно запустила гибкие программы накопления для USDT и USDGO с возможностью пополнения и вывода в любое время; временные ставки APR достигали 10% и 12% соответственно. В рамках «Программы партнёров» 30% подходящей выручки от торговых комиссий за период кампании направлялось в пул вознаграждений пользователей: 60% распределялось пропорционально объёму торгов, а 40% — пропорционально объёму активов. По данным Bitget от 2 октября, первая партия вознаграждений уже была выплачена: 1 907 455 USDT получили 763 543 пользователя.
Цель этих кампаний понять несложно: восстановление возможности вывода решило вопрос о том, «могут ли пользователи уйти», а последующие кампании направлены на возобновление торговли, управления капиталом и удержания средств.
Вскоре многие пользователи продемонстрировали доверие к Bitget и энтузиазм к кампаниям, переводя туда свои средства.
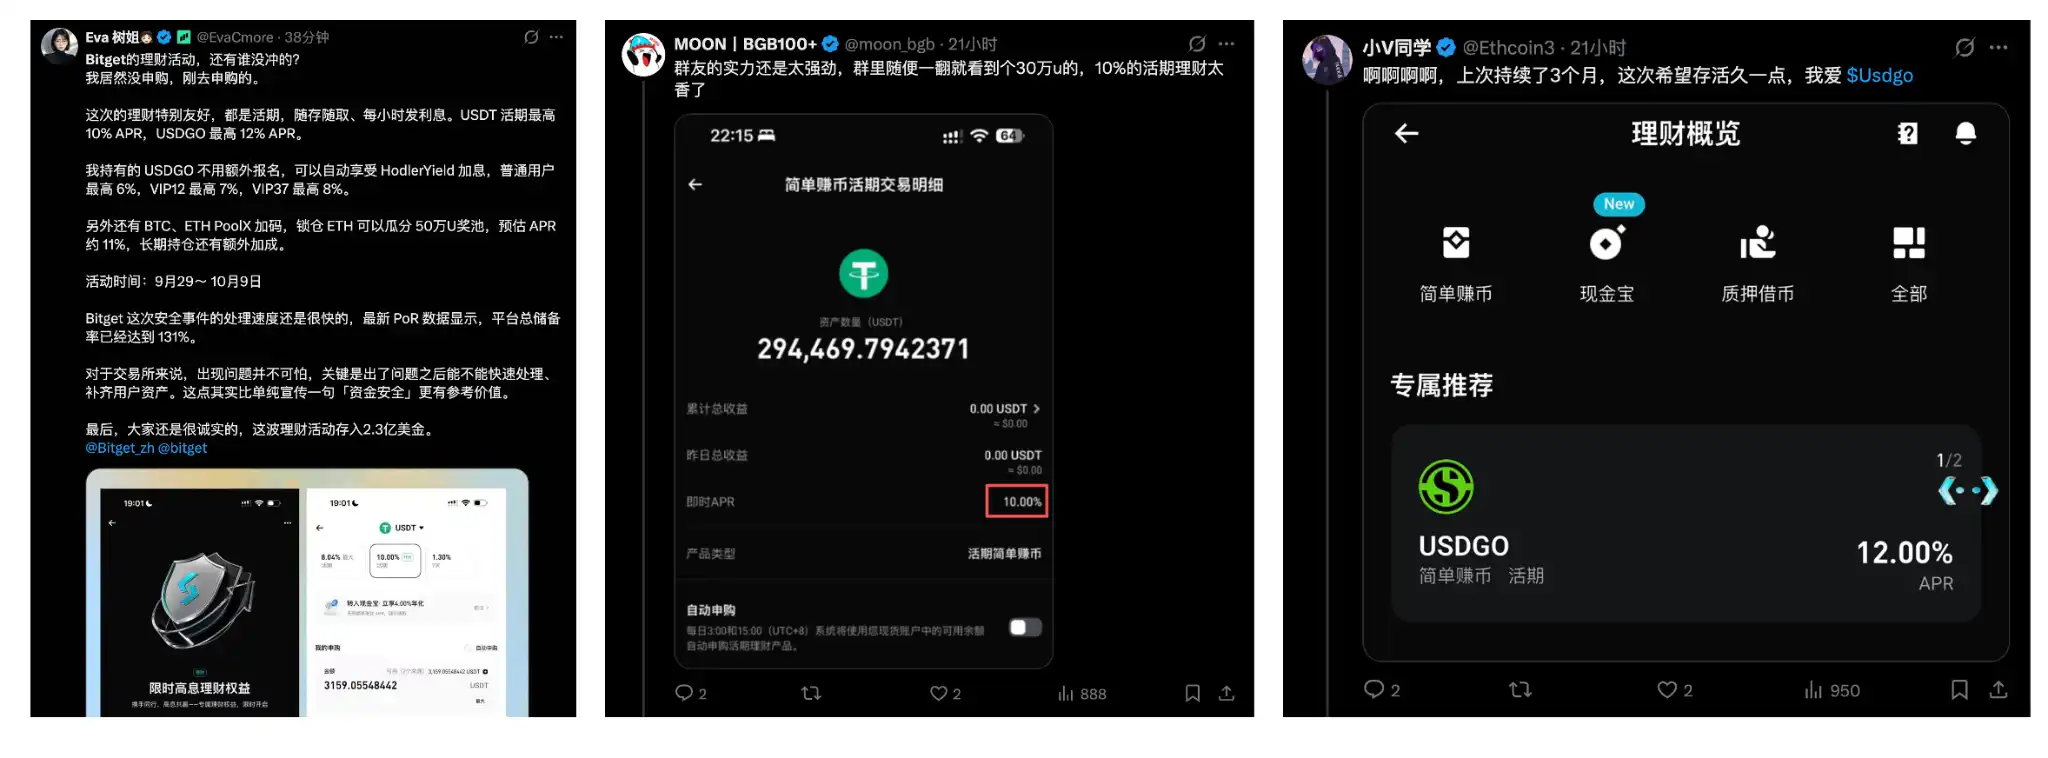
Несколько дней назад главной тревогой рынка оставался вопрос: «Когда можно будет вывести деньги?» После возобновления вывода фокус сместился на: «В какую кампанию вступить, чтобы получить более высокую APR?»
Сигнал переломного момента инцидента.
Для биржи самым прямым подтверждением восстановления доверия пользователей является их готовность оставлять средства на платформе при свободной возможности пополнения и вывода.
IV. Что оставил индустрии бирж инцидент с безопасностью
После этого инцидента Bitget поддержку ей оказала почти половина индустрии.
Наиболее примечательной среди них стала Bybit.
В феврале 2025 года Bybit столкнулась с инцидентом безопасности на сумму около $1,4 млрд. Примерно через 5 часов после атаки Bitget предоставила Bybit 40 000 ETH — тогдашняя стоимость которых превышала $100 млн. Эти 40 000 ETH были предоставлены без процентов, без залога и без фиксированного срока возврата. Bybit полностью вернула их в течение трёх дней.
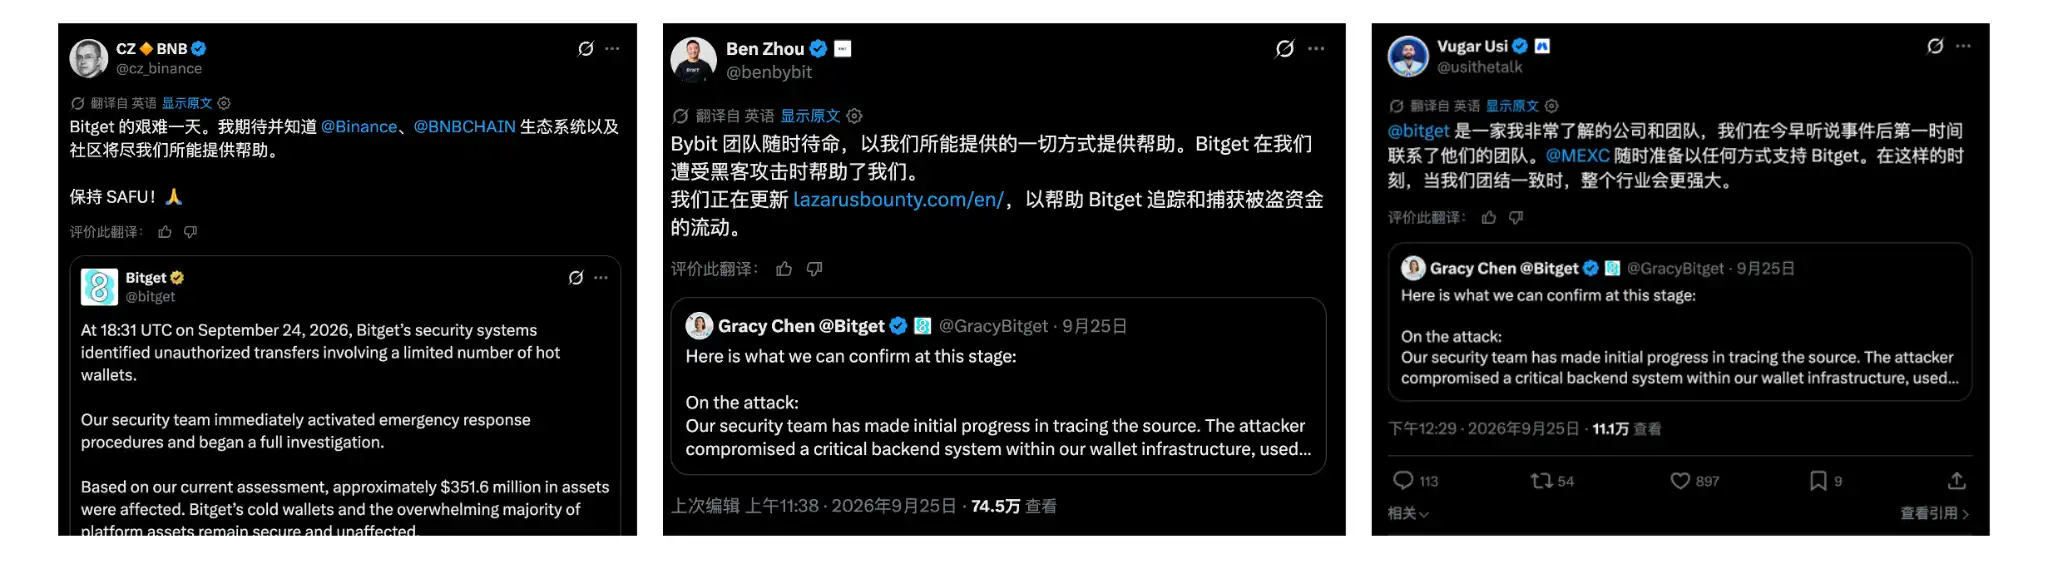
Спустя более года стороны поменялись местами: после инцидента с Bitget генеральный директор Bybit Бен Чжоу быстро публично заявил о готовности оказать помощь и особо отметил: «Когда мы подверглись хакерской атаке, Bitget помогла нам». Затем Bybit включила похищенные средства в систему LazarusBounty для отслеживания.
Помощь оказывали не только Bybit. CZ публично поддержал Bitget после инцидента, а команда безопасности Binance сотрудничала с Bitget — включая обмен разведданными об угрозах, отслеживание похищенных средств и поддержку восстановления активов; генеральный директор MEXC Вугар Уси также сам связался с Bitget, чтобы выразить поддержку. Помимо бирж, в расследовании и цифровой криминалистике участвовали Mandiant и SlowMist, а Circle и Tether — в заморозке соответствующих активов.
Увидев эту новость, я действительно почувствовал прилив возбуждения.
В криптоиндустрии всегда была острая конкуренция: биржи соревнуются за пользователей, ликвидность и долю рынка, но когда возникает кризис безопасности на сотни миллионов долларов, коллеги всё равно объединяются ради взаимопомощи.
Настоящее доверие и уважение к платформе Bitget в индустрии проявляются прежде всего в кризисные моменты.
Однако если значение этого события ограничиться поговоркой «в беде узнаётся друг», его значимость будет недооценена.
В криптоиндустрии нет единого регулирующего органа, однако фонды защиты, сотрудничество между биржами, специализированные службы безопасности и отслеживание транзакций в блокчейне формируют собственную сеть управления рисками. Одновременно расширяются границы защиты: от горячих кошельков и систем подписи до ПО сторонних разработчиков и внутренних прав доступа — атаки становятся всё сложнее, и отрасль должна реагировать сообща.
Создание фондов защиты, обеспечение прозрачности и выполнение обязательств после кризиса, а также межотраслевое сотрудничество уже стали образцовой моделью реагирования на чрезвычайные ситуации — и Bitget продемонстрировала её на практике.
За последние два года в криптоиндустрии активно обсуждается массовое внедрение: ETF, стейблкоины, RWA и токенизированные ценные бумаги привлекают традиционный финансовый капитал, а регуляторная база США постепенно формируется. Достигнув этой стадии, отрасли нужно доказать не только инновационность и рост, но и способность управлять рисками.
На этот раз Bitget потратила 400 млн долларов, чтобы проверить ответственность платформы в кризисной ситуации. Кризис не уничтожит платформу, но ответственность может переопределить её.
Для криптоиндустрии, стремящейся к интеграции с традиционными финансами, это — обязательный экзамен. Ни одна финансовая система не может строиться на предположении, что «ничего не пойдёт не так». Когда непредвиденное случается, способность выплатить компенсацию, чётко объяснить ситуацию и восстановиться проверяет ответственность и базовые принципы.
То, как мировая финансовая система в конечном счёте оценит криптоиндустрию, во многом зависит от того, как она корректно отреагирует на «плохой день».


