Após retomar saques, os fundos não caíram, mas subiram. Como a Bitget reverteram a situação em cinco dias?
 Tapbit Wire
Autor original: WhiteRunner
Nos últimos anos, incidentes de segurança em larga escala em exchanges não foram incomuns, e os pontos de entrada dos ataques expandiram-se gradualmente de carteiras quentes e sistemas de assinatura para permissões internas e serviços terceirizados. À medida que os sistemas se tornam cada vez mais complexos, também aumentam os limites que as exchanges precisam proteger.
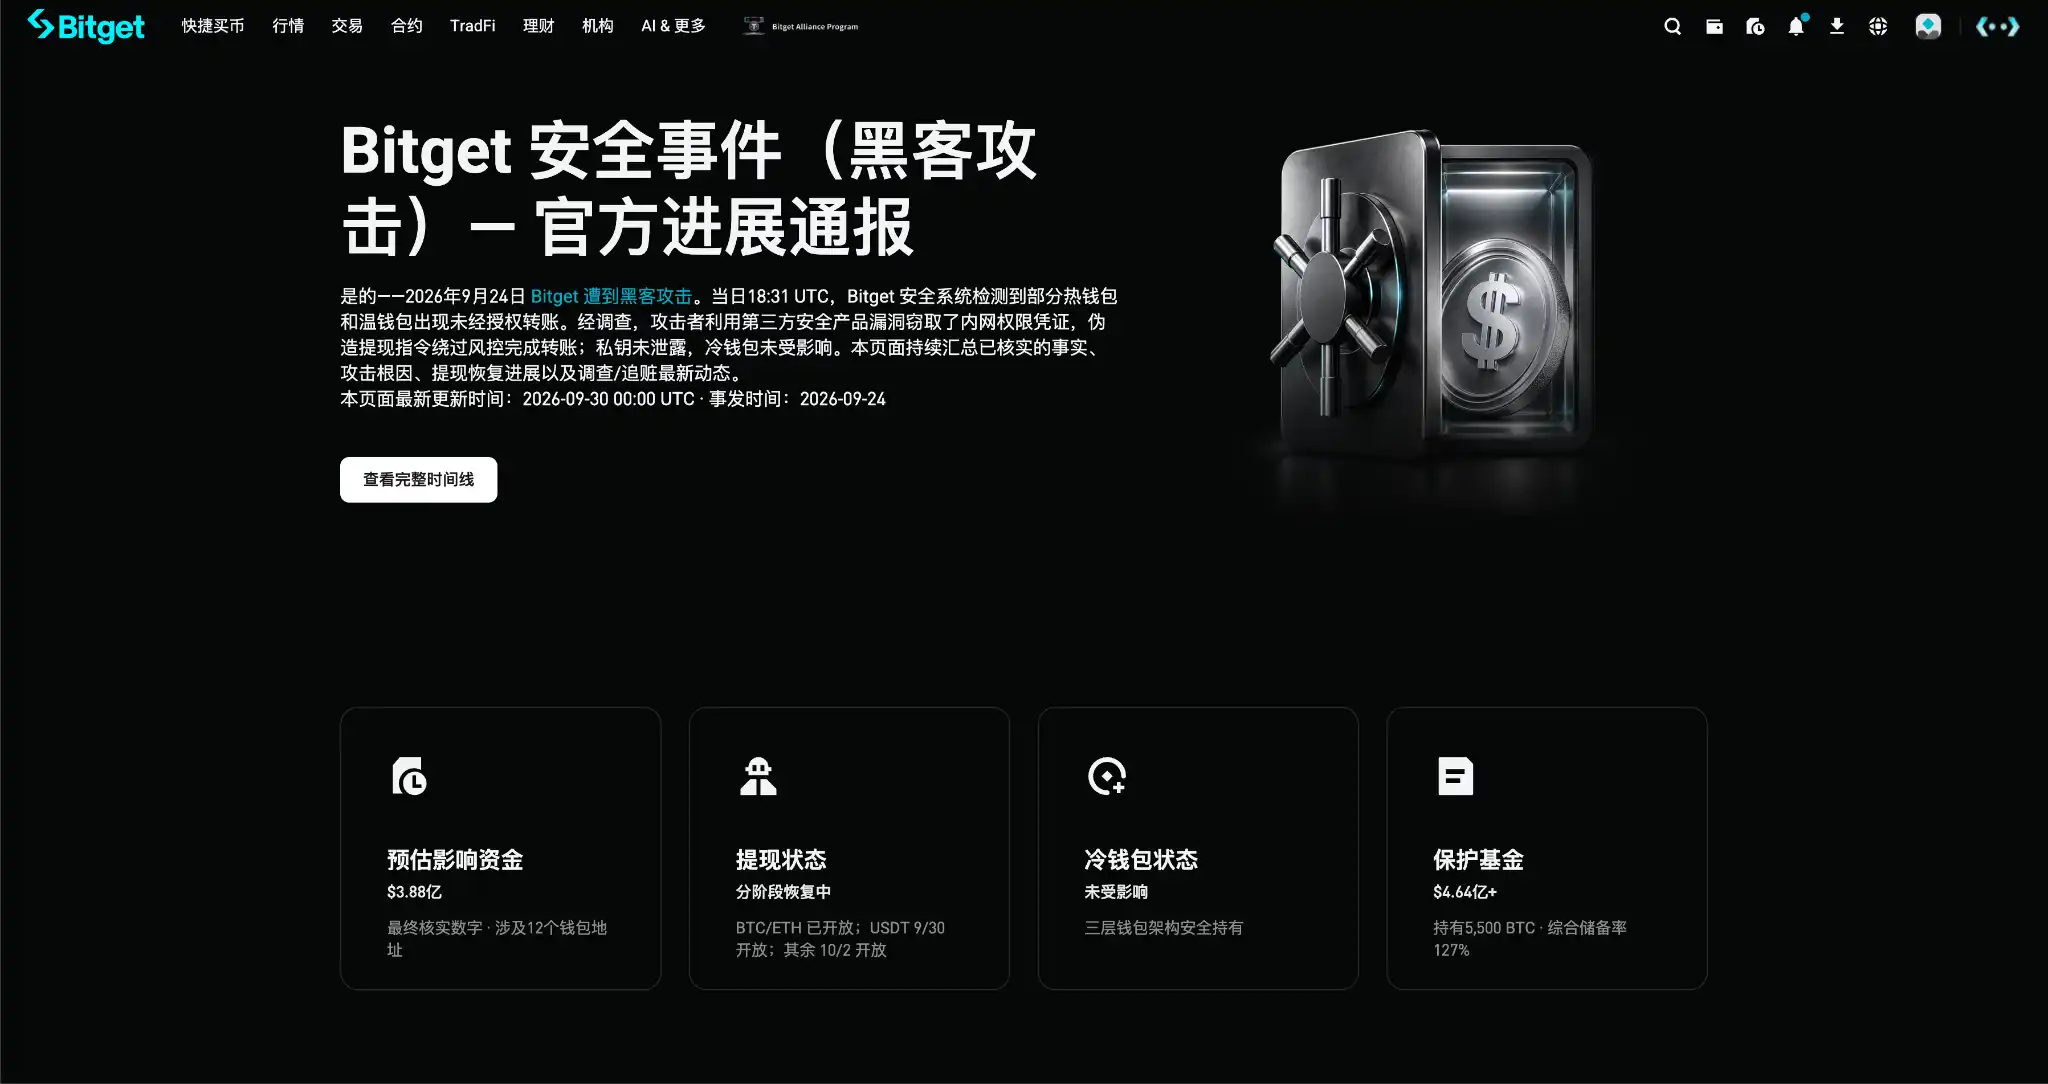
Em 25 de setembro, a Bitget sofreu um incidente de segurança, confirmado posteriormente como tendo afetado cerca de US$ 388 milhões em ativos. A CEO Gracy Chen afirmou, em uma transmissão ao vivo, que este foi o primeiro incidente desse tipo nos oito anos de operação da plataforma. De acordo com os resultados da investigação divulgados pela SlowMist, a atividade maliciosa mais antiga identificada envolveu uma vulnerabilidade zero-day em um nó de um produto de segurança terceirizado. As investigações da Mandiant e da SlowMist apontaram que o caminho do ataque partiu da comprometimento da infraestrutura de segurança terceirizada, levando, por fim, ao ambiente de carteiras da Bitget.
Após o incidente, a Bitget anunciou que as perdas seriam cobertas pelo seu Fundo de Proteção ao Usuário. Na ocasião do incidente, esse fundo, criado em 2022, detinha 5.500 BTC, avaliados em mais de US$ 464 milhões. Gracy prometeu que, após sua utilização, o fundo de proteção seria reabastecido até US$ 300 milhões em uma semana, restaurando-o à escala-base definida em sua criação, em 2022. Em 30 de setembro, esse compromisso foi cumprido conforme o cronograma.
Os saques também retomaram conforme o cronograma previamente anunciado. Às 16h do dia 28 de setembro, o BTC foi o primeiro a reabrir para saques. Após a retomada dos saques em ETH no dia 29, as respectivas carteiras quentes passaram rapidamente de fluxos líquidos de saída para fluxos líquidos de entrada, e logo o saldo ficou ligeiramente acima do nível inicial anterior à reabertura dos saques, indicando que a confiança dos usuários está retornando. Até a data de publicação, todos os ativos já haviam retomado os saques.
De quase US$ 400 milhões roubados à retomada dos saques e retorno dos fundos, poucos dias se passaram. Como exatamente os hackers transferiram os ativos sem vazamento da chave privada? Como um fundo de proteção preparado quatro anos antes realmente entrou em ação? E o que a Bitget fez para iniciar a reversão do incidente?
1. Hackers usaram uma vulnerabilidade zero-day para invadir um produto de segurança terceirizado
Um aspecto particularmente incomum desse ataque é que a chave privada da Bitget não vazou, a carteira fria não foi comprometida e tampouco se tratou de uma vulnerabilidade em contrato inteligente. O ponto de ruptura encontrado pelos hackers foi, na verdade, um produto de segurança terceirizado utilizado pela plataforma.
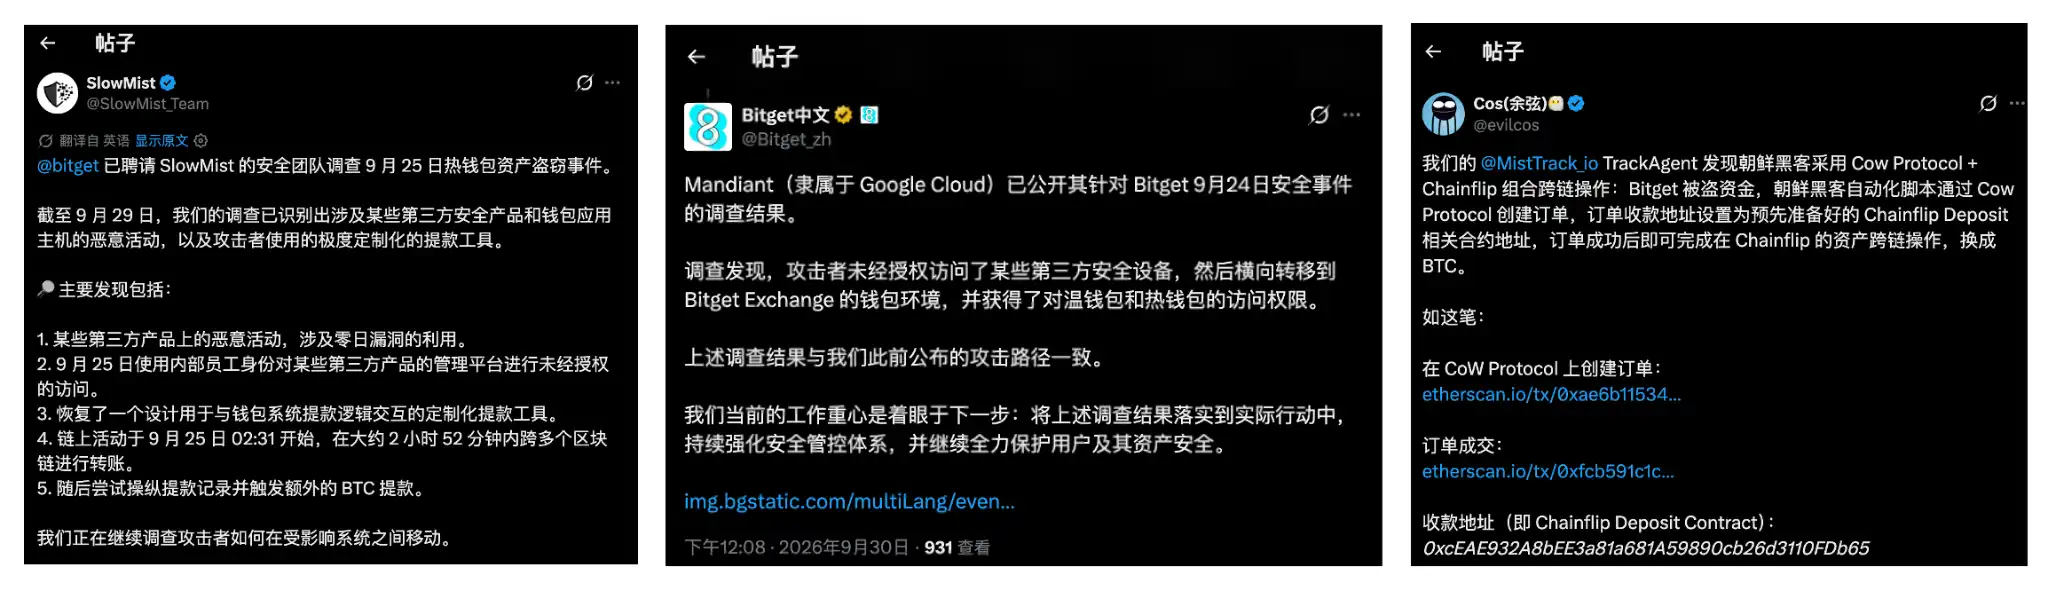
Segundo os resultados da investigação atualmente divulgados pela Bitget, por volta das 02h31 (horário de Pequim) de 25 de setembro, apareceram, na blockchain, as primeiras pequenas transferências relacionadas confirmadas; após isso, começaram a ocorrer transferências em larga escala.
Em entrevista ao The Block, Gracy afirmou que, entre 02h58 e 04h09, o atacante realizou 17 grandes transações em várias redes, incluindo Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism e Avalanche. Com dados estatísticos posteriores, a Bitget confirmou, por fim, que o incidente afetou aproximadamente US$ 388 milhões em ativos.
Às 03h05, cerca de 7 minutos após a primeira grande transferência, o sistema de reconciliação da Bitget detectou discrepâncias significativas nos fundos e acionou o bloqueio global de saques; às 03h14, a plataforma ativou sua resposta de emergência de nível máximo. Como o vazamento de chaves privadas ainda não podia ser descartado, a equipe de carteiras transferiu, posteriormente, os ativos para carteiras frias e desativou os serviços de saque e assinatura de carteiras.
Posteriormente, a equipe de segurança confirmou a causa-raiz do incidente. Segundo a cadeia de ataque atualmente divulgada, o hacker explorou uma vulnerabilidade zero-day previamente desconhecida em um produto de segurança terceirizado.
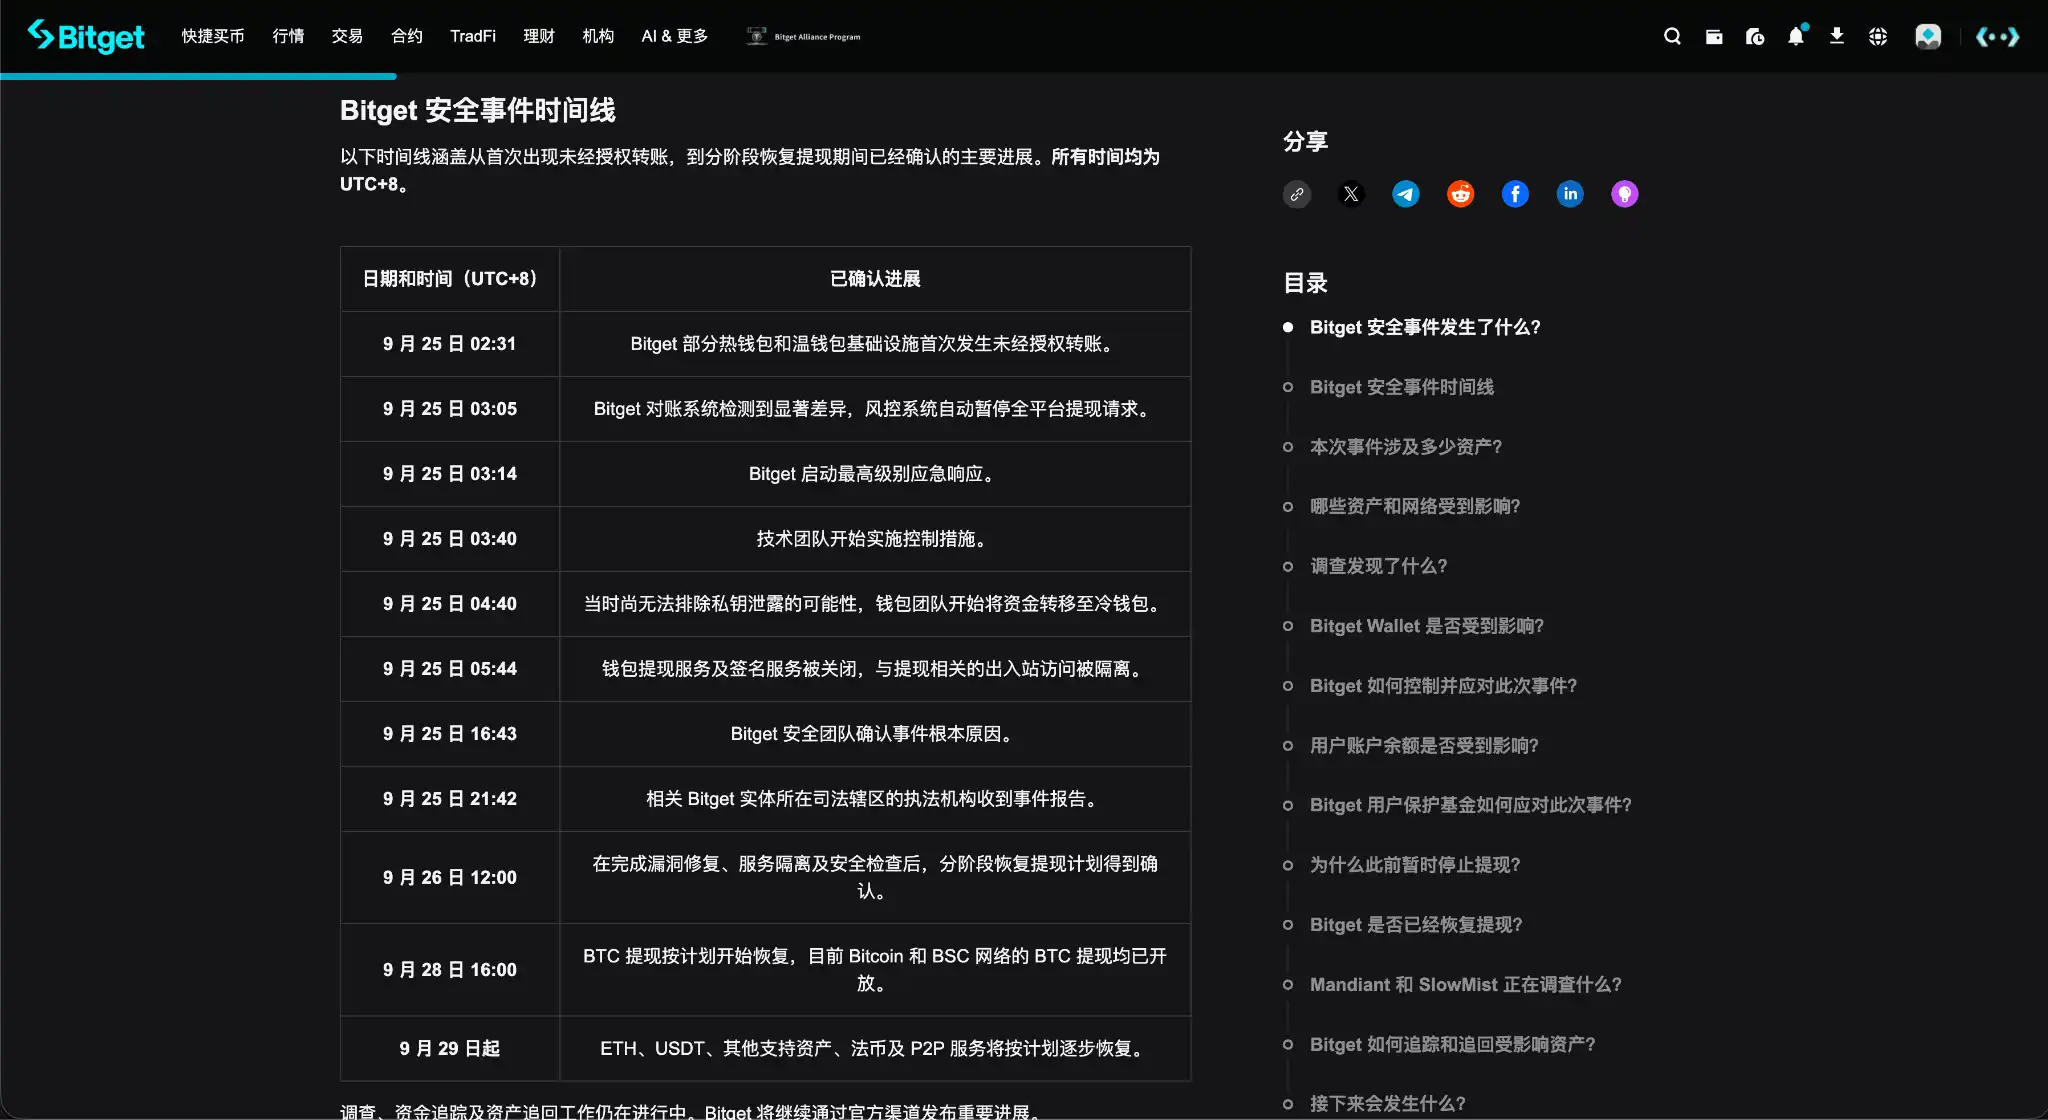
Uma vulnerabilidade zero-day refere-se a uma falha de segurança da qual fabricante e usuários não tinham conhecimento prévio e para a qual não havia correção pronta para implantação antecipada. Ou seja, esse foi um ponto de entrada de ataque previamente desconhecido. O que ocorreu em seguida é essencial para entender essa perda de quase US$ 400 milhões.
Ao explorar essa vulnerabilidade, o atacante usou a falha no produto de segurança terceirizado para roubar credenciais de permissões da rede interna, forjar comandos de saque ao sistema de carteiras e enganar a carteira para executar transferências anormais que contornaram as verificações de risco. Em todo o processo, nenhuma chave privada vazou e as carteiras frias não foram afetadas.
Gracy revelou, posteriormente, que, após concluir a operação, o atacante excluiu alguns rastros relacionados, aumentando a dificuldade da investigação e da reconstrução do processo de ataque.
A Bitget desativou, posteriormente, as funções terceirizadas afetadas, reemitiu credenciais internas, revogou e resegmentou permissões altamente sensíveis, além de adicionar verificação independente para saques. A Mandiant e a SlowMist continuam participando de investigações forenses independentes e rastreamento de fundos.
Um alerta direto que este incidente deixa para a indústria é que o limite de segurança de uma exchange não se restringe mais apenas às chaves privadas e às carteiras frias. Softwares de segurança, infraestrutura de carteiras e outros serviços terceirizados com acesso a sistemas centrais também podem se tornar pontos de entrada para ataques.
II. Fundo de proteção começa a ser utilizado; saques retomados conforme cronograma
Após o incidente, o que realmente testa uma exchange é quem deve arcar com as perdas e como a gestão enfrenta e tranquiliza os usuários.
A Bitget foi a primeira a acionar seu fundo de proteção.
Esse fundo foi criado em 2022 e mantém há muito tempo um valor mínimo de US$ 300 milhões. Na ocasião do incidente, continha 5.500 BTC, avaliados em mais de US$ 464 milhões — suficiente para cobrir a perda confirmada final de cerca de US$ 388 milhões.
A Bitget esclareceu posteriormente que o fundo de proteção assumiria o impacto financeiro deste incidente, sem afetar os saldos das contas dos usuários.
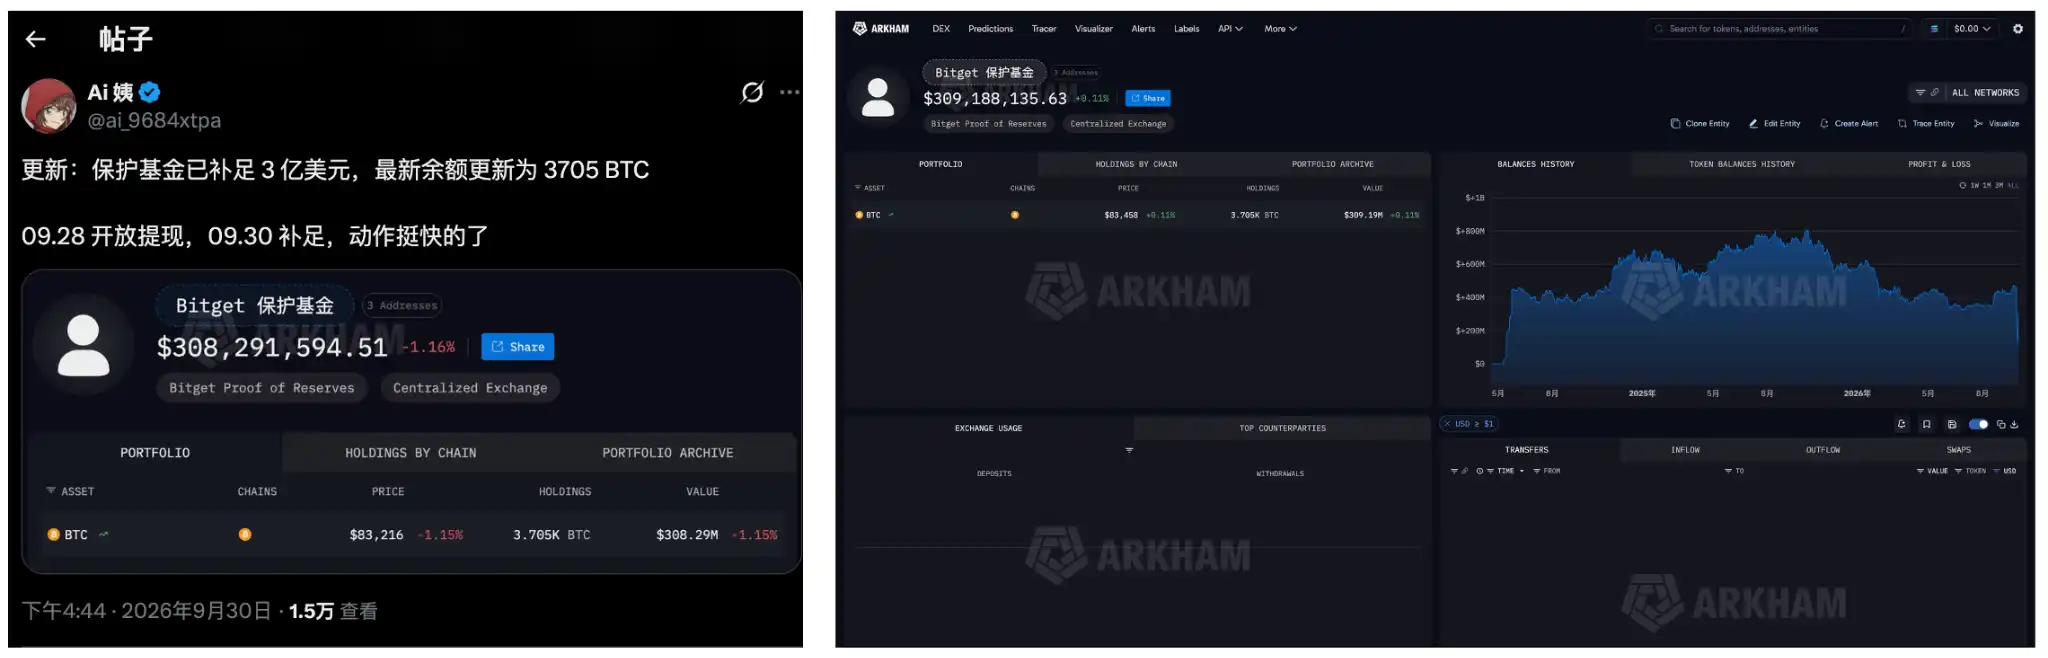
Antes da retomada dos saques em BTC em 28 de setembro, dados on-chain já mostravam o início das transferências de ativos do fundo de proteção para carteiras quentes. A analista on-chain Aunt Ai observou que inicialmente 2.042,28 BTC foram transferidos do endereço correspondente do fundo de proteção para a carteira quente da Bitget (monitoramento on-chain do Fundo de Proteção da Bitget).
Este é um dos aspectos mais referenciados pela indústria na forma como a Bitget lidou com este incidente.
Esse fundo de proteção não foi um plano de compensação anunciado temporariamente após o incidente, mas sim criado quatro anos antes. Os recursos foram reservados a longo prazo, os endereços das carteiras são publicamente verificáveis e há um valor mínimo definido; após ocorrer um incidente real, ele é efetivamente acionado e, após uso, reposto conforme o padrão original.
O fundo de proteção resolveu o problema de arcar com as perdas. Desta vez, a perda de quase US$ 400 milhões não foi repassada aos usuários. Gracy afirmou que a Bitget reporia o fundo de proteção para, no mínimo, US$ 300 milhões em até uma semana — e, conforme monitoramento on-chain, isso foi cumprido conforme agendado.
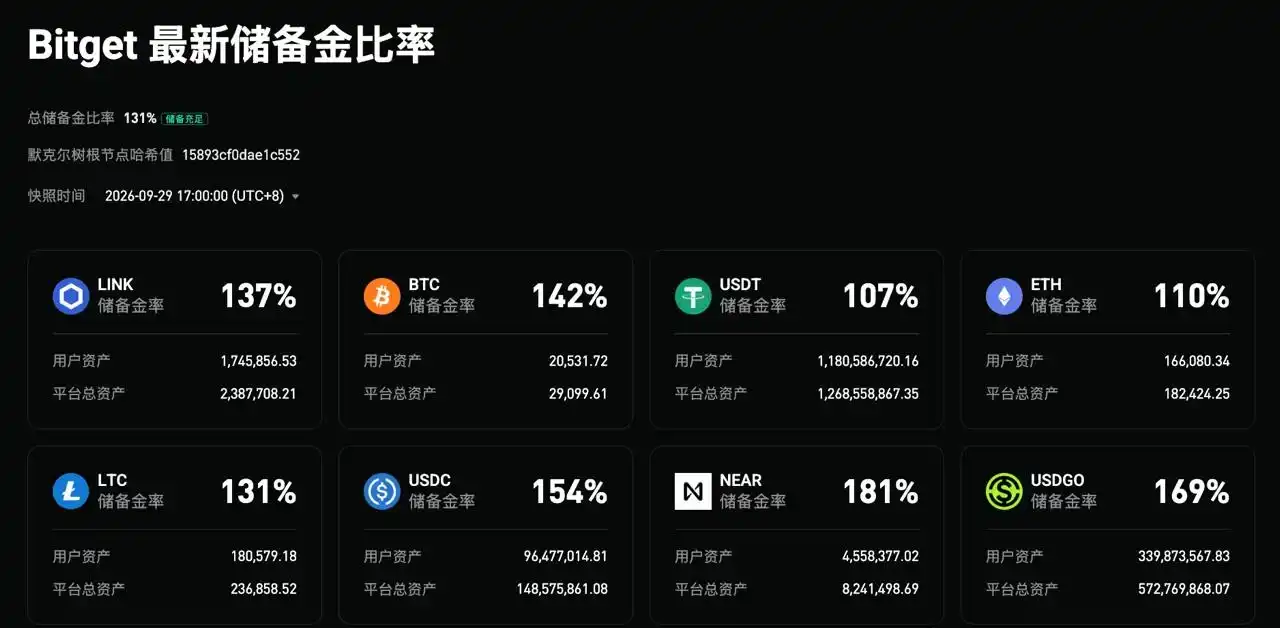
A Bitget também divulgou sua 47ª Prova de Reservas (PoR) em 30 de setembro, com uma taxa de reserva total de 131%, abrangendo 19 tipos de ativos. As taxas de reserva para BTC, ETH, USDT e USDC foram, respectivamente, de 142%, 110%, 107% e 154%.
Além dos recursos financeiros, a abordagem de comunicação da Bitget nesses poucos dias também merece destaque.
Gracy respondeu continuamente por cerca de três horas em uma transmissão ao vivo para a comunidade, enquanto Xie Jiajin atualizou constantemente o andamento nas mídias sociais e na comunidade. As três horas de transmissão ao vivo em si não são o ponto central; o mais importante é que, nos dias mais caóticos do incidente, a gestão permaneceu constantemente à frente, respondendo às perguntas.
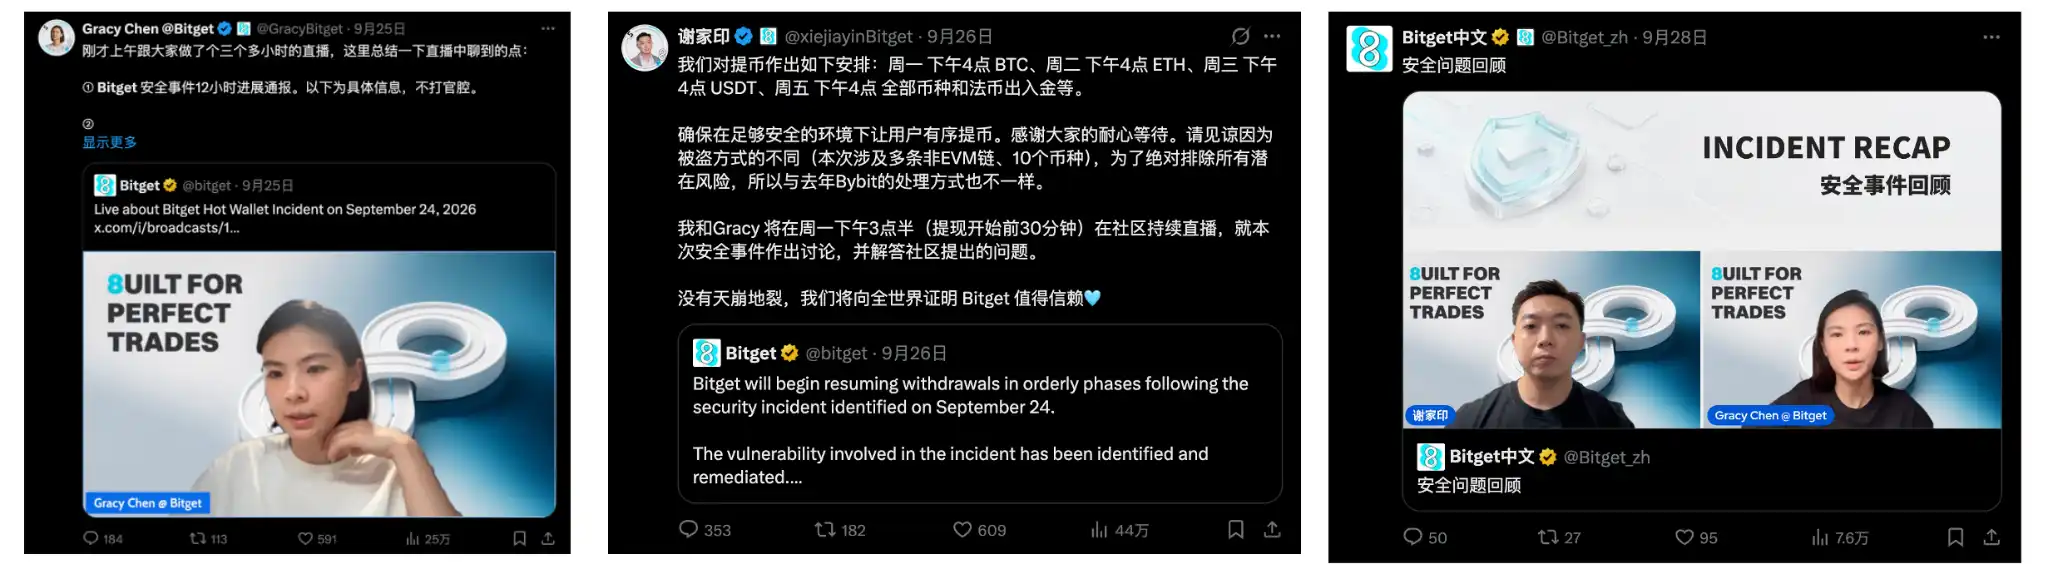
Além disso, várias declarações-chave forneceram informações claras ou planos para os próximos passos.
Quem arcaria com as perdas foi rapidamente esclarecido como sendo o fundo de proteção; após o valor afetado ser ajustado de US$ 351,6 milhões para US$ 388 milhões, explicou-se a razão dessa alteração; antes da confirmação do ponto de entrada do ataque, não houve pressa em tirar conclusões sobre a identidade ou o método do invasor; à medida que avançou a investigação, detalhes como produtos de segurança terceirizados, vulnerabilidades zero-day, credenciais com altos privilégios e instruções de saque falsificadas foram gradualmente divulgados.
O mesmo ocorreu com a retomada dos saques.
Este incidente envolveu múltiplas moedas e redes, e o escopo da investigação não se limitou a uma única carteira. A Bitget não restaurou todos os saques de uma só vez, mas sim em lotes, após confirmar, uma a uma, as carteiras, redes e exclusões de risco relevantes.
Em 26 de setembro, a plataforma anunciou um cronograma específico de restauração: BTC seria restabelecido em 28 de setembro, ETH e redes relacionadas em 29 de setembro, USDT e redes relacionadas em 30 de setembro, e demais tokens, moedas fiduciárias e serviços C2C estavam previstos para serem restabelecidos em 2 de outubro. Até a data de publicação, confirmou-se que todos foram restaurados conforme o cronograma.
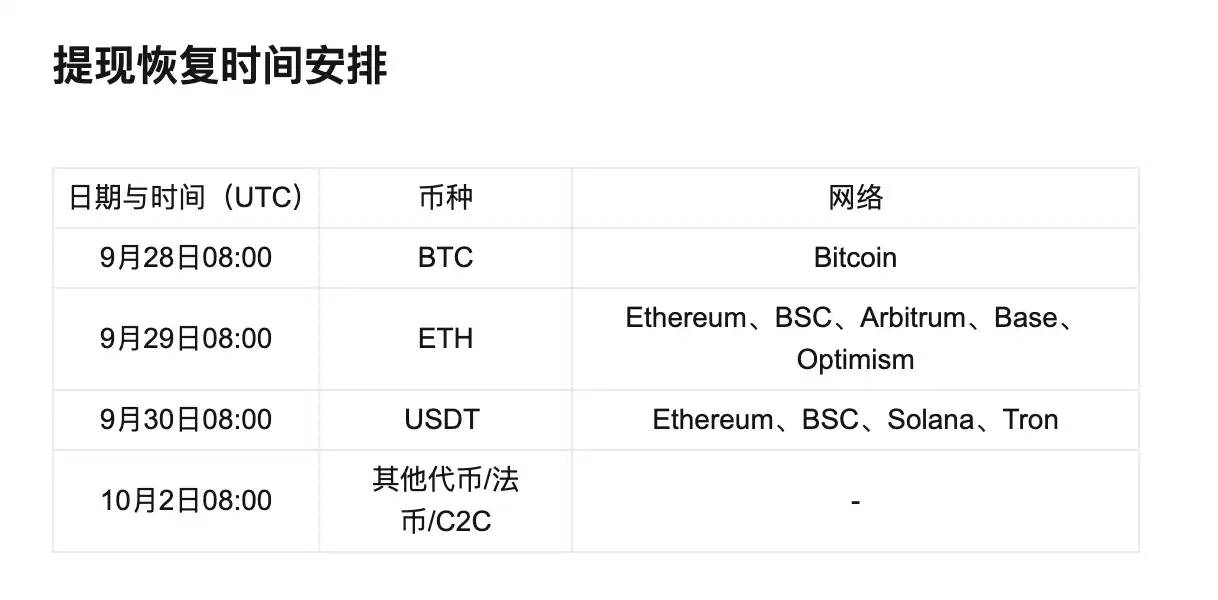
Considerando que se tratou de um grande incidente de segurança envolvendo múltiplas moedas, redes, softwares terceirizados e permissões internas, é louvável que tenha sido apresentado primeiro um plano de recuperação com datas e horários específicos, seguido pelo cumprimento rigoroso desses prazos.
O fundo de proteção foi preparado com quatro anos de antecedência e só foi acionado quando ocorreu um incidente real; a gestão manteve engajamento contínuo com a comunidade; informações confirmadas foram divulgadas prontamente, enquanto dados incertos não foram apressadamente concluídos; o plano de recuperação definiu um cronograma claro e foi executado estritamente conforme esse cronograma.
Essa série de ações limpas e decisivas levou muitas pessoas a verem a Bitget de forma mais positiva.
III. O ponto de inflexão do incidente surgiu, e os fundos estão retornando com saldo líquido positivo
Após as retiradas de ETH retomarem em 29 de setembro, uma mudança notável apareceu rapidamente na blockchain.
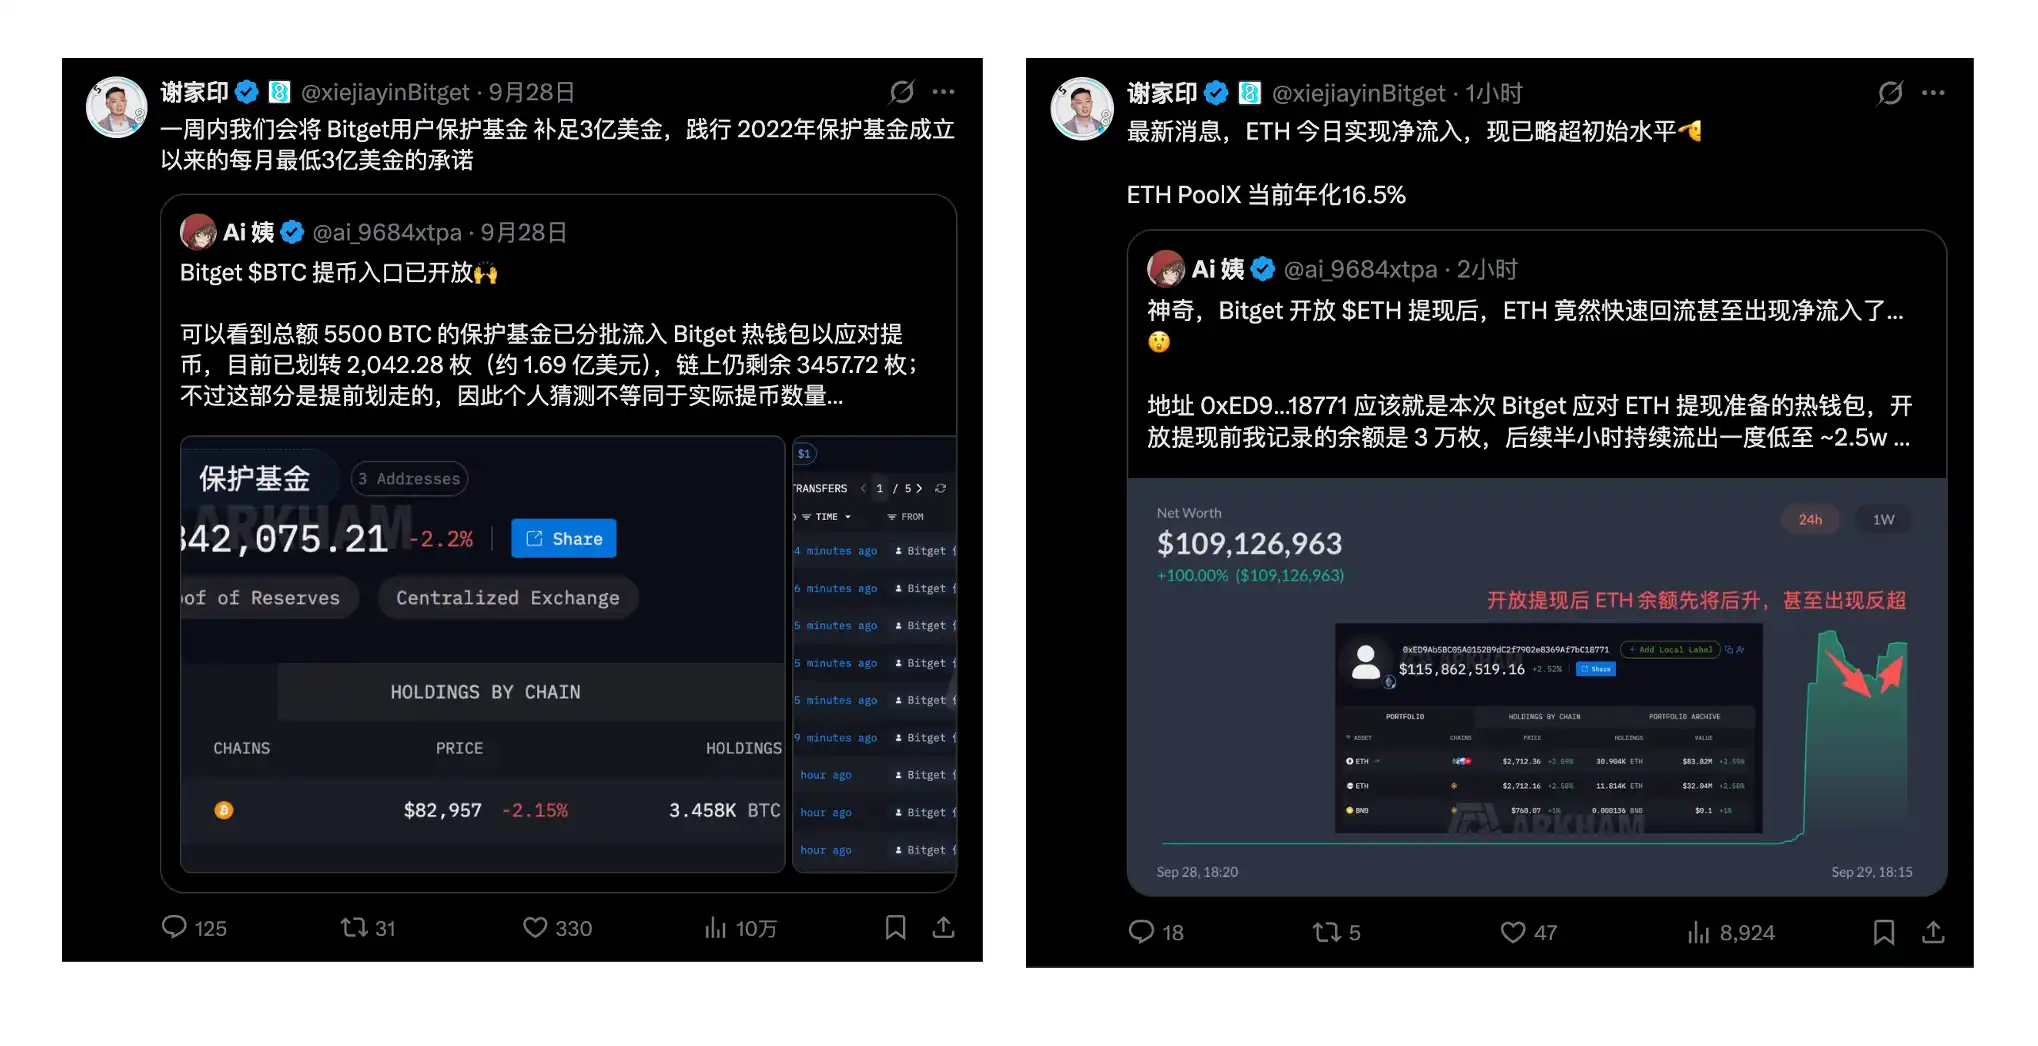
Segundo monitoramento da analista em blockchain Tia Ai, os principais endereços de carteira preparados pela Bitget para retiradas de ETH viram seus saldos retornarem a mais de 30.000 ETH em meia hora após a reabertura, superando o valor inicial.
Dados divulgados posteriormente pela Bitget mostraram que, na primeira hora após a retomada das retiradas, cerca de 9.674 ETH entraram e aproximadamente 9.023 ETH saíram, resultando em entrada líquida de cerca de 651 ETH. Dados de 30 de setembro indicaram que o aporte de fundos na plataforma nas últimas 24 horas atingiu US$ 231 milhões, próximo à média diária de US$ 245 milhões em agosto deste ano. Não houve fuga unidirecional de capitais, como temido anteriormente pelo mercado; ao contrário, observou-se uma recuperação da confiança do mercado.
Ao mesmo tempo, para restabelecer a confiança dos usuários, a Bitget também lançou diversas campanhas de incentivo.
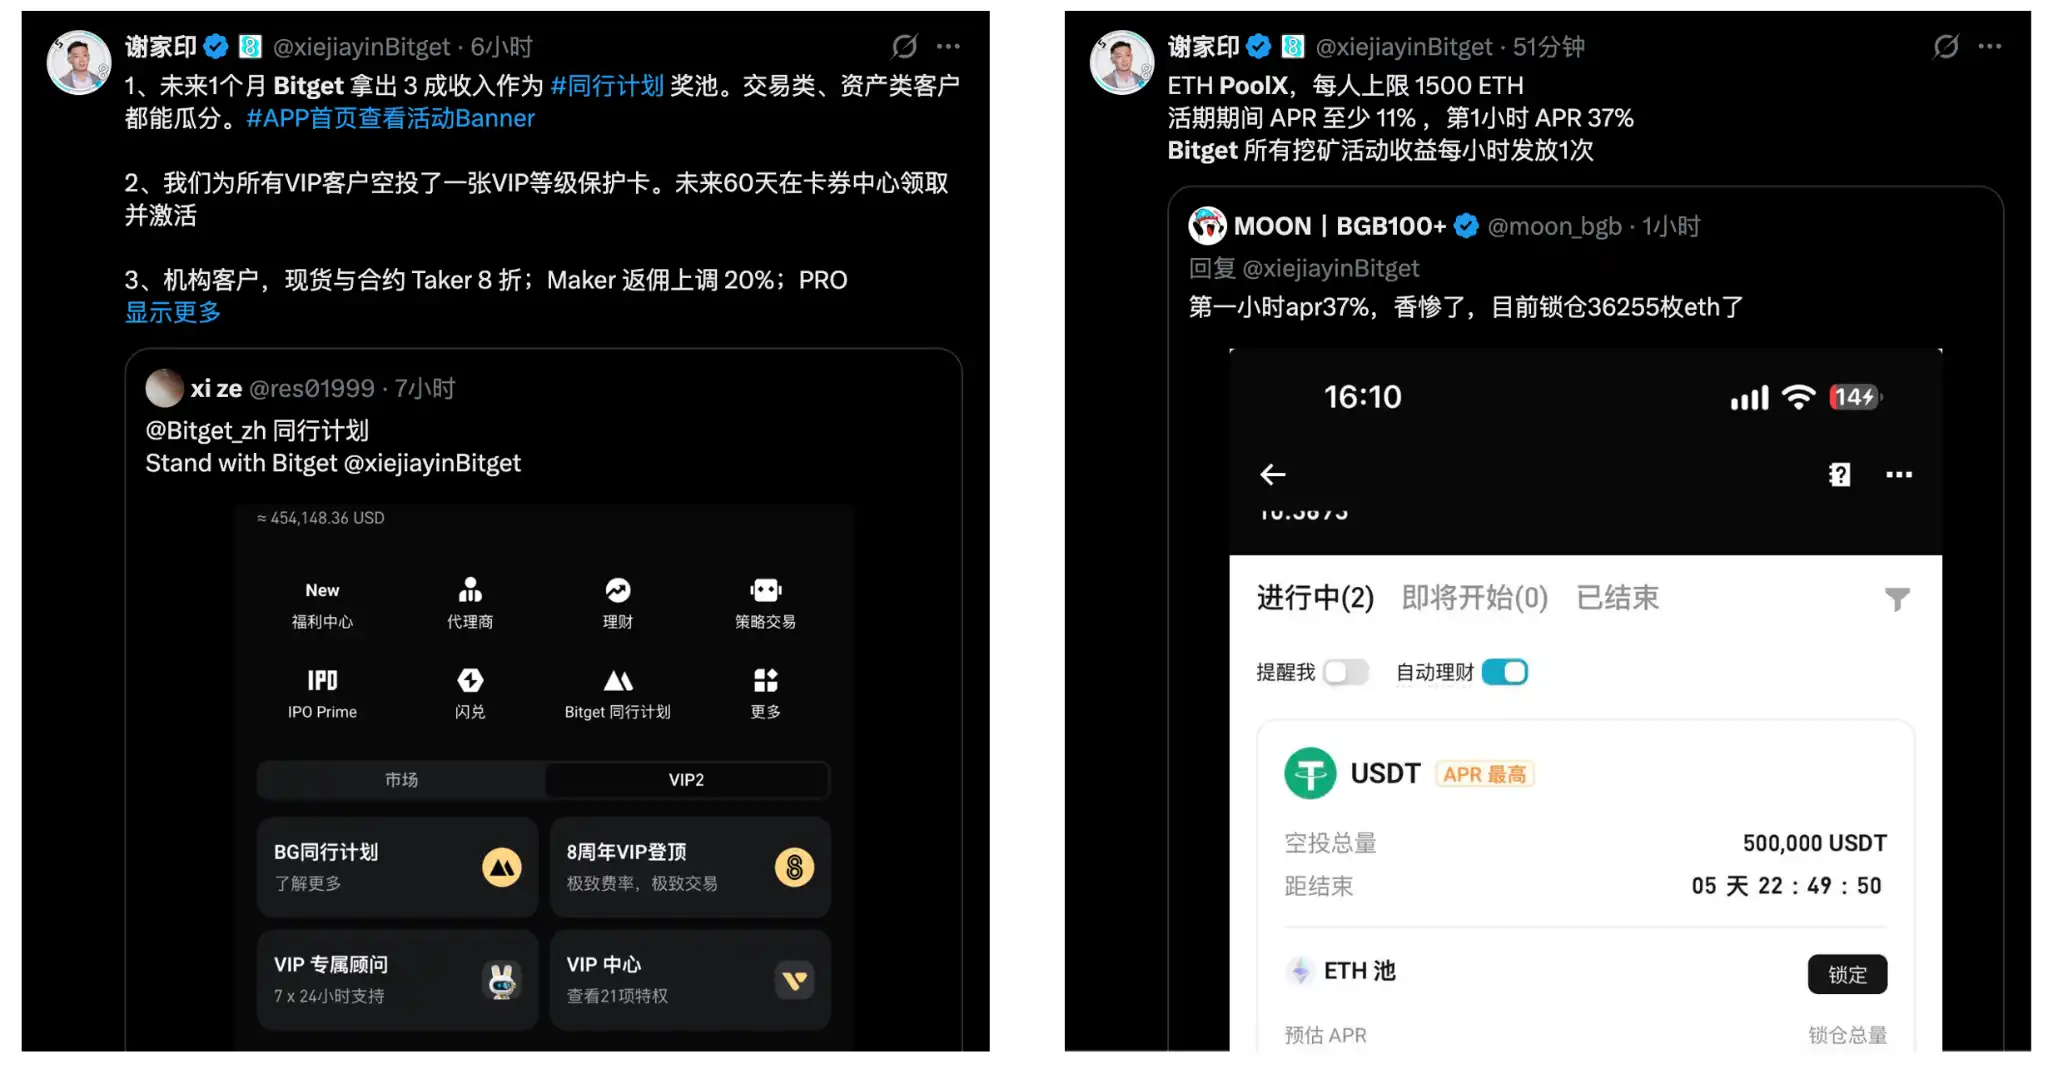
O ETH PoolX ofereceu um prêmio total de 500.000 USDT. Os usuários podiam participar simplesmente bloqueando ETH. Na fase inicial da campanha, o APR estimado na página chegou a cerca de 37,11%, declinando dinamicamente conforme aumentava o volume de fundos participantes.
Posteriormente, foi lançado o BTC PoolX, com prêmio de 100.000 BGB e bônus adicionais com base nas posições de BTC dos usuários nos últimos 15 dias.
Na frente das stablecoins, a Bitget lançou simultaneamente campanhas de poupança flexível para USDT e USDGO, permitindo depósitos e saques a qualquer momento, com APRs promocionais limitadas de até 10% e 12%, respectivamente. O «Programa Par» destinou 30% da receita com taxas de negociação elegíveis durante o período da campanha a um fundo de recompensas para usuários, sendo 60% distribuídos com base no volume de negociação e 40% com base no volume de ativos. Em 2 de outubro, dados oficiais da Bitget indicaram que a primeira leva de recompensas já havia sido distribuída, totalizando 1.907.455 USDT para 763.543 usuários.
A intenção por trás dessas campanhas é fácil de entender: a retomada das retiradas resolveu a questão de se os usuários «podiam sair», enquanto as campanhas subsequentes visavam reiniciar negociações, gestão patrimonial e retenção de capital.
Em breve, muitos usuários votaram com seus fundos, demonstrando confiança na Bitget e entusiasmo pelas campanhas.
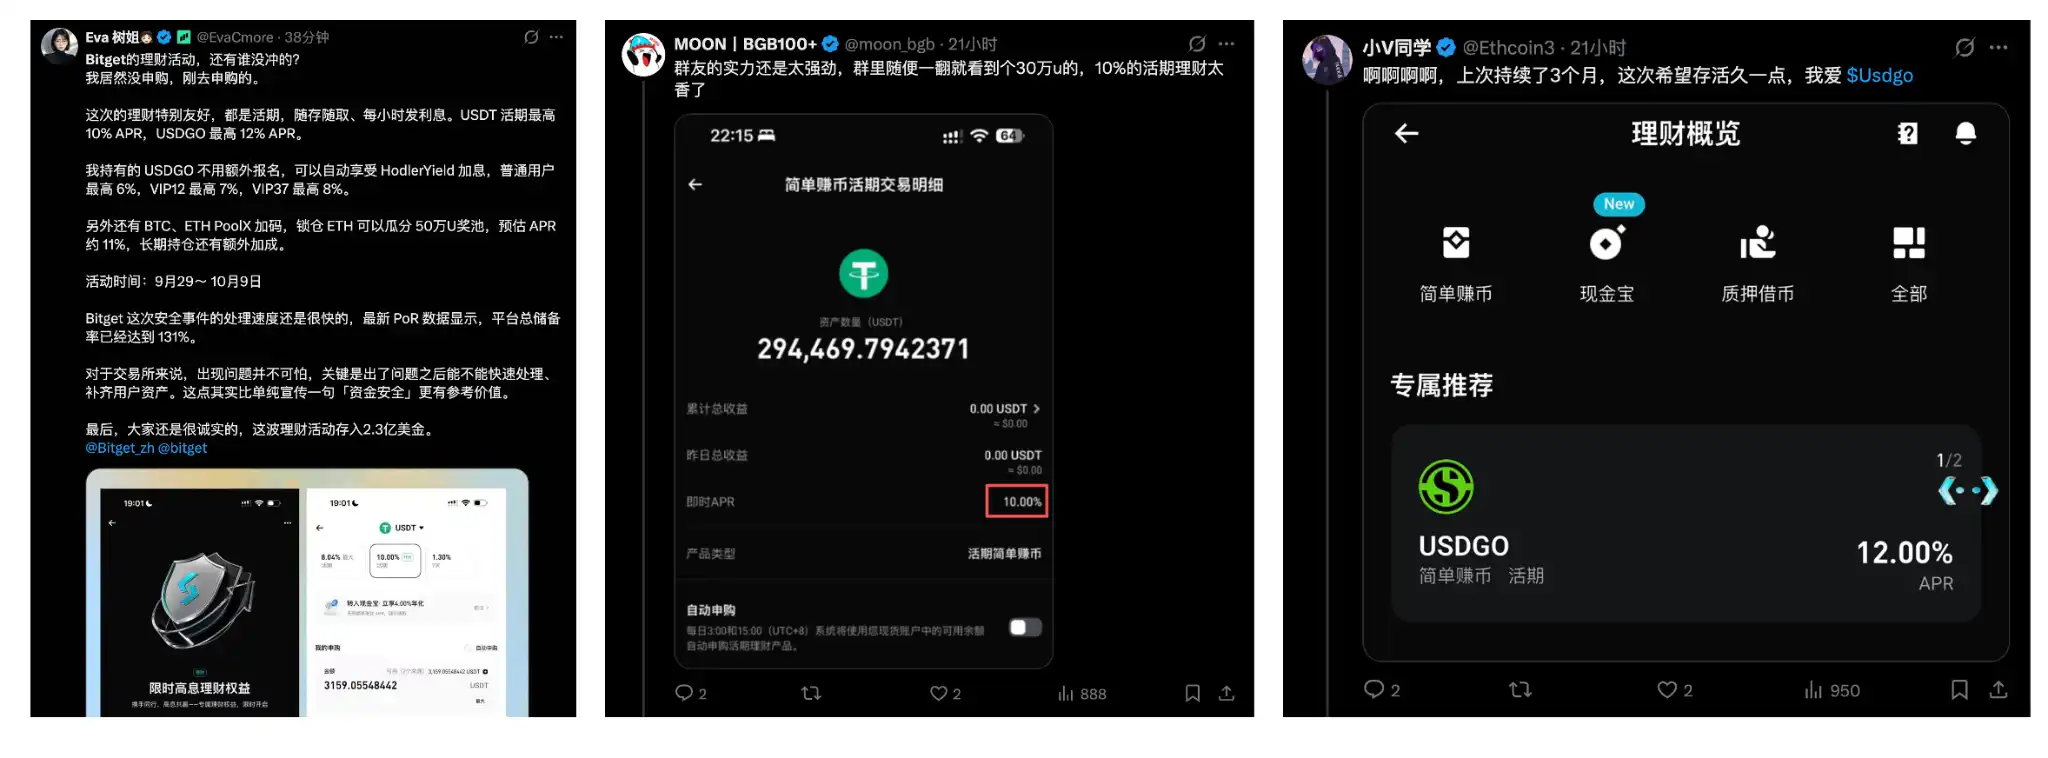
Poucos dias atrás, a maior preocupação do mercado ainda era «quando o dinheiro poderá ser sacado»; com a retomada das retiradas, a pergunta passou para «em qual campanha participar para obter um APR mais alto».
O sinal do ponto de inflexão do incidente.
Para uma exchange, a prova mais direta da recuperação da confiança dos usuários é que eles continuam dispostos a manter seus recursos nela, mesmo com depósitos e saques totalmente livres.
IV. O que um incidente de segurança deixou à indústria de exchanges
Após esse incidente na Bitget, ela recebeu apoio de quase «metade da indústria».
O mais notável entre eles é a Bybit.
Em fevereiro de 2025, a Bybit sofreu um incidente de segurança de cerca de US$ 1,4 bilhão. Cerca de 5 horas após o ataque, a Bitget forneceu à Bybit 40.000 ETH, então avaliados em mais de US$ 100 milhões. Esses 40.000 ETH não tinham juros, garantia ou prazo fixo de devolução. A Bybit os devolveu integralmente em três dias.
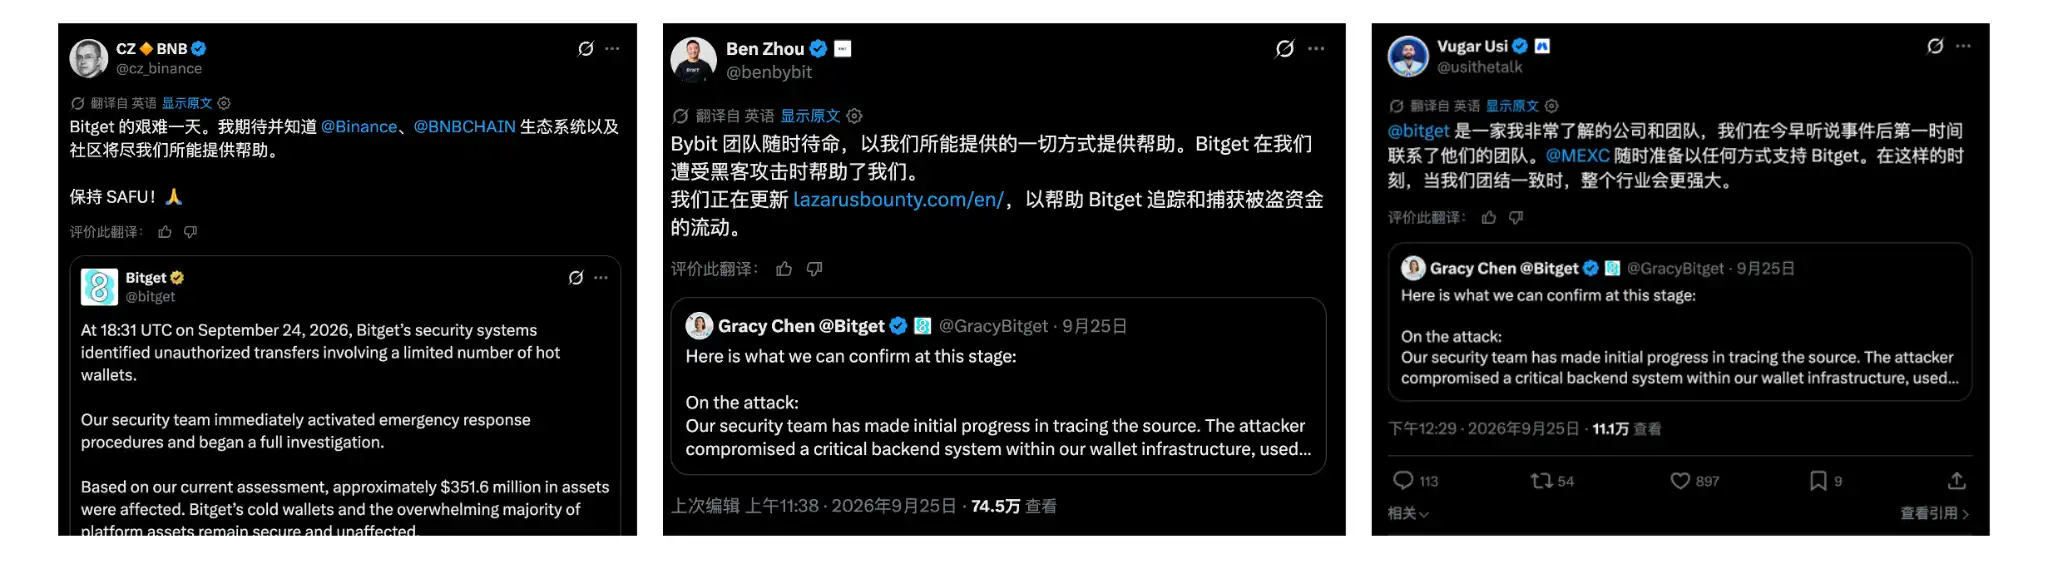
Mais de um ano depois, as posições das duas partes se inverteram. Após o incidente da Bitget, o CEO da Bybit, Ben Zhou, manifestou publicamente sua disposição em ajudar e destacou especificamente: «Quando sofremos um ataque hacker, a Bitget nos ajudou uma vez». A Bybit então incluiu os fundos roubados relevantes no sistema LazarusBounty para rastreamento.
Os que se manifestaram vão muito além da Bybit. CZ expressou apoio público após o incidente, e a equipe de segurança da Binance colaborou com a Bitget, compartilhando inteligência sobre ameaças, rastreando fundos roubados e apoiando a recuperação de ativos; o CEO da MEXC, Vugar Usi, também entrou em contato proativamente com a Bitget para manifestar seu apoio. Além das exchanges, a Mandiant e a SlowMist participaram da investigação e perícia forense, enquanto a Circle e a Tether auxiliaram no congelamento dos ativos envolvidos.
Ao ver essa notícia, senti realmente uma onda de empolgação.
A indústria de criptomoedas nunca faltou competição: exchanges competem por usuários, liquidez e participação de mercado, mas, ao enfrentar uma crise de segurança envolvendo centenas de milhões de dólares, os pares ainda se unem em solidariedade.
Se a Bitget, como plataforma, conquistou ou não confiança e respeito reais na indústria é mais diretamente demonstrado em momentos de crise.
Contudo, se este episódio se limitar a «amigo na necessidade é amigo de verdade», sua importância será subestimada.
A indústria de criptomoedas não possui uma instituição unificada para garantir sua estabilidade, mas fundos de proteção, colaboração entre pares, agências de segurança e rastreamento on-chain estão formando sua própria rede de gestão de riscos. Ao mesmo tempo, as fronteiras que as exchanges precisam defender — desde carteiras quentes e sistemas de assinatura até softwares de terceiros e permissões internas — tornam-se cada vez maiores: os ataques ficam mais complexos, exigindo resposta coordenada do setor.
Criar fundos de proteção, manter transparência pública e honrar compromissos após a crise, além da cooperação setorial, já constituem um excelente modelo de resposta a crises — e a Bitget o demonstrou com seriedade agora.
Nos últimos dois anos, a indústria de criptomoedas tem falado em Adoção em Massa. ETFs, stablecoins, ativos reais tokenizados (RWA) e títulos tokenizados atraíram mais capital financeiro tradicional, e o arcabouço regulatório norte-americano também vem sendo gradualmente estabelecido. Chegados a esse ponto, o setor precisa provar não apenas inovação e crescimento, mas também capacidade de gestão de riscos.
Desta vez, a Bitget usou 400 milhões de dólares para testar o senso de responsabilidade de uma plataforma diante de uma crise. Uma crise não encerra uma plataforma, mas a prestação de contas pode redefini-la.
Para a indústria de criptomoedas, que avança rumo às finanças convencionais, trata-se igualmente de um exame inevitável. Nenhum sistema financeiro pode ser construído sob a premissa de que «nada dará errado». Quando algo realmente sai errado, a capacidade de indenizar, explicar claramente e recuperar-se testa responsabilidade e limites fundamentais.
A forma como o mundo financeiro enxergará, no final, a indústria de criptomoedas pode depender de como ela responder corretamente a um dia ruim.


