리볼루트 신분 도용 사건, KYC의 위험성 부각: 해결 방안은?
 Tapbit Wire
이번 달 초 1.53억 건 이상의 미국·캐나다 운전면허증 대규모 유출 사태는 한 가지를 명확히 보여준다: 운전면허증 사본을 보관할 가장 안전한 장소는 아예 존재하지 않는다.
유출된 신분증은 신원 확인 서비스 제공업체에서 유출된 것으로 보이며, 수백만 건의 다른 도난당한 신분·여행 서류와 함께 다크웹 신원 서비스 '넥서스(Nexus)'에 게시되었다.
금융기술 기업 리볼루트가 해커에게 속아 여권 사본 및 인증 셀카 등 민감한 고객 데이터를 넘겨준 사실이 이번 주 밝혀지며 위험성이 다시 한번 강조됐다. 해커는 현재 680명 고객의 신분증을 단계적으로 웹에 공개하며 1만 비트코인 몸값을 요구하고 있다.
역설적이게도, 고객 신원 확인(KYC) 절차는 금융 시스템을 더 안전하게 만들기 위해 고객을 식별하고 불법 행위를 막는 것을 목표로 한다.
그러나 일반적인 KYC 구현 방식은 기업이 방대한 양의 민감 정보를 저장하도록 요구해 범죄자에게 매력적인 '허니팟(honeypot)'을 조성한다.
이 문제는 무시하기 어려워지고 있다. 프라이버시 권리 청산소(Privacy Rights Clearinghouse)에 따르면, 2026년 상반기 미국 데이터 유출 사고로 최소 3.43억 명이 영향을 받았다. 더욱 실망스럽게도, 제로 지식 증명(zero-knowledge proofs) 기술을 활용하면 신분 문서를 저장하지 않고도 신원을 검증할 수 있다.
팟캐스트 〈유어 더 보이스〉 진행자 에프라트 페니그슨(Efrat Fenigson)은 프라이버시 및 KYC 관련 글과 강연을 꾸준히 발표해 왔다. 그녀는 매거진과의 인터뷰에서 다음과 같이 말했다.
“규제 당국이 이미 존재하는 비저장 검증 기술을 무시한 채 이와 같은 결과를 초래하는 모델을 계속 의무화한다면, 이는 경고 신호다. 이는 합리적 사고와 문제 해결 의지의 부재를 암시한다.”
그렇다면 이러한 유출 사태가 얼마나 더 반복되어야, 그런 의지가 비로소 바뀔까?
KYC는 단순한 신원 확인이 아니라, 신분 정보 수집을 위해 설계됐다
현재 KYC 시스템은 기관이 고객의 여권 또는 운전면허증을 직접 확인하고 관련 정보를 기록한 후 검증 증거를 저장한다는 전제 하에 거의 전부 발전해 왔다.
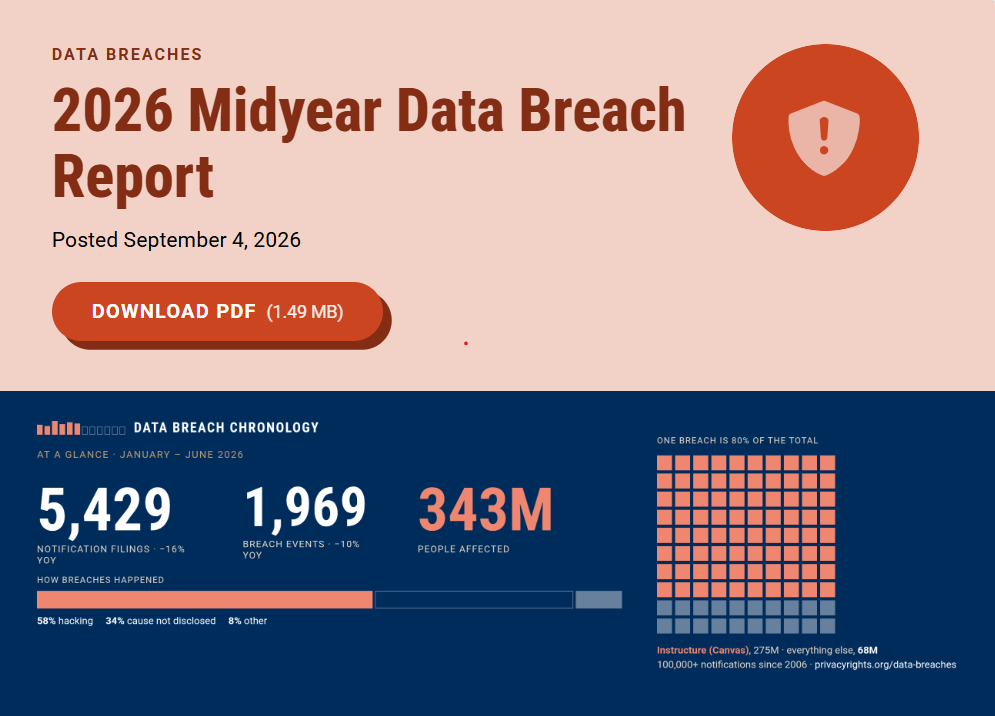
2026년 미국 데이터 유출 사고로 이미 3.43억 명이 영향을 받음. 출처: 프라이버시 권리 청산소
그러나 이 접근 방식에는 명백한 문제가 있다: 고객의 KYC 데이터를 별도로 저장하는 신원 제공업체, 데이터베이스, 협력사, 준법 시스템으로 구성된 거대한 생태계가 형성되었고, 각각이 고객의 민감 정보를 보관한다. 데이터 사본이 늘어날수록 실패 가능성이 높아지고, 해커는 이를 탈취할 창의적인 방법을 점점 더 개발하고 있다.
리볼루트 사건에서 해커는 정식 이탈리아 법집행 기관 이메일 주소를 위장해 KYC 자료를 요청했다. 오픈 다이얼로그(Open Dialogue) 회장 류드밀라 코즐로브스카(Lyudmyla Kozlovska)는 X(구 트위터)에서 EU 법률상 리볼루트는 응답할 수밖에 없었다고 밝혔다.
“EU 자금세탁방지(AML) 법은 은행에 검증 의무를 부과하지 않으며, 인증된 국가 요청의 진위를 확인할 실질적인 절차도 마련하지 않았다. 거부 시 수백만 유로의 벌금이 부과되므로, 실제로는 검증 자체가 불가능하다.”
비트코인 정책 UK(Bitcoin Policy UK) 공동설립자이자 이사 수지 바이올렛 워드(Susie Violet Ward)는 신분 정보를 불필요하게 저장하는 것이 진정한 문제라고 경고한다.
“정체성 확인과 정체성 공개를 동일한 것으로 취급하는 것을 중단해야 합니다.”
회사가 단지 사용자가 18세 이상임을 확인해야 할 뿐이라면, 그녀는 전명, 주소, 정확한 생년월일, 신분증 사본 등 추가 정보를 자동으로 요구해서는 안 된다고 주장합니다.
“아이러니하게도 KYC는 시스템을 더 안전하게 만들기 위해 고안되었지만, 현재의 구현 방식은 완전히 다른 보안 문제를 야기할 수 있습니다. 비밀번호는 유출 후 재설정이 가능하지만, 정체성은 그렇게 재설정할 수 없습니다.”
신분증 축적을 막는 기술은 이미 존재합니다.
암호화폐 지지자들에게는 명백한 해결책이 제로지식 증명(zero-knowledge proofs)입니다. 이는 세부 정보를 공개하지 않고도 어떤 사실이 참임을 수학적으로 입증하는 기술입니다. 예를 들어, 스마트폰 앱을 통해 운전면허증상 만18세 이상임을 증명하는 증명서를 생성할 수 있지만, 생년월일이나 면허증 사진은 전송하지 않습니다.
Zcash 창시자 조코 윌콕스(Zooko Wilcox)가 이 영상에서 ZK 기술을 유용하게 설명합니다.
ZK 기술에 대한 유용한 설명. 출처: Crypto Fireside
프라이버시 중심 디지털 신원 및 제로지식(ZK) 솔루션을 개발하는 빌리언스 네트워크(Billions Network)의 CEO이자 공동 창립자인 에빈 맥멀런(Evin McMullen)은 매거진에 다음과 같이 밝혔습니다.
“해당 기술은 이미 실무에 적용 중이며, 수천 개의 애플리케이션과 규제 기관에서 운영되고 있습니다. 이를 저해하는 것은 문서 사본을 수집·보관하도록 설계된 기존 컴플라이언스 인프라입니다.”
맥멀런은 장애물은 ‘기술이 아니라’ 규칙, 인센티브, 그리고 그 위에 구축된 인프라라고 말합니다.
“이는 기술의 옷을 입은 거버넌스 및 표준 문제입니다.”
기술이 작동한다면, 무엇이 이를 막고 있습니까?
유럽연합(EU)은 이미 디지털 신원 및 연령 확인 시스템 설계에 제로지식(ZK) 기술을 도입하고 있으며, 사용자의 전체 신원이나 정확한 생년월일을 공개하지 않고도 연령을 증명할 수 있는 프라이버시 중심 연령 확인을 개발 중입니다.
또한 EU의 디지털 신원 월렛(Digital Identity Wallet)은 ‘선택적 공개(selective disclosure)’를 지원하여, 사용자가 특정 거래에 필요한 최소한의 정보만 공개할 수 있도록 합니다.
그렇다면 금융 분야 KYC에 왜 더 널리 배포되지 않고 있습니까?
맥멀런에 따르면 채택을 가로막는 가장 큰 장애물은 ‘규제 준수와 이해 부족’입니다.
“가장 흔한 차단 요인은 컴플라이언스 팀이 ‘신분증을 확인했다’는 것과 ‘신분증을 보관해야 한다’는 것을 혼동해 과도하게 자료를 수집하려는 경향입니다.”
그녀는 상호운용성(interoperability)도 또 다른 문제라고 말합니다. 암호화 증명서는 ‘증명서 발급기관에 다시 문의하지 않고도 검증 가능한’ 경우에만 유용하기 때문이며, 이를 위해서는 공유 표준 마련이 필수적이지만, 실제로는 매우 어렵습니다.
제로지식(ZK) 기술이 KYC 문제를 마법처럼 해결하지는 않습니다.
또 다른 중요한 주의사항이 있습니다. 신분증을 제로지식 증명으로 대체한다고 해서 모든 프라이버시 및 보안 문제가 자동으로 사라지는 것은 아닙니다.
페니그손은 ZK 자격 증명이 어떤 것에 연결된가가 동일하게 중요하다고 지적한다:
“인센티브는 프라이버시보다 통제 쪽으로 작동한다. 제로지식 증명은 18세 이상이거나 제재 명단에 없음을 증명하는 등 사실을 입증할 수 있다[…] 그런데 빠진 것은 그 증명이 무엇에 바인딩되는가다. 현재는 보통 타사 데이터베이스 내 계정에 바인딩된다.”
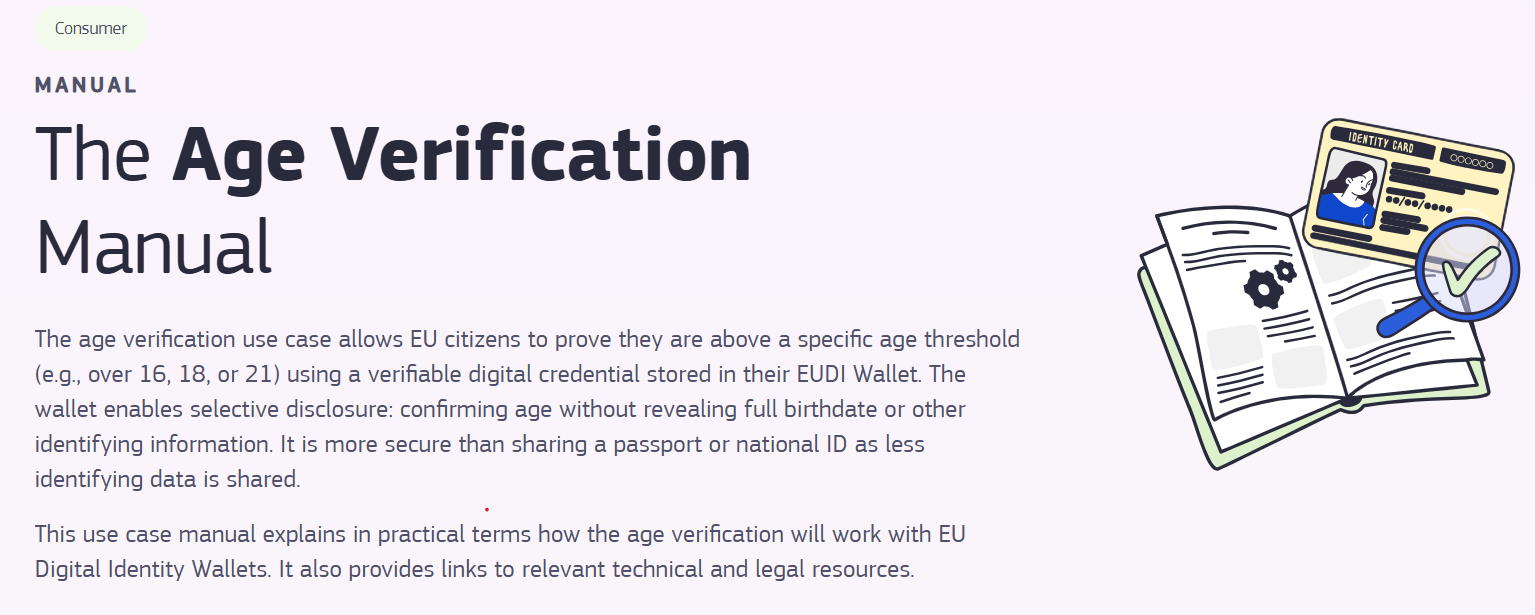
EU 디지털 신원 지갑은 선택적 공개를 지원함. 출처: 유럽 집행위원회
결국 핵심은 자격 증명의 최종 통제권이 누구에게 있는가다. 개인이 프라이버시를 보호하는 증명을 생성하더라도, 그것이 타사 데이터베이스 내 계정에 연결되어 있다면 여전히 중앙집중식 중개자에 의존하게 된다.
규칙은 생각만큼 명확하지 않다
많은 경우 규칙은 신원 정보 저장을 실제로 요구하지 않으며, 단지 관례일 뿐이다—왜냐하면 지금까지 그렇게 해왔기 때문이다.
금융정보기구(FATF)의 가이드라인은 고객 실사 수행을 위해 디지털 신원 시스템을 활용할 수 있음을 명시적으로 고려하고 있으며, 물리적 신분증 문서에만 의존하라고 요구하지 않는다.
FATF 권고는 또한 위험 기반 프레임워크로 운영되며, 각 국이 자국의 법률 및 규제 체계를 통해 기준을 시행하도록 맡긴다. 맥멀런은 “많은 관할권에서 규정은 신원을 확인하고 그 확인 기록을 보관하라는 것이지, 원본 문서 이미지를 영구히 보관하라는 것이 아니다”라고 말한다.
즉, 암호학적으로 검증 가능한 진술과 관련 확인 절차 수행 기록만으로도 ID의 또 다른 영구 복사본을 생성하지 않고도 준수할 수 있다.
그러나 이 가이드라인이 ‘모호하기’ 때문에 맥멀런은 기관들이 단순히 모든 자료를 보관하는 쪽으로 돌아서며, 준법감시팀은 감사관과 검사관이 이를 수용할 것임을 알고 있다고 말한다.
즉, 규칙상 다른 접근 방식을 허용하더라도, 워드가 설명한 대로 아무도 처음으로 그 위험을 감수하려 하지 않는다:
“규제에는 정보가 많을수록 통제가 강해지고 따라서 안전도 높아진다는 직관이 있다.”
규칙이 제로지식 증명을 명시적으로 허용하도록 개정되지 않는 한, 이 상황이 바뀌기는 어렵다. 그리고 완벽한 시스템은 없지만, 적어도 ZK 기술은 민감한 정보를 과도하게 수집·보관할 필요를 없앤다. 맥멀런은 이렇게 말한다:
“가지지 않은 것은 잃을 수도 없다.”
잡지: 해결되지 않은 최고의 암호학 미스터리 10선