RevolutにおけるID盗難事件がKYCの危険性を浮き彫りに:解決策はこれだ
 Tapbit Wire
今月初めに米国・カナダの運転免許証1億5,300万枚以上が大規模に盗まれた事件は、一つの明確な事実を示しています:あなたの運転免許証のコピーが最も安全な場所は、「どこにも存在しない」ことです。
流出したIDは、身分確認サービスプロバイダーから流出したものと見られ、暗号化されたウェブ上の身分情報サービス「Nexus」に、その他数百万件の盗まれた身分証明書や渡航書類とともに掲載されました。
フィンテック企業Revolutがハッカーに騙され、パスポートのコピーおよび本人確認用自撮り画像など顧客の機密データを大量に提供してしまったことが今週明らかになり、その危険性が再確認されました。ハッカーは現在、680名分の本人確認書類を段階的にインターネット上に公開し、ビットコイン1万BTCの身代金を要求しています。
皮肉なことに、顧客の身元を確認する(KYC)プロセスは、金融システムを安全にし、顧客が不正行為を行っていないかを確認するために設計されています。
しかし、現行のKYC実装では、企業が大量の機密情報を保存する必要があり、それが犯罪者にとって極めて価値ある標的(ハニーポット)となっています。
この問題は無視できなくなってきています。プライバシー権利クリアリングハウスによると、2026年前半だけで米国のデータ漏洩被害者は少なくとも3億4,300万人に上りました。さらに驚くべきことに、ゼロ知識証明を用いれば、身分証明書を保存せずに本人確認を行うことがすでに可能です。
ポッドキャスト『You’re The Voice』のホストであるエフラト・フェニグソン氏は、プライバシーとKYCについて広範に執筆・講演しています。彼女は雑誌に対し次のように述べています。
「規制当局が、既に実用可能な非保存型本人確認技術が存在するにもかかわらず、こうした結果を招くモデルを継続して義務付けていることは、赤信号です。それは、合理的な思考や真の問題解決意欲の欠如を示唆しています。」
では、このような漏洩事件がどれだけ繰り返されれば、ようやくその意思が動くのでしょうか?
KYCは、単なる本人確認ではなく、あなたの身分を収集することを目的として構築されました
現在のKYCシステムは、金融機関が顧客のパスポートや運転免許証を直接確認し、必要な情報を記録・保存することを前提にほぼ完全に進化してきました。
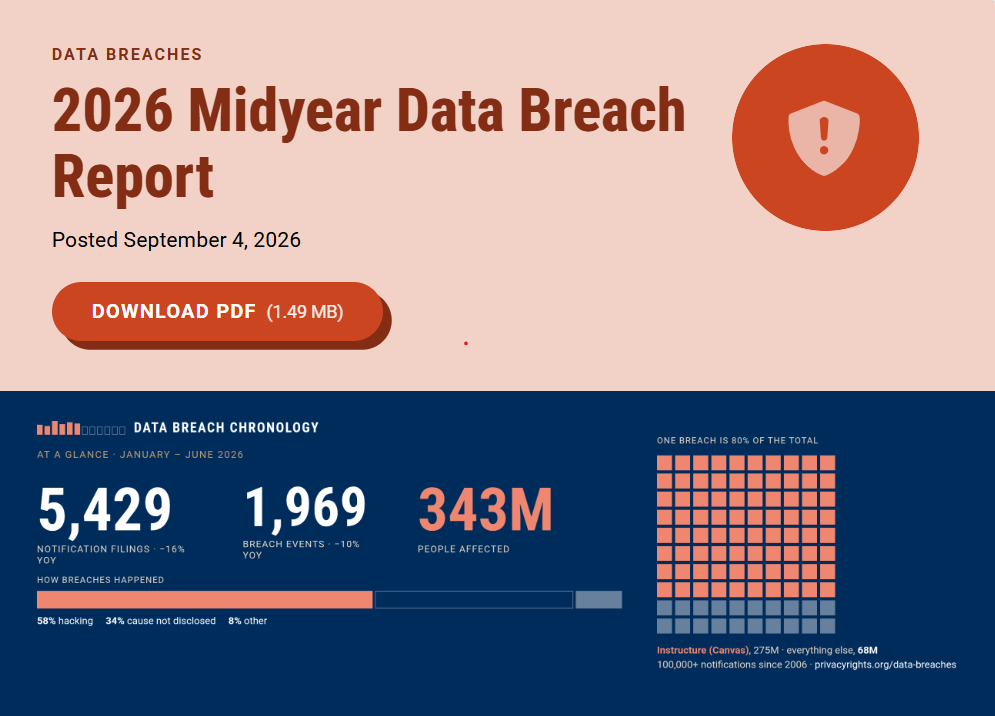
2026年上半期の米国データ漏洩被害者は3億4,300万人。出典:プライバシー権利クリアリングハウス
しかし、このアプローチには明白な問題があります:各社が個別に保管するKYCデータの宝庫を生み出す、膨大な身分証明プロバイダー・データベース・ベンダー・コンプライアンスシステムのエコシステムが形成されています。あなたのデータのコピーが増えるほど、新たな失敗点が生まれ、ハッカーはそれらにアクセスするための巧妙な手法を次々と編み出しています。
Revolut事件では、ハッカーが正当なイタリアの法執行機関のメールアドレスからKYCデータ提出を要請するメールを送信しました。オープン・ダイアログ代表のリュドミラ・コズロフスカ氏はX(旧Twitter)で、EU法によりRevolutには応じる以外の選択肢がなかったと指摘しています。
「EUの資金洗浄防止(AML)法は銀行に検証義務を課さず、認証済み国家機関からの要請の真偽を確認する実効的な仕組みも提供していません。応じない場合は数百万ユーロの罰金が科されます。実際には、検証は不可能です。」
ビットコイン・ポリシーUKのディレクター兼共同創設者であるスージー・バイオレット・ウォード氏は、IDデータの不要な保存こそが本質的な問題だと警告しています。
「本人確認と身分情報の全面的開示を、同一のものとして扱うのをやめる必要があります。」
ある企業が単に利用者が18歳以上であることを確認するだけでよい場合、彼女は、氏名・住所・正確な生年月日・身分証明書の永久コピーといった追加情報を自動的に求めるべきでないと主張します。
「KYC(顧客識別)はシステムの安全性向上を目的として設計されていますが、現行の実装方法はまったく別のセキュリティ問題を引き起こすという皮肉があります。パスワードは漏洩後に再設定できますが、身分情報は同様には再設定できません。」
身分証明書の過剰収集を防ぐ技術はすでに存在します。
暗号資産支持者にとって、明白な解決策はゼロ知識証明(ZKP)の活用です。これは、詳細を明かさずに事実の真偽を数学的に証明する手法です。例えば、スマートフォンアプリで運転免許証に基づき「18歳以上」という証明を生成し、生年月日や免許証の画像を送信せずに検証できます。
Zcash創設者Zooko Wilcox氏が、この動画でZK技術を分かりやすく解説しています。
ZK技術の分かりやすい解説。出典:Crypto Fireside
プライバシー保護型デジタルIDおよびZKソリューションを開発するBillions NetworkのCEO兼共同創設者Evin McMullen氏は、『Magazine』誌に対し次のように述べています。
「この技術は実用化されており、数千のアプリケーションおよび規制対象機関で既に稼働しています。課題は、コンプライアンス体制全体が書類の収集・保管を前提に構築されている点にあります。」
McMullen氏によると、障壁は「技術そのものではなく」、それに付随するルール・インセンティブ・インフラストラクチャにあるとのことです。
「これは、技術の仮面を被ったガバナンスと標準化の問題です。」
技術は機能しているのに、なぜ普及しないのか?
欧州連合(EU)は、すでにデジタルIDおよび年齢確認システムにZK技術を取り入れており、フルの身分情報や正確な生年月日を明らかにすることなく年齢を証明できるプライバシー保護型年齢確認を構築中です。
また、EUのデジタルIDウォレットは「選択的開示」に対応しており、ユーザーは取引に必要な最小限の情報のみを提示できます。
では、なぜ金融業界のKYCでこれほど広く展開されていないのでしょうか?
McMullen氏によれば、「規制と理解不足」が採用最大の障壁です。
「最も一般的なブロッカーは、コンプライアンス担当者が『身分証を確認した』と『身分証を保管しなければならない』を混同し、安全のため過剰に情報を収集してしまう点です。」
また、相互運用性も課題だと指摘。「暗号証明は、検証側が発行元に照会せずとも検証可能でなければ意味がありません」。そのため共通の標準が必要ですが、実現は容易ではありません。
ZKはKYCの万能薬ではない
もう一つ重要な注意点として、身分証明書をゼロ知識証明に置き換えても、すべてのプライバシー・セキュリティ問題が自動的に解消されるわけではありません。
フェニグソン氏は、ZK証明書が依然として紐づけられる対象も同様に重要であると指摘する:
「インセンティブは、プライバシーではなくコントロールに向かっている。ゼロ知識証明は、18歳以上であることや制裁リストに載っていないことなどの事実を証明できる……しかし、その証明が何に紐づけられるかが欠落している。現状では、通常、他人のデータベース内のアカウントに紐づけられている。」
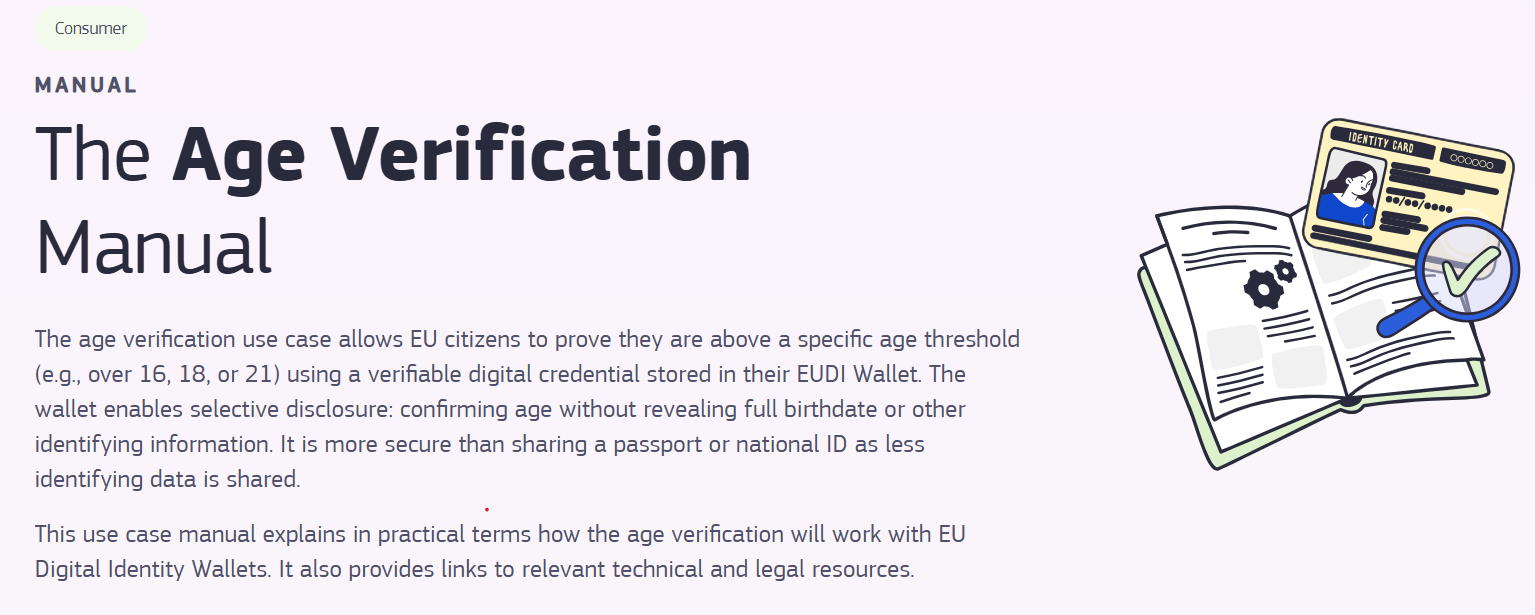
EUデジタルIDウォレットは選択的開示をサポート。出典:欧州委員会
結局のところ、最終的に証明書を管理するのは誰かという問題に帰着する。個人がプライバシー保護型の証明を生成しても、それが他者のデータベース内のアカウントに紐づけられていれば、依然として中央集権的な仲介者に依存することになる。
規則は、一見したほど明確ではない
多くの場合、本人確認データの保存は実際には義務付けられておらず、単にこれまでそうしてきた慣習にすぎない。
金融活動作業部会(FATF)のガイドラインは、顧客尽責調査(CDD)にデジタルIDシステムを活用できることを明示的に検討しており、物理的な身分証明書への依存を義務付けていない。
FATFの勧告はリスクベースの枠組みでもあり、各国が自国の法制度・規制を通じて基準を実施することを認めている。「多くの法域では、本人確認を行いその記録を保持することが義務付けられているが、生の身分証明書画像を永久に保管せよとは定められていない」とマクマレン氏は述べる。
つまり、暗号的に検証可能な証明(アテステーション)と、関連する確認作業が実施された記録があれば、身分証明書の別の永久コピーを作成せずにコンプライアンスを満たせる可能性がある。
しかし、このガイドラインは「曖昧」であるため、マクマレン氏によると、機関は単にすべてを保管するというデフォルトを選択する——なぜなら、コンプライアンス部門が監査人・検査官がそれを容認することを知っているからだ。
言い換えれば、規則上は異なるアプローチが許容されていても、誰も最初にリスクを取ろうとはしない。ワード氏が説明するように:
「規制には、より多くの情報=より多くのコントロール=より高い安全性という本能がある。」
この状況が変わるには、ゼロ知識証明を明示的に許容するよう規則を改正する必要がある。そして、完璧なシステムは存在しないものの、少なくともZK技術は、過剰な機微情報を収集・保管する必要を防ぐ。マクマレン氏が言うように:
「持っていないものは、失うことができない。」
雑誌:史上最も謎に包まれた暗号の10の大事件