バイナンスの63億ドルハッキング事件は「トレーダートレイター」によるものと特定、ラザルスとの関係は?
 Tapbit Wire
11月1日、米連邦捜査局(FBI)は、10月29日にバイナンスから盗まれた63億ドルの犯行を北朝鮮に帰属させる通告を発表した。この通告では「トレーダートレイター」という用語が用いられた。
この名称で検索すると、バイビットの15億ドル、ビットゲットの3億ドルなど、過去数年にわたり複数の大規模暗号資産事件がすべてこの名称と関連していることがわかる。
トレーダートレイターは企業でもなく、組織図上の一つの箱でもない。これは米国政府が特定の行動様式に与えたコードネームである。
2022年4月、FBI・米サイバーセキュリティ・インフラストラクチャ安全局(CISA)・米財務省が共同で通告AA22-108Aを発行。これが本用語の初の公式登場であり、当時はDAFOM・TokenAIS・CryptAISなどの仮想通貨取引ソフトを装ったトロイの木馬を指していた。これらのソフトは説得力のあるインターフェースを持ち、インストール後に秘密鍵を窃取し始める。
この背後にある集団は、業界内で長らくラザルス・グループ、APT38、ブルーノロフ、スターダスト・チョルリマと呼ばれてきた。これらは4つの別個のチームではなく、ラザルスは総称であり、APT38(マンディアント社)、ブルーノロフ(カスペルスキー社)、スターダスト・チョルリマ(クラウドストライク社)は、同一の資金調達活動に対し各セキュリティ企業がつけた異なる名称である。
2年後、このラベルは具体的な行動に付与された。2024年12月23日、FBI・米国防総省サイバー犯罪センター・日本警察庁が共同でDMM社3億ドル窃盗事件の犯人特定を公表し、「北朝鮮のサイバー行為者(トレーダートレイターとして追跡)」という表現を初めて使用。併せて、ジェード・スリート(マイクロソフト社名)、UNC4899(グーグル社名)、スロー・ピシーズ(パロアルト・ネットワークス社名)の3つの別名も明記した。
現時点で情報は比較的明確だ:トレーダートレイターは、より大きなラザルス集団内の暗号資産専門ユニットであり、現在最も収益性の高い部門である。少なくとも2020年以降、ブロックチェーン分野(取引所、DeFi、ウォレット事業者、暗号資産ファンド、大量コイン保有個人)に特化して活動している。
銀行強盗から取引所強盗へ
ラザルスは、2014年のソニー・ピクチャーズ社サーバー消去から、2016年のバングラデシュ中央銀行資金流出まで、あらゆる活動を包括する総称である。
例えばバングラデシュ中央銀行事件では、犯人はAPT38(別名ブルーノロフ)として知られていた。2016年2月、彼らは国際銀行間送金システムSWIFTの指令を偽造し、ニューヨーク連邦準備銀行に預けられた同国中央銀行口座から10億ドルの送金を試みた。最終的に8100万ドルを奪取できたが、送金先の綴りミスにより中継銀行がその送金をブロックしたため、全額は回収できなかった。
銀行業務プロセスの研究、手動審査のギャップ発見、指令偽造といった手法は、後にそのまま暗号資産取引所へと転用された。
2020年頃から、彼らは暗号資産分野を標的にする手法をアップグレードし始めた。その理由は推測しやすい:規制のないマネーと十分な流動性である。
攻撃手法にはいくつかのタイプがある。
第1は偽装採用。ヘッドハンターがLinkedInで連絡し、親しみやすい会話を経て「入社前コーディングテスト」や「内部ツール」のインストーラーを送付。インストールされると、その端末は彼らの支配下に入る。ロニンの6.2億ドル損失はこの手法によるものだった。
第2はサプライチェーン攻撃。人を騙す代わりに、開発者のツールチェーンを汚染する:GitHub上の悪意あるリポジトリ、npm上の改ざんパッケージ、JumpCloudなどのIDサービスプロバイダー。1人が被害に遭えば、下流の多数の企業も連鎖的に被害を受ける。
第3は取引自体の直接改ざん。日本のDMM事件では、他方のログイン資格情報を盗み、ウォレット企業ギンコ社の内部通信に侵入し、本来正常なはずの送金を改変した。バイビット事件では、Safe{Wallet}社の開発者のPCをハッキングし、Webフロントエンドにスクリプトを挿入。署名者は通常のページを表示されたまま、実際には別の取引が署名されていた。
これには、今回発生したバイナンス事件も含まれる。
攻撃者は事前に36時間準備し、EIP-7702(ウォレットが一時的にプログラムを「借用」できる新機能)による50件の承認署名を行い、その後バイナンスのホットウォレット自体に資金送金を実行させた。40分間で10のブロックチェーンネットワークを跨いだ。セキュリティ企業の結論は、「バイナンスの署名システムに既に侵入されていた可能性が極めて高い」ことである。
この組織の犯罪に関与した金額
最も有名な12件の事例:総額97億ドル。
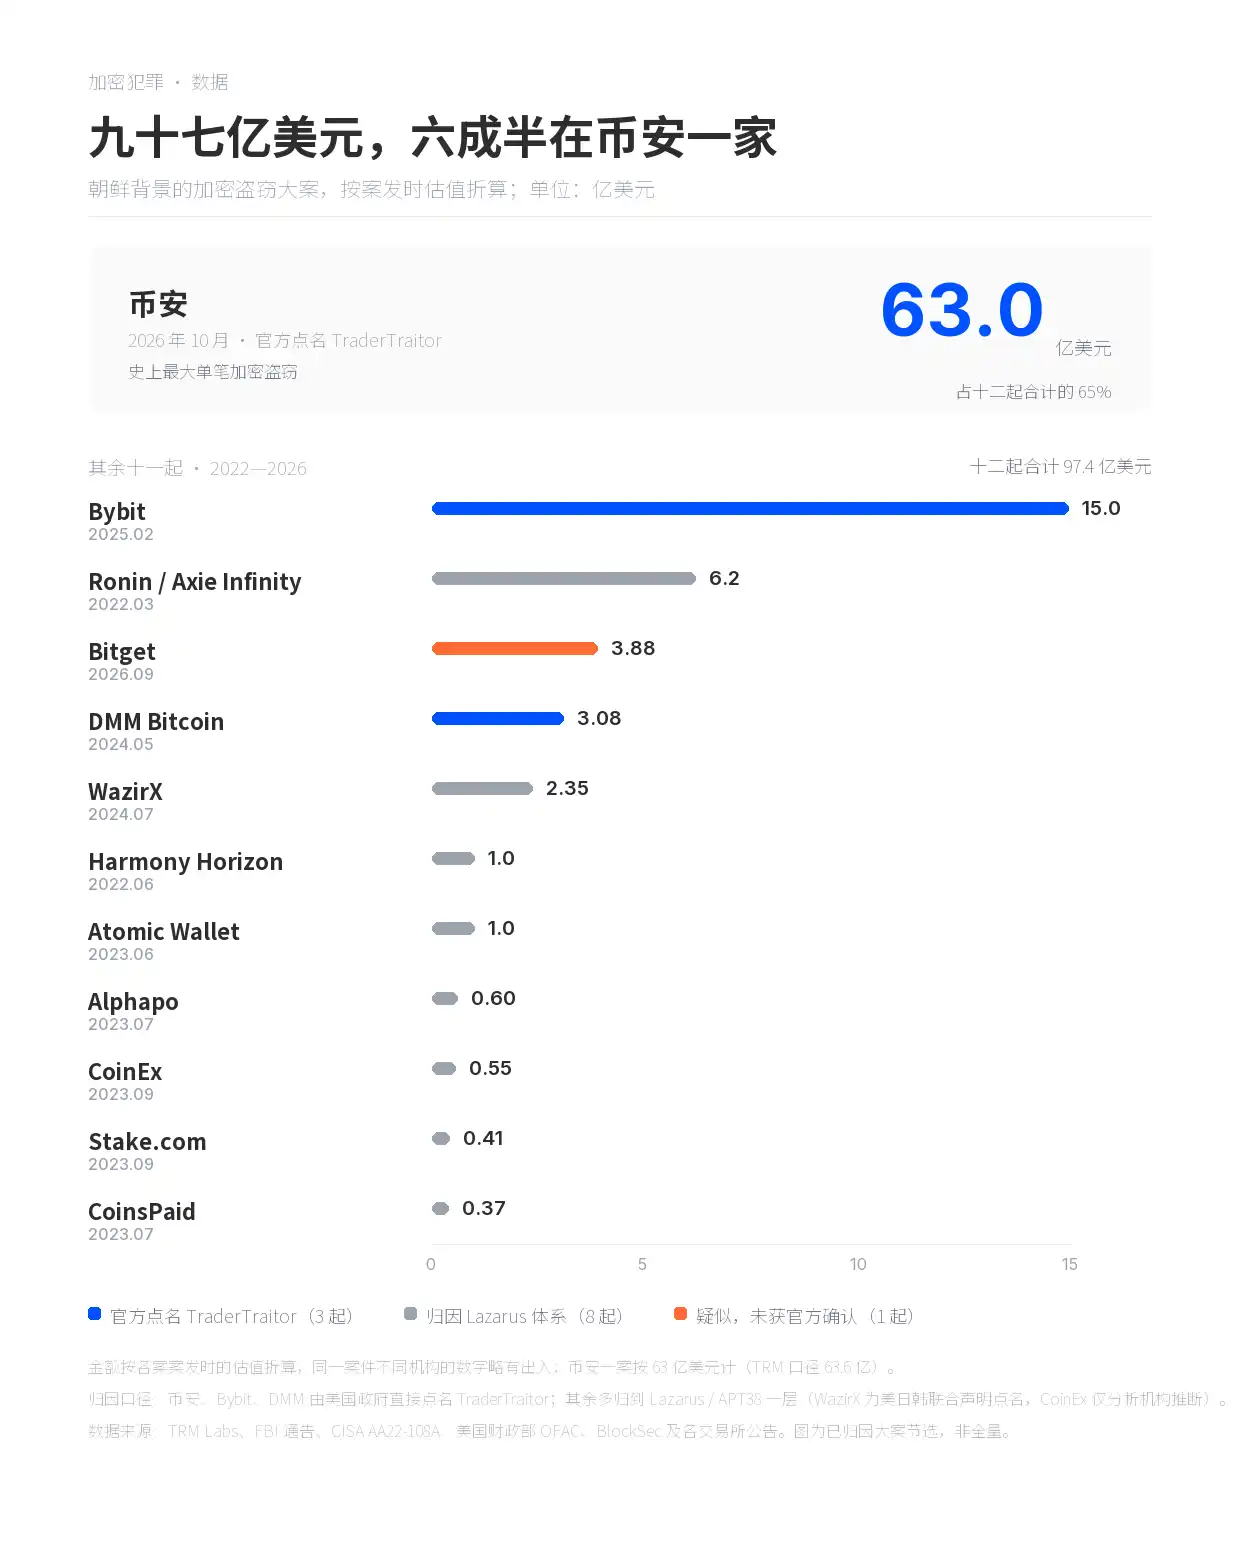
バイナンス単体で63億ドル。残り11件(2022~2026年)の合計は34.4億ドル。
バイットビート:15億ドル(改ざんされたフロントエンド)、ロニン:6.2億ドル(詐欺的な採用活動)、ビットゲット:3.88億ドル(ウォレットシステムに不正に書き込まれた出金指示)。
DMM:3.08億ドル、ワジールX:2.35億ドル、ハーモニーおよびアトミック:それぞれ1億ドル、アルファポ:6,000万ドル、コインエックス:5,500万ドル、ステーク:4,100万ドル、コインズペイド:3,700万ドル。
図表では、米国政府が直接「トレーダートレイター」として名指したのはバイナンス、バイットビート、DMMのみ。ロニン、ハーモニー、ステーク、アルファポ、コインズペイド、アトミックはFBIによりラザルス/APT38と特定。ワジールXは2025年1月に米国・日本・韓国の共同声明で言及。コインエックスはオンチェーン分析会社による推定にとどまる。ビットゲット事件については複数機関がトレーダートレイター関与を疑っているが、公式な特定はされていない。
TRMの統計によると、北朝鮮は2017年以降100件の事件を実行し、総額約128億ドルに達した。2026年の年初から現在までで74億ドル。2026年の世界全体の暗号資産窃盗のうち、85%が北朝鮮によるものとされる。本表はそのうち12件に過ぎない。
特定可能な人物
米国当局が名前を公表し、写真を公開した北朝鮮のハッカーが複数いる。パク・ジンヒョク、ジョン・チャンヒョク、キム・イルは2021年2月の起訴書に記載。2024年にはリン・ジョンヒョクが追加され、懸賞金1,000万ドルが設定された。
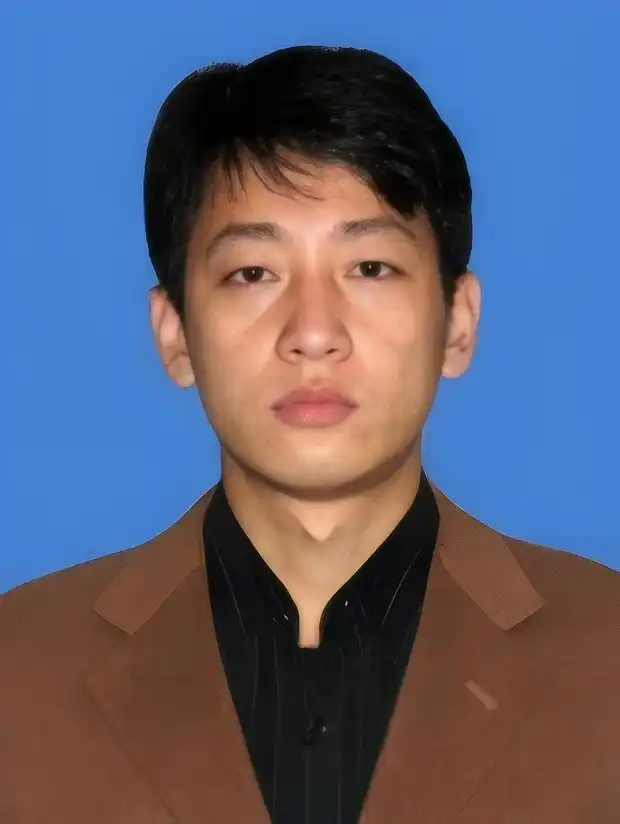
FBI指名手配中のパク・ジンヒョク
パク・ジンヒョクは最初に起訴された人物の一人で、2018年6月に米司法省が刑事告訴し、同年9月に起訴内容が公表された。起訴書では、2014年のソニー・ピクチャーズ攻撃、2017年のワナクライ、2016年のバングラデシュ中央銀行からの8,100万ドルの送金などへの関与が明記されている。現在も所在不明で、法廷に出頭したことはない。
バイナンスハッキング追跡
バイナンスは、自社資金・SAFU基金・先物保険基金を活用して約90%を補填済み。残り10%は流動性の低いトークンで、全損失はユーザーではなく同社が負担。
11月1日時点で、安定コイン発行元およびアービトラムセキュリティ評議会により約27億ドル(全体の約42%)が凍結済み。攻撃者が依然保有するのは42万ETHおよび18,270BTCで、価値は約24億ドル。
マネーロンダリング手法は従来通り:クロスチェーンブリッジによるチェーン移動、THORChainなどの交換サービス、ミキサーによる多数のユーザー資金の混同・分散、最終的に取引所外での売却。
今回は若干のトラブルがあった。THORChainは、直近のイーサリアムチェーン再編成により、バイナンス攻撃で盗まれた資金のマネーロンダリング処理を誤って遅延させた。この再編成で、10ETHを預けたユーザーに対し重複返金が発生し、結果としてプロトコル緊急停止が発令。すべてのユーザー(北朝鮮系ハッカー集団関連のマネーロンダラー含む)のクロスチェーンスワップが一時停止された。
前回のビットゲット事件では、盗まれた資金がTHORChainを通過したが、THORChainは一切凍結しなかった。「分散化ゆえに凍結できない」と主張した。だが、THORChain自身が過去にハッキングされた際にはそうは言っていなかった。THORChainのサービス再開後、今回盗まれたバイナンス資金が再び同サービスを通過した場合、次はどのような言い訳をするのかは不明である。


