バイナンスでの盗難から見た暗号資産業界の「セキュリティ幻想」:凍結、補償、中央集権化
 Tapbit Wire
北京時間10月30日未明、バイナンスがハッカーによる攻撃を受け、複数のブロックチェーン上のホットウォレットから資産が次々と流出した。同日、バイナンスは今回のセキュリティインシデントによる総被害額が約63億ドルに上り、そのうち約30億ドル分がオンチェーンで凍結されたと確認し、SAFU基金および自社資金で全損失を補償すると表明した。
盗難発生時の評価額に基づけば、これは暗号資産業界史上最大規模の盗難であり、2025年のバイビット盗難事件の約4倍に相当する。この報道を受けてビットコインは一時7万7,000ドルを下回り、BNBは約10%下落した。
凍結済みの30億ドル以外の資産はどこへ向かったのか?バイナンスは本攻撃が極めて複雑なものだったと説明しているが、攻撃者はどのように取引所の署名システムを悪用したのか?また、「全額補償」という約束は、実際にはどの程度のコストを意味するのか?
1.50件の事前署名承認、3分24秒でバイナンスの主要ホットウォレットを空にする
攻撃当日の資金流出プロセスは、ChainCatcherが掲載した記事『バイナンス56億ドル盗難の全過程を振り返る――He Yi氏が全損失補償を表明』にて整理されている。その後、各機関によるオンチェーン分析により、攻撃の詳細がさらに明らかになった。
Cobo共同創業者・沈宇氏の分析によると、攻撃者は事前に64種類のトークンを対象とした送金リストを作成し、テストウォレットで2度の模擬演習を行った。最後の演習は実際の攻撃の約3時間半前だった。Slow Mist創業者・于賢氏は、ハッカーの操作はやや乱暴だったが、行動前に十分な練習準備をしていたと指摘している。
TRM Labsの統計によると、最初の送金先はXRP Ledger上の5つのウォレットで、現地時間4時5分(イーサリアム上の大規模送金より約20分前)だった。その後、ソラナ、ビットコイン、トロンなど他のブロックチェーン上のウォレットへも順次送金され、最終的に10のブロックチェーンが関与した。
イーサリアムでは、沈宇氏およびセキュリティ企業Blockaidの分析によると、攻撃者は4時20分に、バイナンスのホットウォレット「Binance 14」を標的とした50件の承認を含むトランザクションをブロードキャストした。
EIP-7702メカニズムを用いれば、通常のウォレットは署名による承認でスマートコントラクトに実行権を委任できるが、各承認は当該トランザクションのノンス(シークエンス番号)に対してのみ有効である。
「Binance 14」はユーザーの出金処理を継続して行っていたため、ノンスは常に変動していた。攻撃者はあらかじめ連続する50個のノンスに対応する署名を準備し、そのうち1つが一致した。そして3分24秒後に、ウォレット内の資産が一括で流出した。
その後、委任は有効なままとなり、新規資金がウォレットに入金されるたびに再び即座に流出した。TRM Labsが記録した最後の送金は7時56分だった。資産がバイナンスのウォレットを離れるにつれ、凍結と送金の競争も始まった。
2.約30億ドルが凍結、1万8,000BTCは依然としてハッカーの手元にある
ステーブルコイン発行元が最も迅速に行動した。主要送金発生から37分後、テザー(Tether)は主要受取ウォレット内の9億7,000万ドル超のUSDTを凍結した。同社CEOパオロ・アルドイーノ氏は、本件に関連する15億6,000万ドル超のUSDTが凍結されたと述べた。
サークル(Circle)CEOジェレミー・アレイア氏も、同社が8億ドル超のUSDCを凍結したと表明。リップル(Ripple)は4,054万RLUSD、ワールド・リバティ・ファイナンシャル(World Liberty Financial)も関連USD1を凍結した。
オンチェーン統計によると、イーサリアム上で流出した約37億5,000万ドルの資産のうち約24億ドル、トロン上で流出した約6億3,000万ドルのうち約3億8,000万ドルが凍結された。
攻撃者はこの動きを予測していた。沈宇氏は、攻撃中にハッカーが凍結可能なUSDTなどの資産をETHと交換し、発行元による凍結を回避しようとしたと指摘。TRM Labsによれば、ハッカーは市場メーカーに対し10%以上の割引で約3億2,500万ドルのUSDTを売却し、約12万2,000ETHを獲得した。
オンチェーン分析プラットフォームLookonchainによると、攻撃者はUNI、ENA、PEPEを含む7種類のトークンを売却し、合計約7万ETHを獲得した。オンチェーンアナリストのYu Jin氏は「この市場で唯一の勝者はハッカーだ」と嘆いた。
Arkhamの統計によると、発行元が凍結した資産は約28億ドルで、ハッカーが依然として移転可能な資産は約29億ドル(主に10アドレスに分散する49.6万ETHと、4時48分以降未使用の19アドレスに分散する1.827万BTC)である。
ETHの送金が始まり、オンチェーン監視プラットフォームOnchain Lensによると、攻撃者は30日午後に1.7万ETH以上を新規アドレスへ送金した。
攻撃者の身元について、TRM Labsは、FBIが以前Bybit事件の黒幕と特定した北朝鮮系ハッカーグループ「TraderTraitor」であると高確度で特定した。
オンチェーン探偵のZachXBT氏は、攻撃者が北朝鮮のLazarusグループである可能性を指摘。さらに、9月のBinanceおよびBitget盗難事件の資金がTHORChain経由で同一アドレスへ流入・混同されたことを明らかにした。
Slow Mist創業者・Yu Xian氏も、Binanceハッキングの資金が2025年初頭のPhemex盗難事件のハッカー住所と関連しており、これも北朝鮮系ハッカーによるものと確認されたと述べた。
ただしTRM Labsは、今回はBybit事件で多用されたクロスチェーンブリッジではなく、主にマーケットメイカー取引所やレンディングプロトコルを用いて資金を移転した点で異なると指摘した。
3. Binanceは全額補償を約束、調査は継続中
異常な送金を検知後、Binanceはまず「潜在的なセキュリティ問題に関する報告を確認したが、ユーザー資金への影響は未確認」と表明した。
午前5時52頃、Binanceは「技術的エラーにより一部ユーザーの出金がブロックされた」と発表した。
約20分後、公式発表で「セキュリティ問題が完全に解決され次第、出金を再開する」とし、その後Binance Alpha取引も一時停止された。
午前8時頃、Binance共同創設者He Yi氏が「盗まれた全損失をBinanceが負担する」と表明した。
午前8時30分頃、Binanceはすべての入金・出金を一時停止すると発表した。
午前10時23分、Binanceは初期調査結果を公表。「DevOpsエンジニアのノートPCがハッキングされ、攻撃者がサービスコンテナに不正アクセスして無許可出金取引を実行した可能性がある」とし、ウォレット秘密鍵の漏洩は現時点で確認されていないと述べた。
調査が進展した午後0時36分、Binanceは「入金は正常稼働中であり、セキュリティ修正完了後48時間以内に出金を再開する」と発表。今回の事象は複数要因が絡み、ハッキングされたPCが侵入経路の起点だった可能性があると示唆した。
午後4時56分、Binanceは追加の侵入経路を発見したと発表し、「これは複雑な攻撃である」と明言した。
Binance中国コミュニティマネージャーのsisi氏は「従業員PCのハッキングは単なる攻撃の起点であり、特定エンジニアがワンクリックで資金送金できる状況ではない」と説明。共同CEOのRichard Teng氏は「調査では個人を非難していない」と述べた。
なお、本件発生の3日前、Binanceはセキュリティチームが先週、北朝鮮関連攻撃を複数検出し阻止したと発表。また、北朝鮮ハッカーが偽の採用面接やコードテストを通じて悪意あるプログラム実行を誘導していると警告していた。
補償に関して、BinanceはSAFU基金と自社資金で全損失を賄うと表明。修復完了後に更新された準備金証明を公開するとしている。CZ氏によると損失総額は約60億ドルで、うち30億ドルは凍結済み、SAFU基金は約10億ドル、残りのギャップは約20億ドルである。
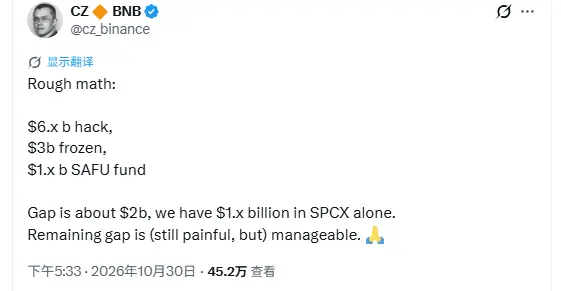
彼は、ムスク氏がTwitterを買収した際、バイナンスが5億ドルを投資し、その結果保有するSPCX株式の現在価値は10億ドルを超えており、残りのギャップの大部分をカバー可能だと述べた。残りの部分は依然として痛手だが、対応可能であるという。
彼氏はその後、同社の年間売上が損失を十分に補填できるため、当面はスペースX株を売却する必要はないとの見解を示した。
以前、暗号資産ブロガーのCrypto Brave氏は、フォーブスなどによる第三者推定年間売上160~170億ドルを基に、バイナンスが損失を1年未満で回収可能と試算していた。
4.盗まれたBTCは売り圧力になりにくく、出金停止の影響の方が大きい
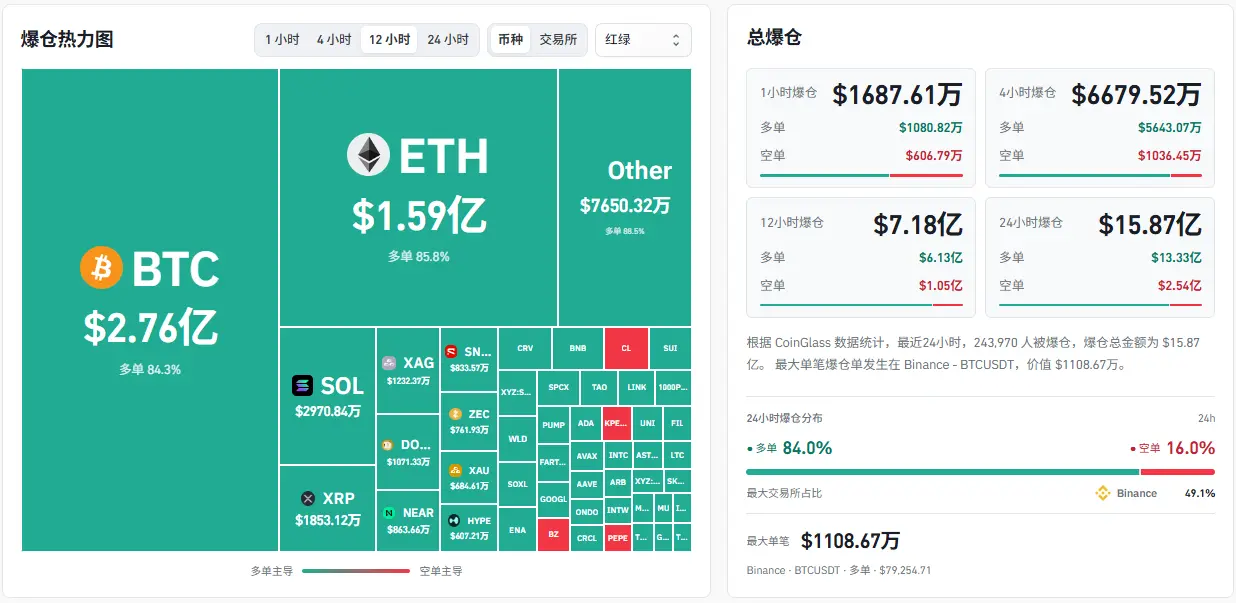
ニュース発表後、暗号資産市場全体が下落した。データによると、攻撃発生後1時間以内にネットワーク全体で6億2,770万ドルの強制決済が発生し、そのうちロングポジションが6億660万ドル、バイナンス単体で3億4,480万ドルを占めた。
ハッカーが18,000BTCを手に入れたことで、市場が最も懸念するのは売り圧力だ。暗号資産アナリストのベンソン・サン氏は、このBTCが実際に売り圧力になるのは難しいと指摘。ビットコイン上にはトランペド・キャッシュのような十分な流動性を持つ大規模ミキサーは存在せず、関連アドレスは主要取引所やオンチェーン分析会社によりマークされる。アドレス分割・コイン混ぜ合わせは数年かかるプロジェクトであり、その後もOTC取引で割引販売せざるを得ない。彼の見解では、盗まれたBTCは一見空売り材料に見えるが、実際には隠れたロックアップと等価である。
暗号資産KOLのオーストラリアン・ライオン氏も、ChipMixer・Bitcoin Fog・Samouraiなどのビットコインミキシングサービスが近年閉鎖または起訴されたこと、また大多数の中央集権型取引所が厳格なKYCを実施し資金凍結に協力していることを指摘。2016年のビットフィネックスへのハッキング(約12万BTC)では、ハッカーはごく一部しかマネーロンダリングできず、6年後の米国法執行機関による回収で約9万4,000BTCが確保された。
暗号資産ストレージ企業バレットの創業者ボビー・リー氏は、これらのビットコインが回収される可能性は極めて低いと述べた。バイナンスにとって回収は不可能であり、ハッカーにとっても売却は困難であるため、このBTCは長期間チェーン上で非活動状態が続く可能性がある。
ETHの状況は異なる。ベンソン・サン氏は、多数のERC-20トークンがETHに交換され、その後トランペド・キャッシュへ流入したため追跡が極めて困難であり、実際の市場圧力は数億ドル規模と推定される。
アルトコインはさらに大幅に下落しており、ソラナやXRPなどのトークンはビットコイン・イーサリアムより大きな下落幅を記録。KOLのセブン・リサーチは、これは出金停止と直接関係があると分析。業界の多くのマーケットメイカー・定量的機関は主にバイナンスにマージン口座を有し、多くの機関がクロス取引所アービトラージやヘッジを行っている。バイナンスの出金停止により、直ちに資金調達ルートが滞り、市場変動が続く中で他のプラットフォームへのマージン補充ができず、他取引所およびオンチェーンでのポジション清算を余儀なくされる。
セブン・リサーチはまた、多くの第2・第3層取引所、資産運用プラットフォーム、プロジェクト財務部門が実質的にバイナンスの機関口座に資金を集約していると指摘。出金停止が長期化すれば、こうしたプラットフォームは銀行取り付け騒ぎに直面する可能性がある。
一部の機関は既に対応を開始している。チェインアップ・インベストメントのチーフ・インベストメント・オフィサーであるアマンダ・ヘ氏は、ロイターに対し、バイナンス上の全ポジションを売却し、可能な限りまず資金を移管し、移管できない分はステーブルコインで売却すると語った。
市場見通しに関して、暗号資産トレーダーのボンク・ガイ氏は、市場が危険から脱したとは考えていないと述べた。昨年10月11日の大規模強制決済を振り返り、当時多くの人が直ちに底値が来ると思われたが、実際には長期停滞が続いたと指摘。そのため、底値買いには慎重になり、再び下落するリスクに備えるよう助言した。
投資家らは、暗号資産市場で利益を上げることがますます難しくなり、さらに資金を安全に保つことがなお一層困難になっていると嘆いている。
V.秘密鍵は守られているが、署名プロセスが侵害された
価格変動を超えて、業界が本件に一層警戒を強めているのは、それが露呈したセキュリティ問題である。
バイナンスは、秘密鍵の漏洩は確認されておらず、攻撃者は秘密鍵を必要としていないと主張。TRM Labsは、資産が転送されたウォレットが10のブロックチェーンに分散し、異なる鍵タイプ・署名方式を採用しているにもかかわらず、すべてが約30分以内に攻撃者向けに有効な署名を生成したと指摘。
最も有力な説明は、攻撃者がバイナンスのホットウォレット署名システムに対して任意のトランザクションを署名させる能力を獲得したというものである。
50件の承認が事前に一括署名されていたことから、このアクセスには期限があるか、あるいは特定のシステムを通じて署名依頼が必要である可能性がある。
セキュリティ企業BlockaidのCEOであるイド・ベン=ナタン氏も、これは署名インフラの侵害に類似しており、秘密鍵そのものは漏洩していないと見ている。申宇氏も、根本的な問題は署名プロセスにある可能性が高いと指摘。現時点でスマートコントラクトの脆弱性は確認されておらず、バイナンスが秘密鍵漏洩か署名システムの悪用かを最終確認する必要がある。
一方、Slow Mistの最高情報セキュリティ責任者(CISO)23pds氏は、秘密鍵漏洩説をより支持。Seven Researchも、攻撃者がバイナンス傘下の別のスマートウォレットを空にできた事実から、主たる秘密鍵がハッカーの手に渡った可能性が高いと分析。
業界の議論は直ちに防御策へと移行。OKX創設者・徐明星氏は、「セキュリティは商業競争の場であってはならない」と述べ、未検証アドレスへの大規模出金やスマートコントラクトへの権限付与取引には、追加の検証とセキュリティ遅延を導入すべきだと提言。これらの制限は暗号署名レイヤーで強制すべきであり、ウォレット管理システムが侵害されても回避できないようにすべきだと主張。また、法的措置により不審な盗難資産を迅速に凍結できる業界協力メカニズムの構築を呼びかけた。
Gate創設者・韓林氏は、MPC(マルチパーティ・コンピュテーション)を用いて秘密鍵を3つのシェアに分割し、ユーザー端末・Gate・第三者災害復旧機関がそれぞれ保持する「金庫ソリューション」を紹介。資産送金には48時間の遅延を設定し、その間ユーザーがいつでも凍結可能とする。
なお、本件発生数時間前、マイクロソフトが北朝鮮のハッカー集団8グループのAI活用レベルを評価した報告書を公開。うち3グループは日常的な攻撃プロセスにAIを統合済みだが、今回の攻撃でAIが使用されたかどうかは未確認。
ハードウェアウォレット企業OneKey創設者・一石氏は、バイビットおよびバイナンスの秘密鍵が直接盗まれたわけではなく、攻撃者はトランザクション承認プロセスを侵害したと分析。同様のリスクはコールドストレージにも存在する。
一石氏は世界最大のビットコインETF「IBIT」を例に挙げた。CoinGlass推計によると、IBITは現在約76万BTCを保有し、主にCoinbaseが保管。ブラックロック社は2025年にAnchorage Digitalを追加カストディアンとして採用予定だが、最新四半期報告書時点では転送計画はない。Coinbaseが公表した3億2,000万ドルの商業犯罪保険は全顧客で共有され、IBITの現規模に対しては1%未満のカバーに過ぎない。
重大な窃盗が発生し、資産回収や十分な補償が得られない場合、損失はETF投資家が負担することになる可能性がある。IBITが今回の攻撃の標的となった疑いがある。
一方、資金がIBITへ流入中。火幣(Huobi)共同創設者・杜均氏によると、彼が長年BTCを運用してきたファミリーオフィスは、取引所ハックやコールドウォレットのサプライチェーンセキュリティ事故を経験後、すべてBTCをIBITに変換。一部は直接コインを売却して金地金を購入している。一部の暗号資産投資家は、ビットコイン現物保有がより信頼性の高い選択肢だと考えている。
VI.資産凍結権を巡る論争が再燃、オンチェーン介入の境界線が問われる
秘密鍵とプロセスの両方が侵害された可能性がある状況において、オンチェーンでの資産凍結は資産回収の重要な手段となっている。
30日午前8時19分、Arbitrumは緊急対応として、Arbitrum One上でバイナンス攻撃関連アドレスから74,559,805 ARBおよび8,425 ETHを中間凍結ウォレットへ移転したと発表。総額は約3,000万ドル。
これらの資産は、セキュリティ委員会による操作またはArbitrum DAOによるガバナンス投票を通じてのみ、さらに操作可能となる。
あるアナリストは、セキュリティ委員会が緊急的にシステムコントラクトを一時的にアップグレードし、攻撃者のアドレス名義で送金を実行した後、元の実装を復元したと指摘。この際、攻撃者の署名は一切不要だった。
Arbitrumの憲章によれば、こうした緊急措置には12人の委員のうち少なくとも9人の承認が必要。今年4月にも、KelpDAO窃盗事件で同様の手法で30,766 ETHを凍結しており、いずれも北朝鮮関係資金を対象としている。
オンチェーンアナリスト・余 Jin氏は冗談交じりに「ハッカーはArbitrumが自分のウォレットから直接資金を移転できるとは予想していなかったかもしれない」と語り、凍結行為自体がさらなる議論を呼んでいる。
賛成派は、ハッカーの資産凍結は正当だと主張。暗号資産アナリスト・yyy氏は、「分散化の目的は権力に対抗し公共に奉仕すること。中央集権的手法を用いて公共を支援するのは称賛に値し、ハッカー資産の凍結もこれに該当する」と述べた。
懐疑派は主に権力の境界線に焦点を当てる。暗号資産研究者・CyberSatoshi氏は、「イーサリアムメインネット上のETHは不変だが、Rollup上の残高は12-of-9マルチシグで管理されており、L2資産の主権はクロスチェーンブリッジを制御する管理者キーに依存する」と指摘。また、ブロックチェインガバナンスが所有者の署名なしに資産を強制的に移転できる条件について、明確な境界線がまだ示されていないとの疑問も提起されている。
凍結後、資産の所有権帰属問題も新たな難題となっている。KelpDAO事件で凍結されたETHは当初、被害者への補償に充てられる予定だったが、5月初め、北朝鮮に対するテロ関連判決を持つ債権者グループが米国連邦裁判所に差止令を申請。「このETHは北朝鮮の財産権に該当する」と主張した。5月8日、ニューヨーク南地区連邦地裁は、Arbitrum DAOがAave LLCへの資産移転を投票で決定することを許可したが、差止令は資産とともに移転され、核心的紛争については判断を留保した。
掲載時点ではバイナンスの出金は再開されておらず、公式タイムラインによると11月1日の再開が予定されている。準備金証明および技術レビュー報告書の公開時期、残りのBTCおよびETHの移動開始時期、約30億ドルの凍結資産の最終配分方法などは、今後の展開次第である。


