バイナンスのハッカーが凍結される前に数十億ドルを移動しようと急いだ
 Tapbit Wire
推定63億ドル規模のバイナンス・ハッキング事件の実行犯は、トークン発行元による収益凍結の試みにもかかわらず、依然として数十億ドル相当の盗まれた暗号資産を支配している。
この暗号資産史上最大の攻撃は、協定世界時(UTC)木曜日20時04分に始まり、先月のビットゲット(Bitget)ハッキング事件と同様に北朝鮮のハッカー集団が関与していた。攻撃者は直ちに資産の変換を開始した。
ハッカーの戦略は、USDTやUSDCなど凍結可能な資産を、BTCやETHなど凍結不可能な資産に変換することだった。
セリティック(CertiK)のエンジニア、ディクソン・ウー氏は、あるアドレスへ送金された5億ドル相当のUSDTを追跡し、そのうち3.25億ドルがハッキング開始から約1時間後のUTC20時59分までにマーケットメーカーにETHで売却されたことを明らかにした。
彼らは、テザー(Tether)やサークル(Circle)といった安定コイン大手企業——すでに盗難に関連するアドレスをブラックリスト入りさせ始めた——といった、暗号資産業界最強のゲートキーパーとの競争にさらされていた。
バイナンスは金曜日に、推定63億ドルの盗難資産のうち約30億ドルがオンチェーン上で凍結されたと発表し、法執行機関、トークン発行元、ブロックチェーン分析企業と連携して残りの資金を追跡中であると述べた。
この盗難規模は、暗号資産業界においても驚異的だが、資産の約半分がすでに凍結された状況で、犯人が実際に使用できる盗難暗号資産はどれほど残っているのか?
オフスイッチ付きの暗号資産
BTCやETHなど中央管理者がおらず、誰も一時停止できない分散型暗号資産とは異なり、テザーのUSDTやサークルのUSDCなどの中央集権型安定コインには発行元が存在し、特定アドレスでのトークンを凍結できる。
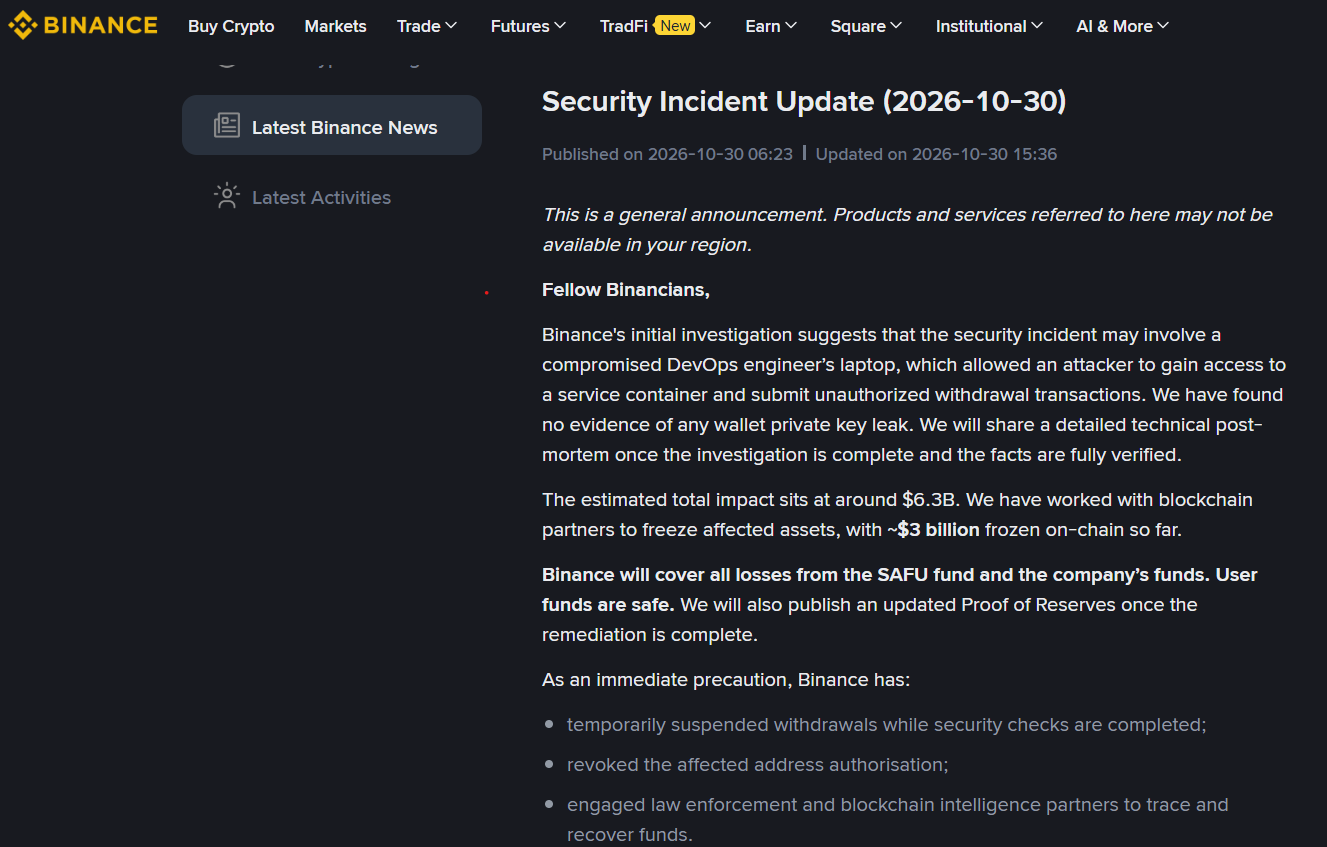
バイナンスは法執行機関と連携し、資金の追跡を進めている。出典:バイナンス
これにより、こうした事案への迅速な対応が可能となる。テザーは合計約15.67億ドルのUSDTを凍結し、盗まれた資金が攻撃者のメイン・イーサリアムウォレットに到達してからわずか37分後に初の大規模凍結が実施された。
サークルはその後3分で約8.23億ドルのUSDCを凍結し、リップル(Ripple)やワールド・リバティ・ファイナンシャル(World Liberty Financial)などの他の発行元もすぐに追随した。
暗号資産の無効化機能は安定コインに限定されず、中央管理者を持たない分散型プロトコルでも同様の措置が取られている。例えば、アービトラム(Arbitrum)はこれを放置しなかった。
アービトラムのセキュリティ評議会は、ARBおよびETHで約3050万ドル相当の資産を中間凍結ウォレットへ移動させ、今後は評議会の追加措置またはアービトラムDAOによるガバナンス投票を通じてのみ移動可能とした。
重要な点として、凍結された資金=回収済み資金ではない。資産の無効化は、容疑者がそれらを使えないようにするだけであり、自動的にバイナンスまたはユーザーへ返還されるわけではない。
アーベー(Aave)における複雑な問題
分散型貸付プロトコルAaveが、この事象にさらに複雑さを加えました。協定世界時(UTC)20:58~21:01の間に、攻撃者関連ウォレットがイーサリアム上のAave V3へ6,000万ドル相当のUSDTを預け、約4,460万ドル分のラップド・イーサ(WETH)を借入。これは初回凍結の約40分前です。
Aaveのリスクサービス提供企業LlamaRiskは、午前1時更新で、攻撃者のポジションがその後、約5,990万ドルのUSDTを担保として保有し、債務は4,380万ドルだったと報告しました。Aaveは、当該ポジションは過剰担保状態であり、プロトコルの資金提供者にはリスクがないと説明しています。
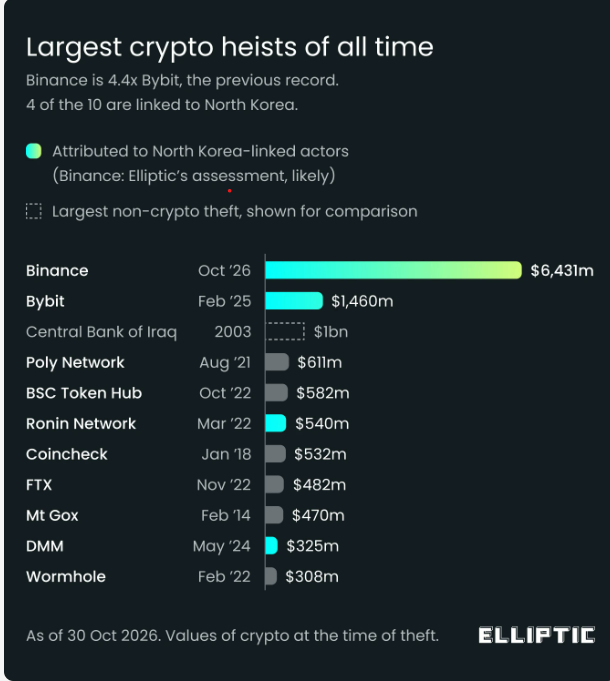
史上最大の暗号資産盗難事件(出典:Elliptic)
既にAaveの貸付プールへ預けられていたUSDTのため、攻撃者ウォレットをブラックリスト化しても、プロトコルが保有する担保を自動的に回収することはできません。Aave Chan Initiative創設者マーカス・ツェラー氏がこう説明しています。
「USDTは米ドルで裏付けられた実際の通貨であり、当該ポジションは犯罪的ではあるものの、プロトコルの観点では過剰担保状態です。」
追加の預金および借入を防ぐため、AaveはV3およびV4全市場を一時的に凍結しましたが、既存ユーザーは引き出し・返済・清算を継続可能でした。
その後Aaveは、契約に影響がなくポジションが引き続き過剰担保であることを理由に、V3およびV4市場全体の予防的凍結を解除しました。
ツェラー氏は「またしても、暗号資産業界の日常的な一日です」と述べました。
では、攻撃者は実際に何を手元に残せるのでしょうか?
エリプティック社の推計によると、協定世界時(UTC)金曜日午前7時時点で28.4億ドルが凍結され、一方で発行者が凍結できない資産約33.3億ドルを攻撃者が依然として支配しています。
凍結措置により攻撃者の利益額はほぼ半減しましたが、残りの資金がすべて回収可能というわけではありません。
ビットコインやイーサリアムには、テザー社やサークル社のような個別アドレスをブラックリスト化できる中央集権的トークン発行者が存在しないため、これらのネイティブ暗号資産へ転換された盗難資産については、取引制限は可能でも凍結は極めて困難です。
バイナンス社は、ユーザー資産保護基金(SAFU)および自社資金を活用して全損失を補填すると表明しており、最新のCEOリチャード・テン氏の更新によると、同取引所はすでに「ユーザー向け盗難資産の回収作業を開始しています」。
特集:サイバーセキュリティの『黒い10月』――自分を守る方法


