Hack di Bitget: Dove sono finiti i 387 milioni di dollari rubati?
 Tapbit Wire
L’attaccante di Bitget ha trasferito gran parte dei 387,5 milioni di dollari rubati verso Bitcoin tramite servizi cross-chain; solo circa 840.000 dollari erano stati congelati pubblicamente cinque giorni dopo la violazione del 24 settembre.
Riepilogo
Bitget afferma che gli attaccanti hanno spostato 387,5 milioni di dollari da portafogli caldi e tiepidi su diverse blockchain a settembre.
BlockSec stima che, cinque giorni dopo l’inizio del furto a Bitget, gli attaccanti controllassero ancora circa 342 milioni di dollari.
Tether, Circle e NEAR Intents hanno congelato circa 840.000 dollari, pari allo 0,2% dei fondi rubati.
THORChain ha gestito circa 269 milioni di dollari in valore transitorio, mentre Bitcoin è diventata l’asset principale per la consolidazione.
La Corea del Nord resta sospettata, ma BlockSec precisa che le prove onchain attuali non identificano l’attaccante.
BlockSec ha riferito che i fondi rubati hanno seguito tre percorsi principali: conversione rapida di asset congelabili dagli emittenti, consolidamento del valore da più blockchain in Bitcoin e invio graduale di BTC in transazioni CoinJoin.
Lo studio si basa sugli indirizzi pubblicati tramite la dashboard di tracciamento di Bitget e uno snapshot del 29 settembre; pertanto, saldi e totali di riciclaggio possono continuare a variare con i movimenti dei fondi.
Potrebbe interessarti anche: Bitget ripristina i prelievi di USDT dopo l’hack da 387 milioni di dollari
Come ha spostato i fondi rubati l’hacker di Bitget?
Bitget ha dichiarato che la violazione è iniziata alle 18:31 UTC del 24 settembre con trasferimenti non autorizzati da parti della sua infrastruttura di portafogli caldi e tiepidi.
BlockSec ha scoperto che le prime transazioni includevano piccoli trasferimenti di prova di 0,84 ETH e 93 TRX. I prelievi maggiori sono iniziati alle 18:58 UTC, mentre il sistema di riconciliazione di Bitget ha rilevato una discrepanza sette minuti dopo, bloccando i prelievi ordinari dei clienti.
Secondo Bitget, gli attaccanti non si sono affidati al normale processo di prelievo clienti. L’exchange ha precisato che una vulnerabilità in un prodotto di sicurezza di terze parti ha fornito agli attaccanti credenziali interne elevate, utilizzate poi per inviare comandi di prelievo falsificati direttamente nel suo sistema di portafogli.
Bitget ha confermato che le chiavi private non sono state compromesse e che i suoi portafogli freddi sono rimasti intatti. Indagini indipendenti di Mandiant e SlowMist hanno successivamente verificato che il software di sicurezza di terze parti compromesso ha consentito l’accesso non autorizzato all’ambiente portafogli dell’exchange.
La perdita era inizialmente stimata in 351,6 milioni di dollari, prima che Bitget aggiornasse la cifra a circa 387,5 milioni includendo trasferimenti di Zcash e Tron. BlockSec ha contato 13 asset rubati su 12 blockchain, con XRP che rappresenta la maggiore perdita su singola blockchain.
Gli asset soggetti a congelamento sono stati spostati per primi. BlockSec ha individuato circa 75,48 milioni di dollari in USDT, USDC e USDT0, oltre a 3.000 token XAUt, convertiti in ETH o AVAX entro 41 minuti dal furto.
Tra i percorsi utilizzati figuravano Uniswap, UniswapX, 1inch e il servizio integrato di swap di MetaMask. BlockSec ha precisato che tutte queste conversioni erano state completate prima che la CEO di Bitget, Gracy Chen, rendesse pubblica la violazione.
Perché sono stati congelati soltanto 840.000 dollari dei 387 milioni di Bitget?
Una volta convertiti gli asset, l’attaccante ha iniziato a trasferire valore tra blockchain e verso Bitcoin.
BlockSec ha stimato che, al momento del suo snapshot del 29 settembre, circa 269 milioni di dollari di valore transitorio avevano attraversato THORChain in 7.804 transazioni. Chainflip ha gestito circa 37,27 milioni di dollari, mentre altri percorsi includevano USDT0/LayerZero, CCTP di Circle, Across e Stargate.
Queste cifre non possono essere sommate come importi rubati distinti. BlockSec ha avvertito che gli stessi fondi possono transitare attraverso più protocolli durante i trasferimenti tra blockchain.
Quasi cinque giorni dopo l’inizio del riciclaggio, BlockSec ha stimato che i wallet controllati dall’attaccante detenessero ancora circa 342 milioni di dollari, pari all’88,3% dell’importo originariamente rubato. Di tale saldo, circa l’83,7% era rappresentato da Bitcoin, ovvero circa 3.386 BTC.
I congelamenti visibili pubblicamente sono stati molto più contenuti.
Tether e Circle hanno immobilizzato circa 340.000 dollari in stablecoin. Buona parte di questi fondi è diventata vulnerabile al congelamento perché è rimasta a indirizzi sufficientemente a lungo da consentire agli emittenti di intervenire.
NEAR Intents ha dichiarato separatamente che il proprio sistema di rischio SHIELD ha intercettato tentativi di instradare oltre 50 milioni di dollari tramite il servizio. L’analisi di BlockSec sulla divulgazione ha rilevato che circa 503.000 dollari sono stati bloccati durante l’esecuzione, mentre circa 166.000 dollari sono transitati.
Secondo la stessa divulgazione del servizio, le cifre di NEAR Intents presentano un margine di errore stimato fino al 10%.
In una precedente copertura sul blocco da parte di NEAR Intents di trasferimenti collegati a Bitget, si è rilevato che alcuni fondi sono rimasti in transazioni pendenti dopo essere stati segnalati durante il processo di swap.
Complessivamente, le azioni di Tether, Circle e NEAR Intents hanno portato i fondi congelati visibili pubblicamente a circa 840.000 dollari, pari appena allo 0,2% dell’importo rubato.
Perché così tanti cripto di Bitget hanno transito attraverso THORChain?
THORChain è diventata la principale rotta cross-chain identificata da BlockSec, suscitando critiche da parte di Bitget mentre continuava la conversione di ETH rubati in BTC.
Chen ha chiesto pubblicamente a THORChain di rifiutare gli indirizzi noti dell’attaccante, sostenendo che «la decentralizzazione è un principio di progettazione, non uno scudo» per i fondi rubati.
THORChain ha respinto la richiesta, precisando che le sue funzioni di arresto d’emergenza sono progettate per proteggere l’intero protocollo, non per censurare selettivamente singole transazioni.
La rete ha chiarito che un arresto d’emergenza «non è un congelamento selettivo» di una transazione o utente specifico.
Successivamente, un wallet collegato a Bitget ha scambiato circa 6,3 milioni di dollari di ETH in Bitcoin tramite THORChain, completando 27 swap che hanno prodotto circa 75,2 BTC.
Altri fondi rubati hanno raggiunto mixer di Bitcoin. Al 29 settembre, BlockSec ha contato circa 3,94 milioni di dollari entrati in transazioni CoinJoin.
Una transazione CoinJoin del 27 settembre conteneva 356 input e 401 output. Quattro input, ciascuno di 2,5 BTC, provenivano da indirizzi che il tracker di Bitget ha identificato come appartenenti all’attaccante.
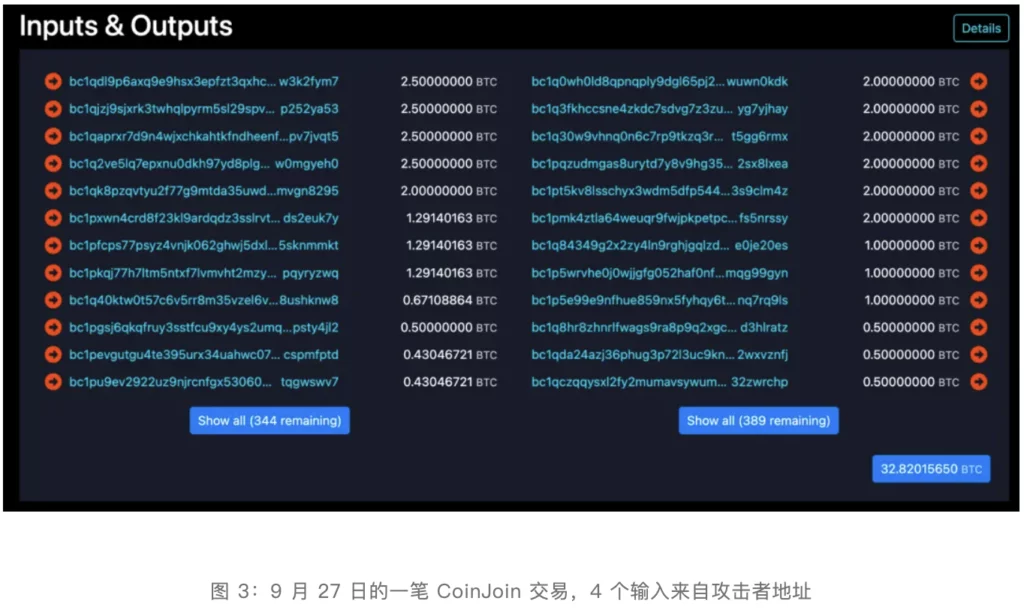
Un precedente monitoraggio separato dei fondi Bitget entrati in Wasabi CoinJoin aveva individuato un percorso che partiva da Tron, passava attraverso Ethereum e THORChain, per poi raggiungere Bitcoin prima del mixing.
La Corea del Nord ha compiuto l’attacco a Bitget?
Il coinvolgimento della Corea del Nord rimane una valutazione, non un’attribuzione confermata dalle forze dell’ordine.
Chen ha affermato che il comportamento degli indirizzi IP e i pattern onchain erano «coerenti con le tecniche usate da gruppi hacker collegati alla RPDC». Bitget ha dichiarato che alcuni indirizzi IP corrispondevano a infrastrutture VPN precedentemente associate a un gruppo nordcoreano, ma le prove tecniche a sostegno di tale confronto non sono state rese pubbliche.
BlockSec ha individuato altri possibili collegamenti, tra cui sovrapposizioni con metodi di riciclaggio usati negli attacchi attribuiti a TraderTraitor e l’uso di THORChain per convertire asset in Bitcoin.
Il ricercatore ZachXBT ha identificato diversi riciclatori clandestini di lingua cinese che, secondo lui, gestiscono fondi per l’attaccante. Uno di essi sarebbe già comparso in attività di riciclaggio legate a un precedente exploit.
Arkham ha invece evidenziato l’uso della tecnica peel-chain, spesso associata a operazioni collegate alla Corea del Nord.
BlockSec ha avvertito di non considerare tali somiglianze come prova dell’identità dell’attaccante. I servizi di riciclaggio possono operare per clienti diversi, mentre protocolli come THORChain e CoinJoin sono accessibili anche a utenti non correlati.
La società di sicurezza ha precisato che le evidenze indicano più direttamente un possibile riutilizzo di gruppi di riciclaggio, piuttosto che la prova che gli stessi hacker abbiano condotto precedenti attacchi collegati alla Corea del Nord.
Il confronto si è concentrato in parte sul furto di Bybit del 2025. Le autorità statunitensi hanno ufficialmente attribuito quell’attacco da 1,5 miliardi di dollari all’operazione nordcoreana TraderTraitor, mentre THORChain è stato ampiamente utilizzato per spostare i fondi rubati di Bybit.
Nessuna agenzia di law enforcement ha pubblicamente attribuito la violazione di Bitget alla Corea del Nord, secondo gli ultimi aggiornamenti verificati.
Cosa accadrà ora per Bitget e i fondi rubati?
Bitget continua a tracciare i wallet ed offre una ricompensa per il recupero. L’exchange offre ai partecipanti qualificati il 5% dei fondi che contribuiscono direttamente a bloccare e un ulteriore 5% per quelli recuperati con successo.
La ricompensa per il recupero di Bitget è stata lanciata mentre Mandiant, SlowMist, exchange e investigatori blockchain continuavano a monitorare gli indirizzi dell’attaccante.
Bitget ha già ripristinato progressivamente i prelievi di Bitcoin, Ether e USDT. Il suo calendario pubblicato prevede l’attivazione di altri token, prelievi in fiat e servizi P2P alle 08:00 UTC del 2 ottobre, sebbene la pagina ufficiale sull’incidente dell’exchange non avesse ancora confermato separatamente tale riapertura finale al momento del controllo.
Bitget afferma che la vulnerabilità sfruttata è stata risolta e che i saldi degli utenti non sono stati compromessi. L’indagine forense, le attività con le forze dell’ordine, il tracciamento e il recupero dei fondi restano in corso; ulteriori risultati significativi saranno pubblicati tramite gli aggiornamenti ufficiali sulla sicurezza.
Leggi di più: causa LIBRA archiviata dopo che il tribunale ha rigettato le accuse contro Meteora e Chow


