L'hack da 6,3 miliardi di dollari su Binance attribuito a TraderTraitor: qual è il collegamento con Lazarus?
 Tapbit Wire
Il 1° novembre l'Ufficio federale investigativo statunitense (FBI) ha emesso un avviso che attribuisce i 6,3 miliardi di dollari sottratti a Binance il 29 ottobre alla Corea del Nord. L'avviso utilizza il termine: TraderTraitor.
Cercando questo nome si scopre che i casi di furto da 1,5 miliardi di dollari su Bybit, 300 milioni su Bitget e altri importanti incidenti cripto negli anni scorsi sono tutti collegati a esso.
TraderTraitor non è un'azienda né una voce in un organigramma: è un nome in codice assegnato dal governo USA a una categoria di comportamenti.
Nell'aprile 2022 FBI, Agenzia statunitense per la sicurezza informatica e le infrastrutture (CISA) e Dipartimento del Tesoro USA hanno emesso congiuntamente l'avviso AA22-108A, prima apparizione ufficiale del termine. Allora indicava trojan mascherati da software per trading cripto (es. DAFOM, TokenAIS, CryptAIS), con interfacce convincenti che rubavano le chiavi private all'installazione.
I responsabili sono da tempo noti nell'industria come Lazarus Group, APT38, BlueNoroff e Stardust Chollima. Non sono quattro team distinti: Lazarus è il nome ombrello; APT38 (Mandiant), BlueNoroff (Kaspersky) e Stardust Chollima (CrowdStrike) sono tre denominazioni date da diversi vendor di sicurezza alla stessa operazione finalizzata al profitto.
Due anni dopo, l'etichetta è stata associata a comportamenti specifici. Il 23 dicembre 2024, FBI, Centro crimini informatici del Dipartimento della Difesa USA e Polizia nazionale giapponese hanno attribuito congiuntamente il furto da 300 milioni di dollari a DMM, usando per la prima volta la formula «attori informatici nordcoreani monitorati come TraderTraitor» e indicando i tre alias: Jade Sleet (Microsoft), UNC4899 (Google) e Slow Pisces (Palo Alto).
Le informazioni sono ora abbastanza chiare: TraderTraitor è l'unità del più ampio gruppo Lazarus specializzata in asset crittografici ed è attualmente la più redditizia. Fin dal 2020 si concentra esclusivamente sulla blockchain: piattaforme di trading, DeFi, provider di wallet, fondi cripto e privati con grandi quantità di monete.
Dal furto alle banche a quello alle piattaforme di trading
Lazarus è un nome ombrello che copre tutto, dallo wiping dei dischi di Sony Pictures nel 2014 al trasferimento di fondi dalla banca centrale del Bangladesh nel 2016.
Ad esempio, nel caso della banca centrale del Bangladesh i responsabili erano noti come APT38, chiamati anche BlueNoroff. Nel febbraio 2016 falsificarono istruzioni SWIFT (il sistema internazionale di messaggistica per bonifici bancari) per trasferire 1 miliardo di dollari dal conto della banca centrale del Bangladesh presso la Fed di New York. Riuscirono a sottrarre 81 milioni di dollari, poiché un errore di ortografia in un bonifico ne bloccò l’elaborazione da parte di una banca intermediaria.
Le tecniche di studio dei processi bancari, ricerca di lacune nelle revisioni manuali e falsificazione di istruzioni sono state successivamente trasposte identiche alle piattaforme di trading cripto.
Verso il 2020 hanno iniziato ad aggiornare i metodi, concentrando gli attacchi sul settore cripto. Le ragioni sono intuitive: denaro non regolamentato e buona liquidità.
Esistono diversi tipi di metodi d’attacco.
Il primo è la falsa assunzione: headhunter vi contattano su LinkedIn, conversano amichevolmente e inviano infine un «test di programmazione pre-assunzione» o un installer per uno «strumento interno». Una volta installato, il dispositivo è sotto il loro controllo. Così fu perso il valore di 620 milioni di dollari su Ronin.
Il secondo è la compromissione della supply chain: invece di ingannare le persone, contaminano le toolchain degli sviluppatori: repository malevoli su GitHub, pacchetti infetti su npm, provider di servizi di identità come JumpCloud. Un solo utente compromesso trascina con sé numerose aziende downstream.
Il terzo consiste nell’alterazione diretta delle transazioni. Nel caso giapponese DMM, hanno rubato le credenziali di accesso della controparte, infiltrato le comunicazioni interne della società di wallet Ginco e modificato un trasferimento che avrebbe dovuto essere normale. Nel caso Bybit, hanno violato il computer di uno sviluppatore di Safe{Wallet}, inserendo uno script nel frontend web, così che il firmatario vedesse ancora una pagina normale, ma firmasse una transazione diversa.
Ciò include anche l'incidente di Binance questa volta.
Gli attaccanti si sono preparati 36 ore prima, firmando 50 autorizzazioni EIP-7702 — una nuova funzionalità di Ethereum che consente a un wallet di «noleggiare» temporaneamente un programma — per poi far trasferire autonomamente i fondi dal wallet caldo di Binance; il tutto in 40 minuti, su 10 reti. Una società di sicurezza conclude: è molto probabile che avessero già violato il sistema di firma di Binance.
L’importo coinvolto nei reati di questa organizzazione
I dodici casi più famosi: 9,7 miliardi di dollari.
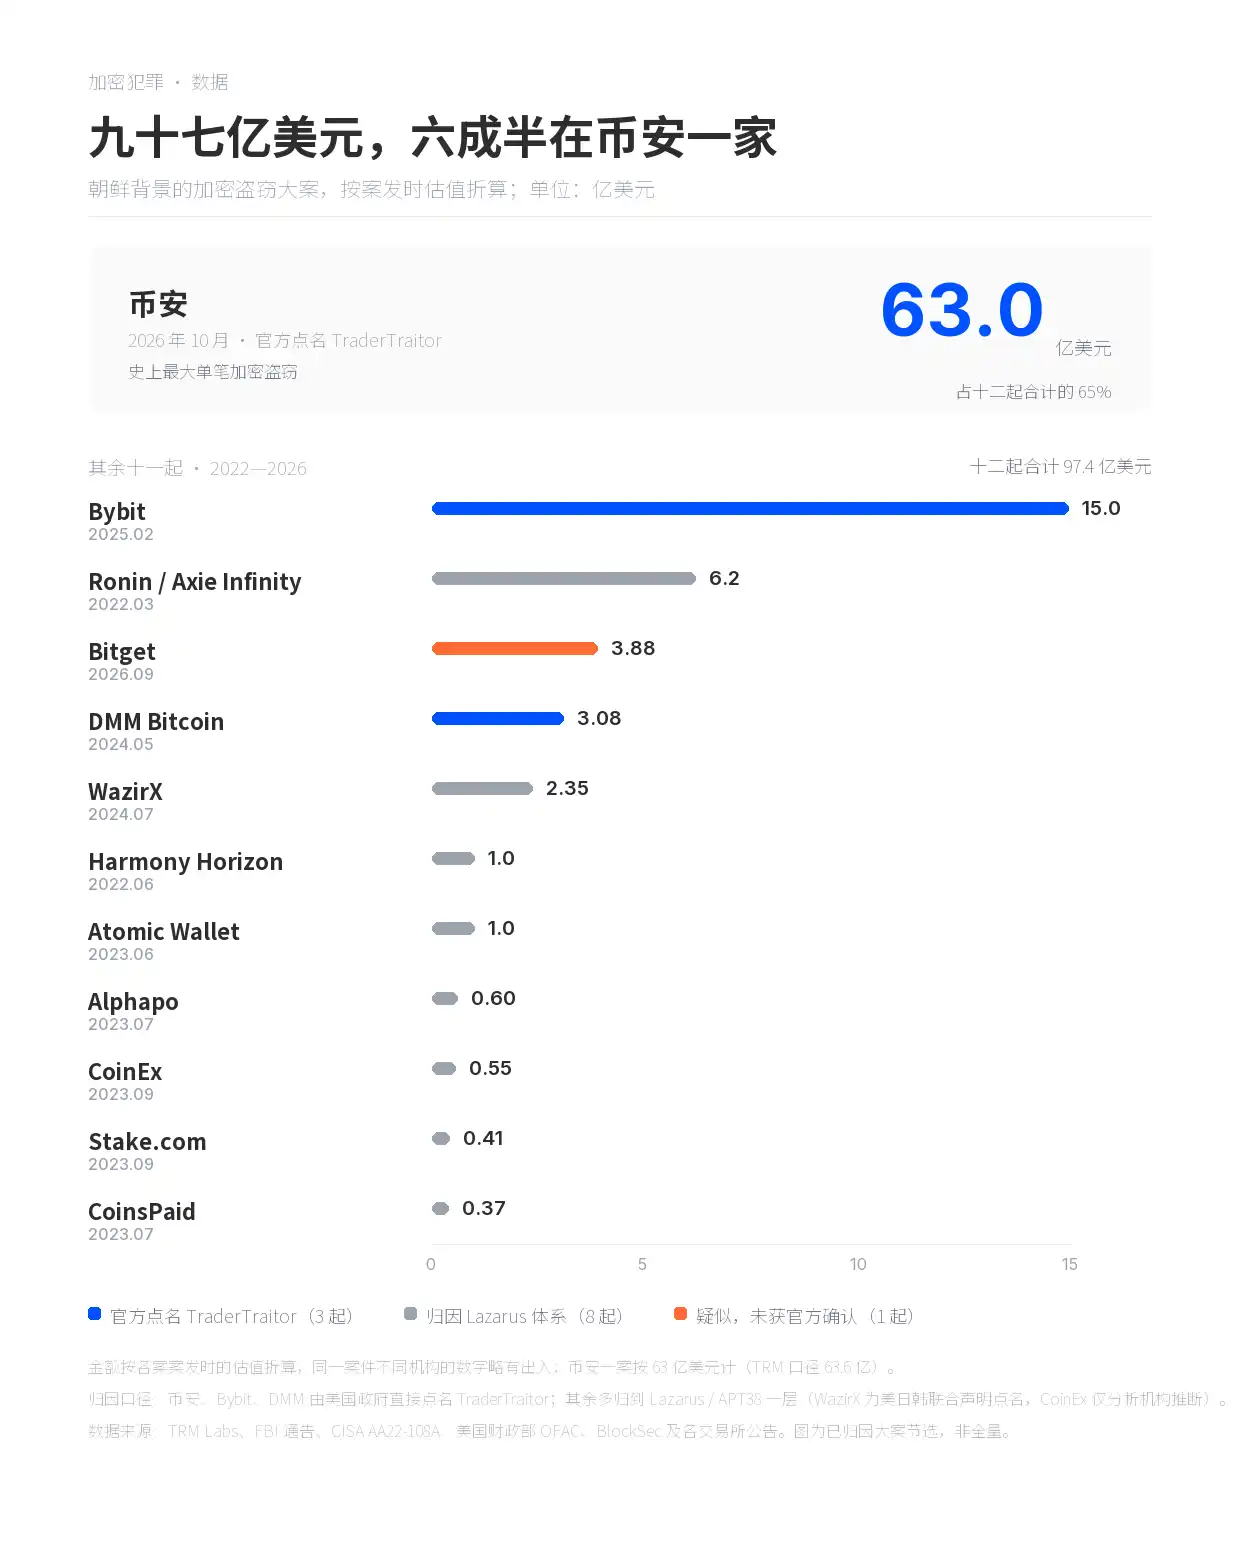
Solo Binance ammonta a 6,3 miliardi di dollari. Gli altri undici casi, dal 2022 al 2026, ammontano complessivamente a 3,44 miliardi di dollari.
Bybit: 1,5 miliardi di dollari (frontend alterato); Ronin: 620 milioni di dollari (reclutamento fraudolento); Bitget: 388 milioni di dollari (istruzioni fasulle di prelievo inserite nel sistema wallet).
DMM: 308 milioni di dollari; WazirX: 235 milioni; Harmony e Atomic: 100 milioni ciascuno; Alphapo: 60 milioni; CoinEx: 55 milioni; Stake: 41 milioni; CoinsPaid: 37 milioni.
Nel grafico, solo Binance, Bybit e DMM sono stati direttamente indicati come TraderTraitor dal governo statunitense. Ronin, Harmony, Stake, Alphapo, CoinsPaid e Atomic sono stati attribuiti dall’FBI a Lazarus/APT38; WazirX è stato citato in una dichiarazione congiunta di USA, Giappone e Corea del Sud del gennaio 2025; CoinEx è stato dedotto solo da analisi on-chain. Il caso Bitget è sospettato da più istituzioni di essere collegato a TraderTraitor, ma nessuna ha effettuato un’attribuzione ufficiale.
Secondo le statistiche TRM, la Corea del Nord ha condotto cento attacchi dal 2017, per un totale di circa 12,8 miliardi di dollari; 7,4 miliardi di dollari nel 2026 fino ad oggi; l’85% del furto globale di asset crittografici nel 2026 è attribuito alla Corea del Nord. Questa tabella ne elenca solo dodici.
Persone identificabili
Esistono più hacker nordcoreani nominati dalle autorità statunitensi, di cui sono state diffuse foto. Park Jin Hyok, Jon Chang Hyok e Kim Il figuravano nell’atto d’accusa del febbraio 2021; nel 2024 è stato aggiunto Rim Jong Hyok, con una ricompensa di 10 milioni di dollari.
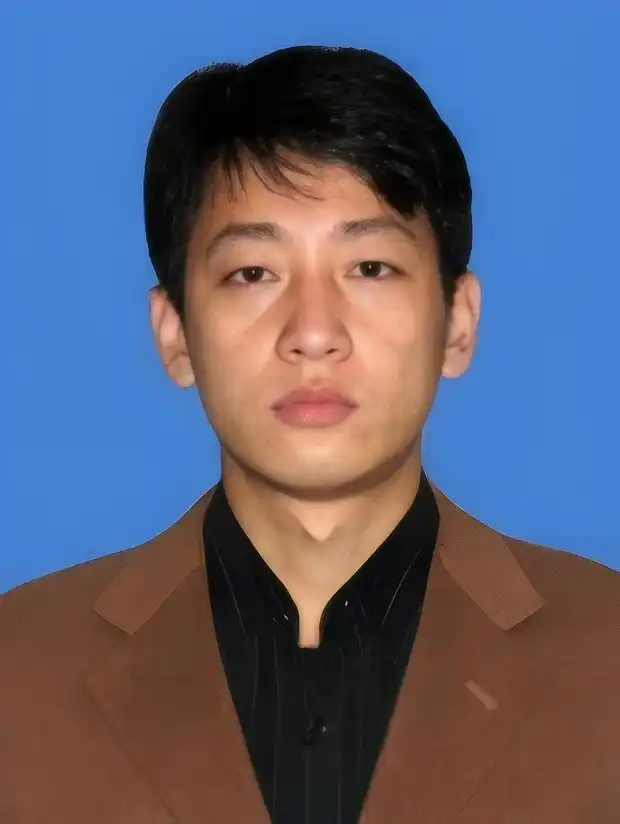
Park Jin Hyok, ricercato dall’FBI
Park Jin Hyok è stato tra i primi ad essere accusato: nel giugno 2018 il Dipartimento di Giustizia statunitense ha presentato accuse penali contro di lui, rese pubbliche nello stesso settembre. L’atto d’accusa lo accusa di aver partecipato all’attacco a Sony Pictures nel 2014, a WannaCry nel 2017 e al trasferimento di 81 milioni di dollari dalla banca centrale del Bangladesh nel 2016. Rimane latitante e non si è mai presentato in tribunale.
Tracciamento dell’attacco a Binance
Binance ha coperto circa il 90% delle perdite con fondi aziendali, il fondo SAFU e il fondo assicurativo per i futures; il restante 10% è costituito da token illiquidi; tutte le perdite sono a carico dell’azienda, non degli utenti.
Al 1° novembre, circa 2,7 miliardi di dollari, pari al 42%, sono stati bloccati dagli emittenti di stablecoin e dal Consiglio di Sicurezza di Arbitrum. Gli attaccanti detengono ancora 420.000 ETH e 18.270 BTC, per un valore di circa 2,4 miliardi di dollari.
Il modus operandi per il riciclaggio rimane lo stesso: ponti cross-chain per cambiare blockchain, servizi come THORChain per scambiare criptovalute, mixer per aggregare e disperdere i fondi di molte persone, infine scambi fuori da exchange.
Questa volta ci sono stati alcuni intoppi. THORChain ha recentemente ritardato accidentalmente il riciclaggio dei fondi rubati da Binance a causa di una riorganizzazione della catena Ethereum. Tale riorganizzazione ha indotto THORChain a emettere erroneamente un rimborso duplicato a un utente che aveva depositato 10 ETH, innescando una pausa d’emergenza del protocollo, che ha temporaneamente impedito a tutti gli utenti di eseguire swap cross-chain, inclusi i riciclatori associati a gruppi hacker nordcoreani.
L’ultima volta, i fondi rubati da Bitget sono passati attraverso THORChain, che non li ha affatto bloccati, affermando che la decentralizzazione rende impossibile il blocco — ma non era questo il loro atteggiamento quando erano stati essi stessi hackerati. Quando THORChain riprenderà il servizio, se i fondi rubati da Binance passeranno nuovamente attraverso THORChain, non è chiaro quale scusa addurranno.


