L'illusione della sicurezza nel settore delle criptovalute vista dal furto su Binance: congelamento, risarcimento e centralizzazione
 Tapbit Wire
Nella mattina del 30 ottobre, ora di Pechino, Binance è stata attaccata da hacker e asset provenienti da diversi wallet caldi su varie blockchain sono stati trasferiti in successione. Lo stesso giorno, Binance ha confermato che l'impatto complessivo di questo incidente di sicurezza ammontava a circa 6,3 miliardi di dollari, di cui circa 3 miliardi sono stati congelati on-chain; l'azienda ha promesso di coprire tutte le perdite con il fondo SAFU e con fondi propri.
In base al valore al momento del furto, si tratta del più grande furto mai registrato nel settore delle criptovalute, circa quattro volte l'importo sottratto nel caso di furto su Bybit nel 2025. Dopo la notizia, Bitcoin è sceso brevemente sotto i 77.000 dollari e BNB ha perso quasi il 10%.
Oltre ai 3 miliardi di dollari congelati, dove sono finiti gli asset rimanenti? Binance ha dichiarato che si è trattato di un attacco complesso; come hanno manipolato gli aggressori il sistema di firme dell'exchange? Cosa comporta, in termini di costi, la promessa di risarcimento integrale?
1. 50 autorizzazioni pre-firmate, 3 minuti e 24 secondi per svuotare il wallet caldo principale di Binance
Il processo di fuoriuscita dei fondi nella notte dell'attacco è stato ricostruito da ChainCatcher nell'articolo «Ripercorriamo l'intero processo del furto da 5,6 miliardi di dollari su Binance: He Yi afferma che tutte le perdite saranno risarcite». Successive analisi on-chain di vari soggetti hanno aggiunto ulteriori dettagli sull'attacco.
Secondo l'analisi del co-fondatore di Cobo, Shen Yu, gli aggressori avevano preparato in anticipo un elenco di trasferimento per 64 token e avevano effettuato due prove con un wallet test, l'ultima delle quali circa tre ore e mezza prima dell'attacco reale. Yu Xian, fondatore di Slow Mist, ha osservato che le operazioni degli hacker erano state piuttosto grossolane, ma ben preparate in precedenza.
Secondo i dati di TRM Labs, i primi wallet a subire trasferimenti sono stati cinque wallet sul XRP Ledger, alle 4:05, circa 20 minuti prima dei grandi trasferimenti su Ethereum. Successivamente, sono stati svuotati wallet su Solana, Bitcoin, Tron e altre blockchain, per un totale di dieci blockchain coinvolte.
Su Ethereum, sia l'analisi di Shen Yu che quella della società di sicurezza Blockaid indicano che gli aggressori hanno diffuso una transazione contenente 50 autorizzazioni alle 4:20, mirando al wallet caldo Binance 14 di Binance.
Con il meccanismo EIP-7702, un wallet ordinario può delegare diritti di esecuzione a uno smart contract firmando autorizzazioni, ma ogni autorizzazione è valida solo per il numero di sequenza della transazione corrente.
Poiché Binance 14 elaborava continuamente prelievi utente, il numero di sequenza cambiava costantemente. Gli aggressori avevano preparato in anticipo 50 firme per numeri di sequenza consecutivi, una delle quali ha avuto successo, permettendo lo svuotamento istantaneo degli asset del wallet dopo 3 minuti e 24 secondi.
Successivamente, la delega è rimasta valida: non appena nuovi fondi entravano nel wallet, venivano nuovamente prelevati. L'ultimo trasferimento registrato da TRM Labs risale alle 7:56. Mentre gli asset lasciavano il wallet di Binance, ha avuto inizio una corsa tra congelamento e trasferimento.
2. Circa 3 miliardi di dollari congelati, 18.000 BTC ancora nelle mani degli hacker
Gli emittenti di stablecoin sono stati i primi ad agire. 37 minuti dopo il trasferimento principale, Tether ha congelato oltre 970 milioni di USDT nel wallet principale ricevente. Il CEO di Tether, Paolo Ardoino, ha poi dichiarato che oltre 1,56 miliardi di USDT collegati all'incidente erano stati congelati.
Anche Jeremy Allaire, CEO di Circle, ha dichiarato che Circle aveva congelato oltre 800 milioni di USDC. Ripple ha congelato 40,54 milioni di RLUSD e World Liberty Financial ha congelato USD1 correlati.
Secondo statistiche on-chain, dei circa 3,75 miliardi di dollari trasferiti su Ethereum, circa 2,4 miliardi sono stati congelati; dei circa 630 milioni trasferiti su Tron, circa 380 milioni sono stati congelati.
Gli aggressori avevano chiaramente previsto questa reazione. Shen Yu ha rilevato che, durante l'attacco, essi avevano scambiato parte degli USDT e di altri asset congelabili con ETH per evitare i congelamenti degli emittenti. Secondo TRM Labs, gli aggressori hanno venduto circa 325 milioni di USDT a market maker con uno sconto superiore al 10%, ottenendo circa 122.000 ETH.
La piattaforma di analisi on-chain Lookonchain ha rilevato che gli attaccanti hanno anche venduto sette token, tra cui UNI, ENA e PEPE, ottenendo complessivamente circa 70.000 ETH. L’analista on-chain Yu Jin ha commentato che l’unico vincitore in questo mercato è stato il cracker.
Secondo i dati di Arkham, gli emittenti hanno congelato circa 2,8 miliardi di dollari, mentre gli asset ancora trasferibili dagli hacker ammontano a circa 2,9 miliardi di dollari, costituiti principalmente da 496.000 ETH su dieci indirizzi e 18.270,2 BTC su 19 indirizzi, tutti immobili dalle 4:48.
Gli ETH hanno iniziato a essere trasferiti; secondo la piattaforma di monitoraggio on-chain Onchain Lens, gli attaccanti hanno inviato oltre 17.000 ETH a un nuovo indirizzo nel pomeriggio del 30.
Per quanto riguarda l’identità degli attaccanti, TRM Labs li ha attribuiti con elevata probabilità al gruppo nordcoreano TraderTraitor, già identificato dall’FBI come mandante del caso Bybit.
L’investigatore on-chain ZachXBT ha ipotizzato che gli attaccanti possano appartenere al gruppo nordcoreano Lazarus e ha scoperto che fondi rubati da Binance e dal caso Bitget di settembre sono confluiti nello stesso indirizzo tramite THORChain ed elaborati insieme.
Yu Xian, fondatore di Slow Mist, ha confermato che i fondi del furto Binance erano collegati all’indirizzo usato nel furto Phemex del gennaio 2025, attribuito anch’esso a hacker nordcoreani.
Tuttavia, TRM Labs ha osservato che questa volta gli attaccanti hanno utilizzato prevalentemente exchange market maker e protocolli di prestito per trasferire i fondi, diversamente dal caso Bybit, in cui si era fatto ampio ricorso a ponti cross-chain.
3. Binance promette risarcimento integrale, indagine ancora in corso
Dopo aver rilevato i trasferimenti anomali, Binance ha inizialmente dichiarato di aver notato segnalazioni su potenziali problemi di sicurezza, senza però confermare se i fondi degli utenti fossero stati compromessi.
Intorno alle 5:52, Binance ha precisato che alcuni prelievi utente erano stati bloccati a causa di errori tecnici.
Circa 20 minuti dopo, l’annuncio ufficiale ha comunicato che i prelievi sarebbero ripresi una volta risolti completamente i problemi di sicurezza, e il trading Binance Alpha è stato successivamente sospeso.
Intorno alle 8:00, He Yi, co-fondatore di Binance, ha dichiarato che la società avrebbe coperto integralmente le perdite subite.
Intorno alle 8:30, Binance ha annunciato la sospensione di tutti i depositi e prelievi.
Alle 10:23, Binance ha diffuso i primi risultati dell’indagine, indicando che l’incidente potrebbe derivare dal furto di un laptop di un ingegnere DevOps, che ha permesso all’attaccante di accedere a un container di servizio e inviare transazioni di prelievo non autorizzate. Al momento non è emersa alcuna prova di fuga delle chiavi private dei wallet.
Con il progredire dell’indagine, alle 12:36 Binance ha comunicato che i depositi funzionavano normalmente e che i prelievi sarebbero ripresi entro 48 ore dopo le modifiche di sicurezza, evidenziando cause multiple, con il computer compromesso come possibile punto di ingresso.
Alle 16:56, Binance ha reso noto che ulteriori accertamenti avevano rivelato altri punti di intrusione, confermando la complessità dell’attacco.
Il manager della community cinese di Binance, sisi, ha chiarito che il computer dell’impiegato violato è stato solo il punto di partenza dell’attacco e che non esiste alcuno scenario in cui un singolo ingegnere possa trasferire fondi con un semplice clic. Il co-CEO Richard Teng ha precisato che l’indagine non attribuisce colpe a nessun individuo.
Va ricordato che tre giorni prima dell’incidente Binance aveva annunciato che il suo team di sicurezza aveva identificato e bloccato più attacchi legati alla Corea del Nord nella settimana precedente, avvertendo che gli hacker nordcoreani inducono le vittime ad eseguire programmi malevoli attraverso finti colloqui di lavoro e test di codice.
Per quanto riguarda il risarcimento, Binance ha dichiarato che coprirà tutte le perdite tramite il fondo SAFU e le risorse aziendali, pubblicando poi una nuova prova delle riserve dopo i ripristini. CZ ha stimato le perdite in circa 6 miliardi di dollari, di cui 3 miliardi congelati, il fondo SAFU pari a circa 1 miliardo e il gap residuo di circa 2 miliardi.
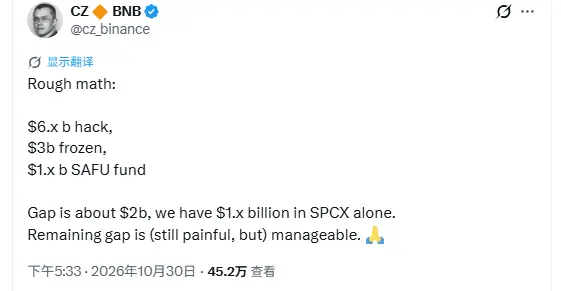
Ha affermato che Binance ha investito 500 milioni di dollari quando Musk ha acquisito Twitter e che le azioni SPCX detenute come risultato valgono ora oltre 1 miliardo di dollari, sufficienti a coprire gran parte del divario residuo, mentre la parte rimanente è ancora dolorosa ma gestibile.
He Yi ha successivamente risposto che i ricavi annuali dell’azienda sono sufficienti a coprire le perdite, quindi al momento non è necessario vendere azioni SpaceX.
In precedenza, il blogger cripto Crypto Brave aveva stimato, sulla base di stime esterne (16–17 miliardi di dollari annui da Forbes e altri), che Binance potrebbe recuperare le perdite in meno di un anno.
4. BTC rubati difficili da immettere sul mercato: l’impatto della sospensione dei prelievi è maggiore
Dopo la notizia, il mercato delle criptovalute è generalmente calato. I dati mostrano che entro un’ora dall’attacco si sono verificate liquidazioni per 627,7 milioni di dollari, di cui 606,6 milioni riguardavano posizioni lunghe, con Binance da sola responsabile di 344,8 milioni.
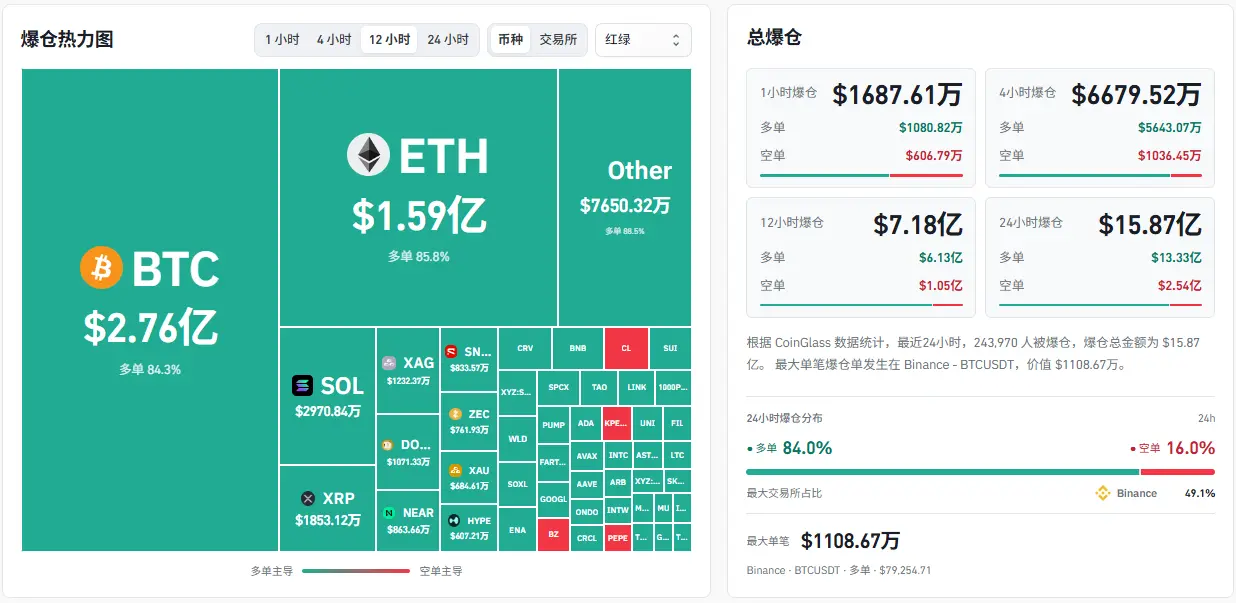
Con 18.000 BTC nelle mani degli hacker, la preoccupazione più immediata del mercato è la pressione vendita. L’analista cripto Benson Sun ritiene che questa quantità di BTC difficilmente genererà effettiva pressione vendita: non esiste un mixer su Bitcoin con liquidità sufficiente come Tornado Cash, e gli indirizzi coinvolti saranno segnalati dalle principali exchange e dalle società di analisi on-chain. Suddividere gli indirizzi e miscelare le monete richiede anni, dopodiché la vendita dovrà avvenire a sconto tramite transazioni OTC. Per lui, i BTC rubati sembrano ribassisti, ma in realtà equivalgono a un blocco mascherato.
Il KOL cripto Australian Lion ha osservato che servizi di mixing come ChipMixer, Bitcoin Fog e Samourai sono stati chiusi o perseguiti negli ultimi anni. La maggior parte delle exchange centralizzate ha inoltre implementato rigorosi controlli KYC e collabora nel congelamento dei fondi. Nel 2016 Bitfinex subì un attacco per circa 120.000 BTC, ma l’hacker ne riciclò solo una piccola parte; sei anni dopo le autorità statunitensi ne recuperarono circa 94.000.
Bobby Lee, fondatore della società di custodia cripto Ballet, ha dichiarato che è molto probabile che questi Bitcoin non possano essere recuperati: impossibile per Binance, difficile anche per l’hacker venderli, quindi questa porzione di BTC potrebbe rimanere dormiente sulla blockchain a lungo.
La situazione per l’ETH è diversa. Benson Sun ha evidenziato che molti token ERC-20 sono stati scambiati con ETH ed inviati poi su Tornado Cash, rendendo il tracciamento estremamente difficile. La pressione di mercato effettiva potenziale è stimata intorno a diversi miliardi di dollari.
Le altcoin sono invece crollate ancora di più: token come Solana e XRP hanno registrato cali superiori a quelli di Bitcoin ed Ethereum. Il KOL Seven Research ritiene ciò direttamente legato alla sospensione dei prelievi. La maggior parte dei market maker e delle istituzioni quantitative tiene i propri conti di margine principali su Binance e molte operano arbitraggi cross-exchange o hedge. Quando Binance sospende i prelievi, la loro catena di finanziamento si blocca immediatamente. Con la continua volatilità del mercato, non possono prelevare fondi da Binance per integrare i margini su altre piattaforme e sono costrette a liquidare posizioni su altre exchange e on-chain per ottenere liquidità.
Seven Research ha aggiunto che molte exchange di secondo e terzo livello, piattaforme di gestione patrimoniale e tesorerie di progetti concentrano sostanzialmente i fondi nei conti istituzionali di Binance. Se la sospensione dei prelievi persiste, queste piattaforme potrebbero subire un vero e proprio ‘bank run’.
Alcune istituzioni hanno già agito. Amanda He, Chief Investment Officer di ChainUp Investment, ha riferito a Reuters di aver venduto tutti i propri asset su Binance, trasferendo prima possibile quanto possibile e convertendo il resto in stablecoin.
Sul quadro di mercato, il trader cripto Bonk Guy ha dichiarato di non ritenere il mercato fuori pericolo. Ha ricordato le massicce liquidazioni dell’11 ottobre scorso, quando molti ritenevano che il minimo fosse imminente, ma il mercato entrò invece in un lungo periodo di stasi. Consiglia quindi cautela nell’‘acquisto di fondo’ e prudenza contro un eventuale secondo crollo.
Gli investitori deplorano che guadagnare nel mercato cripto stia diventando sempre più difficile, e ancor più difficile è conservare in sicurezza i propri capitali.
V. La chiave privata è sicura, ma il processo di firma è stato compromesso
Oltre alle fluttuazioni di prezzo, ciò che ha reso il settore più vigile su questo incidente sono i problemi di sicurezza emersi.
Binance afferma che non è stata riscontrata alcuna perdita di chiavi private e che l’attaccante sembra non averne avuto bisogno. TRM Labs ha evidenziato che i wallet da cui sono stati trasferiti asset sono distribuiti su dieci blockchain, con tipi di chiavi e schemi di firma diversi, ma tutti hanno generato firme valide per l’attaccante entro circa mezz’ora.
La spiegazione più probabile è che l’attaccante abbia acquisito la capacità di far firmare transazioni a suo piacimento dal sistema di firma dei wallet caldi di Binance.
Le 50 autorizzazioni sono state pre-firmate in blocco, indicando che tale accesso potrebbe avere una scadenza o richiedere richieste di firma attraverso un determinato sistema.
Ido Ben-Natan, CEO dell’azienda di sicurezza Blockaid, ritiene anch’egli che si tratti di una violazione dell’infrastruttura di firma, senza però alcuna perdita della chiave privata. Anche Shen Yu ritiene che il problema centrale possa risiedere nel processo di firma. Al momento non sono state individuate vulnerabilità nei contratti e Binance dovrà confermare se si tratti di una fuga della chiave privata o di un’exploit del sistema di firma.
Tuttavia, 23pds, Chief Information Security Officer di Slow Mist, è più propenso all’ipotesi di una fuga della chiave privata. Anche Seven Research ritiene che il fatto che l’attaccante abbia svuotato un altro portafoglio intelligente di Binance indichi che la chiave privata principale potrebbe essere finita nelle mani dell’hacker.
Le discussioni nel settore si sono rapidamente spostate sulla difesa. Xu Mingxing, fondatore di OKX, ha affermato che la sicurezza non dovrebbe diventare un campo di competizione commerciale. Ha suggerito che prelievi ingenti verso indirizzi non verificati e transazioni che concedono permessi a contratti intelligenti dovrebbero richiedere ulteriore verifica e ritardi di sicurezza, applicati direttamente al livello di firma crittografica, in modo che anche un’eventuale violazione del sistema di gestione del portafoglio non possa essere aggirata. Ha inoltre chiesto di istituire un meccanismo di collaborazione settoriale per congelare tempestivamente, ove necessario, gli asset sospetti rubati secondo le leggi vigenti.
Han Lin, fondatore di Gate, ha condiviso una soluzione di vault: la chiave privata viene suddivisa in tre frammenti tramite MPC, detenuti rispettivamente dal dispositivo utente, da Gate e da un’istituzione terza di disaster recovery. I trasferimenti di asset prevedono un ritardo di 48 ore, durante il quale l’utente può bloccarli in qualsiasi momento.
Va segnalato che poche ore prima dell’incidente Microsoft ha pubblicato un rapporto che valuta il livello di utilizzo dell’IA da parte di otto gruppi hacker nordcoreani, tre dei quali hanno già integrato l’IA nei loro processi di attacco quotidiani. Tuttavia, non è ancora stato confermato se l’IA sia stata impiegata in questo attacco.
Yishi, fondatore della società di hardware wallet OneKey, ritiene che né Bybit né Binance abbiano subito un furto diretto delle chiavi private; l’attaccante ha invece compromesso il processo di approvazione delle transazioni, un rischio presente anche nello storage offline (cold storage).
Yishi cita come esempio l’ETF su Bitcoin più grande al mondo, IBIT. Secondo stime di CoinGlass, IBIT detiene attualmente circa 760.000 BTC, custoditi principalmente da Coinbase. Benché BlackRock preveda di aggiungere Anchorage Digital come custode aggiuntivo nel 2025, non risultano piani di trasferimento nell’ultimo rapporto trimestrale. L’assicurazione contro crimini commerciali da 320 milioni di dollari dichiarata da Coinbase è condivisa tra tutti i suoi clienti e copre meno dell’1% rispetto alla scala attuale di IBIT.
In caso di furto significativo con impossibilità di recupero degli asset o di adeguata compensazione, le perdite potrebbero ricadere sugli investitori dell’ETF. Sorgono sospetti che IBIT sia diventato un obiettivo dell’attacco.
Nel frattempo, i capitali affluiscono verso IBIT. Du Jun, co-fondatore di Huobi, ha riferito che family office cui ha configurato BTC anni fa, dopo aver subito attacchi a exchange e incidenti di sicurezza nella supply chain dei portafogli offline, hanno convertito tutti i loro BTC in IBIT, mentre alcuni hanno addirittura venduto le monete per acquistare oro fisico. Alcuni investitori crypto ritengono che detenere Bitcoin spot sia una scelta più affidabile.
VI. La controversia sui diritti di congelamento ritorna in auge e i limiti dell’intervento on-chain sono sotto esame
Quando sia la chiave privata sia il processo possono essere compromessi, il congelamento on-chain è diventato uno strumento cruciale per il recupero degli asset.
La mattina del 30 alle 8:19, Arbitrum ha emesso un comunicato in cui annuncia che il suo comitato di sicurezza ha adottato misure d’emergenza per trasferire 74.559.805 ARB e 8.425 ETH da un indirizzo collegato all’attacco a Binance su Arbitrum One verso un portafoglio intermedio congelato, per un valore di circa 30 milioni di dollari.
Questi asset possono essere gestiti ulteriormente solo dal comitato di sicurezza o accessibili tramite voto di governance del DAO Arbitrum.
Alcuni analisti hanno osservato che il comitato di sicurezza ha temporaneamente aggiornato un contratto di sistema per eseguire il trasferimento in nome dell’indirizzo dell’attaccante, ripristinando poi l’implementazione originale, tutto senza richiedere la firma dell’attaccante.
Secondo lo statuto di Arbitrum, tali azioni d’emergenza richiedono l’approvazione di almeno 9 dei 12 membri del comitato. Ad aprile di quest’anno Arbitrum aveva congelato 30.766 ETH nel caso di furto di KelpDAO con lo stesso metodo, entrambe le volte mirando a fondi attribuiti alla Corea del Nord.
L’analista on-chain Yu Jin ha scherzato dicendo che l’hacker probabilmente non si aspettava che Arbitrum potesse trasferire denaro direttamente dal suo portafoglio. L’atto stesso di congelamento ha innescato ulteriori dibattiti.
I sostenitori ritengono giustificato il congelamento degli asset dell’hacker. L’analista crypto yyy ha affermato che lo scopo della decentralizzazione è contrastare il potere e servire il pubblico. Se mezzi centralizzati aiutano il pubblico, ciò è encomiabile, e il congelamento degli asset dell’hacker rientra in questa categoria.
I dubbi riguardano soprattutto i limiti del potere. Il ricercatore crypto CyberSatoshi ritiene che l’ETH sulla mainnet Ethereum sia immutabile, ma i saldi sui Rollup sono gestiti da un multisig 12-of-9 e la sovranità degli asset L2 dipende dalle chiavi amministrative che controllano il ponte cross-chain. Alcuni analisti hanno inoltre sollevato la questione di in quali circostanze la governance blockchain debba avere il potere di trasferire forzatamente asset senza la firma del proprietario, un tema che richiede ancora definizioni più chiare.
Dopo il congelamento, sorge anche il dilemma su chi detenga effettivamente gli asset. L’ETH congelato nel caso KelpDAO era inizialmente destinato a risarcire gli utenti colpiti, ma all’inizio di maggio un gruppo di creditori con sentenze di terrorismo contro la Corea del Nord, ancora non risarciti, ha chiesto un ordine restrittivo presso un tribunale statunitense, sostenendo che tale ETH appartiene a beni della Corea del Nord. L’8 maggio il tribunale federale del distretto meridionale di New York ha autorizzato il DAO Arbitrum a votare per trasferire gli asset a Aave LLC, ma l’ordine restrittivo è stato trasferito insieme agli asset e il tribunale ha rinviato la decisione sulla controversia centrale.
Al momento della pubblicazione, i prelievi di Binance non sono ancora ripresi e, secondo il cronoprogramma ufficiale, dovrebbero riprendere il 1° novembre. Quando verrà pubblicato il proof of reserves e il rapporto tecnico di revisione, quando inizieranno a muoversi i BTC ed ETH residui e come verranno infine allocati gli oltre 3 miliardi di dollari di asset congelati rimangono da vedere negli sviluppi futuri.


