Gli hacker di Binance hanno affrettato il trasferimento di miliardi prima che potessero essere congelati
 Tapbit Wire
Gli autori dell’attacco a Binance, stimato in 6,3 miliardi di dollari, controllano ancora miliardi di dollari in criptovalute rubate, nonostante gli sforzi degli emittenti di token per congelare i proventi.
L’attacco, il più grande della storia delle criptovalute, è iniziato giovedì alle 20:04 UTC; i responsabili, collegati agli stessi hacker nordcoreani dell’attacco a Bitget del mese scorso, hanno subito iniziato a convertire le risorse.
La strategia degli hacker era convertire asset congelabili, come USDT e USDC, in asset non congelabili, come Bitcoin (BTC) ed Ether (ETH).
L’ingegnere di CertiK Dickson Wu ha tracciato 500 milioni di dollari in USDT inviati a un indirizzo, di cui 325 milioni sono stati venduti a market maker per ETH alle 20:59 UTC, meno di un’ora dopo l’inizio dell’attacco.
Erano in corsa contro alcuni dei più potenti guardiani del settore: giganti delle stablecoin come Tether e Circle, che avevano già iniziato a bloccare gli indirizzi associati al furto.
Binance ha dichiarato venerdì che circa 3 miliardi di dollari dei fondi rubati sono stati congelati on-chain su un totale stimato di 6,3 miliardi, e sta collaborando con le forze dell’ordine, gli emittenti e società di analisi blockchain per rintracciare ulteriori fondi.
L’entità del furto è sbalorditiva, persino nel mondo delle criptovalute, ma con circa la metà degli asset già congelata, quanto dei fondi rubati possono effettivamente spendere i responsabili?
Criptovalute con interruttore
A differenza di BTC o ETH, criptovalute decentralizzate senza emittente centrale né possibilità di interruzione, stablecoin centralizzate come USDT di Tether e USDC di Circle hanno emittenti in grado di congelare i token detenuti su indirizzi specifici.
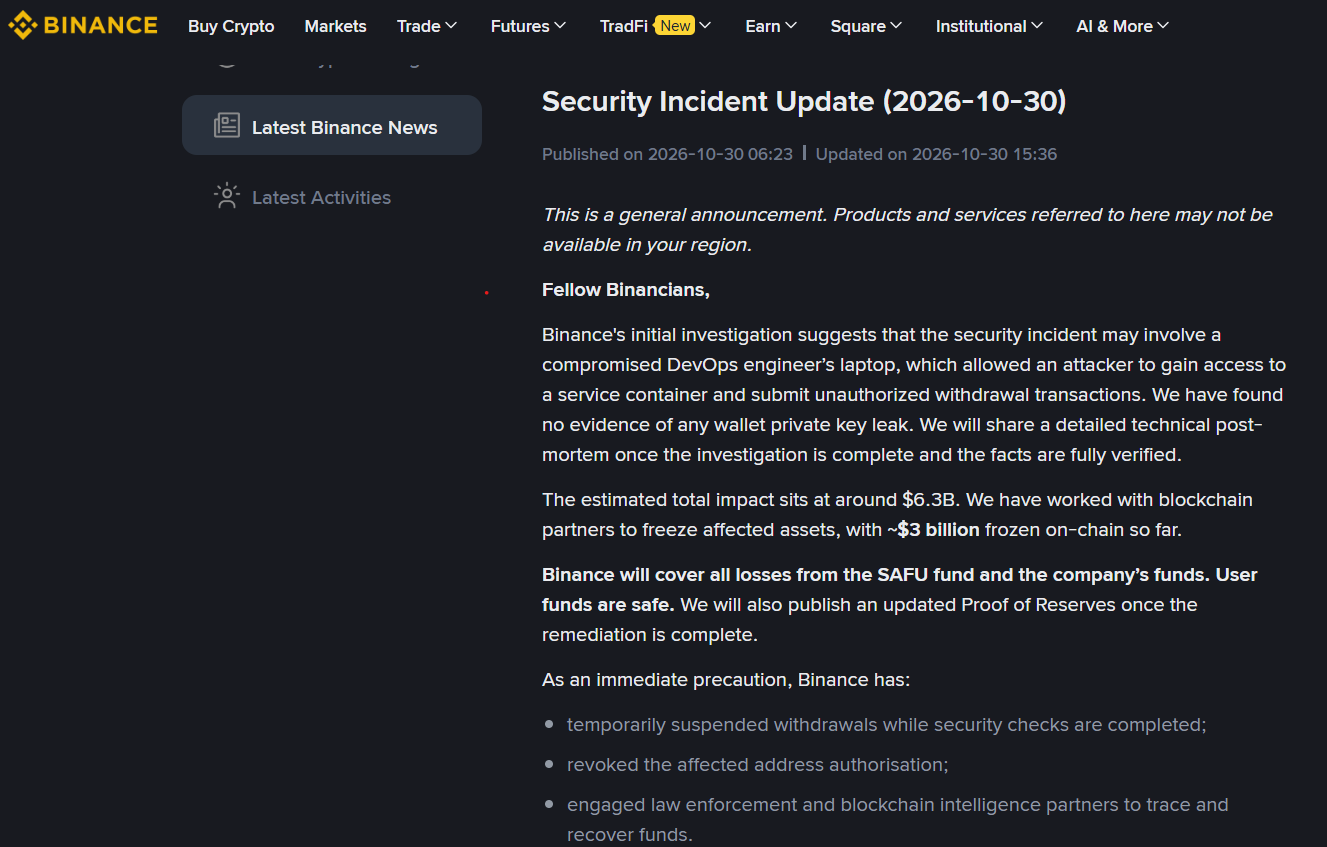
Binance ha dichiarato di collaborare con le forze dell’ordine per rintracciare i fondi. Fonte: Binance
Ciò consente loro di agire tempestivamente in casi simili. Tether ha congelato circa 1,567 miliardi di dollari in USDT in totale; il primo importante congelamento è avvenuto solo 37 minuti dopo che i fondi rubati hanno raggiunto il principale portafoglio Ethereum degli attaccanti.
Circle ha congelato circa 823 milioni di dollari in USDC tre minuti dopo, seguita da altri emittenti come Ripple e World Liberty Financial.
La capacità di immobilizzare criptovalute non è esclusiva delle stablecoin: anche protocolli decentralizzati come Arbitrum, pur non avendo emittenti centrali, non sono rimasti inerti.
Il Consiglio di Sicurezza di Arbitrum ha spostato circa 30,5 milioni di dollari in ARB ed ETH in un portafoglio intermedio congelato, dove possono essere trasferiti solo dopo ulteriori decisioni del Consiglio o un voto della governance del DAO Arbitrum.
Una distinzione fondamentale resta valida: i fondi congelati non equivalgono necessariamente a fondi recuperati. Immobilizzare asset ne impedisce la spesa ai presunti attaccanti, ma non li restituisce automaticamente a Binance o ai suoi utenti.
La complicazione di Aave
Il protocollo decentralizzato di prestiti Aave aggiunge un ulteriore livello di complessità all’equazione. Tra le 20:58 e le 21:01 UTC, un wallet associato agli attaccanti ha depositato 60 milioni di dollari in USDT su Aave V3 su Ethereum e ha preso in prestito 44,6 milioni di dollari di Ether incapsulato (WETH), circa 40 minuti prima del primo blocco.
LlamaRisk, fornitore di servizi di risk management per Aave, ha dichiarato nel suo aggiornamento delle 1:00 che la posizione dell’attaccante conteneva successivamente circa 59,9 milioni di dollari di USDT come garanzia contro un debito di 43,8 milioni di dollari. Aave ha precisato che la posizione rimaneva sovragarantita e non metteva a rischio i fornitori di liquidità del protocollo.
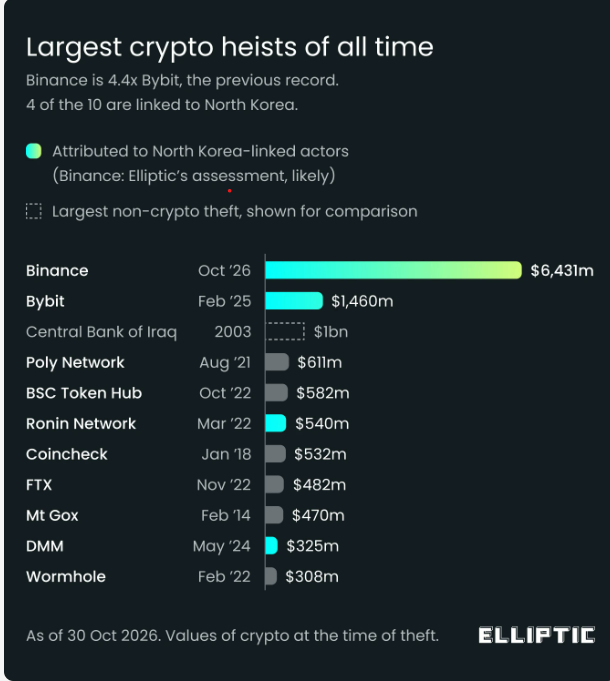
I più grandi furti cripto di tutti i tempi. Fonte: Elliptic
Poiché gli USDT erano già stati depositati nel pool di prestiti di Aave, il blocco del wallet dell’attaccante non avrebbe potuto recuperare automaticamente la garanzia detenuta dal protocollo, come spiegato da Marc Zeller, fondatore dell’Aave Chan Initiative:
«Gli USDT sono denaro reale sostenuto da dollari e la posizione è criminale, ma risulta sovragarantita agli occhi del protocollo.»
Per impedire ulteriori depositi e prestiti, Aave ha temporaneamente congelato i mercati su tutte le sue implementazioni V3 e V4, sebbene gli utenti esistenti potessero ancora prelevare fondi, rimborsare prestiti e liquidare posizioni.
Aave ha successivamente revocato il congelamento precauzionale sui mercati V3 e V4, affermando che i suoi contratti non erano stati compromessi e che le posizioni rimanevano sovragarantite.
«Solo un altro giorno nel mondo delle criptovalute», ha commentato Zeller.
Cosa possono quindi realmente trattenere gli attaccanti?
Elliptic ha stimato che alle 7:00 UTC di venerdì fossero stati congelati 2,84 miliardi di dollari, mentre gli attaccanti controllavano ancora circa 3,33 miliardi di dollari di asset che gli emittenti non potevano immobilizzare.
Anche se il congelamento ha quasi dimezzato il pool di profitti degli attaccanti, ciò non significa che tutti i fondi residui siano recuperabili in sicurezza.
Bitcoin ed Ether non hanno un emittente centralizzato in grado di bloccare indirizzi specifici, come invece fanno Tether o Circle. Pertanto, una volta convertiti in queste criptovalute native, i beni rubati possono subire restrizioni sulle transazioni, ma il loro congelamento è molto più difficile.
Binance si è impegnata a coprire tutte le perdite utilizzando il suo Secure Asset Fund for Users (SAFU) e fondi aziendali, assicurando che gli asset degli utenti restino al sicuro; secondo l’ultimo aggiornamento del CEO di Binance, Richard Teng, lo scambio sta già «recuperando gli asset rubati per gli utenti».
Rivista: Il «Black October» della cybersecurity: come proteggersi


