Dopo la ripresa dei prelievi, i fondi non sono diminuiti, ma sono invece aumentati. Come ha invertito Bitget la situazione in cinque giorni?
 Tapbit Wire
Autore originale: WhiteRunner
Negli ultimi anni, incidenti di sicurezza su larga scala presso gli exchange non sono stati infrequenti e i punti di ingresso degli attacchi si sono progressivamente estesi dai portafogli caldi e dai sistemi di firma alle autorizzazioni interne e ai servizi di terze parti. Con l’aumentare della complessità dei sistemi, anche i confini da difendere dagli exchange si sono ampliati.
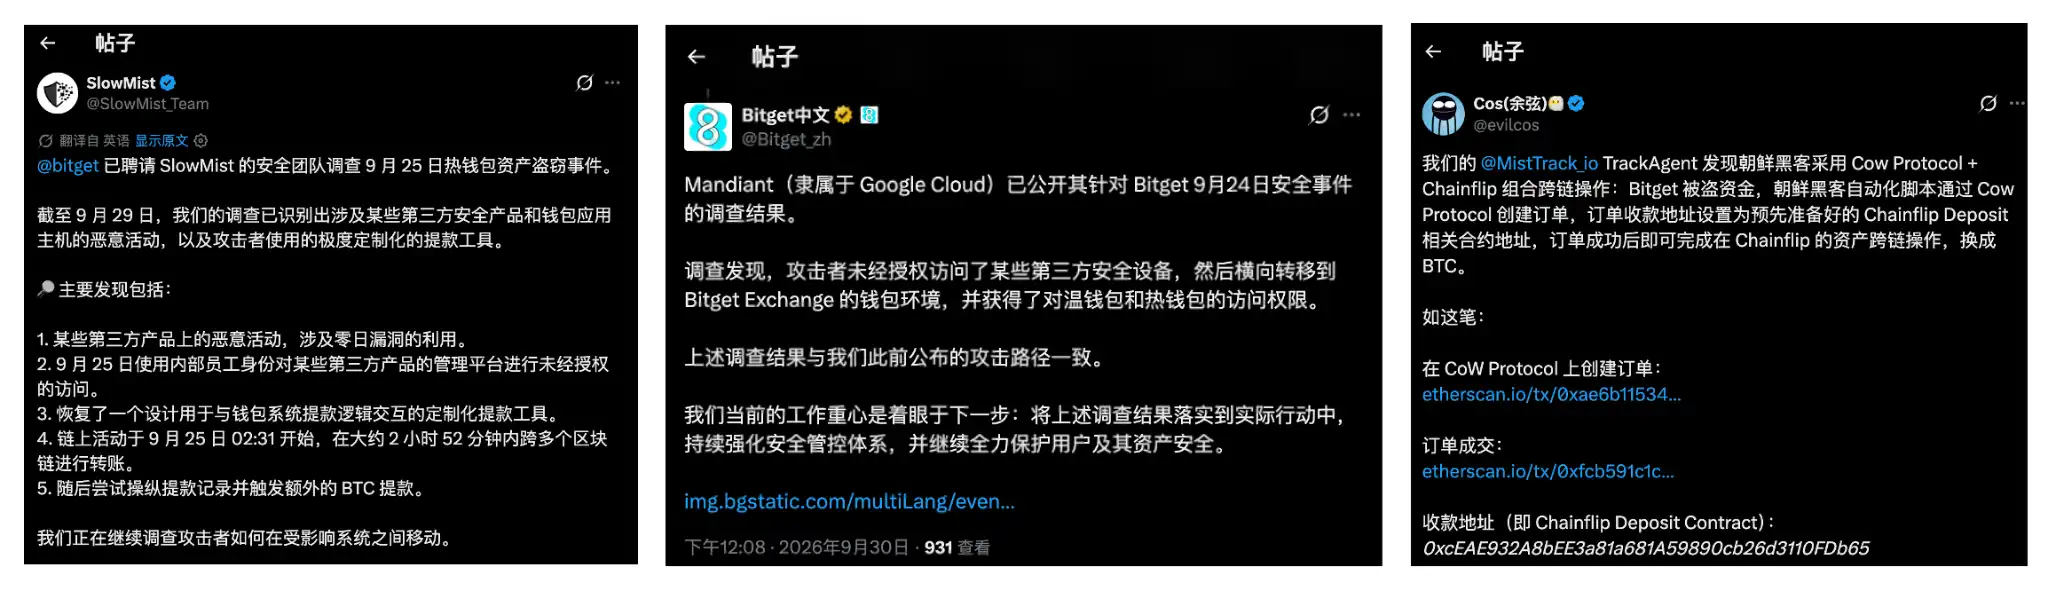
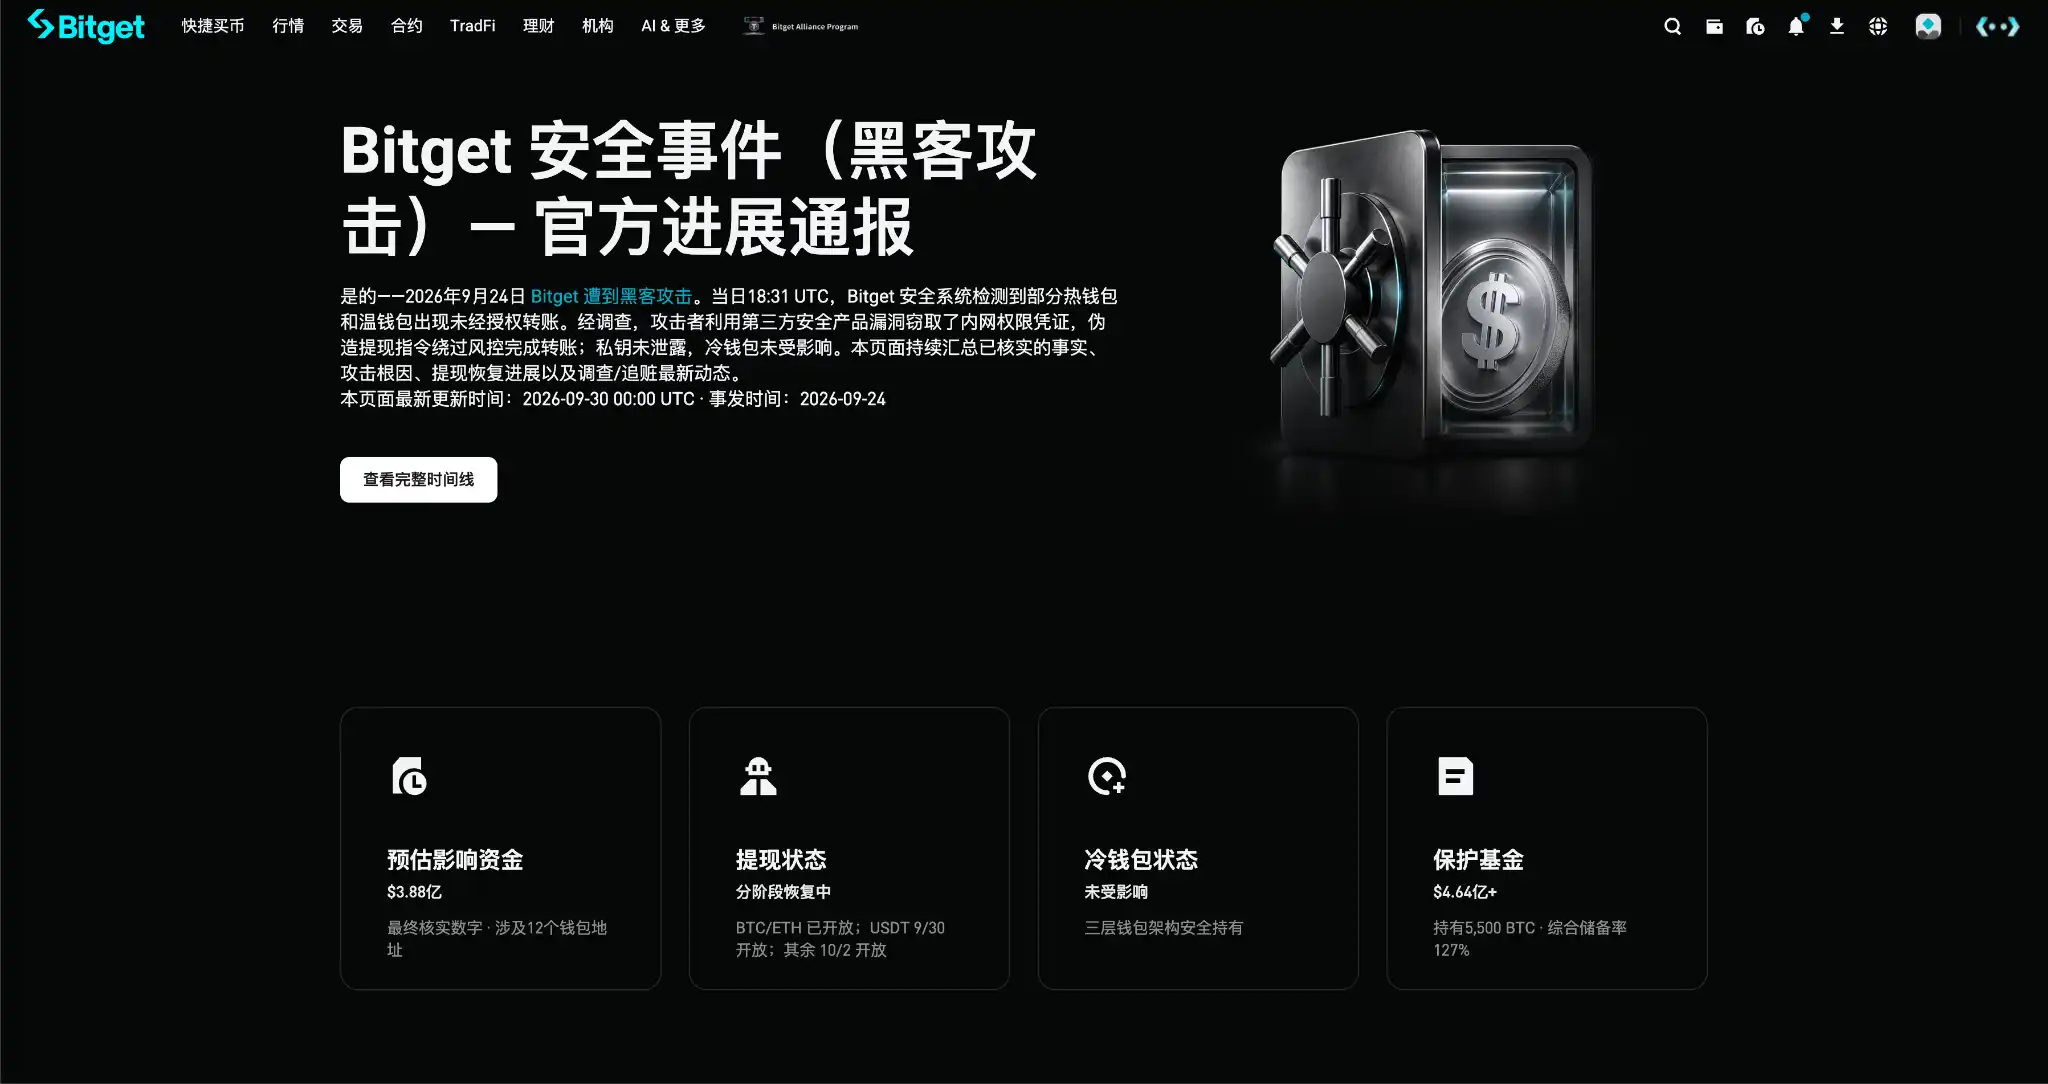
Il 25 settembre Bitget ha subito un incidente di sicurezza, confermato successivamente come coinvolgente circa 388 milioni di dollari di asset. La CEO Gracy Chen ha dichiarato in un live streaming che si è trattato del primo incidente di questo tipo nella storia ottoennale della piattaforma. Secondo i risultati dell’indagine pubblicati da SlowMist, l’attività malevola più precoce identificata ha sfruttato una vulnerabilità zero-day su un nodo di un prodotto di sicurezza di terze parti. Le indagini condotte sia da Mandiant che da SlowMist hanno individuato nel compromesso dell’infrastruttura di sicurezza di terze parti il percorso dell’attacco, che ha infine raggiunto l’ambiente dei portafogli di Bitget.
Dopo l’incidente, Bitget ha annunciato che le perdite sarebbero state coperte dal suo fondo di protezione utenti. Al momento dell’incidente, tale fondo, istituito nel 2022, deteneva 5.500 BTC, per un valore superiore a 464 milioni di dollari. Gracy ha promesso che, dopo l’utilizzo, il fondo di protezione sarebbe stato ricostituito a 300 milioni di dollari entro una settimana, riportandolo alla soglia stabilita al momento della sua creazione nel 2022. Il 30 settembre tale impegno è stato rispettato puntualmente.
I prelievi sono ripresi anche secondo il calendario precedentemente annunciato. Alle 16:00 del 28 settembre, il BTC è stato il primo ad aprire ai prelievi. Dopo la ripresa dei prelievi di ETH il 29, i relativi portafogli caldi sono rapidamente passati da deflussi netti a afflussi netti, e ben presto il saldo è risultato leggermente superiore al livello iniziale precedente l’apertura dei prelievi, segnalando un ritorno della fiducia degli utenti. Al momento della stesura, tutti i token hanno ripreso i prelievi.
Dal furto di quasi 400 milioni di dollari alla ripresa dei prelievi e al rientro dei fondi, sono trascorsi soltanto pochi giorni. In che modo esatto gli hacker hanno trasferito gli asset senza che venisse divulgata la chiave privata? Come ha potuto concretamente entrare in gioco un fondo di protezione predisposto quattro anni prima? E cosa ha fatto Bitget per innescare l’inversione di tendenza?
1. Gli hacker hanno sfruttato una vulnerabilità zero-day per violare un prodotto di sicurezza di terze parti
Un aspetto particolarmente insolito di questo attacco è che la chiave privata di Bitget non è stata divulgata, il portafoglio freddo non è stato violato e non si è trattato neppure di una vulnerabilità nei contratti intelligenti. Il punto di accesso individuato dagli hacker si è rivelato essere un prodotto di sicurezza di terze parti utilizzato dalla piattaforma.
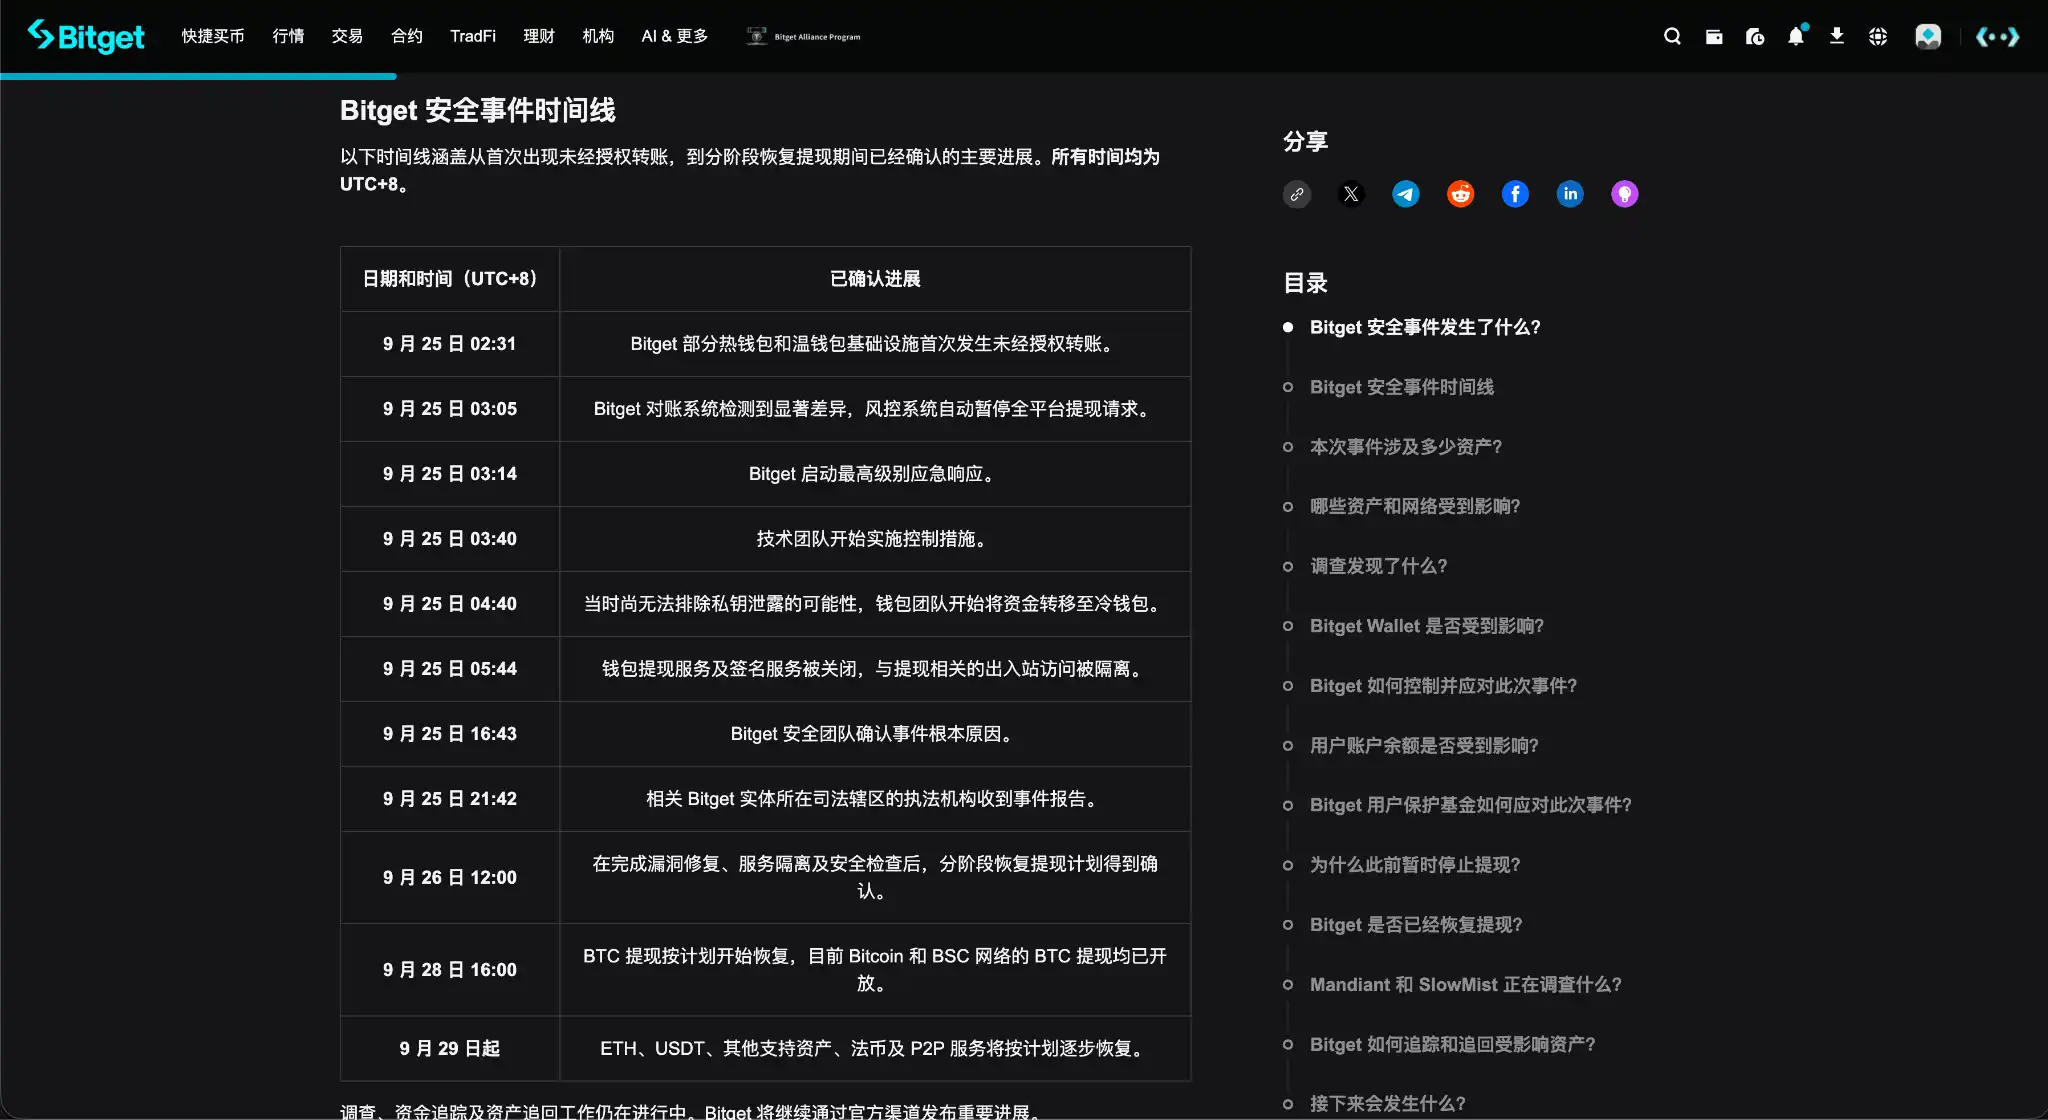
Secondo i risultati dell’indagine finora resi noti da Bitget, intorno alle 02:31 (ora di Pechino) del 25 settembre sono apparsi sulla blockchain i primi piccoli trasferimenti correlati confermati, seguiti poi da trasferimenti su larga scala.
In un’intervista rilasciata a The Block, Gracy ha dichiarato che tra le 02:58 e le 04:09 l’attaccante ha effettuato 17 grandi transazioni su reti multiple, tra cui Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism e Avalanche. Con l’integrazione di ulteriori dati statistici, Bitget ha infine confermato che l’incidente ha coinvolto circa 388 milioni di dollari di asset.
Alle 03:05, circa 7 minuti dopo il primo grande trasferimento, il sistema di riconciliazione di Bitget ha rilevato significative discrepanze nei fondi, attivando un blocco globale dei prelievi; alle 03:14 la piattaforma ha attivato la propria risposta d’emergenza di massimo livello. Poiché all’epoca non era ancora possibile escludere una fuga di chiavi private, il team dei portafogli ha successivamente spostato gli asset nei portafogli freddi e disattivato i servizi di prelievo e firma dei portafogli.
Successivamente, il team di sicurezza ha confermato la causa radice dell’incidente. Secondo la catena di attacco finora divulgata, l’attaccante ha sfruttato una vulnerabilità zero-day precedentemente sconosciuta in un prodotto di sicurezza di terze parti.
Una vulnerabilità zero-day è un difetto di sicurezza ignoto al fornitore e agli utenti, per il quale non esiste ancora una patch pronta per la distribuzione preventiva. In altre parole, si trattava di un punto di ingresso sconosciuto. Quanto accaduto successivamente è fondamentale per comprendere questa perdita di quasi 400 milioni di dollari.
Sfruttando tale vulnerabilità, l’attaccante ha utilizzato il difetto nel prodotto di sicurezza di terze parti per rubare le credenziali delle autorizzazioni della rete interna, falsificare comandi di prelievo verso il sistema dei portafogli e ingannare quest’ultimo nell’esecuzione di trasferimenti anomali che hanno eluso i controlli di rischio. Durante tutto il processo, le chiavi private non sono state divulgate e i portafogli freddi non sono stati compromessi.
Gracy ha inoltre rivelato che, dopo aver completato l’operazione, l’attaccante ha cancellato alcune tracce correlate, rendendo più difficile l’indagine e la ricostruzione del processo di attacco.
Bitget ha successivamente disattivato le funzioni di terze parti interessate, rilasciato nuove credenziali interne, revocato e ridefinito le autorizzazioni altamente sensibili, oltre ad aver introdotto una verifica indipendente per i prelievi. Mandiant e SlowMist continuano a partecipare a indagini forensi indipendenti e al tracciamento dei fondi.
Un avvertimento diretto che questo incidente lascia al settore è che il confine della sicurezza di uno scambio non è più rappresentato soltanto dalle chiavi private e dai portafogli freddi. Anche il software di sicurezza, l’infrastruttura dei portafogli e altri servizi di terze parti in grado di accedere ai sistemi principali possono diventare potenziali punti di ingresso per attacchi.
II. Attivazione del fondo di protezione, ripresa dei prelievi secondo il cronoprogramma
Dopo l’incidente, ciò che veramente mette alla prova uno scambio è chi deve sostenere le perdite e come la direzione affronta la situazione e rassicura gli utenti.
Bitget è stato il primo a attingere al proprio fondo di protezione.
Questo fondo è stato istituito nel 2022 e mantiene da tempo una soglia minima di 300 milioni di dollari. Al momento dell’incidente conteneva 5.500 BTC, per un valore superiore a 464 milioni di dollari, sufficiente a coprire la perdita confermata finale di circa 388 milioni di dollari.
Bitget ha successivamente chiarito che il fondo di protezione avrebbe assorbito l’impatto finanziario di questo incidente e che i saldi degli account utente non sarebbero stati compromessi.
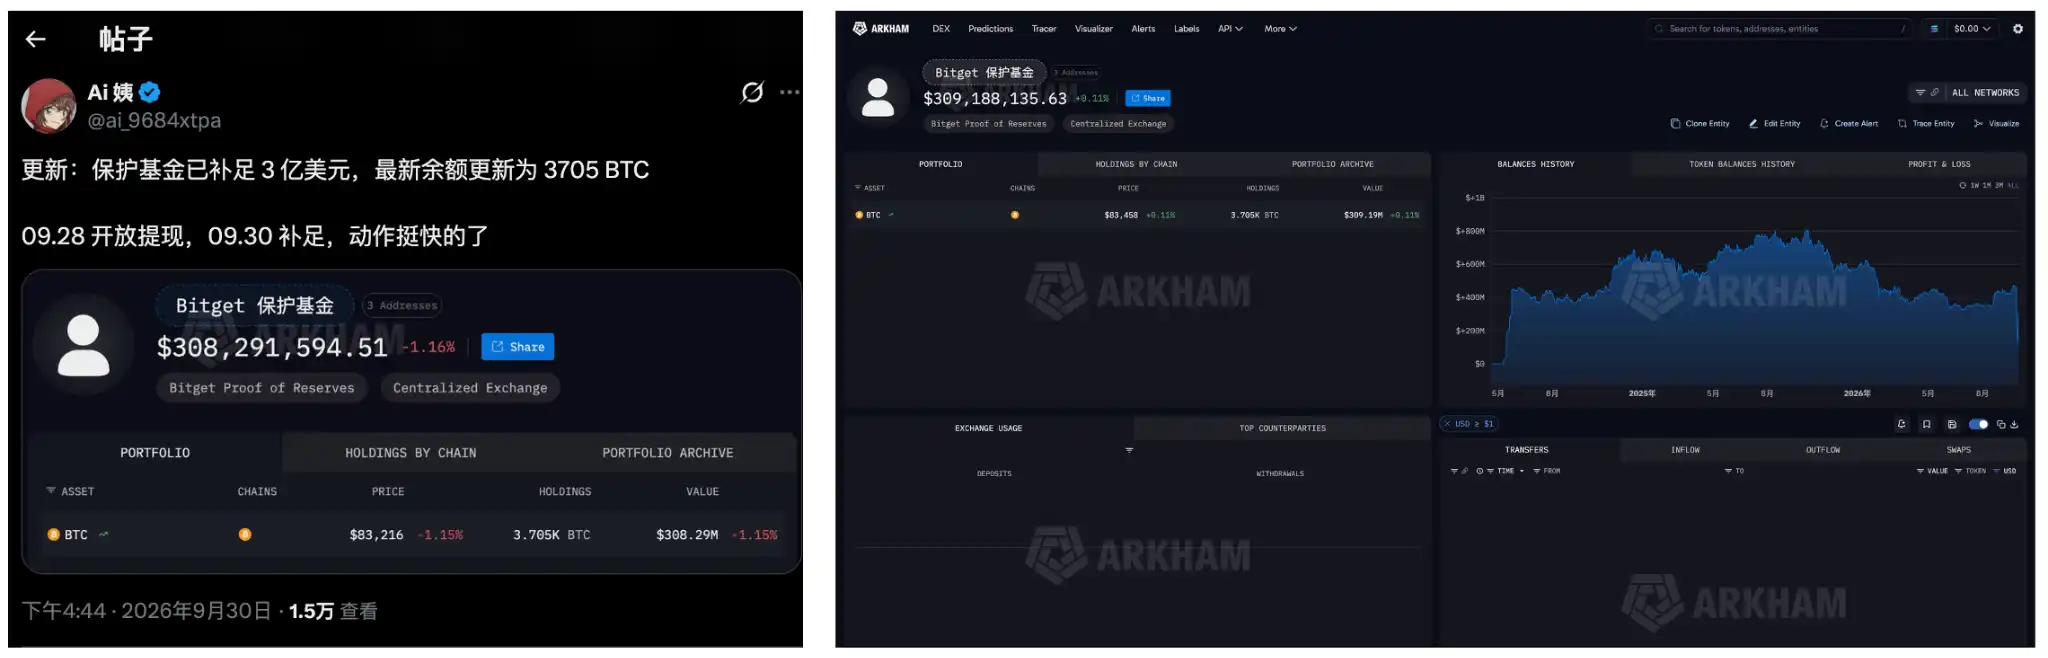
Prima della ripresa dei prelievi in BTC il 28 settembre, i dati on-chain mostravano già il trasferimento di asset dal fondo di protezione ai portafogli caldi. L’analista on-chain Aunt Ai ha monitorato il trasferimento iniziale di 2.042,28 BTC dall’indirizzo del fondo di protezione interessato al portafoglio caldo di Bitget (monitoraggio on-chain del Fondo di Protezione Bitget).
Questo è uno degli aspetti più significativi, a livello settoriale, della gestione dell’incidente da parte di Bitget.
Questo fondo di protezione non è un piano di risarcimento annunciato temporaneamente dopo l’incidente, ma era stato istituito quattro anni prima. I fondi sono stati mantenuti a lungo termine, gli indirizzi dei portafogli sono pubblicamente verificabili e la soglia minima è chiaramente definita; dopo un vero incidente, il fondo è stato effettivamente impiegato e, una volta utilizzato, è stato ricostituito secondo lo stesso standard originale.
Il fondo di protezione ha risolto il problema della ripartizione delle perdite. Questa volta, la perdita di quasi 400 milioni di dollari non è stata in definitiva scaricata sugli utenti. Gracy ha dichiarato che Bitget avrebbe ricostituito il fondo di protezione a un livello minimo di 300 milioni di dollari entro una settimana, obiettivo raggiunto puntualmente, come confermato dal monitoraggio on-chain.
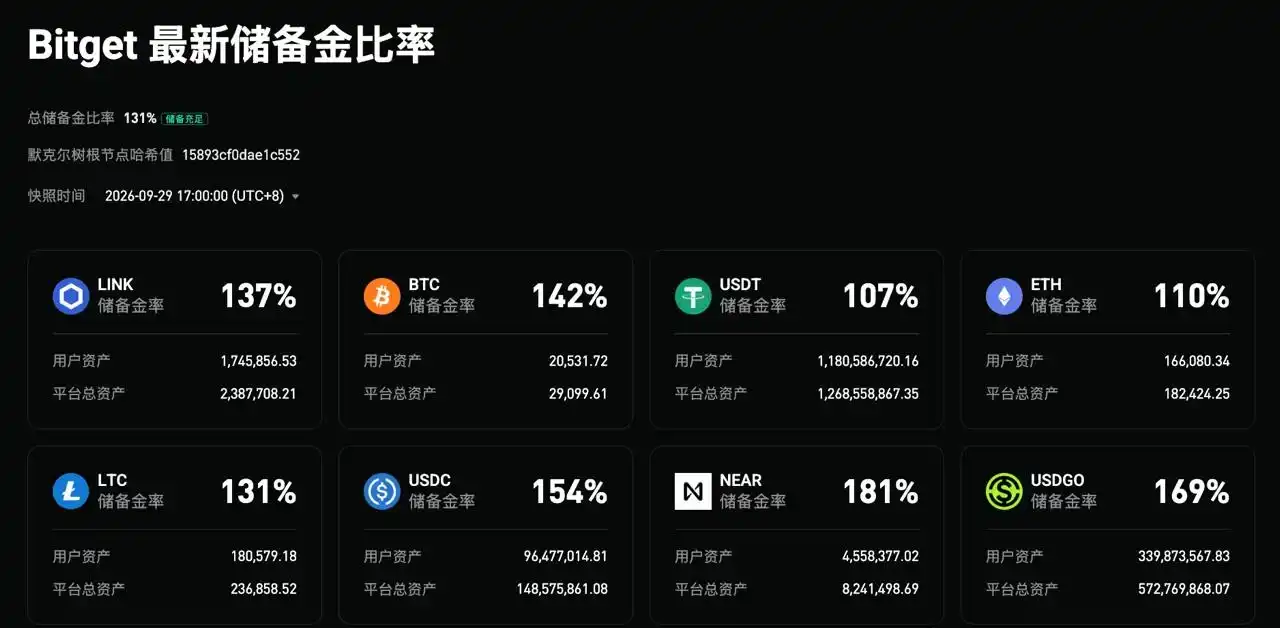
Il 30 settembre Bitget ha inoltre pubblicato la sua 47ª Proof of Reserves (PoR), con un rapporto complessivo di riserve pari al 131%, che copre 19 tipologie di asset. In particolare, i rapporti di riserva per BTC, ETH, USDT e USDC erano rispettivamente del 142%, 110%, 107% e 154%.
Oltre ai fondi, anche l’approccio comunicativo di Bitget in questi giorni merita attenzione.
Gracy ha risposto in diretta streaming alla comunità per circa tre ore, mentre Xie Jiajin ha continuato ad aggiornare i progressi tramite i social media e la comunità. Il punto non è tanto la durata della diretta, quanto piuttosto il fatto che, nei giorni più caotici dell’incidente, la direzione ha costantemente assunto un ruolo di primo piano nel rispondere alle domande.
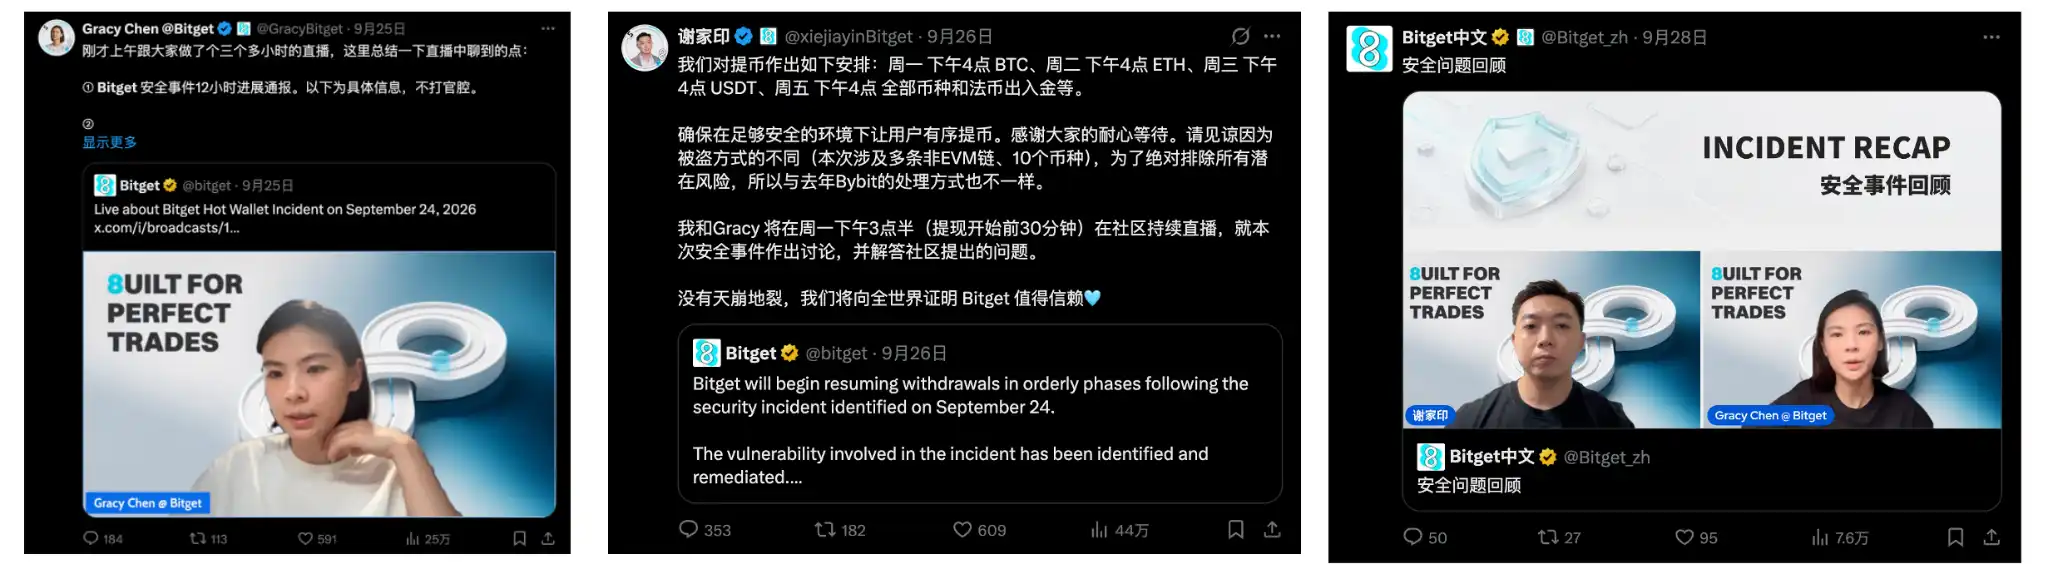
Inoltre, diverse dichiarazioni chiave hanno fornito informazioni chiare o piani d’azione concreti.
Chi avrebbe sostenuto le perdite è stato rapidamente chiarito: il fondo di protezione; dopo l’aggiustamento dell’importo coinvolto da 351,6 a 388 milioni di dollari, ne è stata spiegata la motivazione; prima della conferma del punto di ingresso dell’attacco, non si sono tratti affrettati conclusioni sull’identità e sul metodo dell’attaccante; una volta ottenuti progressi nelle indagini, sono stati gradualmente resi noti dettagli quali prodotti di sicurezza di terze parti, vulnerabilità zero-day, credenziali con privilegi elevati e istruzioni di prelievo contraffatte.
Lo stesso vale per la ripresa dei prelievi.
Questo incidente ha coinvolto più valute e reti, e l’ambito delle indagini non si è limitato a un singolo portafoglio. Bitget non ha ripristinato tutti i prelievi contemporaneamente, ma li ha riattivati gradualmente, batch per batch, dopo aver verificato singolarmente i portafogli, le reti e l’esclusione dei rischi corrispondenti.
Il 26 settembre la piattaforma ha annunciato un cronoprogramma specifico: i prelievi in BTC sono ripresi il 28 settembre, quelli in ETH e relative reti il 29 settembre, quelli in USDT e relative reti il 30 settembre, mentre altri token, valute fiat e servizi C2C erano previsti per il 2 ottobre. Al momento della stesura, è stato verificato che tutti i prelievi sono stati ripristinati puntualmente.
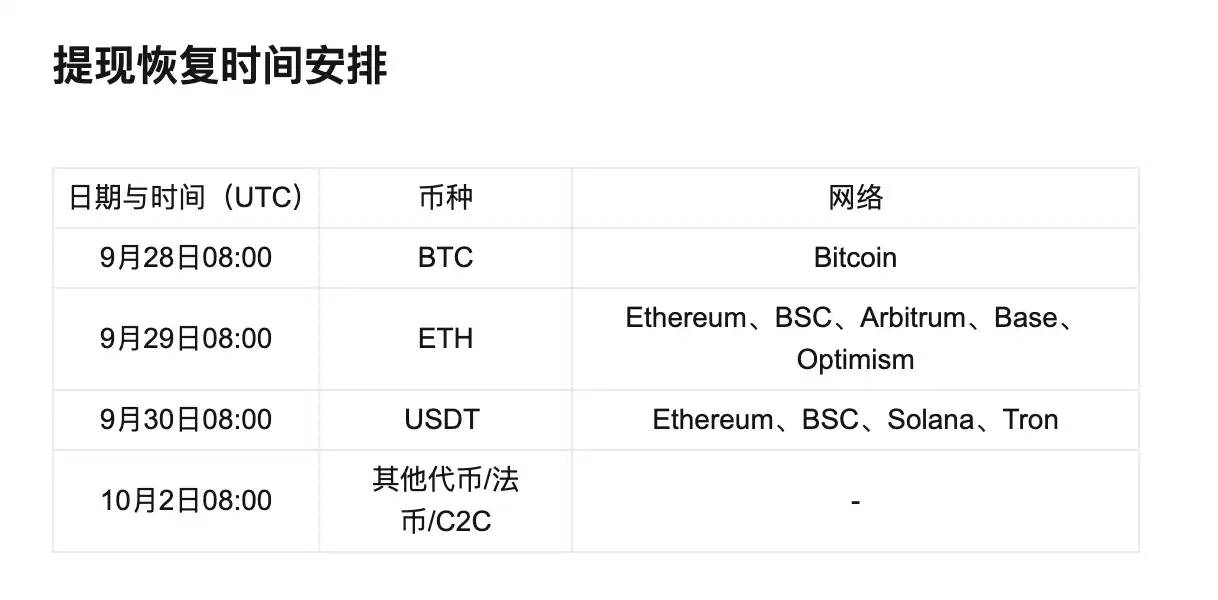
Considerando che si è trattato di un grave incidente di sicurezza su larga scala, che ha coinvolto più valute, reti, software di terze parti e permessi interni, è degno di apprezzamento aver fornito innanzitutto un piano di ripristino con date e orari precisi, quindi averlo eseguito puntualmente.
Il fondo di protezione era stato preparato quattro anni prima ed è stato utilizzato solo in caso di reale incidente; la direzione ha interagito costantemente con la comunità; le informazioni confermate sono state rese note tempestivamente, mentre quelle incerte non sono state oggetto di conclusioni affrettate; il piano di ripristino ha fornito una tempistica chiara ed è stato attuato secondo tale tempistica.
Questa serie di azioni chiare e decisive ha portato molte persone a considerare Bitget in modo più positivo.
III. È emerso il punto di svolta dell’incidente e i fondi stanno rientrando con un saldo netto positivo
Dopo la ripresa dei prelievi di ETH il 29 settembre, è emerso rapidamente un cambiamento significativo sulla blockchain.
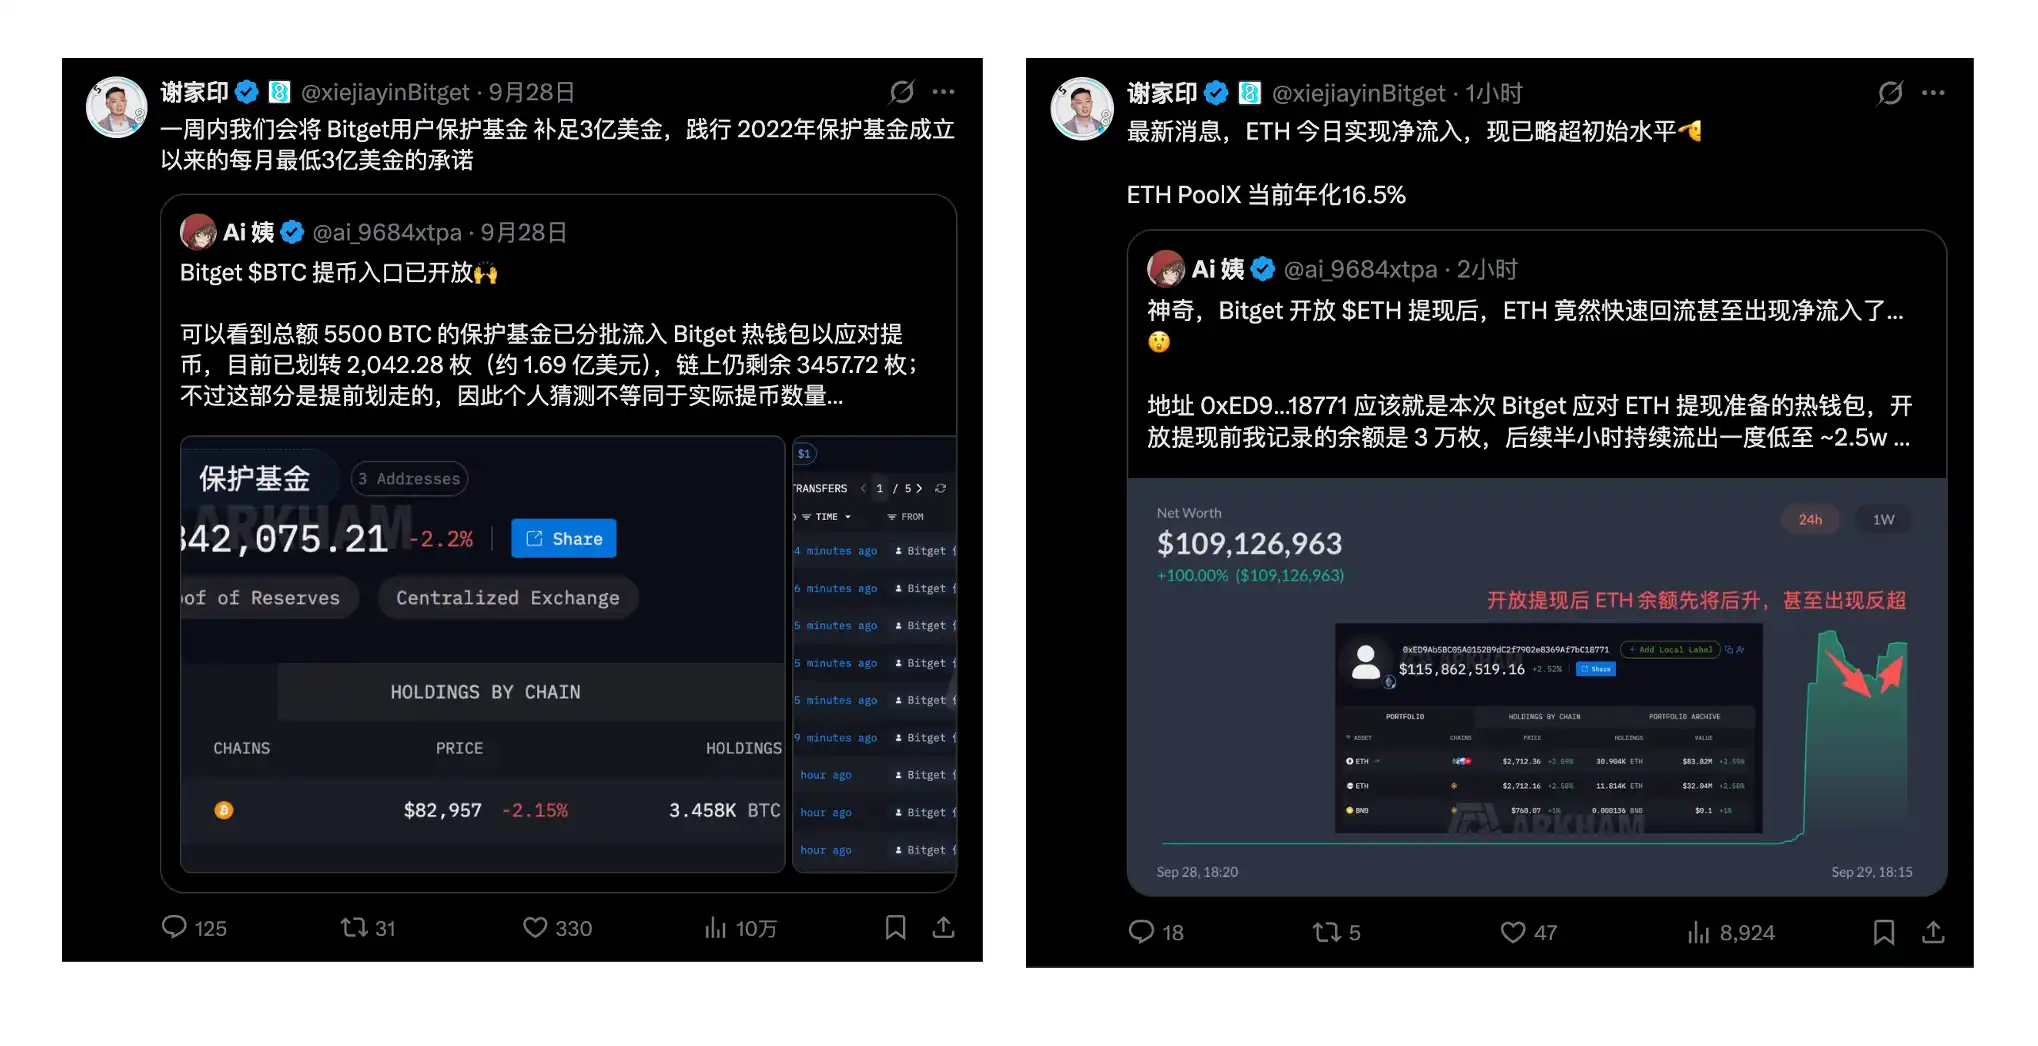
Secondo il monitoraggio dell’analista blockchain Aunt Ai, i portafogli caldi dedicati ai prelievi di ETH preparati da Bitget hanno visto i propri saldi risalire oltre i 30.000 ETH entro mezz’ora dall’apertura dei prelievi, superando il valore iniziale.
I dati successivamente pubblicati da Bitget hanno mostrato che nella prima ora dopo la ripresa dei prelievi sono entrati circa 9.674 ETH e ne sono usciti circa 9.023, per un afflusso netto di circa 651 ETH. I dati del 30 settembre indicavano che l’afflusso di fondi su 24 ore della piattaforma aveva raggiunto 231 milioni di USD, vicino alla media giornaliera di 245 milioni di USD registrata ad agosto di quest’anno. Non si è verificato alcun deflusso unidirezionale di capitali, come temuto dal mercato, bensì una ripresa della fiducia.
Contemporaneamente, per riconquistare la fiducia degli utenti, Bitget ha lanciato diverse campagne incentivanti.
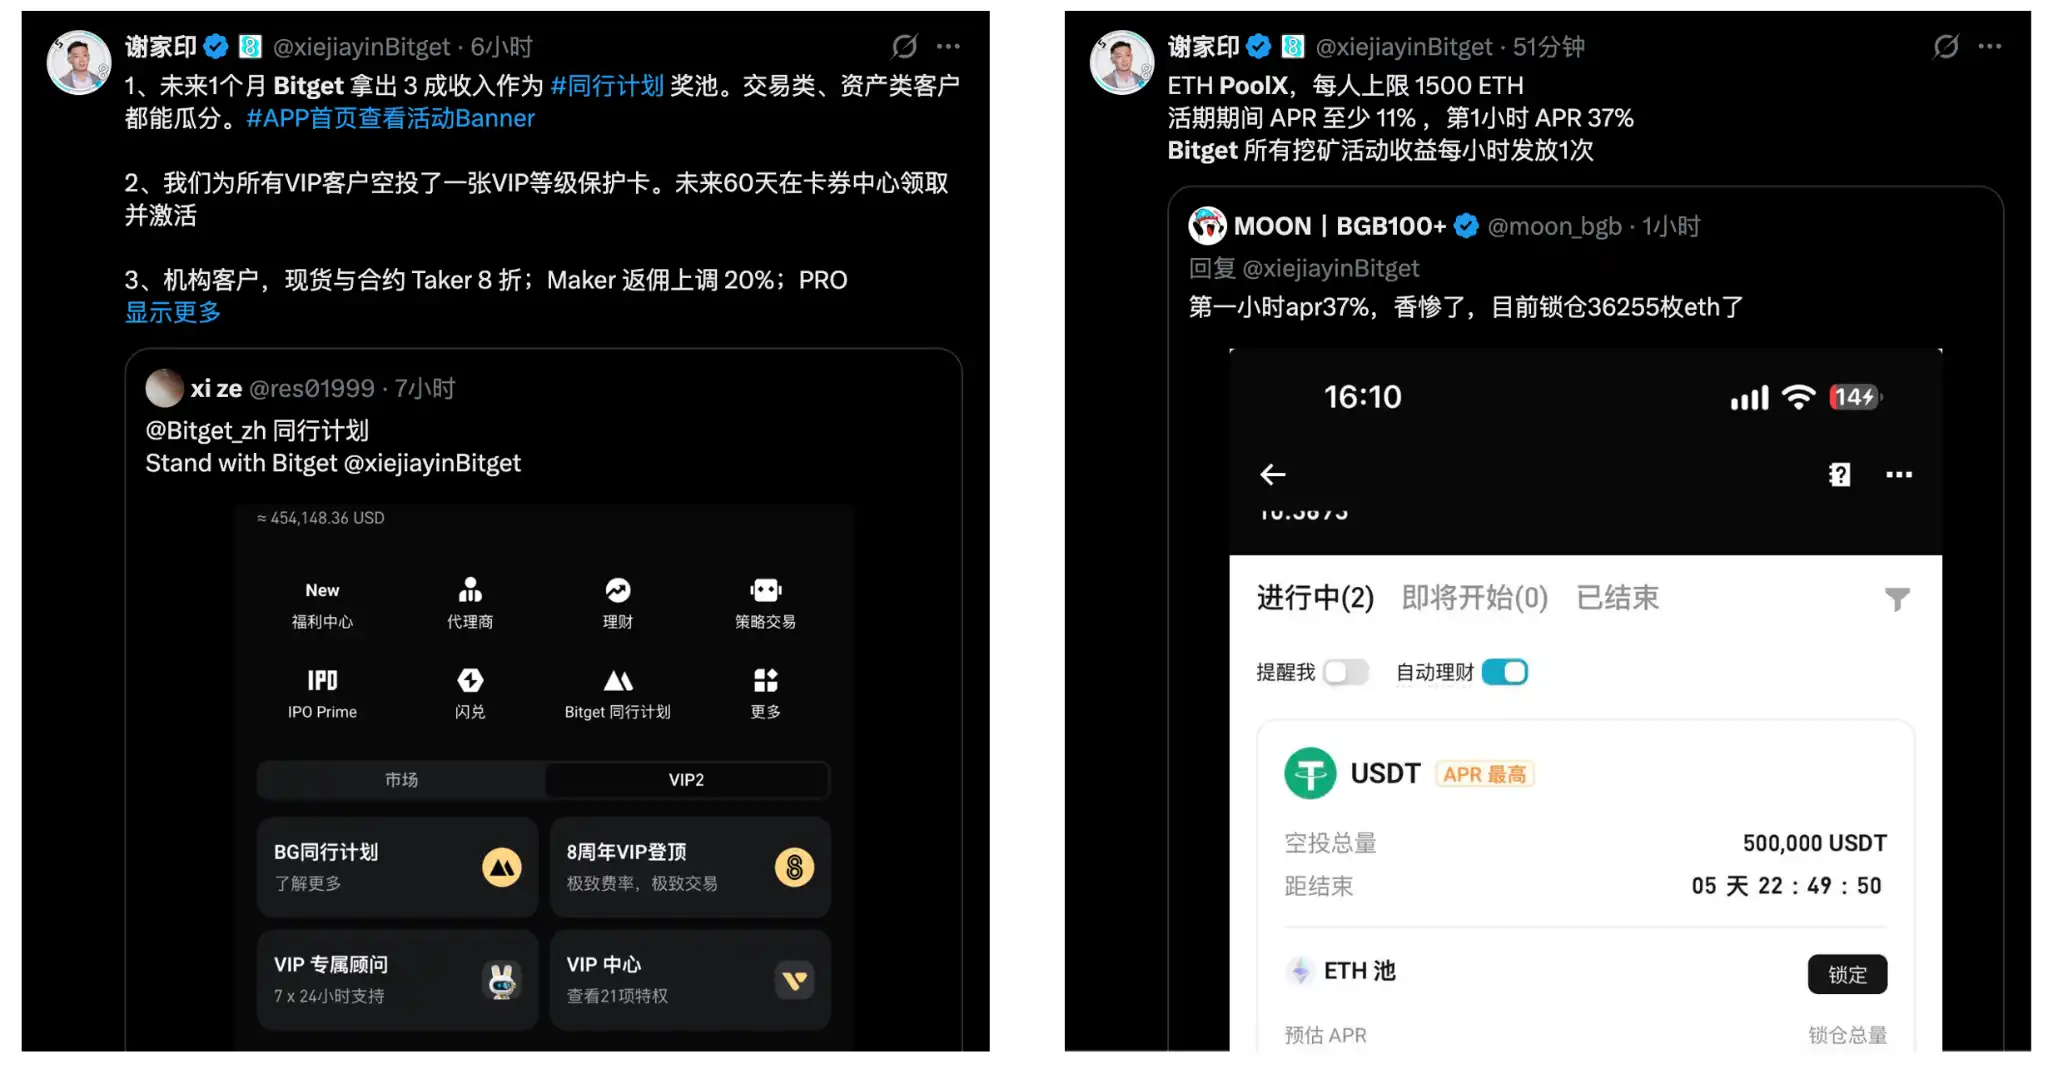
Il pool ETH PoolX offriva un montepremi di 500.000 USDT. Gli utenti potevano partecipare alla distribuzione semplicemente bloccando ETH. Nella fase iniziale della campagna, l’APR stimato visualizzato arrivò a circa il 37,11%, per poi diminuire dinamicamente all’aumentare dei fondi partecipanti.
Successivamente è stato lanciato BTC PoolX, con un montepremi di 100.000 BGB e bonus aggiuntivi calcolati in base alle posizioni BTC detenute dagli utenti negli ultimi 15 giorni.
Sul fronte delle stablecoin, Bitget ha avviato contemporaneamente campagne di risparmio flessibile per USDT e USDGO, consentendo depositi e prelievi in qualsiasi momento, con APR temporanei fino al 10% e al 12% rispettivamente. Il «Programma Peer» ha destinato il 30% dei ricavi dalle commissioni di trading idonee nel periodo della campagna a un fondo premi per gli utenti, di cui il 60% distribuito in base al volume di trading e il 40% in base al volume di asset. Il 2 ottobre i dati ufficiali di Bitget hanno confermato la distribuzione del primo lotto di premi: 1.907.455 USDT erogati a 763.543 utenti.
L’intento di queste campagne è facile da comprendere: il ripristino dei prelievi ha risolto la domanda se gli utenti «potessero andarsene», mentre le campagne successive mirano a riavviare trading, gestione patrimoniale e fidelizzazione dei capitali.
Presto molti utenti hanno espresso la propria fiducia in Bitget e il proprio entusiasmo per le campagne, spostando effettivamente i propri fondi.
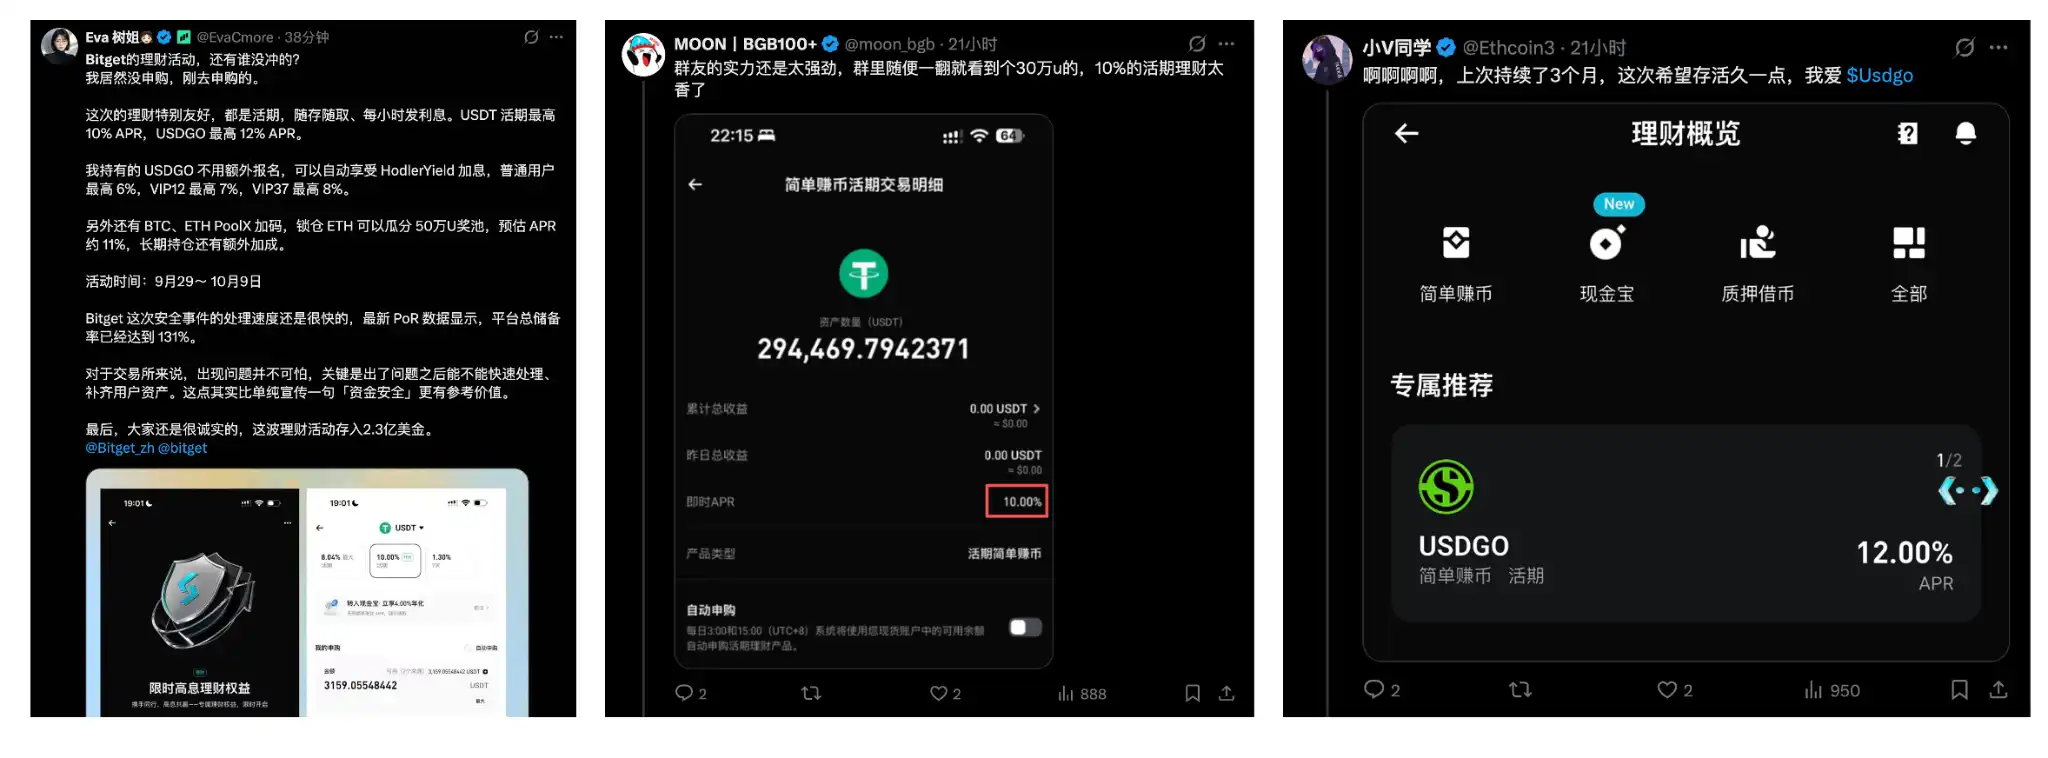
Fino a pochi giorni fa la principale preoccupazione del mercato era ancora «quando potrò prelevare i miei fondi»; con il ripristino dei prelievi, la domanda si è spostata su «a quale campagna iscriversi per ottenere un APR più alto».
Il segnale del punto di svolta dell’incidente.
Per un exchange, la prova più diretta del recupero della fiducia degli utenti è che questi sono disposti a lasciare i propri fondi sulla piattaforma anche quando possono depositare e prelevare liberamente.
IV. Cosa questo incidente di sicurezza ha lasciato all’industria degli exchange
Dopo questo incidente a Bitget, l’azienda ha ricevuto il sostegno di quasi «metà del settore».
Il caso più rilevante è quello di Bybit.
Nel febbraio 2025 Bybit subì un incidente di sicurezza per circa 1,4 miliardi di USD. Circa 5 ore dopo l’attacco, Bitget fornì a Bybit 40.000 ETH, all’epoca valutati oltre 100 milioni di USD. Questi 40.000 ETH erano privi di interessi, garanzie o scadenza fissa per il rimborso. Bybit li restituì integralmente entro tre giorni.
Più di un anno dopo, i ruoli si sono invertiti. Dopo l’incidente di Bitget, il CEO di Bybit Ben Zhou ha espresso pubblicamente la propria disponibilità ad aiutare, citando espressamente: «Quando subimmo un attacco hacker, Bitget ci aiutò». Bybit ha quindi inserito i fondi rubati nel sistema LazarusBounty per il tracciamento.
Non solo Bybit si è fatto avanti. CZ ha espresso pubblicamente il proprio sostegno dopo l’incidente e il team di sicurezza di Binance ha collaborato con Bitget, condividendo intelligence sulle minacce, tracciando i fondi rubati e supportando il recupero degli asset; anche Vugar Usi, CEO di MEXC, ha contattato proattivamente Bitget per manifestare il proprio appoggio. Oltre agli exchange, Mandiant e SlowMist hanno partecipato alle indagini e alle attività di digital forensics, mentre Circle e Tether hanno contribuito al blocco degli asset coinvolti.
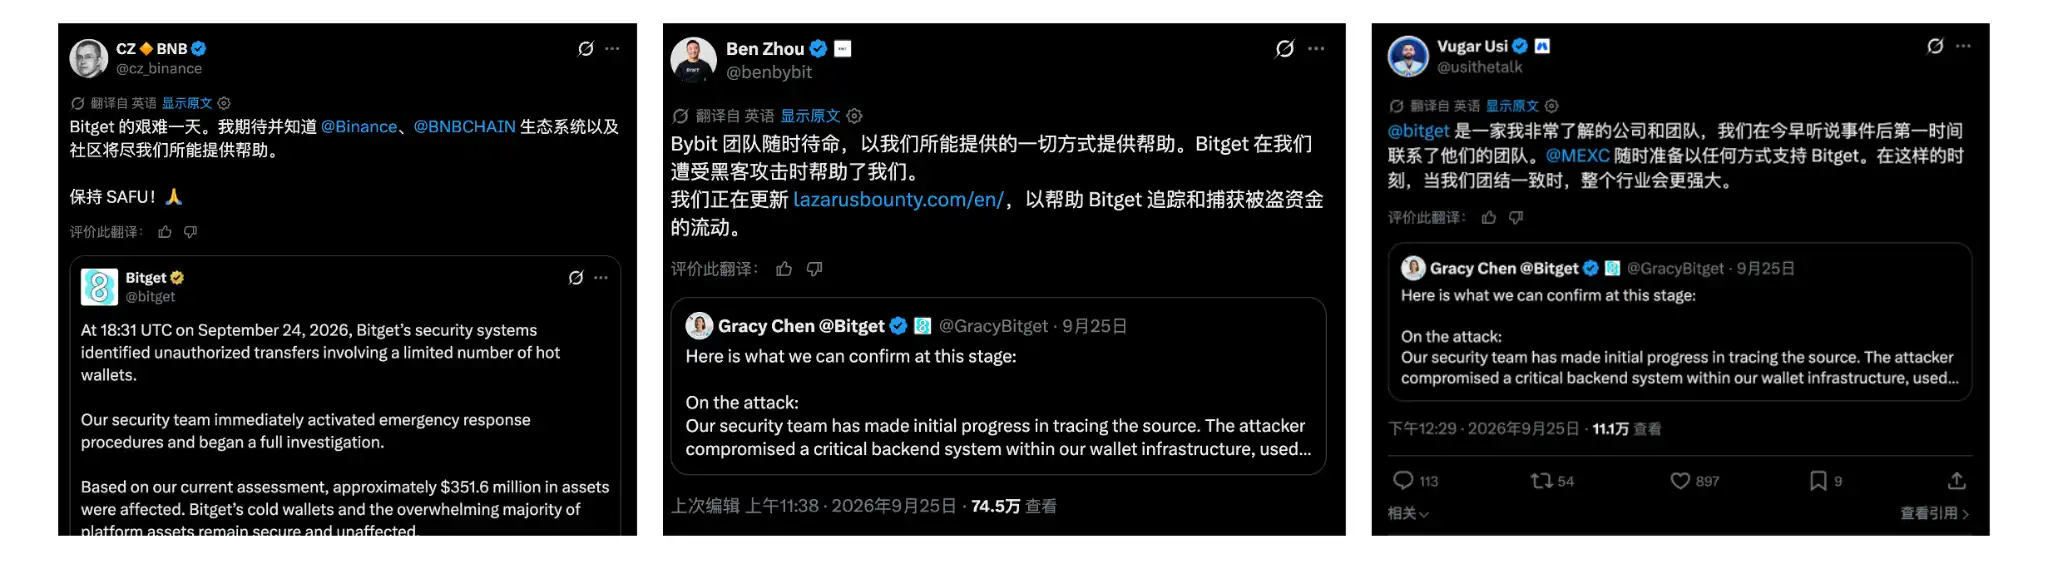
Quando ho letto questa notizia, ho provato davvero un’ondata di entusiasmo.
Il settore crypto non ha mai mancato di concorrenza: gli exchange competono per utenti, liquidità e quota di mercato, ma quando scoppia una crisi di sicurezza che coinvolge centinaia di milioni di dollari, i pari livello si uniscono comunque per sostegno reciproco.
Se la piattaforma Bitget abbia effettivamente conquistato fiducia e rispetto nel settore si vede soprattutto nei momenti di crisi.
Ma se questo episodio si fermasse al motto «un amico in difficoltà è un vero amico», la sua portata verrebbe sottovalutata.
Il settore crypto non dispone di un’istituzione unificata di supporto, ma fondi di protezione, collaborazione tra pari, agenzie di sicurezza e tracciamento on-chain stanno costruendo una propria rete di gestione dei rischi. Al contempo, i confini da difendere — dai wallet caldi ai sistemi di firma, fino al software di terze parti e alle autorizzazioni interne — si allargano sempre più: gli attacchi diventano sempre più complessi e il settore deve reagire unito.
Creare fondi di protezione, garantire trasparenza pubblica e mantenere gli impegni assunti, oltre alla cooperazione intersettoriale, rappresentano ormai un eccellente modello di risposta alle crisi; Bitget lo ha dimostrato concretamente.
Negli ultimi due anni il settore crypto ha parlato molto di adozione di massa: ETF, stablecoin, RWA e titoli tokenizzati hanno attratto nuovi capitali finanziari tradizionali, mentre il quadro regolamentare statunitense si sta progressivamente definendo. Giunti a questo punto, l’industria deve dimostrare non solo innovazione e crescita, ma anche capacità di gestione del rischio.
Questa volta Bitget ha impiegato 400 milioni di dollari per mettere alla prova il senso di responsabilità di una piattaforma di fronte a una crisi. Una crisi non distruggerà una piattaforma, ma la responsabilità può ridefinirla.
Per il settore crypto, che punta all’integrazione con la finanza mainstream, si tratta di un esame obbligatorio. Nessun sistema finanziario può basarsi sull’assunto che «non succederà mai nulla di grave». Quando accade davvero, la capacità di risarcire, spiegare chiaramente e riprendersi mette alla prova responsabilità e linee di confine.
Il giudizio finale del mondo finanziario sul settore crypto potrebbe dipendere proprio da come esso saprà reagire a una giornata negativa.


