THORChain pourrait-il être poursuivi pour les fonds volés à Bitget ?
 Tapbit Wire
Après qu’un échange crypto, Bitget, ait été exploité pour 387,5 M$ par des pirates présumés nord-coréens la semaine dernière, les enquêteurs ont rapidement identifié et suivi les adresses destinataires.
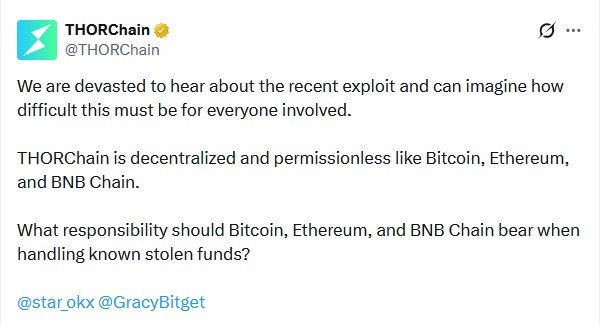
Gracy Chen, PDG de Bitget, a ensuite exigé de façon controversée que la plateforme décentralisée d’échanges interchaînes THORChain « refuse tout service à ces adresses ». THORChain a répondu :
« THORChain est décentralisé et sans autorisation, comme Bitcoin, Ethereum ou BNB Chain. Quelle responsabilité devraient assumer Bitcoin, Ethereum ou BNB Chain lorsqu’ils traitent des fonds volés avérés ? »
Cette décision a suscité la controverse, notamment car le protocole avait été arrêté en mai suite à l’exploitation de 10,7 M$ de ses propres fonds. Par ailleurs, THORChain a désactivé sa clé d’administration et ne dispose pas d’un moyen simple de censurer des adresses, même s’il le souhaitait.
Source : THORChain
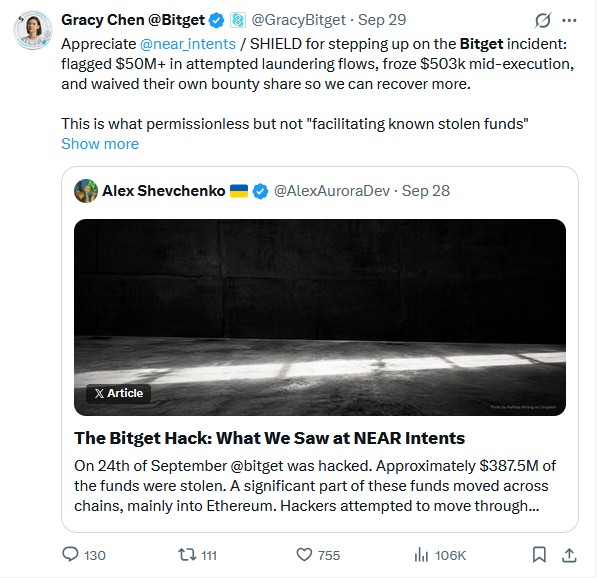
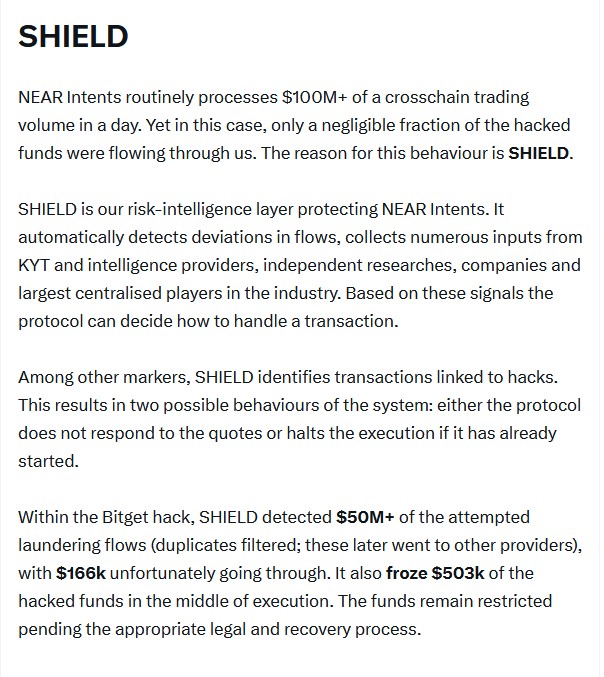
Ce débat n’est pas nouveau : THORChain avait déjà servi à échanger environ 1,2 Md$ des fonds détournés lors du piratage de Bybit (1,46 Md$). Or, la clé d’administration de THORChain avait été désactivée 11 jours plus tôt. NEAR Intents a adopté une approche inverse : son programme automatisé SHIELD a bloqué les adresses liées au piratage pour empêcher 50 M$ d’échanges sur la plateforme, refusant même la prime de 5 % offerte par Bitget. Aujourd’hui, NEAR Intents est critiqué par les défenseurs radicaux de la décentralisation pour ne pas être suffisamment « sans autorisation ». Pour analyser les enjeux juridiques, Magazine s’est entretenu avec Yuriy Brisov, de D&A Partners. Voici une version éditée de cet entretien.
Magazine : Bitget a demandé à THORChain de bloquer les fonds liés au piratage ; ce dernier a répondu qu’il était décentralisé et sans autorisation. S’agit-il d’une défense juridique valable ? Ont-ils l’obligation de bloquer ces adresses ?
Brisov : Cela dépend du degré de décentralisation. Lorsqu’ils bloquent certaines adresses, ils montrent que leurs nœuds ne sont pas véritablement décentralisés. C’est bénéfique pour la communauté, car cela permet de prévenir des activités malveillantes. Toutefois, cela les expose aussi à d’autres réclamations juridiques. Leur seule protection est l’affirmation « nous sommes décentralisés ». Dans l’affaire Uniswap, on a argué : « Nous sommes pleinement décentralisés, il ne nous est rien possible de faire. » [Des investisseurs avaient poursuivi Uniswap après avoir acheté 38 jetons frauduleux, mais un juge a rejeté l’affaire en mars — NDLR.]
C’est là la meilleure défense pour tout protocole DeFi. Si l’on démontre qu’on peut bloquer, contrôler ou interférer — même de bonne foi pour éviter la fraude — on s’expose à ce type de réclamations : si vous exercez un contrôle, pourquoi ce contrôle serait-il limité aux cas évidents de fraude ? Vous devriez alors étendre ce contrôle à la diligence raisonnable, appliquer des mesures KYC et AML.
Magazine : NEAR Intents a bloqué ces adresses, et Bitget l’en a remercié. Cela signifie-t-il que NEAR a démontré que Intents n’est pas décentralisé et devra donc intervenir dans de nombreux autres cas ?
Si vous montrez que vous contrôlez les actifs, vous vous exposez potentiellement à toutes les réclamations possibles liées à des opérations de manipulation (pump-and-dump), à la volatilité ou à tout autre préjudice subi par des investisseurs. Ils pourront alors affirmer : « Vous avez le contrôle. Pourquoi l’exercez-vous dans un cas et pas dans un autre ? Pourquoi ne vérifiez-vous pas tous les émetteurs de jetons sur votre plateforme ? Pourquoi ne demandez-vous pas de formulaires KYC comme le font les bourses centralisées ? »
Source : Gracy Chen
Magazine : THORChain affirme que l’arrêt du protocole en mai a été déclenché initialement par un système automatisé et qu’il ne peut pas bloquer certaines adresses. Si cela est vrai, s’agit-il d’une défense valable ?
Brisov : Cela pourrait l’être. Nous ne le savons pas encore, car cela n’a pas encore été contesté. Mais tout niveau de contrôle affaiblit un projet DeFi face à toute réclamation.
Magazine : En revanche, le protocole pourrait mettre à jour son logiciel pour bloquer certaines adresses. Un projet pourrait-il encourir des poursuites pour imprudence ou négligence s’il ne met pas en œuvre une telle mesure ?
Cela dépend de la mise en œuvre technique. Par exemple, s’il existe un oracle capable de détecter automatiquement toute IP nord-coréenne et de la bloquer sans intervention humaine — « un pirate nord-coréen, bloquons-le » — cela reste acceptable. En revanche, si une équipe surveille activement la situation et décide manuellement : « C’est une activité illicite, bloquons ces adresses », alors, bien qu’il s’agisse d’un acte vertueux bénéfique à la communauté, cela retire au projet son statut de décentralisation totale aux yeux de la loi, et annule la protection offerte par des régulations telles que MiCA [règlement européen sur les actifs numériques] ou par la position générale de la SEC et de la CFTC, selon laquelle un protocole pleinement décentralisé ne peut être tenu pour responsable des agissements des participants de son écosystème.
Source : Alex Shevchenko
Magazine : La technologie de NEAR s’appelle SHIELD ; il s’agit d’un processus automatisé qui identifie les adresses associées à des piratages connus sur les blockchains publiques, puis les bloque automatiquement de l’accès aux Intents. Cela signifie-t-il qu’elle est plus susceptible d’être considérée comme décentralisée ?
Brisov : Absolument. Cela montre qu’ils sont des acteurs de bonne foi cherchant à intégrer des mesures de protection dans leurs protocoles. Il n’y a pas d’équipe de conformité ni de personnes contrôlant manuellement le système. C’est une solution intelligente, que nous recommandons à toutes les entreprises DeFi.
Magazine : En février 2025, THORChain a désactivé la clé d’administration permettant ces modifications unilatérales. L’absence de clé d’administration et la présence de cent validateurs rendent-ils THORChain suffisamment décentralisé ?
Brisov : Très probablement, mais nous ne pouvons l’affirmer avec certitude. Je dirais oui.
Magazine : THORChain n’est pas un mixeur. Vous pouvez échanger des fonds volés à Bitget sur THORChain, mais à la sortie, ils restent transparentement liés aux pirates de Bitget. Cela correspond-il à la définition du blanchiment d’argent ? Ou s’agit-il plutôt de recel ?
Brisov : Je ne vois pas comment ils pourraient être tenus pour responsables de blanchiment d’argent, car même Tornado Cash — conçu dans une certaine mesure pour blanchir des fonds — a évité les sanctions américaines, les contrats intelligents immuables n’étant pas considérés comme des biens sanctionnables au regard du blanchiment d’argent (note de la rédaction).
Le droit américain classe un élément soit comme bien, soit comme non-bien. Le blanchiment d’argent consiste à déplacer illégalement un bien via des circuits légaux : on transforme les produits d’une activité illicite (qui constituent un bien) en les faisant circuler afin de les rendre « légitimes ». Or les contrats intelligents ne sont pas des biens : on ne les contrôle pas, on ne les possède pas. C’est ainsi que Tornado Cash a gagné son procès contre les sanctions de l’OFAC : ils ont prouvé qu’ils n’exerçaient aucun contrôle sur leurs contrats intelligents.
Magazine : Le piratage de Bybit remonte à 18 mois. Cela signifie-t-il qu’aucune action en justice ne sera engagée contre THORChain, ou ces affaires prennent-elles simplement beaucoup de temps ?
Brisov : Cela pourrait effectivement se produire à l’avenir. Après l’affaire Bybit, ils se sont exposés sérieusement à d’éventuelles poursuites.
Magazine : Grandes questions : Satoshi possède-t-il réellement 1,1 million de bitcoins ?