La faille de 6,3 milliards de dollars de Binance attribuée à TraderTraitor : quel lien avec Lazarus ?
 Tapbit Wire
Le 1er novembre, le Bureau fédéral d’enquête (FBI) des États-Unis a publié une alerte attribuant les 6,3 milliards de dollars volés à Binance le 29 octobre à la Corée du Nord. Cette alerte emploie le terme « TraderTraitor ».
Si vous recherchez ce nom, vous découvrirez que les vols de 1,5 milliard de dollars chez Bybit, de 300 millions de dollars chez Bitget et plusieurs autres affaires majeures liées aux cryptomonnaies ces dernières années y sont tous associés.
TraderTraitor n’est ni une entreprise ni une entité sur un organigramme : c’est un nom de code attribué par le gouvernement américain à une catégorie de comportements.
En avril 2022, le FBI, l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) et le Département du Trésor américain ont publié conjointement l’alerte AA22-108A, première apparition officielle de ce terme. À l’époque, il désignait plusieurs chevaux de Troie déguisés en logiciels de trading crypto, tels que DAFOM, TokenAIS et CryptAIS, dotés d’interfaces convaincantes et capables de voler des clés privées dès leur installation.
Les auteurs de ces attaques sont depuis longtemps désignés dans le secteur sous les noms de groupe Lazarus, APT38, BlueNoroff et Stardust Chollima. Il ne s’agit pas de quatre équipes distinctes : Lazarus est le nom générique ; APT38 (Mandiant), BlueNoroff (Kaspersky) et Stardust Chollima (CrowdStrike) sont trois appellations différentes données par des sociétés de cybersécurité à la même opération financière.
Deux ans plus tard, le label a été associé à un comportement spécifique. Le 23 décembre 2024, le FBI, le Centre américain de lutte contre la cybercriminalité au sein du Département de la Défense et l’Agence nationale de police japonaise ont conjointement attribué le vol de 300 millions de dollars sur DMM, utilisant pour la première fois l’expression « acteurs cybernétiques nord-coréens suivis sous le nom de TraderTraitor », et listant ses trois alias : Jade Sleet (nom de Microsoft), UNC4899 (nom de Google) et Slow Pisces (nom de Palo Alto).
L’information est désormais relativement claire : TraderTraitor désigne la cellule spécialisée dans les actifs crypto au sein du vaste groupe Lazarus, actuellement la plus lucrative. Depuis au moins 2020, elle se concentre exclusivement sur la blockchain — plateformes d’échange, DeFi, fournisseurs de services de portefeuille, fonds crypto et particuliers détenant de grandes quantités de jetons.
Du braquage de banques à celui des plateformes d’échange
Lazarus est un nom générique couvrant toutes les activités, de la suppression des disques durs de Sony Pictures en 2014 au transfert frauduleux de fonds depuis la banque centrale du Bangladesh en 2016.
Par exemple, dans l’affaire de la banque centrale du Bangladesh, les auteurs étaient connus sous le nom d’APT38, également appelé BlueNoroff. En février 2016, ils ont falsifié des instructions SWIFT (système international de messagerie interbancaire) afin de transférer 1 milliard de dollars depuis le compte de la banque centrale du Bangladesh à la Réserve fédérale de New York. Ils ont finalement réussi à détourner 81 millions de dollars, un transfert ayant été bloqué par une banque intermédiaire suite à une erreur d’orthographe.
Les techniques consistant à étudier les processus opérationnels bancaires, identifier les failles dans les vérifications manuelles et falsifier des instructions ont ensuite été reprises telles quelles contre les plateformes d’échange de cryptomonnaies.
Vers 2020, ils ont commencé à moderniser leurs méthodes pour cibler le domaine crypto. Les raisons en sont évidentes : des fonds non régulés et une liquidité satisfaisante.
Plusieurs types de méthodes d’attaque existent.
La première est le recrutement fictif : des chasseurs de têtes vous contactent sur LinkedIn, échangent aimablement, puis vous envoient un « test de codage préembauche » ou un installateur d’« outil interne ». Une fois installé, votre machine leur appartient. C’est ainsi que 620 millions de dollars ont été perdus sur Ronin.
La deuxième est la compromission de la chaîne d’approvisionnement : au lieu de tromper des personnes, ils infectent les chaînes d’outils des développeurs — dépôts malveillants sur GitHub, paquets corrompus sur npm, fournisseurs de services d’identité comme JumpCloud. Une seule victime suffit pour entraîner une série d’entreprises clientes.
La troisième consiste à modifier directement des transactions. Dans l’affaire japonaise DMM, ils ont volé les identifiants de connexion de la partie adverse, infiltré les communications internes de la société de portefeuilles Ginco, puis modifié un virement normalement légitime. Dans l’affaire Bybit, ils ont piraté l’ordinateur d’un développeur de Safe{Wallet}, injecté un script dans l’interface web front-end, si bien que le signataire voyait encore une page normale, mais signait une transaction différente.
Cela inclut également l’incident Binance cette fois-ci.
Les attaquants se sont préparés 36 heures à l’avance, ont signé 50 autorisations EIP-7702 — une nouvelle fonctionnalité Ethereum permettant à un portefeuille de « louer » temporairement un programme — puis ont fait transférer les fonds par le portefeuille chaud de Binance lui-même, en 40 minutes, sur 10 réseaux. Une société de sécurité conclut qu’ils ont très probablement déjà compromis le système de signature de Binance.
Montant impliqué dans les crimes de cette organisation
Les douze affaires les plus célèbres : 9,7 milliards de dollars.
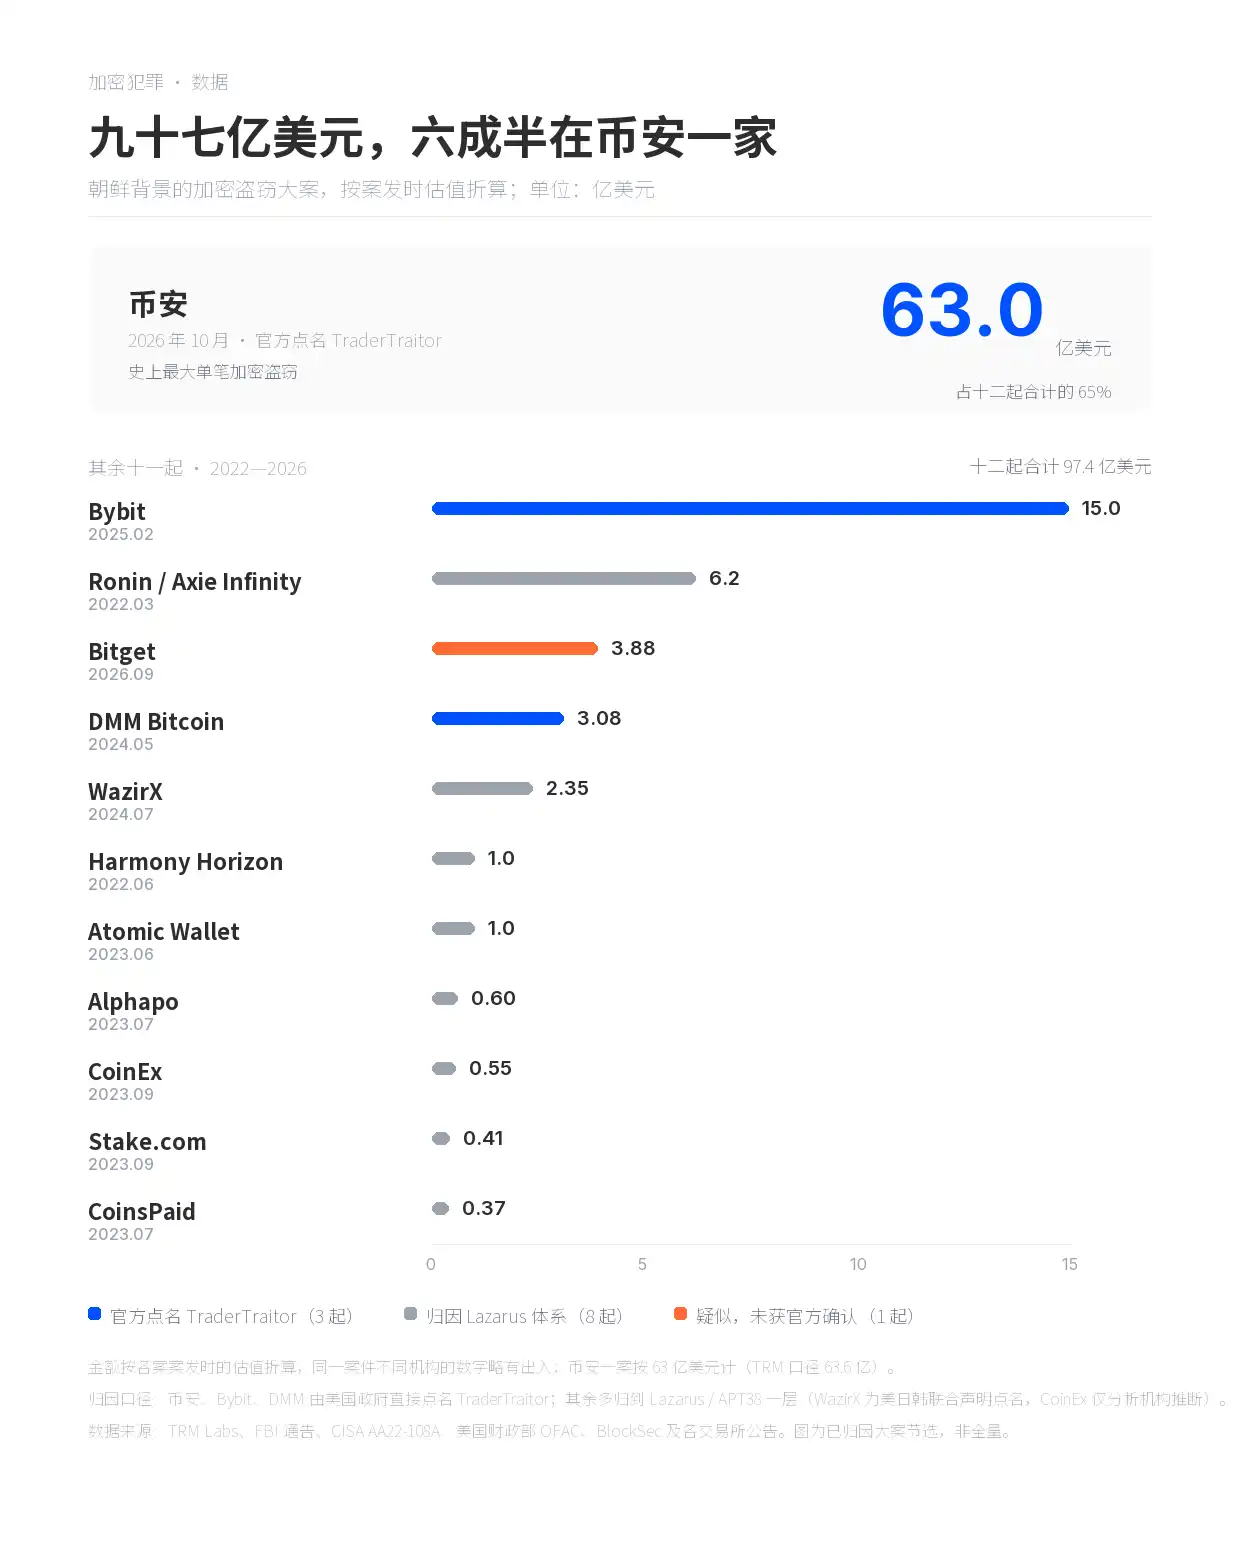
Seul Binance représente 6,3 milliards de dollars. Les onze autres affaires, survenues entre 2022 et 2026, totalisent 3,44 milliards de dollars.
Bybit : 1,5 milliard de dollars (frontend modifié) ; Ronin : 620 millions de dollars (recrutement frauduleux) ; Bitget : 388 millions de dollars (instructions de retrait falsifiées intégrées au système de portefeuille).
DMM : 308 millions de dollars ; WazirX : 235 millions de dollars ; Harmony et Atomic : 100 millions de dollars chacun ; Alphapo : 60 millions de dollars ; CoinEx : 55 millions de dollars ; Stake : 41 millions de dollars ; CoinsPaid : 37 millions de dollars.
Sur le graphique, seuls Binance, Bybit et DMM ont été désignés directement comme « TraderTraitor » par le gouvernement américain. Ronin, Harmony, Stake, Alphapo, CoinsPaid et Atomic ont été attribués par le FBI au groupe Lazarus/APT38 ; WazirX a été cité dans une déclaration conjointe des États-Unis, du Japon et de la Corée du Sud en janvier 2025 ; CoinEx n’a été identifié que par des sociétés d’analyse sur chaîne. L’affaire Bitget est soupçonnée par plusieurs institutions d’être liée à TraderTraitor, mais aucune n’en a fait l’attribution officielle.
Selon les statistiques de TRM, la Corée du Nord a mené 100 attaques depuis 2017, pour un montant total d’environ 12,8 milliards de dollars ; 7,4 milliards de dollars depuis le début de l’année ; 85 % des vols d’actifs cryptographiques mondiaux en 2026 sont attribués à la Corée du Nord. Ce tableau ne présente que douze de ces cas.
Personnes identifiables
Plusieurs pirates nord-coréens ont été nommés par les autorités américaines et leurs photos publiées. Park Jin Hyok, Jon Chang Hyok et Kim Il figuraient tous dans l’acte d’accusation de février 2021 ; Rim Jong Hyok y a été ajouté en 2024, avec une récompense de 10 millions de dollars.
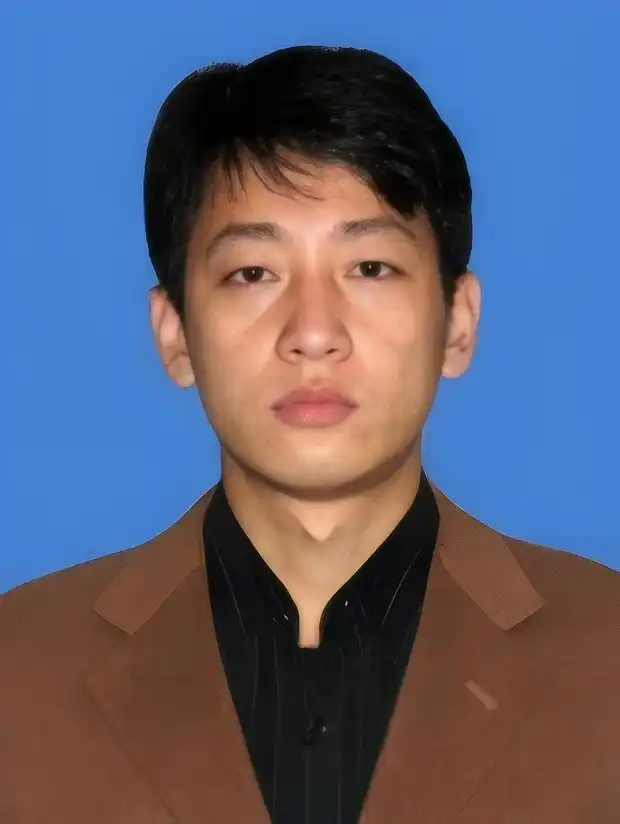
Park Jin Hyok, recherché par le FBI
Park Jin Hyok fut l’un des premiers inculpés : en juin 2018, le Département de la justice américain a engagé des poursuites pénales contre lui, et l’acte d’accusation a été rendu public en septembre de la même année. Celui-ci l’accuse notamment d’avoir participé à l’attaque contre Sony Pictures en 2014, à WannaCry en 2017 et au transfert de 81 millions de dollars depuis la banque centrale du Bangladesh en 2016. Il reste introuvable et n’a jamais comparu devant un tribunal.
Suivi du piratage de Binance
Binance a couvert environ 90 % des pertes grâce à ses fonds internes, au fonds SAFU et au fonds d’assurance des contrats à terme ; les 10 % restants consistent en jetons illiquides. Toutes les pertes sont supportées par l’entreprise, non par les utilisateurs.
Au 1er novembre, environ 2,7 milliards de dollars (soit ~42 %) ont été gelés par les émetteurs de stablecoins et le Conseil de sécurité d’Arbitrum. Les attaquants détiennent encore 420 000 ETH et 18 270 BTC, soit environ 2,4 milliards de dollars.
Le scénario de blanchiment reste classique : ponts interchaînes pour changer de chaîne, services comme THORChain pour échanger des jetons, mixeurs pour mélanger et disperser les fonds de nombreuses personnes, puis des ventes hors bourse.
Cette fois, quelques imprévus sont survenus. THORChain a récemment retardé accidentellement le blanchiment des fonds volés lors de l’attaque contre Binance, suite à une réorganisation de la chaîne Ethereum. Cette réorganisation a provoqué l’émission erronée d’un remboursement en double à un utilisateur ayant déposé 10 ETH, ce qui a déclenché une pause d’urgence du protocole, bloquant temporairement tous les échanges interchaînes, y compris ceux des blanchisseurs liés aux groupes de pirates nord-coréens.
Lors de l’attaque précédente contre Bitget, les fonds volés avaient traversé THORChain, qui ne les avait pas gelés du tout, arguant que la décentralisation empêche tout gel — contrairement à ce qu’elle avait déclaré lorsqu’elle-même avait été piratée. Lorsque THORChain réactivera ses services, si les fonds volés à Binance empruntent à nouveau ce canal, il est incertain quel prétexte elle invoquera cette fois.


