Les pirates de Binance se sont précipités pour transférer des milliards avant que les fonds ne soient gelés
 Tapbit Wire
Les auteurs de la faille estimée à 6,3 milliards de dollars contre Binance détiennent encore des milliards de dollars en cryptomonnaies volées, malgré les tentatives des émetteurs de jetons de geler les avoirs.
Cette attaque, la plus importante de l’histoire de la crypto, a débuté le jeudi à 20 h 04 UTC ; les auteurs, liés aux mêmes pirates nord-coréens responsables de la faille Bitget du mois dernier, ont immédiatement commencé à convertir les actifs.
Leur stratégie consistait à transformer les actifs gelables (comme l’USDT et l’USDC) en actifs non gelables (comme le Bitcoin (BTC) et l’Ethereum (ETH)).
Dickson Wu, ingénieur chez CertiK, a suivi 500 millions de dollars d’USDT envoyés à une seule adresse, dont 325 millions ont été vendus à des market makers contre de l’ETH à 20 h 59 UTC, soit moins d’une heure après le début de la faille.
Ils couraient contre certains des acteurs les plus puissants du secteur : les géants des stablecoins comme Tether et Circle, qui avaient déjà commencé à bloquer les adresses associées au vol.
Binance a indiqué vendredi qu’environ 3 milliards de dollars des actifs volés avaient été gelés sur la blockchain, sur un total estimé à 6,3 milliards, et qu’elle collaborait avec les forces de l’ordre, les émetteurs et des sociétés d’analyse blockchain pour retracer d’autres fonds.
L’ampleur du vol est stupéfiante, même dans le domaine de la crypto, mais avec près de la moitié des actifs déjà gelés, quelle part des cryptomonnaies volées les auteurs peuvent-ils réellement dépenser ?
Une cryptomonnaie avec interrupteur
Contrairement au BTC ou à l’ETH, cryptomonnaies décentralisées sans émetteur central ni possibilité de « pause », les stablecoins centralisés comme l’USDT de Tether et l’USDC de Circle possèdent des émetteurs capables de geler les jetons détenus à des adresses spécifiques.
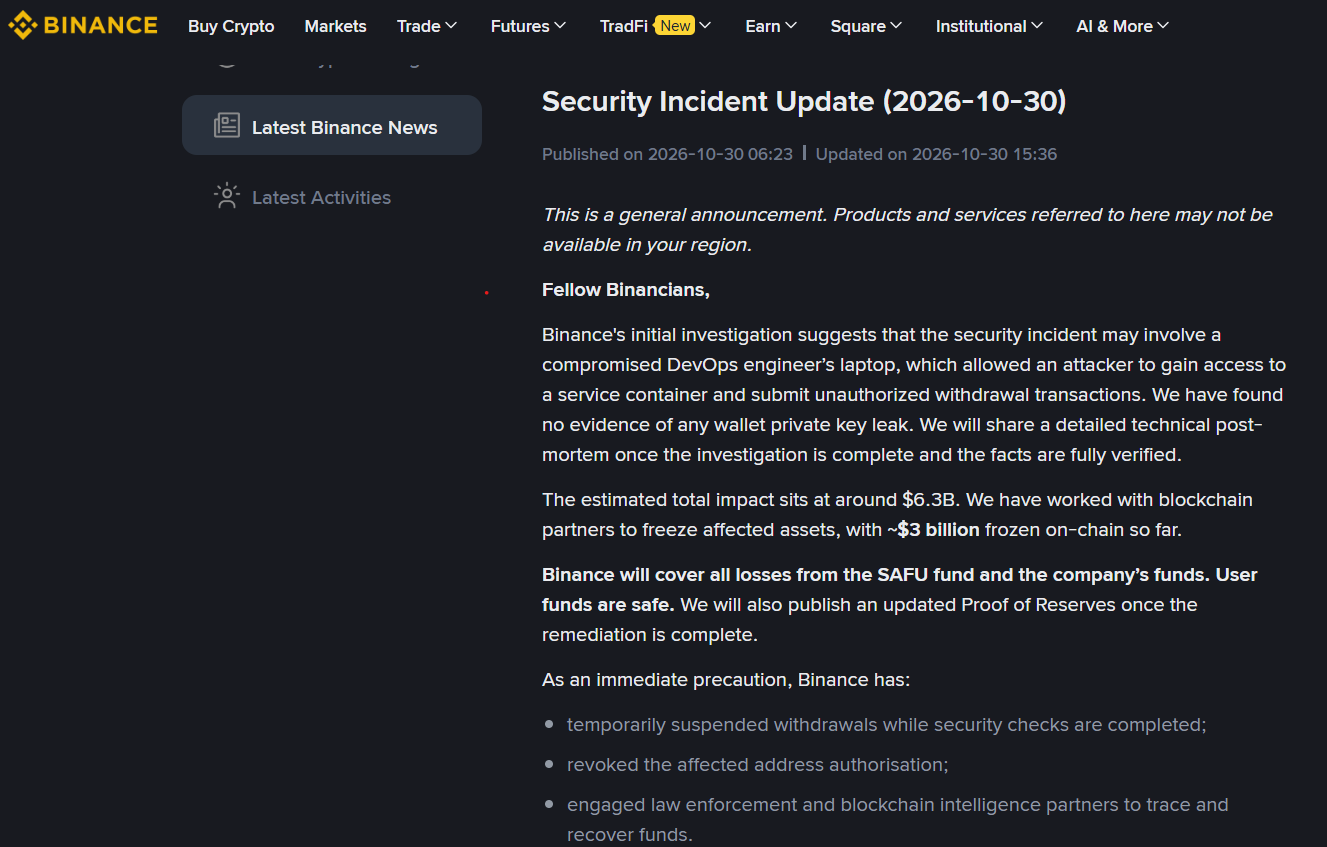
Binance affirme coopérer avec les autorités pour retracer les fonds. Source : Binance
Cela leur confère la capacité d’agir rapidement dans de tels cas. Tether a gelé environ 1,567 milliard de dollars d’USDT au total, le premier grand gel ayant eu lieu 37 minutes seulement après que les fonds volés eurent atteint le portefeuille Ethereum principal des pirates.
Circle a gelé environ 823 millions de dollars d’USDC trois minutes plus tard, suivie rapidement par d’autres émetteurs comme Ripple et World Liberty Financial.
La capacité de rendre des cryptomonnaies inopérantes n’est pas propre aux stablecoins : bien qu’ils n’aient pas d’émetteur central, certains protocoles décentralisés comme Arbitrum n’ont pas non plus resté inactifs.
Le Conseil de sécurité d’Arbitrum a transféré environ 30,5 millions de dollars en ARB et ETH vers un portefeuille intermédiaire gelé, où ils ne pourront être déplacés qu’après une nouvelle décision du conseil ou un vote de la gouvernance DAO d’Arbitrum.
Une distinction essentielle demeure : les fonds gelés ne signifient pas nécessairement des fonds récupérés. Geler des actifs empêche les auteurs présumés de les dépenser, mais ne les restitue pas automatiquement à Binance ou à ses utilisateurs.
La complication liée à Aave
Le protocole de prêt décentralisé Aave ajoute une couche supplémentaire de complexité à l’équation. Entre 20 h 58 et 21 h 01 UTC, un portefeuille associé aux attaquants a déposé 60 millions de dollars en USDT sur Aave V3 sur Ethereum et emprunté 44,6 millions de dollars d’Ether encapsulé (WETH), environ 40 minutes avant le premier gel.
LlamaRisk, fournisseur de services de gestion des risques pour Aave, a indiqué dans sa mise à jour de 1 h 00 que la position de l’attaquant comportait ensuite environ 59,9 millions de dollars d’USDT en garantie contre une dette de 43,8 millions de dollars. Aave a précisé que cette position restait largement couverte et ne mettait pas les fournisseurs du protocole en danger.
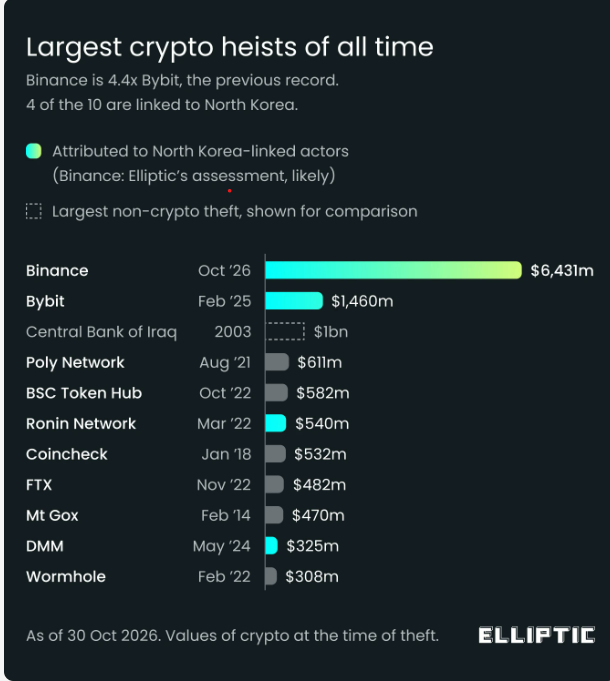
Plus gros vols cryptographiques de tous les temps. Source : Elliptic
Comme l’USDT avait déjà été déposé dans le pool de prêt d’Aave, la mise sur liste noire du portefeuille de l’attaquant ne permettait pas de récupérer automatiquement la garantie détenue par le protocole, comme l’a expliqué Marc Zeller, fondateur de l’Aave Chan Initiative :
« L’USDT est une monnaie réelle adossée au dollar, et la position est criminelle mais largement couverte aux yeux du protocole. »
Pour empêcher tout nouveau dépôt ou emprunt, Aave a temporairement gelé les marchés de ses versions V3 et V4, bien que les utilisateurs existants puissent toujours retirer des fonds, rembourser des prêts et liquider des positions.
Aave a ensuite levé son gel préventif sur les marchés V3 et V4, affirmant que ses contrats n’avaient pas été affectés et que les positions restaient largement couvertes.
« Juste une autre journée dans le monde de la crypto », a déclaré Zeller.
Que peuvent donc conserver réellement les attaquants ?
Elliptic estime qu’un montant de 2,84 milliards de dollars avait été gelé à 7 h 00 UTC vendredi, tandis que les attaquants conservaient encore environ 3,33 milliards de dollars d’actifs que les émetteurs ne pouvaient pas immobiliser.
Bien que le gel ait presque divisé par deux le montant potentiellement récupérable par les attaquants, cela ne signifie pas que tous les fonds restants sont sûrs ou récupérables.
Le bitcoin et l’ether n’ont pas d’émetteur centralisé capable de mettre sur liste noire des adresses individuelles, contrairement à Tether ou Circle. Une fois convertis en ces cryptomonnaies natives, les actifs volés peuvent faire l’objet de restrictions transactionnelles, mais leur gel est nettement plus difficile.
Binance s’est engagée à couvrir toutes les pertes grâce à son Fonds sécurisé pour les utilisateurs (SAFU) et à ses fonds propres, et affirme que les actifs des utilisateurs restent protégés ; selon la dernière mise à jour de Richard Teng, PDG de Binance, l’exchange « récupère déjà les actifs volés au profit des utilisateurs ».
Magazine : Octobre noir de la cybersécurité : comment vous protéger


