L'illusion de la sécurité dans l'industrie des cryptomonnaies vue à travers le vol survenu chez Binance : gel des actifs, indemnisation et centralisation
 Tapbit Wire
Dans la matinée du 30 octobre, heure de Pékin, Binance a été attaquée par des pirates informatiques, et des actifs provenant de plusieurs portefeuilles chauds sur diverses blockchains ont été transférés successivement. Ce jour-là même, Binance a confirmé qu’impact total de cet incident de sécurité s’élevait à environ 6,3 milliards de dollars, dont environ 3 milliards gelés sur la blockchain, et s’est engagée à couvrir intégralement les pertes grâce au fonds SAFU et à ses propres fonds.
Selon la valeur au moment du vol, il s’agit du plus important vol jamais enregistré dans l’histoire de l’industrie des cryptomonnaies, soit environ quatre fois le montant dérobé lors de l’incident Bybit en 2025. Suite à cette nouvelle, le bitcoin est brièvement tombé sous les 77 000 $, tandis que le BNB a chuté de près de 10 %.
En dehors des 3 milliards de dollars gelés, où sont allés les actifs restants ? Binance affirme qu’il s’agit d’une attaque complexe ; comment les assaillants ont-ils manipulé le système de signature de l’échange à leur avantage ? Que signifie concrètement l’engagement d’une indemnisation intégrale en termes de coûts ?
1. 50 autorisations pré-signées, 3 minutes et 24 secondes pour vider le portefeuille chaud principal de Binance
Le processus de sortie des fonds durant la nuit de l’attaque a été reconstitué par ChainCatcher dans l’article « Revue complète du vol de 5,6 milliards de dollars chez Binance : He Yi affirme que toutes les pertes seront couvertes ». Des analyses ultérieures menées sur la chaîne par divers acteurs ont enrichi ces détails.
Selon l’analyse du cofondateur de Cobo, Shen Yu, les attaquants avaient préparé à l’avance une liste de transfert couvrant 64 jetons et effectué deux essais avec un portefeuille-test, le dernier ayant eu lieu environ trois heures et demie avant l’attaque réelle. Yu Xian, fondateur de Slow Mist, a indiqué que les opérations des pirates étaient quelque peu grossières, mais qu’ils s’étaient soigneusement entraînés avant d’agir.
Selon les statistiques de TRM Labs, les premiers transferts ont concerné cinq portefeuilles sur le XRP Ledger à 4 h 05, soit environ 20 minutes avant les gros transferts sur Ethereum. Par la suite, des portefeuilles sur Solana, Bitcoin, Tron et d’autres blockchains ont été vidés successivement, impliquant au total dix blockchains.
Sur Ethereum, les analyses de Shen Yu et de la société de sécurité Blockaid montrent que les attaquants ont diffusé à 4 h 20 une transaction contenant 50 autorisations, ciblant le portefeuille chaud Binance 14 de Binance.
Grâce au mécanisme EIP-7702, un portefeuille ordinaire peut déléguer ses droits d’exécution à un contrat intelligent en signant des autorisations, mais chaque autorisation n’est valide que pour le numéro de séquence de la transaction concernée.
Comme Binance 14 traitait continuellement les retraits utilisateurs, ce numéro de séquence changeait constamment. Les attaquants avaient préparé à l’avance 50 signatures consécutives correspondant à des numéros de séquence, dont l’une a réussi, permettant ainsi le transfert massif des actifs du portefeuille 3 minutes et 24 secondes plus tard.
Par la suite, la délégation est restée valide : dès qu’un nouveau fond entrait dans le portefeuille, il était immédiatement transféré à nouveau. Le dernier transfert recensé par TRM Labs a eu lieu à 7 h 56. À mesure que les actifs quittaient le portefeuille Binance, une course entre gel et transfert a commencé.
2. Environ 3 milliards de dollars gelés, 18 000 BTC toujours aux mains des pirates
Les émetteurs de stablecoins ont été les premiers à réagir. Trente-sept minutes après le transfert principal, Tether a gelé plus de 970 millions de USDT dans le portefeuille principal destinataire. Le PDG de Tether, Paolo Ardoino, a ensuite indiqué que plus de 1,56 milliard de USDT liés à cet incident avaient été gelés.
Le PDG de Circle, Jeremy Allaire, a également déclaré que Circle avait gelé plus de 800 millions de USDC. Ripple a gelé 40,54 millions de RLUSD, et World Liberty Financial a gelé les USD1 associés.
Selon les statistiques sur la chaîne, sur les environ 3,75 milliards de dollars transférés sur Ethereum, environ 2,4 milliards ont été gelés ; sur les environ 630 millions transférés sur Tron, environ 380 millions ont été gelés.
Les attaquants l’avaient clairement anticipé. Shen Yu a souligné qu’au cours de l’attaque, ils avaient échangé une partie des USDT et autres actifs gelables contre de l’ETH afin d’éviter les gels imposés par les émetteurs. Selon TRM Labs, les attaquants ont vendu environ 325 millions de USDT à des market makers avec une décote supérieure à 10 %, obtenant environ 122 000 ETH.
La plateforme d’analyse sur chaîne Lookonchain a observé que les attaquants ont également vendu sept jetons, dont UNI, ENA et PEPE, obtenant au total environ 70 000 ETH. L’analyste sur chaîne Yu Jin a déploré que le seul gagnant sur ce marché soit le pirate.
Selon les statistiques d’Arkham, les émetteurs ont gelé environ 2,8 milliards de dollars, tandis que les actifs encore transférables par les pirates s’élèvent à environ 2,9 milliards de dollars, principalement composés de 496 000 ETH répartis sur dix adresses et de 18 270,2 BTC répartis sur 19 adresses immobiles depuis 4 h 48.
Des transferts d’ETH ont commencé : selon la plateforme de surveillance sur chaîne Onchain Lens, les attaquants ont transféré plus de 17 000 ETH vers une nouvelle adresse dans l’après-midi du 30.
Concernant l’identité des attaquants, TRM Labs les attribue avec une forte probabilité au groupe nord-coréen de pirates TraderTraitor, déjà identifié par le FBI comme cerveau de l’affaire Bybit.
Le détective sur chaîne ZachXBT a indiqué que les attaquants pourraient appartenir au groupe nord-coréen Lazarus et a découvert que des fonds issus du vol chez Binance et de celui chez Bitget en septembre ont été envoyés vers la même adresse via THORChain et mélangés.
Yu Xian, fondateur de Slow Mist, a également déclaré que les fonds du pirate de Binance étaient liés à l’adresse pirate du vol Phemex de début 2025, impliquant lui aussi des pirates nord-coréens.
Toutefois, TRM Labs souligne que, cette fois, les attaquants ont surtout utilisé des bourses de market makers et des protocoles de prêt pour transférer les fonds, contrairement à l’usage massif de ponts interchaînes dans l’affaire Bybit.
3. Binance promet une indemnisation intégrale ; l’enquête se poursuit
Après la détection des transferts anormaux, Binance a d’abord indiqué avoir pris connaissance de rapports sur d’éventuels problèmes de sécurité, sans toutefois confirmer si les fonds utilisateurs étaient affectés.
Vers 5 h 52, Binance a annoncé que certains retraits utilisateurs avaient été bloqués en raison d’erreurs techniques.
Environ vingt minutes plus tard, l’annonce officielle précisait que les retraits reprendraient une fois les problèmes de sécurité entièrement résolus, et le trading Binance Alpha a ensuite été suspendu.
Vers 8 h, He Yi, co-fondateur de Binance, a déclaré que Binance couvrirait intégralement les pertes subies.
Vers 8 h 30, Binance a annoncé la suspension de tous les dépôts et retraits.
À 10 h 23, Binance a publié ses premiers résultats d’enquête, indiquant que l’incident pourrait résulter du piratage de l’ordinateur d’un ingénieur DevOps, permettant à l’attaquant d’accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées. Aucune fuite de clés privées de portefeuille n’a été détectée à ce jour.
Au fil de l’enquête, à 12 h 36, Binance a indiqué que les dépôts fonctionnaient normalement et que les retraits reprendraient dans les 48 heures suivant la finalisation des correctifs de sécurité, précisant que l’incident résultait de plusieurs facteurs, le piratage d’un ordinateur étant probablement le point d’entrée.
À 16 h 56, Binance a annoncé qu’une enquête approfondie avait révélé d’autres vecteurs d’intrusion, signifiant qu’il s’agissait d’une attaque complexe.
La responsable de la communauté chinoise de Binance, sisi, a expliqué que le piratage de l’ordinateur d’un employé n’était que le point de départ de l’attaque, et qu’aucun ingénieur spécifique ne pouvait transférer des fonds d’un simple clic. Le co-PDG Richard Teng a précisé que l’enquête n’incriminait aucun individu.
Il convient de noter qu’à peine trois jours avant l’incident, Binance avait annoncé que son équipe de sécurité avait identifié et bloqué plusieurs attaques liées à la Corée du Nord la semaine précédente, et avait alerté sur des tentatives de pirates nord-coréens visant à inciter leurs cibles à exécuter des programmes malveillants via de faux entretiens d’embauche et des tests de code.
Concernant l’indemnisation, Binance a indiqué qu’elle couvrirait toutes les pertes grâce au fonds SAFU et aux fonds propres de la société, et publierait une preuve de réserves actualisée une fois les réparations terminées. CZ a précisé que les pertes s’élèvent à environ 6 milliards de dollars, dont 3 milliards ont été gelés, le fonds SAFU représentant environ 1 milliard, et l’écart restant étant d’environ 2 milliards de dollars.
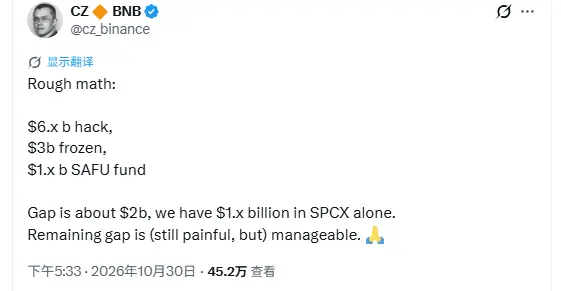
Il a déclaré que Binance avait investi 500 millions de dollars lors de l’acquisition de Twitter par Musk, et que les actions SPCX détenues en conséquence valent désormais plus d’un milliard de dollars, ce qui permettrait de couvrir la majeure partie de l’écart restant, tandis que la partie résiduelle, bien que douloureuse, reste gérable.
He Yi a ensuite répondu que le chiffre d’affaires annuel de l’entreprise suffisait à couvrir les pertes, rendant ainsi inutile, pour l’instant, la vente d’actions SpaceX.
Précédemment, le blogueur cryptomonnaie Crypto Brave avait estimé, sur la base d’évaluations tierces (Forbes, etc.) situant le chiffre d’affaires annuel entre 16 et 17 milliards de dollars, que Binance pourrait récupérer ses pertes en moins d’un an.
4. Le BTC volé peine à exercer une pression vendeuse ; la suspension des retraits a un impact plus fort
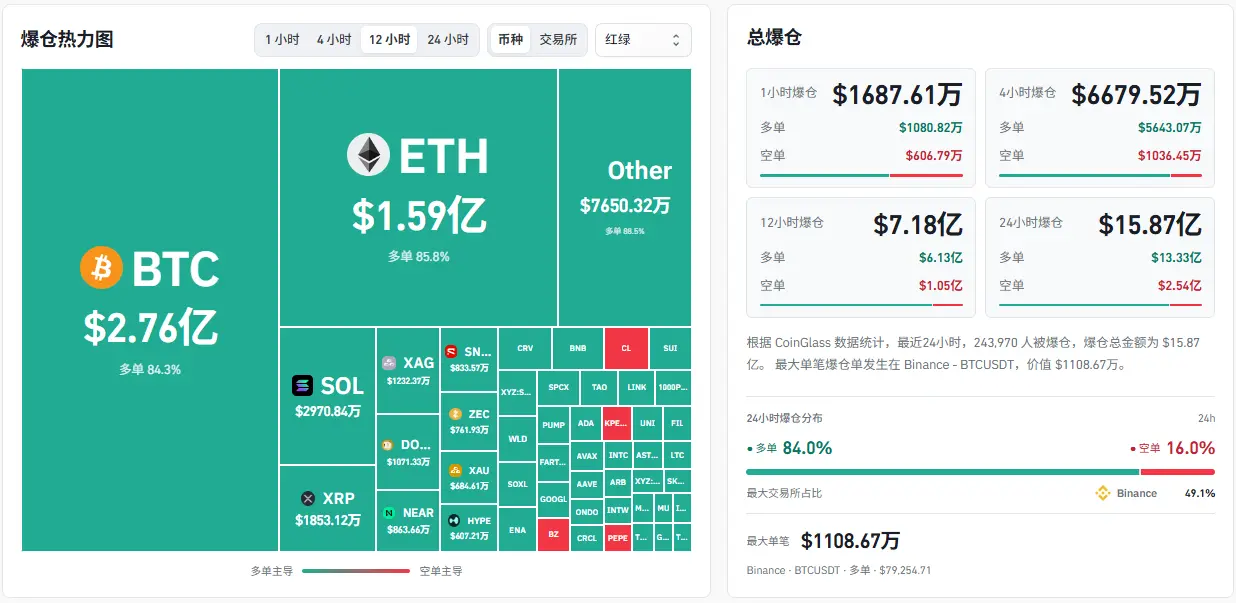
Après la diffusion de la nouvelle, le marché des cryptomonnaies a globalement chuté. Les données montrent qu’une heure après l’attaque, des liquidations d’un montant total de 627,7 millions de dollars se sont produites sur l’ensemble du réseau, dont 606,6 millions de dollars concernaient des positions longues, Binance représentant à elle seule 344,8 millions de dollars.
Avec 18 000 BTC aux mains des pirates, la préoccupation immédiate du marché est la pression vendeuse. L’analyste cryptomonnaie Benson Sun estime qu’il est peu probable que cette quantité de BTC génère réellement une telle pression. Il n’existe pas sur Bitcoin de grand « mixer » liquide comme Tornado Cash, et les adresses associées seront marquées par les principales bourses et sociétés d’analyse on-chain. Fractionner les adresses et mixer les bitcoins est un projet qui prendrait des années, puis nécessiterait encore des ventes à décote via des transactions de gré à gré. Selon lui, le BTC volé semble baissier, mais constitue en réalité un verrouillage déguisé.
Le KOL crypto Australian Lion a également souligné que les services de mixage bitcoin comme ChipMixer, Bitcoin Fog et Samourai ont été fermés ou poursuivis ces dernières années. La plupart des bourses centralisées appliquent également des procédures KYC strictes et coopèrent au gel des fonds. En 2016, Bitfinex avait été piratée pour environ 120 000 BTC, mais le pirate n’en avait blanchi qu’une faible partie. Six ans plus tard, les autorités américaines ont récupéré environ 94 000 BTC.
Bobby Lee, fondateur de la société de stockage crypto Ballet, a déclaré qu’il est très probable que ces bitcoins ne puissent pas être récupérés : ni Binance, ni le pirate ne parviendront à les récupérer, rendant leur vente extrêmement difficile ; cette partie de BTC pourrait donc rester inactive sur la chaîne pendant longtemps.
La situation est différente pour l’ETH. Benson Sun a précisé qu’un grand nombre de jetons ERC-20 avaient été échangés contre de l’ETH, puis transférés vers Tornado Cash, rendant leur traçabilité très difficile. La pression vendeuse réelle potentielle serait estimée à plusieurs milliards de dollars.
Les altcoins ont en réalité chuté davantage, avec des jetons comme Solana et XRP subissant des baisses supérieures à celles du Bitcoin et de l’Ethereum. Le KOL Seven Research estime que cela est directement lié à la suspension des retraits. La plupart des market makers et institutions quantitatives du secteur détiennent leurs comptes de marge principaux sur Binance, et de nombreuses institutions pratiquent l’arbitrage inter-bourses ou le couverture. Lorsque Binance suspend les retraits, leur chaîne de financement se bloque immédiatement. À mesure que le marché continue de fluctuer, elles ne peuvent pas retirer leurs fonds de Binance pour alimenter leurs marges sur d’autres plateformes, et doivent donc liquider de force leurs positions sur d’autres bourses et sur la chaîne afin de récupérer des liquidités.
Seven Research a également mentionné que de nombreuses bourses secondaires et tertiaires, plateformes de gestion de patrimoine et trésoreries de projets concentrent essentiellement leurs fonds sur les comptes institutionnels de Binance. Si la suspension des retraits se prolonge, ces plateformes pourraient faire face à une ruée bancaire.
Certaines institutions ont déjà pris des mesures. Amanda He, directrice des investissements de ChainUp Investment, a déclaré à Reuters qu’elles avaient vendu toutes leurs positions sur Binance, transférant d’abord ce qui était possible, puis vendant le reste contre des stablecoins.
Concernant les perspectives du marché, le trader crypto Bonk Guy a indiqué ne pas croire que le marché soit sorti d’affaire. Il a rappelé les liquidations massives du 11 octobre dernier, où beaucoup pensaient que le creux arriverait immédiatement, alors que le marché a connu une longue période de stagnation. Il conseille donc la prudence dans la recherche de fonds et la vigilance face à une éventuelle deuxième chute.
Les investisseurs déplorent également que gagner de l’argent sur le marché des cryptomonnaies devienne de plus en plus difficile, et qu’il soit encore plus ardu de protéger son capital.
V. La clé privée est sécurisée, mais le processus de signature a été compromis
Au-delà des fluctuations de prix, ce qui a accru la vigilance du secteur face à cet incident, ce sont les problèmes de sécurité qu’il a révélés.
Binance affirme qu’aucune fuite de clé privée n’a été détectée, et que l’attaquant ne semble pas avoir eu besoin de celle-ci. TRM Labs a souligné que les portefeuilles d’où les actifs ont été transférés sont répartis sur dix blockchains, avec différents types de clés et schémas de signature, et pourtant tous ont généré des signatures valides pour l’attaquant en environ trente minutes.
L’explication la plus probable est que l’attaquant a acquis la capacité de faire signer des transactions à volonté par le système de signature des portefeuilles chauds de Binance.
Les 50 autorisations ont été signées par lots à l’avance, ce qui suggère que cet accès pourrait être limité dans le temps ou nécessiter une demande de signatures via un système spécifique.
Ido Ben-Natan, PDG de la société de sécurité Blockaid, estime également que cet incident ressemble à une atteinte à l’infrastructure de signature, sans fuite de la clé privée elle-même. Shen Yu pense aussi que le problème central pourrait résider dans le processus de signature. Aucune vulnérabilité contractuelle n’a été identifiée à ce jour, et Binance devra confirmer s’il s’agit d’une fuite de clé privée ou d’une exploitation du système de signature.
Toutefois, 23pds, directeur de la sécurité de l’information chez Slow Mist, penche davantage pour l’hypothèse d’une fuite de clé privée. Seven Research estime également que le fait que l’attaquant ait pu vider un autre portefeuille intelligent sous Binance indique que la clé privée principale aurait pu tomber entre les mains du pirate.
Les échanges sectoriels se sont rapidement tournés vers la défense. Xu Mingxing, fondateur d’OKX, a déclaré que la sécurité ne devrait pas devenir un champ de compétition commerciale. Il propose d’ajouter des vérifications supplémentaires et des délais de sécurité pour les gros retraits vers des adresses non vérifiées et les transactions accordant des autorisations aux contrats intelligents, ces restrictions devant être appliquées au niveau de la signature cryptographique, afin qu’elles ne puissent pas être contournées même en cas de compromission du système de gestion des portefeuilles. Il appelle aussi à créer un mécanisme de collaboration sectorielle pour geler rapidement, le cas échéant, les actifs volés suspects conformément à la loi.
Le fondateur de Gate, Han Lin, a partagé une solution de coffre-fort : la clé privée est divisée en trois fragments via MPC, détenus respectivement par l’appareil de l’utilisateur, Gate et un tiers chargé de la reprise après sinistre. Les transferts d’actifs sont soumis à un délai de 48 heures, durant lequel l’utilisateur peut bloquer la transaction à tout moment.
Il convient de noter qu’heures avant l’incident, Microsoft a publié un rapport évaluant le niveau d’intégration de l’IA par huit groupes de pirates nord-coréens ; trois d’entre eux utilisent déjà l’IA dans leurs processus d’attaque quotidiens. Toutefois, il n’est pas encore confirmé que l’IA ait été utilisée dans cette attaque.
Yishi, fondateur de la société de portefeuilles matériels OneKey, estime que ni Bybit ni Binance n’ont vu leurs clés privées directement volées : l’attaquant a compromis le processus d’approbation des transactions, un risque présent aussi dans le stockage à froid.
Yishi cite l’ETF Bitcoin le plus important au monde, IBIT. Selon CoinGlass, IBIT détient actuellement environ 760 000 BTC, principalement détenus par Coinbase. Bien que BlackRock prévoie d’ajouter Anchorage Digital comme dépositaire supplémentaire en 2025, aucune opération de transfert n’est prévue à ce jour selon le dernier rapport trimestriel. L’assurance contre les infractions commerciales de 320 millions de dollars déclarée par Coinbase est mutualisée entre tous ses clients et couvre moins de 1 % du volume actuel d’IBIT.
En cas de vol massif non récupéré ou insuffisamment indemnisé, les pertes pourraient incomber aux détenteurs de l’ETF. Des soupçons pèsent sur IBIT comme cible potentielle de l’attaque.
Parallèlement, des fonds affluent vers IBIT. Du Jun, co-fondateur de Huobi, indique que des family offices pour lesquels il a configuré des BTC il y a plusieurs années, après avoir subi des piratages d’échanges et des incidents de sécurité liés à la chaîne logistique des portefeuilles à froid, ont converti leurs BTC en IBIT, certains vendant même directement leurs bitcoins pour acheter de l’or physique. Certains investisseurs cryptos considèrent que détenir du Bitcoin au comptant est un choix plus fiable.
VI. La controverse sur le droit de gel refait surface, et les limites de l’intervention sur chaîne sont scrutées
Lorsque la clé privée et le processus peuvent tous deux être compromis, le gel sur chaîne devient un moyen essentiel de récupérer les actifs.
Le 30 à 8 h 19, Arbitrum a publié un communiqué annonçant qu’un comité de sécurité avait pris des mesures d’urgence pour transférer 74 559 805 ARB et 8 425 ETH depuis une adresse liée à l’attaque de Binance sur Arbitrum One vers un portefeuille intermédiaire gelé, d’une valeur d’environ 30 millions de dollars.
Ces actifs ne peuvent être manipulés ultérieurement que par le comité de sécurité ou accessibles via un vote de gouvernance mené par l’Arbitrum DAO.
Certains analystes ont précisé que le comité de sécurité avait temporairement mis à niveau un contrat système pour exécuter le transfert au nom de l’adresse de l’attaquant, puis rétabli l’implémentation initiale, le tout sans signature de l’attaquant.
Selon la charte d’Arbitrum, de telles mesures d’urgence exigent l’approbation d’au moins 9 des 12 membres du comité. En avril, Arbitrum avait gelé 30 766 ETH dans l’affaire de vol chez KelpDAO de la même manière, les deux interventions visant des fonds attribués à la Corée du Nord.
L’analyste sur chaîne Yu Jin a plaisanté en disant que le pirate n’avait probablement pas prévu qu’Arbitrum puisse transférer directement des fonds depuis son portefeuille. Le gel lui-même a suscité un nouveau débat.
Les partisans jugent justifié de geler les actifs du pirate. L’analyste crypto yyy a souligné que la décentralisation vise à lutter contre le pouvoir et servir le public. Si des moyens centralisés permettent d’aider le public, cela est louable — or, geler les actifs du pirate rentre dans cette catégorie.
Les sceptiques se concentrent surtout sur les limites du pouvoir. Le chercheur crypto CyberSatoshi rappelle que l’ETH sur Ethereum Mainnet est immuable, mais que les soldes sur Rollup sont gérés par un multisig 12-sur-9, et que la souveraineté des actifs L2 dépend des clés d’administrateur contrôlant le pont interchaînes. Certains analystes interrogent aussi les conditions dans lesquelles la gouvernance blockchain devrait pouvoir transférer des actifs sans la signature du propriétaire — une question qui demande encore des limites plus claires.
Après le gel, la question de la propriété des actifs pose aussi un dilemme. L’ETH gelé dans l’affaire KelpDAO devait initialement compenser les utilisateurs affectés, mais début mai, un groupe de créanciers dotés d’ordonnances judiciaires contre la Corée du Nord, non encore indemnisés, a obtenu une injonction aux États-Unis, revendiquant ce montant comme propriété nord-coréenne. Le 8 mai, le tribunal fédéral du district sud de New York a autorisé l’Arbitrum DAO à voter le transfert des actifs à Aave LLC, mais l’injonction a été transférée avec les actifs, et le tribunal a reporté sa décision sur le litige central.
Au moment de la publication, les retraits de Binance ne sont pas encore rétablis ; leur redémarrage est prévu le 1er novembre selon le calendrier officiel. La date de publication du rapport sur la preuve des réserves et de l’audit technique, le moment où les BTC et ETH restants commenceront à circuler, ainsi que la répartition finale des quelque 3 milliards de dollars d’actifs gelés, restent à préciser dans les prochains développements.


