Après la reprise des retraits, les fonds n'ont pas diminué, mais ont plutôt augmenté. Comment Bitget a-t-elle inversé la situation en cinq jours ?
 Tapbit Wire
Auteur original : WhiteRunner
Ces dernières années, les incidents de sécurité majeurs sur les plateformes d’échange n’ont pas été rares, et les vecteurs d’attaque se sont progressivement étendus des portefeuilles chauds et des systèmes de signature aux droits internes et aux services tiers. À mesure que les systèmes deviennent plus complexes, les périmètres à défendre s’élargissent également.
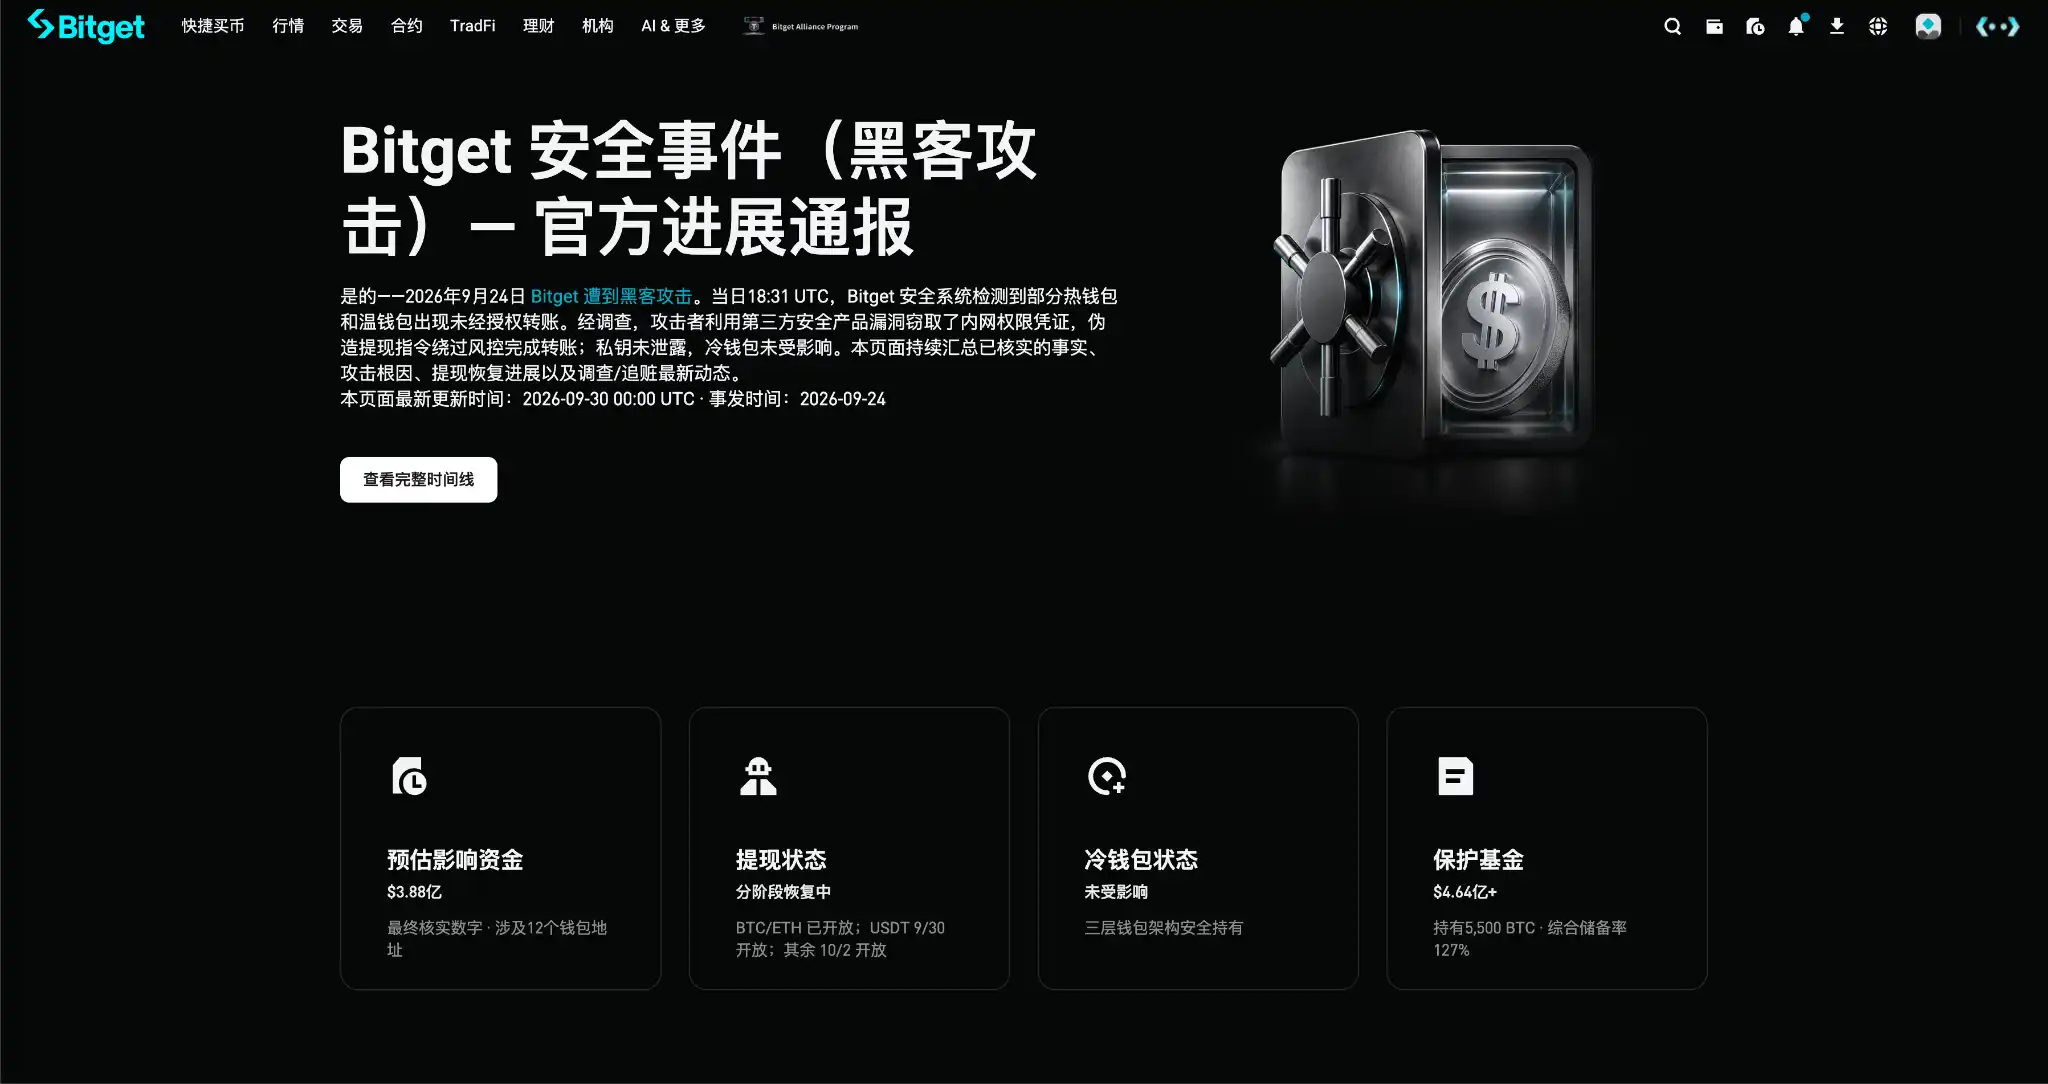
Le 25 septembre, Bitget a subi un incident de sécurité, confirmé par la suite comme ayant affecté environ 388 millions de dollars d’actifs. La PDG Gracy Chen a déclaré lors d’un direct qu’il s’agissait du premier incident de ce type en huit ans d’existence de la plateforme. Selon le rapport d’enquête publié par SlowMist, les premières activités malveillantes détectées impliquaient une vulnérabilité zéro-day sur un nœud d’un produit de sécurité tiers. Les enquêtes menées conjointement par Mandiant et SlowMist ont identifié l’infrastructure de sécurité tierce comme point d’entrée de l’attaque, qui a finalement conduit à l’environnement des portefeuilles de Bitget.
Après l’incident, Bitget a annoncé que les pertes seraient couvertes par son fonds de protection des utilisateurs. À ce moment-là, ce fonds, créé en 2022, détenait 5 500 BTC, soit plus de 464 millions de dollars. Gracy s’est engagée à le reconstituer à hauteur de 300 millions de dollars dans la semaine suivant son utilisation, afin de revenir au niveau initial fixé lors de sa création en 2022. Cet engagement a été tenu comme prévu le 30 septembre.
Les retraits ont également repris selon le calendrier initialement annoncé. À 16h00 le 28 septembre, le BTC a été le premier à réouvrir aux retraits. Après la reprise des retraits en ETH le 29, les portefeuilles chauds concernés sont rapidement passés d’un solde net sortant à un solde net entrant, et leur solde a même légèrement dépassé le niveau initial avant la réouverture — signe d’un retour progressif de la confiance des utilisateurs. Au moment de la publication, tous les actifs ont retrouvé la possibilité de retrait.
Du vol de près de 400 millions de dollars à la reprise des retraits et au retour des fonds, seulement quelques jours se sont écoulés. Comment les pirates ont-ils transféré les actifs sans fuite de clé privée ? Comment un fonds de protection mis en place quatre ans à l’avance a-t-il véritablement joué son rôle ? Et que Bitget a-t-elle fait pour amorcer l’inversion de la situation ?
1. Les pirates ont exploité une vulnérabilité zéro-day pour pénétrer un produit de sécurité tiers
Un aspect particulièrement inhabituel de cette attaque est que la clé privée de Bitget n’a pas fui, que le portefeuille froid n’a pas été compromis, et qu’il ne s’agit pas non plus d’une vulnérabilité de contrat intelligent. Le point d’entrée trouvé par les pirates était en réalité un produit de sécurité tiers utilisé par la plateforme.
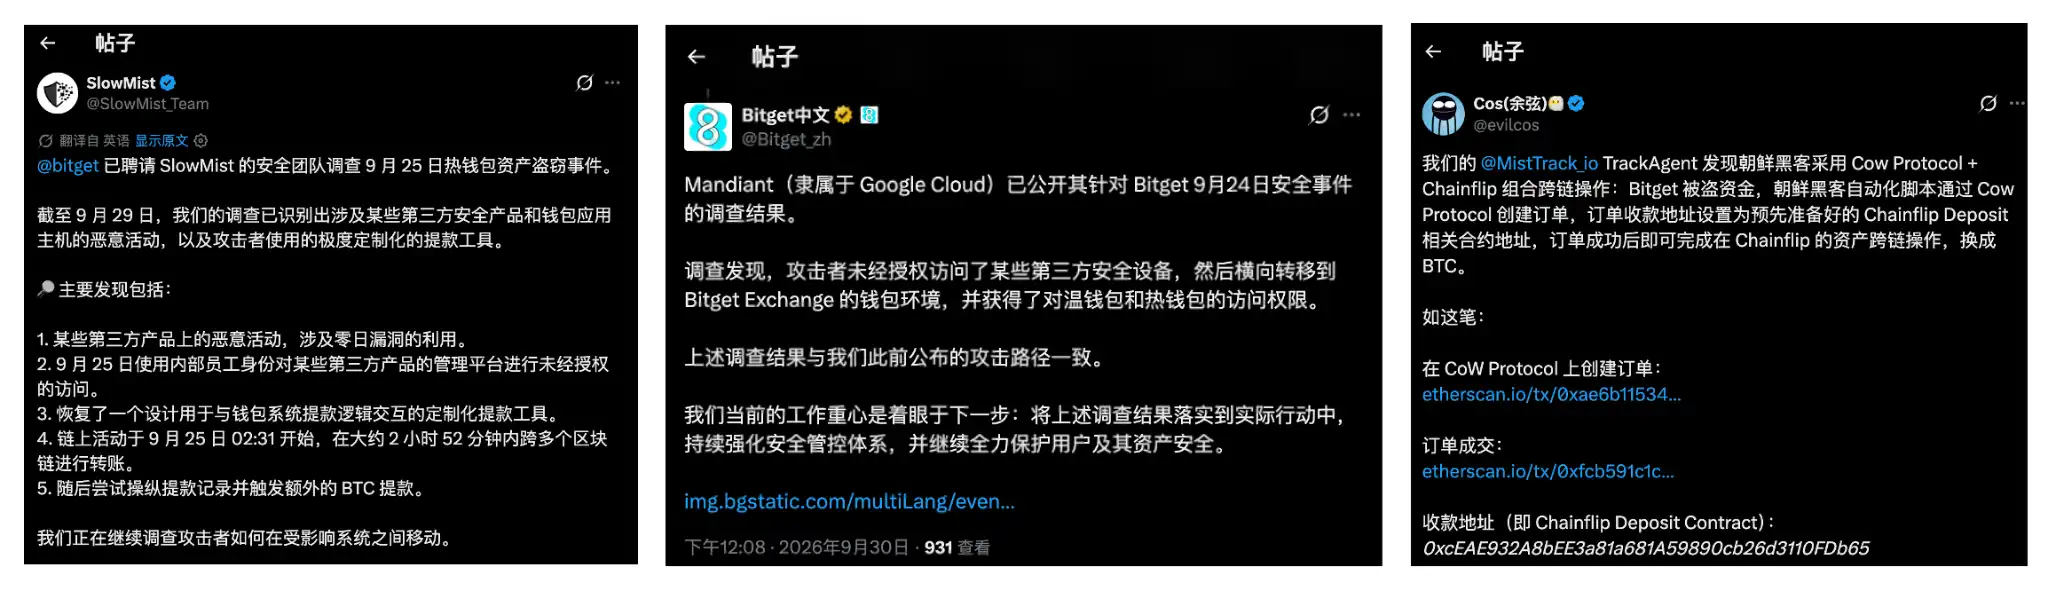
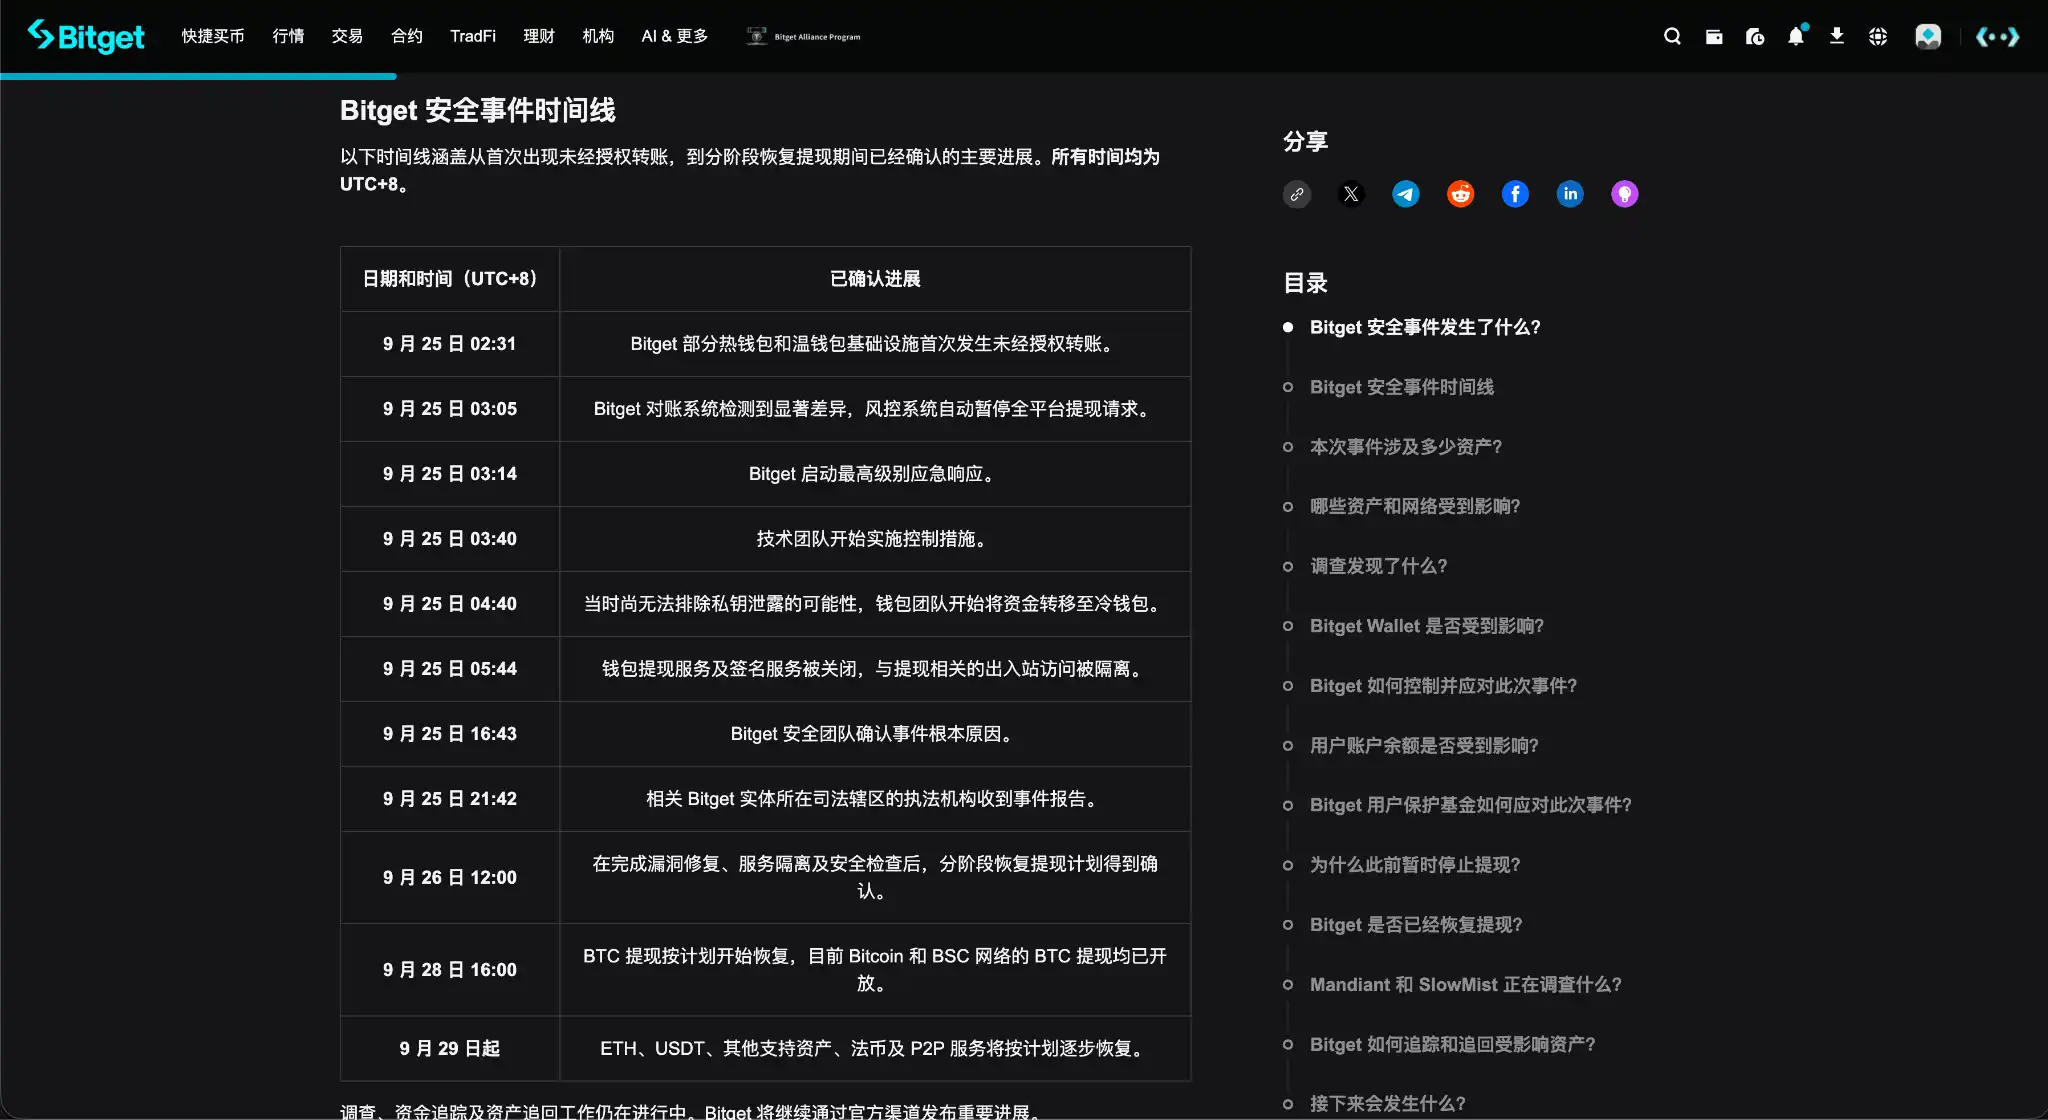
Selon les résultats d’enquête actuellement publiés par Bitget, les premiers petits transferts liés à l’incident sont apparus sur la blockchain vers 2h31 (heure de Pékin) le 25 septembre, suivis peu après par des transferts massifs d’actifs.
Dans un entretien accordé à The Block, Gracy a indiqué qu’entre 2h58 et 4h09, l’attaquant a effectué 17 gros transferts sur plusieurs réseaux, notamment Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism et Avalanche. Des statistiques complémentaires ultérieures ont permis à Bitget de confirmer que l’incident avait affecté environ 388 millions de dollars d’actifs.
À 3h05, soit environ sept minutes après le premier gros transfert, le système de rapprochement de Bitget a détecté des écarts importants sur les fonds et déclenché un blocage généralisé des retraits ; à 3h14, la plateforme a activé sa réponse d’urgence de niveau maximal. Comme une fuite éventuelle de clé privée ne pouvait pas encore être exclue, l’équipe des portefeuilles a ensuite déplacé les actifs vers des portefeuilles froids et désactivé les services de retrait et de signature.
Par la suite, l’équipe de sécurité a identifié la cause racine de l’incident. Selon la chaîne d’attaque actuellement divulguée, le pirate a exploité une vulnérabilité zéro-day inconnue jusqu’alors dans un produit de sécurité tiers.
Une vulnérabilité zéro-day désigne une faille de sécurité dont le fournisseur et les utilisateurs ignoraient l’existence et pour laquelle aucun correctif n’était disponible à l’avance. Autrement dit, il s’agissait d’un vecteur d’attaque totalement inconnu. Ce qui s’est produit ensuite est essentiel pour comprendre cette perte de près de 400 millions de dollars.
En exploitant cette vulnérabilité, l’attaquant a utilisé la faille du produit de sécurité tiers pour voler des identifiants internes, forger des ordres de retrait destinés au système de portefeuilles et tromper ce dernier afin qu’il exécute des transferts anormaux contournant les contrôles de risque. Tout au long de ce processus, aucune clé privée n’a fui et les portefeuilles froids n’ont pas été affectés.
Gracy a par ailleurs révélé que, après avoir mené l’opération à bien, l’attaquant a supprimé certaines traces connexes, rendant plus difficile l’enquête et la reconstruction de la chaîne d’attaque.
Bitget a ensuite désactivé les fonctions tierces concernées, réémis les identifiants internes, révoqué et resegmenté les droits hautement sensibles, tout en ajoutant une vérification indépendante pour les retraits. Mandiant et SlowMist participent toujours à des enquêtes judiciaires indépendantes ainsi qu’au traçage des fonds.
Un avertissement direct laissé par cet incident à l’industrie est que la frontière de sécurité d’une plateforme ne se limite plus aux clés privées et aux portefeuilles froids. Les logiciels de sécurité, l’infrastructure des portefeuilles et d’autres services tiers pouvant accéder aux systèmes centraux peuvent eux-mêmes devenir des points d’entrée pour les attaques.
II. Mise en œuvre du fonds de protection, reprise des retraits selon le calendrier prévu
Après l’incident, ce qui met véritablement à l’épreuve une plateforme, c’est la détermination de qui supporte les pertes et de la manière dont sa direction fait face à la situation et rassure les utilisateurs.
Bitget a été la première à puiser dans son fonds de protection.
Ce fonds, créé en 2022, maintient depuis longtemps un niveau minimal de 300 millions de dollars. Au moment de l’incident, il détenait 5 500 BTC, soit plus de 464 millions de dollars, suffisant pour couvrir la perte confirmée finale d’environ 388 millions de dollars.
Bitget a ensuite précisé que le fonds de protection assumerait l’impact financier de cet incident, sans incidence sur les soldes des comptes utilisateurs.
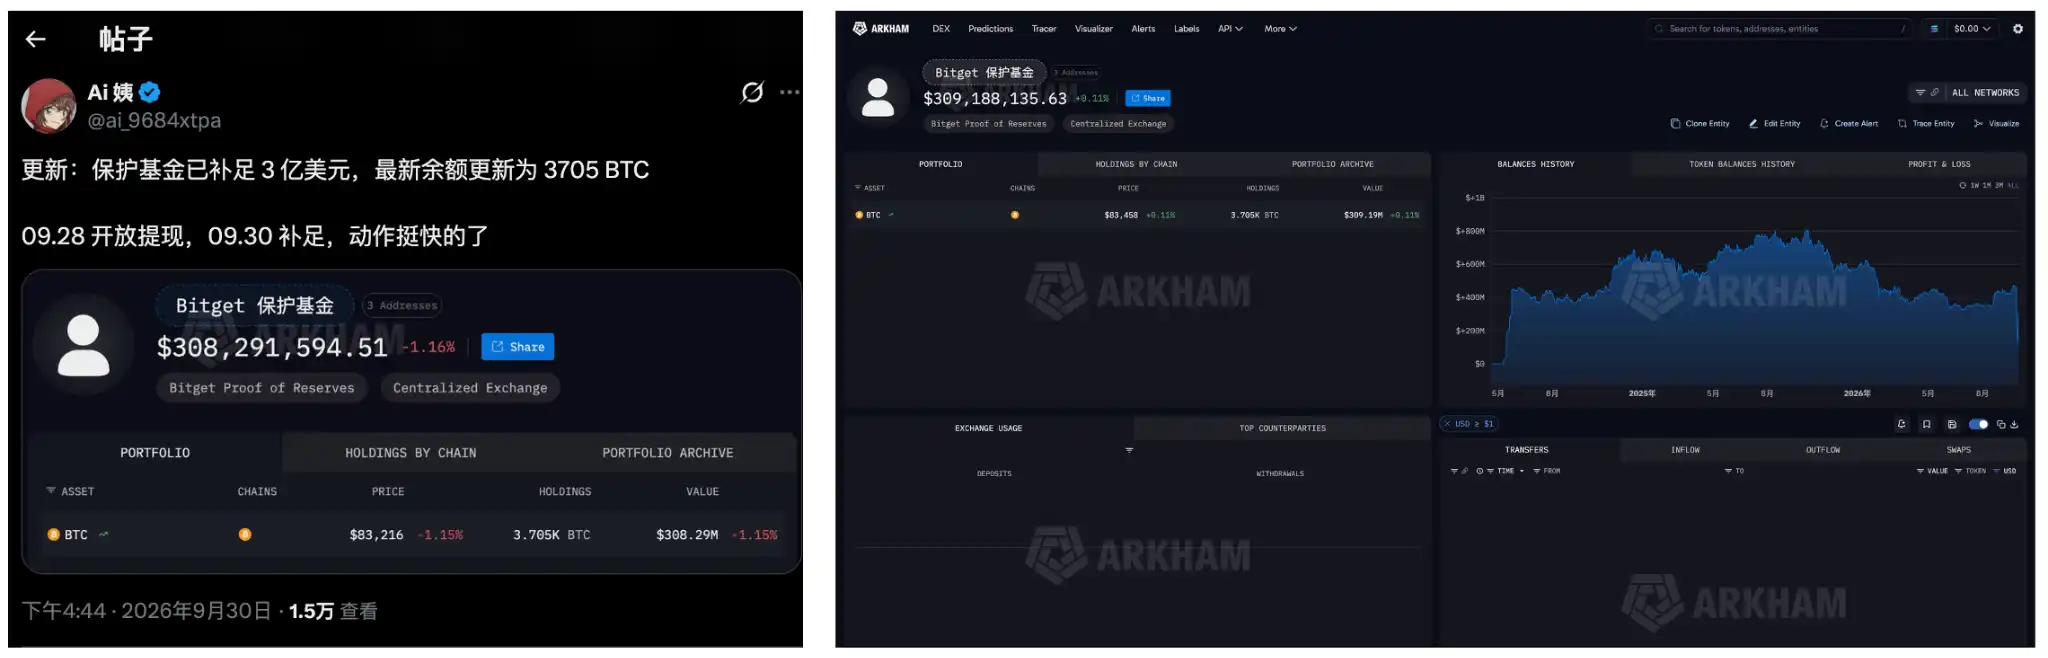
Avant la reprise des retraits en BTC le 28 septembre, les données en chaîne montraient déjà le transfert d’actifs depuis le fonds de protection vers les portefeuilles chauds. L’analyste en chaîne Aunt Ai a observé qu’initialement 2 042,28 BTC avaient été transférés depuis l’adresse concernée du fonds de protection vers le portefeuille chaud de Bitget (suivi en chaîne du fonds de protection de Bitget).
C’est l’un des aspects les plus exemplaires de la gestion par Bitget de cet incident.
Ce fonds de protection n’était pas un plan de compensation annoncé temporairement après l’incident, mais avait été créé quatre ans plus tôt. Les fonds y sont réservés à long terme, les adresses de portefeuilles sont vérifiables publiquement, et un niveau minimal clair est défini ; après un incident réel, il est effectivement mobilisé, puis réapprovisionné selon le même standard initial.
Le fonds de protection a résolu la question de l’absorption des pertes. Cette fois, la perte d’environ 400 millions de dollars n’a finalement pas été répercutée sur les utilisateurs. Gracy a indiqué que Bitget réapprovisionnerait le fonds de protection à au moins 300 millions de dollars dans la semaine, ce qui a bien été réalisé selon le suivi en chaîne.
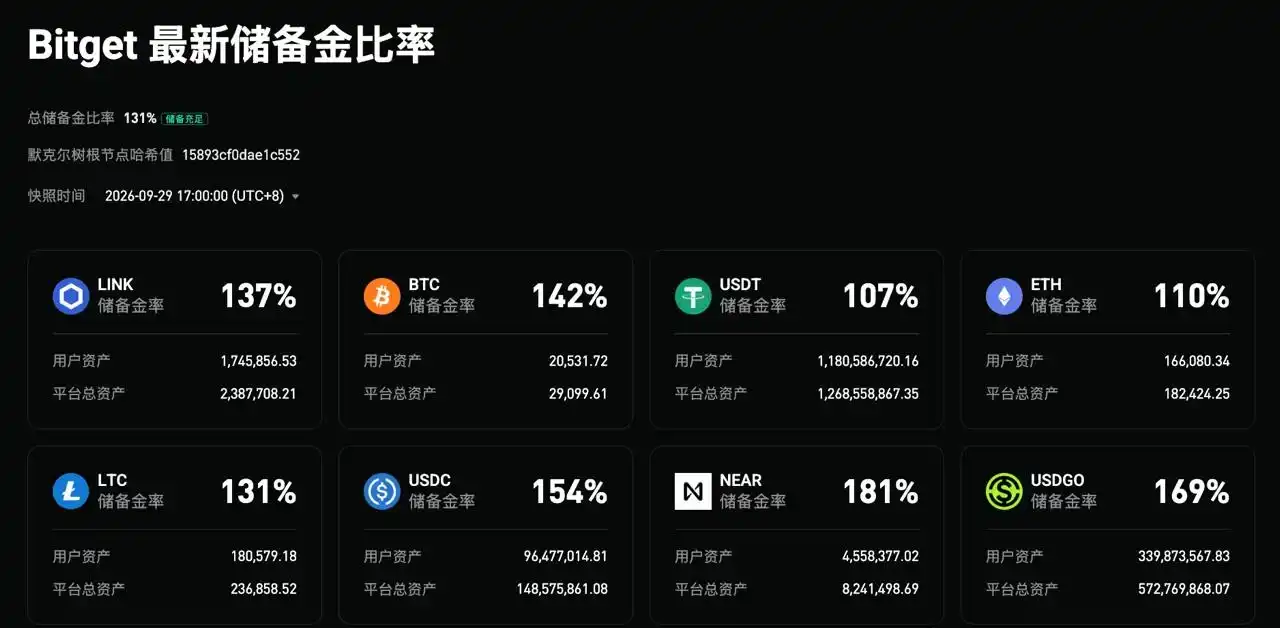
Bitget a également publié, le 30 septembre, sa 47ᵉ preuve de réserves (PoR), avec un ratio global de réserves de 131 %, couvrant 19 types d’actifs. Les ratios de réserves pour BTC, ETH, USDT et USDC s’élevaient respectivement à 142 %, 110 %, 107 % et 154 %.
Au-delà des fonds, l’approche de communication de Bitget durant ces quelques jours mérite également attention.
Gracy a répondu en direct pendant environ trois heures lors d’un stream communautaire, tandis que Xie Jiajin a continué à publier des mises à jour via les réseaux sociaux et la communauté. La durée de trois heures du stream n’est pas l’essentiel ; ce qui compte davantage, c’est que la direction a constamment assumé un rôle visible pour répondre aux questions durant les jours les plus chaotiques de l’incident.
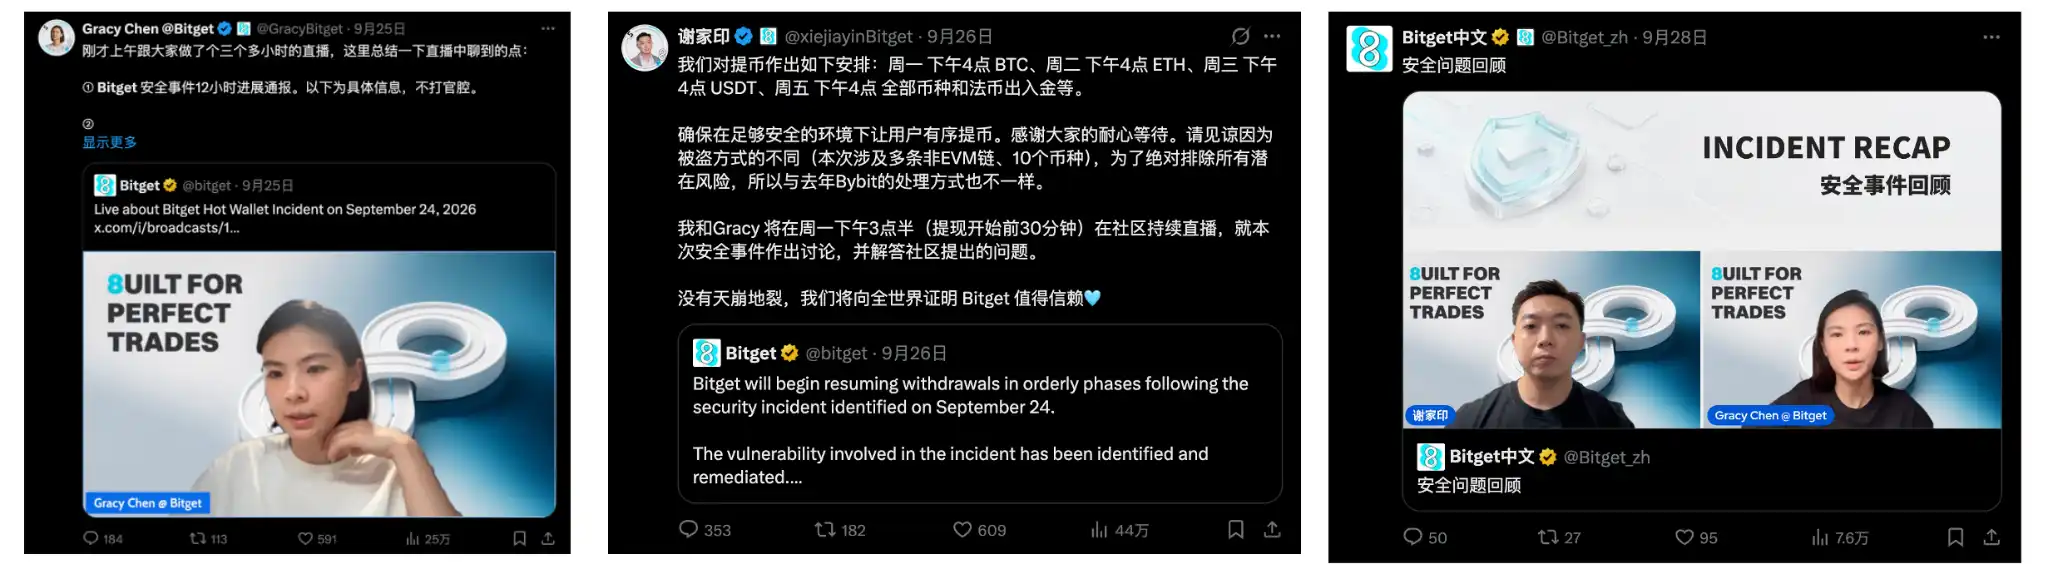
En outre, plusieurs déclarations clés ont fourni des informations précises ou des plans d’action concrets.
La prise en charge des pertes par le fonds de protection a été rapidement clarifiée ; après révision du montant affecté (de 351,6 à 388 millions de dollars), la raison de cette modification a été expliquée ; avant confirmation du vecteur d’attaque, aucune conclusion hâtive n’a été tirée quant à l’identité ou à la méthode de l’attaquant ; une fois des avancées obtenues dans l’enquête, des détails progressifs ont été divulgués (produits tiers de sécurité, vulnérabilités zéro-day, identifiants à haut privilège, instructions de retrait falsifiées).
Il en a été de même pour la reprise des retraits.
Cet incident impliquait plusieurs devises et réseaux, et le périmètre de l’enquête ne se limitait pas à un seul portefeuille. Bitget n’a pas rétabli tous les retraits simultanément, mais les a rouverts progressivement, après vérification individuelle des portefeuilles, réseaux et exclusions de risque concernés.
Le 26 septembre, la plateforme a annoncé un calendrier précis de rétablissement : les retraits en BTC le 28 septembre, ceux en ETH et réseaux associés le 29 septembre, ceux en USDT et réseaux associés le 30 septembre, et les autres jetons, devises fiduciaires ainsi que les services C2C étaient prévus pour le 2 octobre. À la date de publication, tous avaient effectivement été rétablis selon ce calendrier.
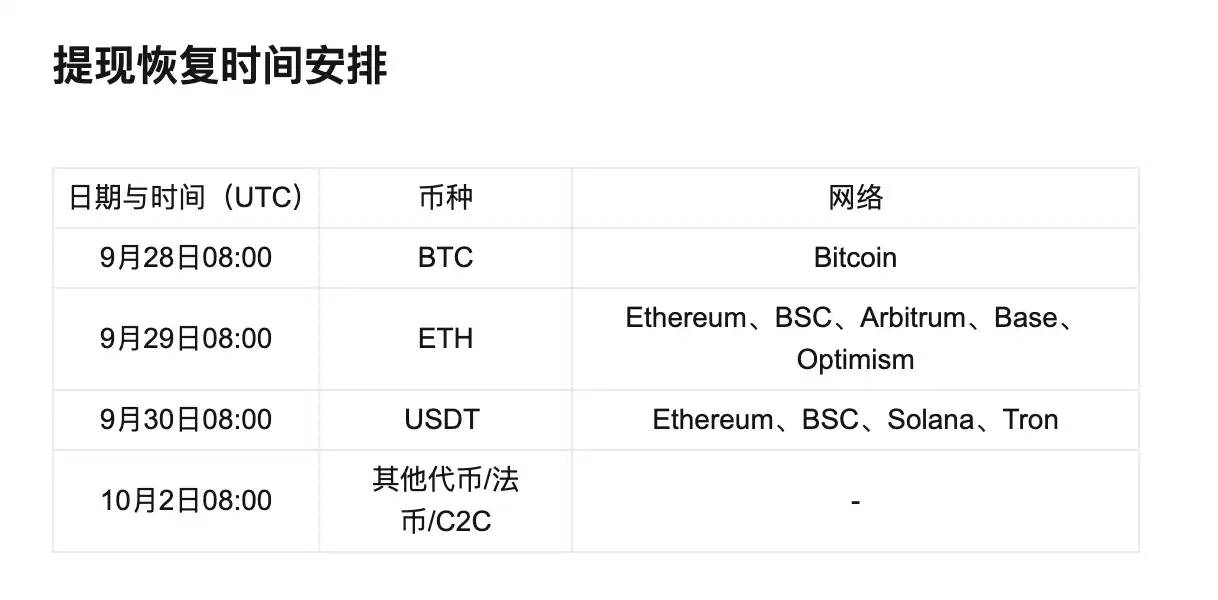
Compte tenu de l’ampleur de cet incident de sécurité — impliquant plusieurs devises, réseaux, logiciels tiers et permissions internes — il est louable d’avoir d’abord établi un plan de rétablissement avec des dates et horaires précis, puis de l’avoir exécuté étape par étape.
Le fonds de protection avait été constitué quatre ans à l’avance et n’a été mobilisé qu’à l’occasion d’un incident réel ; la direction a entretenu un dialogue continu avec la communauté ; les informations confirmées ont été publiées sans délai, tandis que les éléments incertains n’ont pas fait l’objet de conclusions hâtives ; le plan de relance a fixé un calendrier clair, strictement respecté.
Cette série d’actions claires et déterminées a conduit de nombreuses personnes à considérer Bitget plus favorablement.
III. Un tournant dans l’incident est apparu, avec un afflux net de fonds
Après la reprise des retraits d’ETH le 29 septembre, un changement notable est rapidement apparu sur la chaîne.
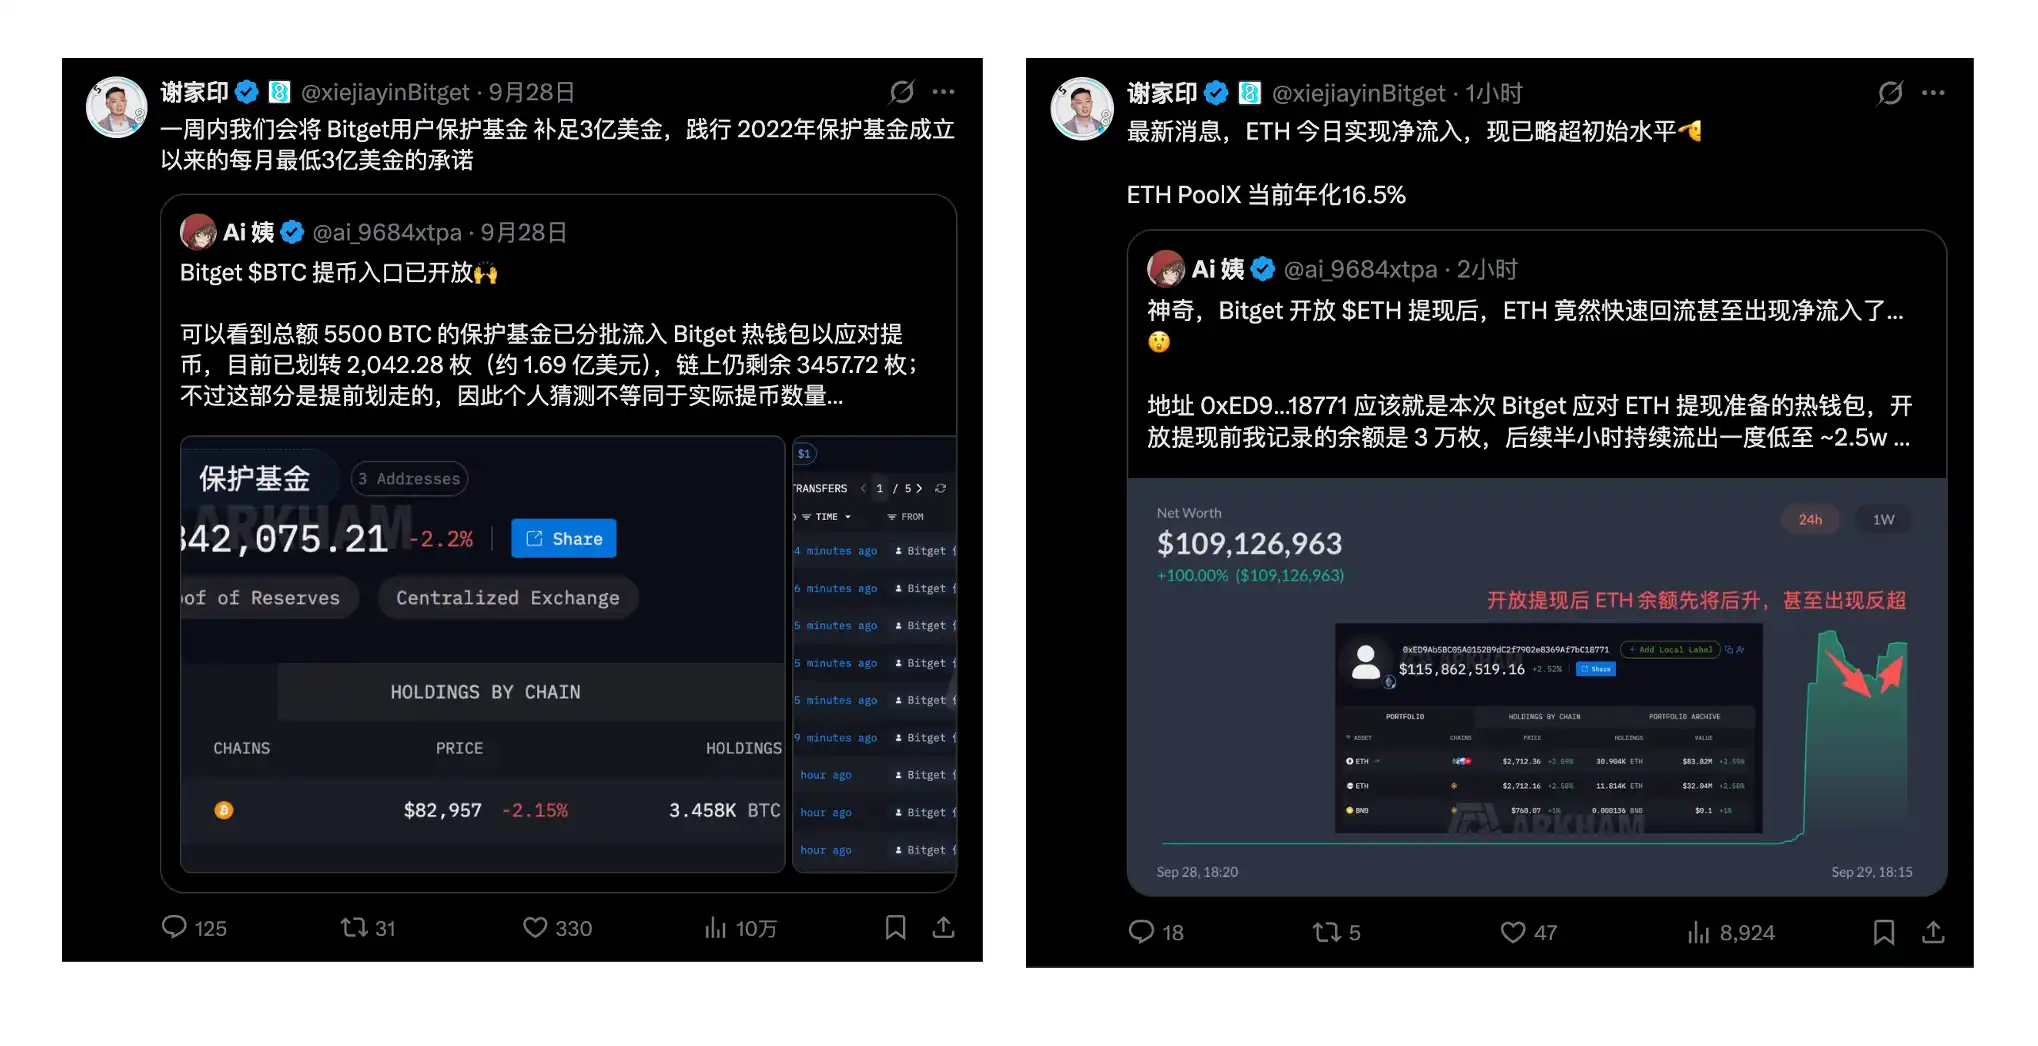
Selon la surveillance de l’analyste blockchain Aunt Ai, les portefeuilles chauds dédiés aux retraits d’ETH préparés par Bitget ont vu leurs soldes remonter au-dessus de 30 000 ETH en moins de trente minutes après la réouverture des retraits, dépassant leur niveau initial.
Les données publiées ensuite par Bitget indiquent qu’au cours de la première heure suivant la reprise des retraits, environ 9 674 ETH sont entrés et environ 9 023 ETH sont sortis, soit un afflux net d’environ 651 ETH. Les données du 30 septembre montrent que l’afflux de fonds sur 24 heures a atteint 231 millions de dollars, proche de la moyenne quotidienne d’août cette année (245 millions de dollars). Contrairement aux craintes initiales du marché, il n’y a pas eu de fuite unidirectionnelle de capitaux, mais bien une reprise de la confiance.
Parallèlement, afin de regagner la confiance des utilisateurs, Bitget a lancé plusieurs campagnes incitatives.
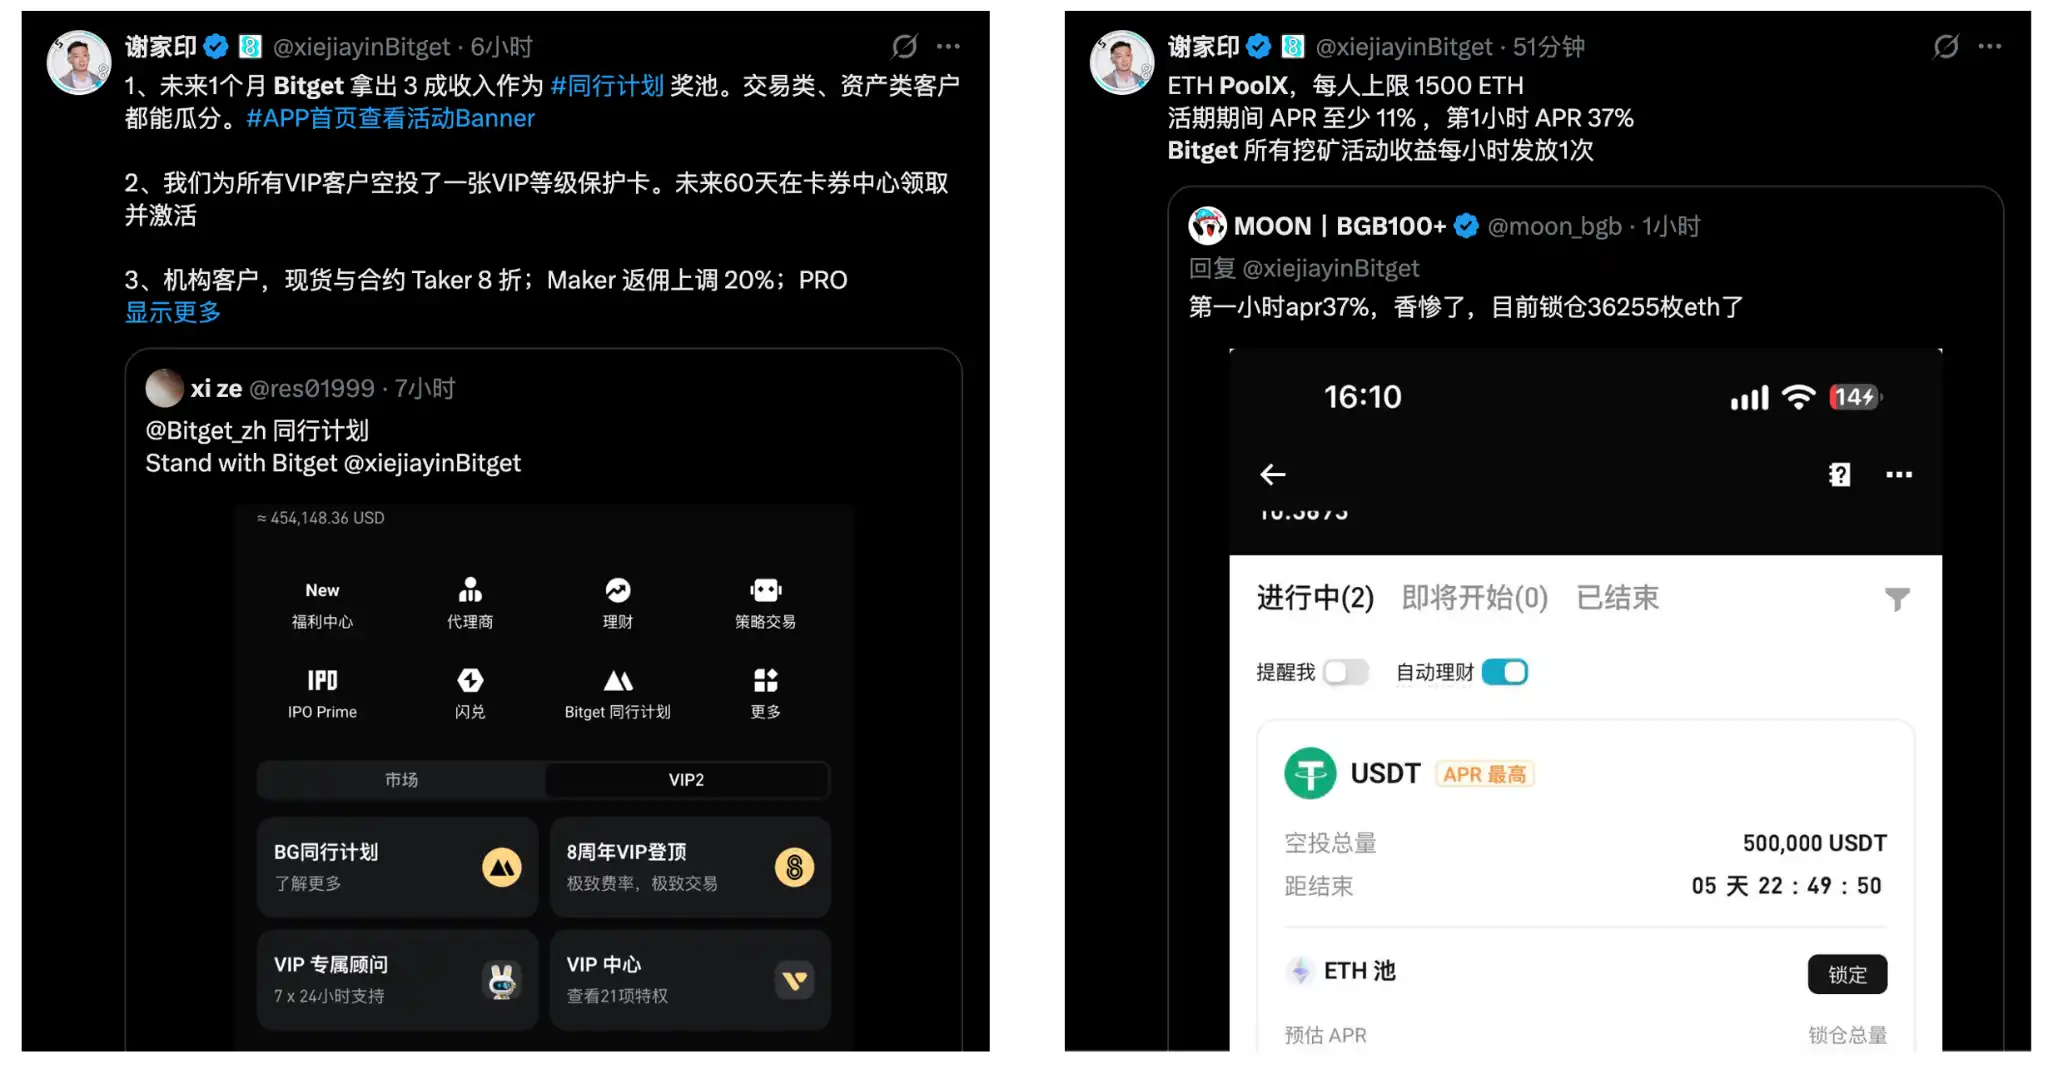
Le pool ETH PoolX propose un fonds de récompenses de 500 000 USDT. Les utilisateurs peuvent y participer simplement en verrouillant de l’ETH. Au stade initial de la campagne, le TAEG estimé sur la page a atteint brièvement environ 37,11 %, puis a diminué dynamiquement à mesure que les fonds engagés augmentaient.
BTC PoolX a ensuite été lancé, offrant un fonds de récompenses de 100 000 BGB et des primes supplémentaires basées sur les avoirs en BTC des utilisateurs au cours des 15 jours précédents.
Sur le front des stablecoins, Bitget a lancé simultanément des campagnes d’épargne flexible pour USDT et USDGO, permettant dépôts et retraits à tout moment, avec des TAEG limités dans le temps atteignant respectivement 10 % et 12 %. Le « Programme Pair » alloue 30 % des revenus issus des frais de transaction éligibles durant la campagne à un fonds de récompenses utilisateur, dont 60 % sont distribués selon le volume de trading et 40 % selon le volume d’actifs. Selon les données officielles de Bitget du 2 octobre, la première vague de récompenses a été distribuée : 1 907 455 USDT ont été versés à 763 543 utilisateurs.
L’intention derrière ces campagnes est aisément compréhensible : la réactivation des retraits a résolu la question de savoir si les utilisateurs « pouvaient partir », tandis que les campagnes subséquentes visaient à relancer le trading, la gestion de patrimoine et la rétention des capitaux.
Très vite, de nombreux utilisateurs ont exprimé leur confiance en Bitget et leur enthousiasme pour ces campagnes en affectant effectivement leurs fonds.
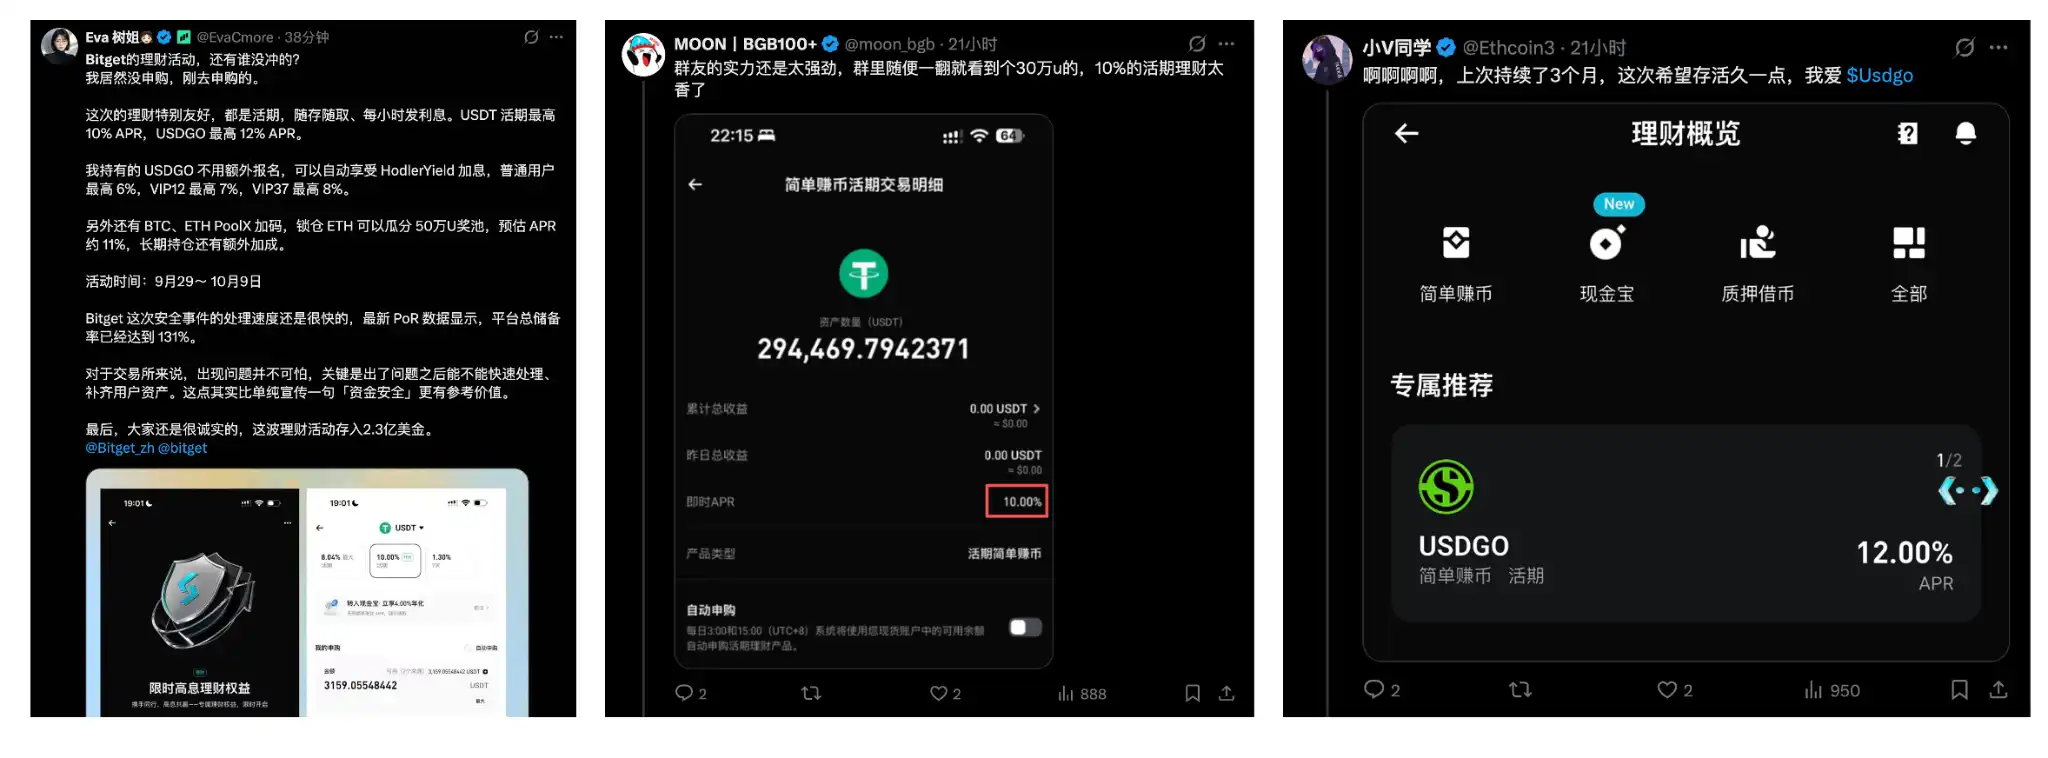
Il y a quelques jours encore, la principale inquiétude du marché était « quand pourrai-je retirer mes fonds ? » ; désormais que les retraits sont rétablis, la question évolue vers « quelle campagne choisir pour obtenir un TAEG plus élevé ? »
Le signal d’un tournant dans l’incident.
Pour une plateforme d’échange, la preuve la plus directe d’une restauration de la confiance des utilisateurs est qu’ils acceptent toujours de laisser leurs fonds sur la plateforme, même lorsqu’ils peuvent librement déposer et retirer.
IV. Ce que cet incident de sécurité a laissé à l’industrie des exchanges
Après cet incident survenu chez Bitget, celui-ci a reçu le soutien de près de « la moitié de l’industrie ».
Le plus remarquable d’entre eux est Bybit.
En février 2025, Bybit a subi un incident de sécurité d’environ 1,4 milliard de dollars. Environ cinq heures après l’attaque, Bitget a fourni à Bybit 40 000 ETH, alors évalués à plus de 100 millions de dollars. Ces 40 000 ETH étaient sans intérêt, sans garantie ni échéance de remboursement fixe. Bybit les a intégralement remboursés en trois jours.
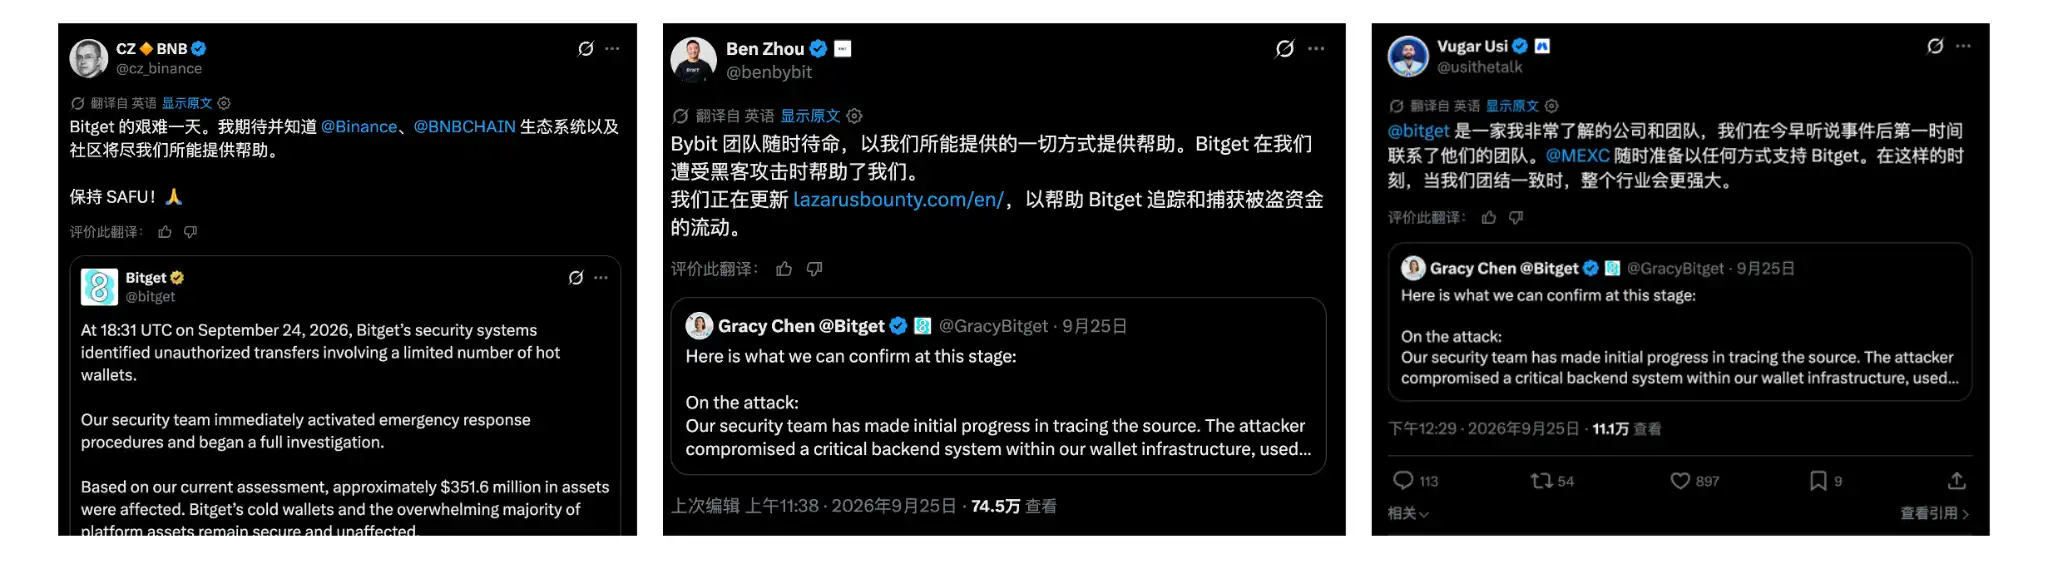
Plus d’un an plus tard, les rôles se sont inversés. Après l’incident survenu chez Bitget, Ben Zhou, PDG de Bybit, a rapidement exprimé publiquement sa volonté d’apporter son aide, précisant notamment : « Lorsque nous avons subi une attaque de pirate, Bitget nous a déjà aidés. » Bybit a ensuite intégré les fonds volés concernés au sein du système LazarusBounty pour les suivre.
Bybit n’était pas le seul à s’être manifesté. CZ a publiquement apporté son soutien après l’incident, et l’équipe de sécurité de Binance a ensuite collaboré avec Bitget, notamment en partageant des renseignements sur les menaces, en traçant les fonds volés et en soutenant la récupération des actifs ; Vugar Usi, PDG de MEXC, a également pris contact proactivement avec Bitget pour exprimer son soutien. Au-delà des exchanges, Mandiant et SlowMist ont participé à l’enquête et à la collecte de preuves numériques, tandis que Circle et Tether ont contribué à geler les actifs concernés.
En voyant cette nouvelle, j’ai ressenti une vive excitation.
Le secteur des cryptomonnaies n’a jamais manqué de concurrence : les plateformes se disputent les utilisateurs, la liquidité et les parts de marché, mais lorsqu’une crise de sécurité impliquant des centaines de millions de dollars survient, les acteurs s’unissent malgré tout.
Que Bitget ait réellement gagné la confiance et le respect du secteur se mesure surtout en période de crise.
Mais si cet épisode se résumait à « un ami dans le besoin est un ami en effet », son importance serait sous-estimée.
Le secteur des cryptomonnaies ne dispose pas d’une institution unifiée pour le soutenir, mais des fonds de protection, une collaboration entre pairs, des agences de sécurité et le traçage sur chaîne tissent progressivement un réseau propre de gestion des risques. Parallèlement, les périmètres à défendre — portefeuilles chauds, systèmes de signature, logiciels tiers, droits internes — ne cessent de s’élargir : les attaques deviennent de plus en plus complexes, exigeant une riposte coordonnée.
La création de fonds de protection, la transparence publique, le respect des engagements pris et la coopération sectorielle constituent désormais un excellent modèle de réponse aux crises — et Bitget l’a démontré avec sérieux.
Ces deux dernières années, le secteur des cryptomonnaies a mis l’accent sur l’adoption massive : les ETF, les stablecoins, les actifs réels tokenisés (RWA) et les titres tokenisés attirent davantage de capitaux financiers traditionnels, tandis que le cadre réglementaire américain se précise progressivement. À ce stade, il ne s’agit plus seulement de prouver son innovation ou sa croissance, mais aussi sa capacité à gérer les risques.
Cette fois, Bitget a mis 400 millions de dollars à l’épreuve pour tester le sens des responsabilités d’une plateforme face à une crise. Une crise ne met pas fin à une plateforme, mais la prise de responsabilité peut la redéfinir.
Pour un secteur des cryptomonnaies en voie d’intégration au système financier traditionnel, il s’agit là d’un examen incontournable. Aucun système financier ne peut reposer sur l’hypothèse qu’« il ne se passera jamais rien ». Lorsque cela arrive, la capacité à indemniser, à expliquer clairement et à se relever met à l’épreuve la responsabilité et les lignes rouges.
La manière dont le monde financier jugera finalement le secteur des cryptomonnaies dépendra sans doute de sa réaction face à une mauvaise journée.


