نشستن هک ۶.۳ میلیارد دلاری بایننس به تریدرتریتور، ارتباط آن با لازاروس چیست؟
 Tapbit Wire
در ۱ نوامبر، افبیآی آمریکا هشداری صادر کرد که دزدی ۶.۳ میلیارد دلاری از بایننس در ۲۹ اکتبر را به کره شمالی نسبت داد. این هشدار از اصطلاح «تریدرتریتور» استفاده کرد.
اگر این نام را جستجو کنید، متوجه میشوید که حملات ۱.۵ میلیارد دلاری علیه بایبیت، ۳۰۰ میلیون دلاری علیه بیتگت و چندین پرونده بزرگ رمزنگاری در سالهای گذشته همگی به این نام مرتبطاند.
تریدرتریتور نه یک شرکت است و نه یک بخش در نمودار سازمانی. این یک نام رمزی است که دولت آمریکا برای دستهای از رفتارها انتخاب کرده است.
در آوریل ۲۰۲۲، افبیآی، آژانس امنیت سایبری و زیرساخت آمریکا (سایسا) و وزارت خزانهداری آمریکا مشترکاً هشداری با شماره AA22-108A منتشر کردند؛ اولین ظهور رسمی این اصطلاح. در آن زمان به چندین بدافزار شبیهساز نرمافزار معاملات رمزنگاری — مانند DAFOM، TokenAIS و CryptAIS — اشاره داشت که رابط کاربری گمراهکنندهای داشتند و پس از نصب، کلیدهای خصوصی را سرقت میکردند.
اعضای این گروه در صنعت بهطور طولانیمدت با نامهای لازاروس گروپ، APT38، بلونروف و استارداست چولیما شناخته میشدند. این چهار تیم جداگانه نیستند؛ لازاروس نام کلی است و APT38 (مندیانت)، بلونروف (کاسپرسکی) و استارداست چولیما (کراوداسترایک) سه نام مختلفی هستند که شرکتهای امنیتی مختلف برای یک عملیات واحد درآمدزایی انتخاب کردهاند.
دو سال بعد، این برچسب به رفتار خاصی چسبید. در ۲۳ دسامبر ۲۰۲۴، افبیآی، مرکز جنایات سایبری وزارت دفاع آمریکا و نیروی پلیس ملی ژاپن بهصورت مشترک نسبتدهی حمله ۳۰۰ میلیون دلاری DMM را منتشر کردند و برای اولین بار از عبارت «عاملان سایبری کره شمالی شناساییشده بهعنوان تریدرتریتور» استفاده کردند و سه نام مترادف آن را فهرست کردند: جید اسلیت (نام مایکروسافت)، UNC4899 (نام گوگل) و اسلو پیسیس (نام پالو آلتو).
اطلاعات اکنون نسبتاً روشن است: تریدرتریتور واحدی درون گروه بزرگتر لازاروس است که بهطور تخصصی روی داراییهای رمزنگاری فعالیت میکند و در حال حاضر سودآورترین بخش آن است. از سال ۲۰۲۰ حداقل، تنها روی فناوری بلاکچین تمرکز کرده است — پلتفرمهای معاملاتی، دیفای، ارائهدهندگان خدمات کیف پول، صندوقهای رمزنگاری و افراد دارای مقادیر زیاد سکه.
از دزدی از بانکها به دزدی از پلتفرمهای معاملاتی
لازاروس نام کلی است که همه فعالیتها را پوشش میدهد؛ از پاکسازی هارددرایوهای سونی پیکچرز در ۲۰۱۴ تا انتقال پول از بانک مرکزی بنگلادش در ۲۰۱۶.
مثلاً در پرونده بانک مرکزی بنگلادش، مجرمان بهنام APT38 شناخته میشدند که همان بلونروف نامیده میشد. در فوریه ۲۰۱۶، آنها دستورالعملهای SWIFT (سیستم پیامرسانی بینبانکی جهانی) را جعل کردند تا ۱ میلیارد دلار از حساب بانک مرکزی بنگلادش در فدرال رزرو نیویورک انتقال دهند. در نهایت ۸۱ میلیون دلار را سرقت کردند، زیرا اشتباه املایی در یکی از انتقالها باعث شد بانک میانی آن را مسدود کند.
تکنیکهای مطالعه فرآیندهای عملیاتی بانکها، یافتن شکافهای بررسی دستی و جعل دستورالعملها بعداً بدون تغییر به پلتفرمهای معاملات رمزنگاری منتقل شد.
حدود سال ۲۰۲۰، آنها روشهای خود را ارتقا دادند و فضای رمزنگاری را هدف قرار دادند. دلایلش آشکار است: پول بدون نظارت و نقدینگی مناسب.
چند نوع روش حمله وجود دارد.
اولی، استخدام جعلی است: سرچراغها در لینکدین با شما تماس میگیرند، گفتگوی دوستانهای دارند و سرانجام یک «آزمون کدنویسی پیش از استخدام» یا نصبکننده «ابزار داخلی» ارسال میکنند. پس از نصب، دستگاه شما در اختیار آنهاست. ۶۲۰ میلیون دلار رونین اینگونه از دست رفت.
دومی، زنجیره تأمین است: بهجای فریب افراد، زنجیره ابزارهای توسعهدهندگان را آلوده میکنند — مخازن جعلی در گیتهاب، بستههای سمی در npm، ارائهدهندگان خدمات هویت مانند جامپکلاد. اگر یک نفر قربانی شود، شرکتهای متعددی در زنجیره پاییندست نیز تحت تأثیر قرار میگیرند.
سومی، تغییر مستقیم تراکنشهاست. در پرونده ژاپنی DMM، آنها اعتبارنامه ورود طرف مقابل را سرقت کردند، به ارتباطات داخلی شرکت کیف پول جینکو نفوذ کردند و سپس تراکنشی که باید عادی بود را تغییر دادند. در پرونده بایبیت، به کامپیوتر یک توسعهدهنده در Safe{Wallet} حمله کردند و اسکریپتی را در رابط وب قرار دادند؛ بنابراین امضایکننده همچنان صفحهای عادی میدید، اما آنچه امضا میشد تراکنشی متفاوت بود.
این شامل حادثه بایننس این بار نیز میشود.
مهاجمان ۳۶ ساعت پیش از حمله آمادهسازی کردند، ۵۰ تأییدیه EIP-7702 را امضا نمودند—ویژگی جدید اتریوم که به کیف پول اجازه میدهد بهصورت موقت یک برنامه را «اجاره» کند—سپس خود کیف پول داغ بایننس وجوه را در عرض ۴۰ دقیقه و در ۱۰ شبکه منتقل کرد. نتیجهگیری یک شرکت امنیتی این است: احتمالاً قبلاً سیستم امضای بایننس را نفوذ کردهاند.
مبلغ مربوط به جرائم این سازمان
دوازده مورد معروفترین، ۹٫۷ میلیارد دلار.
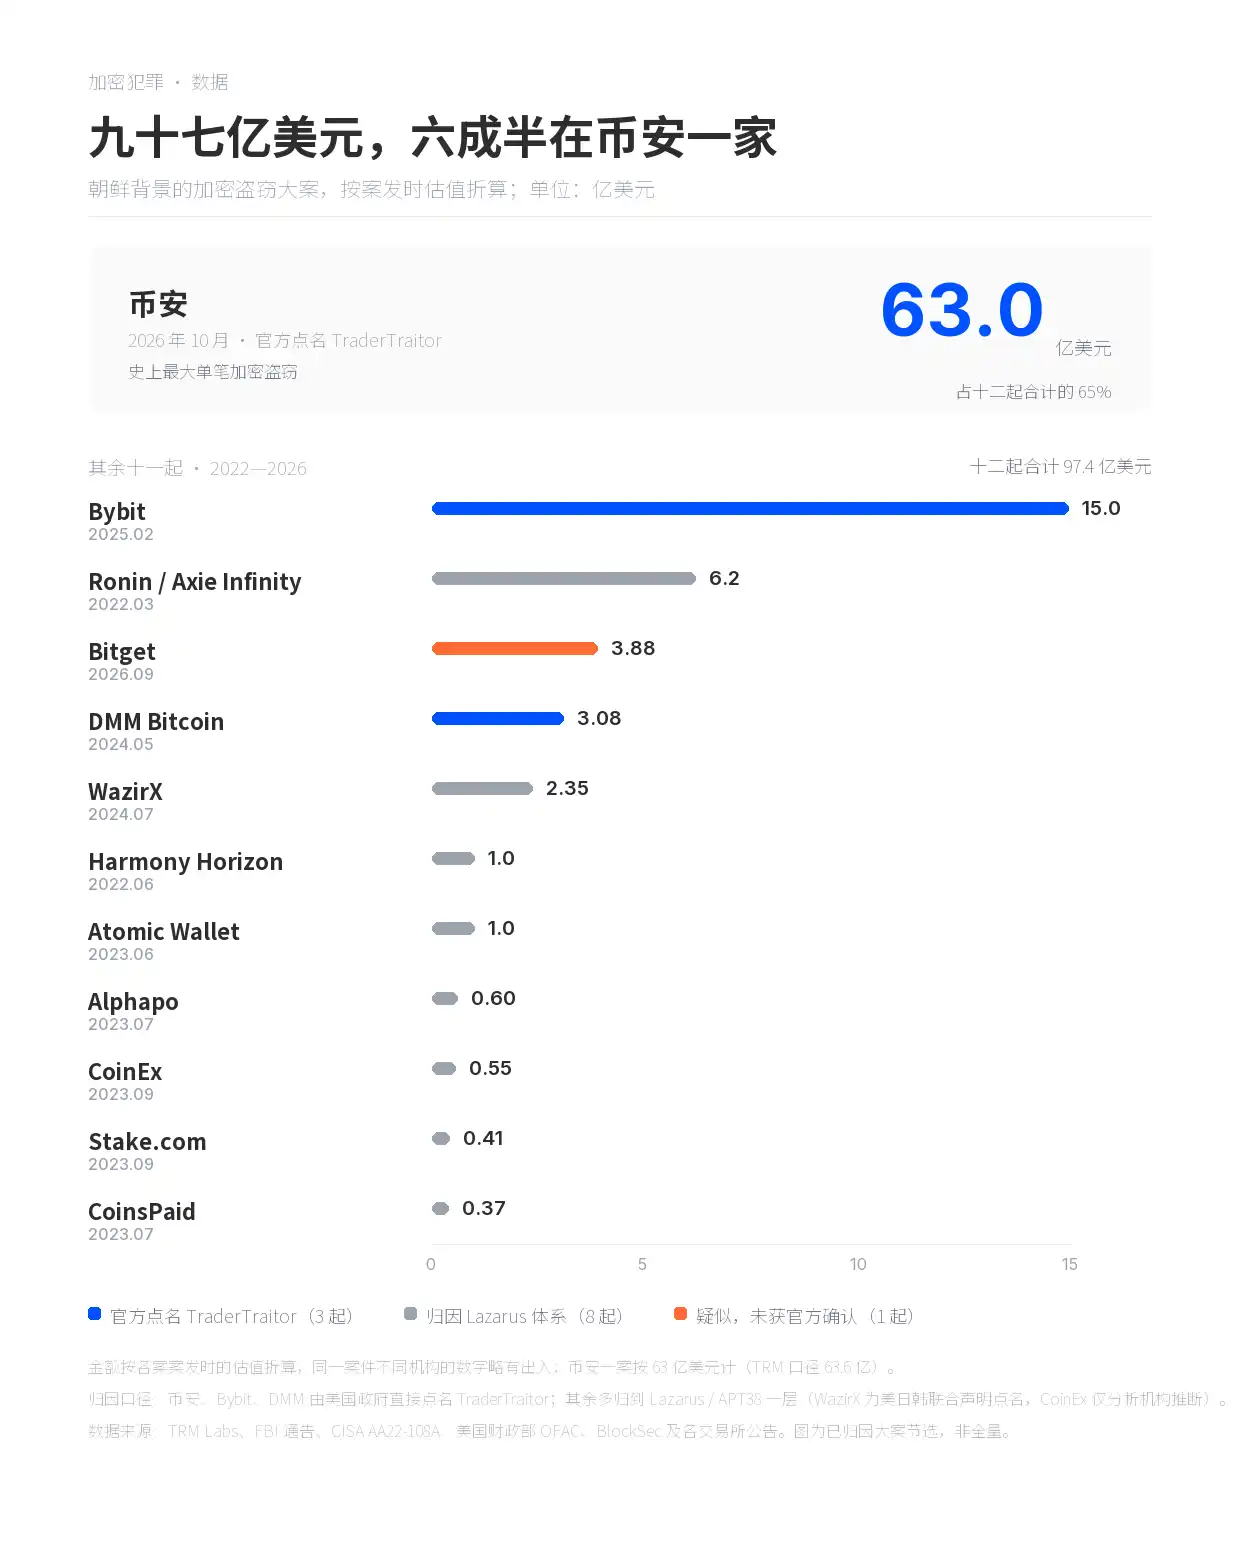
تنها بایننس ۶٫۳ میلیارد دلار را تشکیل میدهد. مابقی یازده مورد، از سال ۲۰۲۲ تا ۲۰۲۶، در مجموع ۳٫۴۴ میلیارد دلار میشوند.
بایتبیت: ۱٫۵ میلیارد دلار (تغییر در رابط کاربری)، رونین: ۶۲۰ میلیون دلار ( استخدام کلاهبردارانه)، بیتگت: ۳۸۸ میلیون دلار (دستورات کلاهبردارانه برداشت در سیستم کیف پول).
دیامام: ۳۰۸ میلیون دلار، وازیراکس: ۲۳۵ میلیون دلار، هارمونی و اتمیک: هر کدام ۱۰۰ میلیون دلار، الفاپو: ۶۰ میلیون دلار، کویناکس: ۵۵ میلیون دلار، استیک: ۴۱ میلیون دلار، کوینزپید: ۳۷ میلیون دلار.
در این نمودار، تنها بایننس، بایتبیت و دیامام توسط دولت ایالات متحده مستقیماً بهعنوان «تریدرتراitor» نامگذاری شدهاند. رونین، هارمونی، استیک، الفاپو، کوینزپید و اتمیک توسط افبیآی به لازاروس/APT38 نسبت داده شدهاند؛ وازیراکس در بیانیه مشترک ایالات متحده، ژاپن و کره جنوبی در ژانویه ۲۰۲۵ نام برده شده است؛ کویناکس تنها توسط شرکتهای تحلیل زنجیرهای استنتاج شده است. در مورد حادثه بیتگت، چندین نهاد احتمال ارتباط آن با تریدرتراitor را مطرح کردهاند، اما هیچکدام نسبتدهی رسمی انجام ندادهاند.
بر اساس آمار TRM، کره شمالی از سال ۲۰۱۷ تاکنون صد مورد را انجام داده است که مجموعاً حدود ۱۲٫۸ میلیارد دلار میشوند؛ ۷٫۴ میلیارد دلار تا پایان سال جاری؛ ۸۵٪ از کل سرقتهای داراییهای رمزی جهان در سال ۲۰۲۶ به کره شمالی نسبت داده شده است. این جدول تنها دوازده مورد از آنها را نشان میدهد.
افراد قابل شناسایی
بیش از یک هکر کرهشمالی توسط مقامات ایالات متحده نامگذاری و عکسهایش منتشر شده است. پارک جین هیوک، جون چانگ هیوک و کیم ایل در اتهامنامه فوریه ۲۰۲۱ بودند؛ در سال ۲۰۲۴، ریم جونگ هیوک نیز اضافه شد و پاداش ۱۰ میلیون دلاری برای دستگیریاش تعیین شده است.
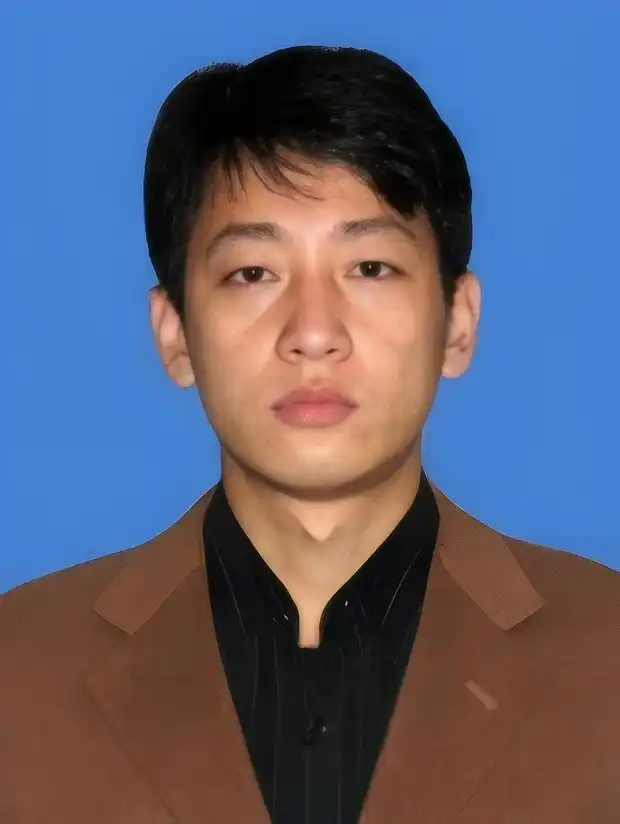
پارک جین هیوک، مورد جستجوی افبیآی
پارک جین هیوک یکی از اولین افرادی بود که اتهامنامه علیه او صادر شد: در ژوئن ۲۰۱۸، وزارت دادگستری ایالات متحده علیه وی اتهامات کیفری ارائه کرد و اتهامنامه در سپتامبر همان سال افشا شد. اتهامنامه نقش او در حملات ۲۰۱۴ به سونی پیکچرز، ویروس واناکرای ۲۰۱۷ و انتقال ۸۱ میلیون دلار از بانک مرکزی بنگلادش در سال ۲۰۱۶ را ذکر کرده است. وی همچنان در آزادی است و هرگز در دادگاه ظاهر نشده است.
پیگیری هک بایننس
بایننس حدود ۹۰٪ زیانها را از طریق منابع داخلی شرکت، صندوق SAFU و صندوق بیمه قراردادهای آتی جبران کرده است؛ ۱۰٪ باقیمانده در توکنهای غیرنقدی است؛ تمام زیانها توسط شرکت و نه کاربران تحمل میشود.
تا تاریخ ۱ نوامبر، حدود ۲٫۷ میلیارد دلار (یعنی حدود ۴۲٪) توسط صادرکنندگان استیبلکوینها و شورای امنیتی آربیترام مسدود شده است. مهاجمان همچنان ۴۲۰٬۰۰۰ اتریوم و ۱۸٬۲۷۰ بیتکوین (معادل حدود ۲٫۴ میلیارد دلار) را در اختیار دارند.
روشنامه پولشویی همچنان همان است: پلهای متقاطع برای تغییر زنجیره، سرویسهایی مانند THORChain برای تبدیل سکهها، میکسرها برای ترکیب و پراکندن سکههای بسیاری از افراد، و در نهایت معاملات خارج از صرافی.
این بار برخی مشکلات رخ داد. THORChain اخیراً بهدلیل بازسازی زنجیره اتریوم، فرآیند پولشویی وجوه سرقتشده از بایننس را بهطور تصادفی به تأخیر انداخت. این بازسازی زنجیره باعث شد THORChain بهاشتباه بازپرداخت تکراری به کاربری که ۱۰ اتریوم واریز کرده بود انجام دهد؛ که منجر به توقف اضطراری پروتکل و مسدود شدن موقت تمام تبادلات متقاطع — از جمله تبادلات مرتبط با گروههای هکری کره شمالی — شد.
در باره قبلی، وجوه سرقتشده از بیتگت از طریق THORChain عبور کرد و THORChain آنها را اصلاً مسدود نکرد و گفت که غیرمتمرکز بودن به معنای عدم امکان مسدودسازی است — اما این دقیقاً همان چیزی نبود که وقتی خود THORChain در باره قبلی هک شد گفت. اگر پس از بازگشت به سرویس، وجوه سرقتشده این بار از بایننس هم از طریق THORChain عبور کنند، نامشخص است که اینبار چه بهانهای برای دور زدن ما خواهند آورد.


