توهم امنیت در صنعت رمزارز از طریق سرقت از بایننس: یخزدن داراییها، جبران خسارت و متمرکزشدن
 Tapbit Wire
در صبح زودهنگام ۳۰ اکتبر به وقت پکن، بایننس مورد حمله هکرها قرار گرفت و داراییهای چندین کیف پول گرم روی بلاکچینهای مختلف به ترتیب خارج شد. در همان روز، بایننس تأیید کرد که تأثیر کلی این حادثه امنیتی حدود ۶٫۳ میلیارد دلار بوده است؛ از این مقدار، حدود ۳ میلیارد دلار روی زنجیره یخزده شده و بایننس قول داده است تمام ضررها را از صندوق SAFU و وجوه شخصی شرکت جبران کند.
با توجه به ارزش لحظهای در زمان سرقت، این بزرگترین سرقت ثبتشده در تاریخ صنعت رمزارز است و مبلغ آن تقریباً چهار برابر سرقت موردی در بایبیت در سال ۲۰۲۵ است. پس از این خبر، بیتکوین بهطور مختصر زیر ۷۷٬۰۰۰ دلار افت کرد و BNB نزدیک به ۱۰٪ کاهش یافت.
علاوه بر ۳ میلیارد دلار یخزده، سایر داراییها کجا رفتهاند؟ بایننس این حمله را «پیچیده» توصیف کرده است؛ هکرها چگونه سیستم امضای صرافی را برای استفاده خود دستکاری کردهاند؟ قول جبران کامل خسارت از نظر هزینه چه معنایی دارد؟
۱. ۵۰ اجازهنامه از پیش امضاشده، ۳ دقیقه و ۲۴ ثانیه برای تخلیه کیف پول گرم اصلی بایننس
فرآیند خروج وجوه در شب حمله توسط وبسایت ChainCatcher در مقالهای با عنوان «بررسی کامل فرآیند سرقت ۵٫۶ میلیارد دلاری بایننس؛ هِی یی اعلام کرده است که تمام ضررهای سرقت جبران خواهد شد» جمعبندی شده است. بررسیهای بعدی روی زنجیره توسط سایر طرفها جزئیات بیشتری از حمله ارائه دادهاند.
طبق بررسی شِن یو، همبنیانگذار Cobo، هکرها از پیش لیستی از ۶۴ توکن را برای انتقال آماده کرده و دو بار با یک کیف پول آزمایشی تمرین کردهاند؛ آخرین تمرین حدود سه و نیم ساعت قبل از حمله واقعی انجام شده است. یو شیان، بنیانگذار Slow Mist، اشاره کرده که عملیات هکرها تا حدی خشن بوده اما پیش از اقدام، تمرینهای کافی انجام دادهاند.
بر اساس آمار TRM Labs، اولین کیف پولهایی که وجوه از آنها خارج شد، پنج کیف پول روی شبکه XRP Ledger در ساعت ۴:۰۵ صبح بودهاند؛ حدود ۲۰ دقیقه زودتر از انتقالهای گسترده روی اتریوم. سپس کیف پولهایی روی سولانا، بیتکوین، ترون و سایر بلاکچینها به ترتیب خالی شدهاند و در نهایت ده بلاکچین درگیر شدهاند.
روی اتریوم، تحلیلهای شِن یو و شرکت امنیتی Blockaid نشان میدهند که هکرها در ساعت ۴:۲۰ صبح تراکنشی حاوی ۵۰ اجازهنامه را علیه کیف پول گرم اصلی بایننس (Binance 14) منتشر کردهاند.
با استفاده از مکانیسم EIP-7702، کیف پولهای عادی میتوانند با امضای اجازهنامهها، حق اجرای خود را به یک قرارداد هوشمند واگذار کنند؛ اما هر اجازهنامه تنها برای شماره تراکنش (nonce) لحظهای معتبر است.
از آنجا که کیف پول Binance 14 بهطور مداوم در حال پردازش برداشتهای کاربران بود، شماره تراکنش (nonce) بهطور مداوم تغییر میکرد. هکرها ۵۰ امضای متوالی برای شمارههای تراکنش را از پیش آماده کرده بودند و یکی از آنها موفق شد؛ و ۳ دقیقه و ۲۴ ثانیه بعد، داراییهای کیف پول یکباره خارج شدند.
پس از آن، واگذاری ادامه یافت؛ هر زمان سرمایه جدیدی به کیف پول وارد میشد، بلافاصله دوباره جابجا میشد. آخرین انتقال ثبتشده توسط TRM Labs در ساعت ۷:۵۶ صبح اتفاق افتاد. با خروج داراییها از کیف پول بایننس، رقابتی بین یخزدن و انتقال نیز آغاز شد.
۲. حدود ۳ میلیارد دلار یخزده، اما ۱۸٬۰۰۰ بیتکوین هنوز در دست هکرهاست
صادرکنندگان استیبلکوین اولین کسانی بودند که اقدام کردند. ۳۷ دقیقه پس از اصلیترین انتقال، تِتر بیش از ۹۷۰ میلیون دلار USDT را در اصلیترین کیف پول دریافتکننده یخزده کرد. پائولو آردوئینو، مدیرعامل تِتر، بعداً اعلام کرد که بیش از ۱٫۵۶ میلیارد دلار USDT مرتبط با این حادثه یخزده شده است.
جرمی آلیر، مدیرعامل سرکل، نیز اعلام کرد که سرکل بیش از ۸۰۰ میلیون دلار USDC را یخزده کرده است. ریپل ۴۰٫۵۴ میلیون RLUSD و جهان لیبرتی فایننشال نیز USD1 مرتبط را یخزده کردند.
بر اساس آمار روی زنجیره، از حدود ۳٫۷۵ میلیارد دلار دارایی منتقلشده روی اتریوم، حدود ۲٫۴ میلیارد دلار یخزده شده است؛ و از حدود ۶۳۰ میلیون دلار منتقلشده روی ترون، حدود ۳۸۰ میلیون دلار یخزده شده است.
هکرها بهوضوح این اقدام را پیشبینی کرده بودند. شِن یو اشاره کرد که در طول حمله، هکرها بخشی از USDT و سایر داراییهای قابل یخزدن را با ETH مبادله کردهاند تا از یخزدن صادرکنندگان اجتناب کنند. بر اساس گزارش TRM Labs، هکرها حدود ۳۲۵ میلیون دلار USDT را با تخفیف بیش از ۱۰٪ به تأمینکنندگان نقدینگی فروخته و آن را با حدود ۱۲۲٬۰۰۰ اتریوم مبادله کردهاند.
پلتفرم تحلیل زنجیرهای Lookonchain مشاهده کرد که مهاجمان هفت توکن از جمله UNI، ENA و PEPE را نیز فروختند و در مجموع حدود ۷۰٬۰۰۰ اتریوم به دست آوردند. یو جین، تحلیلگر زنجیرهای، اظهار داشت که تنها برنده این بازار، هکر بوده است.
بر اساس آمار Arkham، صادرکنندگان حدود ۲٫۸ میلیارد دلار را مسدود کردهاند، در حالی که داراییهایی که هکرها هنوز میتوانند انتقال دهند، حدود ۲٫۹ میلیارد دلار است؛ این مبلغ عمدتاً شامل ۴۹۶٬۰۰۰ اتریوم در ده آدرس و ۱۸٬۲۷۰٫۲ بیتکوین در ۱۹ آدرس است که از ساعت ۴:۴۸ صبح جابجا نشدهاند.
انتقال اتریوم آغاز شده است؛ بر اساس پلتفرم نظارت زنجیرهای Onchain Lens، مهاجمان بیش از ۱۷٬۰۰۰ اتریوم را در عصر روز ۳۰ام به یک آدرس جدید منتقل کردند.
در مورد هویت مهاجمان، TRM Labs با اطمینان بالا آنها را به گروه هکری کره شمالی TraderTraitor نسبت داده است که FBI قبلاً آن را به عنوان مغز متفکر پرونده Bybit شناسایی کرده بود.
زَچاکسبیتی، کارآگاه زنجیرهای، اشاره کرد که مهاجمان احتمالاً گروه لازاروس کره شمالی هستند و کشف کرد که وجوه سرقتشده از بایننس و پرونده سرقت بیتگِت در سپتامبر از طریق THORChain وارد یک آدرس مشترک شده و مخلوط شدهاند.
یو شیان، بنیانگذار Slow Mist، همچنین اعلام کرد که وجوه سرقتشده از بایننس به آدرس هکر پرونده سرقت فِمِکس در اوایل ۲۰۲۵ مرتبط است که مشخص شده بود هکرها از کره شمالی هستند.
با این حال، TRM Labs تأکید کرد که این بار مهاجمان عمدتاً از صرافیهای بازارساز و پروتکلهای وامدهی برای انتقال وجوه استفاده کردهاند که با استفاده گسترده از پلهای بینزنجیرهای در پرونده Bybit متفاوت است.
۳. بایننس تعهد به جبران کامل خسارات داده، بررسی همچنان ادامه دارد
پس از تشخیص انتقالهای غیرعادی، بایننس ابتدا اعلام کرد که گزارشهایی درباره مشکلات امنیتی احتمالی را مشاهده کرده اما هنوز تأیید نکرده که آیا وجوه کاربران تحت تأثیر قرار گرفتهاند یا خیر.
حدود ساعت ۵:۵۲ صبح، بایننس اعلام کرد که برخی برداشتهای کاربران به دلیل خطاهای فنی مسدود شدهاند.
حدود ۲۰ دقیقه بعد، اعلامیه رسمی اعلام کرد که برداشتها پس از رفع کامل مشکلات امنیتی از سر گرفته میشوند و معاملات Binance Alpha در این میان متوقف شده است.
حدود ساعت ۸ صبح، هوی یی، همبنیانگذار بایننس، اعلام کرد که بایننس تمام خسارات سرقتشده را تحمل خواهد کرد.
حدود ساعت ۸:۳۰ صبح، بایننس اعلام کرد که تمام واریزیها و برداشتها متوقف میشوند.
در ساعت ۱۰:۲۳ صبح، بایننس نتایج اولیه بررسی را منتشر کرد و اعلام کرد که این حادثه احتمالاً ناشی از هک شدن لپتاپ یک مهندس DevOps بوده که به مهاجم اجازه داده تا به یک ظرف سرویس دسترسی یافته و تراکنشهای برداشت غیرمجاز ارسال کند. تاکنون هیچ شواهدی از نشت کلید خصوصی کیف پول یافت نشده است.
با پیشرفت بررسی، در ساعت ۱۲:۳۶ ظهر، بایننس اعلام کرد که واریزیها بهطور عادی انجام میشوند و برداشتها پس از انجام اصلاحات امنیتی در عرض ۴۸ ساعت از سر گرفته میشوند؛ این نشان میدهد که این حادثه ناشی از عوامل متعددی بوده و هک کامپیوتر نقطه ورود احتمالی بوده است.
در ساعت ۴:۵۶ بعدازظهر، بایننس اعلام کرد که بررسیهای بیشتر منجر به شناسایی نقاط ورود اضافی شده و این حمله پیچیدهای بوده است.
سیسی، مدیر انجمن چینی بایننس، توضیح داد که هک شدن کامپیوتر کارمند تنها نقطه شروع حمله بوده و هیچ وضعیتی وجود ندارد که یک مهندس خاص بتواند با یک کلیک وجوه را انتقال دهد. ریچارد تنگ، هممدیرعامل، اعلام کرد که بررسی هیچ فردی را مقصر نشمرده است.
قابل توجه است که تنها سه روز قبل از این حادثه، بایننس اعلام کرد که تیم امنیتی آن در هفته گذشته چندین حمله مرتبط با کره شمالی را شناسایی و مسدود کرده و هشدار داده که هکرها از طریق مصاحبههای شغلی جعلی و تستهای کدنویسی، افراد را به اجرای برنامههای مخرب ترغیب میکنند.
در مورد جبران خسارات، بایننس اعلام کرد که تمام ضررها را از طریق صندوق SAFU و وجوه شخصی شرکت پوشش میدهد و پس از اتمام تعمیرات، اثبات بهروزرسانیشده ذخایر را منتشر خواهد کرد. سیزد اعلام کرد که خسارات حدود ۶ میلیارد دلار بوده که از این مقدار ۳ میلیارد دلار مسدود شده، صندوق SAFU حدود ۱ میلیارد دلار است و شکاف باقیمانده حدود ۲ میلیارد دلار است.
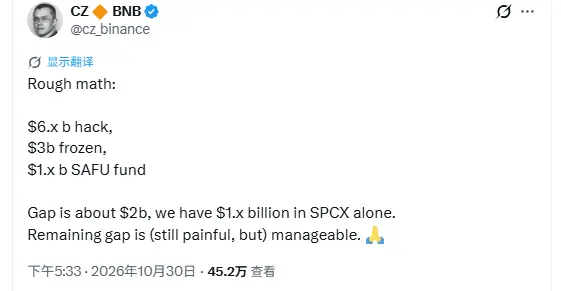
او اعلام کرد که بایننس هنگام خرید توییتر توسط ماسک ۵۰۰ میلیون دلار سرمایهگذاری کرده و سهام SPCX حاصل این سرمایهگذاری اکنون ارزشی بالای ۱ میلیارد دلار دارد که میتواند بخش عمدهای از شکاف باقیمانده را پوشش دهد؛ در حالی که بخش باقیمانده، اگرچه دردناک است، اما قابل مدیریت است.
هویی بعداً پاسخ داد که درآمد سالانه شرکت برای جبران این زیانها کافی است و بنابراین نیازی به فروش سهام اسپیساکس در این مرحله نیست.
قبلاً وبلاگنویس ارز دیجیتال «کریپتو بریو» بر اساس برآوردهای شخص ثالث از درآمد سالانه ۱۶ تا ۱۷ میلیارد دلاری از منابعی مانند فوربس، تخمین زده بود که بایننس میتواند زیانها را در کمتر از یک سال جبران کند.
۴. بیتکوین سرقتشده بهسختی فشار فروش ایجاد میکند؛ تعلیق برداشت تأثیر بیشتری دارد
پس از افشای خبر، بازار ارزهای دیجیتال بهطور کلی افت کرد. دادهها نشان میدهد که در طی یک ساعت پس از حمله، کل شبکه شاهد تسویهٔ موقعیتهای به ارزش ۶۲۷٫۷ میلیون دلار بود که ۶۰۶٫۶ میلیون دلار آن مربوط به موقعیتهای بلند و تنها بایننس سهمی به ارزش ۳۴۴٫۸ میلیون دلار داشت.
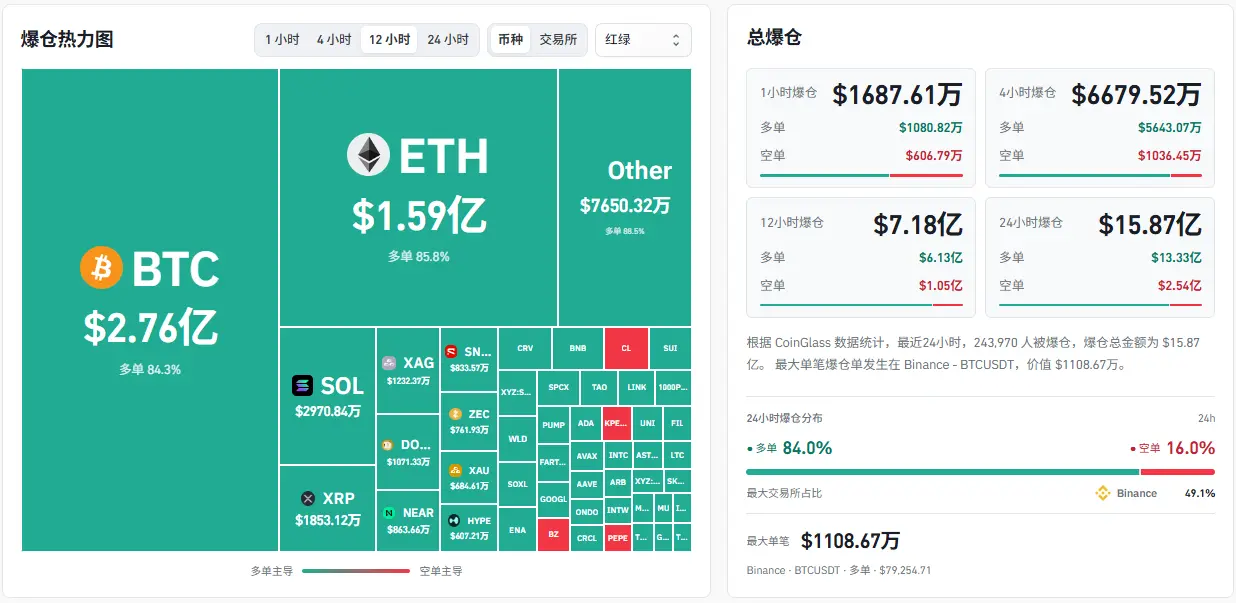
با داشتن ۱۸۰۰۰ بیتکوین در اختیار هکرها، نگرانی مستقیم بازار فشار فروش است. تحلیلگر ارز دیجیتال بنسون سان معتقد است تبدیل این بیتکوینها به فشار فروش واقعی آسان نیست. در شبکه بیتکوین میکسر بزرگ و نقدینگیکافی مانند تورنادو کش وجود ندارد و آدرسهای مرتبط توسط صرافیهای اصلی و شرکتهای تحلیل زنجیرهای علامتگذاری میشوند. تقسیم آدرسها و مخلوطکردن سکهها پروژهای سالها طولکشیده و سپس هنوز باید از طریق معاملات غیررسمی (OTC) با تخفیف فروخته شوند. از دید او، بیتکوین سرقتشده ظاهراً نزولی است اما در واقع معادل قفلشدن پنهانی آن است.
کریپتوکُل استرالیایی «لایون» نیز اشاره کرد که خدمات مخلوطکننده بیتکوین مانند چیپمیکسر، بیتکوین فاگ و سامورایی در سالهای اخیر تعطیل یا تحت تعقیب قانونی قرار گرفتهاند. بیشتر صرافیهای متمرکز نیز اجرای سختگیرانه KYC را اعمال کرده و در انجماد وجوه همکاری میکنند. در سال ۲۰۱۶ بیتفینکس حدود ۱۲۰۰۰۰ بیتکوین هک شد و هکر تنها بخش کوچکی از آن را پولشویی کرد. شش سال بعد، نیروهای اجرایی آمریکا حدود ۹۴۰۰۰ بیتکوین را بازیابی کردند.
بابی لی، بنیانگذار شرکت ذخیرهسازی ارز دیجیتال بالِت، اظهار داشت که احتمال بازیابی این بیتکوینها بسیار کم است. برای بایننس بازیابی غیرممکن است و برای هکر نیز فروش دشوار است؛ بنابراین این بخش از بیتکوینها احتمالاً مدتها در زنجیره بیحرکت باقی میماند.
وضعیت اتریوم متفاوت است. بنسون سان اشاره کرد که تعداد زیادی توکن ERC-20 به اتریوم تبدیل و سپس وارد تورنادو کش شدهاند که ردیابی آنها بسیار دشوار است. فشار واقعی بازاری که ممکن است ایجاد شود، حدود چند میلیارد دلار تخمین زده میشود.
آلتکوینها حتی بیشتر افت کردهاند؛ توکنهایی مانند سولانا و XRP بهطور کلی افت بیشتری نسبت به بیتکوین و اتریوم داشتهاند. کریپتوکُل «سون ریسرچ» معتقد است این افت مستقیماً مربوط به تعلیق برداشت است. اکثر بازرگانان بازار و مؤسسات کمّی صنعت حسابهای اصلی مارجین خود را در بایننس دارند و بسیاری از آنها در آربیتراژ میان صرافیها یا پوشش ریسک فعالیت میکنند. وقتی بایننس برداشت را متوقف میکند، زنجیره تأمین سرمایه آنها بلافاصله مسدود میشود. با ادامه نوسانات بازار، آنها نمیتوانند وجوه را از بایننس برداشت کرده و در سایر پلتفرمها مارجین خود را تکمیل کنند و مجبور میشوند موقعیتهای خود را در سایر صرافیها و روی زنجیره تسویه کرده و وجه نقد را بازیابی کنند.
سون ریسرچ همچنین اشاره کرد که بسیاری از صرافیهای رده دوم و سوم، پلتفرمهای مدیریت ثروت و صندوقهای پروژهها در واقع وجوه خود را در حسابهای مؤسساتی بایننس متمرکز میکنند. اگر تعلیق برداشت ادامه یابد، این پلتفرمها ممکن است با شرایط مشابه بانکرَن مواجه شوند.
برخی مؤسسات قبلاً اقدام کردهاند. آماندا هو، مدیر سرمایهگذاری ارشد شرکت ChainUp Investment، به رویترز گفت که تمام موقعیتهای خود در بایننس را فروختهاند و ابتدا آنچه قابل انتقال بود را منتقل کردهاند و آنچه قابل انتقال نبود را به استیبلکوین فروختهاند.
در مورد چشمانداز بازار، تاجر ارز دیجیتال «بنک گای» اعلام کرد که باور ندارد بازار از خطر خارج شده است. او به تسویهموقعیتهای گسترده در ۱۱ اکتبر سال گذشته اشاره کرد که بسیاری فکر میکردند کف بازار بلافاصله پس از آن رقم میخورد، اما بازار دوره طولانی رکود را تجربه کرد. بنابراین، او به احتیاط در خرید در کف و پیشگیری از افت دوم توصیه میکند.
سرمایهگذاران همچنین از اینکه کسب درآمد در بازار ارزهای دیجیتال روزبهروز سختتر میشود و حتی حفظ امنیت سرمایه دشوارتر است، شکایت دارند.
پ. کلید خصوصی امن است، اما فرآیند امضای تراکنش مخدوش شده است
فراتر از نوسانات قیمتی، آنچه صنعت را در این حادثه هوشیارتر کرده، مسائل امنیتی آشکارشده است.
بایننس ادعا میکند که هیچ نشتی کلید خصوصیای یافت نشده و بهنظر میرسد هکر نیازی به کلید خصوصی نداشته است. TRM Labs اشاره کرد که کیفپولهایی که داراییها از آنها انتقال یافته، در ده زنجیره مختلف پخش شده و نوع کلیدها و روشهای امضا متفاوت هستند، اما همه در عرض نیمساعت تقریباً امضا معتبری برای هکر تولید کردهاند.
محتملترین توضیح این است که هکر توانایی دسترسی به سیستم امضای کیفپولهای گرم بایننس را کسب کرده و میتواند تراکنشها را بهدلخواه امضا کند.
۵۰ اجازهنامه از پیش بهصورت انبوه امضا شدهاند که نشاندهنده این است که این دسترسی ممکن است محدودیت زمانی داشته یا نیازمند درخواست امضای از طریق سیستم خاصی باشد.
ایدو بنناتان، مدیرعامل شرکت امنیتی بلاکاید، نیز معتقد است این حادثه شبیه یک نقض زیرساخت امضا است و کلید خصوصی خودش نشت نکرده است. شن یو نیز معتقد است مشکل اصلی ممکن است در فرآیند امضا قرار داشته باشد. در حال حاضر هیچ آسیبپذیریای در قراردادها یافت نشده و تأیید نهایی اینکه آیا این حادثه ناشی از نشت کلید خصوصی یا سوءاستفاده از سیستم امضا بوده، به عهده بایننس باقی مانده است.
با این حال، ۲۳پدز، رئیس امنیت اطلاعات شرکت اسلو میست، بیشتر به فرضیه نشت کلید خصوصی تمایل دارد. تحقیقات هفتگی نیز معتقد است اینکه مهاجم توانسته است کیف پول هوشمند دیگری تحت نظارت بایننس را خالی کند، نشاندهنده آن است که کلید اصلی خصوصی احتمالاً به دست هکر افتاده است.
بحثها در صنعت به سرعت به سمت اقدامات دفاعی سوق یافته است. شو مینگشینگ، بنیانگذار اوکیای، اعلام کرد که امنیت نباید به حوزهای برای رقابت تجاری تبدیل شود. او پیشنهاد کرد که برداشتهای بزرگ به آدرسهای تأییدنشده و تراکنشهایی که مجوز به قراردادهای هوشمند میدهند، باید دارای تأیید اضافی و تأخیر امنیتی باشند و این محدودیتها باید در لایه امضای رمزنگاری اعمال شوند تا حتی در صورت نفوذ به سیستم مدیریت کیف پول، غیرقابل دور زدن باشند. همچنین خواستار ایجاد مکانیزمی برای همکاری صنعتی شد تا در صورت لزوم، داراییهای مشکوک سرقتشده را بهسرعت و طبق قانون منجمد کرد.
هان لین، بنیانگذار گیت، راهحلی به نام «صندوق امنیتی» را ارائه کرد که در آن کلید خصوصی با استفاده از MPC به سه بخش تقسیم میشود و توسط دستگاه کاربر، گیت و یک مؤسسه بازیابی بلایی مستقل نگهداری میشود. انتقال داراییها با تأخیر ۴۸ ساعته تنظیم شده و کاربران در این بازه میتوانند در هر زمانی عملیات را متوقف کنند.
جای توجه است که چند ساعت پیش از این حادثه، مایکروسافت گزارشی منتشر کرد که سطح استفاده از هوش مصنوعی توسط هشت گروه هکری کره شمالی را ارزیابی میکند؛ سه مورد از این گروهها هوش مصنوعی را در فرآیندهای حمله روزانه خود ادغام کردهاند. با این حال، هنوز تأیید نشده که آیا در این حمله از هوش مصنوعی استفاده شده است.
ییشی، بنیانگذار شرکت کیف پول سختافزاری وانکی، معتقد است که نه بایبیت و نه بایننس کلیدهای خصوصی خود را مستقیماً از دست دادهاند؛ بلکه مهاجم فرآیند تأیید تراکنش را نقض کرده است و این نوع ریسک در ذخیره سرد نیز وجود دارد.
ییشی به عنوان مثال، بزرگترین ETF بیتکوین جهان، یعنی IBIT را مطرح کرد. بر اساس برآوردهای کوینگلاس، IBIT در حال حاضر حدود ۷۶۰٬۰۰۰ بیتکوین را در اختیار دارد که عمدتاً توسط کوینبیس نگهداری میشود. اگرچه بلکراک قصد دارد در سال ۲۰۲۵ آنچوریج دیجیتال را بهعنوان نگهدارنده اضافی اضافه کند، اما تا آخرین گزارش فصلی هیچ برنامهای برای انتقال داراییها اعلام نشده است. بیمه جرم تجاری ۳۲۰ میلیون دلاری که کوینبیس افشا کرده، بین تمام مشتریانش تقسیم شده و با توجه به مقیاس فعلی IBIT، کمتر از ۱٪ پوشش میدهد.
در صورت وقوع سرقت قابل توجه و عدم بازیابی داراییها یا دریافت جبران خسارت کافی، زیانها ممکن است توسط سهامداران ETF تحمل شود. شبههای وجود دارد که IBIT هدف این حمله قرار گرفته است.
در همین حال، سرمایهها به سمت IBIT جریان دارند. دو جون، همبنیانگذار هووبی، اعلام کرد که ادارههای خانوادگی که سالها پیش برای آنها بیتکوین تنظیم کرده بود، پس از تجربه نفوذ به صرافیها و حوادث امنیتی زنجیره تأمین کیف پولهای سرد، همه بیتکوینهای خود را به IBIT تبدیل کردهاند و برخی حتی سکههای خود را مستقیماً فروخته و طلا فیزیکی خریدهاند. برخی سرمایهگذاران رمزارز معتقدند نگهداری بیتکوین اسپات گزینهای مطمئنتر است.
VI. بحث درباره حق منجمدکردن مجدداً مطرح شده و مرزهای مداخله روی زنجیره مورد بررسی است
هنگامی که هم کلید خصوصی و هم فرآیند ممکن است نقض شده باشند، منجمدکردن روی زنجیره به روشی مهم برای بازیابی داراییها تبدیل شده است.
صبح روز ۳۰ام در ساعت ۸:۱۹، آربیترام اعلامیهای صادر کرد که در آن اعلام شد کمیته امنیتی آن اقدام اضطراری انجام داده و ۷۴٬۵۵۹٬۸۰۵ واحد ARB و ۸٬۴۲۵ واحد اتریوم را از آدرسی مرتبط با حمله بایننس در آربیترام وان به یک کیف پول میانی منجمد منتقل کرده است که ارزش آن حدود ۳۰ میلیون دلار است.
این داراییها فقط توسط کمیته امنیتی یا از طریق رأیگیری حکمرانی توسط DAO آربیترام قابل اقدام بیشتر هستند.
برخی تحلیلگران اشاره کردند که کمیته امنیتی موقتاً یک قرارداد سیستمی را ارتقا داده تا انتقال را به نام آدرس مهاجم انجام دهد و سپس پیادهسازی اصلی را بازگردانده است، بدون اینکه نیازی به امضای مهاجم باشد.
بر اساس اساسنامه آربیترام، چنین اقدامات اضطراری نیازمند تصویب حداقل ۹ عضو از ۱۲ عضو کمیته است. در آوریل امسال، آربیترام به همین روش ۳۰٬۷۶۶ واحد اتریوم را در پرونده سرقت کِلپدیاو منجمد کرد که در هر دو مورد داراییهای مرتبط با کره شمالی هدف قرار گرفتند.
تحلیلگر روی زنجیره یو جین به شوخی گفت که شاید مهاجم انتظار نداشته که آربیترام بتواند مستقیماً پول را از کیف پولش منتقل کند. خود عمل منجمدکردن بحثهای بیشتری را برانگیخته است.
طرفداران معتقدند منجمدکردن داراییهای مهاجم توجیهپذیر است. تحلیلگر رمزارزی yyy اظهار داشت که هدف غیرمتمرکزسازی مقابله با قدرت و خدمت به عموم است؛ بنابراین استفاده از ابزارهای متمرکز برای کمک به عموم ستودنی است و منجمدکردن داراییهای مهاجم در این دسته قرار میگیرد.
مبهمگران عمدتاً بر مرزهای قدرت تمرکز دارند. پژوهشگر رمزارزی سایبرساتوشی معتقد است که اتریوم روی اترنت اصلی غیرقابل تغییر است، اما موجودیهای روی رولآپ توسط یک سیستم چندامضایی ۱۲ از ۹ مدیریت میشوند و حاکمیت داراییهای L2 به کلیدهای ادمین کنترلکننده پل بینزنجیرهای بستگی دارد. برخی تحلیلگران همچنین این سؤال را مطرح کردهاند که در چه شرایطی حکمرانی بلاکچین حق انتقال اجباری داراییها بدون امضای مالک را دارد که هنوز نیازمند تعیین مرزهای روشنتری است.
پس از منجمدکردن، سؤال اینکه داراییها متعلق به چه کسی است نیز چالشی است. اتریوم منجمدشده در پرونده کِلپدیاو در ابتدا برای جبران خسارت کاربران آسیبدیده در نظر گرفته شده بود، اما در اوایل ماه مه، گروهی از طرفداران با حکم دادگاه علیه کره شمالی به دلیل تروریسم، که هنوز جبران نشده بودند، در یک دادگاه ایالات متحده درخواست دستور تعلیق اجرایی دادند و ادعا کردند که این اتریوم متعلق به حقوق مالکیت کره شمالی است. در ۸ مه، دادگاه فدرال ناحیه جنوبی نیویورک به DAO آربیترام اجازه داد تا رأیگیری کند و داراییها را به Aave LLC منتقل کند، اما دستور تعلیق اجرایی همراه با داراییها منتقل شد و دادگاه در مورد اختلاف اصلی حکم نداد.
در زمان انتشار این گزارش، برداشتهای بایننس هنوز آغاز نشده و طبق زمانبندی رسمی، احتمالاً در ۱ نوامبر از سر گرفته میشود. زمان انتشار گزارش اثبات ذخایر و بررسی فنی، زمان شروع حرکت بیتکوین و اتریوم باقیمانده و نحوه تخصیص نهایی حدود ۳ میلیارد دلار دارایی منجمد، در توسعههای آینده مشخص خواهد شد.


