هکرهاي بينانس شتابان براي انتقال ميلياردها دلار قبل از قفلشدن آنها عمل کردند
 Tapbit Wire
مهاجمان پشت حمله تخمینی ۶٫۳ میلیارد دلاری به بینانس هنوز میلیاردها دلار ارز دیجیتال سرقتشده را در اختیار دارند، علیرغم تلاشهای صادرکنندگان توکن برای قفل کردن درآمدها.
این حمله، بزرگترین حمله در تاریخ ارزهای دیجیتال، در ساعت ۲۰:۰۴ به وقت UTC روز پنجشنبه آغاز شد و مجرمان — که با هک ماه گذشته بیتگت از سوی هکرهای کره شمالی ارتباط دارند — بلافاصله به تبدیل داراییها پرداختند.
طرح هکرها این بود که داراییهای قابل قفلشدن مانند USDT و USDC را به داراییهای غیرقابل قفل مانند بیتکوین (BTC) و اتریوم (ETH) تبدیل کنند.
دیکسون وو، مهندس شرکت سرتیک، ردپای ۵۰۰ میلیون دلار USDT را که به یک آدرس ارسال شده بود، ردیابی کرد؛ از این مبلغ، ۳۲۵ میلیون دلار تا ساعت ۲۰:۵۹ UTC — کمتر از یک ساعت پس از آغاز حمله — برای اتریوم به فروشندگان عمده فروخته شد.
آنها در رقابت با قدرتمندترین ناظران حوزه ارز دیجیتال بودند: غولهای استیبلکوین مانند تِتر و سرکل که قبلاً شروع به سیاهفهرست کردن آدرسهای مرتبط با سرقت کرده بودند.
بینانس روز جمعه اعلام کرد که حدود ۳ میلیارد دلار از داراییهای سرقتشده از مجموع تخمینی ۶٫۳ میلیارد دلار روی زنجیره قفل شده است و در حال همکاری با نیروهای پلیس، صادرکنندگان و شرکتهای تحلیل بلاکچین برای ردیابی سایر وجوه است.
مقیاس این سرقت حتی در مقایسه با استانداردهای ارز دیجیتال هم شگفتانگیز است، اما با قفلشدن نزدیک به نیمی از داراییها، بخش چندانی از ارز دیجیتال سرقتشده را مهاجمان واقعاً میتوانند مصرف کنند؟
ارز دیجیتال با قابلیت خاموششدن
برخلاف BTC یا ETH که ارزهای دیجیتال غیرمتمرکزی هستند و صادرکننده مرکزی ندارند و کسی نیست که دکمه توقف را فشار دهد، استیبلکوینهای متمرکز مانند USDT تِتر و USDC سرکل صادرکنندگانی دارند که میتوانند توکنهای نگهداریشده در آدرسهای خاصی را قفل کنند.
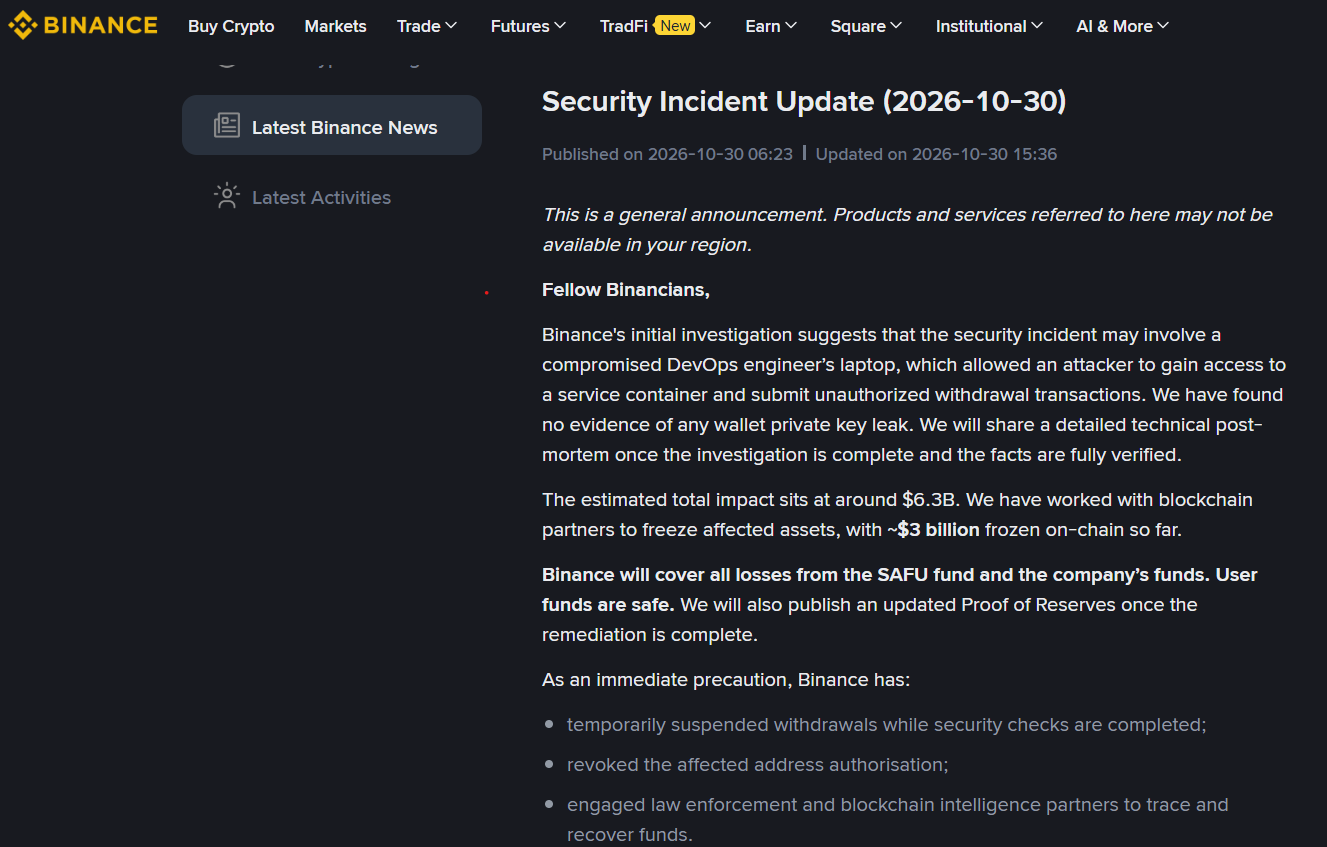
بینانس اعلام کرد که در حال همکاری با نیروهای پلیس برای ردیابی وجوه است. منبع: بینانس
این امکان به آنها توانایی اقدام سریع در چنین حوادثی را میدهد. تِتر حدود ۱٫۵۶۷ میلیارد دلار USDT را در مجموع قفل کرد؛ اولین قفل اصلی تنها ۳۷ دقیقه پس از رسیدن وجوه سرقتشده به کیف پول اتریوم اصلی مهاجمان انجام شد.
سرکل سه دقیقه بعد حدود ۸۲۳ میلیون دلار USDC را قفل کرد و سایر صادرکنندگان مانند ریپل و وورلد لیبرتی فایننشیال نیز بهسرعت پیگیری کردند.
توانایی بیحرکتسازی ارز دیجیتال منحصر به استیبلکوین نیست و علیرغم نداشتن صادرکننده مرکزی، برخی پروتکلهای غیرمتمرکز مانند آربیترام نیز بیتفاوت نماندند.
شورای امنیت آربیترام حدود ۳۰٫۵ میلیون دلار ARB و ETH را به یک کیف پول میانی قفلشده منتقل کرد که حرکت آنها فقط پس از اقدام بیشتر شورا یا رأیگیری حکومت DAO آربیترام امکانپذیر است.
اما تفاوت مهمی باقی مانده است: قفلشدن وجوه لزوماً به معنای بازیابی آنها نیست. بیحرکتسازی داراییها مانع از خرج کردن آنها توسط مظنونان میشود، اما بهطور خودکار آنها را به بینانس یا کاربرانشان بازمیگرداند.
پیچیدگی آِیو
پروتکل وامدهی غیرمتمرکز اِیو به معادله لایهای دیگر از پیچیدگی اضافه کرد. بین ساعت ۲۰:۵۸ تا ۲۱:۰۱ به وقت UTC، یک کیف پول مرتبط با مهاجمان ۶۰ میلیون دلار تتر (USDT) را در اِیو وِرژن ۳ اتریوم سپرده و حدود ۴۰ دقیقه قبل از اولین قفلشدن، ۴۴٫۶ میلیون دلار اتر پیچیدهشده (WETH) وام گرفت.
لاماریسک، ارائهدهنده خدمات ارزیابی ریسک اِیو، در بهروزرسانی ساعت ۱:۰۰ صبح اعلام کرد که موقعیت مهاجم در آن زمان حدود ۵۹٫۹ میلیون دلار تتر (USDT) به عنوان وثیقه و ۴۳٫۸ میلیون دلار بدهی داشت. اِیو تأکید کرد که این موقعیت همچنان با وثیقه بیش از حد تأمین شده بود و خطری برای تأمینکنندگان منابع پروتکل ایجاد نمیکرد.
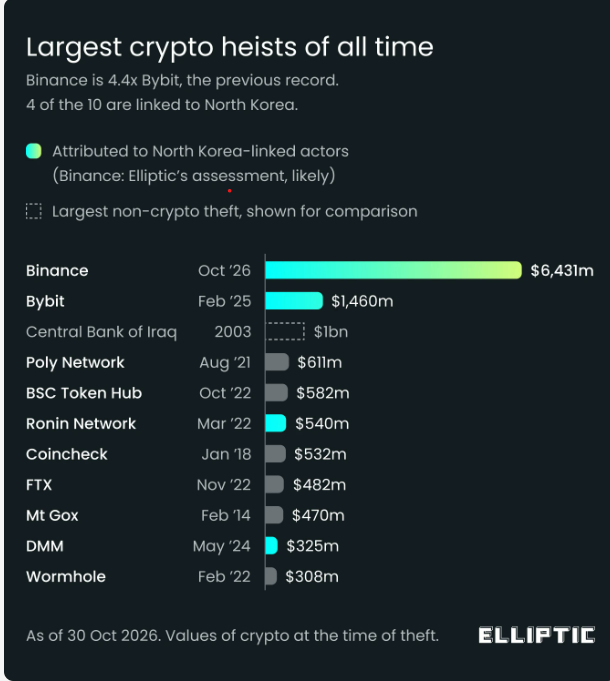
بزرگترین دزدیهای رمزارز در تمام دوران. منبع: الیپتیک
از آنجا که تتر (USDT) قبلاً در استخر وامدهی اِیو سپرده شده بود، قفلکردن کیف پول مهاجم نمیتوانست بهصورت خودکار وثیقههای نگهداریشده توسط پروتکل را بازیابی کند، همانطور که مارک تسِلر، بنیانگذار انیشیاتیو اِیو چَن، توضیح داد:
«تتر (USDT) پول واقعی است که توسط دلار پشتیبانی میشود و این موقعیت از نظر قانونی جنایی است، اما از دید پروتکل با وثیقه بیش از حد تأمین شده است.»
برای جلوگیری از سپردهگذاری و وامگیری بیشتر، اِیو بازارهای وِرژنهای ۳ و ۴ خود را موقتاً قفل کرد، هرچند کاربران موجود همچنان میتوانستند وجوه خود را برداشت کنند، وامهایشان را بازپرداخت نمایند و موقعیتهایشان را تصفیه کنند.
اِیو بعداً قفل احتیاطی خود را روی بازارهای وِرژنهای ۳ و ۴ برداشت و اعلام کرد که قراردادهای آن تحت تأثیر قرار نگرفتهاند و موقعیتها همچنان با وثیقه بیش از حد تأمین شدهاند.
تسِلر گفت: «تنها یک روز دیگر در دنیای رمزارز.»
پس مهاجمان در نهایت چه چیزی را میتوانند نگه دارند؟
الیپتیک تخمین زد که تا ساعت ۷:۰۰ صبح به وقت UTC در روز جمعه، ۲٫۸۴ میلیارد دلار از داراییها قفل شده بود، در حالی که مهاجمان هنوز کنترل حدود ۳٫۳۳ میلیارد دلار دارایی را داشتند که صادرکنندگان نمیتوانستند آنها را غیرفعال کنند.
اگرچه قفلکردن تقریباً نیمی از سود مهاجمان را کاهش داد، اما این به معنای امن بودن تمام داراییهای باقیمانده برای بازیابی نیست.
بیتکوین و اتر صادرکننده مرکزی ندارند که بتوانند مانند تِتر یا سِرکِل، آدرسهای خاصی را قفل کنند. بنابراین پس از تبدیل داراییهای دزدیدهشده به این ارزهای رمزی اصلی، میتوان تراکنشها را محدود کرد، اما قفل کردن آنها بسیار سختتر است.
بایننس تعهد داده است که تمام ضررهای کاربران را از طریق صندوق امنیتی داراییهای کاربران (SAFU) و منابع داخلی شرکت جبران کند و اعلام کرده است که داراییهای کاربران امن باقی ماندهاند؛ بر اساس آخرین بهروزرسانی ریچارد تنگ، مدیرعامل بایننس، این صرافی در حال «بازیابی داراییهای دزدیدهشده برای کاربران» است.
مجله: اکتبر سیاه امنیت سایبری: چگونه خود را محافظت کنید


