پس از بازگشایی برداشتها، وجوه کاهش نیافت بلکه افزایش یافت. بیتگت چگونه در پنج روز وضعیت را عکسالعمل نشان داد؟
 Tapbit Wire
نویسنده اصلی: وایترانر
در سالهای اخیر، حوادث امنیتی گسترده در صرافیها غیرمعمول نبوده و نقاط ورود حمله بهتدریج از کیفپولهای گرم و سیستمهای امضای دیجیتال به مجوزهای داخلی و خدمات شخص ثالث گسترش یافته است. با پیچیدهتر شدن سیستمها، مرزهایی که صرافیها باید از آنها دفاع کنند نیز گستردهتر میشوند.
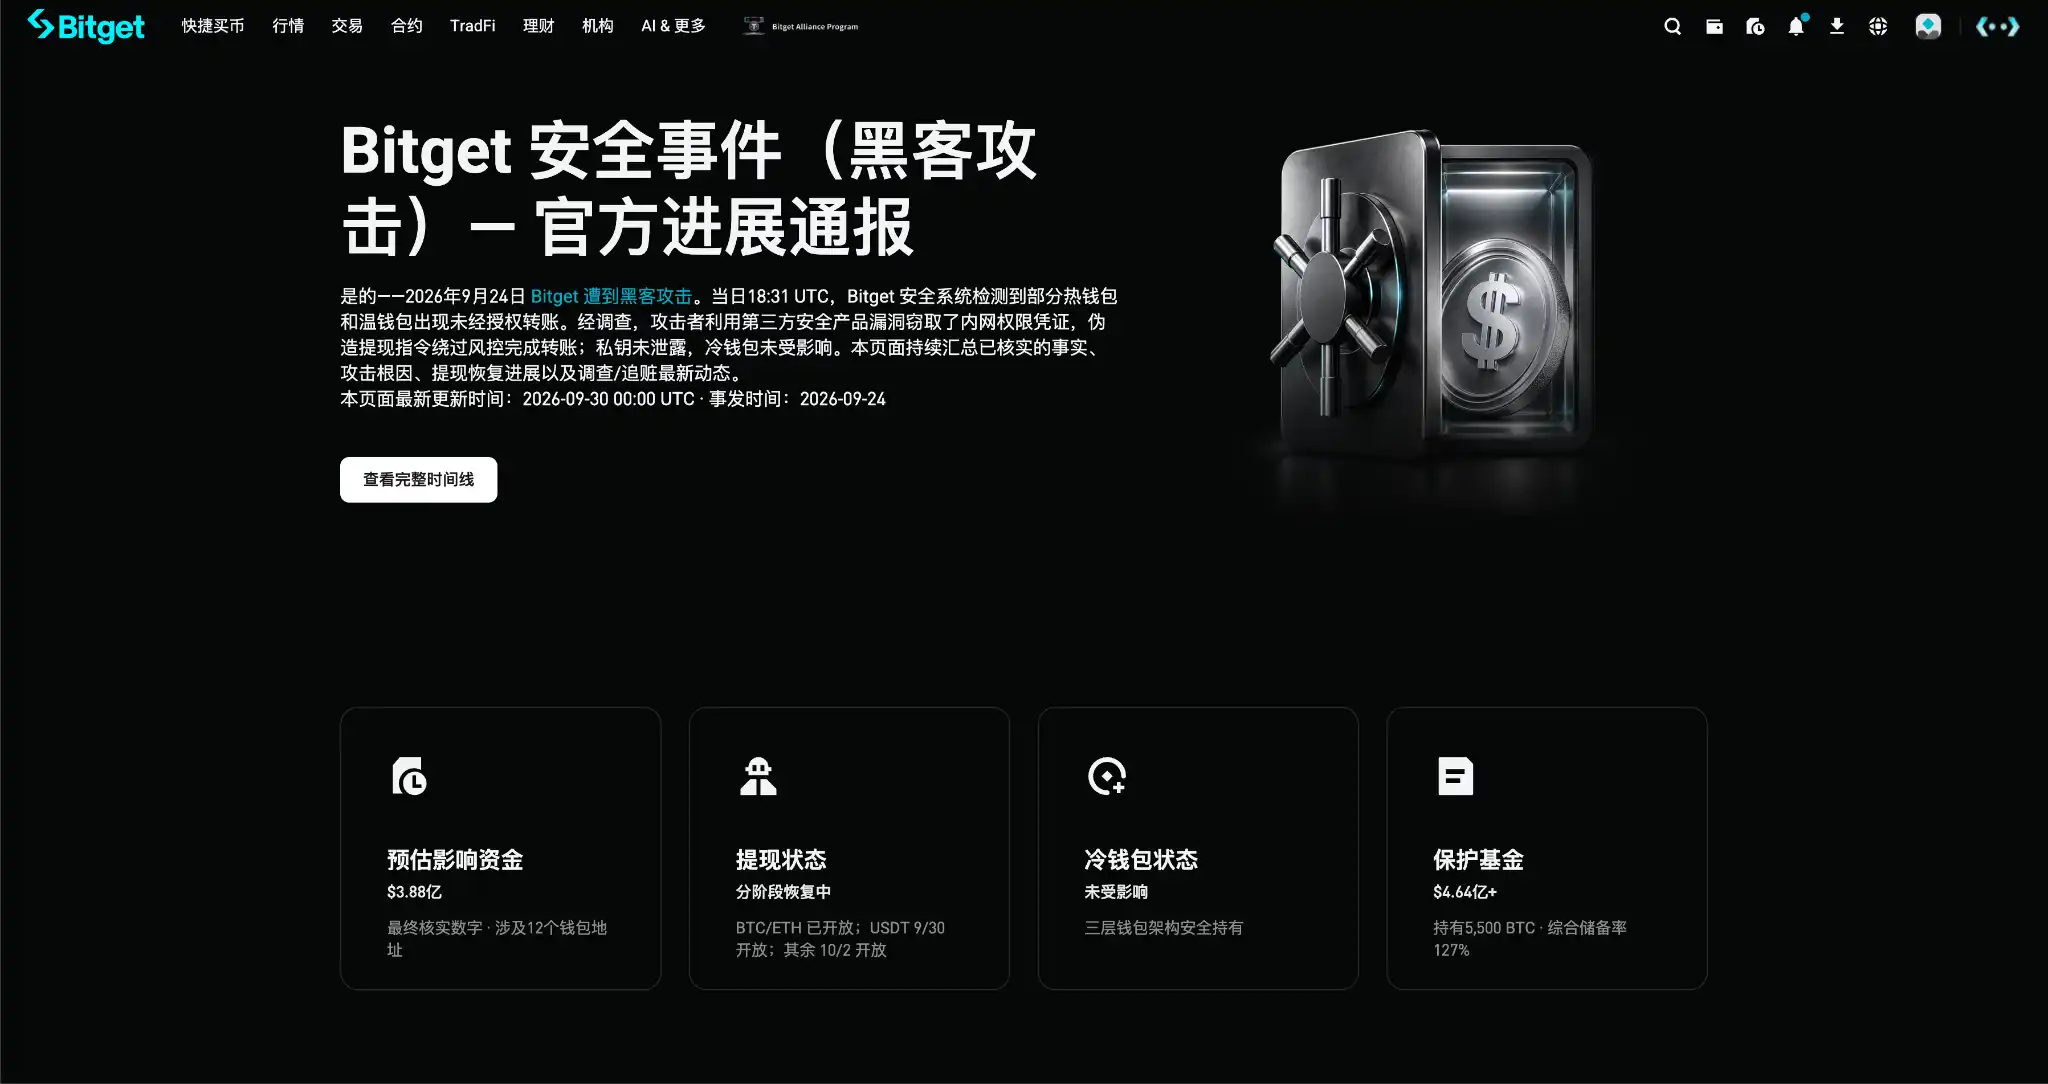
در ۲۵ سپتامبر، بیتگت مورد حمله امنیتی قرار گرفت و در نهایت تأیید شد که حدود ۳۸۸ میلیون دلار دارایی تحت تأثیر قرار گرفتهاند. گریسی چن، مدیرعامل بیتگت، بعداً در یک پخش زنده اعلام کرد که این اولین حادثه امنیتی از این نوع در طول هشت سال فعالیت پلتفرم بوده است. بر اساس گزارشهای تحقیقاتی منتشرشده توسط شرکت امنیتی اسلوومیست، اولین فعالیت مخرب شناساییشده مربوط به یک آسیبپذیری «صفرروزه» در یک گره از محصول امنیتی شخص ثالث بوده است. تحقیقات مندیانت و اسلوومیست هر دو مسیر حمله را به نفوذ در زیرساخت امنیتی شخص ثالث نسبت دادهاند که در نهایت منجر به ورود به محیط کیفپول بیتگت شده است.
پس از این حادثه، بیتگت اعلام کرد که ضررهای واقعی از طریق صندوق حمایت از کاربران جبران خواهند شد. در زمان وقوع حادثه، این صندوق که در سال ۲۰۲۲ تأسیس شده بود، ۵۵۰۰ بیتکوین (بیش از ۴۶۴ میلیون دلار) داشت. گریسی تعهد داد که پس از استفاده از این صندوق، ظرف یک هفته مبلغ آن به ۳۰۰ میلیون دلار بازگردانده شود تا به سطح پایه تعیینشده در زمان تأسیس در سال ۲۰۲۲ برسد. این تعهد در ۳۰ سپتامبر در موعد مقرر انجام شد.
همچنین برداشتها مطابق زمانبندی اعلامشده قبلاً آغاز شدند. در ساعت ۱۶:۰۰ روز ۲۸ سپتامبر، بیتکوین اولین ارزی بود که برداشتهای آن بازگشایی شد. پس از بازگشایی برداشتهای اتریوم در روز ۲۹، کیفپولهای گرم مربوطه بهسرعت از جریان خروجی خالص به جریان ورودی خالص تبدیل شدند و بهزودی موجودی حتی کمی بالاتر از سطح اولیه قبل از بازگشایی برداشتها قرار گرفت که نشاندهنده بازگشت اعتماد کاربران است. تا زمان انتشار این گزارش، برداشت تمام ارزها بازگشایی شده است.
از سرقت نزدیک به ۴۰۰ میلیون دلار تا بازگشایی برداشتها و بازگشت وجوه، تنها چند روز گذشت. دقیقاً هکرها چگونه داراییها را بدون نشت کلید خصوصی منتقل کردند؟ چگونه صندوق حمایتی که چهار سال پیش آماده شده بود واقعاً مورد استفاده قرار گرفت؟ و بیتگت چه اقداماتی انجام داد که باعث عکسالعمل مثبت در این حادثه شد؟
۱. هکرها از یک آسیبپذیری صفرروزه برای نفوذ به محصول امنیتی شخص ثالث استفاده کردند
یکی از جنبههای غیرمعمول این حمله این است که کلید خصوصی بیتگت نشت نکرده، کیفپول سرد مورد نفوذ قرار نگرفته و همچنین آسیبپذیری قرارداد هوشمند نیز وجود نداشته است. نقطه شکستی که هکرها پیدا کردند، در واقع یک محصول امنیتی شخص ثالث مورد استفاده توسط پلتفرم بوده است.
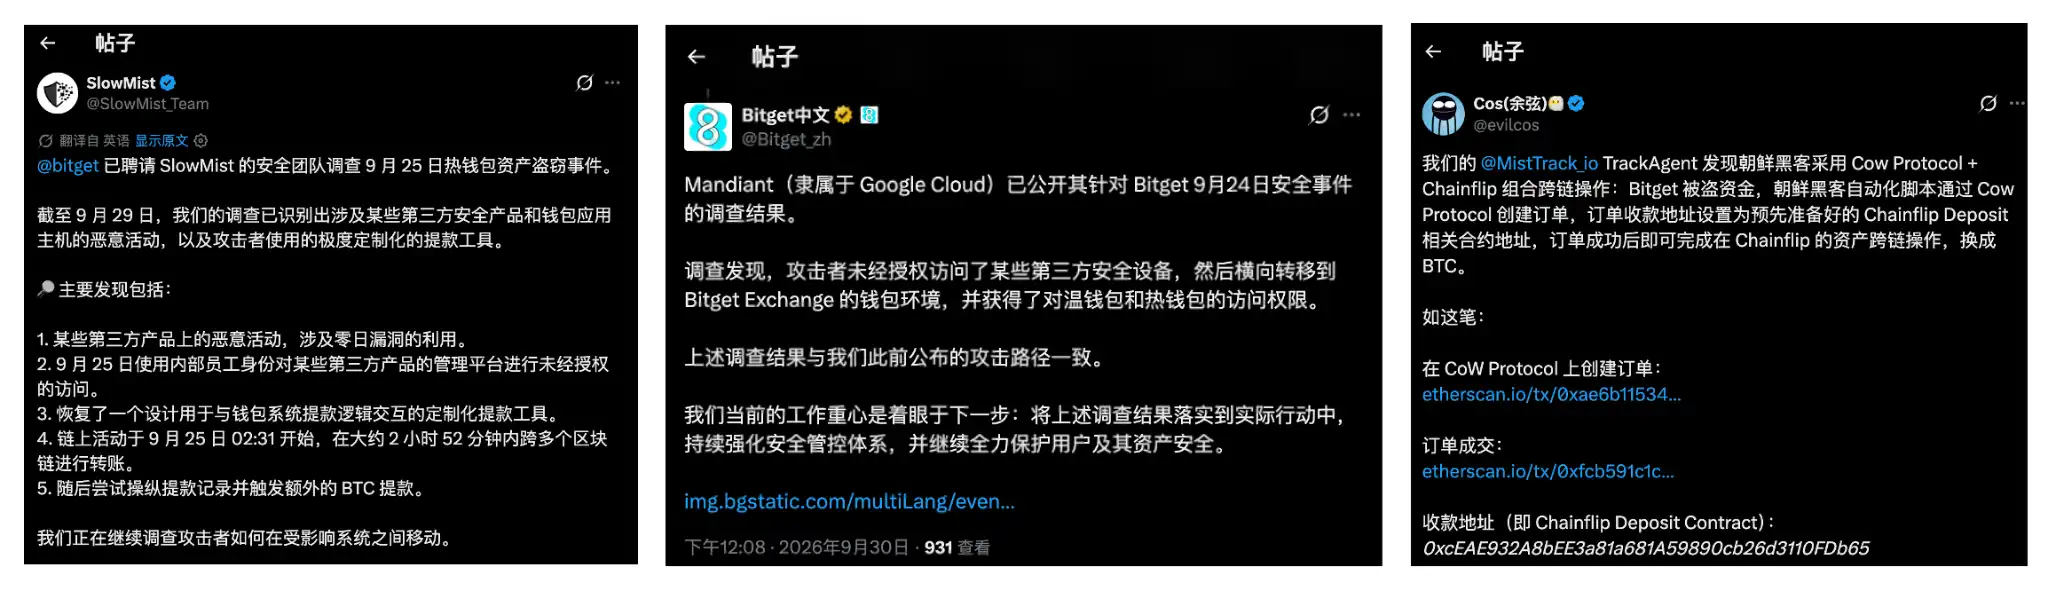
بر اساس گزارشهای تحقیقاتی فعلی منتشرشده توسط بیتگت، اولین انتقالهای کوچک مرتبط در زنجیره، حدود ساعت ۰۲:۳۱ به وقت پکن در ۲۵ سپتامبر مشاهده شد و پس از آن انتقالهای گستردهتر داراییها آغاز گردید.
گریسی در مصاحبهای با The Block اعلام کرد که بین ساعتهای ۰۲:۵۸ تا ۰۴:۰۹، مهاجم ۱۷ تراکنش بزرگ در شبکههای متعددی از جمله اتریوم، اکسآرپی، زیکش، زنجیره BNB، بِیس، آربیتریوم، اُپتیمیسم و آواتانچ انجام داد. با تکمیل آمارهای بعدی، بیتگت در نهایت تأیید کرد که این حادثه بر داراییهایی به ارزش تقریبی ۳۸۸ میلیون دلار تأثیر گذاشته است.
در ساعت ۰۳:۰۵، یعنی حدود ۷ دقیقه پس از اولین تراکنش بزرگ، سیستم تطبیق وجوه بیتگت اختلاف قابلتوجهی در موجودی تشخیص داد و مسدودسازی برداشت در سراسر پلتفرم را فعال کرد؛ در ساعت ۰۳:۱۴، پلتفرم بالاترین سطح پاسخ اضطراری را فعال کرد. از آنجا که در آن زمان نشت کلید خصوصی هنوز رد نشده بود، تیم کیفپول داراییها را به کیفپولهای سرد منتقل کرد و خدمات برداشت و امضای کیفپول را متوقف نمود.
بعداً تیم امنیتی علت اصلی این حادثه را شناسایی کرد. بر اساس زنجیره حمله فعلی که افشا شده است، هکر از یک آسیبپذیری صفرروزه ناشناخته در یک محصول امنیتی شخص ثالث بهره برده است.
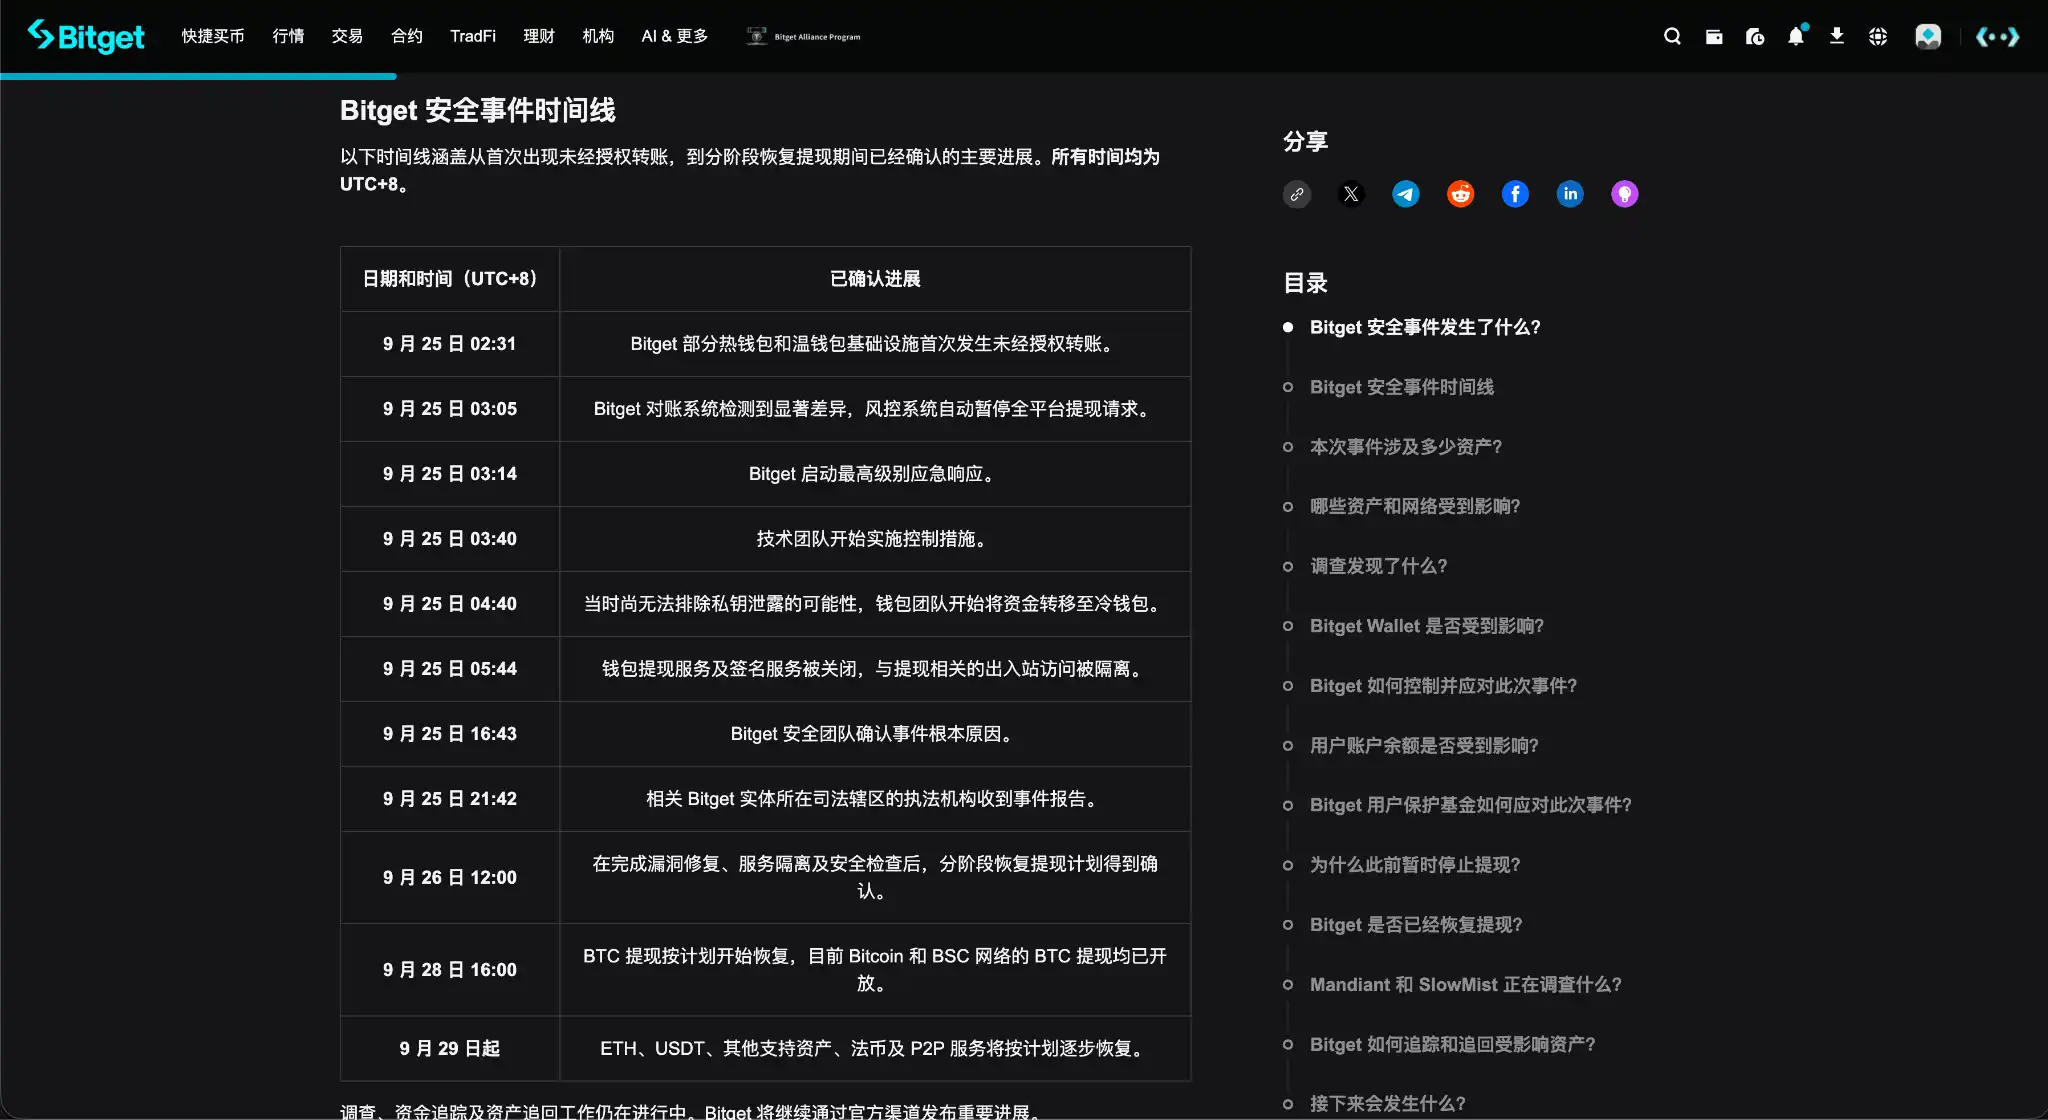
آسیبپذیری صفرروزه به نقص امنیتی اطلاق میشود که تا پیش از آن توسط تأمینکننده و کاربران ناشناخته بوده و برای آن هیچ راهحل آمادهای برای اعمال پیشگیرانه وجود نداشته است. به عبارت دیگر، این نقطه ورودی حملهای بوده که پیش از آن شناخته نشده است. آنچه پس از این اتفاق رخ داد، کلید درک این از دستدادن نزدیک به ۴۰۰ میلیون دلار است.
با بهرهگیری از این آسیبپذیری، مهاجم از نقص موجود در محصول امنیتی شخص ثالث برای سرقت مجوزهای اعتباری شبکه داخلی استفاده کرد، دستورات برداشت جعلی به سیستم کیفپول ارسال نمود و کیفپول را فریب داد تا انتقالهای غیرعادی را بدون عبور از بررسیهای ریسک انجام دهد. در کل این فرآیند، کلیدهای خصوصی نشت نکردند و کیفپولهای سرد تحت تأثیر قرار نگرفتند.
گریسی بعداً افشای این موضوع را نیز انجام داد که پس از اتمام عملیات، مهاجم برخی از ردپای مرتبط را حذف کرده که این امر دشواری تحقیقات و بازسازی فرآیند حمله را افزایش داده است.
بیتگت پس از آن عملکردهای آسیبدیده شخص ثالث را غیرفعال کرد، مجوزهای داخلی را مجدداً صادر نمود، مجوزهای بسیار حساس را لغو و مجدداً تقسیمبندی کرد و همچنین تأیید مستقل برای برداشتها را اضافه نمود. مندیانت و اسلوومیست همچنان در تحقیقات جدایگانه پیشگیرانه و ردیابی وجوه مشارکت دارند.
هشداری مستقیم که این حادثه برای صنعت به جا میگذارد این است که مرز امنیتی یک صرافی دیگر تنها کلیدهای خصوصی و کیفپولهای سرد نیست. نرمافزارهای امنیتی، زیرساخت کیفپولها و سایر خدمات شخص ثالث که دسترسی به سیستمهای اصلی دارند، خود نیز میتوانند به نقاط ورودی حمله تبدیل شوند.
۲. استفاده از صندوق حفاظت آغاز شد و برداشتها طبق زمانبندی اعلامشده از سر گرفته شد.
پس از این حادثه، آنچه واقعاً صرافی را تحت آزمون قرار میدهد، تعیین این است که چه کسی باید زیانها را متقبل شود و مدیریت چگونه با کاربران روبرو شده و آنان را اطمینانبخشی کند.
بیتگت اولین صرافی بود که از صندوق حفاظت خود استفاده کرد.
این صندوق در سال ۲۰۲۲ تأسیس شد و همواره حداقل میزان ۳۰۰ میلیون دلاری آن حفظ شده است. در زمان وقوع حادثه، این صندوق دارای ۵۵۰۰ بیتکوین (ارزش بیش از ۴۶۴ میلیون دلار) بود که برای پوشش زیان تأییدشده نهایی حدود ۳۸۸ میلیون دلار کافی بود.
بیتگت بعداً بهوضوح اعلام کرد که صندوق حفاظت تأثیرات مالی این حادثه را متقبل میشود و موجودی حساب کاربران تحت تأثیر قرار نمیگیرد.
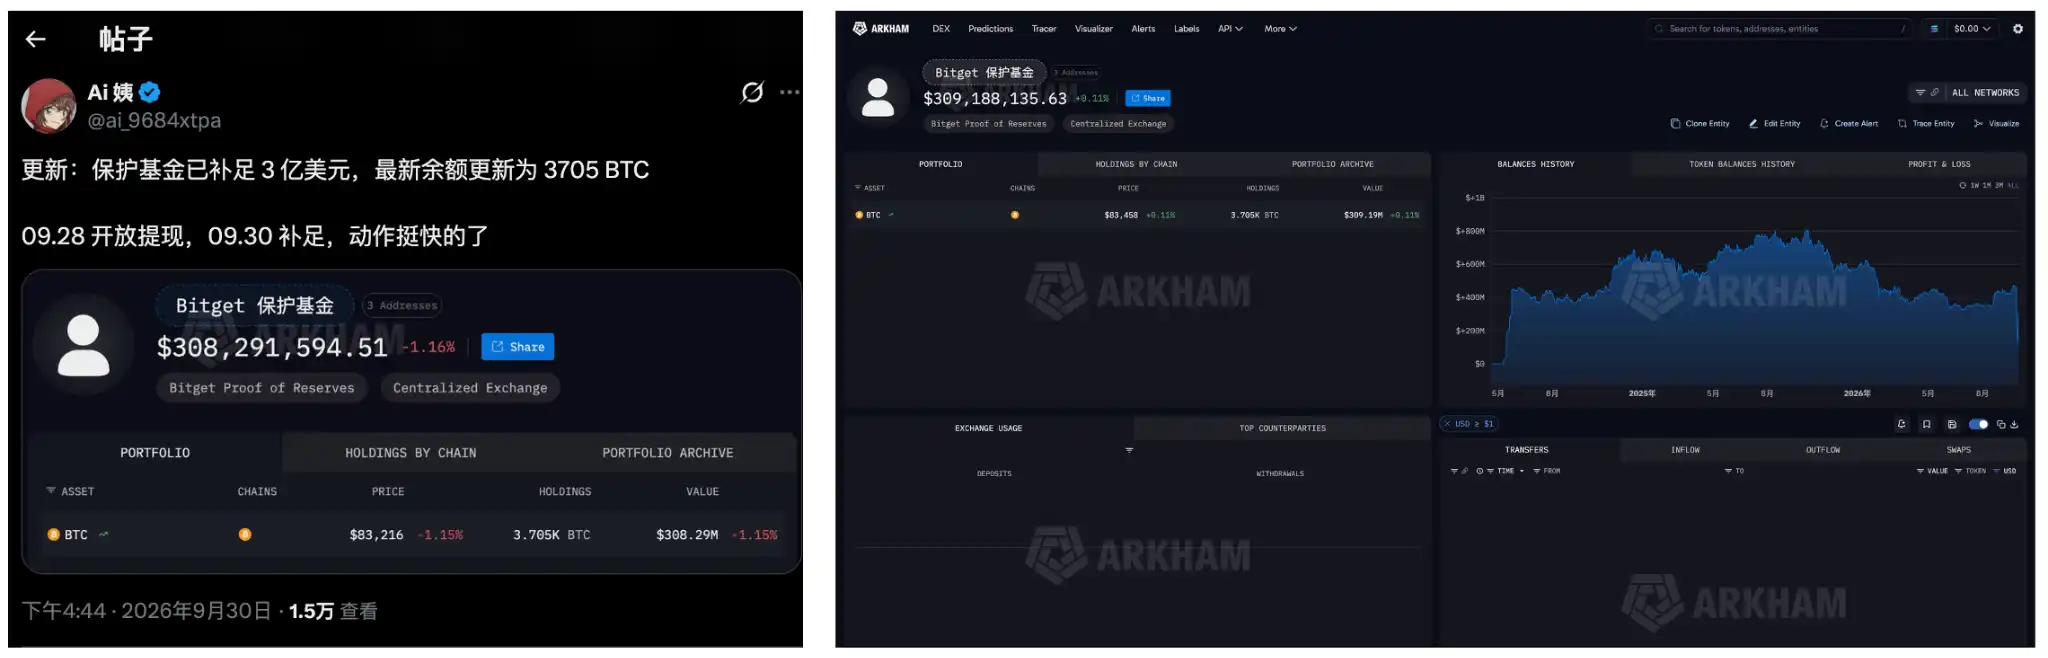
پیش از اینکه برداشتهای بیتکوین در ۲۸ سپتامبر از سر گرفته شوند، دادههای بلاکچین نشان داد که انتقال داراییها از صندوق حفاظت به کیفپولهای گرم آغاز شده است. تحلیلگر بلاکچین «خاله آی» مشاهده کرد که در ابتدا ۲۰۴۲٫۲۸ بیتکوین از آدرس مربوطهٔ صندوق حفاظت به کیفپول گرم بیتگت منتقل شده است (پایش آنلاین صندوق حفاظت بیتگت).
این یکی از جنبههای قابل توجهترین کاربرد صنعتی در واکنش بیتگت به این حادثه است.
این صندوق حفاظت، طرحی جبرانی نبود که پس از حادثه بهصورت موقت اعلام شده باشد، بلکه چهار سال پیش تأسیس شده بود. این منابع بهصورت بلندمدت ذخیره شدهاند، آدرسهای کیفپولها عمومی و قابل بررسی هستند و حداقل اندازهٔ آن مشخص است؛ پس از وقوع حادثه واقعی، واقعاً استفاده شده و پس از مصرف، مطابق استاندارد اولیه تجدید میشود.
صندوق حفاظت مشکل تحمیل زیان را حل کرد. این بار زیان نزدیک به ۴۰۰ میلیون دلاری در نهایت به کاربران منتقل نشد. گریسی اعلام کرد که بیتگت ظرف یک هفته صندوق حفاظت را دوباره به حداقل ۳۰۰ میلیون دلار بازگرداند و بر اساس پایش بلاکچین، این تعهد در موعد مقرر انجام شد.
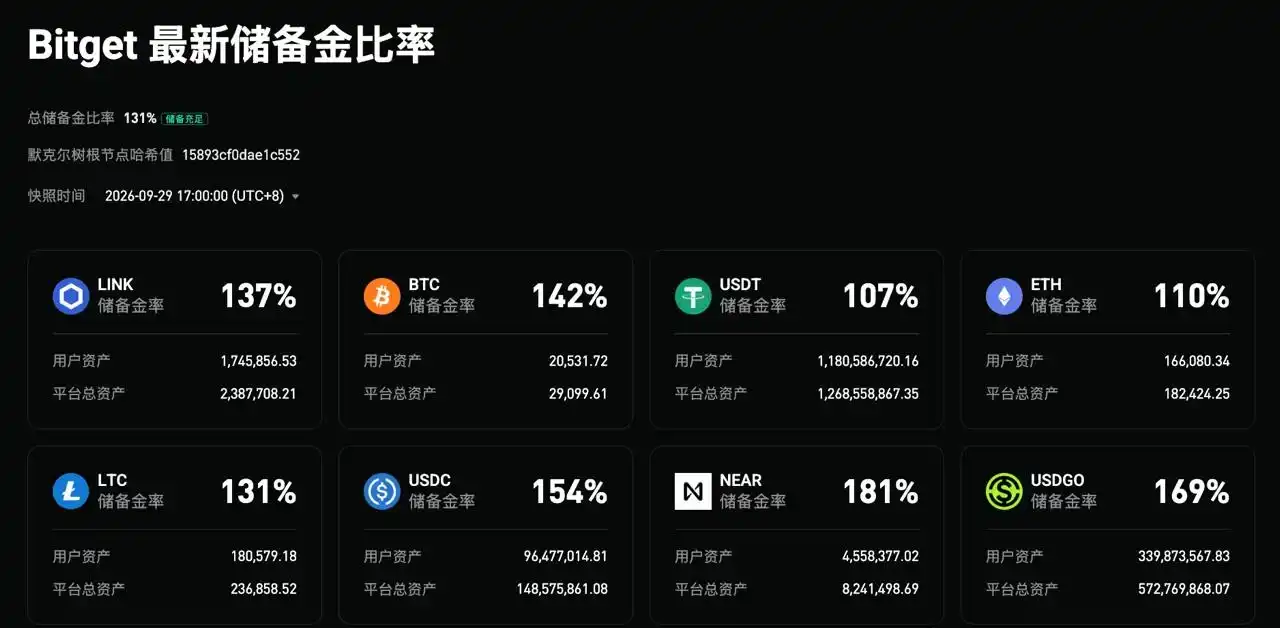
بیتگت همچنین در ۳۰ سپتامبر ۴۷امین گواهی موجودی (PoR) خود را منتشر کرد که نسبت کل موجودی آن ۱۳۱٪ بود و شامل ۱۹ نوع دارایی میشد. نسبت موجودی بیتکوین، اتریوم، تتر و یوسدیسی بهترتیب ۱۴۲٪، ۱۱۰٪، ۱۰۷٪ و ۱۵۴٪ بود.
فراتر از منابع مالی، رویکرد ارتباطی بیتگت در این روزهای چندگانه نیز قابل توجه است.
گریسی حدود سه ساعت در یک جلسه زنده با جامعه پاسخگو بود و شیه جیائوجین نیز بهطور مداوم پیشرفتها را از طریق شبکههای اجتماعی و جامعه بهروزرسانی کرد. خود سهساعتی بودن جلسه زنده نقطه اصلی نیست؛ مهمتر این است که در هرجومرج شدیدترین روزهای حادثه، مدیریت بهطور مداوم در خط مقدم قرار گرفت و به سؤالات پاسخ داد.
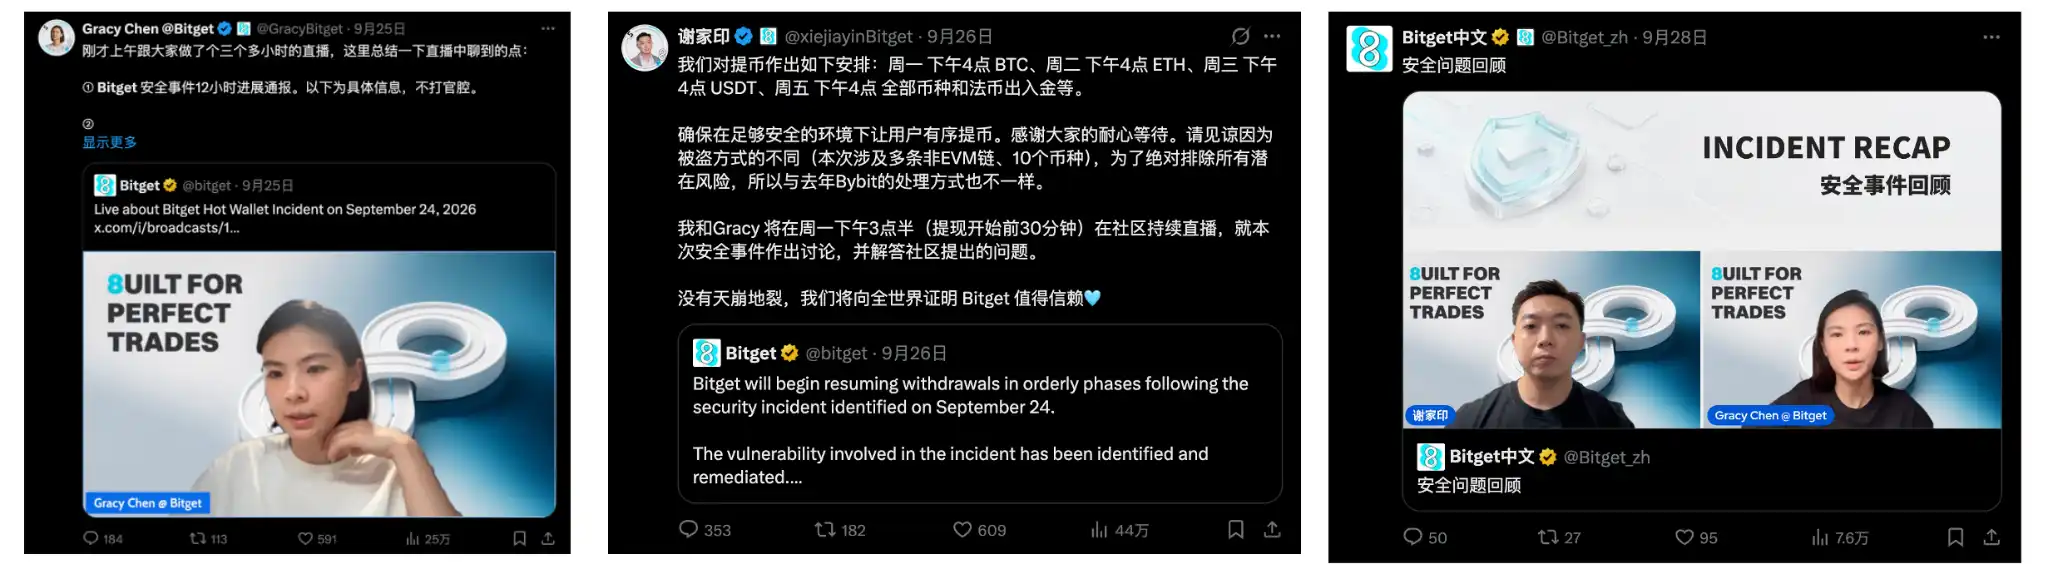
علاوه بر این، چند اعلامیه کلیدی اطلاعات واضح یا برنامههای مرحله بعدی را ارائه کردند.
تحمیل زیانها بهسرعت به صندوق حفاظت اختصاص یافت؛ پس از اصلاح مبلغ آسیبدیده از ۳۵۱٫۶ میلیون دلار به ۳۸۸ میلیون دلار، دلیل تغییر این رقم توضیح داده شد؛ پیش از تأیید نقطه ورود حمله، بدون شتاب در مورد هویت و روش مهاجم نتیجهگیری نشد؛ و پس از پیشرفت در بررسی، جزئیاتی مانند محصولات امنیتی شخص ثالث، آسیبپذیریهای صفرروزه، اعتبارهای با سطح دسترسی بالا و دستورات برداشت جعلی بهتدریج افشا شدند.
همین موضوع در مورد ازسرگیری برداشتها نیز صدق میکند.
این حادثه شامل چندین ارز و چندین شبکه بود و دامنه بررسی محدود به یک کیفپول نبود. بیتگت تمام برداشتها را یکجا بازیابی نکرد، بلکه پس از تأیید تکتک کیفپولها، شبکهها و ردکردن ریسکها، آنها را بهصورت دستهبندیشده فعال کرد.
در ۲۶ سپتامبر، پلتفرم زمانبندی خاصی برای بازیابی اعلام کرد: برداشت بیتکوین در ۲۸ سپتامبر، اتریوم و شبکههای مرتبط در ۲۹ سپتامبر، تتر و شبکههای مرتبط در ۳۰ سپتامبر و سایر توکنها، ارزهای فیات و خدمات C2C در ۲ اکتبر بازیابی میشوند. تا زمان انتشار این گزارش، تأیید شده است که همه موارد در موعد مقرر بازیابی شدهاند.
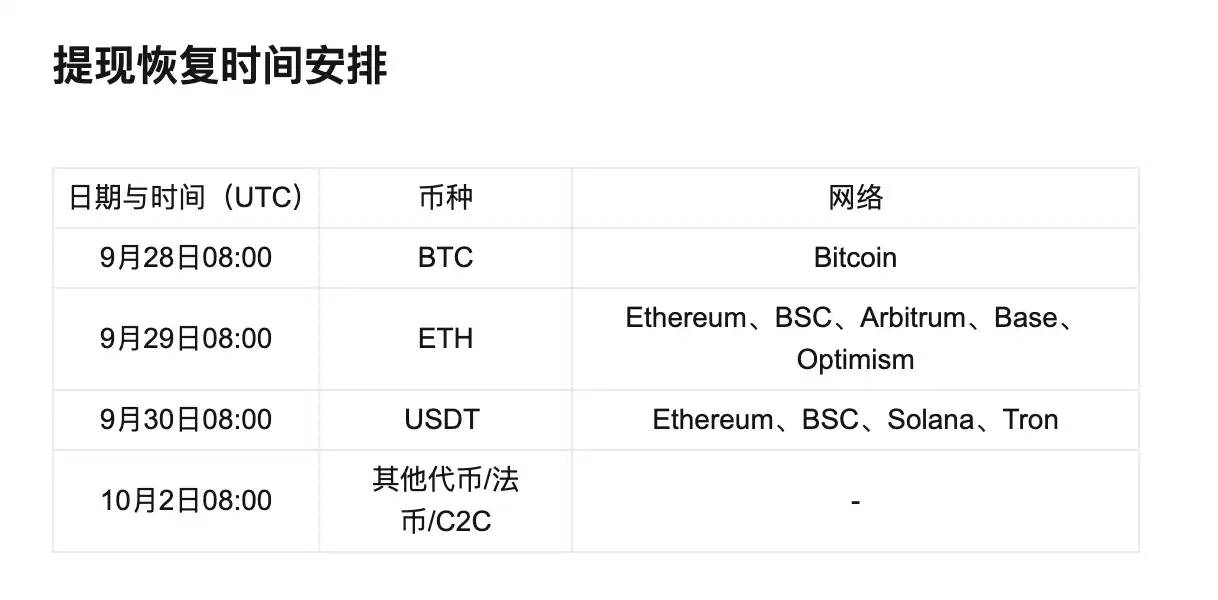
با توجه به اینکه این حادثه امنیتی گستردهای بود که چندین ارز، چندین شبکه، نرمافزارهای شخص ثالث و مجوزهای داخلی را در بر میگرفت، قابل تقدیر است که ابتدا یک برنامه بازیابی با تاریخها و زمانهای دقیق ارائه شد و سپس بهصورت مرحلهبهمرحله اجرا گردید.
صندوق حفاظت چهار سال پیش آماده شده و تنها در صورت وقوع حادثهای واقعی استفاده شد؛ مدیریت بهطور مداوم با جامعه تعامل داشت؛ اطلاعات تأییدشده بهسرعت منتشر شد و در مورد اطلاعات نامشخص عجله نکرد؛ برنامه بازیابی زمانبندی شفافی ارائه کرد و دقیقاً مطابق آن اجرا شد.
این مجموعه اقدامات پاک و قاطع، بسیاری از افراد را وادار کرد تا نگاه مثبتتری به بیتگِت داشته باشند.
III. نقطه عطف این حادثه آشکار شده و سرمایهها دوباره جریان یافتهاند (جریان خالص ورودی)
پس از ازسرگیری برداشتهای اتریوم در ۲۹ سپتامبر، تغییر قابل توجهی بهسرعت در زنجیره مشاهده شد.
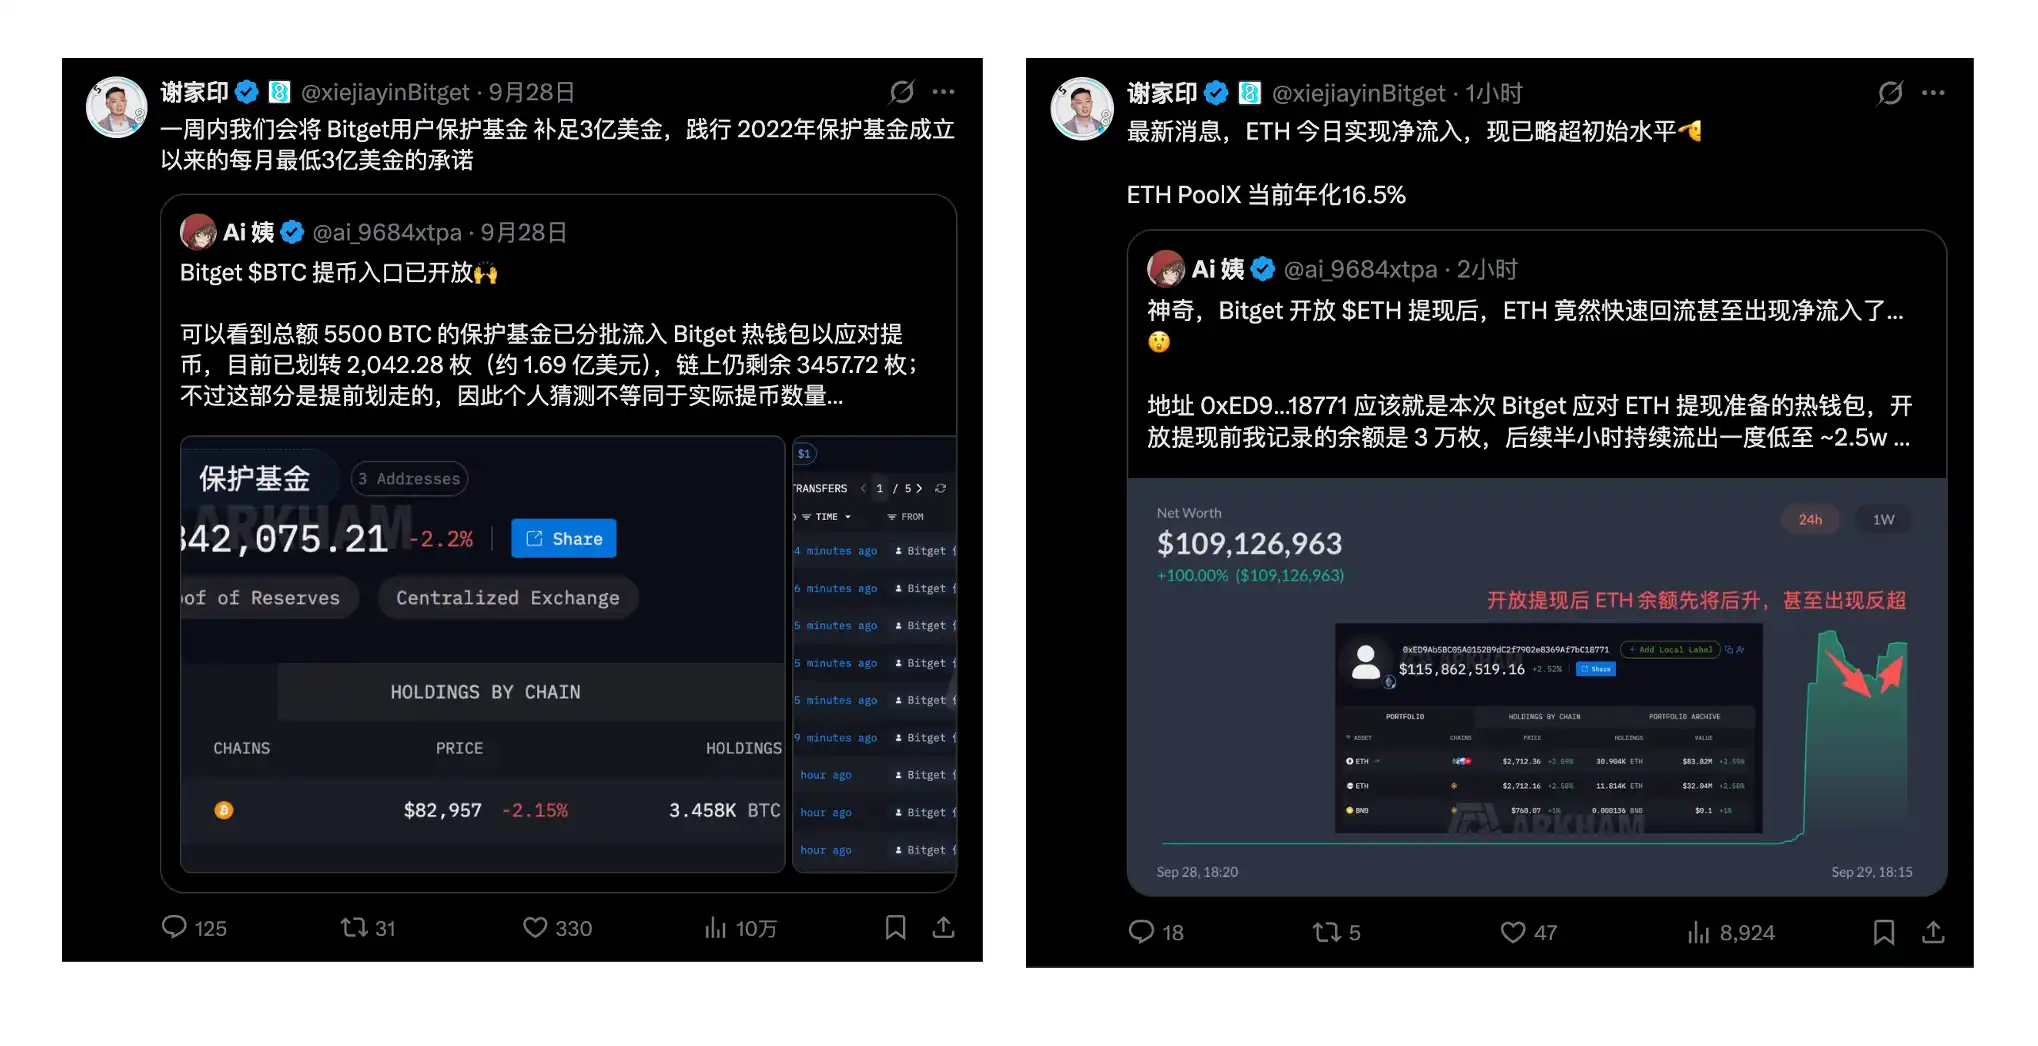
بر اساس نظارت تحلیلگر زنجیرهای «خاله آی»، موجودی کیفهای گرم مربوطهای که بیتگِت برای برداشت اتریوم آماده کرده بود، ظرف نیمساعت پس از ازسرگیری برداشتها به بیش از ۳۰٬۰۰۰ اتریوم بازگشت و از مقدار اولیه فراتر رفت.
دادههای بعدی منتشرشده توسط بیتگِت نشان داد که در اولین ساعت پس از ازسرگیری برداشتها، حدود ۹٬۶۷۴ اتریوم وارد و حدود ۹٬۰۲۳ اتریوم خارج شد؛ بنابراین جریان خالص ورودی حدود ۶۵۱ اتریوم بود. دادههای ۳۰ سپتامبر نشان داد که جریان ورودی ۲۴ ساعته سکههای پلتفرم به ۲۳۱ میلیون دلار رسید که نزدیک به میانگین جریان ورودی روزانه ۲۴۵ میلیون دلار در اوت امسال است. همانطور که بازار قبلاً انتظار داشت، جریان یکسویه خروج سرمایه رخ نداد؛ بلکه بازگشت اعتماد بازار قابل مشاهده بود.
همزمان، برای بازگرداندن اعتماد کاربران، بیتگِت شروع به اجرای چندین کمپین تشویقی نیز کرد.
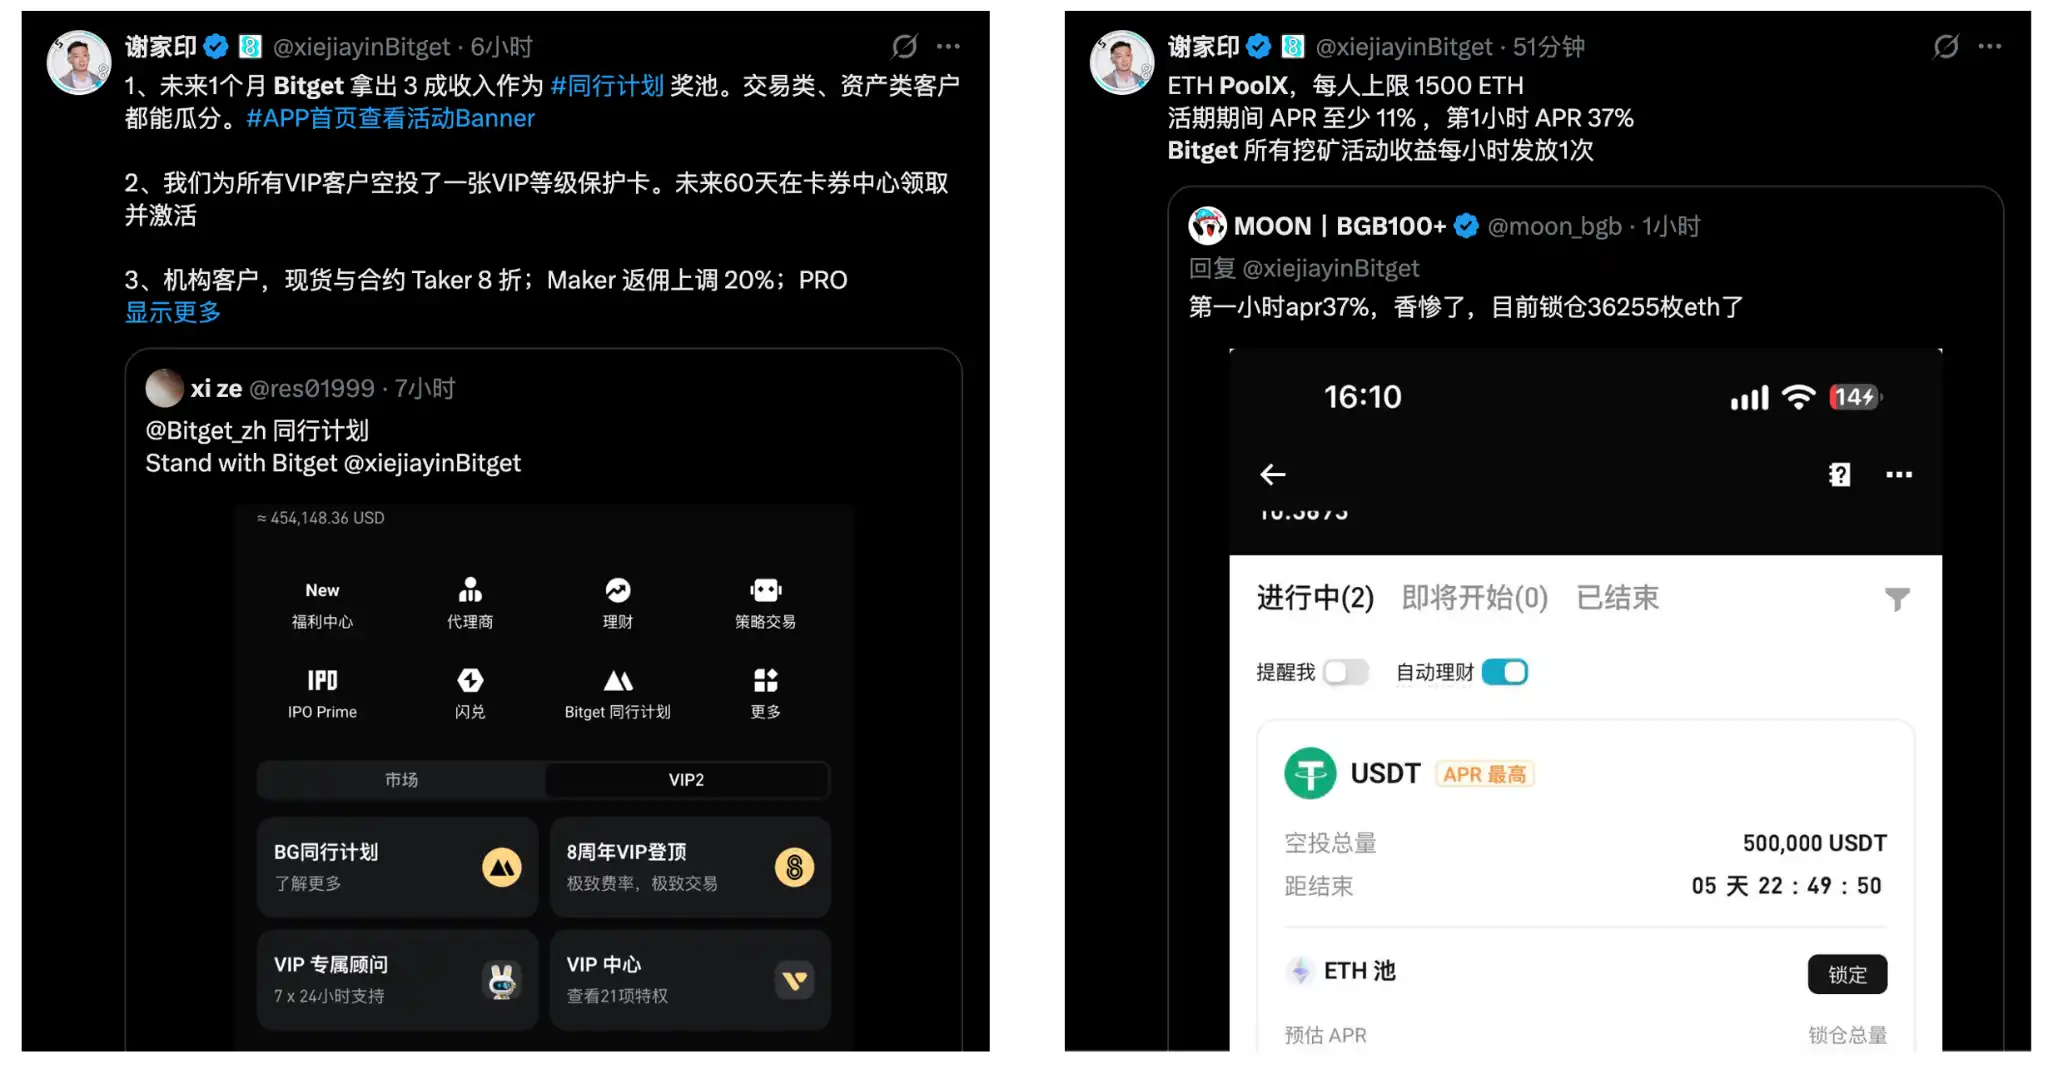
استخر ETH PoolX جایزهای معادل ۵۰۰٬۰۰۰ USDT ارائه داد. کاربران با قفل کردن اتریوم میتوانستند در توزیع جوایز شرکت کنند. در ابتدای کمپین، نرخ بازده تقریبی سالانه (APR) روی صفحه گاهی به حدود ۳۷٫۱۱٪ رسید و سپس با افزایش سرمایههای شرکتکننده بهصورت پویا کاهش یافت.
سپس استخر BTC PoolX راهاندازی شد که جایزهای معادل ۱۰۰٬۰۰۰ BGB ارائه میکرد و پاداشهای اضافی را بر اساس موجودی بیتکوین کاربران در ۱۵ روز گذشته محاسبه مینمود.
در حوزه سکههای پایدار، بیتگِت همزمان کمپینهای پسانداز انعطافپذیر برای USDT و USDGO را راهاندازی کرد که امکان واریز و برداشت در هر زمان را فراهم میکرد و نرخ بازده تقریبی محدودالزمان آنها به ترتیب ۱۰٪ و ۱۲٪ رسید. برنامه «همتراز» (Peer Program) ۳۰٪ از درآمد کارمزد معاملاتی واجد شرایط در دوره کمپین را در صندوق پاداش کاربران قرار داد که ۶۰٪ آن بر اساس حجم معاملات و ۴۰٪ آن بر اساس حجم دارایی توزیع شد. طبق دادههای رسمی بیتگِت در ۲ اکتبر، اولین دسته پاداشها توزیع شده و در مجموع ۱٬۹۰۷٬۴۵۵ USDT به ۷۶۳٬۵۴۳ کاربر پرداخت شد.
هدف این کمپینها سختگیرانه نیست: بازگشت امکان برداشت، سؤال «آیا کاربران میتوانند خارج شوند؟» را حل کرد و کمپینهای بعدی در واقع برای احیای معاملات، مدیریت ثروت و حفظ سرمایه طراحی شدهاند.
بهزودی، بسیاری از کاربران با سرمایههای خود رأی دادند و اعتماد به بیتگِت و علاقه به کمپینها را نشان دادند.
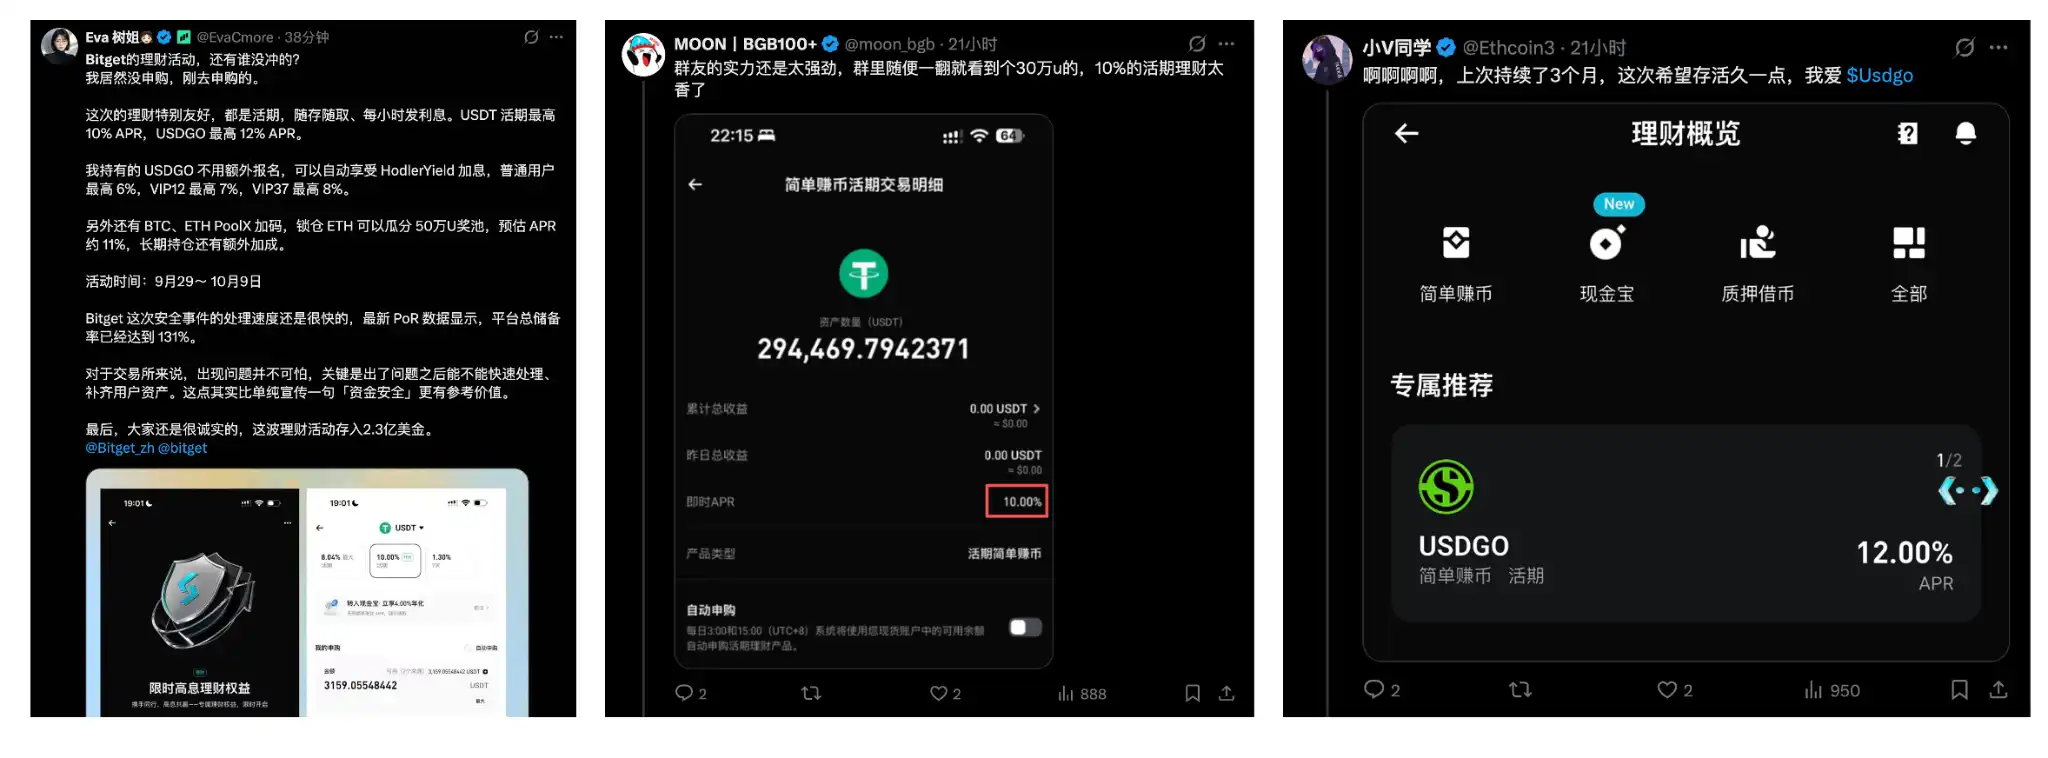
چند روز پیش بزرگترین نگرانی بازار هنوز «چه زمانی میتوان پول را برداشت کرد» بود؛ اما با بازگشت امکان برداشت، سؤال به «کدام کمپین را برای کسب APR بالاتر انتخاب کنیم» تغییر کرد.
نشانهای از نقطه عطف این حادثه.
برای یک صرافی، مستقیمترین شاهد بازگشت اعتماد کاربران این است که کاربران هنگامی که میتوانند بهصورت آزاد واریز و برداشت کنند، همچنان تمایل دارند سرمایههای خود را در آنجا نگه دارند.
IV. پیامدهای این حادثه امنیتی برای صنعت صرافیها
پس از این حادثه در بیتگِت، این صرافی از حمایت تقریباً «نیمه صنعت» برخوردار شد.
برجستهترین آنها بایبیت است.
در فوریه ۲۰۲۵، بایبیت دچار حادثه امنیتی به ارزش حدود ۱٫۴ میلیارد دلار شد. حدود ۵ ساعت پس از حمله، بیتگِت ۴۰٬۰۰۰ اتریوم (ارزش آن زمان بیش از ۱۰۰ میلیون دلار) به بایبیت ارائه کرد. این ۴۰٬۰۰۰ اتریوم بدون سود، بدون وثیقه و بدون مهلت بازپرداخت مشخص بود. بایبیت سپس ظرف سه روز تمام مبلغ را بازپرداخت کرد.
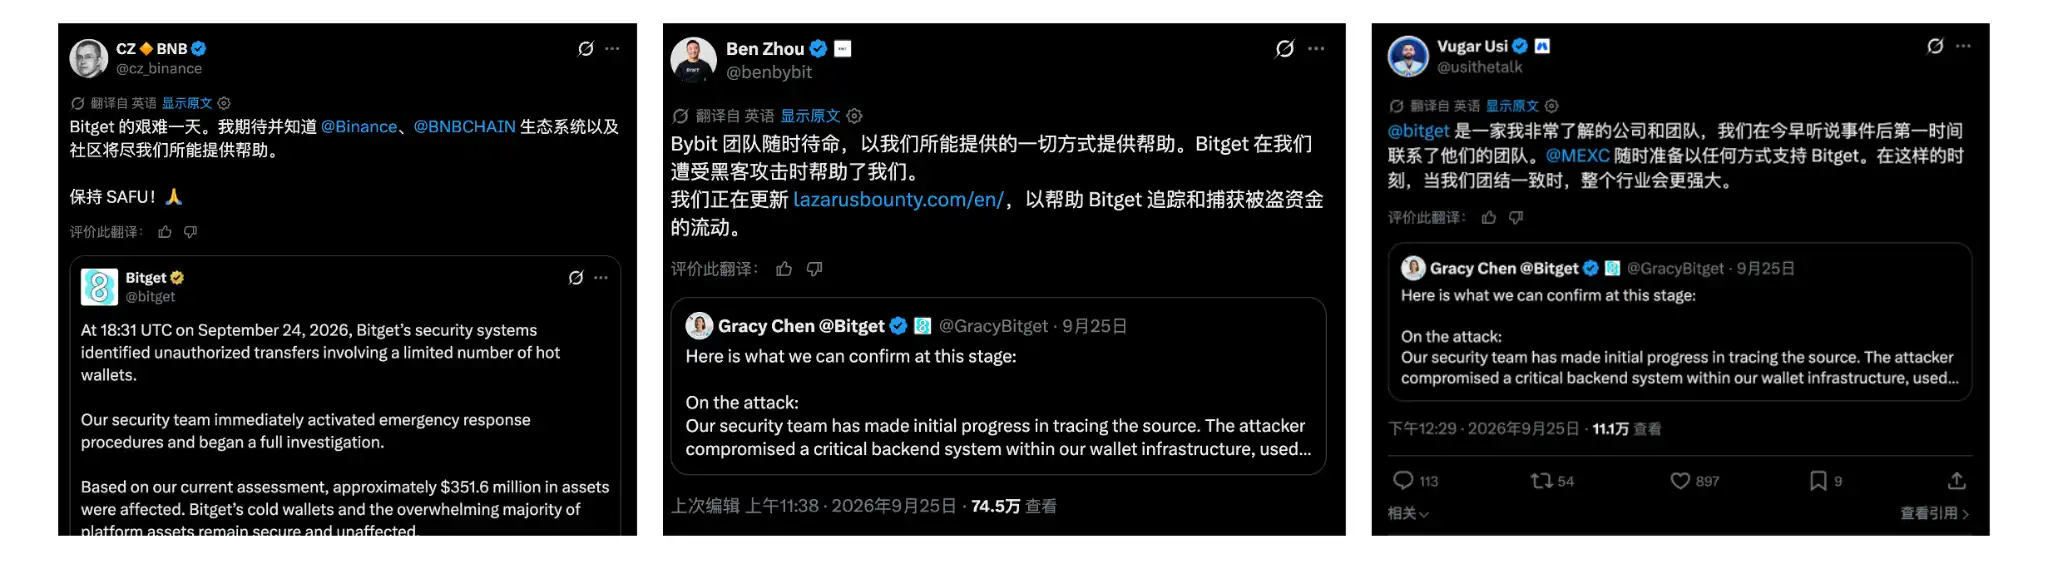
بیش از یک سال بعد، جایگاه دو طرف عوض شد. پس از حادثه بیتگِت، بن ژو، مدیرعامل بایبیت، بهسرعت اعلام حمایت عمومی از آن کرد و بهطور خاص اشاره نمود: «هنگامی که ما مورد حمله هکرها قرار گرفتیم، بیتگِت یکبار به ما کمک کرد.» سپس بایبیت وجوه سرقتشده مرتبط را در سیستم LazarusBounty برای ردیابی قرار داد.
کسانی که پیشآمدند تنها بایبیت نبودند. سیزد پس از حادثه حمایت عمومی اعلام کرد و تیم امنیت بایننس در ادامه با بیتگِت همکاری کرد که شامل اشتراک اطلاعات تهدید، ردیابی وجوه سرقتشده و پشتیبانی از بازیابی داراییها میشد؛ ووگار اوسی، مدیرعامل MEXC نیز بهصورت خود-initiative با بیتگِت تماس گرفت تا حمایت خود را اعلام کند. فراتر از صرافیها، شرکتهای Mandiant و SlowMist در تحقیقات و کارشناسی حادثه مشارکت داشتند و سرکل و تتر در مسدودسازی داراییهای مرتبط شرکت کردند.
وقتی این خبر را دیدم، واقعاً احساس هیجانی شدید کردم.
صنعت رمزنگاری همواره از رقابت کمبود نداشته است؛ صرافیها برای جذب کاربران، نقدینگی و سهم بازار با یکدیگر رقابت میکنند، اما وقتی بحران امنیتی بهقدری جدی رخ دهد که صدها میلیون دلار در معرض خطر قرار گیرد، همصنفان همچنان برای حمایت متقابل دور هم جمع میشوند.
و اینکه آیا پلتفرم بیتگت واقعاً اعتماد و احترام صنعت را بهدست آورده است، بهروشنیترین شکل در لحظات بحران نمایان میشود.
اما اگر این مسئله تنها به «در زمان سختی دوست واقعی شناخته میشود» ختم شود، اهمیت آن دست کم گرفته شده است.
صنعت رمزنگاری نهاد واحدی برای پشتیبانی از خود ندارد، اما صندوقهای حفاظتی، همکاری متقابل صرافیها، آژانسهای امنیتی و ردیابی روی زنجیره تشکیلدهندهی شبکهای مستقل برای مدیریت ریسک هستند. همزمان، مرزهایی که صرافیها باید از آنها دفاع کنند — از کیفپولهای گرم و سیستمهای امضای دیجیتال تا نرمافزارهای شخص ثالث و مجوزهای داخلی — روزبهروز گستردهتر میشوند: حملات پیچیدهتر میشوند و صنعت نیز باید بهصورت هماهنگ واکنش نشان دهد.
و ایجاد صندوقهای حفاظتی، حفظ شفافیت عمومی، انجام تعهدات پس از بحران و همکاری صنعتی، امروزه الگویی عالی برای پاسخ به بحرانها هستند و بیتگت این الگو را بهطور جدی نشان داده است.
در دو سال گذشته، صنعت رمزنگاری دربارهٔ «پذیرش گسترده» صحبت کرده است؛ صندوقهای سرمایهگذاری قابل معامله (ETF)، ارزهای پایدار (استیبلکوینها)، داراییهای واقعی توکنیزهشده (RWA) و اوراق بهادار توکنیزهشده، سرمایههای مالی سنتی بیشتری را جذب کردهاند و چارچوب نظارتی ایالات متحده نیز بهتدریج در حال شکلگیری است. با رسیدن به این نقطه، آنچه صنعت باید اثبات کند، دیگر صرفاً نوآوری و رشد نیست، بلکه توانایی مدیریت ریسک است.
این بار بیتگت با ۴۰۰ میلیون دلار، حس مسئولیتپذیری یک پلتفرم در برابر بحران را آزمایش کرد. بحران پایان یک پلتفرم را رقم نمیزند، اما پاسخگویی میتواند تعریفی نو از آن پلتفرم ارائه دهد.
برای صنعت رمزنگاری که به سمت مالی اصلی در حرکت است، این بحران آزمونی است که باید از آن عبور کند. هیچ سیستم مالیای نمیتواند بر این فرض بنا شود که «هرگز چیزی اشتباه نخواهد رفت». وقتی واقعاً اشتباهی رخ دهد، توانایی پرداخت، توضیح شفاف و بازیابی، مسئولیتپذیری و خطوط قرمز صنعت را مورد آزمون قرار میدهد.
نگرش نهایی جهان مالی نسبت به صنعت رمزنگاری ممکن است به نحوهٔ پاسخ صحیح آن در روز بد بستگی داشته باشد.


