Los fondos robados de Bitget no fueron interceptados por THORChain, lo que pone de manifiesto estándares inconsistentes de suspensión entre protocolos descentralizados.
 Tapbit Wire
Resumen · El 26 de septiembre, el CEO de Bitget exigió públicamente que THORChain negara servicios a direcciones de atacantes señaladas. THORChain respondió que, como Bitcoin y Ethereum, el protocolo es permisionless y no debe asumir sola la responsabilidad de censura. · El núcleo de la disputa es si la gobernanza de nodos puede intervenir selectivamente. Tras el auto-robo del protocolo en mayo, la comunidad coordinó una paralización de 39 días en unas dos horas. En el caso Bybit 2025, una votación de pausa se aprobó brevemente y luego fue anulada. · Objetivos relacionados: RUNE, Fondo de Protección de Usuarios de Bitget, Bitcoin como destino final para convertir fondos robados y protocolos similares de liquidez multi cadena.
El 26 de septiembre de 2026, la CEO de Bitget, Gracy, publicó en X exigiendo que THORChain negara servicios a direcciones conocidas de atacantes vinculadas al robo del 24 de septiembre en la plataforma. La descentralización es un principio de diseño, no un escudo para permitir fondos robados conocidos.
THORChain también respondió que no: el protocolo, como Bitcoin, Ethereum y BNB Chain, es permisionless. Cuando fondos robados conocidos fluyen por estas redes, tampoco pueden obligarse a asumir responsabilidad de censura. Pero este argumento claramente no resulta muy aceptable, pues cuando THORChain sufrió un robo, se detuvo con rapidez.
Paradójicamente, por la implicación de fondos robados, las tarifas de RUNE aumentaron, lo que también provocó un claro repunte en su volumen.
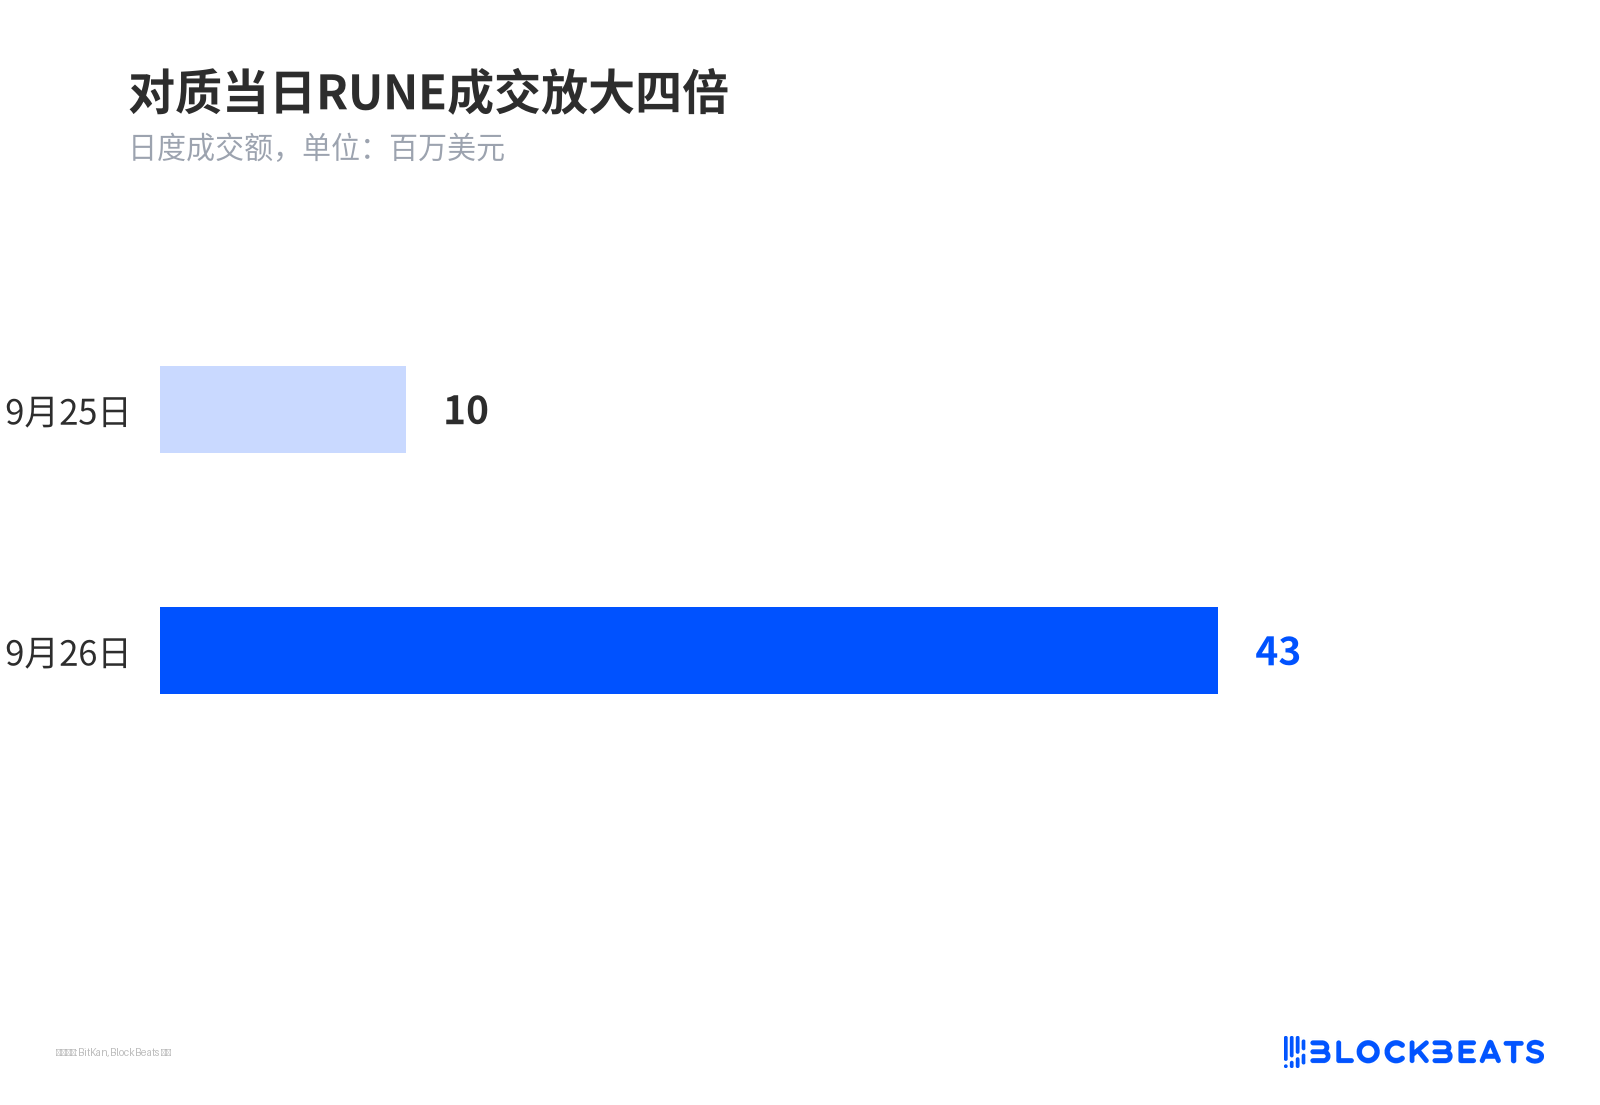
El día del cara a cara, el volumen de negociación de RUNE se cuadruplicó
Cómo el intercambio multi cadena sin envoltura se convirtió en una vía de escape para fondos robados
THORChain permite intercambiar directamente activos nativos de distintas cadenas en pools de liquidez, sin necesidad de envolver primero ETH en un activo mapeado. Este paso omite el proceso de envoltura y también al emisor detrás del activo envuelto.
Las consecuencias son directas. Circle y Tether pueden congelar USDC y USDT, pero una vez que los activos robados se intercambian por BTC nativo, no hay entidad centralizada que pueda pulsar la tecla de devolución.
Este es exactamente el destino que buscan los hackers: sin verificación de identidad, sin paso de congelación de cuentas, pools lo suficientemente profundos para absorber grandes cantidades, y XRP, ETH y BNB pueden intercambiarse por BTC nativo, difícil de recuperar. El seguimiento en cadena muestra que ya se han retirado unos 103 millones de XRP (unos 157 millones de USD) mediante THORChain, mientras que la mayor parte de ETH aún no se ha movido.
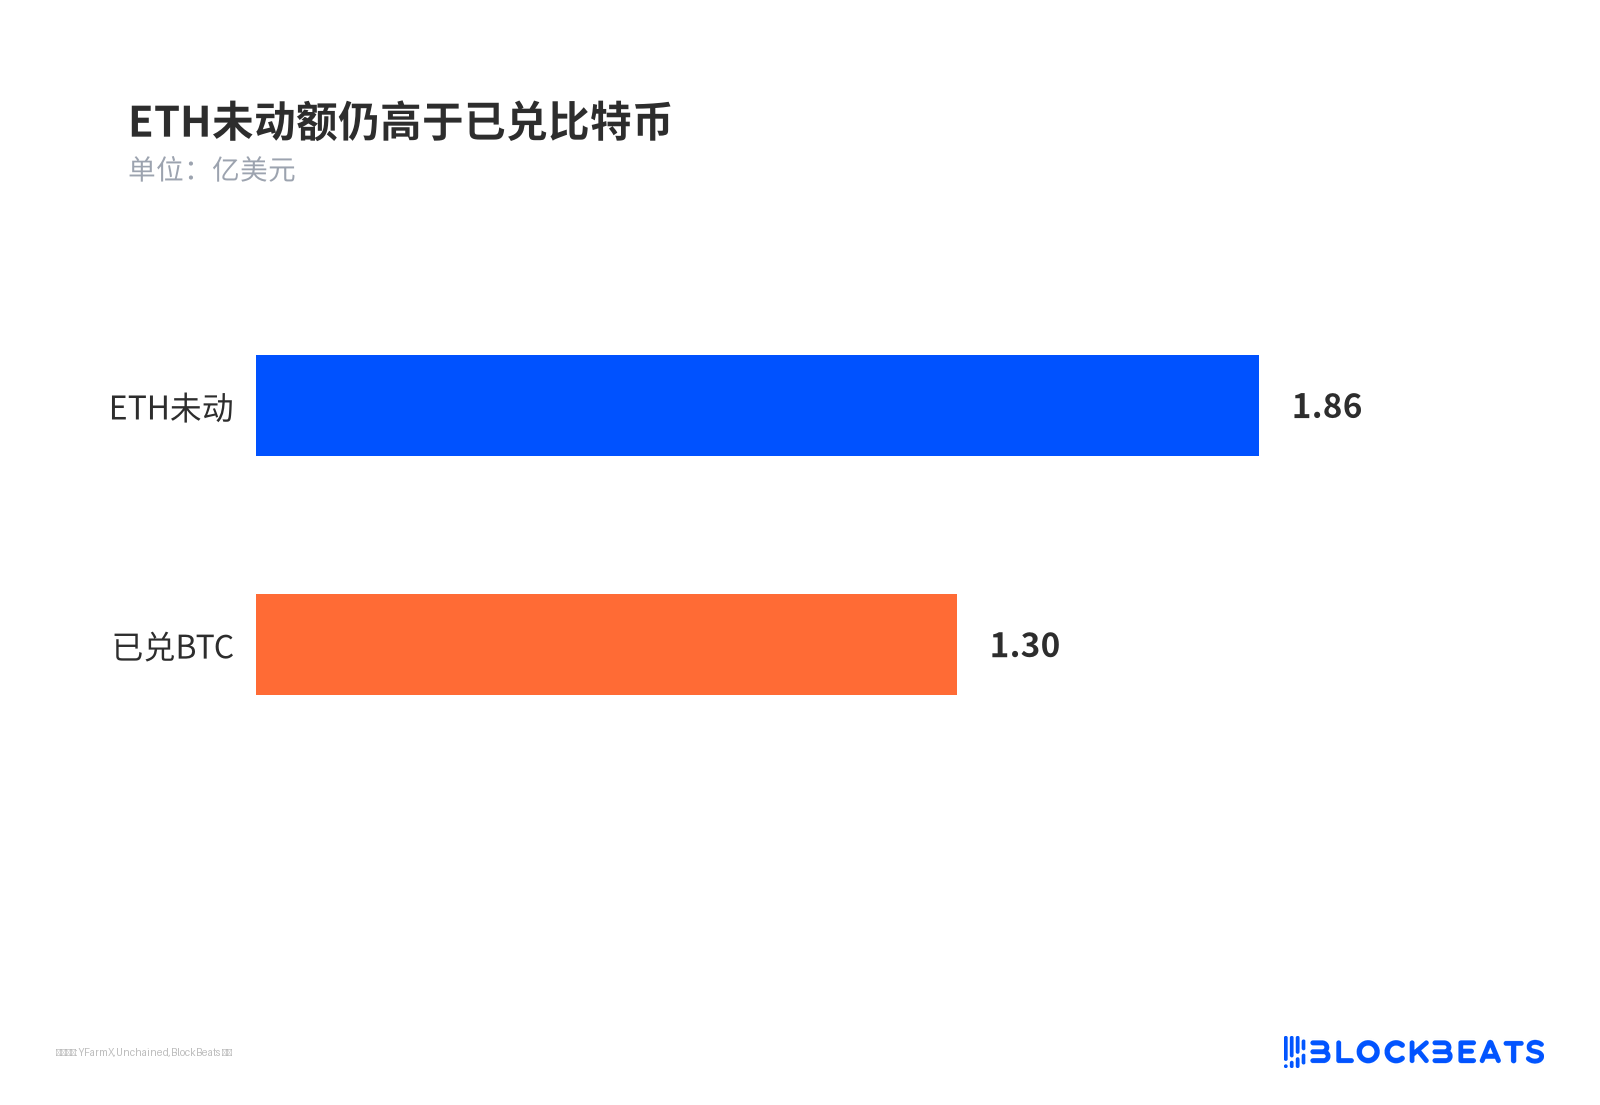
La cantidad de ETH sin mover sigue siendo mayor que el BTC canjeado
Cada intercambio genera tarifas que van a nodos y proveedores de liquidez. Por eso RUNE es sensible al volumen y la trayectoria del atacante está ligada al precio del token.
La controversia de las bóvedas TSS: ¿más parecida a Bitcoin o a una plataforma de trading?
Las bóvedas de THORChain operan mediante un mecanismo de firma umbral (TSS). Un grupo de nodos posee fragmentos de clave, y solo cuando se reúne un número suficiente pueden moverse fondos fuera del pool. Al alcanzarse el umbral, los fondos pueden transferirse, con una capa de gobernanza responsable detrás.
Aquí radica la desconfianza de plataformas de trading y rastreadores en cadena. El protocolo actúa como intermediario entre usuarios y cadenas nativas, aunque descentraliza dicho intermediario. THORChain insiste oficialmente en ser infraestructura permisionless y no debe pedírsele que asuma un rol fiscalizador, devolviendo el problema a Bitcoin y Ethereum.
Las víctimas quieren interceptar, el protocolo exige neutralidad y las partes externas exigen responsabilidad. La tensión entre estas tres posturas conforma la estructura completa de este debate.
La clave del desacuerdo radica en que «no revisar transacciones individuales por defecto» y «carecer de la capacidad para revisarlas» son dos cosas distintas. Colectivos de nodos podrían, en teoría, negarse a firmar. La cuestión es si están dispuestos a hacerlo.
Parada por auto-robo durante 39 días, pero la votación de Bybit fue anulada
El 15 de mayo de este año, nodos maliciosos explotaron una vulnerabilidad relacionada con firmas umbral para extraer aproximadamente 10,7 millones de dólares de un único depósito. El protocolo lo detectó automáticamente y dejó de firmar. La comunidad coordinó una parada en unas dos horas, y las operaciones se suspendieron durante 39 días hasta su reanudación el 23 de junio.
Cuando el propio protocolo estaba perdiendo fondos, los nodos actuaron con rapidez. El umbral de votación para detener la cadena no es alto: 3 votos para entrar en vigor y 4 para revocarla. Esta es la prueba más contundente para evaluar «si pueden interceptar».
El caso Bybit de 2025 muestra otra cara. De los aproximadamente 1460 millones de dólares robados en ese momento, estudios estiman que unos 1200 millones fueron intercambiados de ETH a BTC mediante THORChain, lo que representa cerca del 85 %. Tres validadores votaron para pausar las transacciones en ETH, y cuatro votos las anularon en minutos. El desarrollador principal Pluto dimitió posteriormente. Ese mismo día, el FBI emitió una notificación exigiendo a los proveedores de servicios de activos virtuales que bloquearan las direcciones afectadas. El protocolo mantuvo finalmente su postura permisionless.
La diferencia entre ambos casos proviene principalmente de la voluntad de gobernanza, no de la capacidad técnica. Hasta ahora, los nodos no han iniciado una nueva votación para detener la cadena en el caso Bitget.
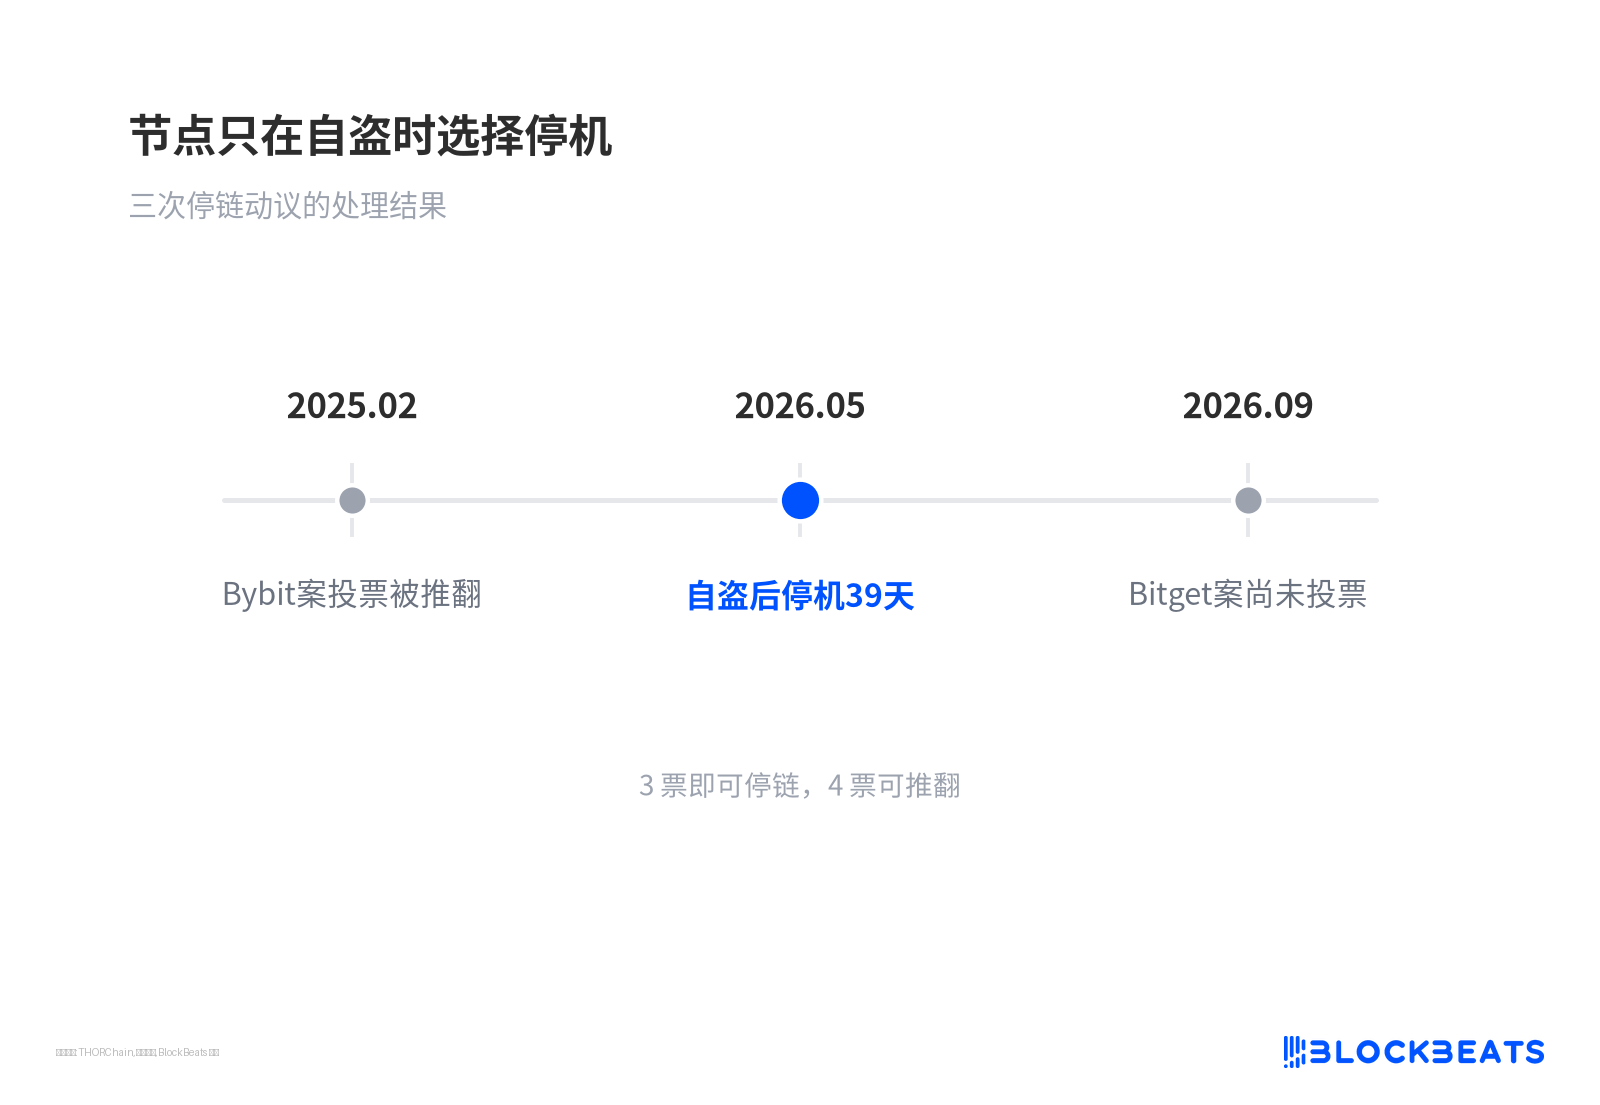
Los nodos solo detienen la cadena cuando ellos mismos son hackeados
Escala mucho menor que Bybit, aún sin iniciarse la votación para detener la cadena
El monto robado de Bitget se ha revisado al alza, de 351,6 millones a aproximadamente 387,5 millones de dólares. Aunque es mucho menor que el de Bybit, la cifra no es lo relevante. Hasta ahora, unos 157 millones de dólares se han confirmado como retirados mediante THORChain.
Lo que determina la dirección de la controversia es si los nodos iniciarán otra votación para detener la cadena en el caso Bitget y qué proporción de los fondos robados terminará recorriendo esta vía. Lo primero refleja la voluntad de gobernanza; lo segundo, la base para la valoración. Para los titulares de RUNE, los impulsos especulativos a corto plazo y la presión narrativa regulatoria a largo plazo deben evaluarse conjuntamente en el mismo registro.