Los robos de identidad en Revolut destacan los peligros de la KYC: así es como se puede solucionar
 Tapbit Wire
El robo masivo de más de 153 millones de licencias de conducir estadounidenses y canadienses a principios de este mes debe dejar clara una cosa: el lugar más seguro para una copia de tu licencia de conducir es ninguno.
Las identificaciones filtradas, que aparentemente provienen de un proveedor de verificación de identidad, terminaron en un servicio de identidad de la web oscura llamado Nexus, junto con millones de otros documentos de identidad y viaje robados.
El peligro quedó subrayado esta semana tras revelar la fintech Revolut que un hacker la engañó para entregar grandes volúmenes de datos sensibles de clientes, incluidas copias de pasaportes y selfies de verificación. El hacker ahora publica progresivamente en internet los documentos de identidad de 680 clientes para exigir un rescate de 10 000 bitcoins.
La ironía es evidente: los procesos Conozca a su Cliente (KYC) están diseñados para hacer más seguros los sistemas financieros al establecer quiénes son los clientes y asegurarse de que no realizan actividades ilícitas.
Pero la implementación habitual de la KYC exige a las empresas almacenar grandes cantidades de información sensible, lo que crea valiosos objetivos para los criminales.
Y el problema resulta cada vez más difícil de ignorar. Solo en el primer semestre de 2026, las violaciones de datos en EE.UU. afectaron a al menos 343 millones de personas, según el Privacy Rights Clearinghouse. Aún más frustrante: ya es posible verificar la identidad de una persona sin almacenar sus documentos mediante pruebas de conocimiento cero.
Efrat Fenigson, presentadora del podcast You’re The Voice, escribe y habla ampliamente sobre privacidad y KYC. Le dice a la revista:
«Cuando los reguladores siguen imponiendo un modelo que garantiza este resultado —mientras ya existe la tecnología para verificar sin almacenar—, eso enciende una alerta. Implica falta de razonamiento lógico y de verdadera voluntad para resolver los problemas».
¿Cuántas fugas más harán falta para que esa voluntad comience a cambiar?
La KYC fue creada para recopilar tu identidad, no solo para verificarla
Los sistemas KYC actuales han evolucionado básicamente bajo el supuesto de que las instituciones deben ver los pasaportes o licencias de conducir de los clientes, registrar la información relevante y luego almacenar pruebas de la verificación.
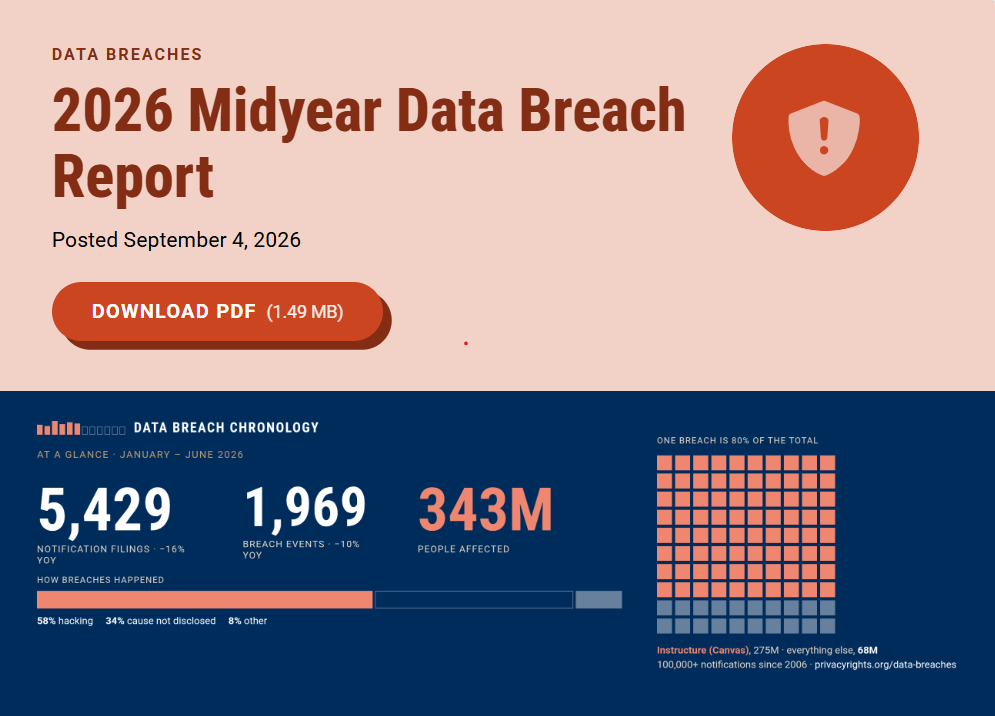
343 millones de personas ya se vieron afectadas por violaciones de datos en EE.UU. en 2026. Fuente: Privacy Rights Clearinghouse.
Pero hay un problema obvio con ese enfoque: ha creado un vasto ecosistema de proveedores de identidad, bases de datos, proveedores y sistemas de cumplimiento que almacenan, cada uno, tesoros separados de tus datos KYC personales. Cada copia adicional de tus datos genera otro punto potencial de fallo, y los hackers son cada vez más ingeniosos para acceder a ellos.
En el caso de Revolut, el hacker envió correos electrónicos solicitando los datos KYC desde una dirección legítima de una fuerza policial italiana. Lyudmyla Kozlovska, presidenta de Open Dialogue, afirmó en X que las leyes de la UE obligaban a Revolut a cumplir.
«La ley europea contra el blanqueo de capitales no impone al banco ningún deber de verificación ni ofrece mecanismo significativo para comprobar quién está realmente detrás de una solicitud estatal autenticada. Negarse a responder acarrea multas de millones. En la práctica, la verificación es imposible».
Susie Violet Ward, directora y cofundadora de Bitcoin Policy UK, advierte que el verdadero problema radica en almacenar innecesariamente datos de identidad:
«Debemos dejar de tratar la verificación de identidad y la entrega de tu identidad como si fueran lo mismo.»
Si una empresa solo necesita saber que alguien tiene más de 18 años, argumenta que no debería necesitar automáticamente datos adicionales como su nombre completo, dirección, fecha exacta de nacimiento ni una copia permanente de los documentos de identidad correspondientes:
«La ironía es que la debida diligencia (KYC) está diseñada para hacer los sistemas más seguros, pero la forma en que actualmente la implementamos puede generar un problema de seguridad totalmente distinto. Tras una filtración puedes restablecer tu contraseña, pero no puedes restablecer tu identidad del mismo modo.»
Ya existe la tecnología para evitar la acumulación de identificaciones.
Para los defensores de las criptomonedas, la solución obvia es usar pruebas de conocimiento cero (ZK). Se trata de una prueba matemática que demuestra que algo es cierto sin revelar los detalles. Por ejemplo, puedes usar una aplicación móvil para generar una prueba que confirme que tu licencia de conducir indica que tienes más de 18 años, sin enviar tu fecha de nacimiento ni una imagen de la licencia.
El fundador de Zcash, Zooko Wilcox, ofrece una explicación útil sobre esta tecnología ZK en este video.
Explicación útil de la tecnología ZK. Fuente: Crypto Fireside
Evin McMullen, directora ejecutiva y cofundadora de Billions Network —empresa que desarrolla soluciones de identidad digital con privacidad y pruebas ZK—, le dice a Magazine:
«La tecnología funciona y ya está en producción hoy, en miles de aplicaciones e instituciones reguladas. Lo que la frena es que toda la infraestructura de cumplimiento se construyó alrededor de la recopilación y el almacenamiento de copias de documentos.»
McMullen afirma que la barrera «nunca fue la tecnología», sino las normas, incentivos e infraestructura construidas en torno a ella:
«Este es un problema de gobernanza y estándares disfrazado de problema tecnológico.»
Si la tecnología funciona, ¿qué la frena?
La Unión Europea ya está incorporando la tecnología ZK en el diseño de sus sistemas digitales de identidad y verificación de edad, desarrollando una verificación de edad con privacidad que permite a los usuarios demostrar su edad sin revelar su identidad completa ni su fecha exacta de nacimiento.
Su Cartera de Identidad Digital también admite la «divulgación selectiva», de modo que los usuarios revelan únicamente la información necesaria para cada transacción.
Entonces, ¿por qué no se despliega más ampliamente para KYC financiero?
Según McMullen, «la regulación y la comprensión» son los mayores obstáculos para su adopción:
«El obstáculo más común es que los equipos de cumplimiento confunden ‘hemos visto la identificación’ con ‘debemos conservar la identificación’, por lo que recopilan de más para estar seguros.»
Afirma que la interoperabilidad es otro problema, pues las pruebas criptográficas solo resultan útiles «si la parte que las utiliza puede verificarlas sin tener que consultar nuevamente a quien las emitió». Esto exige establecer estándares compartidos, lo cual es más fácil decirlo que hacerlo.
Las pruebas ZK no resuelven mágicamente el KYC.
Existe otra advertencia importante: sustituir un documento de identidad por una prueba de conocimiento cero no elimina automáticamente todos los problemas de privacidad o seguridad.
Fenigson señala que lo que sigue vinculando una acreditación ZK es igual de importante:
«Los incentivos apuntan al control, no a la privacidad. Las pruebas de conocimiento cero permiten demostrar un hecho, como tener más de 18 años o no figurar en una lista de sanciones [...]. Lo que falta es qué se vincula a esa prueba. Actualmente, suele vincularse a una cuenta dentro de la base de datos de otra persona.»
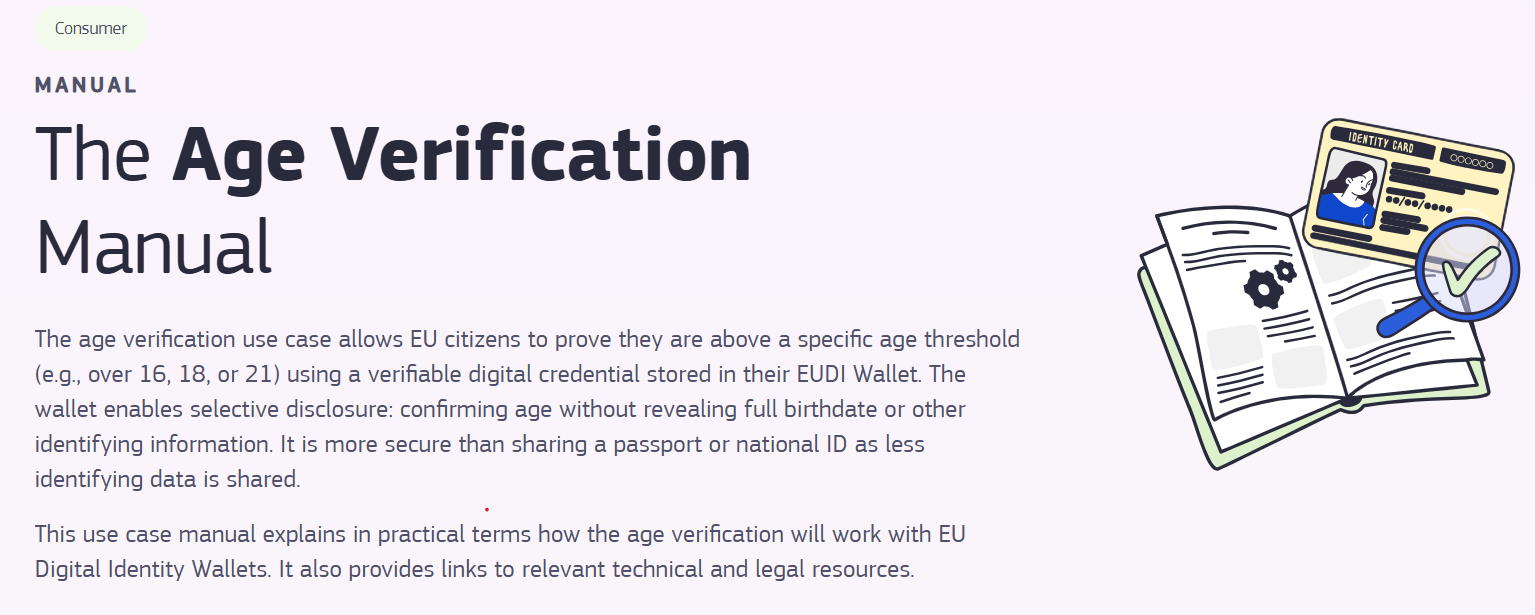
La billetera digital de identidad de la UE permite la divulgación selectiva. Fuente: Comisión Europea
En definitiva, se trata de quién controla finalmente la acreditación. Si una persona genera una prueba que preserva la privacidad, pero dicha prueba está vinculada a una cuenta en la base de datos de otra persona, sigue dependiendo de un intermediario centralizado.
Las normas no son tan claras como podrían parecer
En muchos casos, las normas no exigen realmente almacenar los datos de identificación; es más bien una convención, porque siempre se ha hecho así.
Las directrices del Grupo de Acción Financiera Internacional (GAFI) consideran expresamente cómo los sistemas de identidad digital pueden usarse para realizar la debida diligencia del cliente, en lugar de exigir a las instituciones que dependan de documentos físicos de identidad.
Las recomendaciones del GAFI también operan como un marco basado en el riesgo, dejando a cada país implementar las normas mediante sus propios sistemas jurídicos y regulatorios. «En muchos regímenes, la norma exige verificar la identidad y conservar registros de dicha verificación, no guardar indefinidamente la imagen original del documento», afirma McMullen.
Esto significa que una acreditación criptográficamente verificable, junto con un registro que demuestre que se realizó la comprobación pertinente, podría bastar para cumplir sin crear otra copia permanente del documento de identidad.
Pero, como la orientación es «ambigua», según McMullen, las instituciones simplemente guardan todo, pues sus equipos de cumplimiento saben que auditores y examinadores lo aceptarán.
Es decir, aunque las normas técnicamente permitan otro enfoque, nadie quiere ser el primero en asumir ese riesgo, como explica Ward:
«Existe en la regulación una intuición de que más información implica más control y, por tanto, mayor seguridad.»
Es difícil que esto cambie a menos que las normas se modifiquen explícitamente para autorizar las pruebas de conocimiento cero. Y aunque ningún sistema es perfecto, al menos la tecnología ZK evita tener que recopilar y conservar tanta información sensible. Como dice McMullen:
«No puedes perder lo que nunca tuviste.»
Revista: 10 de los mayores misterios no resueltos de la criptografía