Tras reanudar los retiros, los fondos no cayeron, sino que aumentaron. ¿Cómo logró Bitget revertir la situación en cinco días?
 Tapbit Wire
Autor original: WhiteRunner
En los últimos años, los incidentes de seguridad a gran escala en exchanges no han sido infrecuentes, y los vectores de ataque se han expandido gradualmente desde billeteras calientes y sistemas de firmas hasta permisos internos y servicios de terceros. Al volverse los sistemas más complejos, también aumentan los límites que los exchanges deben proteger.
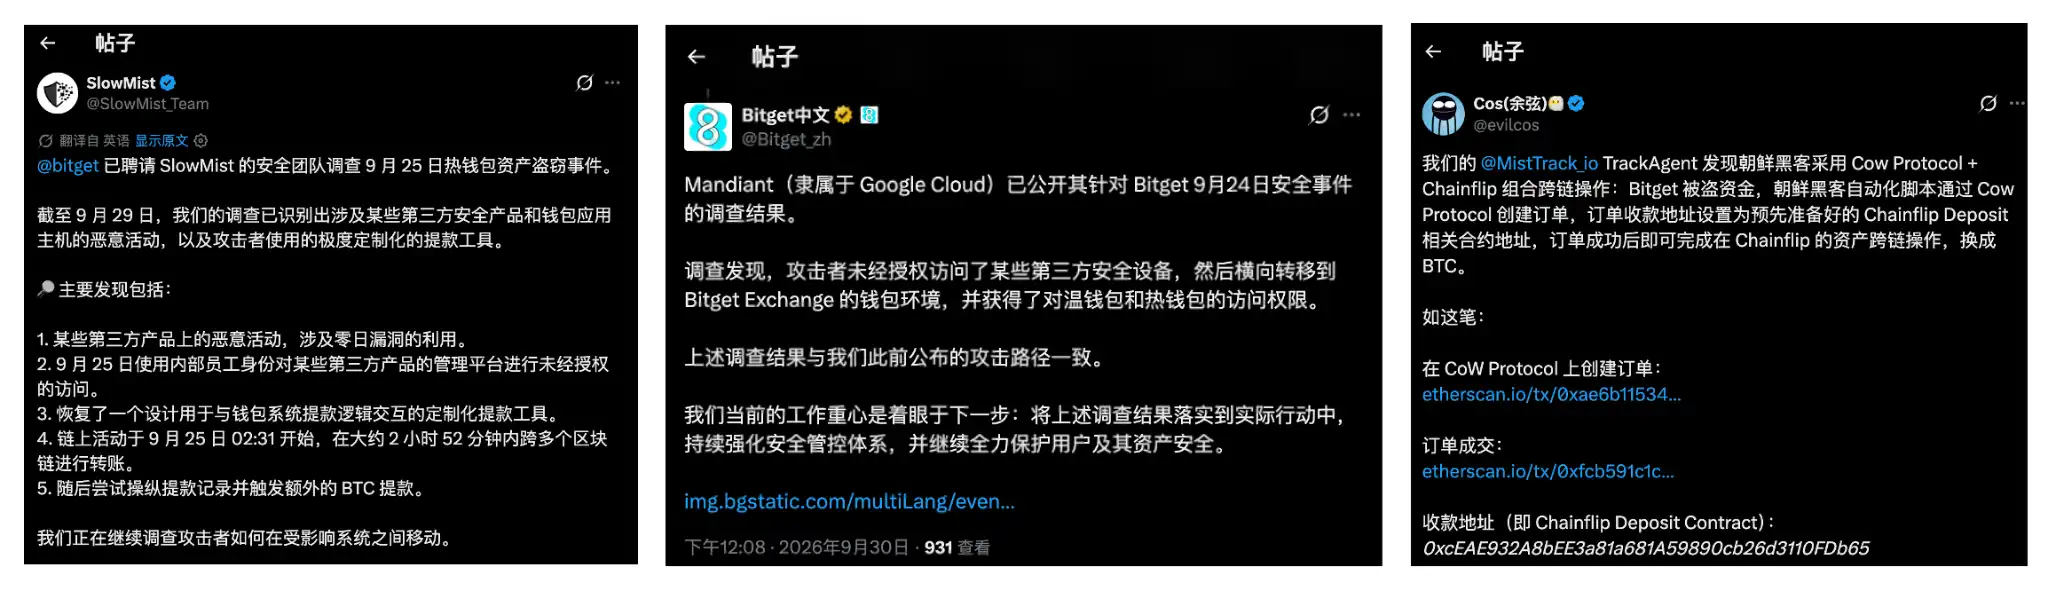
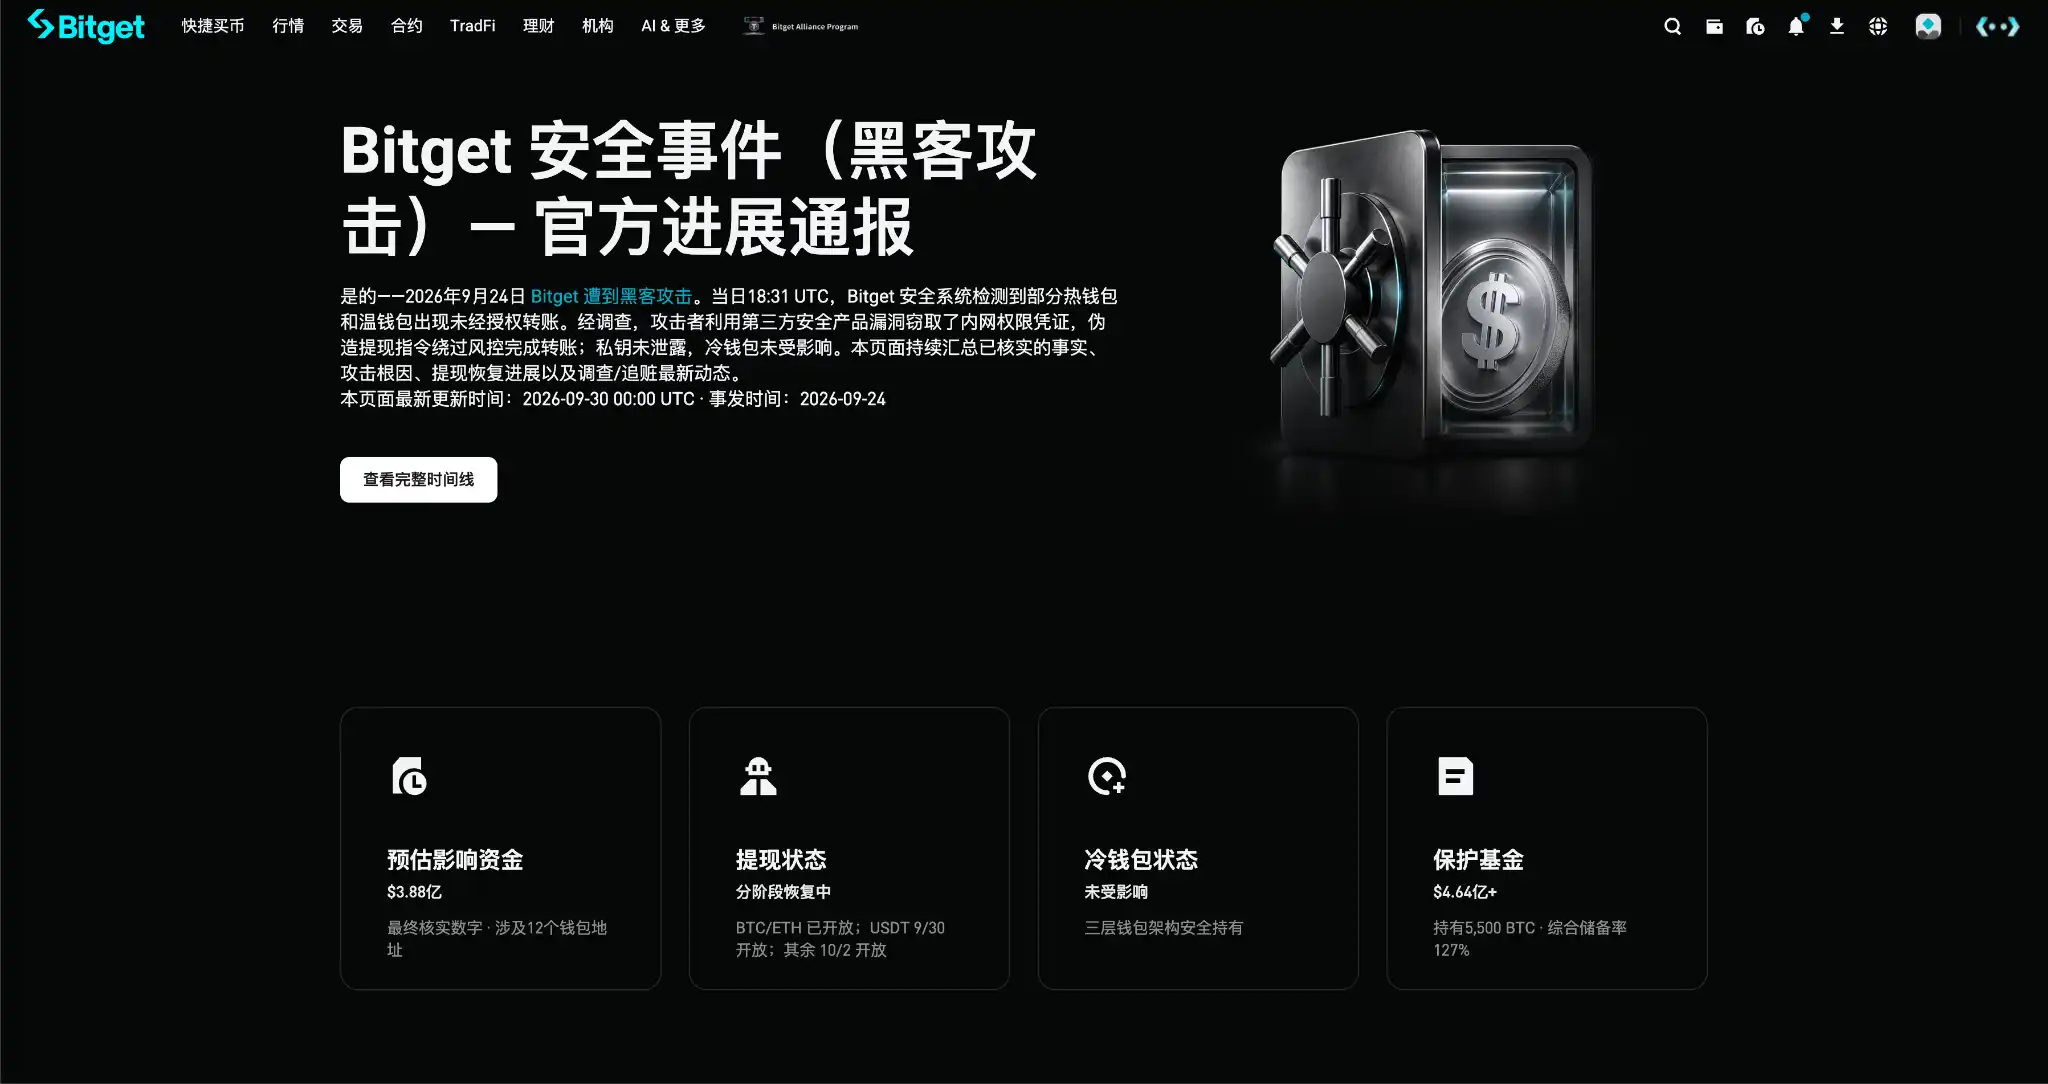
El 25 de septiembre, Bitget sufrió un incidente de seguridad, y finalmente se confirmó que aproximadamente $388 millones en activos resultaron afectados. La directora ejecutiva Gracy Chen afirmó posteriormente en una transmisión en vivo que este fue el primer incidente de seguridad de esta índole en los ocho años de operación de la plataforma. Según los resultados de la investigación publicados por SlowMist, la actividad maliciosa más temprana detectada implicó una vulnerabilidad de día cero en un nodo de un producto de seguridad de terceros. Las investigaciones de Mandiant y SlowMist señalaron que la vía del ataque partió de la compromisión de la infraestructura de seguridad de terceros, lo que finalmente condujo al entorno de billeteras de Bitget.
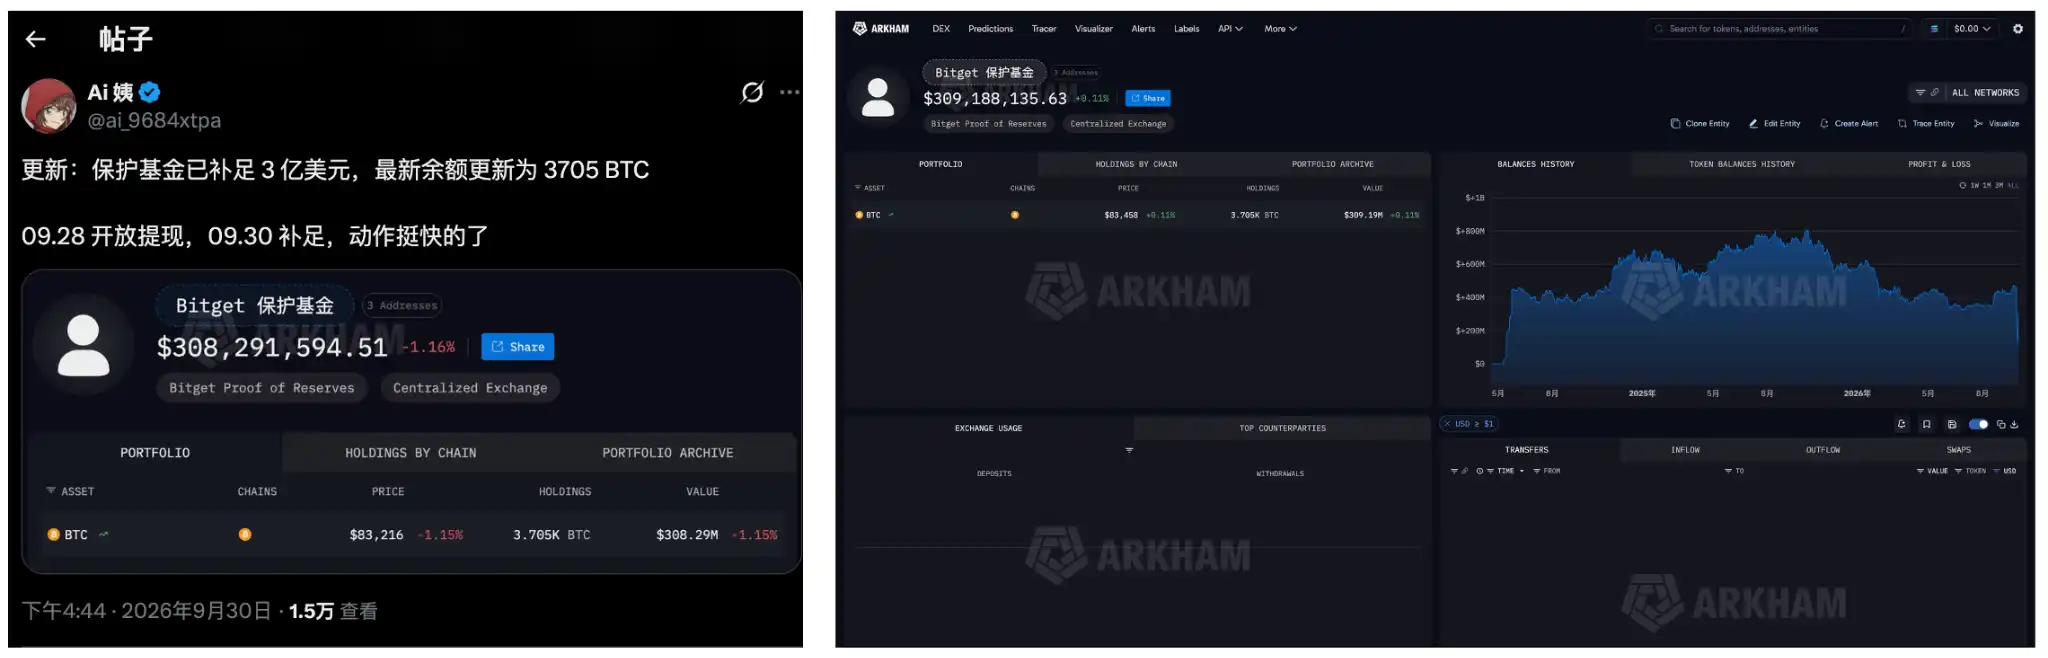
Tras el incidente, Bitget anunció que las pérdidas serían cubiertas por su fondo de protección al usuario. En el momento del incidente, este fondo, creado en 2022, contaba con 5.500 BTC, valorados en más de $464 millones. Gracy prometió que, tras su uso, el fondo de protección se repondría hasta $300 millones en una semana, restableciéndose así a la escala base establecida en 2022. El 30 de septiembre, este compromiso se cumplió puntualmente.
Los retiros también reanudaron según el calendario previamente anunciado. A las 16:00 del 28 de septiembre, BTC fue la primera moneda en habilitar retiros. Tras reanudarse los retiros de ETH el día 29, las respectivas billeteras calientes pasaron rápidamente de salidas netas a entradas netas, y pronto su saldo incluso superó ligeramente el nivel inicial anterior a la reapertura, lo que indica que la confianza de los usuarios está retornando. Al momento de publicación, todos los activos ya habían reanudado sus retiros.
Desde el robo de casi $400 millones hasta la reanudación de los retiros y el retorno de los fondos, solo transcurrieron unos pocos días. ¿Cómo transfirió exactamente el hacker los activos sin que se filtrara la clave privada? ¿Cómo entró realmente en juego un fondo de protección preparado con cuatro años de anticipación? ¿Y qué hizo Bitget para iniciar la reversión del incidente?
1. Los hackers usaron una vulnerabilidad de día cero para infiltrarse en un producto de seguridad de terceros
Un aspecto particularmente inusual de este ataque es que la clave privada de Bitget no se filtró, la billetera fría no fue comprometida y tampoco se trató de una vulnerabilidad en un contrato inteligente. El punto de ruptura hallado por los hackers resultó ser un producto de seguridad de terceros utilizado por la plataforma.
Según los resultados de la investigación actualmente divulgados por Bitget, alrededor de las 02:31 (hora de Pekín) del 25 de septiembre aparecieron en cadena las primeras pequeñas transferencias relacionadas confirmadas, tras lo cual comenzaron las transferencias masivas de activos.
En una entrevista con The Block, Gracy declaró que entre las 02:58 y las 04:09, el atacante realizó 17 grandes transacciones en múltiples redes, incluidas Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism y Avalanche. Al completarse las estadísticas posteriores, Bitget confirmó finalmente que el incidente afectó aproximadamente $388 millones en activos.
A las 03:05, unos 7 minutos después de la primera gran transferencia, el sistema de conciliación de Bitget detectó importantes discrepancias en los fondos y activó un bloqueo generalizado de retiros; a las 03:14, la plataforma activó su respuesta de emergencia de máximo nivel. Como aún no se podía descartar una posible filtración de claves privadas, el equipo de billeteras trasladó posteriormente los activos a billeteras frías y desactivó los servicios de retiro y firma de billeteras.
Posteriormente, el equipo de seguridad confirmó la causa raíz del incidente. Según la cadena de ataque actualmente divulgada, el hacker explotó una vulnerabilidad de día cero previamente desconocida en un producto de seguridad de terceros.
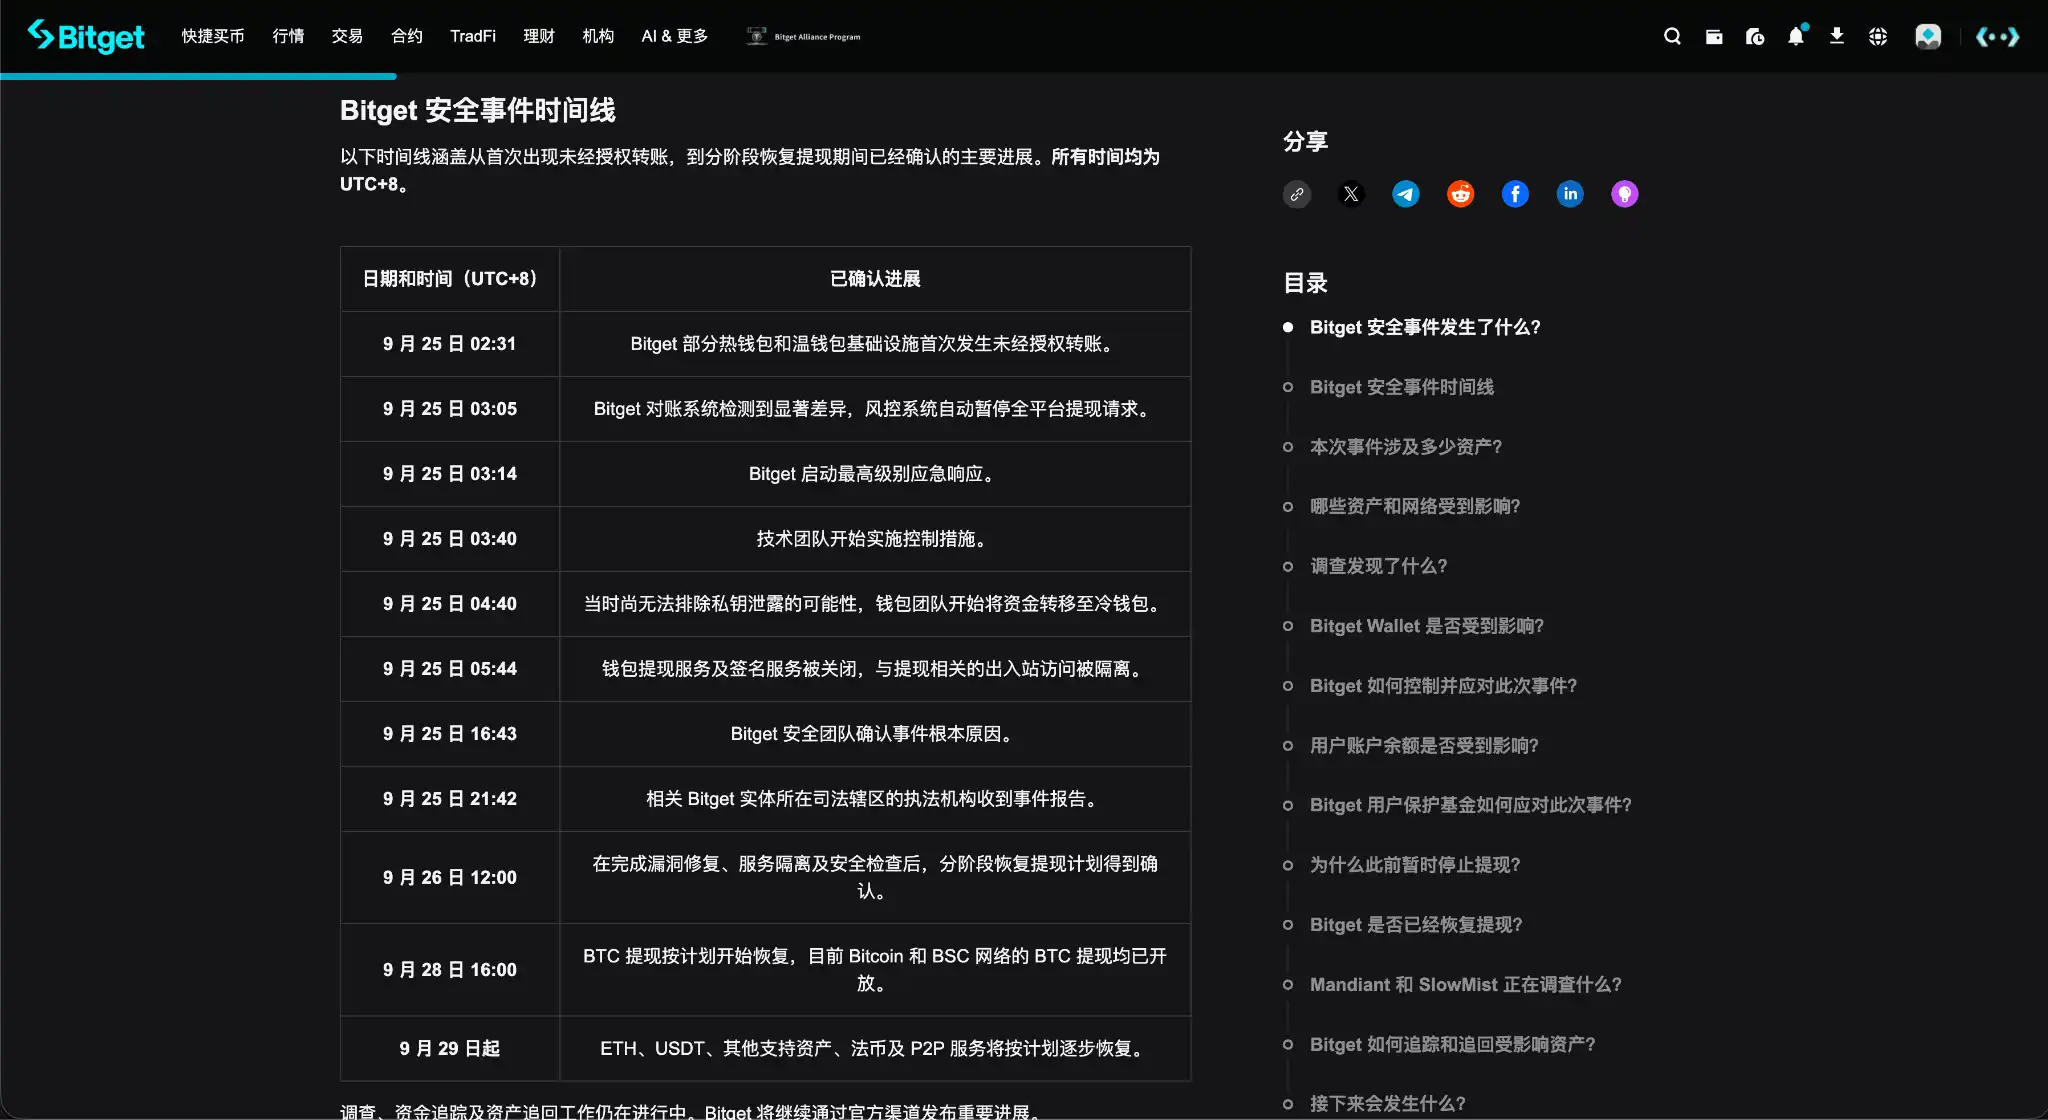
Una vulnerabilidad de día cero es un fallo de seguridad del que ni el proveedor ni los usuarios tenían conocimiento previo y para el cual no existía un parche disponible para su implementación anticipada. Es decir, se trataba de un vector de ataque previamente desconocido. Lo que ocurrió después es clave para comprender esta pérdida de casi $400 millones.
Al explotar esta vulnerabilidad, el atacante utilizó el fallo en el producto de seguridad de terceros para robar credenciales y permisos de la red interna, falsificar órdenes de retiro al sistema de billeteras y engañar a esta para que ejecutara transferencias anómalas que evadieron las verificaciones de riesgo. Durante todo el proceso, no se filtró ninguna clave privada ni se vio afectada ninguna billetera fría.
Gracy reveló posteriormente que, tras completar la operación, el atacante eliminó parte de las huellas relacionadas, incrementando así la dificultad de la investigación y la reconstrucción del proceso de ataque.
Bitget desactivó posteriormente las funciones afectadas de terceros, emitió nuevamente credenciales internas, revocó y resegmentó permisos altamente sensibles, e incorporó además una verificación independiente para los retiros. Mandiant y SlowMist siguen participando en investigaciones forenses independientes y en el rastreo de fondos.
Una advertencia directa que deja este incidente a la industria es que el límite de seguridad de un exchange ya no se reduce solo a las claves privadas y las billeteras frías. El software de seguridad, la infraestructura de billeteras y otros servicios de terceros con acceso a sistemas centrales también pueden convertirse en vectores de ataque.
II. Se comienza a utilizar el fondo de protección; los retiros se reanudan según el cronograma
Tras el incidente, lo que realmente pone a prueba al exchange es quién asume las pérdidas y cómo la dirección enfrenta la situación y tranquiliza a los usuarios.
Bitget fue el primero en recurrir a su fondo de protección.
Este fondo se creó en 2022 y ha mantenido desde entonces una escala mínima de 300 millones de USD. En el momento del incidente, contenía 5.500 BTC, valorados en más de 464 millones de USD, suficientes para cubrir la pérdida confirmada final de unos 388 millones de USD.
Bitget aclaró posteriormente que el fondo de protección asumiría el impacto financiero de este incidente y que los saldos de las cuentas de los usuarios no se verían afectados.
Antes de que se reanudaran los retiros de BTC el 28 de septiembre, los datos en cadena ya mostraban que el fondo de protección comenzaba a transferir activos a billeteras calientes. La analista en cadena Aunt Ai observó que inicialmente se transfirieron 2.042,28 BTC desde la dirección correspondiente del fondo de protección a la billetera caliente de Bitget (monitoreo en cadena del Fondo de Protección de Bitget).
Este es uno de los aspectos más referenciados por la industria en la gestión de Bitget ante este incidente.
Este fondo de protección no fue un plan de compensación anunciado temporalmente tras el incidente, sino que se estableció cuatro años antes. Los fondos se han reservado a largo plazo, las direcciones de billetera son públicamente verificables y existe una escala mínima clara; tras producirse un incidente real, se despliega efectivamente y, tras su uso, se restituye según el estándar original.
El fondo de protección resolvió el problema de asumir las pérdidas. Esta vez, la pérdida cercana a los 400 millones de USD no se trasladó finalmente a los usuarios. Gracy afirmó que Bitget restituiría el fondo de protección a al menos 300 millones de USD en una semana, y según el monitoreo en cadena, esto se cumplió según lo programado.
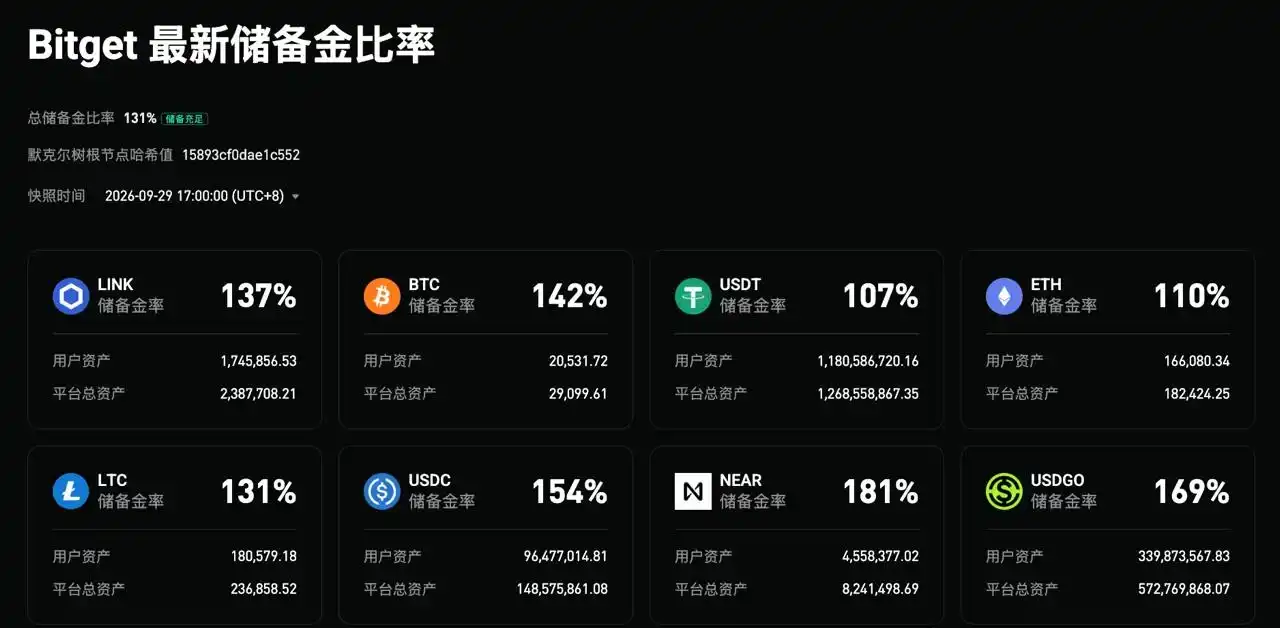
Bitget también publicó su 47.ª Prueba de Reservas (PoR) el 30 de septiembre, con una ratio total de reservas del 131 %, que cubre 19 tipos de activos. Entre ellos, las ratios de reserva para BTC, ETH, USDT y USDC fueron del 142 %, 110 %, 107 % y 154 %, respectivamente.
Más allá de los fondos, el enfoque comunicativo de Bitget durante estos días también merece atención.
Gracy respondió de forma continua durante unas tres horas en una transmisión en vivo dirigida a la comunidad, y Xie Jiajin también actualizó constantemente el progreso mediante redes sociales y la comunidad. Las tres horas de transmisión no son lo relevante; lo más importante es que, en los días más caóticos del incidente, la dirección estuvo constantemente presente para responder preguntas.
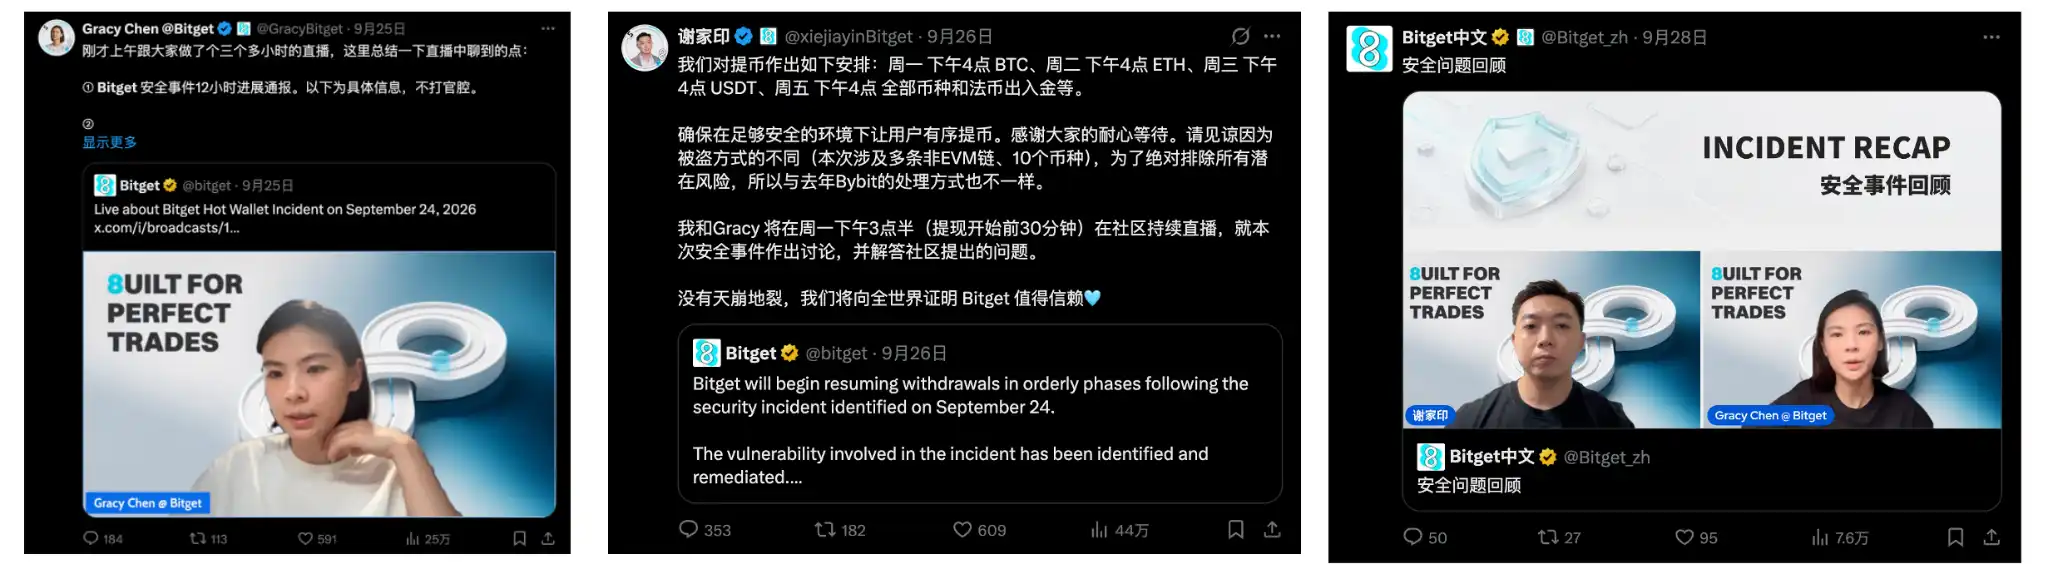
Además, varias declaraciones clave ofrecieron información clara o planes concretos para los siguientes pasos.
Quién asumiría las pérdidas se aclaró rápidamente: lo haría el fondo de protección; tras ajustarse la cantidad afectada de 351,6 a 388 millones de USD, se explicó la razón del cambio; antes de confirmarse el vector de ataque, no se apresuraron conclusiones sobre la identidad ni el método del atacante; tras avanzar la investigación, se divulgaron progresivamente detalles como productos de seguridad de terceros, vulnerabilidades de día cero, credenciales con altos privilegios e instrucciones falsas de retiro.
Lo mismo ocurrió con la reanudación de los retiros.
Este incidente involucró múltiples monedas y redes, y el alcance de la investigación no se limitó a una sola billetera. Bitget no restableció todos los retiros de golpe, sino que los habilitó por lotes tras verificar una por una las billeteras, redes y exclusiones de riesgo correspondientes.
El 26 de septiembre, la plataforma anunció un cronograma específico de restablecimiento: BTC se restablecería el 28 de septiembre, ETH y redes relacionadas el 29, USDT y redes relacionadas el 30, y otros tokens, monedas fiduciarias y servicios C2C estaban programados para restablecerse el 2 de octubre. Al momento de redactar esta nota, se verificó que todos se restablecieron según lo previsto.
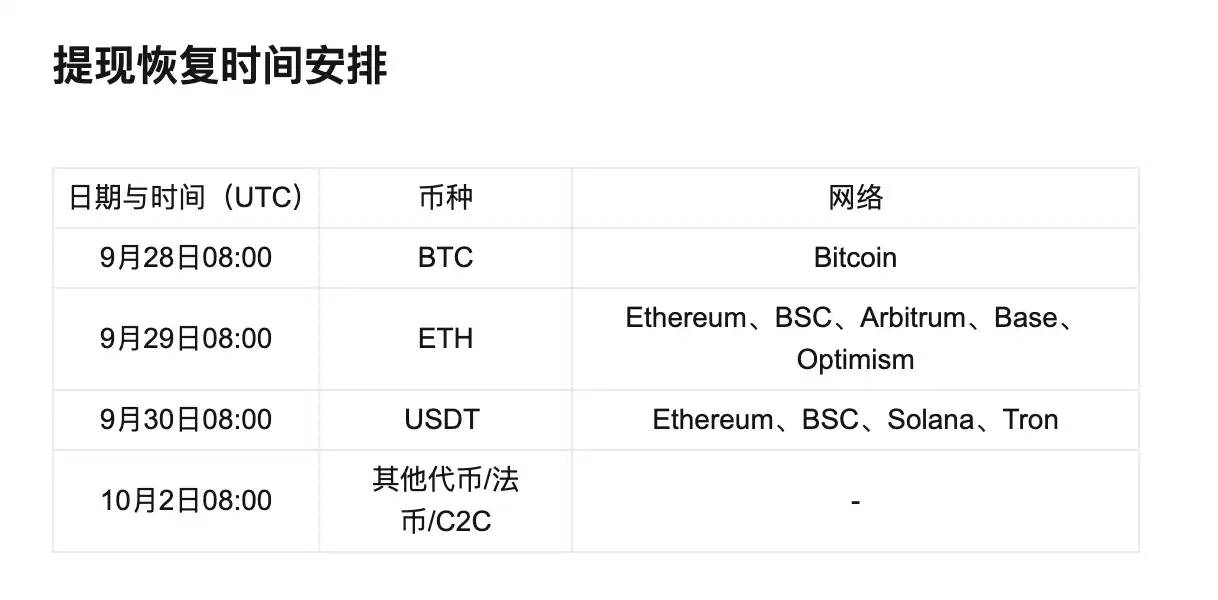
Considerando que se trató de un incidente de seguridad a gran escala que involucró múltiples monedas, redes, software de terceros y permisos internos, es digno de elogio haber presentado primero un plan de restablecimiento con fechas y horarios específicos y luego haberlo cumplido paso a paso.
El fondo de protección se preparó con cuatro años de anticipación y solo se utilizó tras producirse un incidente real; la dirección mantuvo una interacción constante con la comunidad; se difundió información confirmada de forma inmediata, mientras que se evitó emitir conclusiones apresuradas sobre datos inciertos; el plan de recuperación incluyó una línea de tiempo clara y se ejecutó conforme a ella.
Esta serie de acciones limpias y contundentes llevó a muchas personas a ver a Bitget de forma más positiva.
III. Ha surgido el punto de inflexión del incidente y los fondos están retornando netamente
Tras reanudarse los retiros de ETH el 29 de septiembre, surgió rápidamente un cambio notable en la cadena.
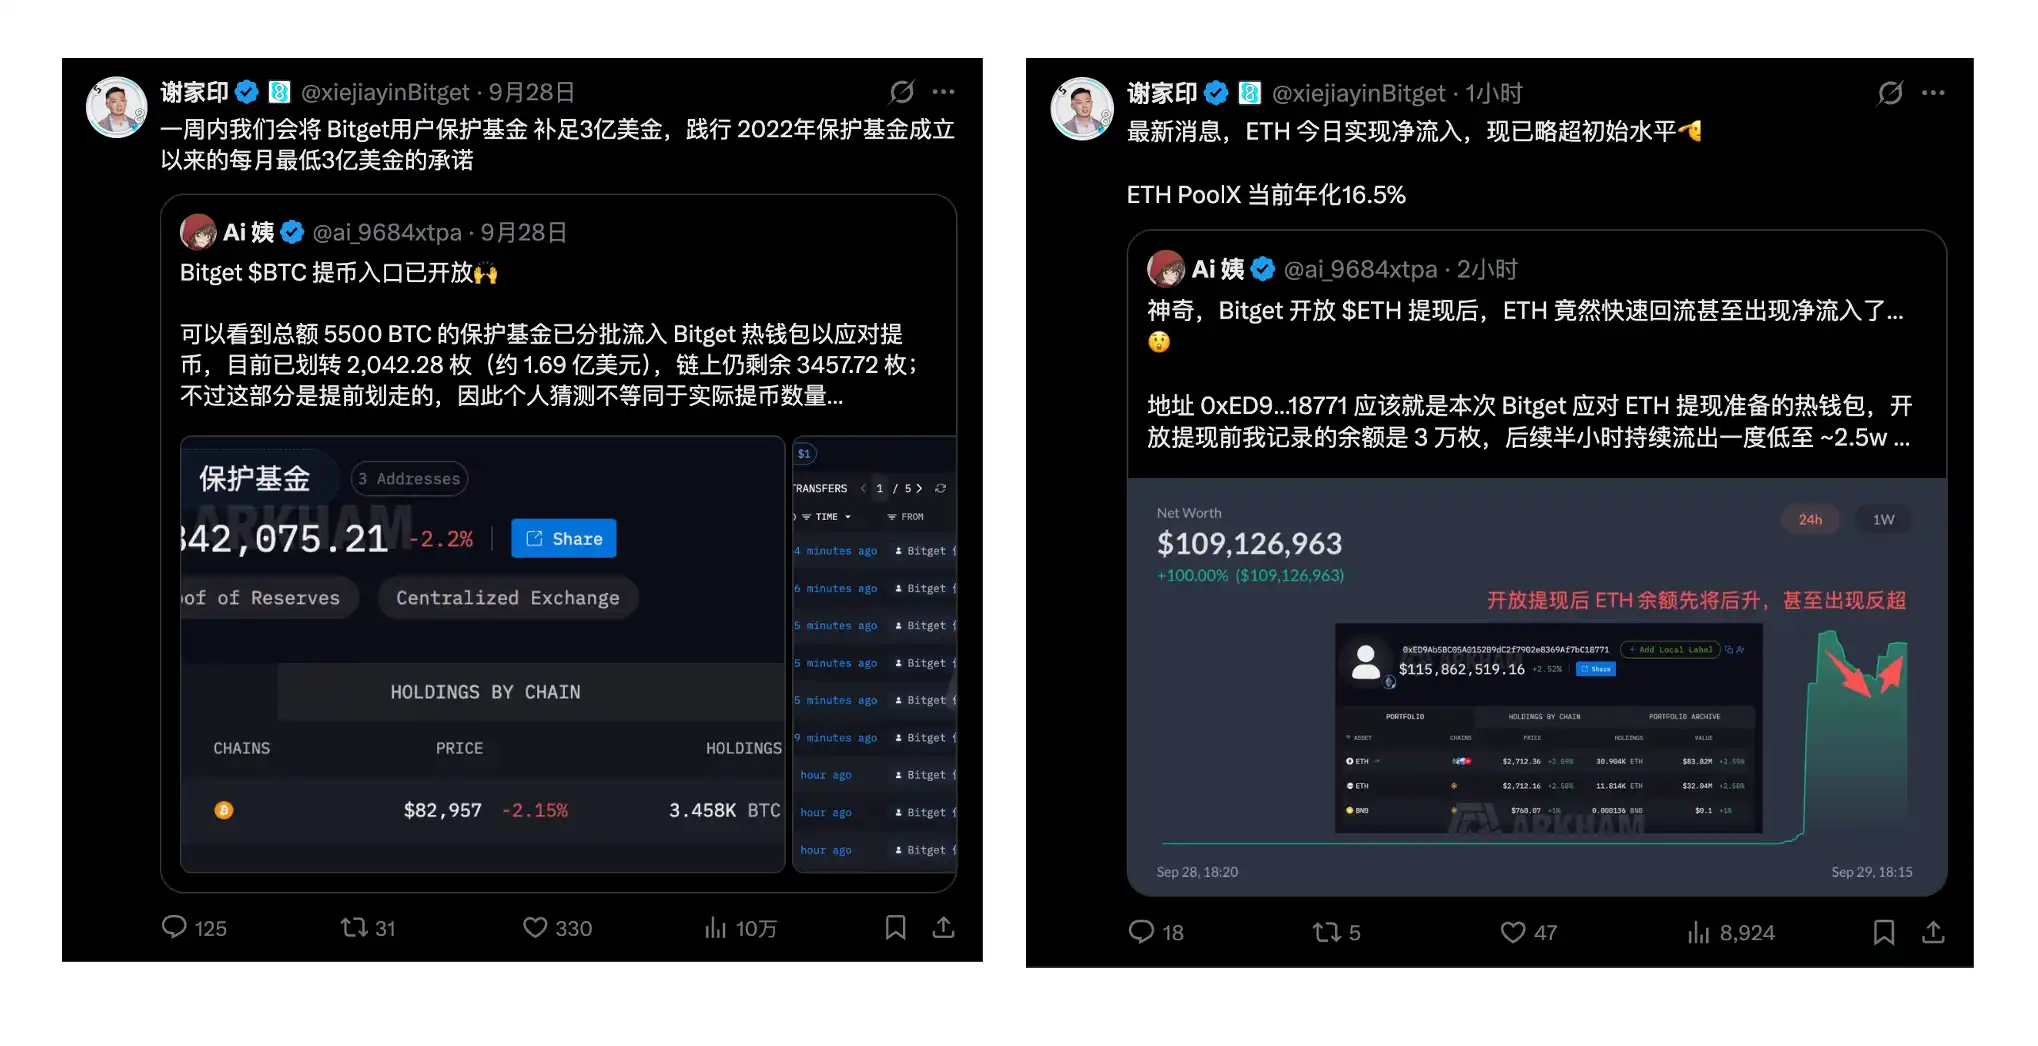
Según el monitoreo de la analista en cadena Aunt Ai, los monederos calientes que Bitget preparó para los retiros de ETH recuperaron saldos superiores a 30 000 ETH en menos de media hora tras reabrirse los retiros, superando su valor inicial.
Los datos publicados posteriormente por Bitget mostraron que, en la primera hora tras reanudarse los retiros, ingresaron unos 9674 ETH y salieron unos 9023 ETH, lo que supuso una entrada neta de aproximadamente 651 ETH. Los datos del 30 de septiembre indicaron que la entrada de fondos en 24 horas alcanzó los 231 millones de USD, cerca del promedio diario de 245 millones de USD registrado en agosto de este año. No hubo una fuga unidireccional de capitales, tal como temía el mercado; al contrario, se observó una recuperación de la confianza.
Al mismo tiempo, para restablecer la confianza de los usuarios, Bitget también lanzó múltiples campañas de incentivos.
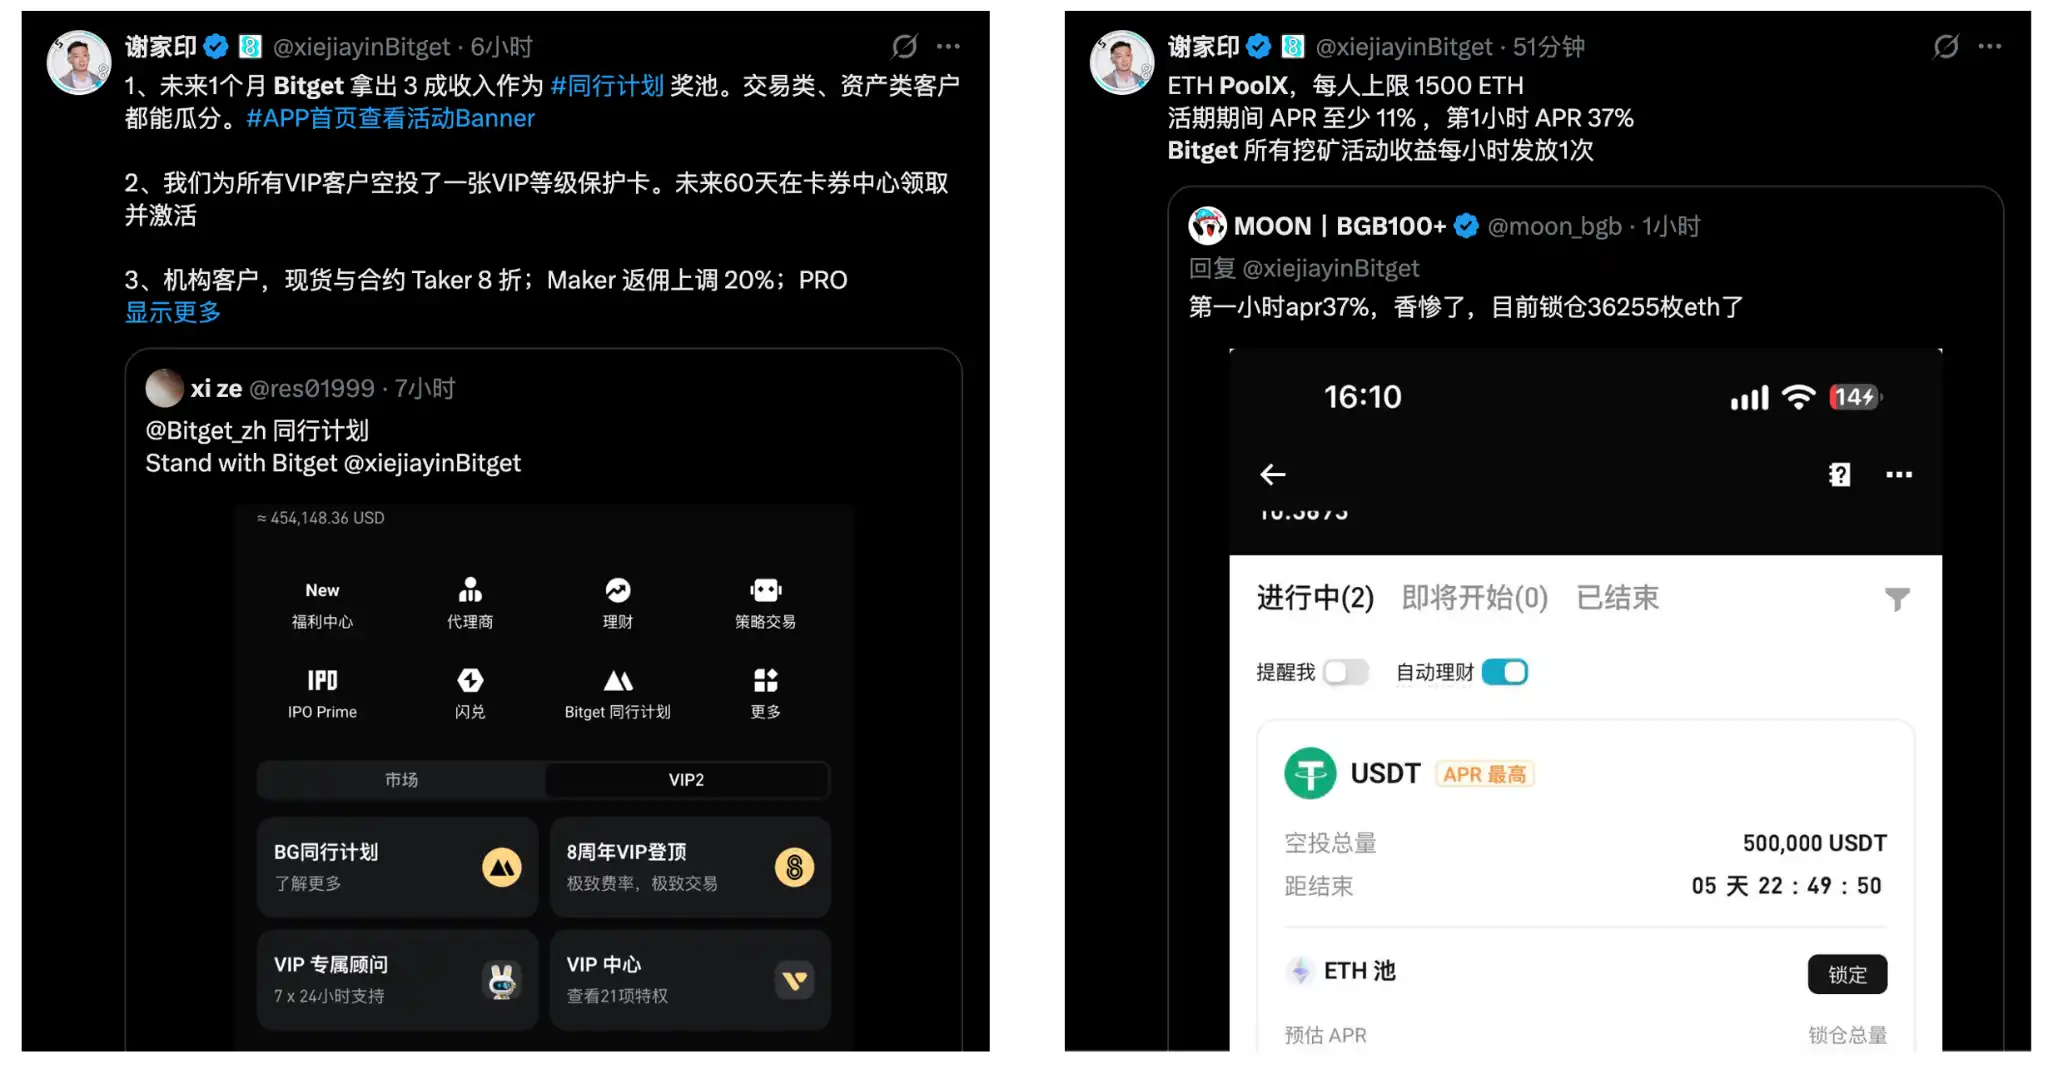
ETH PoolX ofreció un fondo de premios de 500 000 USDT. Los usuarios podían participar simplemente bloqueando ETH. En la fase inicial, la TAE estimada en la página alcanzó brevemente el 37,11 %, y luego disminuyó dinámicamente al aumentar los fondos participantes.
Posteriormente se lanzó BTC PoolX, con un fondo de premios de 100 000 BGB y bonos adicionales según las tenencias de BTC de los usuarios en los últimos 15 días.
En el frente de stablecoins, Bitget lanzó simultáneamente campañas de ahorro flexible para USDT y USDGO, permitiendo depósitos y retiros en cualquier momento, con TAEs limitadas del 10 % y 12 % respectivamente. El «Programa Peer» destinó el 30 % de los ingresos por comisiones de operaciones elegibles durante el periodo de la campaña a un fondo de recompensas para usuarios, distribuyéndose el 60 % según volumen operativo y el 40 % según volumen de activos. El 2 de octubre, los datos oficiales de Bitget mostraron que ya se habían distribuido las primeras recompensas: 1 907 455 USDT a 763 543 usuarios.
La intención detrás de estas campañas es fácil de comprender: la restitución de los retiros resolvió la duda de si los usuarios «podían salir», mientras que las campañas posteriores buscan reactivar las operaciones, la gestión patrimonial y la retención de capital.
Pronto, muchos usuarios respaldaron con sus fondos, demostrando confianza en Bitget y entusiasmo por las campañas.
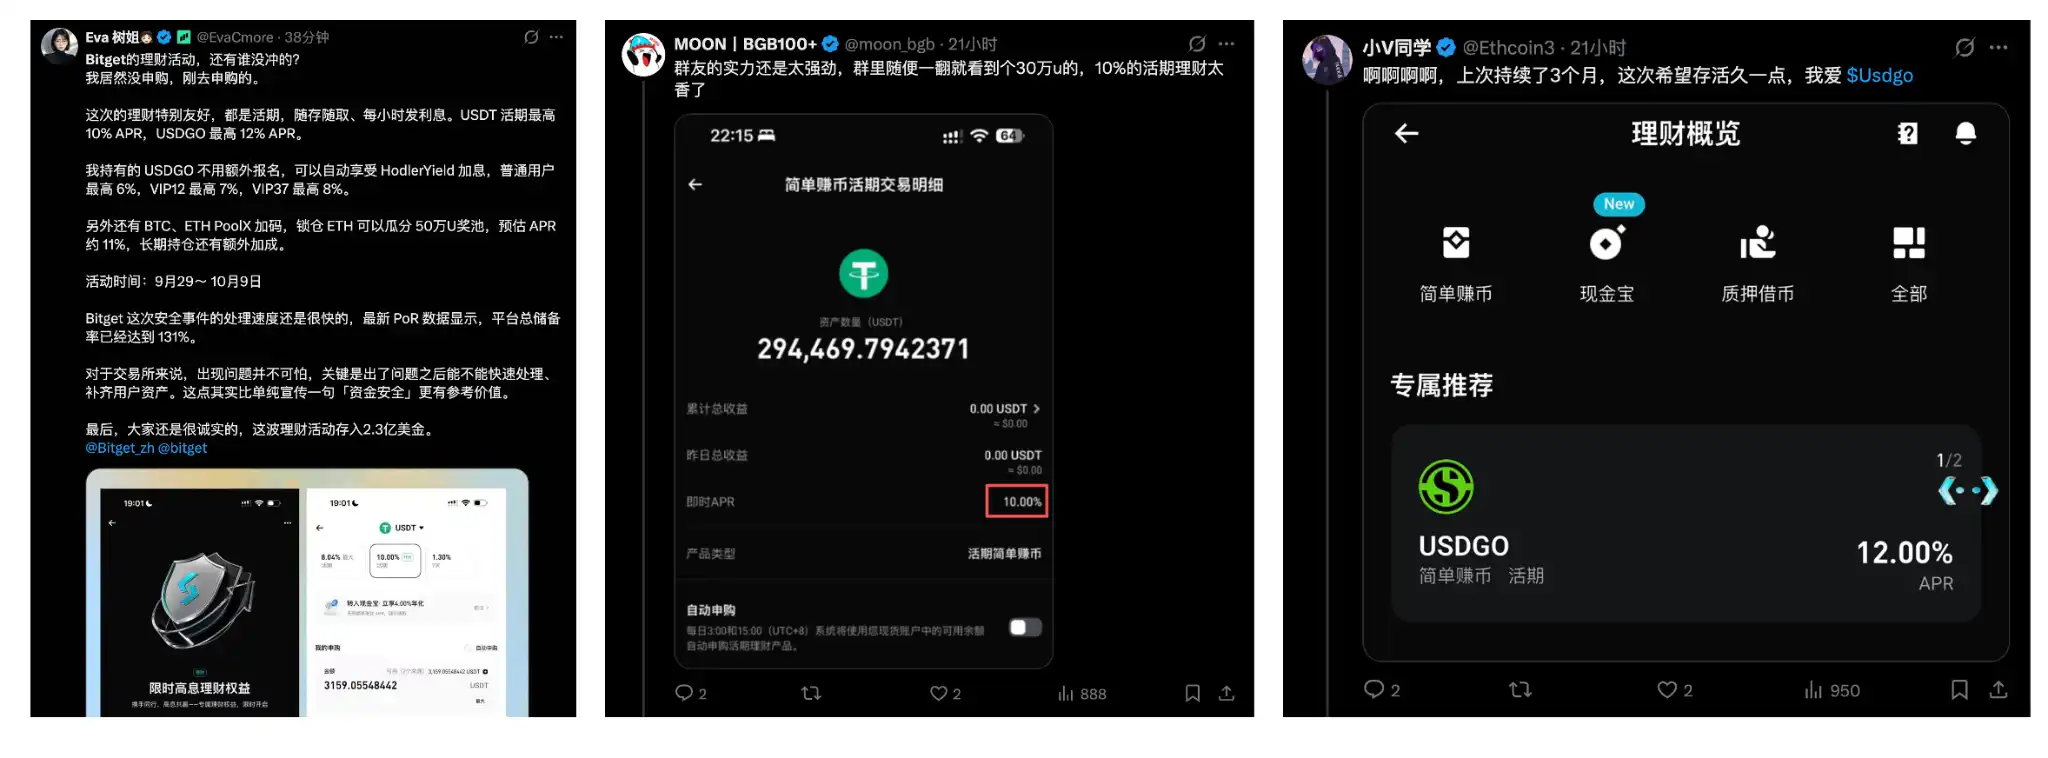
Hace pocos días, la mayor preocupación del mercado seguía siendo «¿cuándo podrán retirarse los fondos?»; ahora que los retiros están restablecidos, la pregunta ha pasado a ser «¿a qué campaña unirse para obtener una TAE más alta?».
La señal del punto de inflexión del incidente.
Para una plataforma de intercambio, la prueba más directa de la recuperación de la confianza de los usuarios es que estos siguen dispuestos a mantener sus fondos allí cuando pueden depositar y retirar libremente.
IV. Qué deja un incidente de seguridad a la industria de exchanges
Tras este incidente en Bitget, recibió apoyo de casi «la mitad de la industria».
El más destacado entre ellos es Bybit.
En febrero de 2025, Bybit sufrió un incidente de seguridad por unos 1400 millones de USD. Aproximadamente cinco horas después del ataque, Bitget le proporcionó a Bybit 40 000 ETH, valorados entonces en más de 100 millones de USD. Estos 40 000 ETH no generaban intereses, no requerían garantía ni tenían plazo fijo de devolución. Bybit los devolvió íntegramente en tres días.
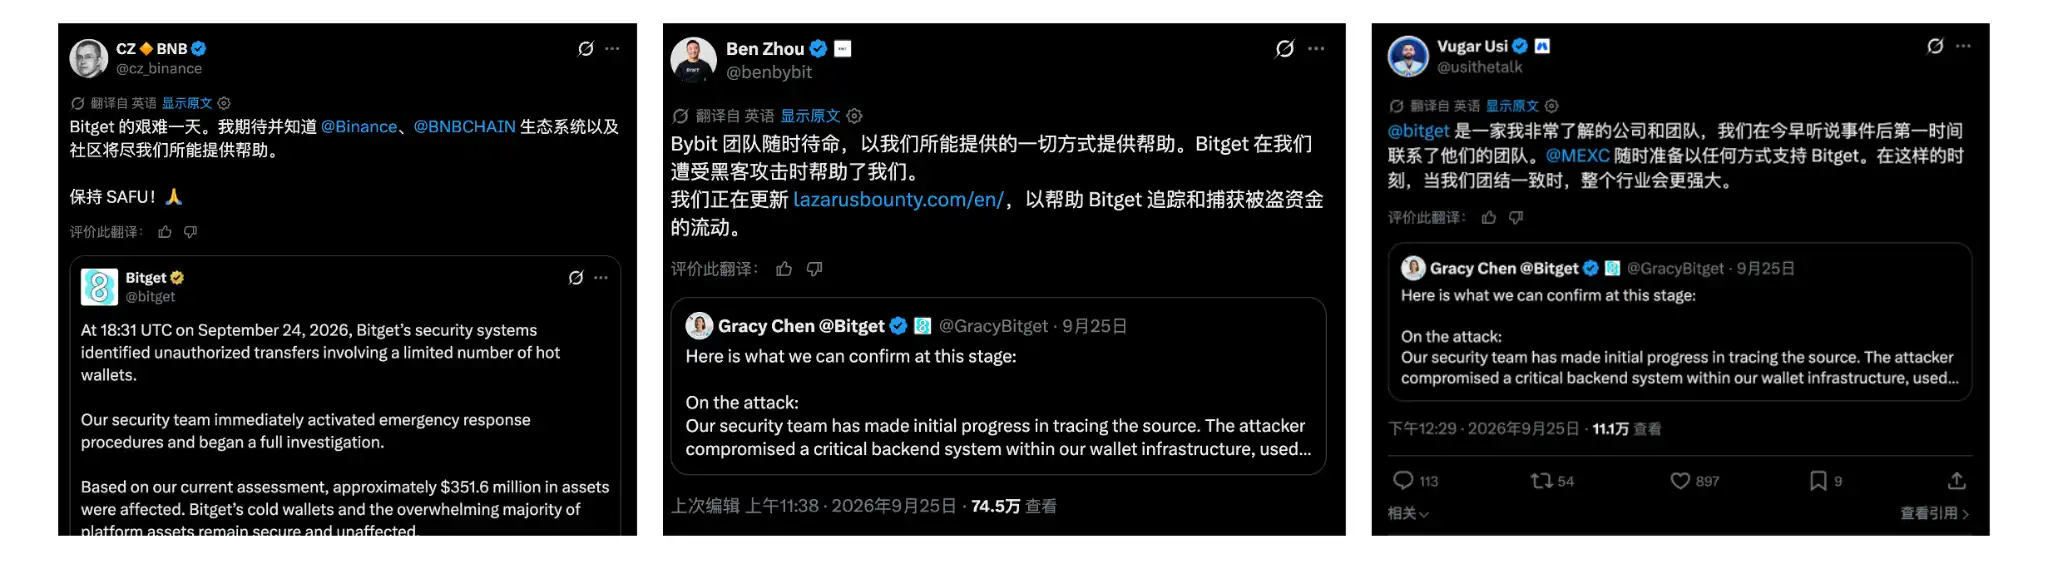
Más de un año después, las posiciones de ambas partes se invirtieron. Tras el incidente de Bitget, el CEO de Bybit, Ben Zhou, expresó públicamente su disposición a ayudar y mencionó específicamente: «Cuando sufrimos un ataque de hackers, Bitget nos ayudó». Luego, Bybit incluyó los fondos robados relevantes en su sistema LazarusBounty para su rastreo.
Quienes acudieron en ayuda no fueron solo Bybit. CZ expresó públicamente su apoyo tras el incidente, y el equipo de seguridad de Binance colaboró con Bitget, compartiendo inteligencia sobre amenazas, rastreando fondos robados y apoyando la recuperación de activos; el CEO de MEXC, Vugar Usi, también contactó proactivamente a Bitget para manifestar su respaldo. Más allá de los exchanges, Mandiant y SlowMist participaron en la investigación y la pericia forense, mientras que Circle y Tether colaboraron en la congelación de los activos afectados.
Al ver esta noticia, sentí una oleada de entusiasmo.
La industria cripto nunca ha carecido de competencia: los exchanges compiten por usuarios, liquidez y cuota de mercado, pero cuando estalla una crisis de seguridad que afecta cientos de millones de dólares, los pares siguen uniendo fuerzas.
Si Bitget como plataforma ha ganado realmente confianza y respeto en la industria se demuestra con mayor claridad en momentos de crisis.
Pero si este asunto se queda solo en «un amigo en necesidad es un amigo verdadero», su trascendencia queda subestimada.
La industria cripto carece de una institución unificada que la respalde, pero fondos de protección, colaboración entre pares, agencias de seguridad y seguimiento en cadena están conformando su propia red de gestión de riesgos. Al mismo tiempo, los límites que los exchanges deben defender —desde billeteras calientes y sistemas de firma hasta software de terceros y permisos internos— se amplían cada vez más: los ataques se vuelven más complejos y la industria debe responder de forma coordinada.
Establecer fondos de protección, mantener la transparencia pública y cumplir los compromisos asumidos, además de la cooperación sectorial, ya constituyen un excelente modelo para afrontar crisis, y Bitget lo ha demostrado con seriedad.
En los últimos dos años, la industria cripto ha hablado de adopción masiva: los ETF, las stablecoins, los activos reales tokenizados (RWA) y los valores tokenizados han atraído más capital financiero tradicional, y el marco regulatorio estadounidense también se va consolidando gradualmente. Llegados a este punto, lo que la industria debe demostrar ya no es solo innovación y crecimiento, sino también capacidad de gestión de riesgos.
Esta vez, Bitget ha puesto a prueba, con 400 millones de dólares, el sentido de responsabilidad de una plataforma ante una crisis. Una crisis no acaba con una plataforma, pero la rendición de cuentas puede redefinirla.
Para la industria cripto, que avanza hacia las finanzas convencionales, esto es igualmente un examen obligado. Ningún sistema financiero puede construirse bajo el supuesto de que «nunca ocurrirá nada malo». Cuando algo realmente sale mal, su capacidad para pagar, explicarse claramente y recuperarse pone a prueba su responsabilidad y sus líneas rojas.
Cómo el mundo financiero valore finalmente a la industria cripto podría depender de cómo responda correctamente a un mal día.


