Binance-Hack in Höhe von 6,3 Mrd. USD führt zu TraderTraitor – welche Verbindung besteht zu Lazarus?
 Tapbit Wire
Am 1. November veröffentlichte das US-Justizministerium eine Warnung, die den am 29. Oktober erbeuteten Betrag von 6,3 Mrd. USD Binance Nordkorea zuschreibt. Darin wird der Begriff „TraderTraitor“ verwendet.
Bei einer Suche nach diesem Namen zeigt sich, dass Bybits 1,5 Mrd. USD, Bitgets 300 Mio. USD sowie mehrere große Krypto-Fälle der Vorjahre alle damit verbunden sind.
TraderTraitor ist kein Unternehmen und auch keine Position in einer Organisationsstruktur. Es handelt sich um einen Codenamen, den die US-Regierung für eine bestimmte Verhaltenskategorie vergeben hat.
Im April 2022 veröffentlichten FBI, US-Cybersecurity- und Infrastruktursicherheitsbehörde (CISA) sowie US-Finanzministerium gemeinsam die Warnung AA22-108A – der erste offizielle Auftritt dieses Begriffs. Damals bezog er sich auf Trojaner, die sich als Kryptohandelssoftware tarnten (z. B. DAFOM, TokenAIS, CryptAIS), über glaubwürdige Oberflächen verfügten und bei Installation private Schlüssel stahlen.
Die dahinterstehenden Akteure werden in der Branche seit Langem als Lazarus Group, APT38, BlueNoroff und Stardust Chollima bezeichnet. Das sind keine vier separaten Teams: Lazarus ist der Überbegriff; APT38 (Mandiant), BlueNoroff (Kaspersky) und Stardust Chollima (CrowdStrike) sind drei Bezeichnungen verschiedener Sicherheitsfirmen für dieselbe geldgenerierende Operation.
Zwei Jahre später wurde die Bezeichnung auf konkretes Verhalten angewendet. Am 23. Dezember 2024 veröffentlichten FBI, US-Verteidigungsministerium für Cybercrime und japanische Nationale Polizeibehörde gemeinsam die Zuordnung zum DMM-Diebstahl (300 Mio. USD) mit der Formulierung „nordkoreanische Cyberakteure, verfolgt als TraderTraitor“ sowie deren drei Aliasnamen: Jade Sleet (Microsoft), UNC4899 (Google) und Slow Pisces (Palo Alto).
Die Lage ist nun relativ klar: TraderTraitor ist die innerhalb der größeren Lazarus-Gruppe spezialisierte Einheit für Krypto-Assets und aktuell die profitabelste. Seit mindestens 2020 konzentriert sie sich ausschließlich auf Blockchain – Handelsplattformen, DeFi, Wallet-Anbieter, Krypto-Fonds und Einzelpersonen mit großen Coin-Beständen.
Vom Bankraub zum Plattformraub
Lazarus ist ein Sammelbegriff für sämtliche Aktivitäten – von der Löschung der Sony-Pictures-Daten 2014 bis zur Entwendung von Geldern aus der bangladeschischen Zentralbank 2016.
Beispielsweise war die Gruppe hinter dem Fall der bangladeschischen Zentralbank als APT38 bzw. BlueNoroff bekannt. Im Februar 2016 fälschten sie SWIFT-Anweisungen (das internationale Nachrichtensystem für Banküberweisungen), um 1 Mrd. USD vom Konto der bangladeschischen Zentralbank bei der New Yorker Fed abzuziehen. Letztlich gelang der Abzug von 81 Mio. USD – ein Rechtschreibfehler in einer Überweisung ließ eine Zwischenbank diese blockieren.
Die Methoden – Analyse bankinterner Abläufe, Ausnutzung von Lücken im manuellen Prüfprozess, Fälschung von Anweisungen – wurden wortwörtlich auf Kryptohandelsplattformen übertragen.
Ab etwa 2020 begannen sie, ihre Methoden anzupassen und gezielt den Kryptobereich anzugreifen. Die Gründe liegen auf der Hand: unregulierte Geldquellen und solide Liquidität.
Es gibt mehrere Angriffsmethoden.
Erstens: gefälschte Stellenausschreibungen. Headhunter kontaktieren Sie auf LinkedIn, führen ein freundliches Gespräch und senden schließlich einen „Einstellungscodetest“ oder einen Installer für ein „internes Tool“. Nach der Installation gehört der Rechner ihnen. So ging Ronins Betrag von 620 Mio. USD verloren.
Zweitens: Supply-Chain-Angriffe. Statt Personen zu täuschen, infizieren sie Entwickler-Toolchains: bösartige GitHub-Repositories, manipulierte npm-Pakete, Identitätsdienste wie JumpCloud. Sobald eine Person Opfer wird, folgen zahlreiche nachgeschaltete Unternehmen.
Drittens: direkte Transaktionsmanipulation. Im japanischen DMM-Fall stahlen sie die Anmeldedaten des Gegenübers, drangen in die interne Kommunikation des Wallet-Anbieters Ginco ein und änderten eine eigentlich normale Überweisung. Im Bybit-Fall hackten sie den Rechner eines Safe{Wallet}-Entwicklers, fügten ein Skript in das Web-Frontend ein – so sah der Unterzeichner weiterhin eine normale Seite, unterzeichnete jedoch eine andere Transaktion.
Dies umfasst diesmal auch den Vorfall bei Binance.
Die Angreifer bereiteten sich 36 Stunden im Voraus vor, unterzeichneten 50 EIP-7702-Autorisierungen – eine neue Ethereum-Funktion, die es einer Wallet ermöglicht, ein Programm vorübergehend zu „mieten“ – und ließen dann Binance’ Hot-Wallet die Mittel selbst transferieren; dies geschah innerhalb von 40 Minuten über 10 Netzwerke. Eine Sicherheitsfirma kommt zu dem Schluss: Sie hatten wahrscheinlich bereits Binance’ Signiersystem kompromittiert.
Der in den Verbrechen dieser Organisation involvierte Betrag
Die zwölf bekanntesten Fälle: 9,7 Mrd. USD.
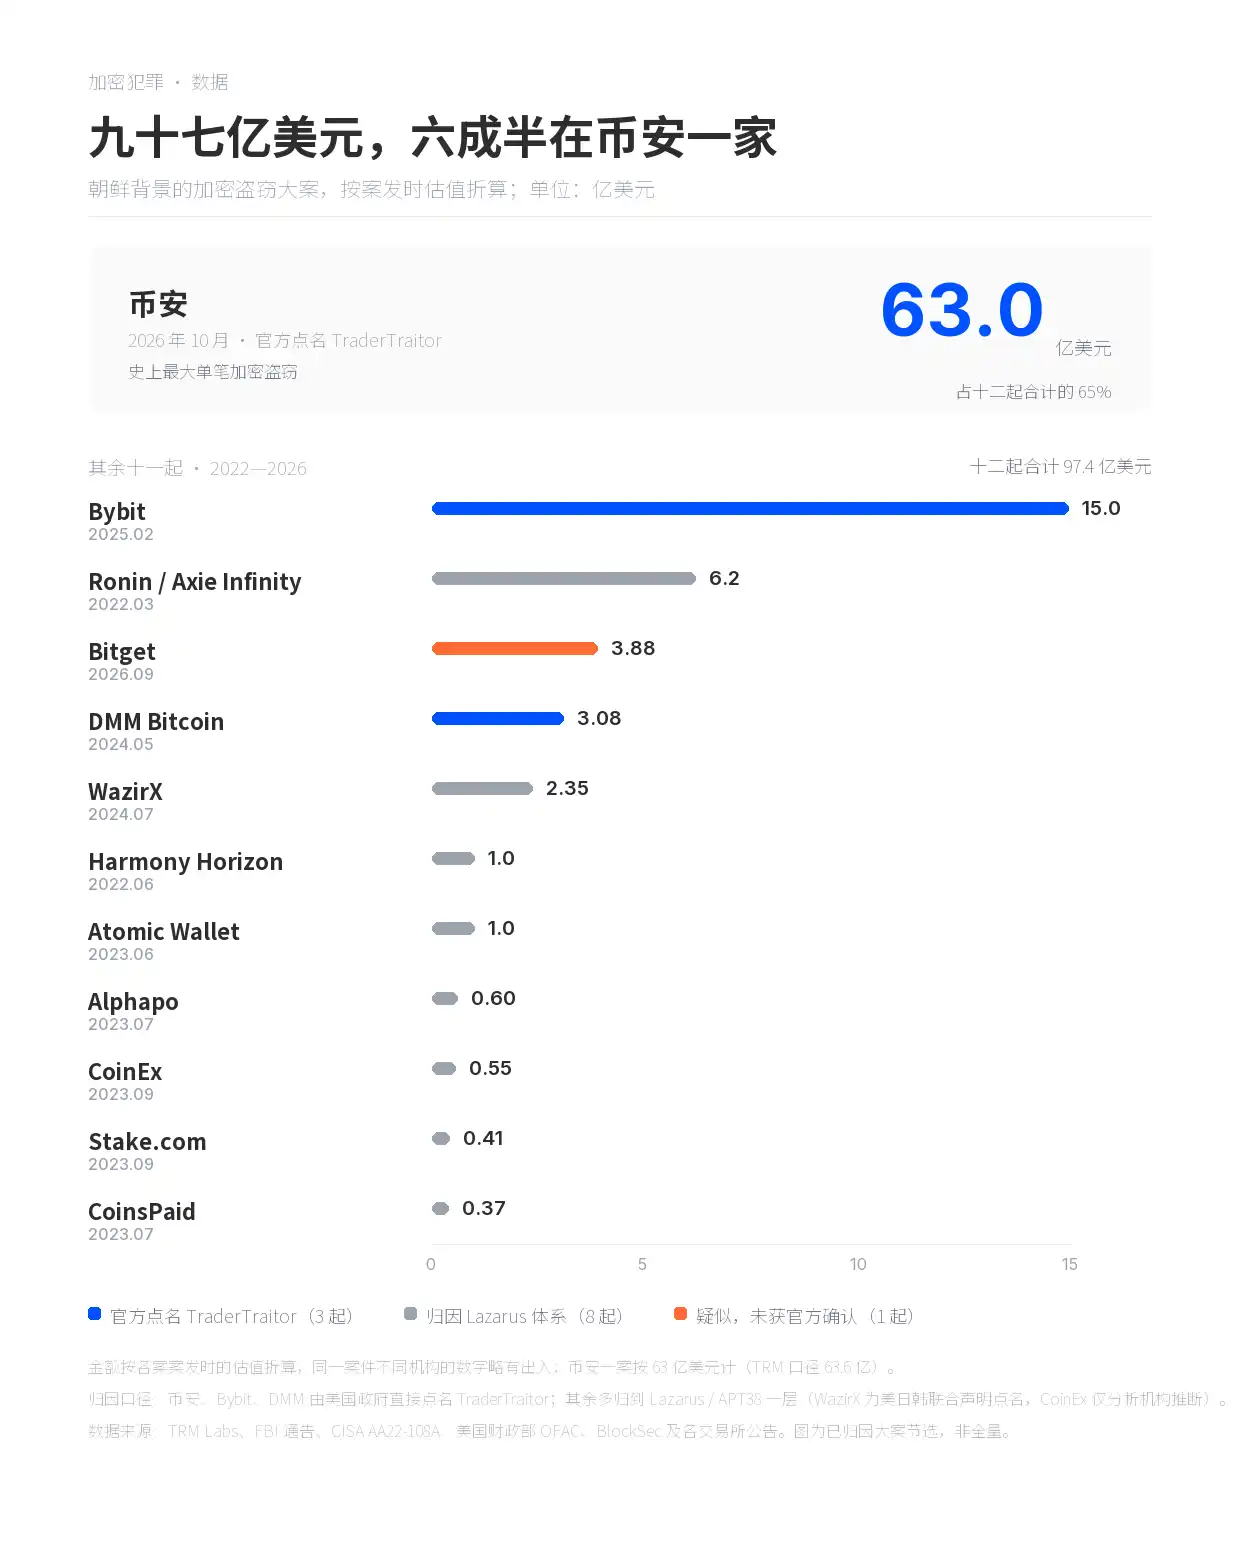
Allein Binance macht 6,3 Mrd. USD aus. Die übrigen elf Fälle (2022–2026) summieren sich insgesamt auf 3,44 Mrd. USD.
Bybit: 1,5 Mrd. USD (verfälschte Frontend-Oberfläche); Ronin: 620 Mio. USD (betrügerische Rekrutierung); Bitget: 388 Mio. USD (gefälschte Auszahlungsanweisungen im Wallet-System).
DMM: 308 Mio. USD; WazirX: 235 Mio. USD; Harmony und Atomic: je 100 Mio. USD; Alphapo: 60 Mio. USD; CoinEx: 55 Mio. USD; Stake: 41 Mio. USD; CoinsPaid: 37 Mio. USD.
In der Grafik benannten die US-Behörden ausschließlich Binance, Bybit und DMM direkt als „TraderTraitor“. Ronin, Harmony, Stake, Alphapo, CoinsPaid und Atomic wurden vom FBI Lazarus/APT38 zugeordnet; WazirX wurde in einer gemeinsamen Erklärung der USA, Japans und Südkoreas im Januar 2025 genannt; CoinEx wurde lediglich durch On-Chain-Analysefirmen vermutet. Der Bitget-Fall wurde von mehreren Institutionen mit TraderTraitor in Verbindung gebracht, doch erfolgte keine offizielle Zuordnung.
Laut TRM-Statistik hat Nordkorea seit 2017 rund 100 Fälle durchgeführt, insgesamt ca. 12,8 Mrd. USD; davon 7,4 Mrd. USD allein in diesem Jahr; 85 % des weltweiten Krypto-Vermögensdiebstahls 2026 werden Nordkorea zugeschrieben. Diese Tabelle zeigt nur zwölf davon.
Identifizierbare Personen
Mehrere nordkoreanische Hacker wurden von US-Behörden namentlich genannt und ihre Fotos veröffentlicht. Park Jin Hyok, Jon Chang Hyok und Kim Il waren alle in der Anklage vom Februar 2021 enthalten; 2024 wurde Rim Jong Hyok hinzugefügt – mit einer Belohnung von 10 Mio. USD.
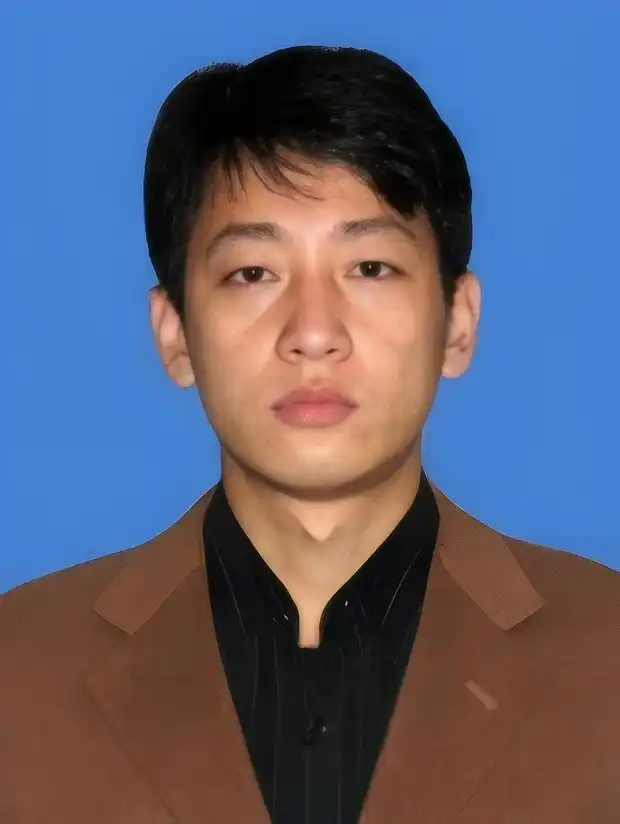
Park Jin Hyok, gesucht vom FBI
Park Jin Hyok war einer der Ersten, gegen den angeklagt wurde: Im Juni 2018 erhob das US-Justizministerium strafrechtliche Vorwürfe; die Anklage wurde im September desselben Jahres öffentlich gemacht. Darin wird seine Beteiligung u. a. am Sony-Pictures-Angriff 2014, an WannaCry 2017 und an der Überweisung von 81 Mio. USD von der bangladeschischen Zentralbank 2016 genannt. Er befindet sich weiterhin auf der Flucht und ist nie vor Gericht erschienen.
Verfolgung des Binance-Hacks
Binance deckte rund 90 % der Schäden mit Unternehmensmitteln, dem SAFU-Fonds und dem Futures-Versicherungsfonds ab; die restlichen 10 % bestehen aus illiquiden Tokens. Alle Verluste trägt das Unternehmen – nicht die Nutzer.
Stand 1. November sind etwa 2,7 Mrd. USD (ca. 42 %) von Stablecoin-Ausstellern und dem Arbitrum-Sicherheitsrat eingefroren worden. Die Angreifer halten immer noch 420.000 ETH und 18.270 BTC – zusammen ca. 2,4 Mrd. USD wert.
Das Geldwäsche-Muster bleibt unverändert: Cross-Chain-Bridges zum Wechseln der Chains, Dienste wie THORChain zum Tauschen von Coins, Mixer zum Zusammenführen und Verteilen vieler Benutzer-Coin-Ströme sowie schließlich außerbörslicher Handel.
Diesmal gab es einige Komplikationen: THORChain verzögerte kürzlich versehentlich die Geldwäsche der gestohlenen Binance-Mittel infolge einer Ethereum-Chain-Reorganisation. Diese führte dazu, dass THORChain fälschlicherweise eine doppelte Rückerstattung an einen Nutzer auslöste, der 10 ETH eingezahlt hatte – was wiederum eine Notpause des Protokolls auslöste und allen Nutzern vorübergehend Cross-Chain-Swaps verbot, inklusive Geldwäschern nordkoreanischer Hackergruppen.
Beim letzten Bitget-Diebstahl liefen die Mittel über THORChain, ohne dort eingefroren zu werden – mit der Begründung, Dezentralisierung verbiete dies. Doch diese Aussage traf nicht zu, als THORChain selbst gehackt wurde. Sobald THORChain den Betrieb wieder aufnimmt, bleibt abzuwarten, mit welcher Ausrede man sich diesmal herausreden wird, falls die gestohlenen Binance-Mittel erneut über THORChain laufen.


