Nach Wiederaufnahme der Auszahlungen sanken die Mittel nicht, sondern stiegen stattdessen. Wie schaffte es Bitget, die Lage innerhalb von fünf Tagen zu wenden?
 Tapbit Wire
Originalautor: WhiteRunner
In den letzten Jahren waren groß angelegte Sicherheitsvorfälle an Börsen keine Seltenheit; Angriffspunkte erweiterten sich zunehmend von Hot Wallets und Signatursystemen bis hin zu internen Berechtigungen und Drittanbieterdiensten. Mit zunehmender Systemkomplexität wachsen auch die Verteidigungsbereiche, die Börsen absichern müssen.
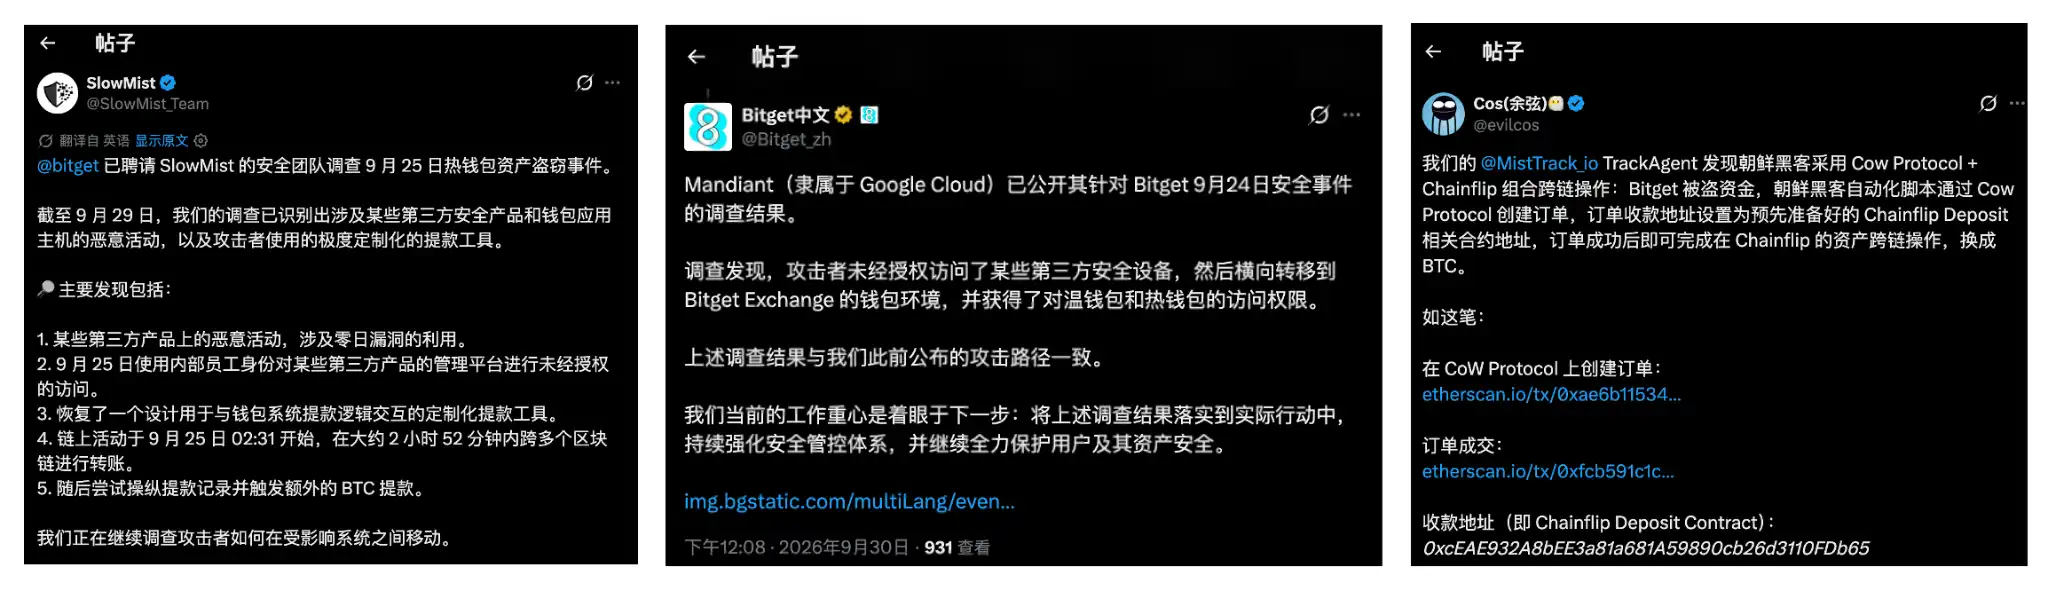
Am 25. September erlitt Bitget einen Sicherheitsvorfall, bei dem letztlich rund 388 Millionen US-Dollar an Vermögenswerten betroffen waren. CEO Gracy Chen erklärte später in einem Livestream, dass dies der erste solche Vorfall in acht Jahren Plattformgeschichte sei. Laut den von SlowMist veröffentlichten Untersuchungsergebnissen bezog sich die früheste entdeckte bösartige Aktivität auf eine Zero-Day-Sicherheitslücke in einem Knoten eines Drittanbieter-Sicherheitsprodukts. Sowohl Mandiant als auch SlowMist identifizierten die Angriffsroute als Kompromittierung der Drittanbieter-Sicherheitsinfrastruktur, die schließlich in die Wallet-Umgebung von Bitget führte.
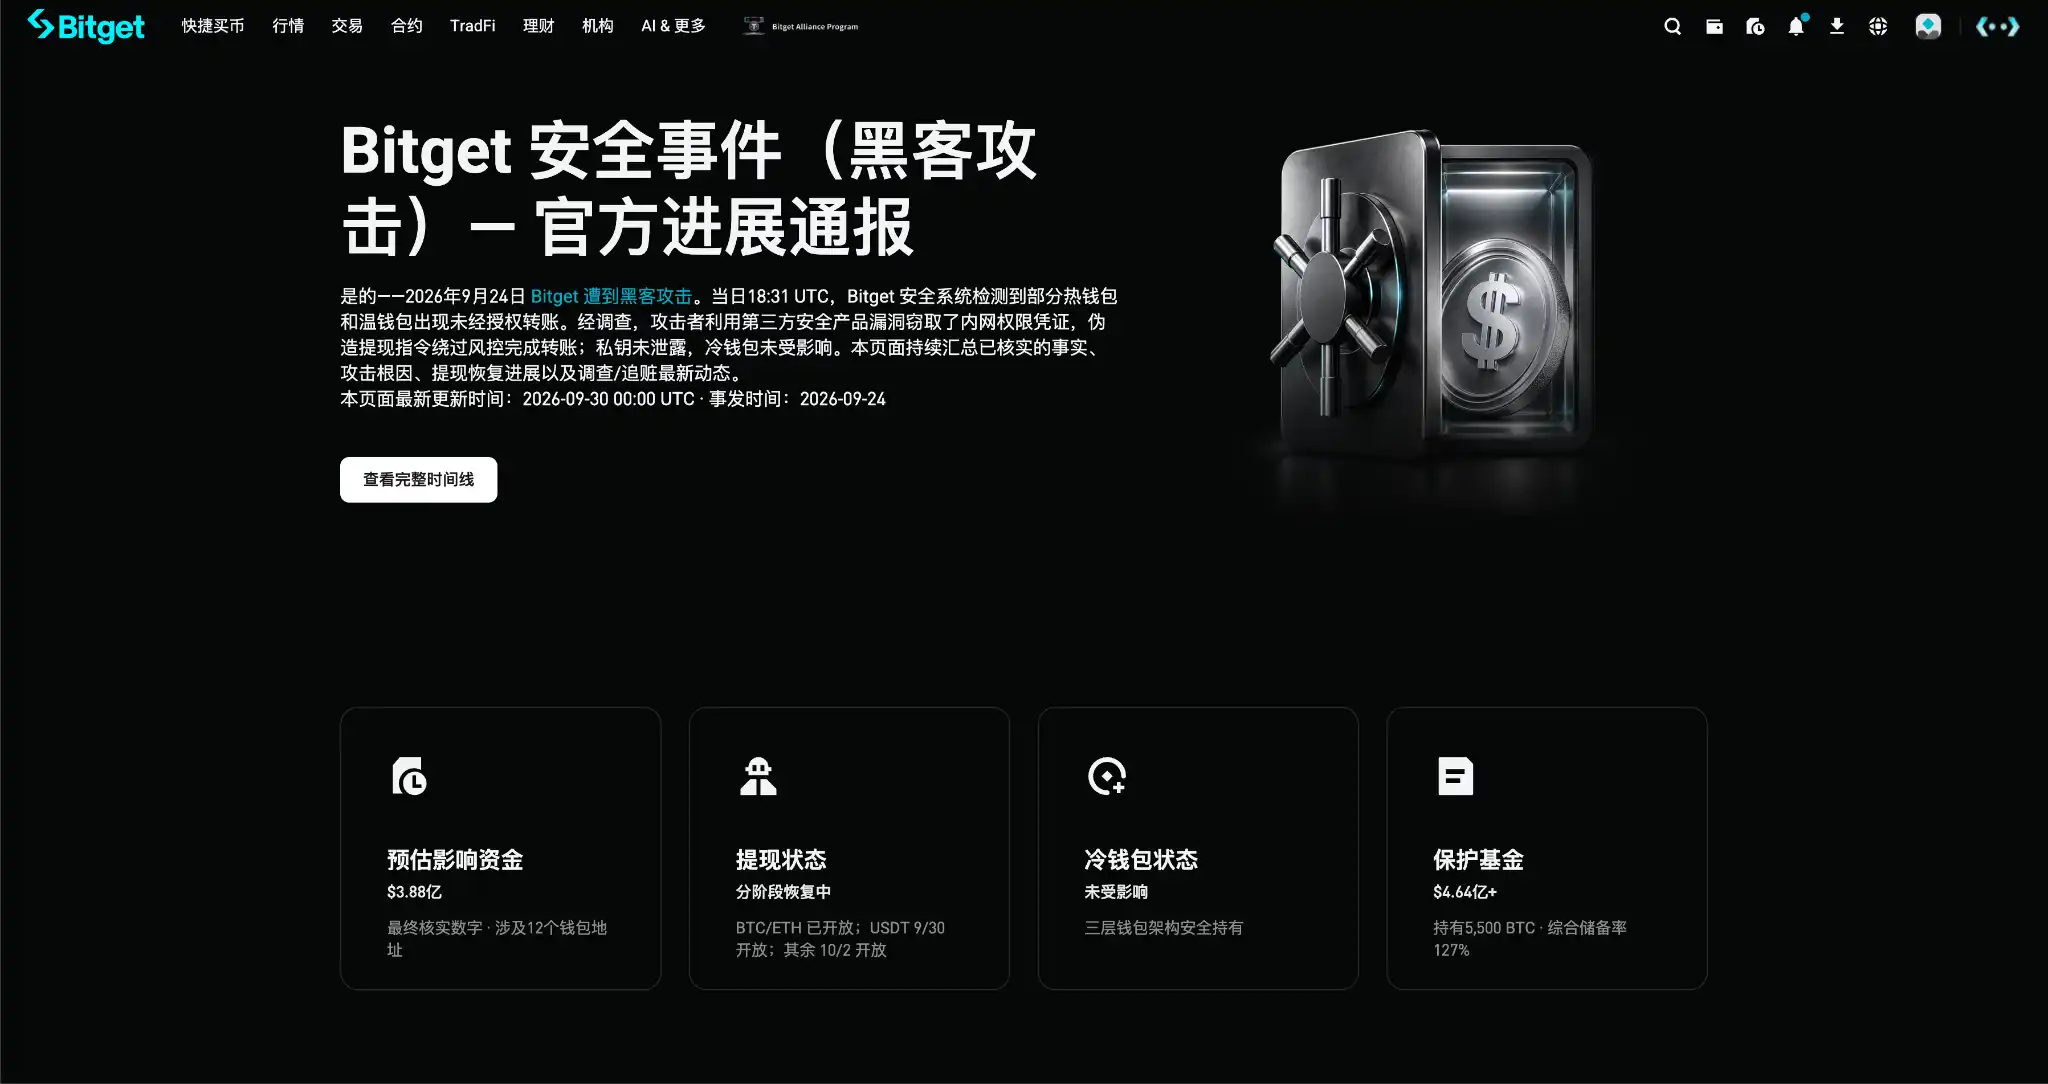
Nach dem Vorfall kündigte Bitget an, die Verluste aus seinem Nutzerschutzfonds zu decken. Zu diesem Zeitpunkt umfasste dieser seit 2022 bestehende Fonds 5.500 BTC im Wert von über 464 Millionen US-Dollar. Gracy versprach, den Schutzfonds nach Nutzung innerhalb einer Woche auf 300 Millionen US-Dollar aufzustocken – zurück zum Grundniveau seiner Einrichtung im Jahr 2022. Am 30. September wurde dieses Versprechen termingerecht erfüllt.
Die Auszahlungen wurden zudem gemäß dem zuvor angekündigten Zeitplan wieder aufgenommen. Um 16:00 Uhr am 28. September wurde zunächst BTC für Auszahlungen freigegeben. Nach Wiederaufnahme der ETH-Auszahlungen am 29. wandelten sich die entsprechenden Hot Wallets rasch von Nettoausgängen in Nettoeingänge; bald lag der Saldo sogar leicht über dem Ausgangsniveau vor Freigabe der Auszahlungen – ein deutliches Zeichen der zurückkehrenden Nutzervertrauens.
Von fast 400 Millionen US-Dollar Diebstahl bis zur Wiederaufnahme der Auszahlungen und dem Rückfluss der Mittel vergingen nur wenige Tage. Wie konnten die Hacker Vermögenswerte transferieren, ohne dass der private Schlüssel geleakt wurde? Wie kam ein vier Jahre zuvor eingerichteter Schutzfonds tatsächlich zum Einsatz? Und was tat Bitget konkret, um die Wende einzuleiten?
1. Hacker nutzten eine Zero-Day-Lücke, um ein Drittanbieter-Sicherheitsprodukt zu kompromittieren
Ein besonders ungewöhnlicher Aspekt dieses Angriffs war, dass Bitgets privater Schlüssel nicht geleakt wurde, die Cold Wallet nicht kompromittiert war und es sich auch nicht um eine Smart-Contract-Schwachstelle handelte. Der von den Hackern genutzte Durchbruch erwies sich als ein von der Plattform eingesetztes Drittanbieter-Sicherheitsprodukt.
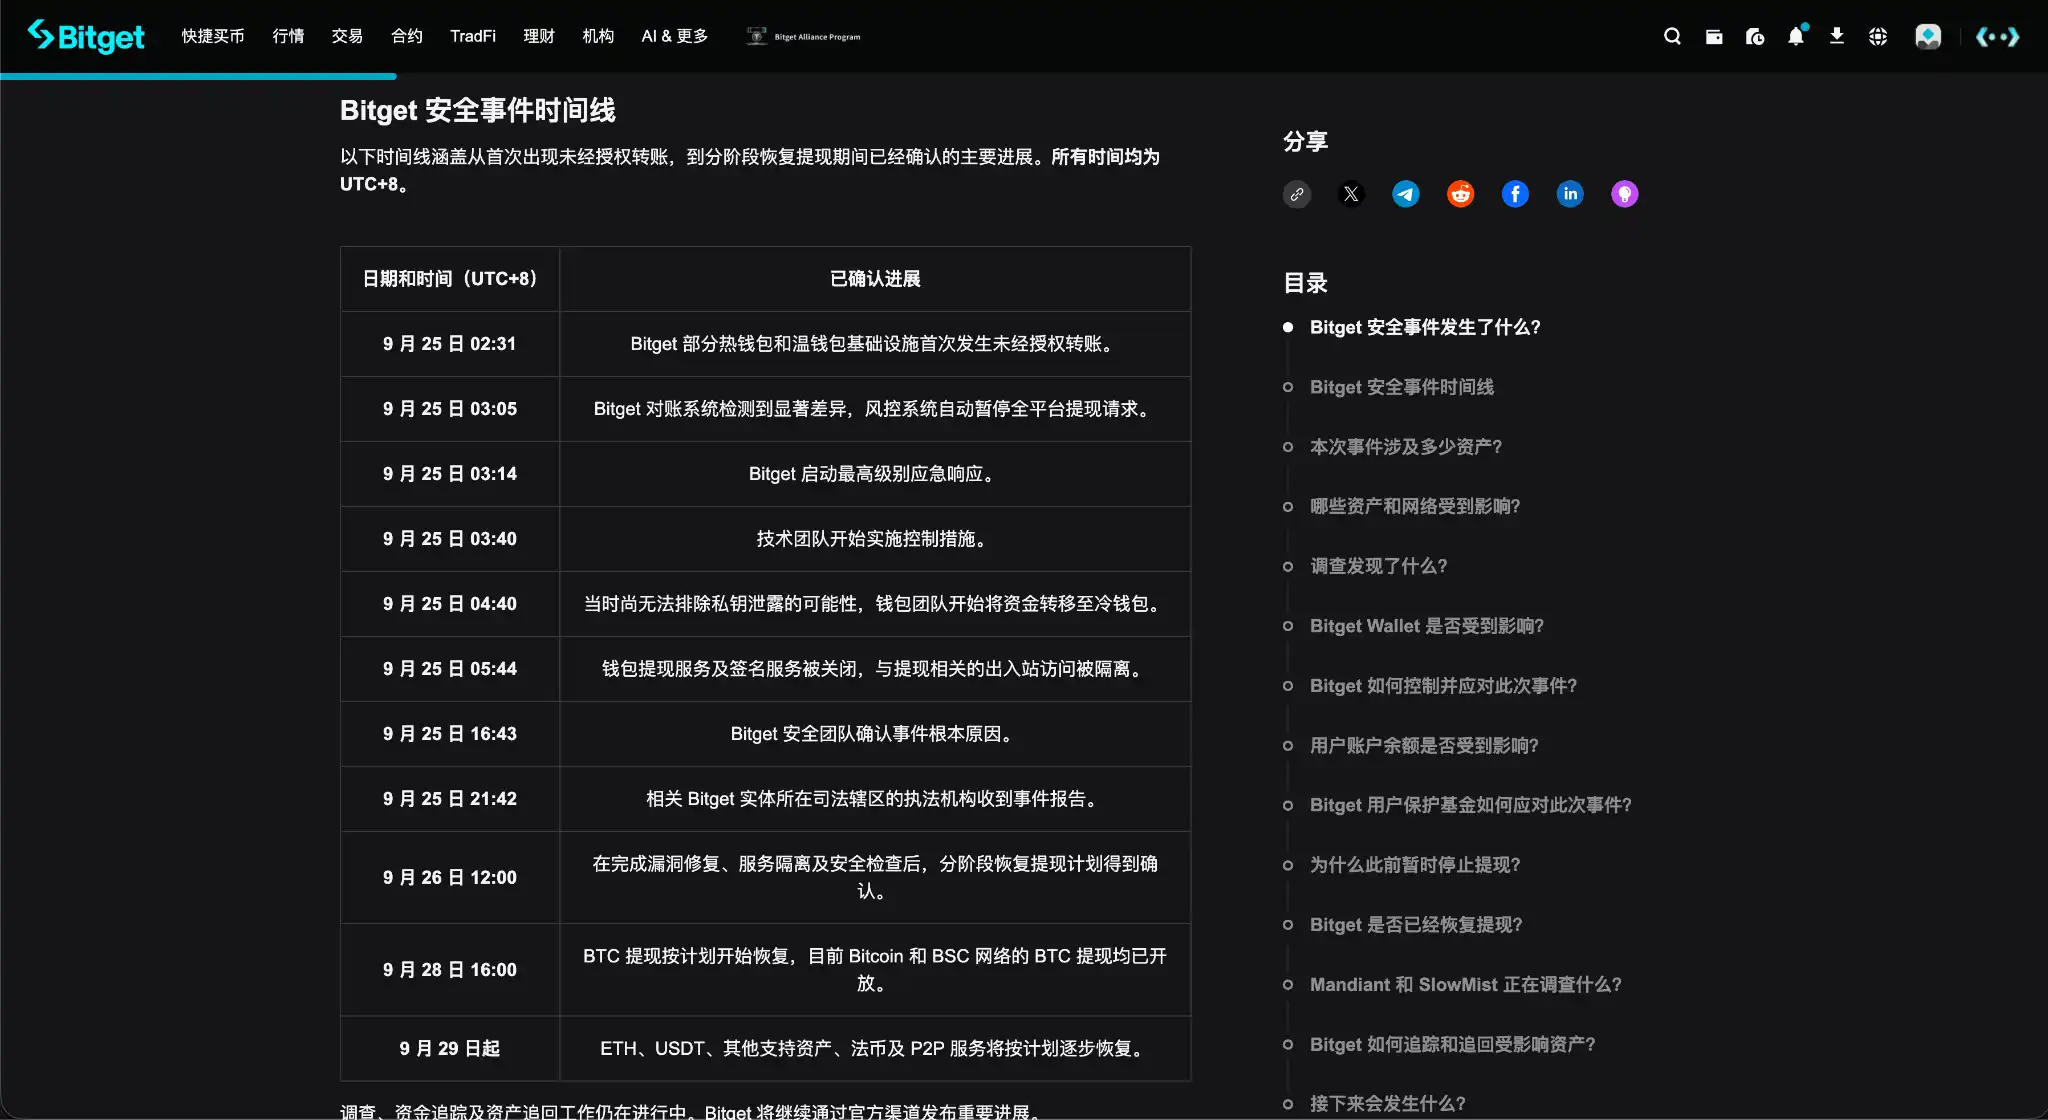
Laut den derzeit von Bitget veröffentlichten Untersuchungsergebnissen traten die frühesten bestätigten kleineren Transfers um 02:31 Uhr Peking-Zeit am 25. September on-chain auf; danach begannen größere Vermögenstransfers.
In einem Interview mit The Block erklärte Gracy, dass der Angreifer zwischen 02:58 und 04:09 Uhr 17 große Transaktionen über mehrere Netzwerke wie Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism und Avalanche durchführte. Spätere Statistiken ergänzten die Bilanz: Bitget bestätigte schließlich, dass der Vorfall rund 388 Millionen US-Dollar an Vermögenswerten betraf.
Um 03:05 Uhr – etwa sieben Minuten nach der ersten großen Transaktion – erkannte Bitgets Abgleichssystem erhebliche Fondsabweichungen und löste eine plattformweite Auszahlungssperrung aus; um 03:14 Uhr aktivierten die Plattform ihre höchste Notfallreaktionsstufe. Da ein Leak des privaten Schlüssels damals noch nicht ausgeschlossen werden konnte, verlagerte das Wallet-Team anschließend Vermögenswerte in Cold Wallets und deaktivierte Wallet-Auszahlungs- sowie Signaturdienste.
Anschließend identifizierte das Sicherheitsteam die Ursache des Vorfalls. Laut der derzeit offengelegten Angriffskette nutzte der Hacker eine bisher unbekannte Zero-Day-Sicherheitslücke in einem Drittanbieter-Sicherheitsprodukt.
Eine sogenannte Zero-Day-Lücke ist eine Sicherheitslücke, die Hersteller und Nutzer zuvor nicht kannten und für die kein Patch im Voraus bereitstand. Es handelte sich also um einen bislang unbekannten Angriffspunkt. Was danach geschah, ist entscheidend für das Verständnis dieses Verlusts von fast 400 Millionen US-Dollar.
Durch Ausnutzung dieser Schwachstelle stahlen die Angreifer mittels der Lücke im Drittanbieter-Sicherheitsprodukt interne Netzwerk-Anmeldeinformationen, fälschten Auszahlungsbefehle an das Wallet-System und täuschten damit das Wallet darüber hinweg, ungewöhnliche Transfers auszuführen, die Risikoprüfungen umgingen. Während des gesamten Prozesses wurde keinerlei privater Schlüssel geleakt, und Cold Wallets blieben unbeeinflusst.
Gracy enthüllte später zudem, dass der Angreifer nach Abschluss der Operation einige damit verbundene Spuren löschte, wodurch Ermittlung und Rekonstruktion des Angriffs erschwert wurden.
Bitget deaktivierte daraufhin die betroffenen Drittanbieter-Funktionen, stellte interne Anmeldedaten neu aus, widerruf und segmentierte hochsensible Berechtigungen neu und führte zudem eine unabhängige Überprüfung für Auszahlungen ein. Mandiant und SlowMist unterstützen weiterhin unabhängige forensische Untersuchungen und die Rückverfolgung der Mittel.
Eine unmittelbare Warnung, die dieser Vorfall der Branche hinterlässt, ist, dass die Sicherheitsgrenze einer Börse nicht mehr nur aus privaten Schlüsseln und Cold Wallets besteht. Sicherheitssoftware, Wallet-Infrastruktur und andere externe Dienste, die Zugriff auf Kernsysteme haben, können selbst ebenfalls Angriffsziele werden.
II. Schutzfonds wird erstmals aktiviert, Auszahlungen nach Zeitplan wiederaufgenommen
Nach dem Vorfall stellt sich für eine Börse als Nächstes die Frage, wer die Verluste trägt und wie das Management Nutzer informiert und beruhigt.
Bitget war die erste Börse, die auf ihren Schutzfonds zurückgriff.
Dieser Fonds wurde 2022 gegründet und hatte stets einen Mindestbestand von 300 Mio. USD. Zum Zeitpunkt des Vorfalls enthielt er 5.500 BTC im Wert von über 464 Mio. USD – ausreichend, um den endgültig bestätigten Verlust von rund 388 Mio. USD zu decken.
Bitget erklärte anschließend eindeutig, dass der Schutzfonds die finanziellen Folgen dieses Vorfalls tragen würde und sich die Kontostände der Nutzer nicht ändern würden.
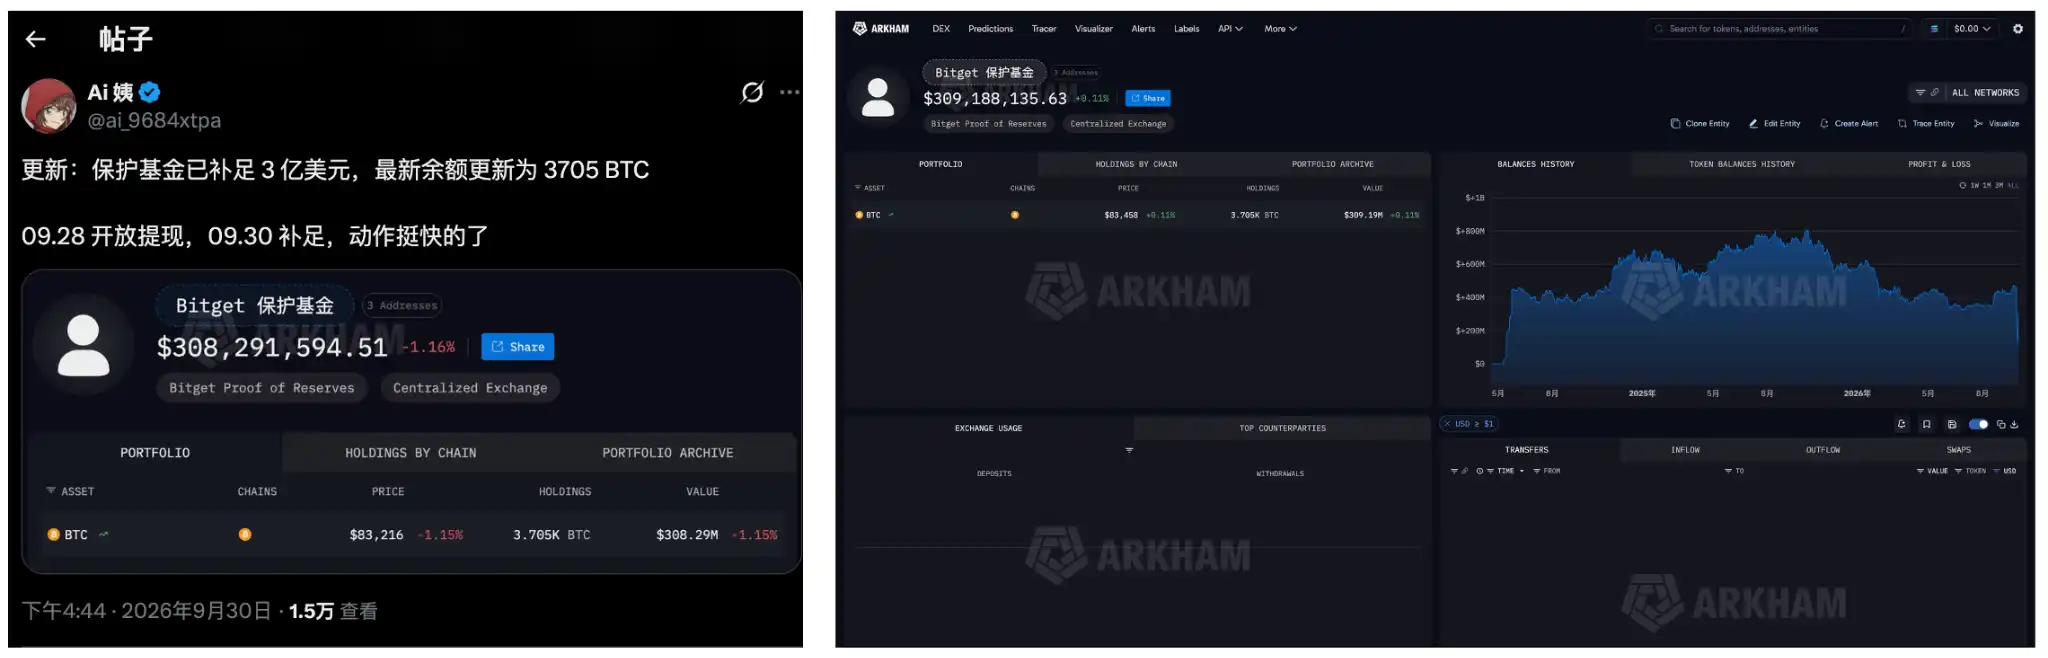
Noch vor der Wiederaufnahme der BTC-Auszahlungen am 28. September zeigten Onchain-Daten bereits, dass der Schutzfonds Vermögenswerte in Hot Wallets transferierte. Die Onchain-Analystin Aunt Ai beobachtete, dass zunächst 2.042,28 BTC von der entsprechenden Schutzfonds-Adresse in die Bitget-Hot-Wallet übertragen wurden (Onchain-Monitoring des Bitget-Schutzfonds).
Dies ist einer der branchenweit am meisten referenzierten Aspekte der Bitget-Reaktion auf diesen Vorfall.
Der Schutzfonds war kein nach dem Vorfall kurzfristig angekündigter Entschädigungsplan, sondern bereits vier Jahre zuvor eingerichtet worden. Die Mittel waren langfristig reserviert, die Wallet-Adressen öffentlich nachprüfbar und der Mindestbestand klar definiert; bei einem realen Vorfall wurde der Fonds tatsächlich eingesetzt und danach gemäß dem ursprünglichen Standard wieder aufgefüllt.
Der Schutzfonds löste das Problem der Verlustübernahme: Diesmal wurden die knapp 400 Mio. USD Verlust nicht an die Nutzer weitergegeben. Gracy erklärte, Bitget werde den Schutzfonds innerhalb einer Woche mindestens auf 300 Mio. USD auffüllen – was laut Onchain-Monitoring termingerecht erfolgte.
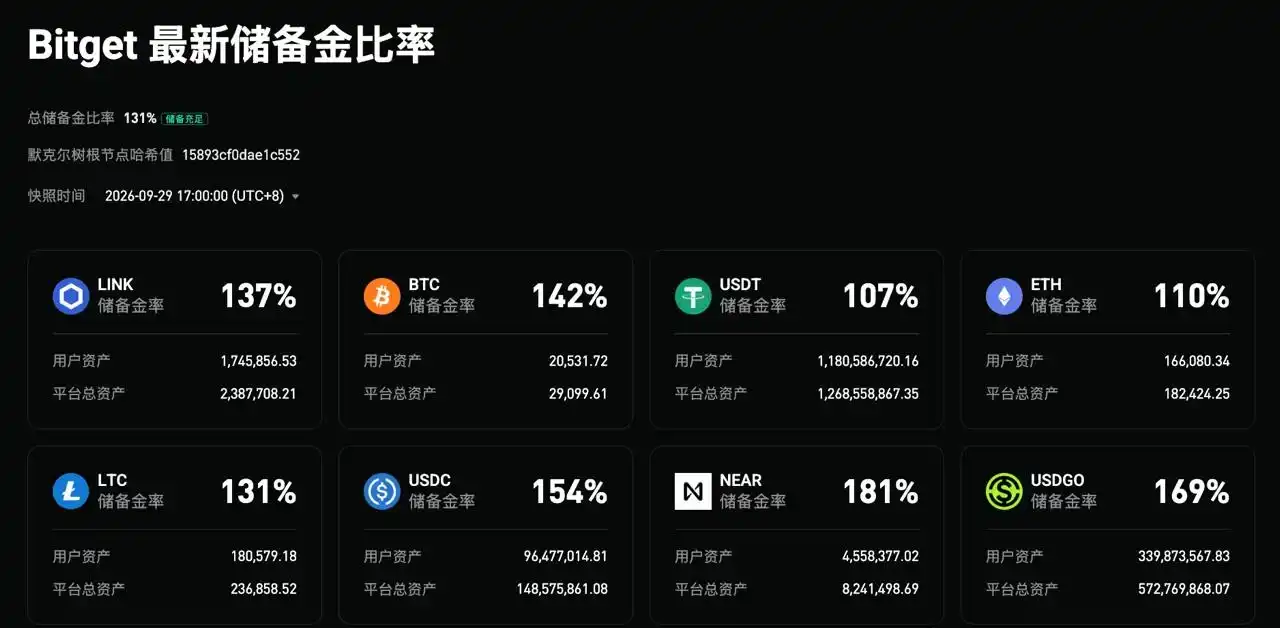
Bitget veröffentlichte zudem am 30. September seinen 47. Proof of Reserves (PoR) mit einer Gesamt-Reservequote von 131 % für 19 Vermögenswerte. Darunter betrugen die Reservequoten für BTC, ETH, USDT und USDC jeweils 142 %, 110 %, 107 % und 154 %.
Über die finanziellen Maßnahmen hinaus ist auch Bitgets Kommunikationsansatz in diesen Tagen bemerkenswert.
Gracy antwortete im Live-Stream rund drei Stunden lang kontinuierlich auf Community-Fragen; Xie Jiajin aktualisierte zudem laufend über soziale Medien und die Community. Der dreistündige Live-Stream selbst ist dabei weniger entscheidend – wichtiger ist, dass das Management in den chaotischsten Phasen des Vorfalls konsequent vorne stand und Fragen beantwortete.
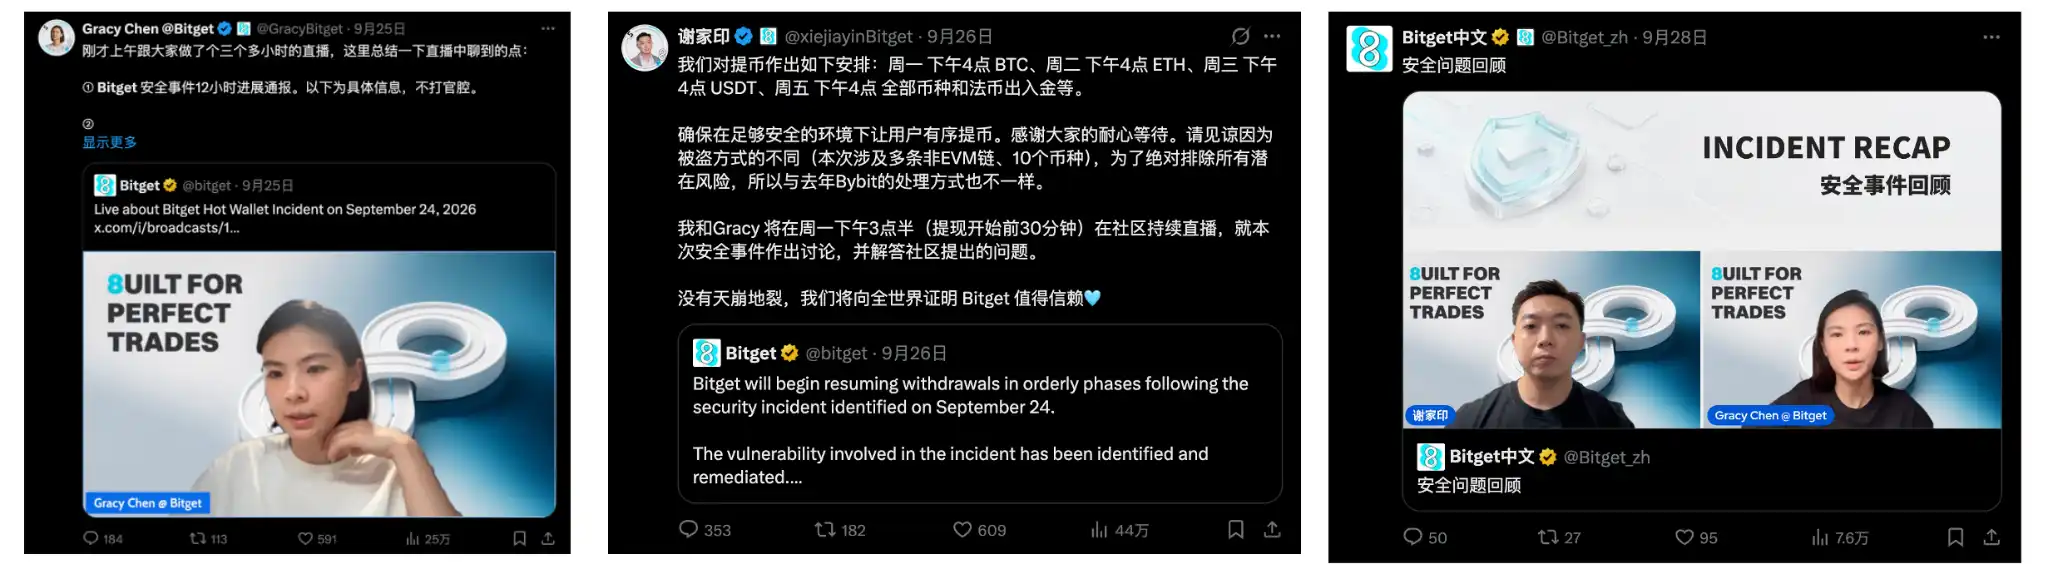
Zudem lieferten mehrere zentrale Aussagen klare Informationen oder konkrete nächste Schritte.
Wer die Verluste trägt, wurde rasch geklärt: Der Schutzfonds übernimmt dies. Nach der Anpassung des betroffenen Betrags von 351,6 Mio. USD auf 388 Mio. USD wurde der Grund für diese Änderung erläutert. Bevor der Angriffspunkt bestätigt war, wurden keine vorschnellen Schlussfolgerungen zur Identität oder Methode des Angreifers gezogen. Nach Fortschritten in der Untersuchung wurden schrittweise Details wie Drittanbieter-Sicherheitsprodukte, Zero-Day-Schwachstellen, hochprivilegierte Zugangsdaten und gefälschte Auszahlungsanweisungen offengelegt.
Gleiches gilt für die Wiederaufnahme der Auszahlungen.
Der Vorfall betraf mehrere Kryptowährungen und Netzwerke; der Untersuchungsumfang beschränkte sich nicht auf eine einzelne Wallet. Bitget stellte daher nicht alle Auszahlungen gleichzeitig wieder her, sondern aktivierte sie schrittweise nach Bestätigung der jeweiligen Wallets, Netzwerke und Risikoausschlüsse.
Am 26. September kündigte die Plattform einen konkreten Wiederherstellungszeitplan an: BTC ab 28. September, ETH und verwandte Netzwerke ab 29. September, USDT und verwandte Netzwerke ab 30. September sowie weitere Token, Fiat-Währungen und C2C-Dienste ab 2. Oktober. Bis zum Redaktionsschluss war bestätigt, dass alle Termine eingehalten wurden.
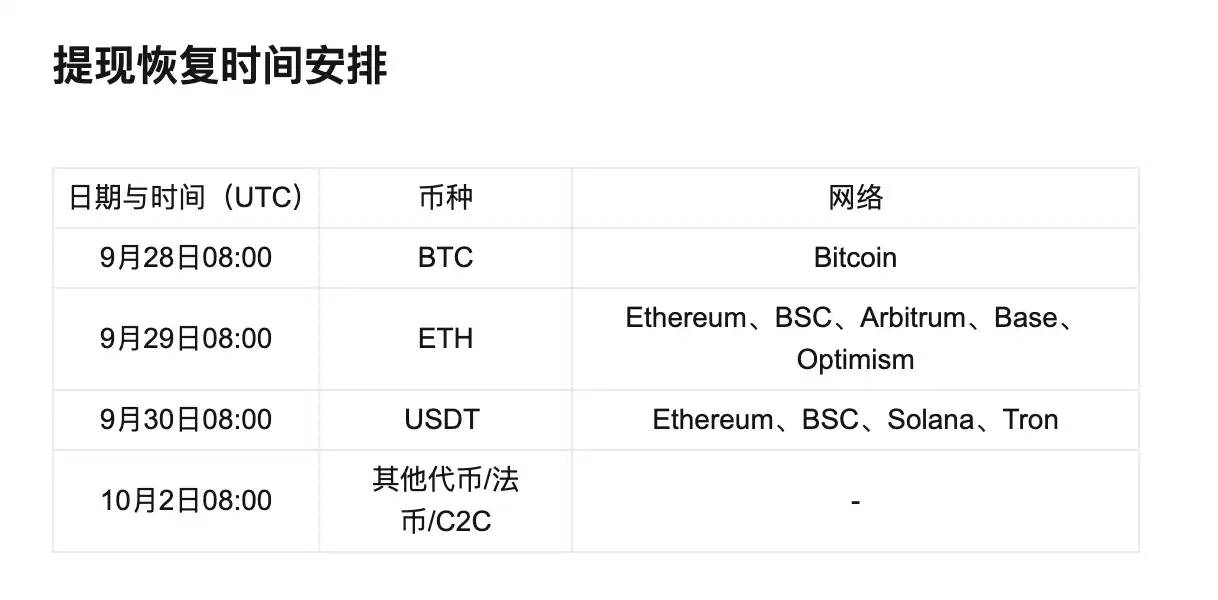
Angesichts des umfangreichen Sicherheitsvorfalls – mit mehreren Währungen, Netzwerken, externer Software und internen Berechtigungen – ist es lobenswert, dass zunächst ein detaillierter Wiederherstellungsplan mit konkreten Terminen erstellt und dann nacheinander umgesetzt wurde.
Der Schutzfonds war vier Jahre im Voraus eingerichtet und erst bei einem echten Vorfall genutzt worden; das Management kommunizierte kontinuierlich mit der Community; gesicherte Informationen wurden zeitnah veröffentlicht, Ungewissheiten nicht vorschnell interpretiert; der Wiederherstellungsplan enthielt klare Zeitangaben und wurde strikt nach diesem Zeitplan umgesetzt.
Diese Reihe sauberer und entschlossener Maßnahmen führte dazu, dass viele Menschen Bitget positiver bewerteten.
III. Der Wendepunkt des Vorfalls ist eingetreten – Netto-Zufluss von Mitteln
Nach Wiederaufnahme der ETH-Auszahlungen am 29. September zeigte sich rasch eine bemerkenswerte Veränderung in der Blockchain.
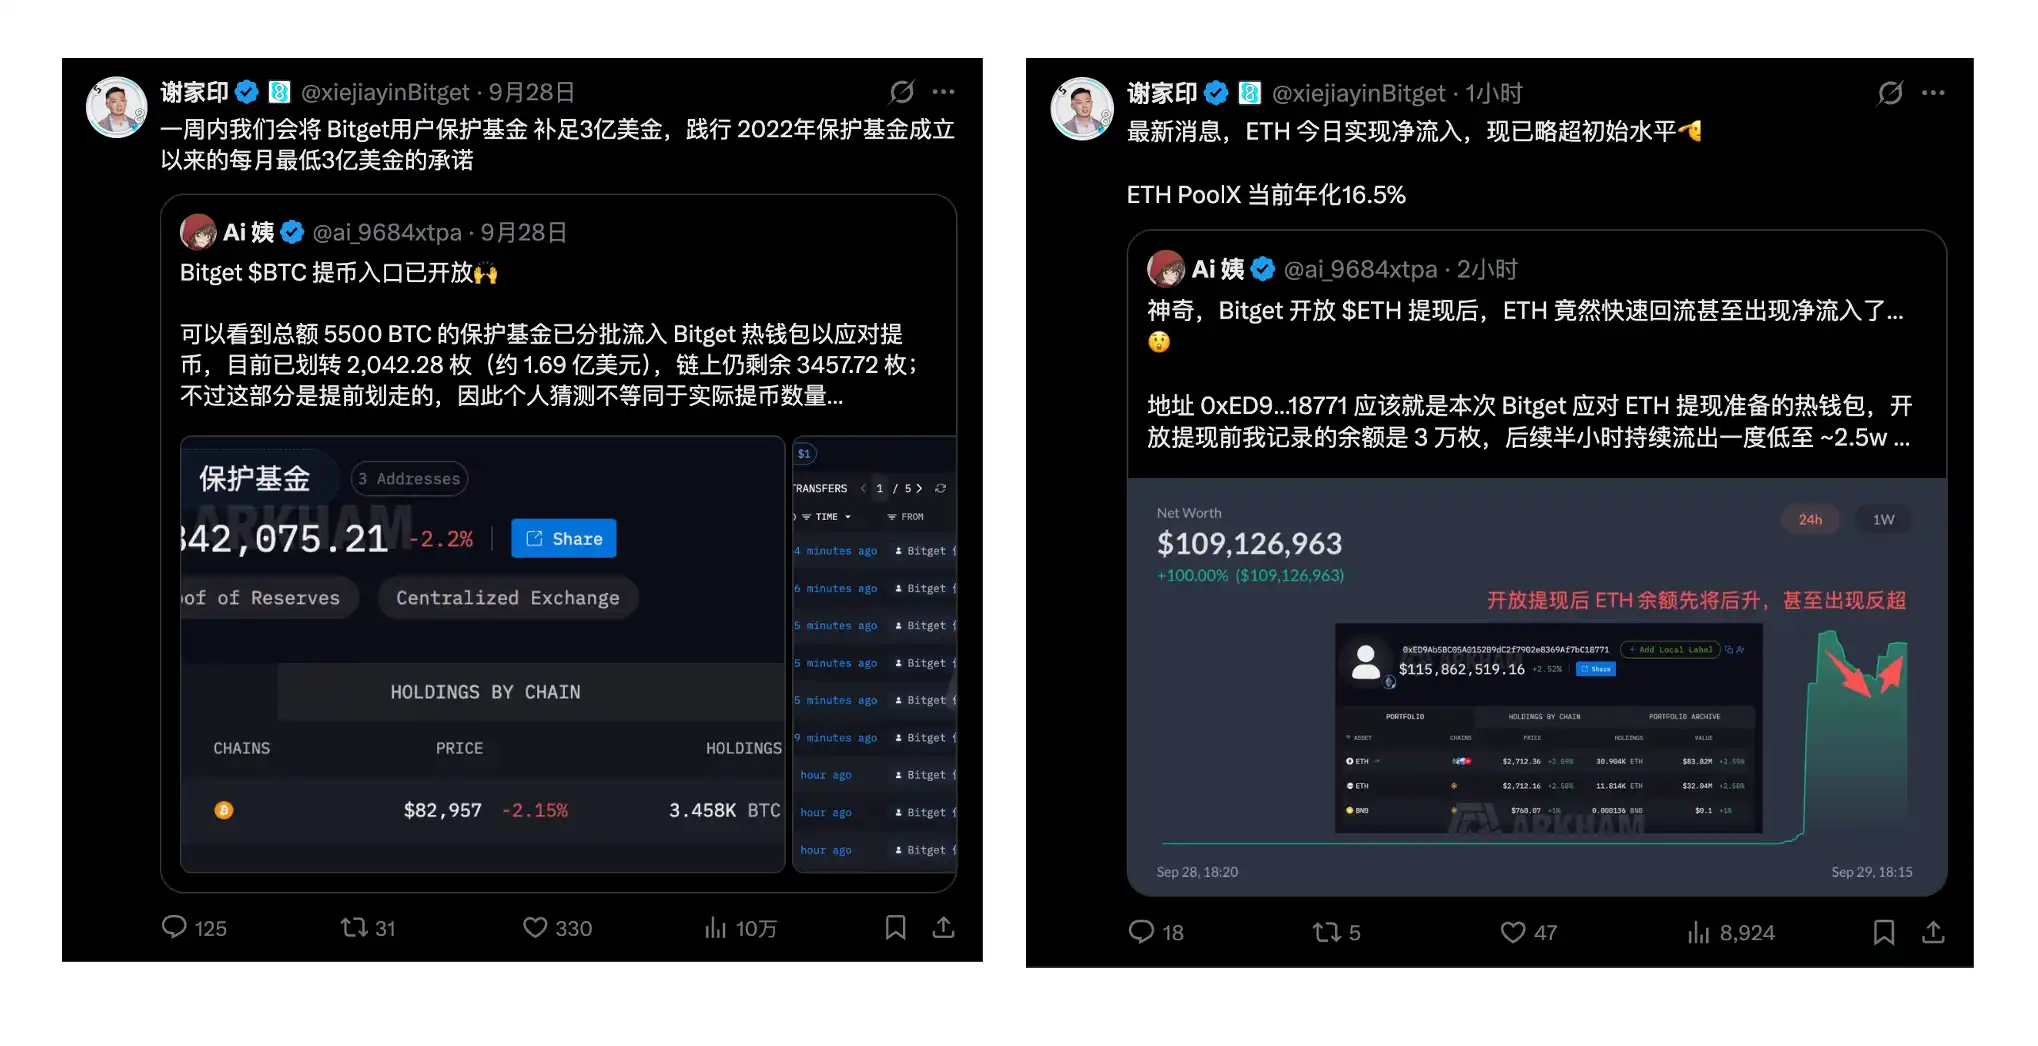
Laut Überwachung durch die On-Chain-Analystin Aunt Ai stiegen die Bestände der dafür vorgesehenen Hotwallets von Bitget innerhalb einer halben Stunde nach Wiederaufnahme der Auszahlungen wieder auf über 30.000 ETH – mehr als der ursprüngliche Wert.
Später veröffentlichte Daten von Bitget zeigten: In der ersten Stunde nach Wiederaufnahme der Auszahlungen flossen etwa 9.674 ETH ein und etwa 9.023 ETH aus – ein Nettozufluss von rund 651 ETH. Die Daten vom 30. September wiesen einen 24-Stunden-Gesamtzufluss von 231 Mio. USD aus – nahe dem durchschnittlichen täglichen Zufluss von 245 Mio. USD im August dieses Jahres. Es gab keinen einseitigen Kapitalabfluss wie zuvor befürchtet; stattdessen war eine Erholung des Marktvertrauens erkennbar.
Gleichzeitig startete Bitget mehrere Anreizkampagnen, um das Vertrauen der Nutzer zurückzugewinnen.
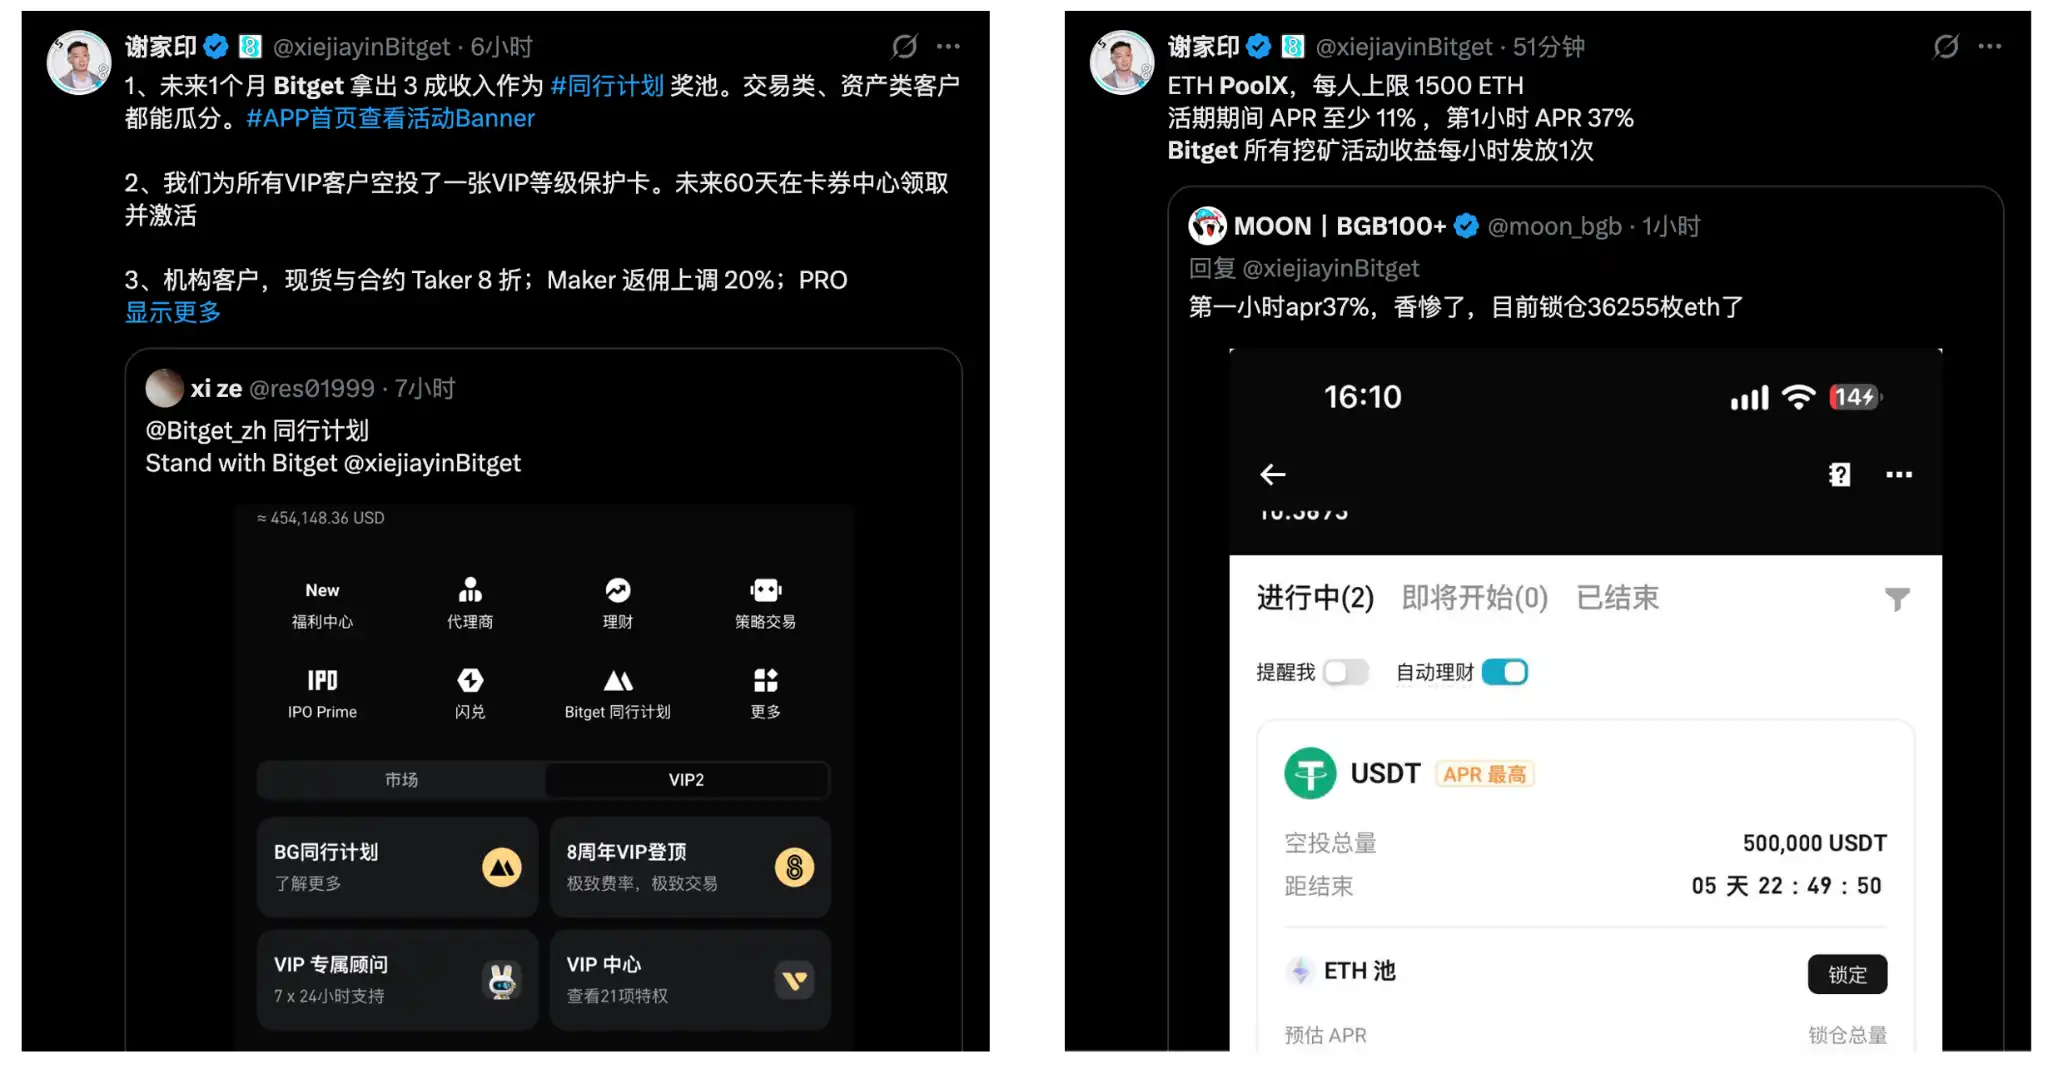
Der ETH-PoolX bot einen Gewinnpool von 500.000 USDT. Nutzer konnten daran teilnehmen, indem sie ETH sperrten. Zu Beginn der Kampagne lag die geschätzte APR auf der Seite zeitweise bei rund 37,11 %, bevor sie dynamisch mit steigendem Teilnahmekapital sank.
Anschließend wurde BTC PoolX gestartet mit einem Gewinnpool von 100.000 BGB sowie zusätzlichen Boni basierend auf den BTC-Beständen der Nutzer in den vorangegangenen 15 Tagen.
Im Stablecoin-Bereich startete Bitget gleichzeitig flexible Sparprogramme für USDT und USDGO mit jederzeit möglicher Ein- und Auszahlung; befristete APRs erreichten 10 % bzw. 12 %. Im „Peer-Programm“ wurden 30 % der während der Kampagne erzielten handelsgebührenfähigen Umsätze in einen Nutzerprämienpool eingebracht – davon 60 % nach Handelsvolumen und 40 % nach Vermögensvolumen verteilt. Am 2. Oktober zeigten offizielle Bitget-Daten, dass die erste Prämienauszahlung erfolgt war: insgesamt 1.907.455 USDT an 763.543 Nutzer.
Die Absicht hinter diesen Kampagnen ist leicht verständlich: Die Wiederaufnahme der Auszahlungen löste die Frage, ob Nutzer „gehen könnten“; die anschließenden Kampagnen zielen auf Neustart von Handel, Vermögensverwaltung und Kapitalbindung ab.
Bald votierten viele Nutzer mit ihrem Kapital und demonstrierten damit Vertrauen in Bitget sowie Begeisterung für die Kampagnen.
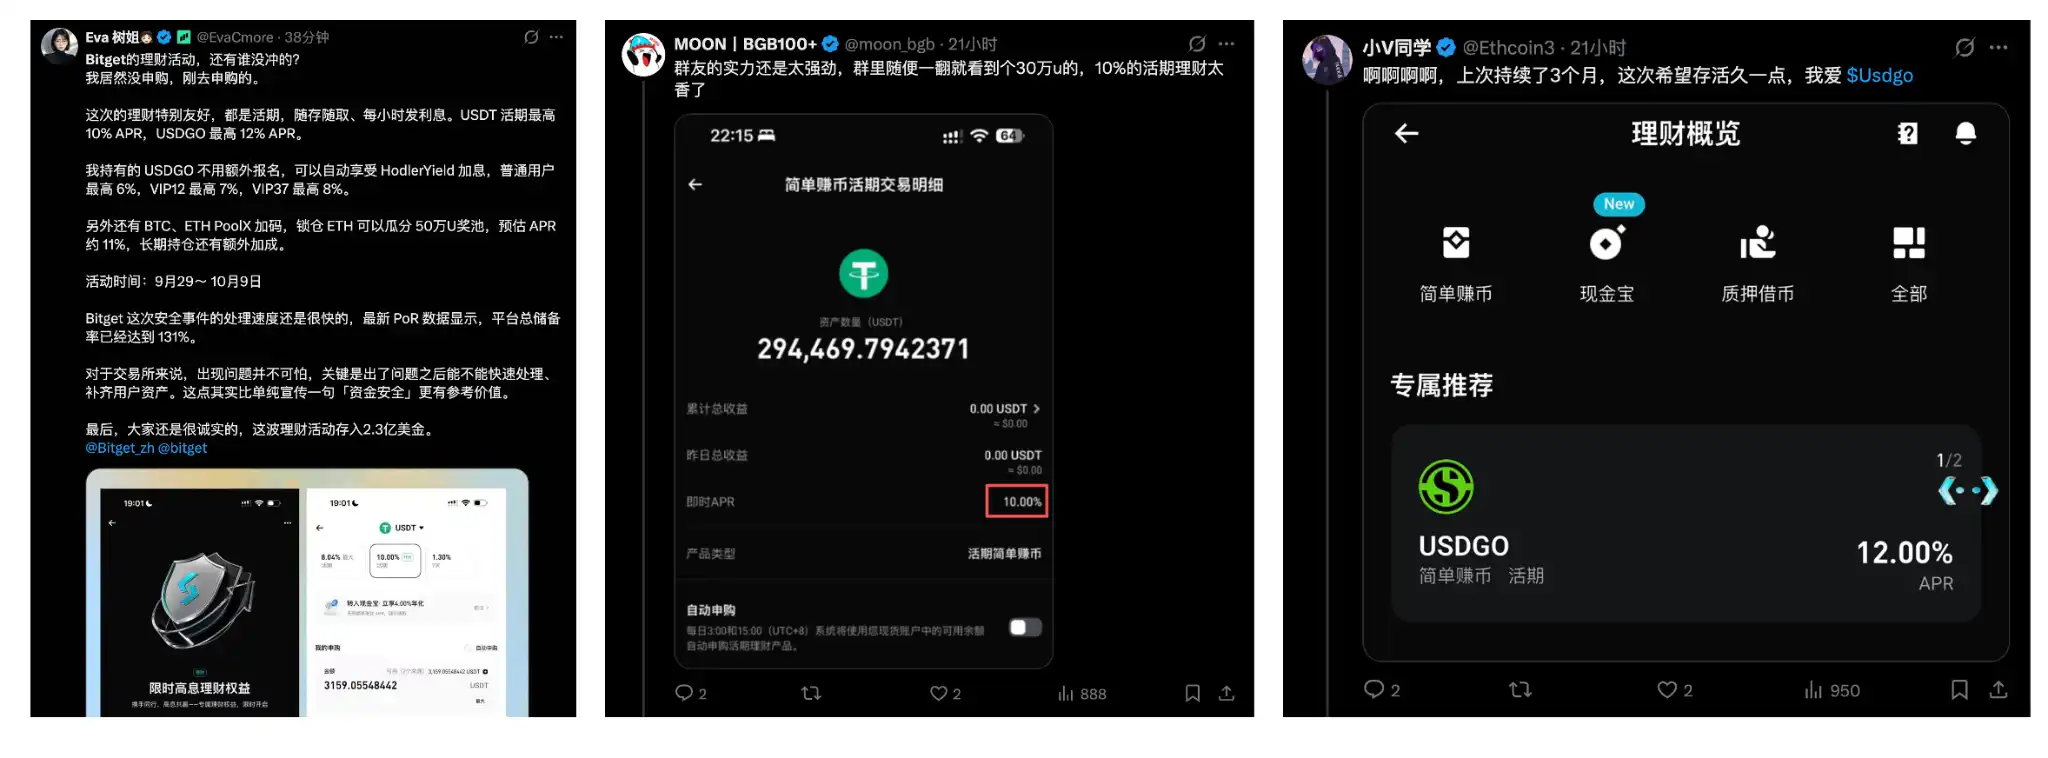
Noch vor wenigen Tagen lautete die größte Sorge des Marktes noch: „Wann kann das Geld ausgezahlt werden?“ Nach Wiederaufnahme der Auszahlungen verschiebt sich die Frage nun zu: „An welcher Kampagne soll ich teilnehmen, um eine höhere APR zu erzielen?“
Das Signal eines Wendepunkts im Vorfall.
Für eine Börse ist der unmittelbarste Beweis für die Rückkehr des Nutzervertrauens, dass Nutzer ihr Kapital weiterhin dort belassen – trotz freier Ein- und Auszahlungsmöglichkeit.
IV. Was ein Sicherheitsvorfall der Börsenbranche hinterlässt
Nach diesem Vorfall bei Bitget erhielt das Unternehmen Unterstützung von fast „der Hälfte der Branche“.
Am bemerkenswertesten darunter ist Bybit.
Im Februar 2025 erlitt Bybit einen Sicherheitsvorfall mit einem Schaden von rund 1,4 Mrd. USD. Etwa fünf Stunden nach dem Angriff stellte Bitget Bybit 40.000 ETH zur Verfügung – damals einen Wert von über 100 Mio. USD. Diese 40.000 ETH waren zinslos, ohne Sicherheiten und ohne festgelegten Rückzahlungstermin. Bybit zahlte sie innerhalb von drei Tagen vollständig zurück.
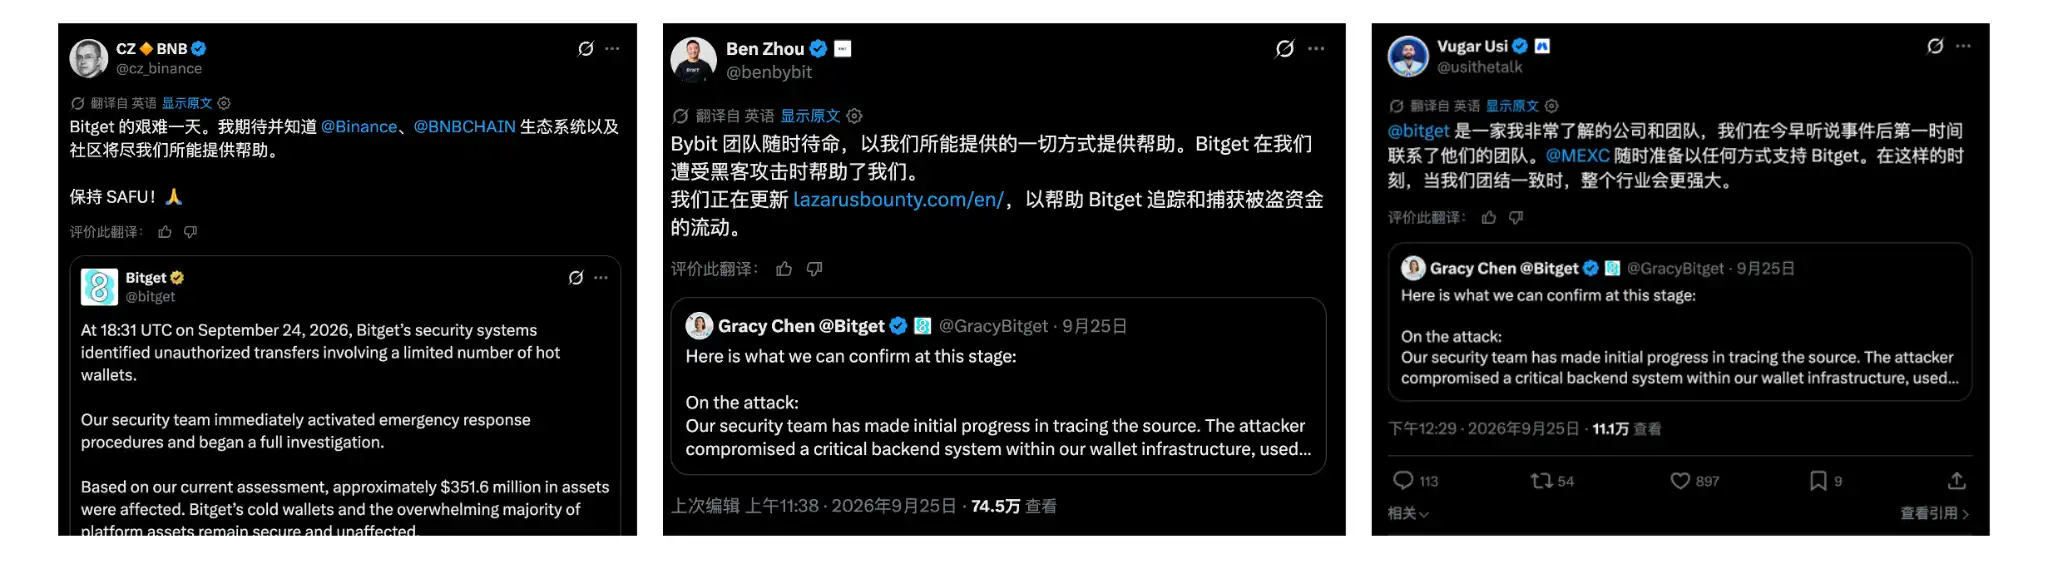
Mehr als ein Jahr später hatten sich die Rollen umgekehrt: Nach dem Bitget-Vorfall äußerte Bybits CEO Ben Zhou öffentlich seine Bereitschaft zur Hilfe und betonte ausdrücklich: „Als wir Opfer eines Hackerangriffs wurden, half uns Bitget.“ Bybit nahm die betroffenen gestohlenen Mittel daraufhin in sein LazarusBounty-System zur Verfolgung auf.
Nicht nur Bybit trat voran: CZ äußerte nach dem Vorfall öffentliche Unterstützung, und das Binance-Sicherheitsteam arbeitete anschließend mit Bitget zusammen – unter anderem beim Austausch von Bedrohungsinformationen, der Verfolgung gestohlener Mittel und der Unterstützung bei der Vermögensrückgewinnung; MEXCs CEO Vugar Usi kontaktierte Bitget proaktiv, um seine Unterstützung zu bekunden. Darüber hinaus unterstützten Mandiant und SlowMist die Untersuchung und Forensik, während Circle und Tether die betroffenen Vermögenswerte einfroren.
Als ich diese Nachricht sah, spürte ich tatsächlich einen Schub Aufregung.
Die Krypto-Branche kennt seit jeher keinen Mangel an Wettbewerb: Börsen konkurrieren um Nutzer, Liquidität und Marktanteile – doch bei einer Sicherheitskrise im Wert von Hunderten Millionen Dollar scharen sich Branchenkollegen dennoch zusammen.
Ob Bitget als Plattform tatsächlich Vertrauen und Respekt in der Branche gewonnen hat, zeigt sich am direktesten in Krisensituationen.
Stellt sich diese Angelegenheit jedoch lediglich als „Ein Freund in der Not ist ein Freund in der Tat“ dar, wird ihre Bedeutung unterschätzt.
Die Krypto-Branche verfügt über keine zentrale Institution zur Stützung, doch Schutzfonds, branchenübergreifende Zusammenarbeit, Sicherheitsagenturen und On-Chain-Tracking bilden bereits ein eigenes Risikomanagementnetzwerk. Gleichzeitig wachsen die Verteidigungsbereiche der Börsen – von Hot Wallets und Signiersystemen über Drittanbieter-Software bis hin zu internen Berechtigungen – stetig: Angriffe werden komplexer, die Branche muss gemeinsam reagieren.
Der Aufbau von Schutzfonds, transparente Kommunikation sowie die Einhaltung von Zusagen danach sowie branchenweite Kooperation sind mittlerweile ein vorbildlicher Krisenreaktionsansatz – und Bitget hat dies nun eindrucksvoll unter Beweis gestellt.
In den letzten zwei Jahren stand bei der Krypto-Branche Mass Adoption im Fokus: ETFs, Stablecoins, RWA und tokenisierte Wertpapiere führten mehr traditionelles Finanzkapital heran; gleichzeitig nimmt der US-amerikanische Regulierungsrahmen langsam Gestalt an. An diesem Punkt gilt es nicht mehr nur Innovation und Wachstum zu beweisen, sondern auch Risikobewältigungsfähigkeit.
Diesmal testete Bitget mit 400 Millionen Dollar das Verantwortungsbewusstsein einer Plattform in der Krise. Eine Krise beendet keine Plattform – doch Verantwortung kann sie neu definieren.
Für die Krypto-Branche auf dem Weg zur Mainstream-Finanzwelt ist dies ebenfalls eine zwingende Prüfung. Kein Finanzsystem lässt sich auf der Annahme aufbauen, „es könne nie etwas schiefgehen“. Wenn doch etwas passiert, prüft, ob bezahlt, klar erklärt und wiederhergestellt wird, Verantwortung und Grundprinzipien.
Wie die Finanzwelt die Krypto-Branche letztlich einschätzt, hängt möglicherweise davon ab, wie sie einen schlechten Tag richtig meistert.


