Bitget 失竊資金未遭 THORChain 截留,凸顯去中心化協議間暫停標準不一致
 Tapbit Wire
重點摘要:9 月 26 日,Bitget 執行長公開要求 THORChain 拒絕為平台於 9 月 24 日遭盜事件中已標記之攻擊者地址提供服務;THORChain 回應指其協議如比特幣與以太坊般無需許可,不應獨自承擔審查責任。爭議核心在於節點治理能否選擇性干預:今年 5 月協議自身遭盜後,社群約兩小時內協調關停 39 天;2025 年 Bybit 案例中,暫停投票曾短暫通過後又被推翻。相關標的:RUNE、Bitget 用戶保障基金、作為贓款兌換終點的比特幣,以及類似跨鏈流動性協議。
2026 年 9 月 26 日,Bitget 執行長 Gracy 於 X 發文,要求 THORChain 拒絕為平台於 9 月 24 日遭盜事件中已知攻擊者地址提供服務:『去中心化是設計原則,而非縱容已知贓款的保護傘。』
THORChain 亦回應拒絕,表示該協議如比特幣、以太坊與 BNB Chain 一般,屬無需許可型;當已知贓款流經這些網絡時,同樣無法強制其承擔審查責任。但此論點明顯難以服眾,因 THORChain 自身遭盜時即迅速中止運作。
諷刺的是,因涉及贓款,RUNE 手續費上漲,更導致 RUNE 交易量明顯激增。
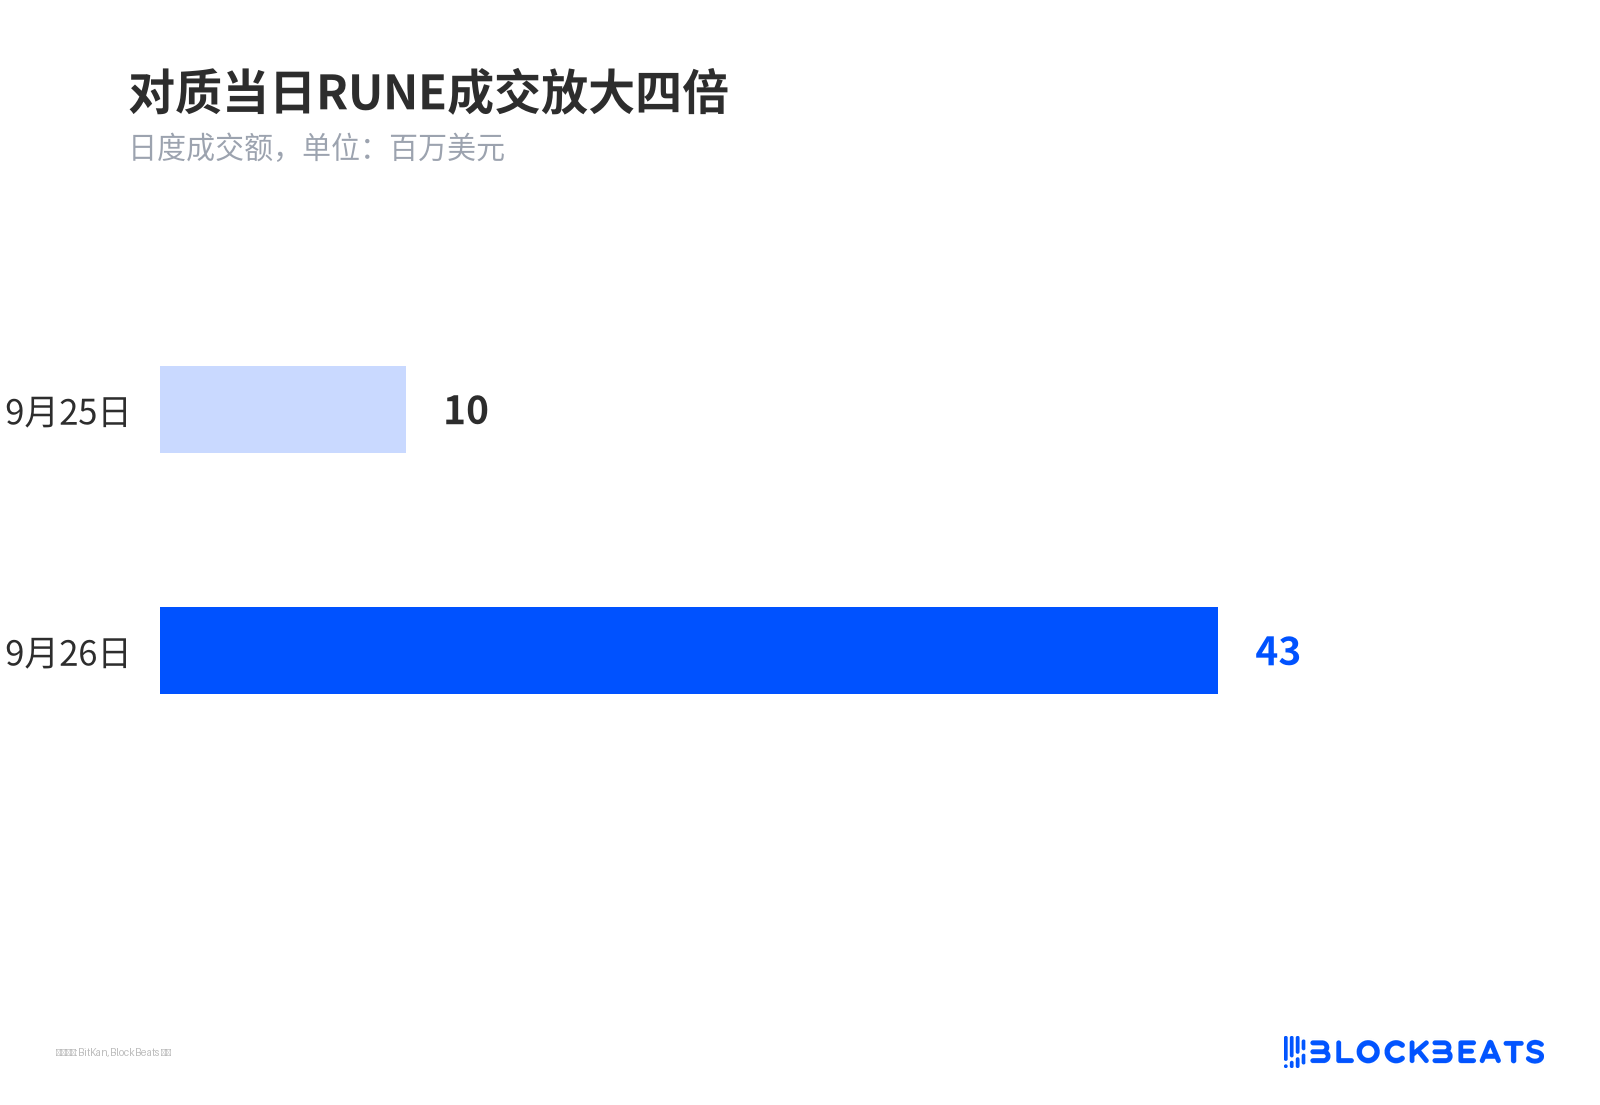
對質當日 RUNE 交易量放大四倍
非封裝式跨鏈如何成為贓款出口
THORChain 允許不同鏈上的原生資產直接於流動性池中兌換,無須先將 ETH 封裝為映射資產。此步驟跳過封裝流程,亦跳過封裝資產背後的發行方。
後果直接:Circle 與 Tether 可凍結 USDC 和 USDT,但一旦贓款兌換為原生 BTC,便無任何中心化實體能按下「退回」鍵。
這正是駭客所追求的終點:無實名驗證、無帳戶凍結步驟、流動性池深度足以吸收大額交易,且 XRP、ETH 與 BNB 均可兌換為極難追回的原生 BTC。鏈上追蹤顯示,約 1.03 億枚 XRP(約 1.57 億美元)已透過 THORChain 兌現,而 ETH 大部分尚未移動。
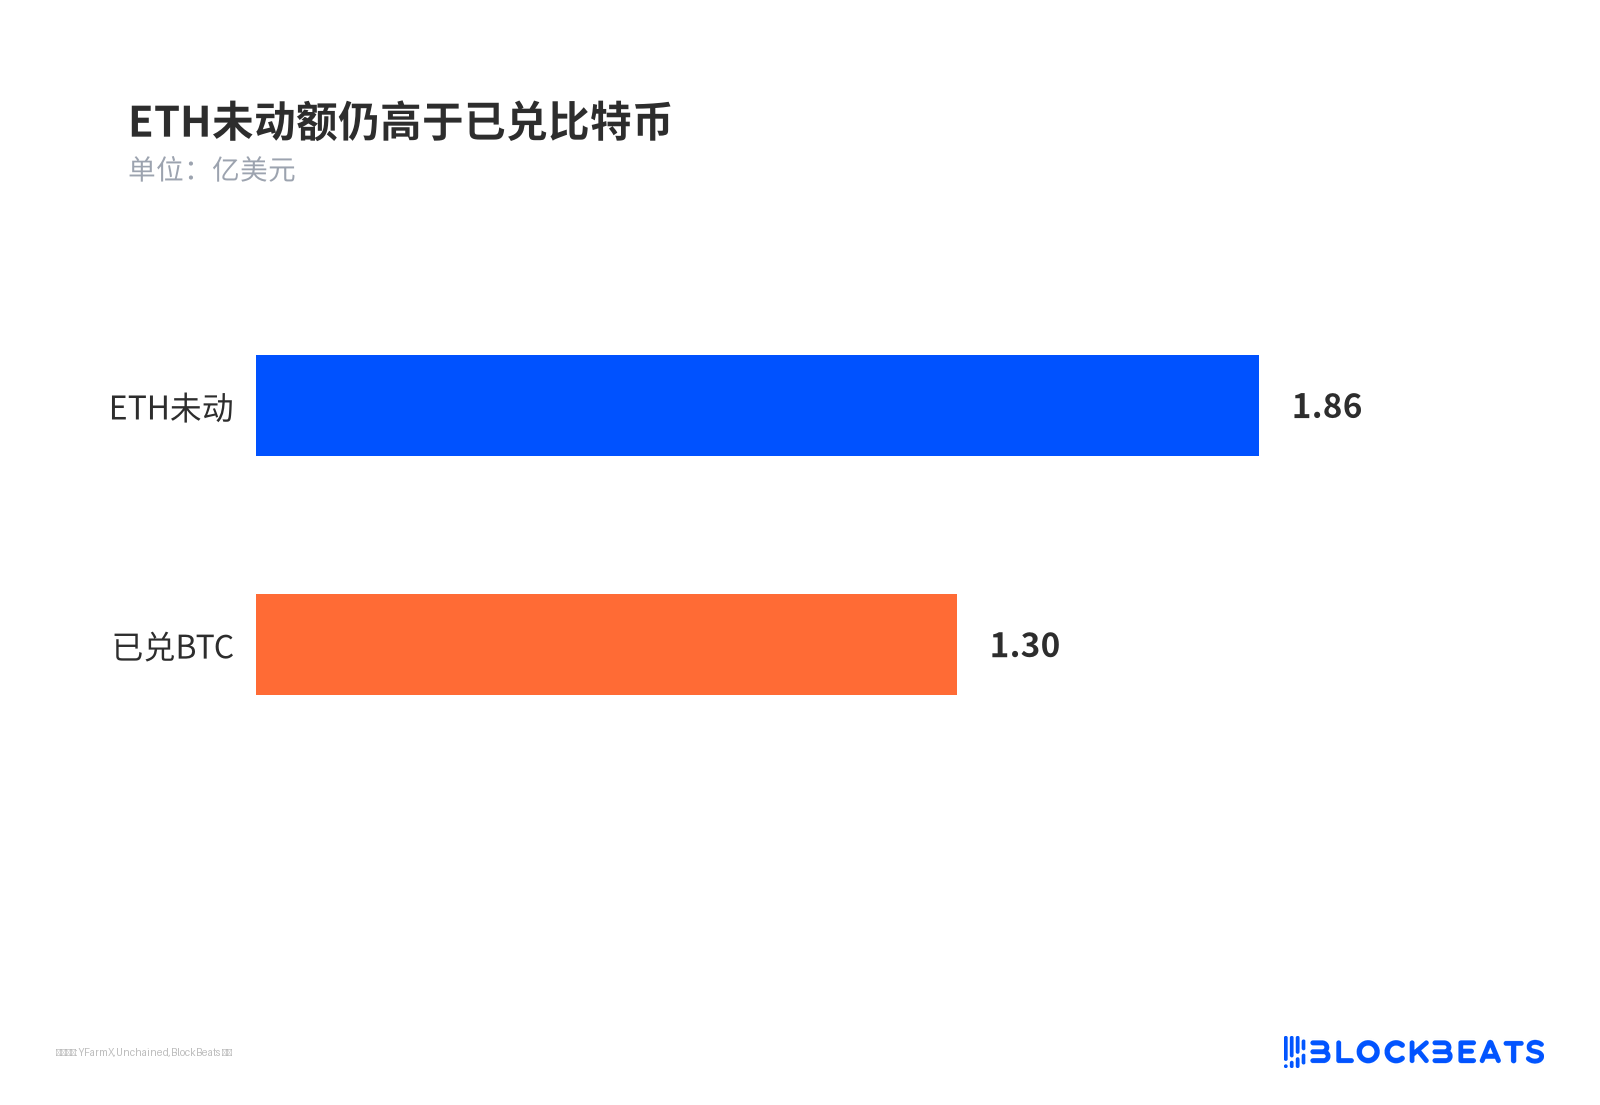
ETH 未動金額仍高於已兌換比特幣
每次兌換皆產生手續費,流向節點與流動性提供者。正因如此,RUNE 價格對交易量高度敏感,駭客路徑亦與代幣價格緊密相連。
TSS 金庫爭議:它更像比特幣,還是更像交易所?
THORChain 金庫採用門限簽章(TSS)機制:一組節點各自持有密鑰片段,僅當足夠數量節點共同參與,資金方可自池中轉出;達成門限後即可執行轉出,且背後具備可追責的治理層。
這正是交易所與鏈上追蹤方提出質疑之處:該協議雖作為使用者與原生鏈之間的中介,卻將中介去中心化。THORChain 官方堅持其為無需許可基礎設施,不應被要求扮演執法角色,並將問題回推至比特幣與以太坊。
受害者希望干預,協議追求中立,第三方要求問責——三者間的張力構成此辯論的完整結構。
爭議關鍵在於「默認不審查個別交易」與「完全無審查能力」是兩回事。節點集體理論上可拒絕簽署,問題在於其是否願意。
自盜停機39天,Bybit投票卻遭推翻
今年5月15日,惡意節點利用門限簽名相關漏洞,從單一金庫竊取約1070萬美元。協議自動偵測並停止簽署;社區約兩小時內協調停機,交易暫停39天,至6月23日恢復。
協議自身瀕臨崩潰時,節點反應迅速。鏈停用投票門檻極低:3票生效、4票撤銷——這正是判斷「能否干預」最有力的證據。
2025年Bybit事件則呈現另一面向:當時失竊金額約14.6億美元,研究估計其中約12億美元(占比約85%)經THORChain由ETH兌換為BTC;三名驗證者投票暫停ETH交易,但數分鐘內即遭四票推翻。核心開發者Pluto隨後辭職;聯邦調查局(FBI)當日即發出通告,要求虛擬資產服務提供商封鎖相關地址;協議最終維持其無許可立場。
兩案差異主要源於治理意願,而非技術能力。截至目前,節點尚未針對Bitget事件發起新一輪鏈停用投票。
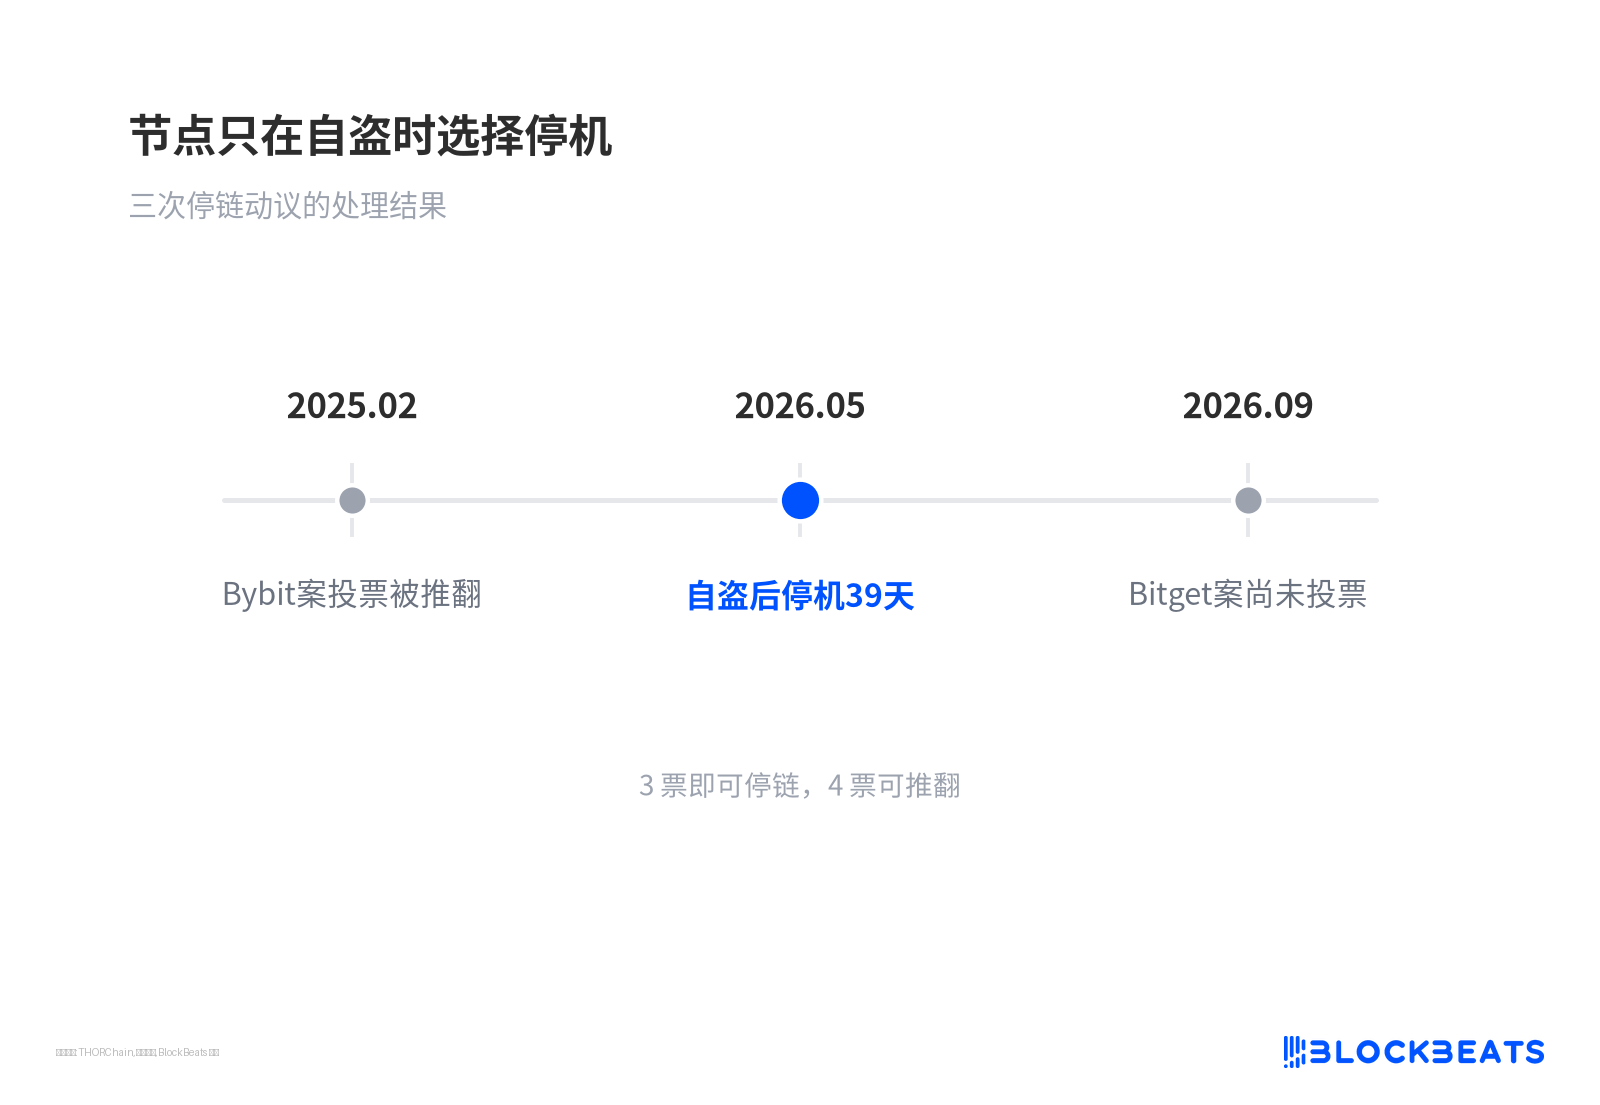
節點僅於自身遭駭時才選擇停用鏈
規模遠小於Bybit,鏈停用投票仍未啟動
Bitget失竊金額已由3.516億美元上修至約3.875億美元;雖規模不及Bybit,但金額非重點。迄今約1.57億美元已確認經THORChain兌現。
爭議走向取決於:節點是否將為Bitget發起新一輪鏈停用投票,以及最終有多少失竊資金完成此路徑。前者反映治理意願,後者構成定價基礎;對RUNE持有者而言,短期交易衝動與長期合規敘事壓力須統一納入同一帳本計算。