恢復提領後,資金不降反升!Bitget 如何在五天內扭轉局勢?
 Tapbit Wire
原作者:WhiteRunner
近年來,交易所大規模安全事件屢見不鮮,攻擊入口亦逐步由熱錢包與簽章系統,擴展至內部權限及第三方服務。隨著系統日益複雜,交易所需防禦的邊界亦持續擴大。
9月25日,Bitget 遭遇安全事件,最終確認約3.88億美元資產受影響。執行長Gracy Chen 後於直播中表示,這是平台營運八年來首起同類事件。根據慢霧(SlowMist)公布的調查結果,最早發現的惡意活動涉及某第三方安全產品節點的一個零日漏洞;曼迪昂特(Mandiant)與慢霧的調查均指出,攻擊路徑源自第三方安全基礎設施遭入侵,最終滲透至 Bitget 的錢包環境。
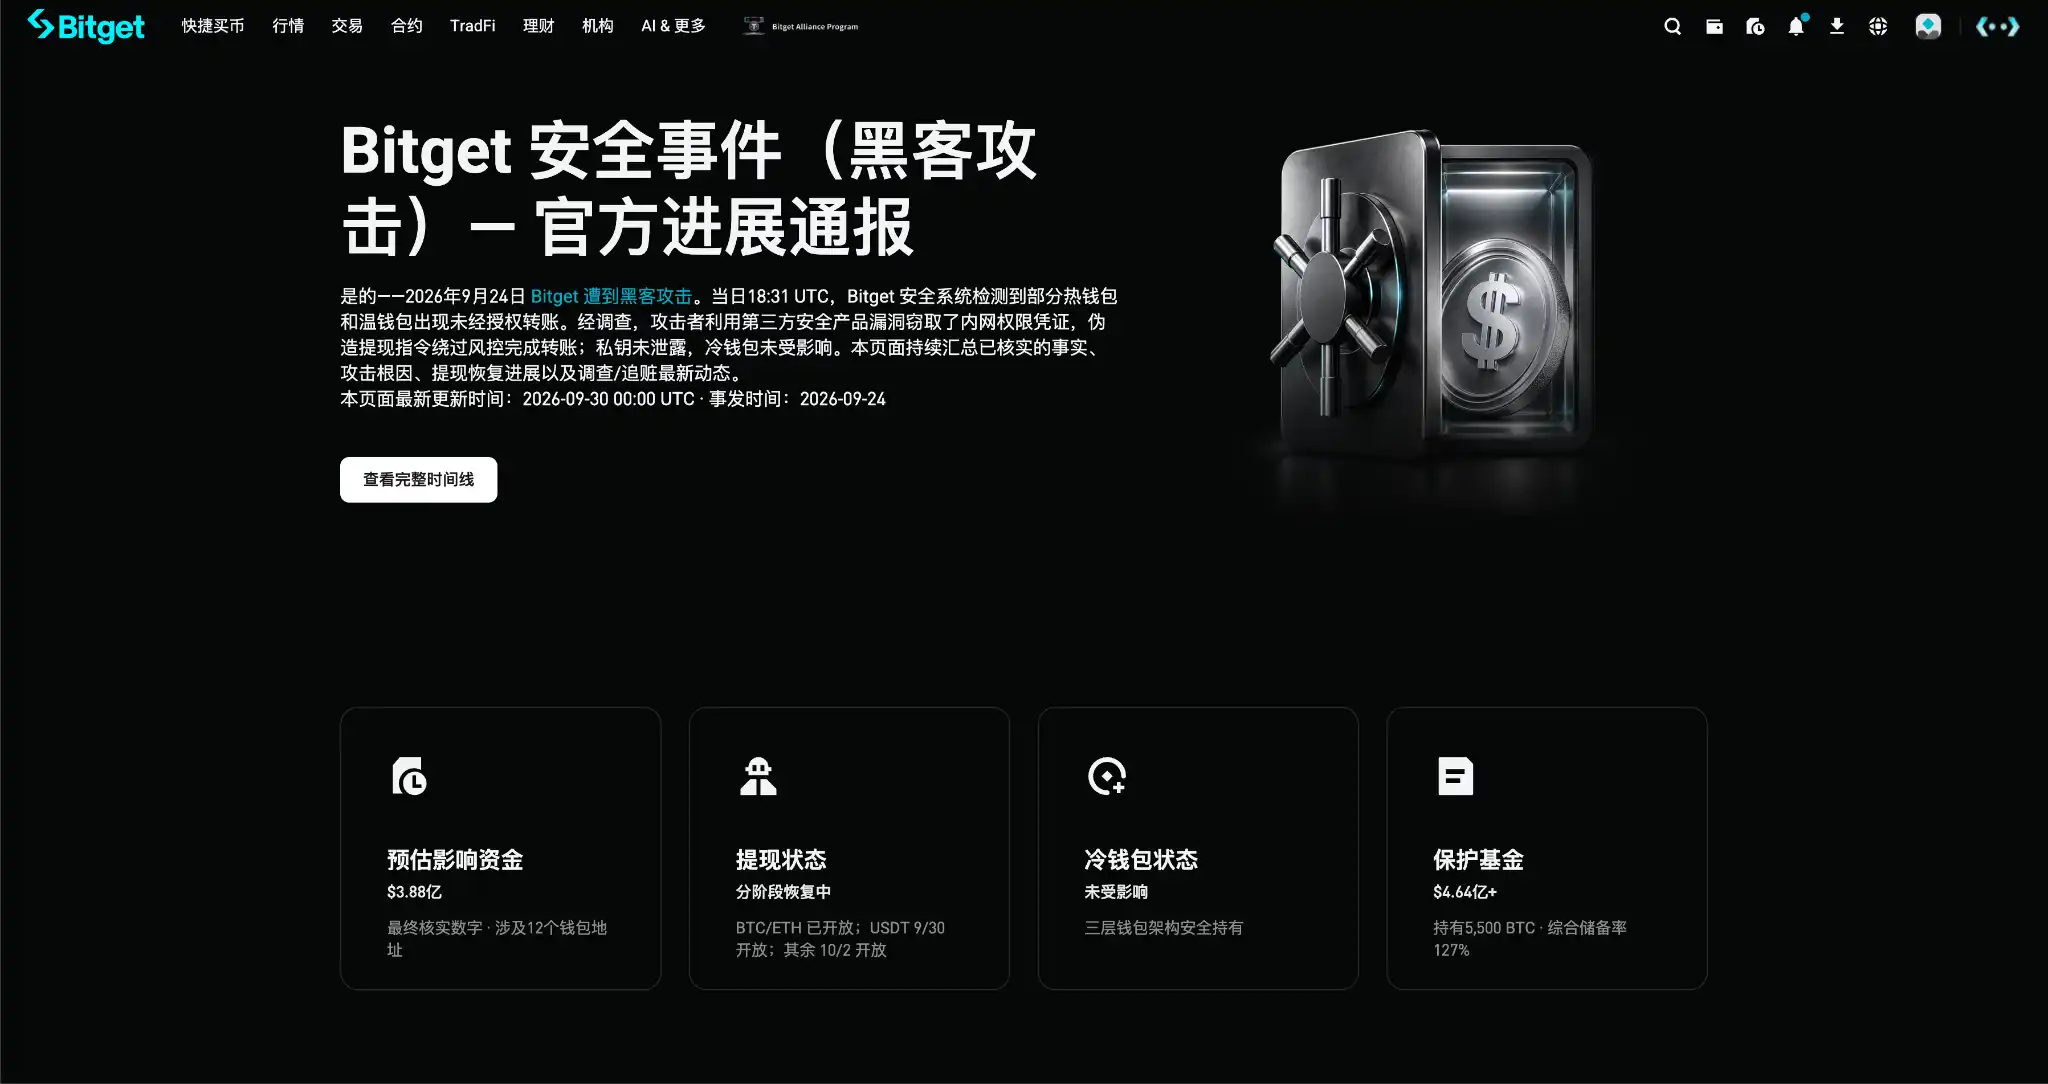
事件發生後,Bitget 宣布損失將由用戶保障基金承擔。該基金成立於2022年,事件發生時持有5500枚BTC,價值逾4.64億美元。Gracy 承諾,基金動用後將於一週內補足至3億美元,恢復至2022年設立時的基準規模。9月30日,此承諾如期兌現。
提領亦依先前公告時程恢復:9月28日16:00起率先開放BTC提領;9月29日ETH提領恢復後,相關熱錢包迅速由淨流出轉為淨流入,餘額甚至略高於開放提領前水準,顯示用戶信任正逐步回歸。截至發稿時,所有幣種均已恢復提領。
從近4億美元遭竊,到提領恢復、資金回流,僅歷經數日。駭客究竟如何未洩漏私鑰即轉移資產?四年前預先籌備的保障基金如何真正發揮作用?Bitget 又採取哪些關鍵措施,使事件開始逆轉?
1. 駭客利用零日漏洞攻破第三方安全產品
本次攻擊一項極不尋常之處在於:Bitget 私鑰並未外洩、冷錢包未遭突破,亦非智慧合約漏洞所致;駭客突破口竟是平台所採用的第三方安全產品。
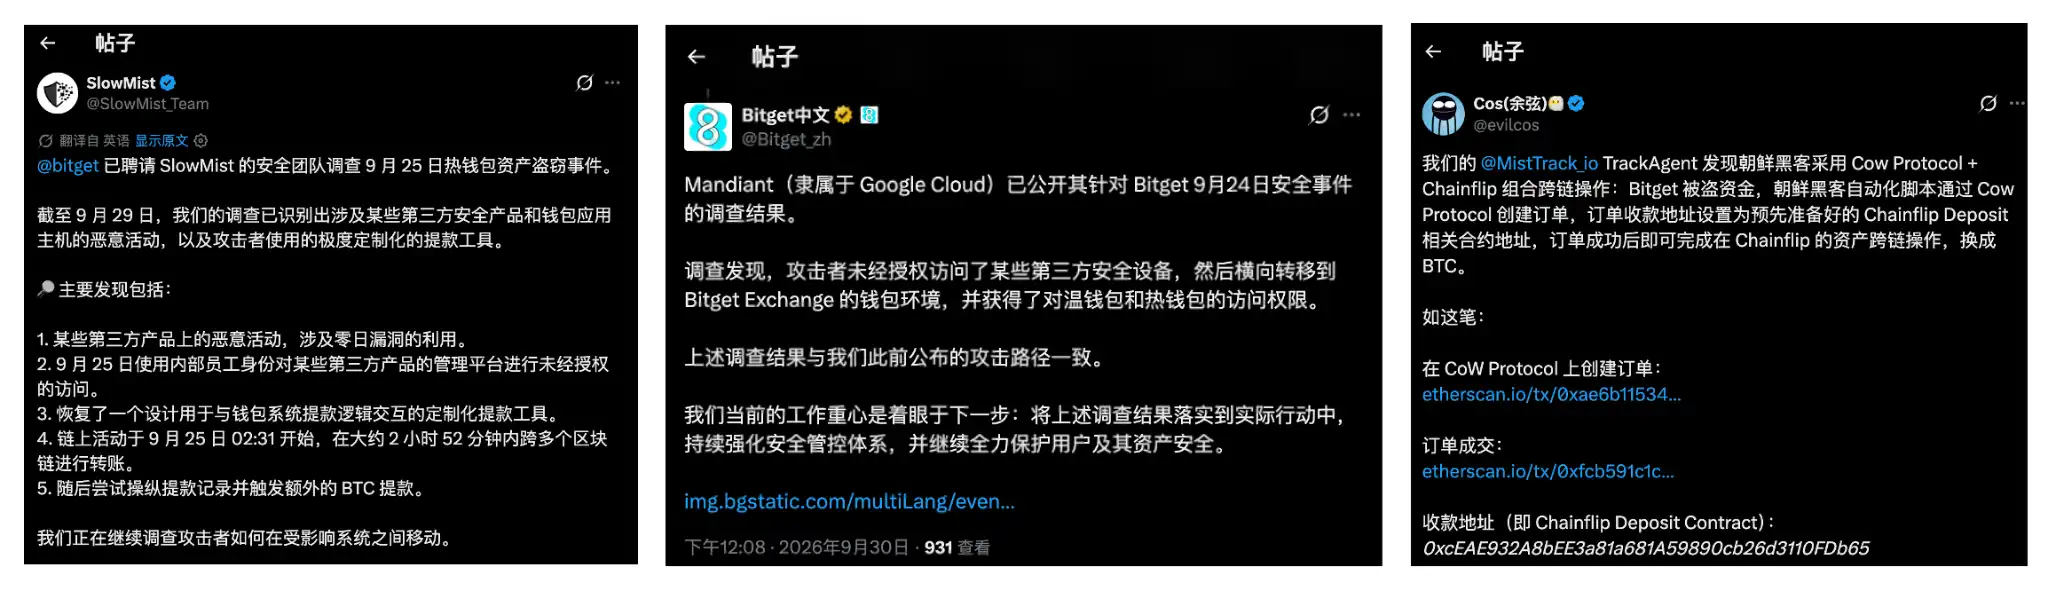
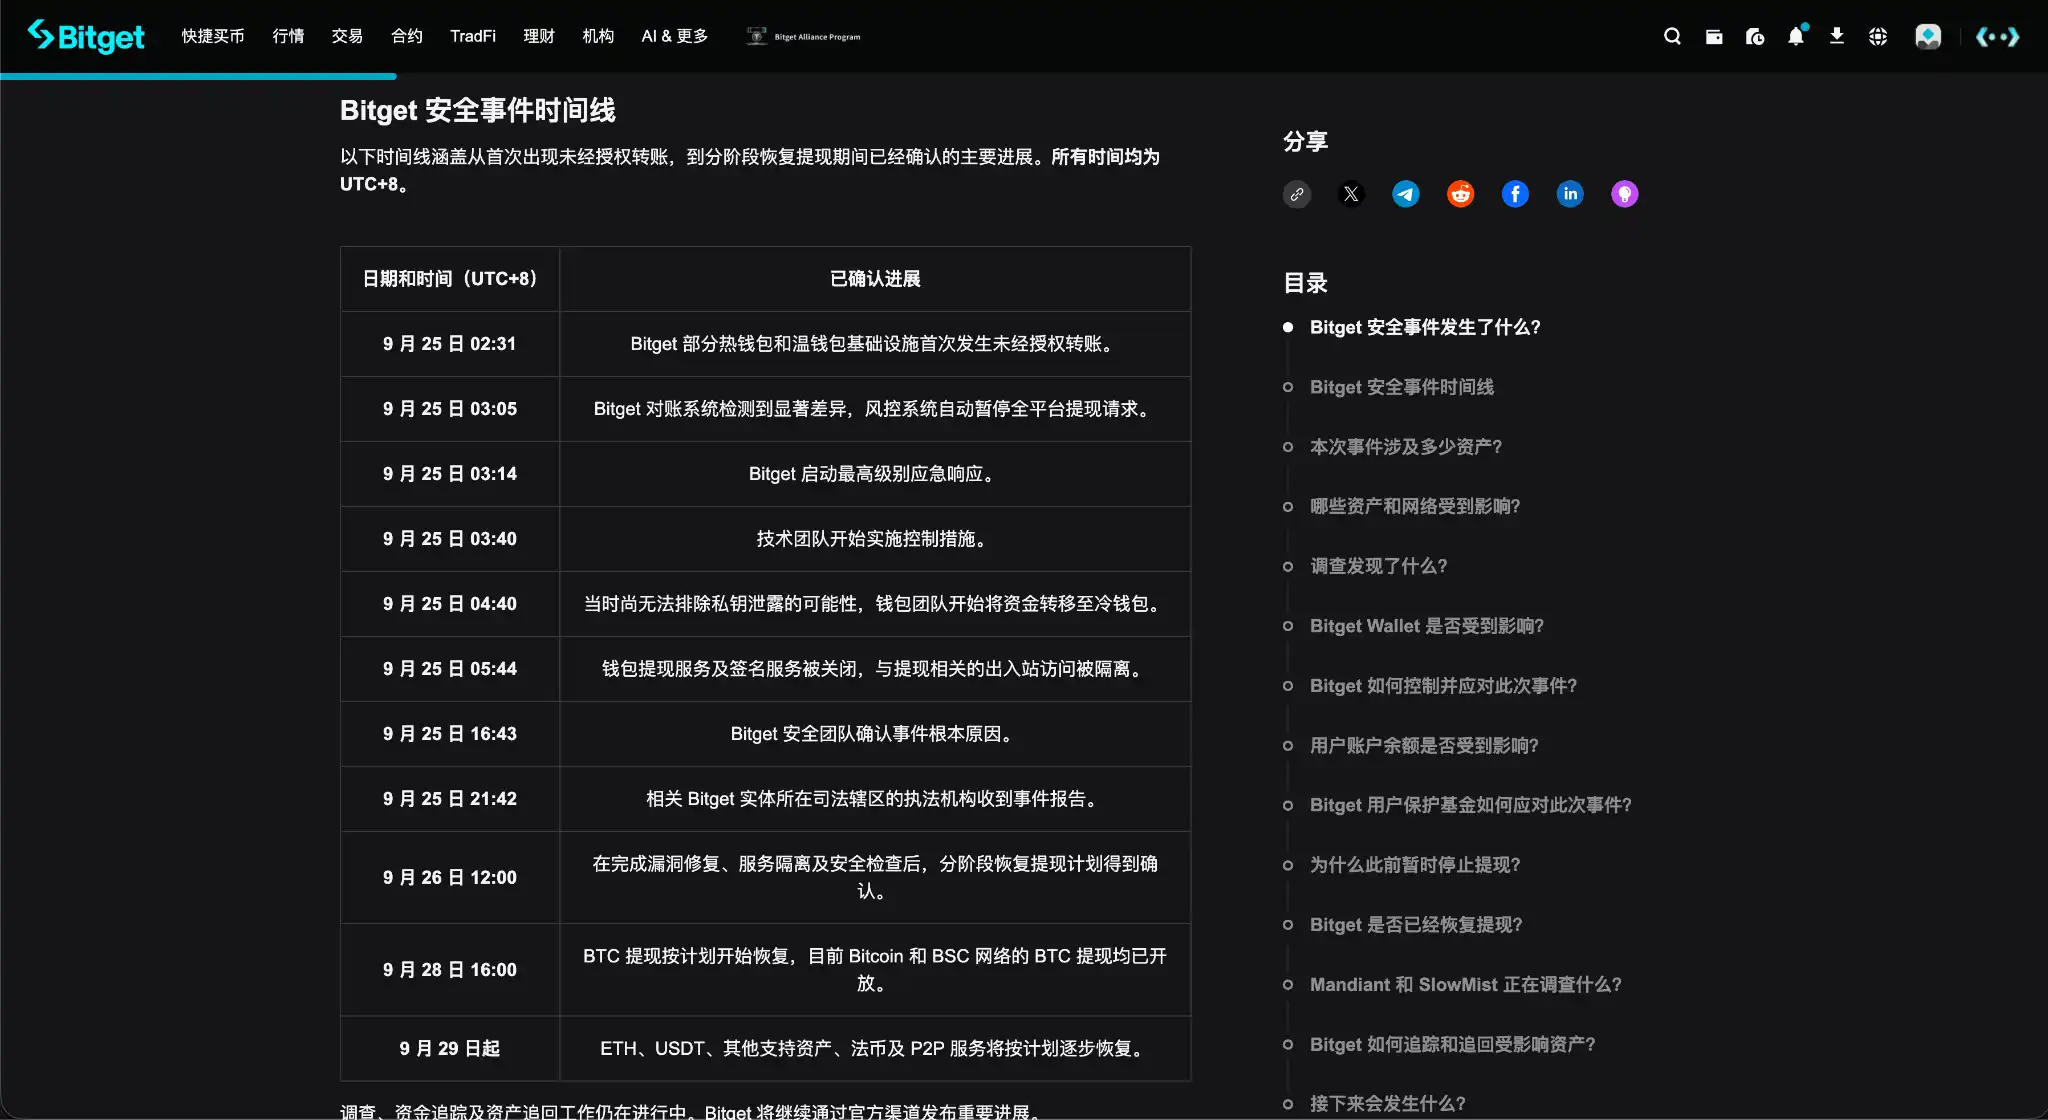
根據 Bitget 目前公開的調查結果,最早可確認的相關小額鏈上轉帳,於北京時間9月25日凌晨02:31左右出現,其後大規模資產轉帳隨即展開。
Gracy 接受 The Block 採訪時指出,於02:58至04:09間,攻擊者在以太坊、XRP、Zcash、BNB Chain、Base、Arbitrum、Optimism 及 Avalanche 等多條鏈上共執行17筆大額交易。後續補充統計後,Bitget 最終確認本次事件影響資產約3.88億美元。
03:05(首筆大額轉帳後約7分鐘),Bitget 對帳系統偵測到重大資金差異,觸發全平台提領封鎖;03:14,平台啟動最高級別應急響應。當時尚無法排除私鑰外洩可能,錢包團隊遂將資產轉移至冷錢包,並關閉錢包提領與簽章服務。
事後,安全團隊確認事件根本原因。依據目前公開的攻擊鏈,駭客利用了第三方安全產品中一個先前未知的零日漏洞。
所謂零日漏洞,指廠商與使用者皆未察覺、且無現成修補程式可供提前部署的安全缺陷,換言之,這是一處此前未知的攻擊入口。接下來發生的事,正是理解此次近4億美元損失的關鍵。
駭客藉此漏洞,竊取第三方安全產品內部網路憑證權限,偽造對錢包系統的提領指令,誘使錢包執行繞過風險檢查的異常轉帳。整個過程未洩漏私鑰,冷錢包亦未受波及。
Gracy 後續亦透露,攻擊者完成操作後刪除部分相關痕跡,增加調查與攻擊流程重建難度。
Bitget 隨即停用受影響的第三方功能,重新頒發內部憑證,撤銷並重劃高敏感權限,同時為提領新增獨立驗證機制。曼迪昂特與慢霧目前仍參與獨立鑑識調查與資金追蹤。
此事件為業界留下的直接警示是:交易所的安全邊界已不僅限於私鑰與冷錢包,安全軟體、錢包基礎設施及其他可存取核心系統的第三方服務,本身也可能成為攻擊入口點。
二、保障基金啟動使用,提領依時程恢復
事件發生後,真正考驗交易所的,是損失由誰承擔,以及管理層如何面對並安撫用戶。
Bitget 率先啟動其保障基金。
該基金成立於2022年,長期維持3億美元基準規模;事件發生時,基金持有5500枚BTC,市值逾4.64億美元,足以覆蓋最終確認的約3.88億美元損失。
Bitget 隨後明確表示,本次事件財務影響將由保障基金承擔,用戶帳戶餘額不受影響。
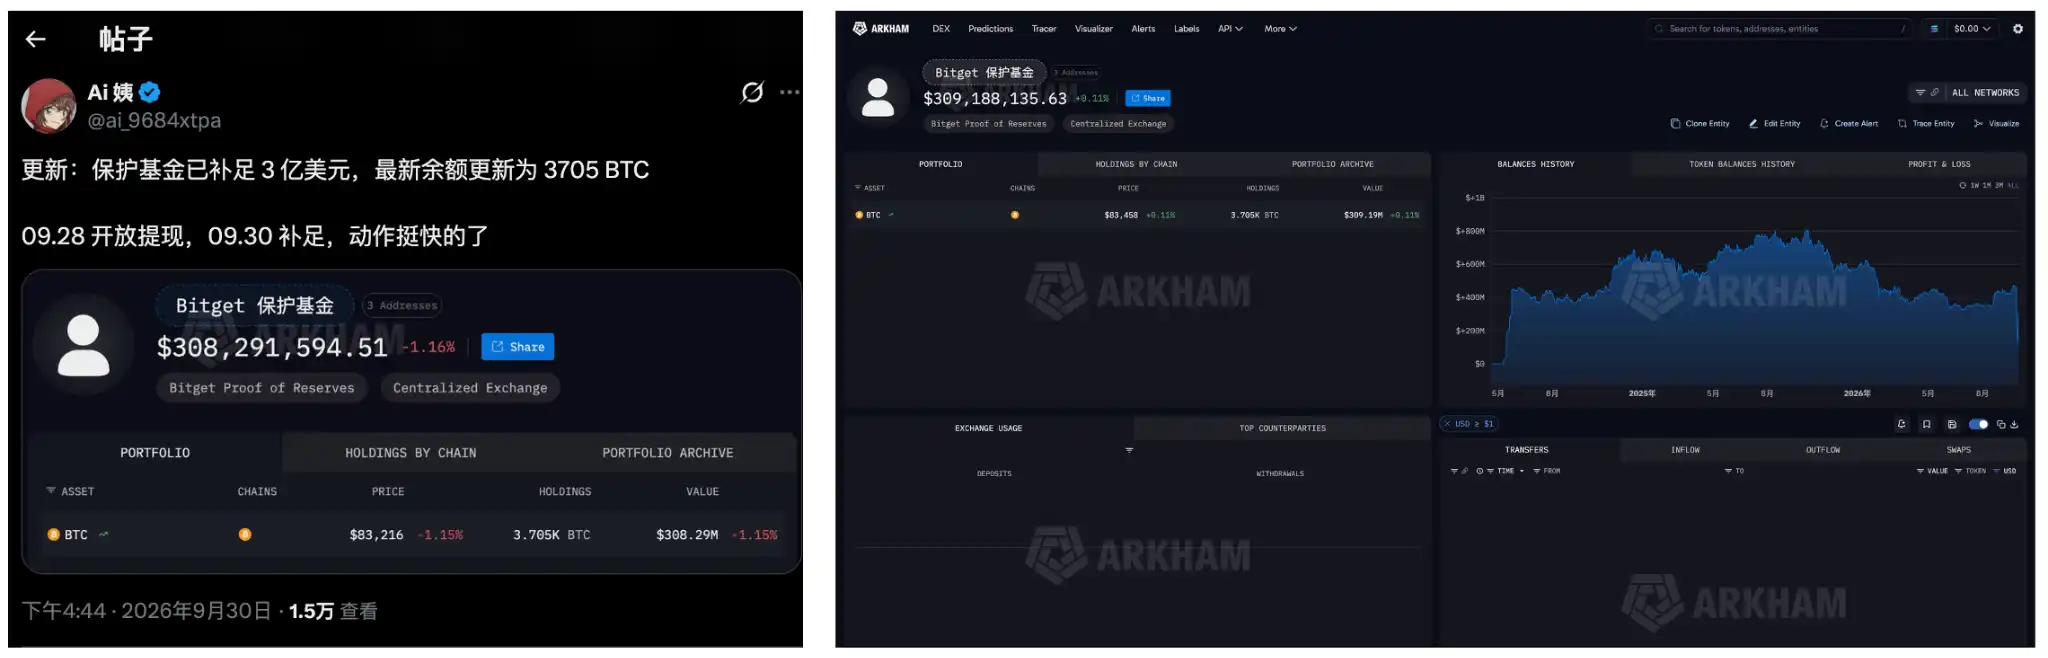
在BTC提領於9月28日恢復前,鏈上數據已顯示保障基金開始向熱錢包轉移資產;鏈上分析師Aunt Ai監測到,初期有2042.28枚BTC自相關保障基金地址轉入Bitget熱錢包(Bitget保障基金鏈上監控)。
此舉是Bitget處理本次事件中最具行業參照價值的環節之一。
該保障基金並非事發後臨時宣布的賠償方案,而是四年前即已設立;資金長期預留、錢包地址公開可驗證、具明確基準規模;事發後實際啟用,且使用後依原標準補充。
保障基金解決了損失承擔問題;本次近4億美元損失最終未轉嫁給用戶。Gracy表示Bitget將於一週內將保障基金補足至至少3億美元,據鏈上監控,已如期兌現。
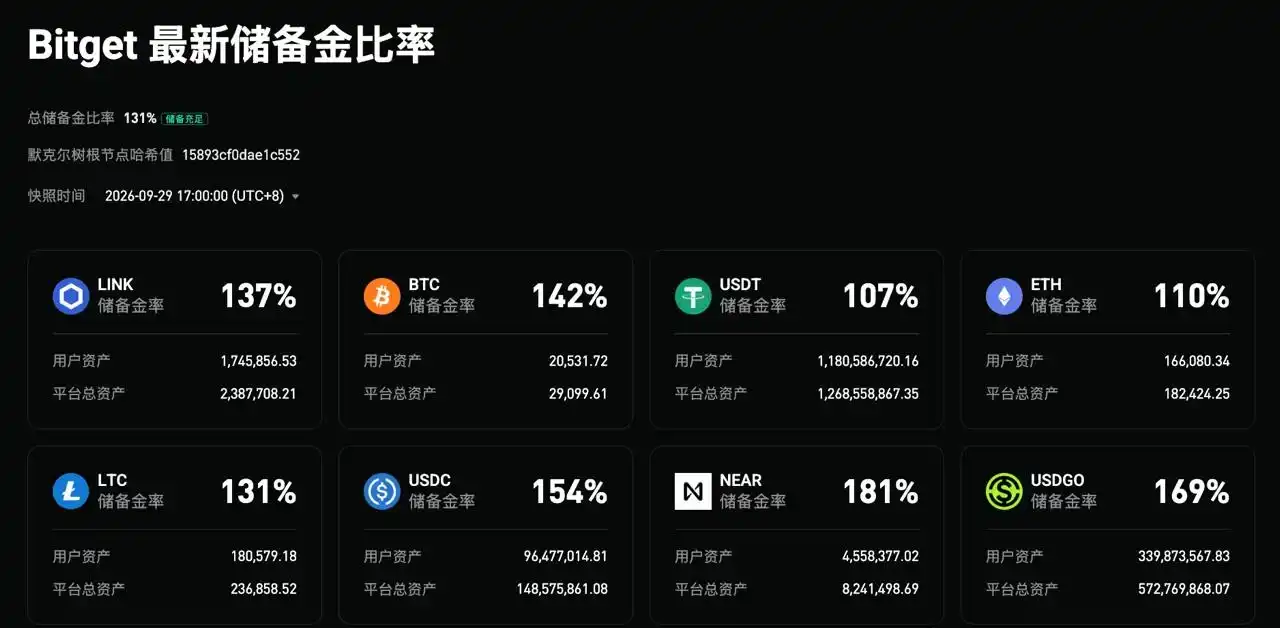
Bitget亦於9月30日發布第47期儲備證明(PoR),整體準備金率達131%,涵蓋19種資產;其中BTC、ETH、USDT與USDC準備金率分別為142%、110%、107%與154%。
除資金外,Bitget於數日間的溝通方式亦值得關注。
Gracy於社群直播中連續回應約三小時,謝佳 Jin亦透過社群媒體與社群持續更新進展;三小時直播本身非重點,關鍵在於事件最混亂期間,管理層始終站在第一線回應疑問。
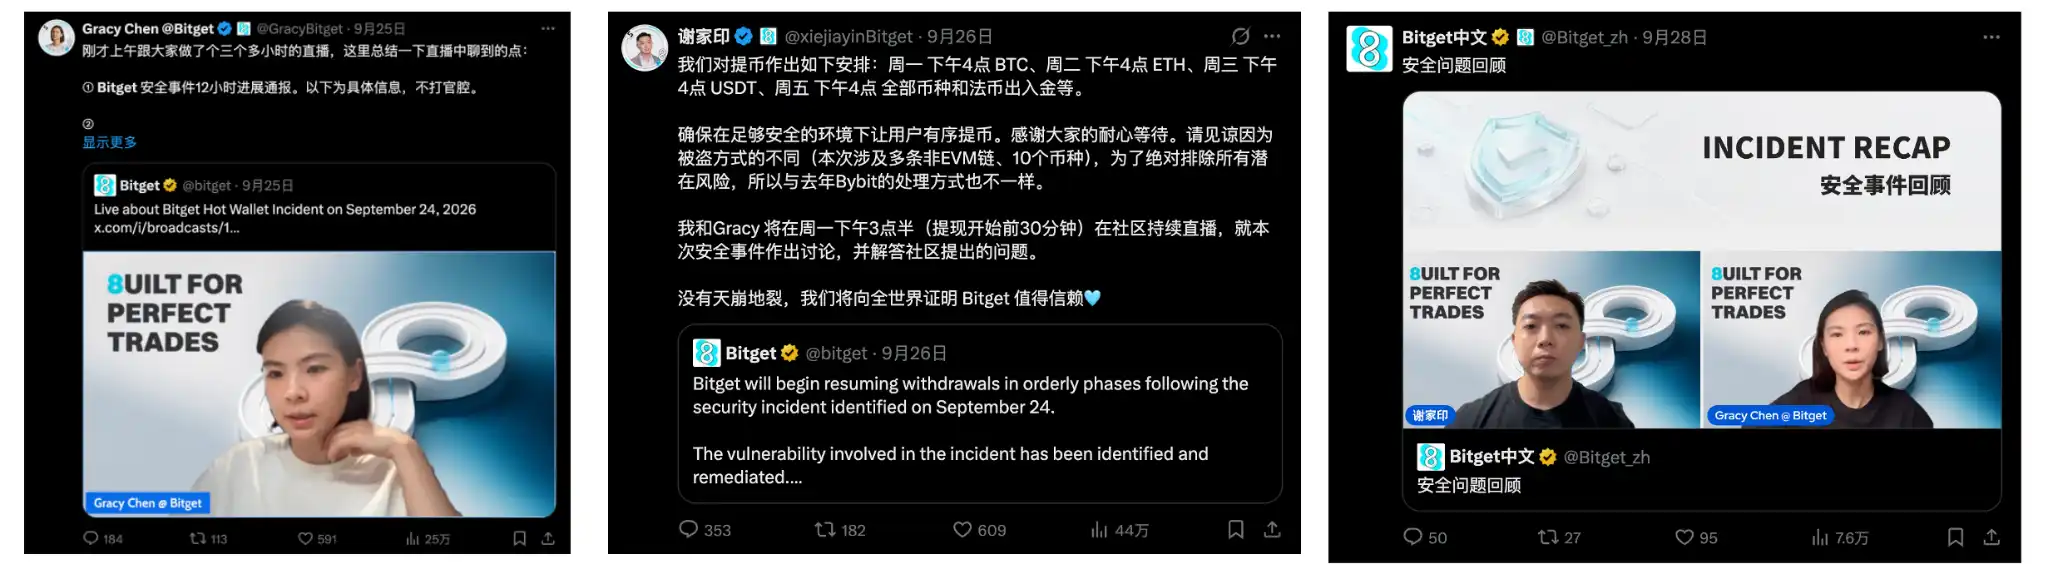
此外,多項關鍵聲明均提供明確資訊或下一步計畫。
損失承擔方迅速明確為保障基金;受影響金額從3.516億美元調整為3.88億美元後,說明數字變動原因;在攻擊入口點尚未確認前,未草率推斷駭客身分與手法;調查取得進展後,逐步披露第三方安全產品、零日漏洞、高權限憑證及偽造提領指令等細節。
提領恢復亦同此原則。
本次事件涉及多幣種、多鏈路,調查範圍不限單一錢包;Bitget未一次性恢復所有提領,而是在逐一確認相關錢包、鏈路與風險排除後,分批開放。
9月26日平台公布明確恢復時程:BTC於9月28日恢復、ETH及相關鏈路於9月29日、USDT及相關鏈路於9月30日、其他代幣、法幣及C2C服務則安排於10月2日恢復;截至發稿時,均已如期完成恢復。
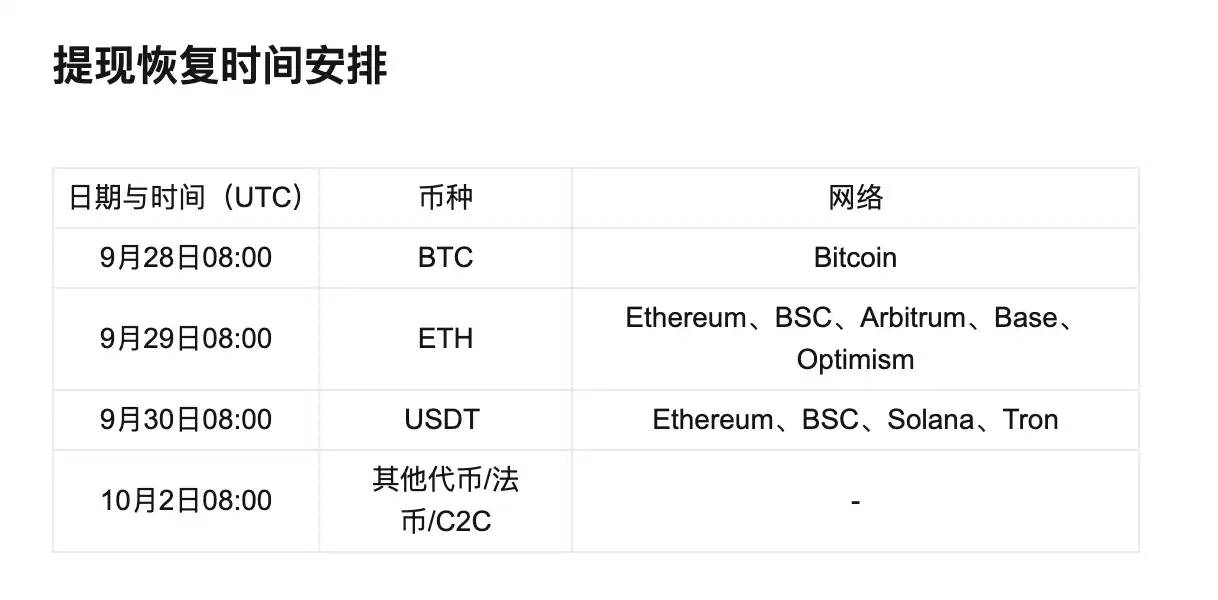
考量本次為涉及多幣種、多鏈路、第三方軟體及內部權限的大規模安全事件,能率先提出具體日期與時段的恢復計畫,並逐一兌現,實屬難得。
保障基金提前四年籌備,僅於真實事件發生時啟用;管理層持續與社群互動;確切資訊即時發布,不確定資訊不妄下結論;恢復計畫提供清晰時程並嚴格依時執行。
這一系列乾淨利落的舉措,讓許多用戶對Bitget的看法轉趨正面。
三、事件轉折點已現,資金淨流入回升
9月29日ETH提領恢復後,鏈上迅速出現顯著變化。
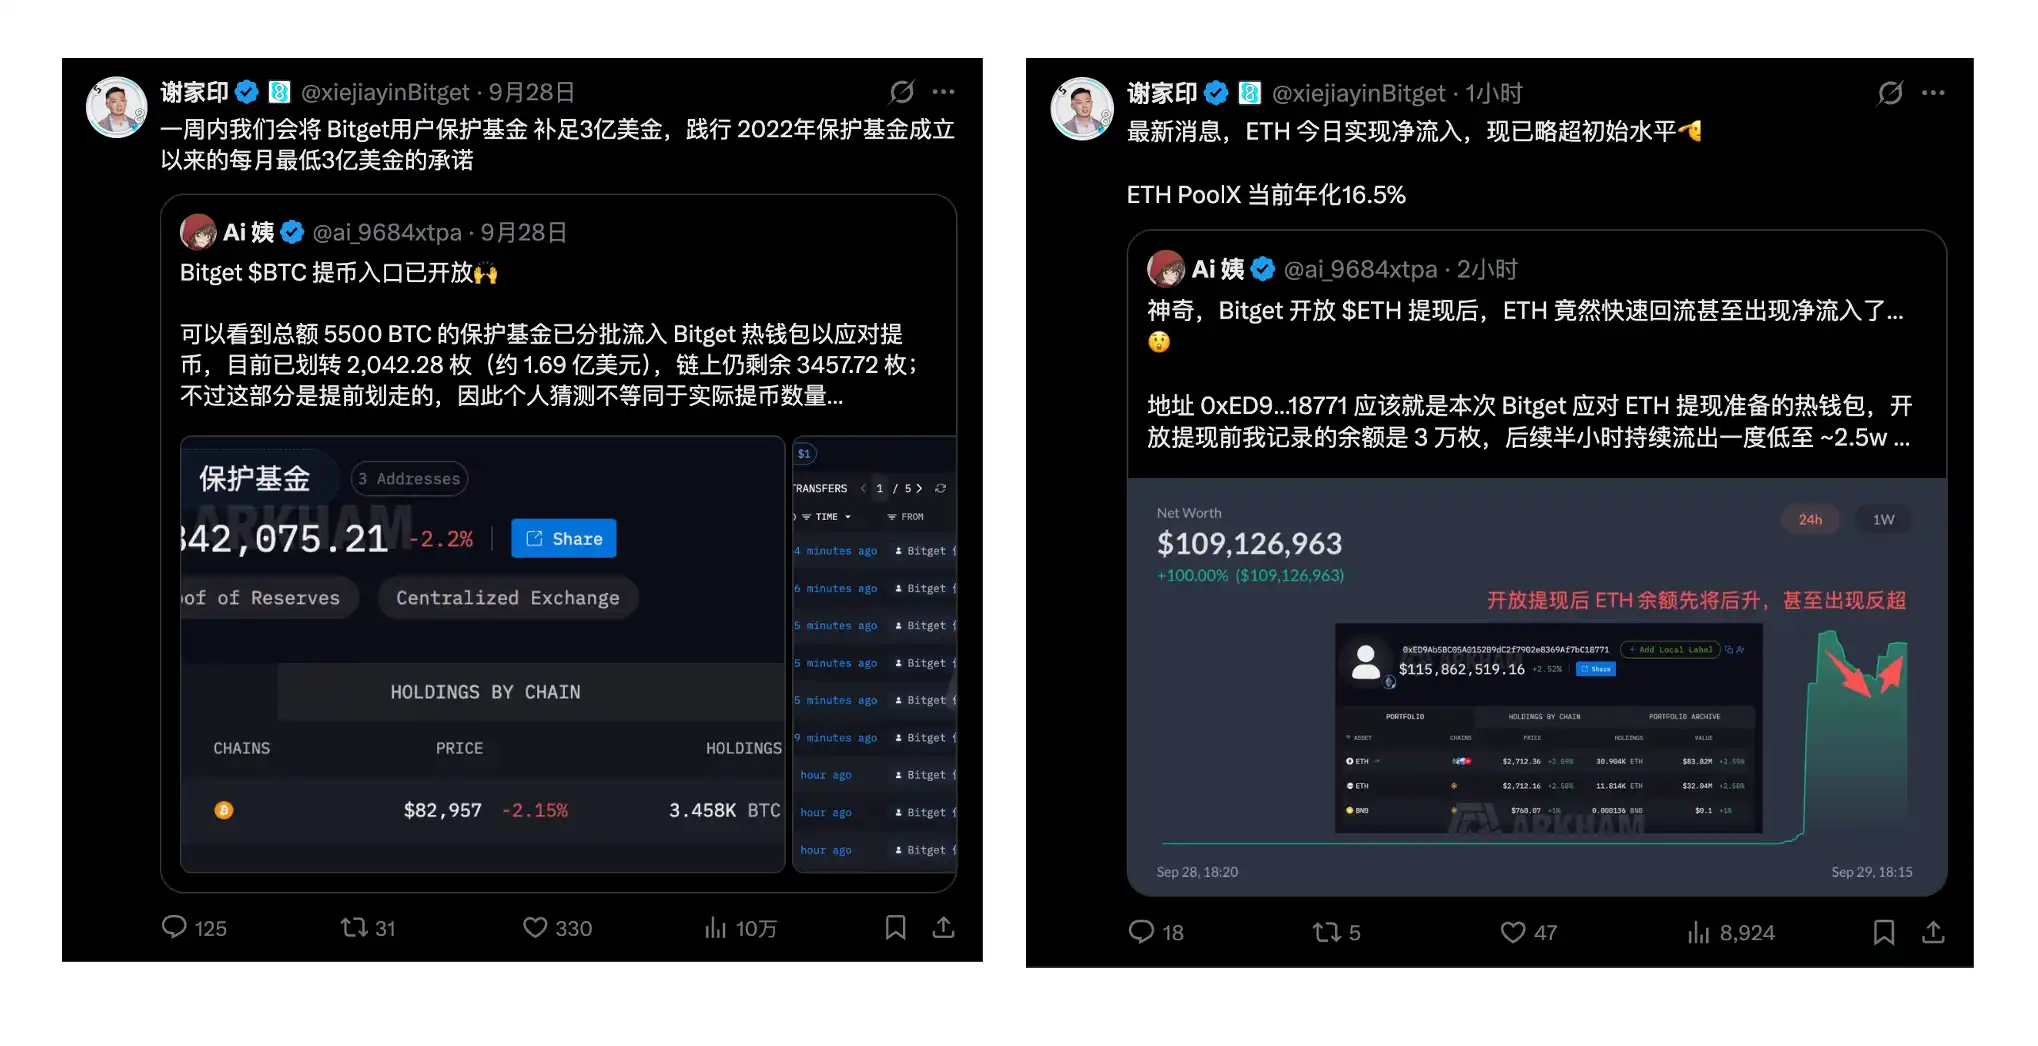
據鏈上分析師「阿姨AI」監測,Bitget為ETH提領所準備的相關熱錢包,於提領開放後半小時內餘額即回升至逾3萬ETH,超過初始值。
Bitget後續公布的數據顯示:提領恢復首小時,約有9,674 ETH流入、9,023 ETH流出,淨流入約651 ETH;9月30日數據則顯示,平台24小時資金流入達2.31億美元,接近今年8月平均每日2.45億美元的水平。市場先前擔憂的單向資金外流並未發生,反而展現出市場信心回暖跡象。
與此同時,為重拾用戶信任,Bitget亦啟動多項激勵活動。
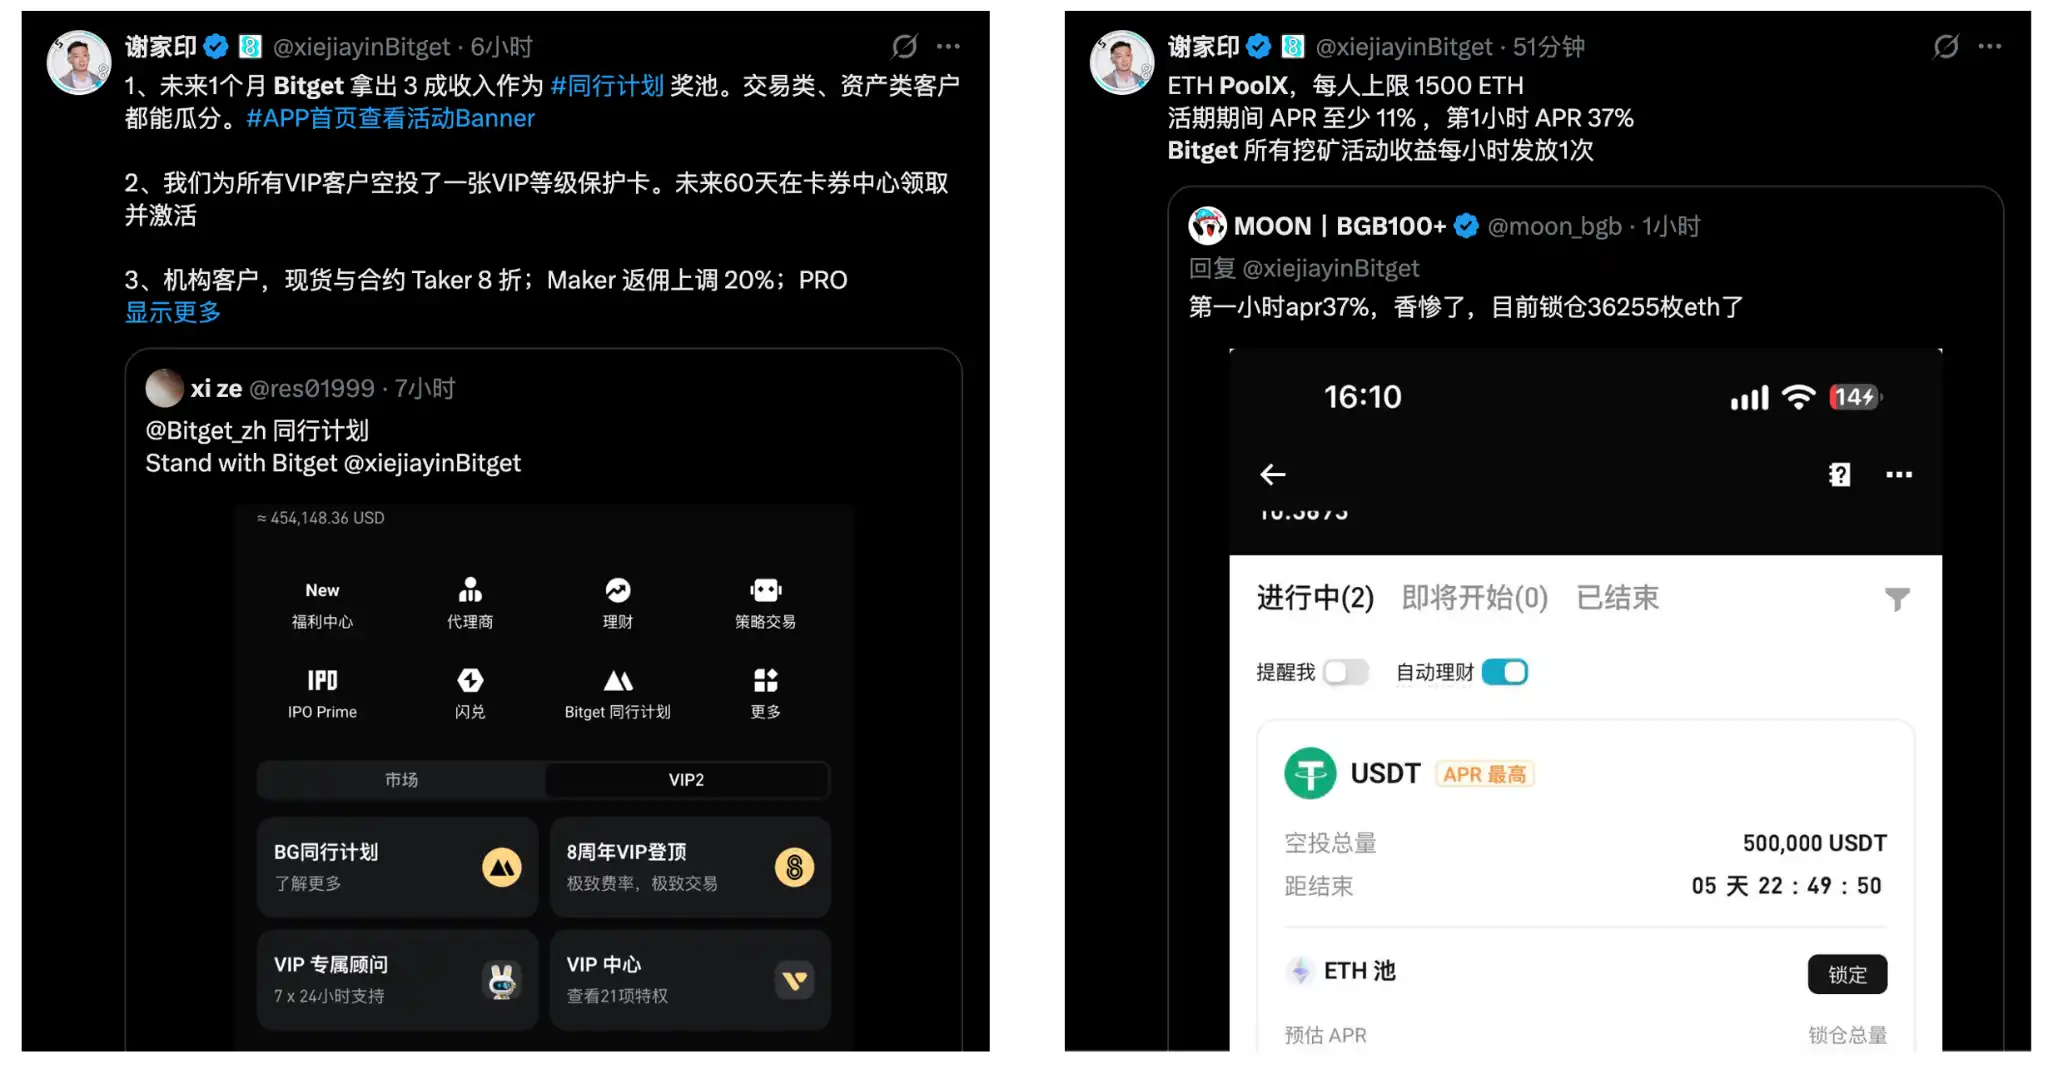
ETH PoolX提供50萬USDT獎池,用戶僅需鎖定ETH即可參與分配;活動初期頁面預估年化收益率(APR)一度達約37.11%,隨參與資金增加而動態下降。
其後推出BTC PoolX,提供10萬BGB獎池,並依用戶過去15日BTC持倉額額外發放獎勵。
穩定幣方面,Bitget同步推出USDT與USDGO活期理財活動,支援隨時存取,限定期間年化收益率分別達10%與12%;「同儕計畫」則將活動期間符合資格之交易手續費收入30%納入用戶獎勵池,其中60%按交易量、40%按資產持有量分配。10月2日Bitget官方數據顯示,首批獎勵已發放,累計向763,543名用戶發放1,907,455 USDT。
這些活動背後的意圖不難理解:提領恢復解決了用戶「能否離開」的疑慮,後續系列活動則旨在重啟交易、理財與資金留存。
很快,許多用戶以資金投票,展現對Bitget的信心及對各項活動的熱情。
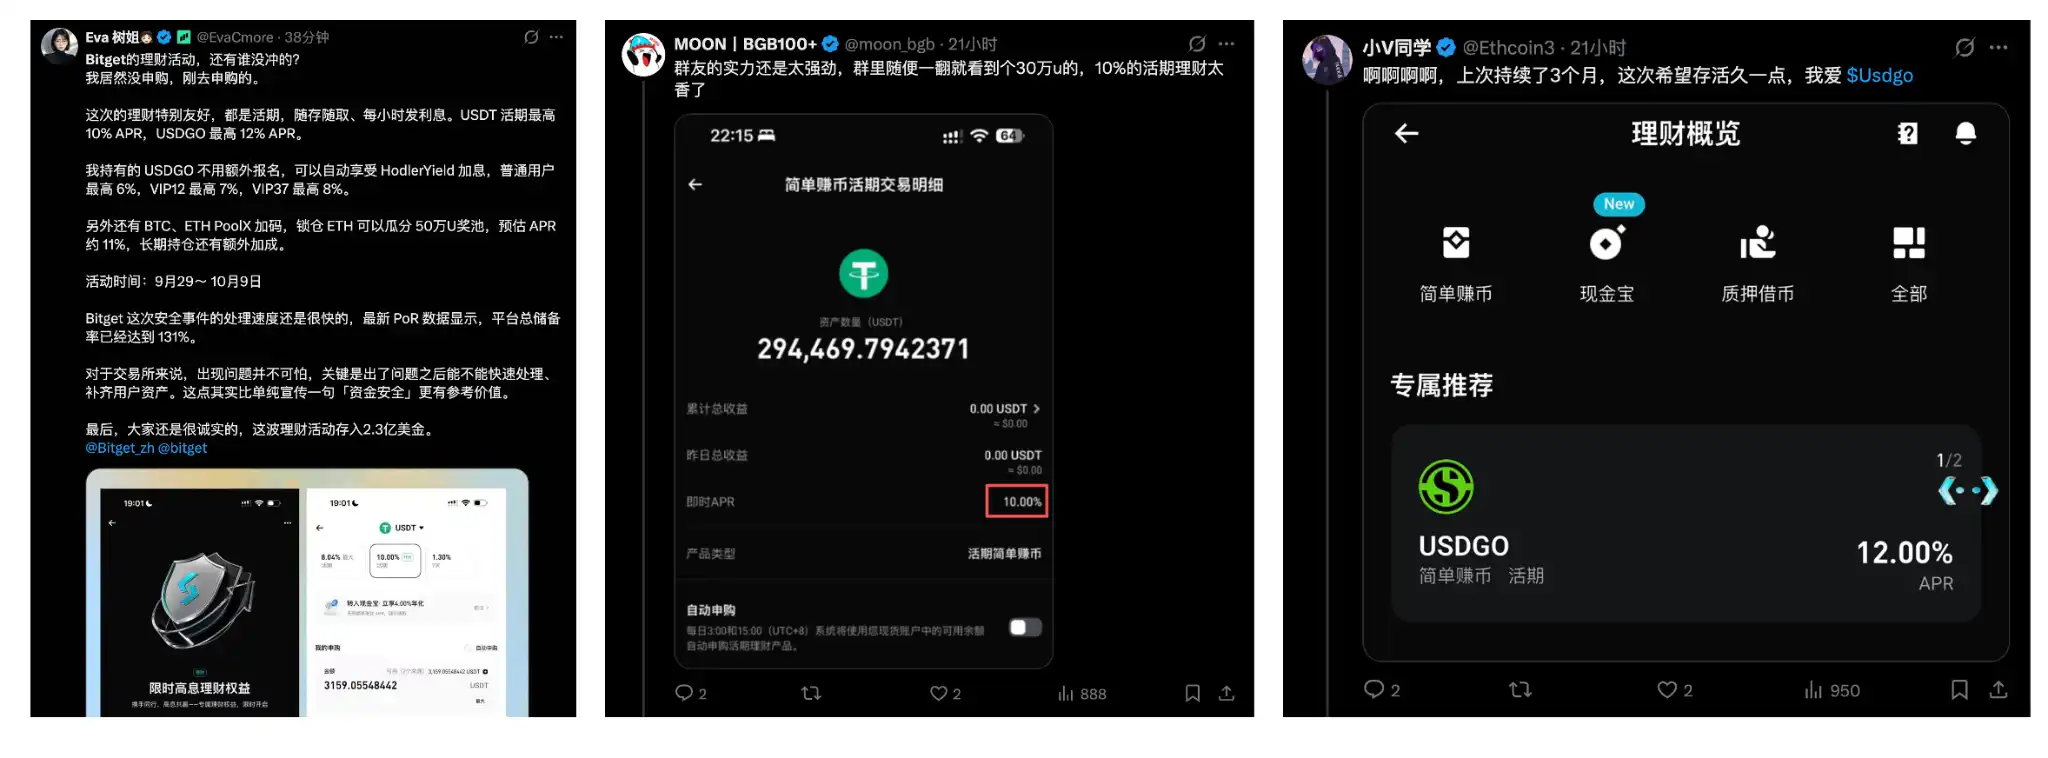
數日前市場最關切的仍是「何時能提領」;提領恢復後,焦點已轉為「參與哪項活動可獲更高APR」。
事件轉折點的明確信號。
對交易所而言,用戶信心回穩最直接的證明,就是當用戶能自由存提時,仍願意將資金留存在平台。
四、一場安全事件留給交易所產業的啟示
本次Bitget事件後,幾乎獲得業界「半壁江山」的支持。
其中最引人矚目的是Bybit。
2025年2月,Bybit曾遭約14億美元安全事件;攻擊發生約5小時後,Bitget即提供4萬ETH(當時市值逾1億美元)予Bybit,該筆資金無息、無抵押、無固定還款期限;Bybit隨後於3天內全數償還。
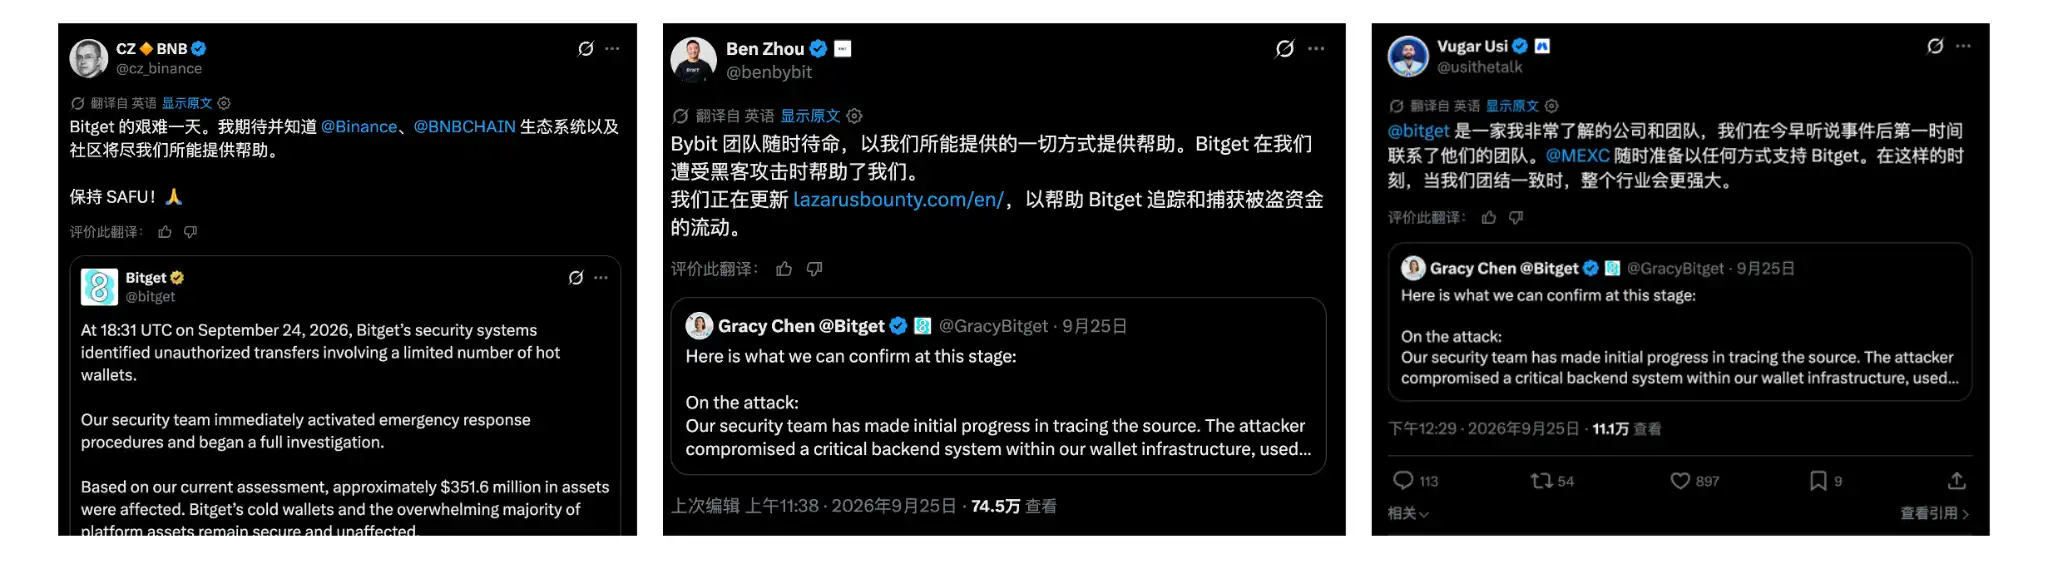
逾一年後,雙方角色互換:Bitget事件後,Bybit執行長Ben Zhou迅速公開表達協助意願,並特別提及:『我方遭駭時,Bitget曾伸出援手。』Bybit更將相關失竊資金納入LazarusBounty系統追蹤。
主動挺身而出者遠不止Bybit:CZ於事件後公開表達支持,幣安安全團隊隨後協同Bitget,包括威脅情報共享、失竊資金追蹤及資產追回支援;MEXC執行長Vugar Usi亦主動聯繫Bitget表達支持;除交易所外,Mandiant與SlowMist參與調查與數位鑑識,Circle與Tether則協助凍結相關資產。
看到這則新聞時,我確實感到一陣興奮。
加密產業從不缺乏競爭:交易所爭奪用戶、流動性與市占率;但當涉及數億美元的資安危機真正發生時,同行仍會攜手互助。
Bitget 作為平台是否真正在業界贏得信任與尊重,最直接的體現就在危機時刻。
但若此事僅止於「患難見真情」,便低估了其深遠意義。
加密產業雖無統一後盾機構,但保障基金、同業協作、安全機構與鏈上追蹤正逐步構建自有風險應對網絡;與此同時,從熱錢包、簽署系統到第三方軟體與內部權限,交易所需防禦的邊界亦日益擴大——攻擊愈發複雜,產業必須協同應對。
建立保障基金、保持公開透明、兌現承諾,以及產業協作,已成為危機應對的優良典範;Bitget 此次已嚴肅實踐一次。
過去兩年,加密產業持續推動「大規模採用」:ETF、穩定幣、真實資產(RWA)與證券化代幣,吸引大量傳統金融資金進場,美國監管框架亦逐步成形。邁入此階段,產業亟需證明的不再只是創新與成長,更是風險應對能力。
此次 Bitget 以四億美元檢驗平台面對危機時的責任感:危機不會終結一家平台,但問責能力卻能重新定義它。
對邁向主流金融的加密產業而言,這同樣是一場必經考驗。任何金融體系皆無法建立在「萬無一失」的假設之上;當意外真正發生時,能否賠付、能否清楚說明、能否恢復運作,正是對責任與底線的終極檢驗。
金融世界最終如何看待加密產業,或許正取決於它如何正確應對一個糟糕的日子。


