THORChain, çalınan Bitget fonları nedeniyle yargılanabilir mi?
 Tapbit Wire
Geçen hafta şüpheli Kuzey Koreli hackerlar kripto borsası Bitget’i 387,5 milyon ABD Doları tutarında istismar ettikten sonra araştırmacılar alıcı adresleri hızla tespit edip izleyebildi.
Bitget CEO’su Gracy Chen daha sonra tartışmalı bir şekilde, merkezi olmayan çapraz zincir takas platformu THORChain’den bu adreslere “hizmet vermeyi reddetmesini” talep etti. THORChain’in yanıtı şöyleydi:
“THORChain, Bitcoin, Ethereum ve BNB Chain gibi merkezi olmayan ve izinsiz bir protokoldür. Bilinen çalıntı fonların işlenmesinde Bitcoin, Ethereum ve BNB Chain’in ne tür bir sorumluluk taşıması gerekir?”
Bu adım tartışmalı oldu; çünkü protokol, kendi fonlarının 10,7 milyon dolarının istismar edilmesi üzerine Mayıs ayında hemen durdurulmuştu. Durumu daha da karmaşık hâle getiren şey, THORChain’de yönetici anahtarın devreden alınmış olması ve adresleri sansürlemek için kolay bir yolun olmamasıdır.
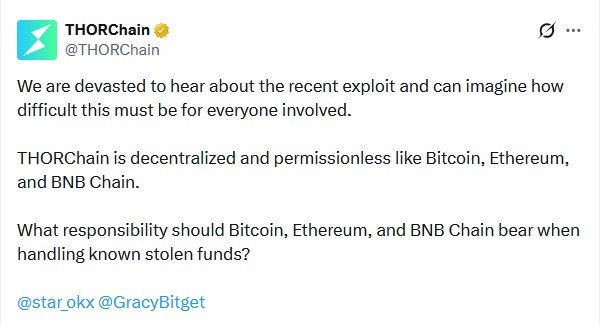
Kaynak: THORChain
Aynı tartışma daha önce de yaşanmıştı: THORChain, Bybit’in 1,46 milyar dolarlık hack saldırısı sırasında çalınan 1,2 milyar dolarlık fonun takasında kullanılmıştı. Tesadüfen, THORChain’in yönetici anahtarı bu olaydan yalnızca 11 gün önce devreden alınmıştı. NEAR Intents ise THORChain’den farklı bir yaklaşım benimsedi. Otomatik SHIELD programı, bu hack ile bağlantılı adresleri bloke ederek platformda 50 milyon dolarlık takas işlemlerini engelledi; hatta Bitget’in bu işlem karşılığında teklif ettiği %5 ödülünü bile reddetti. Şimdi NEAR Intents, merkezi olmama ilkesine bağlı olanlar tarafından yeterince izinsiz olmadığı eleştirisiyle karşı karşıyadır. Bu davada yer alan yasal konuları tartışmak amacıyla Dergi, D&A Partners’tan Yuriy Brisov ile görüşmüştür. Bu, görüşmenin düzenlenmiş bir versiyonudur.
Dergi: Bitget, THORChain’dan hack ile bağlantılı fonları bloke etmesini talep etti ve THORChain, kendisinin merkezi olmayan ve izinsiz olduğunu belirterek yanıt verdi. Bu bir hukuki savunma mıdır? Bu adresleri bloke etme yükümlülükleri var mıdır?
Brisov: Bu, merkezi olmama derecesine bağlıdır. Yani bazı adresleri bloke etmeleri durumunda düğümlerinin gerçekten merkezi olmadığını göstermiş olurlar. Topluluk açısından iyi bir şeydir; kötü niyetli faaliyetleri önlemek için bu gücü kullanabilmeleri. Ancak aynı zamanda kendilerini diğer tüm hukuki iddialara açık hâle getirirler. Tek korunma yolları “biz merkezi değiliz” demektir. Uniswap davasında da “tamamen merkezi değiliz ve yapabileceğimiz hiçbir şey yok” denmişti. [Yatırımcılar, 38 adet dolandırıcılık ve sahte token satın aldıktan sonra Uniswap’a dava açtı; ancak bir yargıç mart ayında davanın reddedilmesine karar verdi — Editör notu.]
Ve bu, herhangi bir DeFi protokolü için en güçlü savunmadır. Eğer bloke etme, kontrol etme ya da başka türlü müdahale etme yetkilerini gösterirlerse — hatta dolandırıcılığı önlemek amacıyla iyi niyetle bile olsa — yine de bu tür iddialara açık hâle gelirler. Çünkü kontrol sahibiyseniz, bu kontrolün yalnızca açıkça dolandırıcılık durumlarına sınırlı kalması gerektiği düşünülebilir; bunun ötesinde due diligence (gerekli inceleme) konularına da uygulanması gerekebilir. KYC ve AML koruyucu önlemlerini de uygulamanız beklenir.
Dergi: NEAR Intents bu adresleri bloke etti ve Bitget bunun için teşekkür etti. Bu, NEAR’ın Intents’in merkezi olmadığını gösterdiğini ve dolayısıyla diğer birçok durumda da müdahale etmek zorunda kalacağını mı ima eder?
Eğer varlığınız üzerinde kontrol sahibi olduğunuzu gösterirseniz, pompa-basma şemaları, volatilite veya platformda zarar gören herhangi bir yatırımcının ileri sürebileceği diğer tüm iddialar karşısında potansiyel olarak kendinizi riske atarsınız. Artık onlar “siz kontrol sahibisiniz” diyebilirler: “Neden bunu bir durumda kullanıp diğer durumlarda kullanmıyorsunuz? Neden platformunuzdaki tüm token ihraççılarını kontrol etmiyorsunuz? Neden merkezî borsalardaki gibi KYC formları talep etmiyorsunuz?”
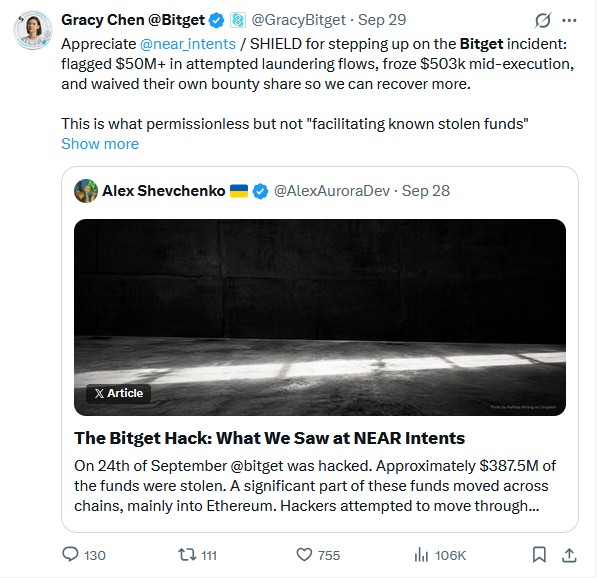
Kaynak: Gracy Chen
Dergi: THORChain, Mayıs ayında otomatik bir sistem tarafından başlatılan protokol duruşunun kendilerinin belirli adresleri bloke edebilecek bir yeteneğe sahip olmadığını savunuyor. Doğruysa, bu bir savunma mıdır?
Brisov: Olabilir. Henüz bu durum meydan okunmadığı için kesin bilmiyoruz. Ancak herhangi bir düzeyde kontrol, herhangi bir DeFi projesini herhangi bir iddia sahibine karşı zayıflatır.
Dergi: Diğer yandan, protokol, belirli adresleri bloke etmek için yazılımı güncelleyebilir. Böyle bir şeyi uygulamamak, bir projeyi ihmalkâr ya da dikkatsizlikle suçlanmaya maruz bırakabilir mi?
Bu, teknik açıdan nasıl yapıldığına bağlıdır. Örneğin, herhangi bir Kuzey Kore IP’sini algılayıp otomatik olarak bloke edebilen bir oracle varsa ve bunu gerçekleştirmek için kimse butona basmıyorsa — “Kuzey Koreli bir hacker var, onu bloke edelim” — bu kabul edilebilir. Ancak bir ekip durumu izleyip “Tamam, bu yasadışı bir faaliyet, bu adresleri bloke edelim, manuel olarak butona basalım” diyorsa; hukuki açıdan bu, topluluğa yarar sağlasa bile projeyi tam anlamıyla merkezi olmayan bir yapıdan çıkartır ve MiCA [AB’nin Kripto Varlıklar Piyasaları Yönetmeliği] gibi düzenlemeler ya da SEC ve CFTC’nin genel anlayışına göre “tamamen merkezi olmayan bir yapıysanız, ekosisteminizdeki katılımcıların eylemlerinden dolayı sorumlu tutulamazsınız” korumasını kaybetmenize neden olur.
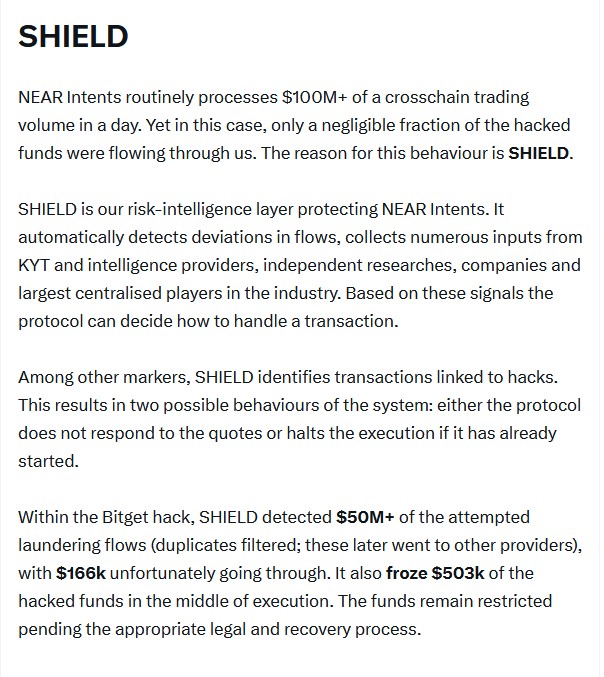
Kaynak: Alex Shevchenko
Dergi: NEAR’ın teknolojisi SHIELD adını alır ve bu, genel blokzincirlerde bilinen saldırılarla ilişkilendirilen adresleri otomatik olarak tanımlayıp bunların Intents’e erişimini engelleyen bir otomatik süreçtir. Bu, daha merkeziyetsiz olarak görülmesini mi sağlar?
Brisov: Kesinlikle öyle. Protokollerine koruyucu önlemler eklemeye çalışan iyi niyetli aktörler olduklarını gösteriyorlar. Burada bir uyum ekibi yoktur; işlemi elle kontrol eden kişiler de bulunmaz. Bu akıllı bir çözümdür ve tüm DeFi şirketlerine bu yaklaşımı öneriyoruz.
Dergi: Şubat 2025’te THORChain, tek taraflı değişiklikler yapmayı sağlayan yönetici anahtarını devreden çıkarmıştır. Yönetici anahtarının olmaması ve yüz kadar doğrulayıcıya sahip olmaları, onları yeterince merkeziyetsiz kılar mı?
Brisov: Muhtemelen öyledir, ancak kesin olarak söyleyemeyiz. Evet diyebilirim.
Dergi: THORChain bir karıştırıcı değildir. Çalınan Bitget fonlarını THORChain üzerinden takas edebilirsiniz; ancak çıkışta bu fonlar hâlâ Bitget saldırganlarıyla şeffaf şekilde bağlantılı kalır. Bu durum para aklama tanımına uyuyor mu? Yoksa çalınmış mal kabul edilir mi?
Brisov: Para aklamadan dolayı sorumlu tutulmalarını görmüyorum; çünkü Tornado Cash bile, belirli ölçüde para aklamayı amaçlamıştı [ancak değiştirilemez akıllı sözleşmeler para aklama kapsamında yasaklı mülk sayılmadığından ABD yaptırımlarından kaçınmıştı—Editör notu].
Amerikan hukuku bir şeyi ya mülk olarak ya da mülk olmayan bir şey olarak değerlendirir. Para aklama ise yasadışı kanallardan elde edilen mülkü yasal kanallar aracılığıyla hareket ettirmektir. Yasa dışı faaliyetlerden elde edilen gelir mülk niteliğindedir ve sonra bu mülk bazı kanallar aracılığıyla hareket ettirilerek yasallaştırılmaya çalışılır. Ancak akıllı sözleşmeler hiçbir zaman mülk değildir. Onları kontrol etmezsiniz, sahip değilsinizdir. İşte bu yüzden Tornado Cash, OFAC yaptırımlarıyla ilgili davasını kazandı; akıllı sözleşmeleri üzerinde hiçbir kontrolleri olmadığını kanıtladılar.
Dergi: Bybit saldırısı 18 ay önce gerçekleşti. Bu, THORChain’a karşı herhangi bir yasal işlem yapılmayacağı anlamına mı gelir yoksa bu tür davalar sadece uzun sürer mi?
Brisov: Gelecekte mutlaka gerçekleşebilir. Bybit davası sonrasında potansiyel iddialara açık hale gelmişlerdir.
Dergi: Büyük Sorular: Satoshi aslında 1,1 milyon Bitcoin’e mi sahiptir?