Bitget hacki: Çalınan 387 milyon dolar nereye gitti?
 Tapbit Wire
Saldırgan, Bitget’in 387,5 milyon dolarlık çalıntısının büyük kısmını çapraz zincir hizmetleriyle Bitcoin’e yönlendirdi; Eylül 24 veri ihlalinden beş gün sonra yalnızca yaklaşık 840.000 doları kamuya açık şekilde donduruldu.
Özet
Bitget, saldırganların Eylül ayında sıcak ve ılık cüzdanlardan farklı blokzincirler üzerinden 387,5 milyon dolarlık bir miktarı aktardığını açıkladı.
BlockSec, Bitget çalıntısının başlamasından beş gün sonra saldırganların hâlâ yaklaşık 342 milyon dolar kontrol ettiğini tahmin ediyor.
Tether, Circle ve NEAR Intents, çalınan fonların yalnızca %0,2’sine denk olan yaklaşık 840.000 doları dondurdu.
THORChain, yaklaşık 269 milyon dolarlık geçiş değerini işledi; Bitcoin ise ana birleştirme varlığı haline geldi.
Kuzey Kore hâlâ şüpheli olarak görülüyor; ancak BlockSec, şu anki zincirüstü kanıtların saldırgan kimliğini ortaya koymadığını belirtiyor.
Güvenlik firması, çalınan fonların üç ana yolu izlediğini bildirdi: dondurulabilen varlıkları hızlıca dönüştürme, birkaç blokzincirden gelen değeri Bitcoin’de birleştirme ve BTC’yi kademeli olarak CoinJoin işlemlerine yönlendirme.
Firma, analizini Bitget’in takip panosu üzerinden yayımlanan adreslerle ve 29 Eylül tarihli bir anlık görüntüyle gerçekleştirdi; bu nedenle bakiyeler ve aklanma toplamları fonlar hareket ettikçe değişmeye devam edebilir.
İlginizi çekebilir: Bitget, 387 milyon dolarlık hackten sonra USDT çekimlerini yeniden başlattı
Bitget hackçisi çalınan parayı nasıl taşıdı?
Bitget, ihlalin 24 Eylül saat 18:31 UTC’de sıcak ve ılık cüzdan altyapısının bazı bölümlerinden yetkisiz transferlerle başladığını açıkladı.
BlockSec, ilk işlemlerin sırasıyla 0,84 ETH ve 93 TRX tutarında küçük test transferleriyle gerçekleştiğini tespit etti. Daha büyük çekimler 18:58 UTC’de başladı; Bitget’in uzlaştırmayla ilgili sistemi yedi dakika sonra bir tutarsızlık tespit ederek normal müşteri çekimlerini engelledi.
Bitget’e göre saldırganlar normal müşteri çekim sürecine güvenmiyordu. Borsa, saldırganların yüksek düzeyli iç kimlik bilgilerine sahip olmalarını sağlayan üçüncü taraf bir güvenlik ürünündeki bir zafiyetin, sahte çekim komutlarını doğrudan cüzdan sistemine göndermek için kullanıldığını açıkladı.
Bitget, özel anahtarların ele geçirilmediğini ve soğuk cüzdanların etkilenmediğini belirtti. Mandiant ve SlowMist tarafından yapılan bağımsız incelemeler, üçüncü taraf güvenlik yazılımının ele geçirilmesinin borsanın cüzdan ortamına yetkisiz erişime yol açtığını doğruladı.
Kayıp başlangıçta 351,6 milyon dolar olarak tahmin edilmişti; daha sonra Zcash ve Tron transferleri de hesaba katılarak rakam yaklaşık 387,5 milyon dolara çıkarıldı. BlockSec, 12 blokzincir üzerinde 13 çalınan varlığı saydı; bunlardan XRP tek bir blokzincirde en büyük kaybı temsil ediyor.
Dondurulabilecek varlıklar öncelikle taşındı. BlockSec, hırsızlık sonrası 41 dakika içinde ETH veya AVAX’e dönüştürülen yaklaşık 75,48 milyon ABD Doları değerinde USDT, USDC ve USDT0 ile 3.000 XAUt jetonu tespit etti.
Kullanılan rotalar arasında Uniswap, UniswapX, 1inch ve MetaMask’ın entegre takas hizmeti yer aldı. BlockSec, tüm bu dönüştürmelerin Bitget CEO’su Gracy Chen’in veri ihlalini kamuya duyurmasından önce tamamlandığını belirtti.
Neden Bitget’in 387 milyon dolarlık kaybının yalnızca 840.000 doları dondurulabildi?
Varlıklar dönüştürüldükten sonra saldırgan, değeri zincirler arası taşıyıp Bitcoin’e yönlendirmeye başladı.
BlockSec, 29 Eylül itibarıyla THORChain üzerinden 7.804 işlemle yaklaşık 269 milyon dolarlık geçiş değeri aktarıldığını tahmin etti. Chainflip yaklaşık 37,27 milyon dolar işledi; diğer rotalarda USDT0/LayerZero, Circle’ın CCTP’si, Across ve Stargate yer aldı.
Bu rakamlar ayrı ayrı çalınan miktarlar olarak toplanamaz. BlockSec, aynı fonların zincirler arası seyahatleri sırasında birden fazla protokolden geçebileceğini uyarısında bulundu.
Aklama sürecinin neredeyse beşinci gününde BlockSec, saldırgana ait cüzdanlarda orijinal çalınan tutarın %88,3’üne eşit yaklaşık 342 milyon doların hâlâ bulunduğunu tahmin etti. Bu bakiyenin yaklaşık %83,7’si Bitcoin’e (yaklaşık 3.386 BTC) karşılık geliyordu.
Kamuya açık dondurma işlemlerinin miktarı çok daha küçüktü.
Tether ve Circle, yaklaşık 340.000 dolarlık istikrarlı coinleri devre dışı bıraktı. Bu paraların büyük bölümü, ihracatçıların tepki verebileceği kadar uzun süre adreslerde kalması nedeniyle dondurulmaya açık hâle geldi.
NEAR Intents ayrıca SHIELD risk sisteminin 50 milyon dolardan fazla bir tutarı hizmetine yönlendirme girişimlerini tespit ettiğini açıkladı. BlockSec’un açıklamayı incelemesi, işlemlerin yürütülmesi sırasında yaklaşık 503.000 doların engellendiğini, ancak yaklaşık 166.000 doların geçtiğini gösterdi.
NEAR Intents’in sunduğu rakamların hata payı, hizmetin kendi açıklamasına göre %10’a kadar olabilir.
Daha önce NEAR Intents’in Bitget bağlantılı transferleri engellemesiyle ilgili haberlerde, bazı fonların takas sürecinde işaretlendikten sonra bekleyen işlemlerde kaldığı belirtildi.
Tether, Circle ve NEAR Intents’in ortak eylemleriyle kamuya açık dondurulan fonlar yaklaşık 840.000 dolara ulaştı; bu da çalınan tutarın yalnızca %0,2’sine denk geliyor.
Neden Bitget kripto varlıklarının çoğu THORChain üzerinden aktarıldı?
THORChain, BlockSec tarafından belirlenen en büyük çapraz zincir rotası oldu; çalınan ETH’nin devam eden BTC dönüşümüne karşı Bitget’ten eleştiriler aldı.
Chen, bilinen saldırgan adreslerini reddetmesi için THORChain’e çağrıda bulunarak “merkeziyetsizlik, çalınan fonlar için bir kalkan değil, bir tasarım ilkesidir” dedi.
THORChain bu talebi reddetti ve acil durdurma fonksiyonlarının protokolü genel olarak korumak için tasarlandığını, bireysel işlemler üzerinde seçici sansür uygulamak için değil, belirtti.
Ağ, acil durdurmanın “belirli bir işlemi ya da kullanıcıyı seçici olarak dondurmak” olmadığını açıkladı.
Daha sonra Bitget bağlantılı bir cüzdan, THORChain üzerinden yaklaşık 6,3 milyon dolarlık ETH’yi Bitcoin’e dönüştürdü ve yaklaşık 75,2 BTC üretmek üzere 27 takas gerçekleştirdi.
Diğer çalınan fonlar Bitcoin karıştırıcılarına ulaştı. BlockSec, 29 Eylül itibarıyla yaklaşık 3,94 milyon doların CoinJoin işlemlerine girdiğini tespit etti.
27 Eylül'de gerçekleşen bir CoinJoin işlemi 356 giriş ve 401 çıkış içeriyordu. Girişlerden dördü, her biri 2,5 BTC tutarında olup Bitget’in izleyicisi tarafından saldırganın adresleri olarak tanımlanan adreslerden gelmekteydi.
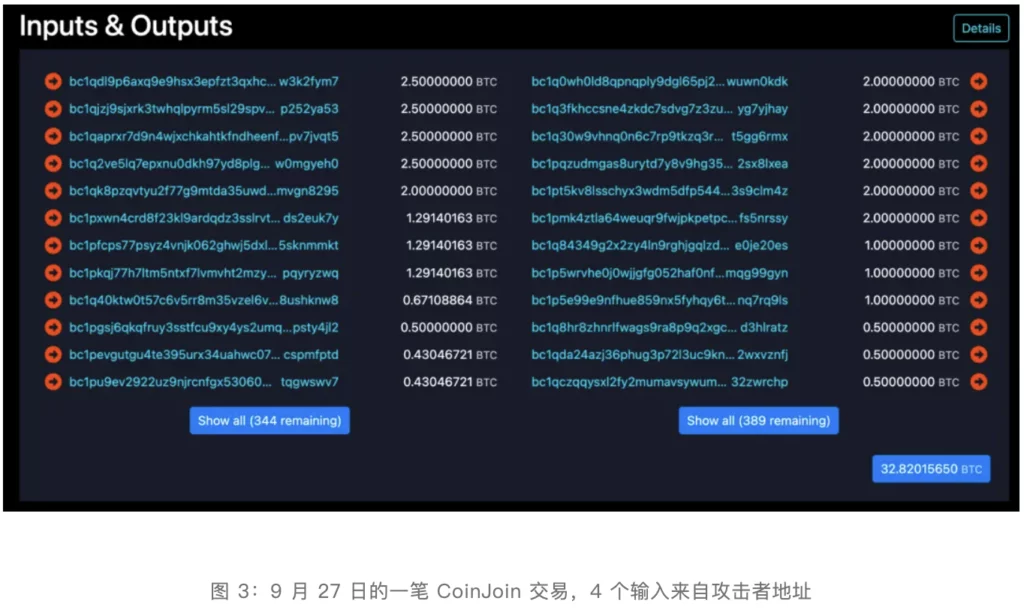
Daha önce Bitget fonlarının Wasabi CoinJoin’e girişi izlenirken, Tron üzerinden başlayıp Ethereum ve THORChain üzerinden geçerek karıştırılmadan önce Bitcoin’e ulaşan bir rota tespit edilmişti.
Kuzey Kore, Bitget saldırısını mı gerçekleştirdi?
Kuzey Kore’nin katılımı hâlâ bir değerlendirme olup, emniyet makamları tarafından doğrulanmış bir atıf değildir.
Chen, IP davranışlarının ve zincirüstü desenlerin, Kuzey Kore bağlantılı hacker grupları tarafından kullanılan tekniklerle «uyumlu» olduğunu belirtti. Bitget, bazı IP adreslerinin daha önce Kuzey Kore grubuyla ilişkilendirilen bir VPN altyapısıyla eşleştiğini açıkladı; ancak bu karşılaştırma için temel alınan teknik kanıt henüz kamuya açıklanmadı.
BlockSec, TraderTraitor’a atfedilen saldırılarla ortaklık gösteren para aklama yöntemleriyle yapılan benzerlikler ile THORChain kullanılarak varlıkların Bitcoin’e dönüştürülmesi gibi diğer olası bağlantılar da tespit etti.
Araştırmacı ZachXBT, saldırgan için fonları işleyen birkaç Çince konuşan alt dünya para aklama uzmanını tanımladı. Bunlardan biri, daha önceki bir sömürü ile bağlantılı para aklama faaliyetlerinde de görülmüştü.
Arkham ayrıca, Kuzey Kore bağlantılı operasyonlarla sıkça ilişkilendirilen soyulmuş zincir (peel-chain) tekniğinin kullanımına dikkat çekti.
BlockSec, bu benzerlikleri saldırgan kimliğinin kanıtı olarak değerlendirmemeye dikkat çekti. Para aklama hizmetleri farklı müşteriler için çalışabilir; aynı zamanda THORChain ve CoinJoin gibi protokoller ilişkisiz kullanıcılar tarafından da kullanılabilir.
Güvenlik firması, eldeki kanıtların daha çok daha önceki Kuzey Kore bağlantılı saldırıları gerçekleştiren aynı hackerların değil, muhtemelen aynı para aklama gruplarının yeniden kullanılmasına işaret ettiğini belirtti.
Karşılaştırma kısmen 2025 Bybit hırsızlığına odaklandı. ABD yetkilileri, bu 1,5 milyar dolarlık saldırıyı resmen Kuzey Kore’nin TraderTraitor operasyonuna atfetmiş; çalınan Bybit fonlarının taşınmasında THORChain yoğun şekilde kullanılmıştı.
En son doğrulanmış güncellemelere göre, hiçbir emniyet kurumu Bitget ihlalini Kuzey Kore’ye açıkça atfetmemiştir.
Bitget ve çalınan fonlar için bir sonraki adımlar nelerdir?
Bitget, cüzdanları izlemeye devam ediyor ve geri kazanımlar için ödül teklif ediyor. Borsa, doğrudan dondurulmaya yardımcı olan katılımcılara fonların %5’ini, başarılı geri kazanımlar için ise ek %5 ödül veriyor.
Bitget’in geri kazanım ödülü, Mandiant, SlowMist, borsalar ve blokzincir araştırmacıları saldırgan adreslerini izlemeye devam ederken duyuruldu.
Bitget, Bitcoin, Ether ve USDT çekimlerini kademeli olarak zaten yeniden başlatmıştır. Yayınlanan takvime göre diğer token’lar, fiat çekimleri ve P2P hizmetleri 2 Ekim saat 08:00 UTC’de başlayacak; ancak kontrol edildiğinde borsanın resmi olay sayfası bu son yeniden açılış için ayrı bir onay yayınlamamıştı.
Bitget, istismar edilen güvenlik açığının düzeltilmiş olduğunu ve kullanıcı bakiyelerinin etkilenmediğini açıkladı. Forensik incelemesi, emniyetle yapılan işbirliği, fon takibi ve geri kazanım çabaları devam ediyor; borsa, gelecekte yapılacak önemli bulguları resmi güvenlik güncellemeleri aracılığıyla paylaşacağını duyurdu.
Daha fazla bilgi: Meteora ve Chow’a karşı LIBRA davası, mahkeme iddiaları reddederek dismissed edildi


