Binance'in 6,3 milyar dolarlık saldırısı TraderTraitor ile bağlantılı; Lazarus ile ilişkisi nedir?
 Tapbit Wire
1 Kasım'da ABD Federal Soruşturma Bürosu (FBI), 29 Ekim'de Binance'ten çalınan 6,3 milyar doların Kuzey Kore'ye atfedildiğini belirten bir uyarı yayınladı. Uyarıda 'TraderTraitor' terimi kullanıldı.
Bu ismi ararsanız, Bybit'ten çalınan 1,5 milyar dolar, Bitget'ten çalınan 300 milyon dolar ve önceki yıllarda gerçekleşen diğer büyük kripto vakalarının hepsinin bu isimle bağlantılı olduğunu görürsünüz.
TraderTraitor bir şirket değil, bir organizasyon şemasındaki bir kutu da değil. ABD hükümetinin belirli bir davranış türüne verdiği bir kod adıdır.
Nisan 2022'de FBI, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ve ABD Hazine Bakanlığı ortaklaşa AA22-108A numaralı bir uyarı yayınladı. Bu, bu terimin ilk resmi geçişi oldu. O dönemde, DAFOM, TokenAIS ve CryptAIS gibi kripto para işlem yazılımı gibi görünen ancak kurulduktan sonra özel anahtarları çalmaya başlayan birkaç trojanı ifade ediyordu.
Bu faaliyetlerin arkasındaki kişiler sektörde uzun süredir Lazarus Grubu, APT38, BlueNoroff ve Stardust Chollima olarak bilinir. Bunlar dört ayrı takım değildir. Lazarus, üst düzey tanımlamadır; APT38 (Mandiant), BlueNoroff (Kaspersky) ve Stardust Chollima (CrowdStrike), aynı gelir sağlama operasyonuna farklı siber güvenlik şirketlerinin verdiği üç addır.
İki yıl sonra etiket belirli bir davranışa bağlandı. 23 Aralık 2024'te FBI, ABD Savunma Bakanlığı Siber Suç Merkezi ve Japon Ulusal Polis Ajansı ortaklaşa 300 milyon dolarlık DMM hırsızlığına ilişkin atıf açıklamasını yayınladı ve ilk kez 'TraderTraitor olarak izlenen Kuzey Kore siber aktörler' ifadesini kullandı; ayrıca üç takma adını listeledi: Jade Sleet (Microsoft'un adı), UNC4899 (Google'ın adı) ve Slow Pisces (Palo Alto'nun adı).
Bilgiler şimdi nispeten net: TraderTraitor, kripto varlıklarına özel odaklanan ve şu anda en karlı birim olan daha geniş Lazarus grubunun bir parçasıdır. En azından 2020'den beri yalnızca blokzinciriyle ilgilenmektedir — işlem platformları, DeFi, cüzdan hizmet sağlayıcıları, kripto fonlar ve büyük miktarda coin tutan bireyler.
Bankaları soyarken işlem platformlarını soymaya geçiş
Lazarus, 2014'te Sony Pictures'ın sabit disklerini silmekten 2016'da Bangladeş Merkez Bankası'ndan para transferi yapmaya kadar her şeyi kapsayan bir üst düzey tanımlamadır.
Örneğin Bangladeş Merkez Bankası olayında suçlular APT38 olarak biliniyordu ve BlueNoroff olarak da adlandırılıyordu. Şubat 2016'da uluslararası bankalar arası ödeme mesajlaşma sistemi olan SWIFT talimatlarını sahteleyerek Bangladeş Merkez Bankası'nın New York Fed'deki hesabından 1 milyar dolar transfer etmeye çalıştılar. Sonuçta 81 milyon doları çaldılar; çünkü bir transferde yapılan yazım hatası, aracı bir bankanın işlemi engellemesine neden oldu.
Banka işleyiş süreçlerini inceleme, manuel incelemenin zayıf noktalarını bulma ve talimatları sahteleyerek uygulama teknikleri, daha sonra doğrudan kripto para işlem platformlarına aktarıldı.
Yaklaşık 2020 yılında yöntemlerini yükseltmeye başladılar ve kripto alanına yöneldiler. Nedenleri tahmin edilebilir: Düzenlemesiz para ve iyi likidite.
Saldırı yöntemlerinin birkaç türü vardır.
İlki sahte işe alım: Başka bir şirketin yetkilisi LinkedIn üzerinden size ulaşır, nazikçe konuşur ve sonunda 'ön işe alım kodlama testi' ya da 'iç araç' kurulum dosyası gönderir. Kurulum yapıldığında bilgisayarınız onların kontrolüne geçer. Ronin'den kaybedilen 620 milyon dolar bu yöntemle çalındı.
İkincisi tedarik zinciri: İnsanları kandırmak yerine geliştiricilerin araç zincirlerini kirletirler — GitHub'daki kötü amaçlı depolar, npm'deki zehirli paketler, JumpCloud gibi kimlik hizmet sağlayıcıları. Bir kişi mağdur olunca, alt seviye şirketler de zincirleme etkilenir.
Üçüncüsü doğrudan işlemlerin değiştirilmesidir. Japon DMM davasında, karşı tarafın giriş kimlik bilgilerini çaldılar, cüzdan şirketi Ginco'nun iç iletişim sistemine girdiler ve normal olması gereken bir transferi değiştirdiler. Bybit davasında ise Safe{Wallet} geliştiricisinin bilgisayarına girdiler, web ön yüzüne bir betik eklediler; böylece imzalayan kullanıcı normal bir sayfa gördü ama imzaladığı işlem başka bir işlem oldu.
Bu, bu seferki Binance olayını da içermektedir.
Saldırganlar, 36 saat önceden hazırlık yaptı, 50 adet EIP-7702 yetkilendirmesi imzaladı—bu, bir cüzdanın geçici olarak bir programı 'kiralamasına' izin veren yeni bir Ethereum özelliği—ve ardından Binance’in sıcak cüzdanının fonları kendisi çıkarmasını sağladı; bu işlem 40 dakikada, 10 farklı ağda gerçekleşti. Bir güvenlik firmasının sonucu: muhtemelen zaten Binance’ın imzalama sistemine sızmışlardı.
Bu örgütün suçlarında söz konusu tutar
On iki en ünlü vaka: 9,7 milyar dolar.
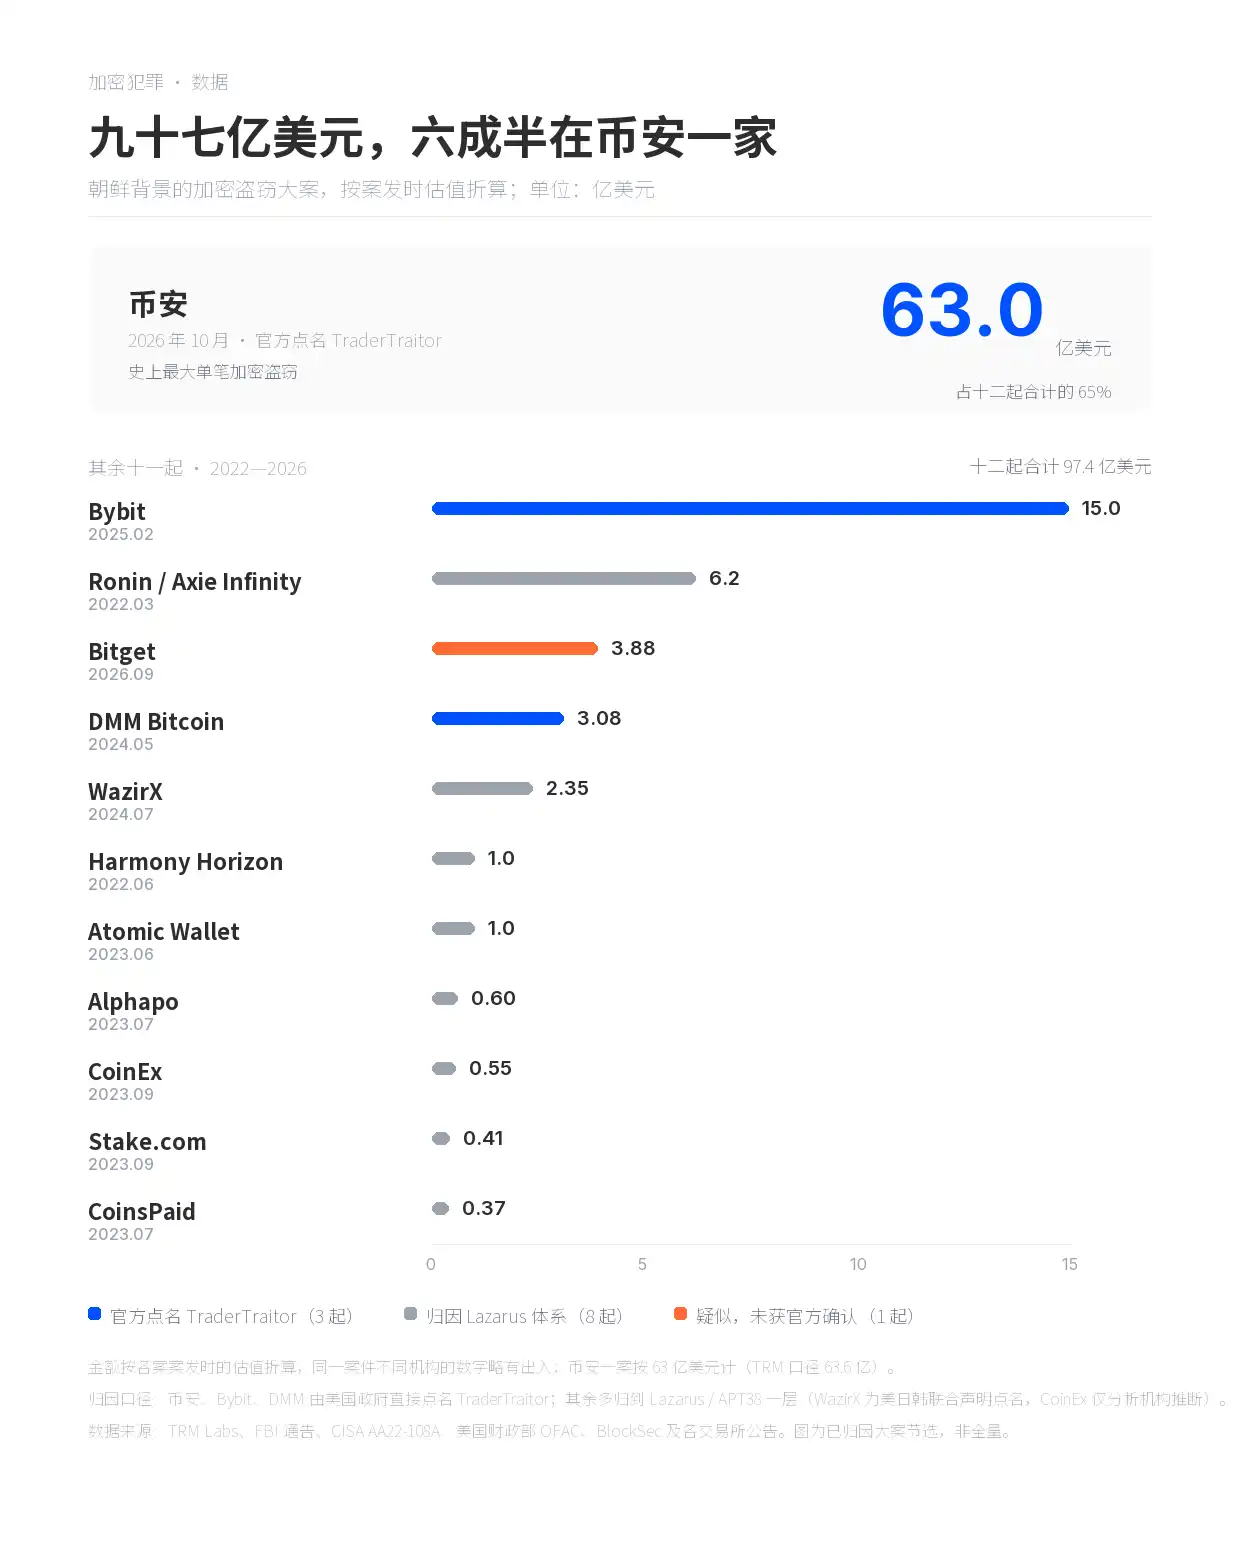
Yalnızca Binance 6,3 milyar dolarlık paya sahiptir. Kalan on bir vaka (2022–2026 yılları arasında) toplamda 3,44 milyar dolara ulaşmaktadır.
Bybit: 1,5 milyar dolar (değiştirilmiş ön uç); Ronin: 620 milyon dolar (sahte işe alım); Bitget: 388 milyon dolar (cüzdan sistemine sahte çekim talimatlarının yazılması).
DMM: 308 milyon dolar; WazirX: 235 milyon dolar; Harmony ve Atomic: her biri 100 milyon dolar; Alphapo: 60 milyon dolar; CoinEx: 55 milyon dolar; Stake: 41 milyon dolar; CoinsPaid: 37 milyon dolar.
Grafikte yalnızca Binance, Bybit ve DMM ABD hükümeti tarafından doğrudan TraderTraitor olarak adlandırılmıştır. Ronin, Harmony, Stake, Alphapo, CoinsPaid ve Atomic FBI tarafından Lazarus/APT38’e atfedilmiştir; WazirX, Ocak 2025’te ABD, Japonya ve Güney Kore tarafından ortak açıklama ile adlandırılmıştır; CoinEx ise yalnızca zincirüstü analiz firmaları tarafından çıkarımla belirlenmiştir. Bitget olayı, birkaç kurum tarafından TraderTraitor ile ilişkili olduğu düşünülmüş, ancak resmi bir atıf yapılmamıştır.
TRM istatistiklerine göre Kuzey Kore, 2017’den beri yüz saldırı gerçekleştirmiş ve toplamda yaklaşık 12,8 milyar dolar elde etmiştir; yılın bu dönemine kadar 7,4 milyar dolar; 2026 yılında küresel kripto varlık hırsızlıklarının %85’i Kuzey Kore’ye bağlanmıştır. Bu tablo yalnızca bunlardan on ikisini göstermektedir.
Kimliği Belirlenebilir Kişiler
ABD yetkilileri tarafından adı geçen ve fotoğrafları yayımlanan birden fazla Kuzey Koreli hacker vardır. Park Jin Hyok, Jon Chang Hyok ve Kim Il Şubat 2021’deki iddianamede yer almıştır; 2024 yılında Rim Jong Hyok eklenmiştir ve 10 milyon dolar ödül teklif edilmiştir.
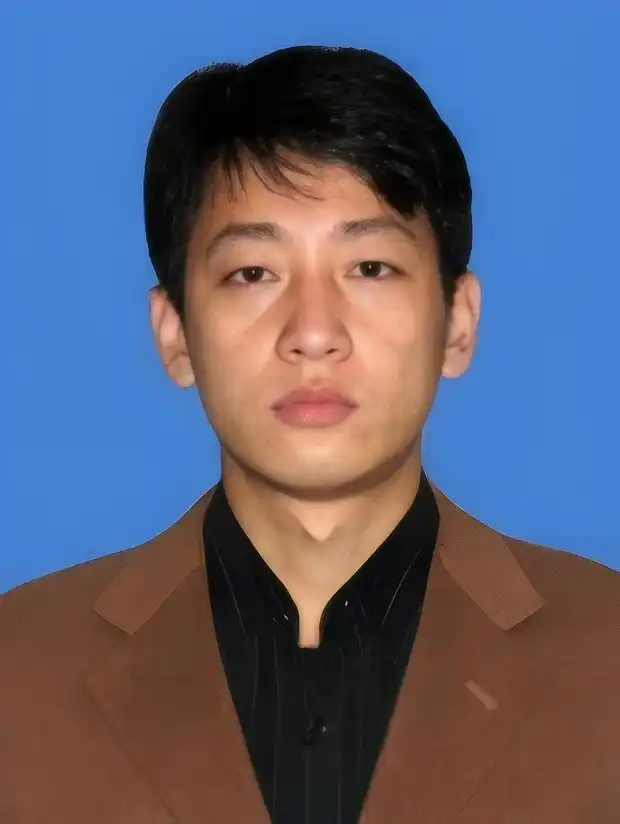
FBI tarafından aranan Park Jin Hyok
Park Jin Hyok, ilk iddianameye dahil edilenlerden biridir: Haziran 2018’de ABD Adalet Bakanlığı tarafından suç duyurusu yapıldı ve aynı yıl Eylül ayında iddianame açıklanmıştır. İddianamede, 2014 Sony Pictures saldırısı, 2017 WannaCry salgını ve 2016’da Bangladeş Merkez Bankası’ndan aktarılan 81 milyon dolar dahil olmak üzere suç anlaşmazlığına katıldığı belirtilmiştir. Halen kaçak durumdadır ve hiç mahkemeye çıkmamıştır.
Binance Sızıntısı İzleme
Binance, kayıpların yaklaşık %90’ını şirket fonları, SAFU fonu ve vadeli işlemler sigorta fonuyla karşılamıştır; kalan %10 illik tokenlarda kalmıştır; tüm kayıplar kullanıcılar değil, şirket tarafından karşılanmıştır.
1 Kasım itibarıyla yaklaşık 2,7 milyar dolar (yaklaşık %42’si), stablecoin ihraççıları ve Arbitrum Güvenlik Konseyi tarafından dondurulmuştur. Saldırganlar hâlâ 420.000 ETH ve 18.270 BTC tutmaktadır; değeri yaklaşık 2,4 milyar dolardır.
Para aklama yöntemi yine aynıdır: zincirler arası köprülerle zincir değiştirme, THORChain gibi hizmetlerle coin takası, karıştırıcılarla birçok kişinin coinlerini birleştirip dağıtırma ve nihayetinde borsa dışı ticaret.
Bu sefer bazı aksaklıklar oldu. THORChain, Ethereum zinciri yeniden organizasyonu nedeniyle Binance saldırısından çalınan fonların para aklama sürecini yanlışlıkla geciktirdi. Bu yeniden organizasyon, 10 ETH yatıran bir kullanıcıya çift iade yapılması gibi bir hataya yol açtı ve bu da protokolün acil durdurulmasına neden oldu; böylece tüm kullanıcıların zincirler arası takas yapması geçici olarak engellendi—including Kuzey Koreli hacker gruplarıyla bağlantılı para aklamacılar.
Geçen sefer Bitget’ten çalınan fonlar THORChain üzerinden geçmişti ve THORChain bunları hiç dondurmamıştı; merkezi olmamak nedeniyle donduramayacaklarını söylemişti—ancak kendileri geçtiğimiz sefer hacklendiğinde aynı şeyi söylememişlerdi. THORChain servisine geri döndüğünde bu seferki Binance çalıntı fonları yine THORChain üzerinden geçerse, hangi bahaneyle bizi savuşturacakları belirsizdir.


