Binance Hırsızlığından Görülen Kripto Para Endüstrisinde Güvenlik Yanılgısı: Dondurma, Tazminat ve Merkezileşme
 Tapbit Wire
30 Ekim'de Pekin saatiyle sabahın erken saatlerinde Binance, bilgisayar korsanları tarafından saldırıya uğradı ve çeşitli blok zincirlerindeki birden fazla sıcak cüzdanından varlıklar ardışık olarak çekildi. Aynı gün Binance, bu güvenlik olayının toplam etkisinin yaklaşık 6,3 milyar ABD doları olduğunu doğruladı; bunun yaklaşık 3 milyar doları blok zincirinde donduruldu ve SAFU fonu ile şirketin kendi kaynaklarıyla tüm kayıpların tazmin edileceğini açıkladı.
Hırsızlık anındaki değerine göre bu, kripto para endüstrisinde kayıtlara geçen en büyük hırsızlıktır ve 2025 Bybit hırsızlığındaki tutardan yaklaşık dört kat fazladır. Haberlerin ardından Bitcoin geçici olarak 77.000 ABD dolarının altına düştü ve BNB neredeyse %10 geriledi.
Dondurulan 3 milyar doların yanı sıra kalan varlıklar nereye gitti? Binance, bu saldırının karmaşık bir saldırı olduğunu belirtti; saldırganlar borsanın imza sistemini nasıl manipüle ederek kendi amaçlarına kullandı? Tam tazminat vaadi maliyet açısından ne anlama geliyor?
1. 50 Önceden İmzalanmış Yetkilendirme, Binance'in Temel Sıcak Cüzdanını Boşaltmak İçin 3 Dakika 24 Saniye
Saldırı gecesindeki fon akışı süreci, ChainCatcher'ın 'Binance'in 5,6 Milyar Dolarlık Hırsızlığını Detaylı İnceleme: He Yi Tüm Kayıpların Tazmin Edileceğini Bildirdi' başlıklı yazısında özetlendi. Daha sonra çeşitli tarafların blok zinciri analizleri saldırıyla ilgili ek ayrıntılar ortaya çıkardı.
Cobo'nun kurucu ortağı Shen Yu'nun analizine göre saldırganlar, 64 tokenı kapsayan bir aktarım listesi önceden hazırlamış ve bir test cüzdanı ile iki kez pratik yapmışlar; son pratik, gerçek saldırının yaklaşık üç buçuk saat önce gerçekleşmiş. Slow Mist kurucusu Yu Xian, saldırganların işlemlerinin biraz kaba olduğunu ancak harekete geçmeden önce yeterli provayı yaptıklarını belirtti.
TRM Labs verilerine göre ilk aktarımlar, ana Ethereum aktarımlarından yaklaşık 20 dakika önce, saat 04:05'te XRP Ledger üzerinde beş cüzdana yapıldı. Ardından Solana, Bitcoin, Tron ve diğer blok zincirlerindeki cüzdanlardan da ardışık aktarımlar gerçekleşti; toplamda on blok zinciri etkilendi.
Ethereum üzerinde Shen Yu ve güvenlik şirketi Blockaid'ın analizlerine göre saldırganlar, saat 04:20'de Binance'in Binance 14 sıcak cüzdanını hedef alan 50 yetkilendirme içeren bir işlem yayınladı.
EIP-7702 mekanizmasını kullanarak sıradan cüzdanlar, yetkilendirmeler imzalayarak yürütme haklarını bir akıllı sözleşmeye devredebilir; ancak her yetkilendirme yalnızca o anda geçerli olan işlem dizisi numarası için geçerlidir.
Binance 14 sürekli kullanıcı çekimlerini işlediği için dizisi numarası sürekli değişiyordu. Saldırganlar, 50 ardışık dizisi numarası imzasını önceden hazırlamıştı; bunlardan biri isabet etti ve 3 dakika 24 saniye sonra cüzdan varlıkları tek seferde aktarıldı.
Bundan sonra yetki devri geçerli kaldı; yeni fonlar cüzdana girdikçe tekrar süpürüldü. TRM Labs'ın kaydettiği son aktarım saat 07:56'da gerçekleşti. Varlıklar Binance cüzdanından ayrılırken dondurma ile aktarma arasında bir yarış da başladı.
2. Yaklaşık 3 Milyar Dolar Donduruldu, 18.000 BTC Hâlâ Saldırganların Elinde
Stabilcoin ihracatçıları ilk harekete geçenler oldu. Ana aktarım gerçekleştikten 37 dakika sonra Tether, ana alıcı cüzdanda 970 milyon ABD doları değerinde USDT'yi dondurdu. Tether CEO'su Paolo Ardoino daha sonra bu olayla ilişkili 1,56 milyar ABD doları değerinde USDT'nin dondurulduğunu açıkladı.
Circle CEO'su Jeremy Allaire, Circle'ın 800 milyon ABD doları değerinde USDC'yi dondurduğunu duyurdu. Ripple 40,54 milyon RLUSD'yi ve World Liberty Financial da ilgili USD1'i dondurdu.
Blok zinciri istatistiklerine göre Ethereum üzerinden aktarılan yaklaşık 3,75 milyar dolarlık varlığın yaklaşık 2,4 milyarı donduruldu; Tron üzerinden aktarılan yaklaşık 630 milyon dolarlık varlığın ise yaklaşık 380 milyonu donduruldu.
Saldırganlar bunu açıkça öngörmüştü. Shen Yu, saldırının sırasında saldırganların bazı USDT ve diğer dondurulabilir varlıkları, ihracatçıların dondurmasını önlemek için ETH'e dönüştürdüklerini belirtti. TRM Labs verilerine göre saldırganlar, pazarlamacılarla %10'un üzerinde indirimle yaklaşık 325 milyon ABD doları değerinde USDT satıp yaklaşık 122.000 ETH elde etti.
Zincirüstü analiz platformu Lookonchain, saldırganların UNI, ENA ve PEPE dahil yedi token'ı sattığını ve toplamda yaklaşık 70.000 ETH kazandığını izledi. Zincirüstü analist Yu Jin, bu piyasada tek kazananın hacker olduğunu depresif bir şekilde ifade etti.
Arkham istatistiklerine göre, ihracatçılar yaklaşık 2,8 milyar ABD doları tutarında varlığı dondurdu; buna karşılık saldırganların hâlâ aktarabildiği varlıkların değeri yaklaşık 2,9 milyar ABD doları seviyesinde olup, bunların çoğu 10 adrese dağılmış 496.000 ETH ile hareketsiz kalan 19 adrese yayılmış 18.270,2 BTC'den oluşuyor (son hareket saat: 04:48).
ETH aktarımları başladı; zincirüstü izleme platformu Onchain Lens’e göre saldırganlar, 30’un öğleden sonrası saatlerinde 17.000’den fazla ETH’ı yeni bir adrese aktardı.
Saldırganların kimliğiyle ilgili olarak TRM Labs, onları yüksek güven düzeyiyle Kuzey Koreli hacker grubu TraderTraitor olarak tanımladı; FBI, bu grubun daha önce Bybit olayının zekâsı olduğunu açıklamıştı.
Zincirüstü dedektif ZachXBT, saldırganların muhtemelen Kuzey Koreli Lazarus Grubu olduğunu belirtti ve Eylül ayındaki Binance ile Bitget soygunlarından gelen fonların THORChain üzerinden aynı adrese aktarıldığını ve karıştırıldığını tespit etti.
Slow Mist kurucusu Yu Xian da, Binance soygunundan gelen fonların 2025 başı Phemex soygunuyla ilişkili hacker adresiyle bağlantılı olduğunu, bu soygunun da Kuzey Koreli hackerlar tarafından gerçekleştirildiğini açıkladı.
Ancak TRM Labs, bu kez saldırganların fonları aktarmak için çoğunlukla piyasa yapıcı borsaları ve kredilendirme protokollerini kullandığını, Bybit olayında yaygın olarak kullanılan çapraz zincir köprülerinden farklı olarak hareket ettiğini vurguladı.
3. Binance Tam Tazminat Vaadi Verdi, Soruşturma Devam Ediyor
Anormal aktarımlar tespit edildikten sonra Binance, potansiyel güvenlik sorunlarıyla ilgili raporları fark ettiğini ancak kullanıcı fonlarının etkilenip etkilenmediğini henüz doğrulayamadığını duyurdu.
Yaklaşık saat 05:52’de Binance, bazı kullanıcı çekim işlemlerinin teknik hatalar nedeniyle engellendiğini açıkladı.
Yaklaşık 20 dakika sonra yapılan resmi duyuruda, güvenlik sorunları tamamen çözüldükten sonra çekim işlemlerinin yeniden başlayacağı bildirildi ve ardından Binance Alpha ticareti askıya alındı.
Yaklaşık saat 08:00’de Binance ortak kurucusu He Yi, Binance’in tüm çalınan kayıpları üstleneceğini açıkladı.
Yaklaşık saat 08:30’da Binance, tüm yatırımların ve çekimlerin geçici olarak durdurulduğunu duyurdu.
Saat 10:23’te Binance, ön soruşturma sonuçlarını yayınladı ve olayın muhtemelen bir DevOps mühendisinin bilgisayarının ele geçirilmesiyle başladığını, saldırganın bu sayede bir servis kapsayıcısına erişip yetkisiz çekim işlemlerini gönderdiğini belirtti. Şu ana kadar cüzdan özel anahtarlarının sızdırıldığına dair hiçbir kanıt bulunmadı.
Soruşturma ilerledikçe, saat 12:36’da Binance, yatırımların normal şekilde devam ettiğini ve güvenlik güncellemeleri tamamlandıktan sonra çekimlerin 48 saat içinde yeniden başlatılacağını açıkladı; bu, olayın çok faktörlü olduğunu ve ele geçirilen bilgisayarın giriş noktasını oluşturduğunu gösteriyor.
Saat 16:56’da Binance, daha fazla giriş noktası tespit edildiğini ve bu saldırının karmaşık bir yapıya sahip olduğunu duyurdu.
Binance’in Çince topluluk yöneticisi sisi, çalışanın bilgisayarının ele geçirilmesinin yalnızca saldırının başlangıç noktası olduğunu açıkladı; ayrıca belirli bir mühendisin tek bir tıklamayla fon aktarımı yapabileceği gibi bir durum söz konusu değildir. Ortak CEO Richard Teng, soruşturmanın herhangi bir bireyi suçlamadığını ifade etti.
Dikkat çekici bir ayrıntı: Olaydan üç gün önce Binance, güvenlik ekibinin geçen hafta Kuzey Kore’ye bağlı çok sayıda saldırıyı tespit edip engellediğini duyurmuştu; ayrıca Kuzey Koreli hackerların sahte iş görüşmeleri ve kod testleriyle hedefleri kötü amaçlı program çalıştırmaya ikna etmeye çalıştığını uyarmıştı.
Tazminatla ilgili olarak Binance, tüm kayıpları SAFU fonu ve şirketin kendi kaynaklarıyla karşılayacağını duyurdu ve tamir işlemleri tamamlandığında güncellenmiş rezerv kanıtı yayımlanacağını açıkladı. CZ, kayıpların yaklaşık 6 milyar ABD doları olduğunu, bunun 3 milyar dolarının dondurulduğunu, SAFU fonunun yaklaşık 1 milyar dolar olduğunu ve kalan açık kısmın yaklaşık 2 milyar dolar olduğunu belirtti.
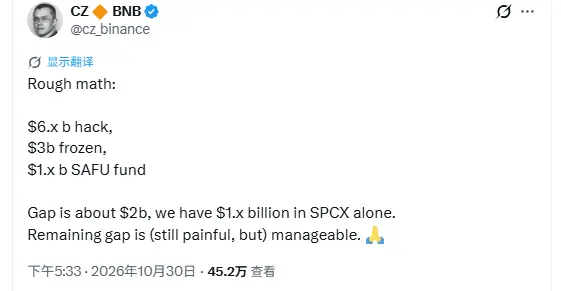
Binance'in Musk'ın Twitter'ı satın alması sırasında 500 milyon dolar yatırım yaptığını ve bunun sonucunda elde edilen SPCX hisselerinin şu anki değeri 1 milyar dolardan fazla olduğunu, bu durumun kalan açığı büyük ölçüde kapatabileceğini, geri kalan kısmın ise acı verici olsa da yönetilebilir olduğunu belirtti.
He Yi daha sonra şirketin yıllık gelirinin kayıpları karşılamak için yeterli olduğunu ve şu anda SpaceX hisselerini satmaya gerek olmadığını açıkladı.
Daha önce kripto blogcu Crypto Brave, Forbes ve diğer kaynakların tahminlerine dayanarak Binance'in yıllık gelirinin 16-17 milyar dolar arasında olduğunu varsaymış ve kayıpların bir yıldan kısa sürede telafi edilebileceğini öngörmüştü.
4. Çalınan BTC'nin satış baskısı oluşturması zor; çekim askıya alma etkisi daha büyük
Haber yayıldıktan sonra kripto piyasası genelinde düşüş yaşandı. Verilere göre saldırıdan bir saat sonra tüm ağda toplam 627,7 milyon dolarlık likidasyon gerçekleşti; bunun 606,6 milyon doları uzun pozisyonlara aitken, yalnızca Binance'de bu miktar 344,8 milyon dolardı.
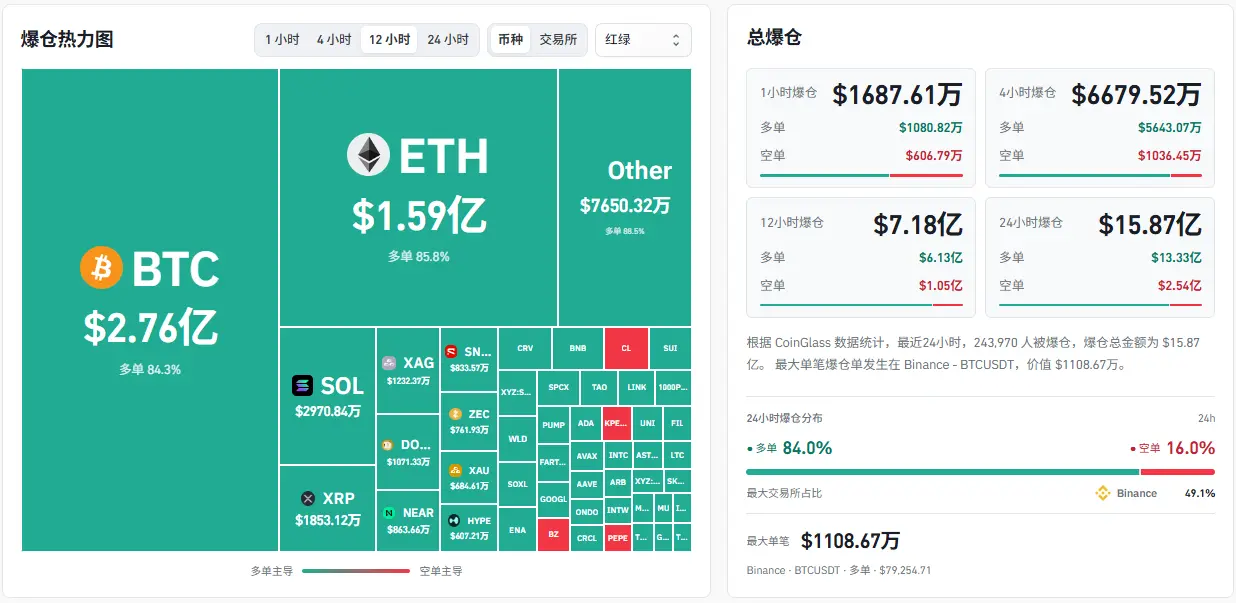
Hackerların elindeki 18.000 BTC, piyasa açısından doğrudan satış baskısı endişesi yaratıyor. Kripto analisti Benson Sun, bu BTC miktarının gerçek anlamda satış baskısı oluşturmasının kolay olmadığını belirtiyor. Bitcoin üzerinde Tornado Cash gibi likiditesi yüksek büyük bir karıştırıcı bulunmuyor ve ilgili adresler büyük borsalar ve zincirüstü analiz şirketleri tarafından işaretleniyor. Adresleri bölüp coinleri karıştırmak yıllar süren bir süreçtir; ardından hackerlar, coinleri indirimli olarak OTC işlemlerle satmak zorunda kalacaktır. Ona göre çalınan BTC görünüşte düşüş baskısı yaratıyor olsa da aslında gizli bir kilitlenmeye eşdeğerdir.
Kripto KOL Avustralyalı Lion da ChipMixer, Bitcoin Fog ve Samourai gibi Bitcoin karıştırma hizmetlerinin son yıllarda kapatıldığını ya da yargılantığını belirtti. Çoğu merkezî borsa da sıkı KYC uygulamalarına geçmiş ve fonları dondurmakta iş birliği yapmaktadır. 2016'da Bitfinex yaklaşık 120.000 BTC'ye hedef alınmıştı; ancak hacker sadece küçük bir kısmı yıkanabilmişti. Altı yıl sonra ABD emniyet güçleri yaklaşık 94.000 BTC'yi geri kazandı.
Kripto depolama şirketi Ballet'in kurucusu Bobby Lee, bu Bitcoinlerin geri kazanılmasının çok muhtemel olmadığını ifade etti. Binance için geri kazanım imkânsızdır; hacker için de satışı zordur. Bu nedenle bu BTC miktarı zincirde uzun süre pasif kalabilir.
ETH durumu farklıdır. Benson Sun, büyük miktarda ERC-20 token'ın ETH'e dönüştükten sonra Tornado Cash'e aktarıldığını ve bunun izlenmesini son derece zorlaştırdığını belirtti. Oluşabilecek gerçek piyasa baskısının birkaç milyar dolar seviyesinde olacağını tahmin ediyor.
Altcoinler aslında daha fazla düştü; Solana ve XRP gibi tokenlar genelde Bitcoin ve Ethereum'dan daha büyük oranlarda değer kaybetti. KOL Seven Research, bunun doğrudan çekim askıya alınmasına bağlı olduğunu düşünüyor. Endüstrideki çoğu market maker ve kantitatif kurum, ana marjinal hesaplarını Binance'de tutar; birçok kurum da çapraz borsa arbitrajı veya hedge işlemi yapar. Binance çekimleri askıya aldığında, fon zincirleri anında tıkanır. Piyasa dalgalanmaya devam ettikçe, diğer platformlarda marjini tamamlamak için Binance'den fon çekemezler ve yalnızca diğer borsalarda ve zincirde pozisyonlarını likide ederek nakit sağlamak zorunda kalırlar.
Seven Research ayrıca, ikinci ve üçüncü sınıf borsaların, varlık yönetim platformlarının ve proje hazinelerinin fonlarının çoğunun aslında Binance'ın kurumsal hesaplarında toplandığını belirtti. Eğer çekim askısı uzun sürerse, bu platformlar bir banka panik durumuyla karşılaşabilir.
Bazı kurumlar zaten harekete geçti. ChainUp Investment'in Baş Yatırım Yöneticisi Amanda He, Reuters'a yaptığı açıklamada Binance'deki tüm pozisyonlarını sattıklarını, önce aktarılabilenleri transfer ettiklerini, aktarılamayanları ise istikrarlı coinlere (stablecoin) dönüştürerek sattıklarını söyledi.
Piyasa beklentileriyle ilgili olarak kripto tüccarı Bonk Guy, piyasının tehlikeden kurtulmadığını düşünüyor. Geçen yıl 11 Ekim'de yaşanan büyük ölçekli likidasyonu hatırlattı; o zaman birçok kişi dip seviyesinin hemen geleceğini düşünmüştü ama piyasa uzun süre yatay seyretmişti. Bu nedenle dip avcılığına dikkat etmeyi ve ikinci bir düşüşe karşı önlem almayı öneriyor.
Yatırımcılar ayrıca kripto piyasasında para kazanmanın giderek zorlaştığını ve parayı güvenli tutmanın daha da zorlaştığını yakındılar.
V. Özel anahtar güvende, ancak imzalama süreci ihlal edildi
Fiyat dalgalanmalarının ötesinde, bu olayı endüstriye daha çok farkındalık kazandıran şey, ortaya çıkarttığı güvenlik sorunlarıdır.
Binance, özel anahtar sızıntısı tespit edilmediğini ve saldırganın özel anahtara ihtiyaç duymadığını iddia ediyor. TRM Labs, varlıkların aktarıldığı cüzdanların on farklı blokzincirde dağıldığını, farklı anahtar türleri ve imzalama şemalarına sahip olduklarını, ancak hepsinin saldırgan için geçerli imzalar ürettiğini ve bunun yaklaşık yarım saat içinde gerçekleştiğini belirtti.
En olası açıklama, saldırganın Binance'in sıcak cüzdan imzalama sistemini istediği gibi kullanma yetkisini ele geçirmiş olmasıdır.
50 yetkilendirme toplu halde önceden imzalanmıştı; bu durum, bu erişimin bir süre sınırı olabileceğini ya da imzaların belirli bir sistem üzerinden talep edilmesi gerektiğini gösteriyor.
Güvenlik şirketi Blockaid'in CEO'su Ido Ben-Natan da bu olayın imzalama altyapısının ihlaliyle ilişkili olduğunu, ancak özel anahtarın kendisinin sızdırılmadığını düşünüyor. Shen Yu da temel sorunun imzalama sürecinde yattığını düşünüyor. Şu ana kadar herhangi bir sözleşme açıklığı tespit edilmedi; Binance tarafından özel anahtar sızıntısı mı yoksa imzalama sistemi istismarı mı olduğu henüz doğrulanmadı.
Ancak Slow Mist'in Baş Bilgi Güvenliği Müdürü 23pds, özel anahtar sızıntısı hipotezine daha fazla eğilim gösteriyor. Seven Research de saldırganın Binance bünyesindeki başka bir akıllı cüzdanı da boşaltabilmesinin, ana özel anahtarın saldırganın eline geçtiği anlamına gelebileceğini düşünüyor.
Sektör tartışmaları hızla savunma konusuna kaydı. OKX kurucusu Xu Mingxing, güvenliğin ticari bir rekabet alanı haline gelmemesi gerektiğini belirtti. Doğrulanmamış adreslere büyük miktarlı çekimler ve akıllı sözleşmelere izin veren işlemler için ek doğrulama ve güvenlik gecikmeleri önerdi; bu kısıtlamalar kriptografik imza katmanında uygulanmalı ki cüzdan yönetim sistemi bile ihlal edilse bypass edilemesin. Ayrıca şüpheli çalınan varlıkları gerektiğinde yasal yollarla hızlıca dondurmak amacıyla sektör iş birliği mekanizması kurulmasını istedi.
Gate kurucusu Han Lin, özel anahtarı MPC ile üç parçaya bölerek kullanıcının cihazında, Gate'te ve üçüncü taraf bir felaket kurtarma kurumunda tutan bir kasaba çözümü paylaştı. Varlık transferleri 48 saatlik bir gecikmeyle ayarlandı; bu süre içinde kullanıcılar işlemi her an dondurabilir.
Belirtmek gerekir ki bu olaydan birkaç saat önce Microsoft, sekiz Kuzey Koreli hacker grubunun yapay zeka (YZ) kullanım düzeylerini değerlendiren bir rapor yayınladı; bu gruplardan üçü günlük saldırı süreçlerine zaten YZ entegre etmiş. Ancak bu saldırının YZ ile gerçekleştirilip gerçekleştirilmediği henüz doğrulanmadı.
Donanım cüzdan şirketi OneKey'in kurucusu Yishi, Bybit ya da Binance'in özel anahtarlarının doğrudan çalınmadığını, saldırganın yalnızca işlem onay sürecini ihlal ettiğini düşünüyor; bu tür risk soğuk depolamada da mevcut.
Yishi, dünyanın en büyük Bitcoin ETF'si IBIT'i örnek verdi. CoinGlass tahminlerine göre IBIT şu anda yaklaşık 760.000 BTC tutuyor ve çoğunlukla Coinbase tarafından korunuyor. BlackRock, 2025 yılında Anchorage Digital'i ek bir depocu olarak eklemeyi planlıyor; ancak son çeyrek raporuna göre henüz aktarım planı yok. Coinbase'un açıkladığı 320 milyon dolarlık ticari suç sigortası tüm müşterileri arasında paylaşılıyor ve IBIT'in mevcut hacmine göre %1'den azını kapsıyor.
Büyük çalıntı gerçekleşirse ve varlıklar kurtarılamaz veya yeterli tazminat sağlanamazsa, kayıplar ETF sahipleri tarafından karşılanabilir. IBIT'in bu saldırının hedefi haline geldiği yönünde şüpheler var.
Bu arada fonlar IBIT'e akıyor. Huobi kurucusu Du Jun, yıllardır BTC yönettiği aile ofislerinin borsa hack'leri ve soğuk cüzdan tedarik zinciri güvenlik olayları yaşadıktan sonra hepsinin BTC'lerini IBIT'e dönüştürdüğünü, bazılarının ise doğrudan coin satıp fiziksel altın aldığını söyledi. Bazı kripto yatırımcıları, Bitcoin spotunu tutmanın daha güvenilir bir seçenek olduğunu düşünüyor.
VI. Donma yetkisi tartışmaları yeniden alevlendi; zincirüstü müdahale sınırları sorgulanıyor
Hem özel anahtar hem de süreç ihlal edilmiş olabileceği durumda, zincirüstü donma varlık geri kazanımında önemli bir araç haline geldi.
30. gün sabahı saat 08:19'da Arbitrum, güvenlik komitesinin Arbitrum One üzerindeki Binance saldırısıyla ilişkili bir adresten 74.559.805 ARB ve 8.425 ETH'yi yaklaşık 30 milyon dolar değerinde ara donmuş bir cüzdana aktardığını duyurdu.
Bu varlıklar yalnızca güvenlik komitesi tarafından veya Arbitrum DAO'nun yönetim oylamasıyla erişilebilir ve işlem yapılabilir.
Bazı analistler, güvenlik komitesinin aktarımı gerçekleştirmek için saldırganın adresi adına sistem sözleşmesini geçici olarak yükselttikten sonra orijinal uygulamayı geri yüklediğini, bunun için saldırganın imzasına gerek kalmadığını belirtti.
Arbitrum tüzüğüne göre, bu tür acil eylemler 12 üyeli komitenin en az 9 üyesinin onayını gerektirir. Bu yıl Nisan ayında Arbitrum, KelpDAO soygunu vakasında aynı yöntemle 30.766 ETH dondurmuştu; her iki durumda da Kuzey Kore'ye atfedilen fonlar hedef alınmıştı.
Zincirüstü analist Yu Jin, hackerın Arbitrum’un doğrudan cüzdanından para aktarabileceğini beklememiş olabileceğini şaka yollu belirtti. Donma eylemi kendisi de yeni bir tartışma başlattı.
Destekçiler, hackerın varlıklarının dondurulmasının haklı olduğunu düşünüyor. Kripto analisti yyy, merkeziyetsizliğin amacı gücün önüne geçmek ve halka hizmet etmek olduğunu belirtti. Eğer halka yardım etmek için merkezi araçlar kullanılıyorsa bu övülmeye değerdir ve hackerın varlıklarının dondurulması da buna dahildir.
Şüpheci görüşlerin odak noktası çoğunlukla güç sınırlarıdır. Kripto araştırmacısı CyberSatoshi, Ethereum ana ağındaki ETH'nin değişmez olduğunu, ancak Rollup'taki bakiyelerin 12 kişilik 9’lu çoklu imza ile yönetildiğini, L2 varlıklarının egemenliğinin çapraz zincir köprüsünü kontrol eden yönetici anahtarlarına bağlı olduğunu vurguladı. Bazı analistler ayrıca blokzincir yönetiminin sahibinin imzası olmadan varlıkları zorla aktarmak için ne zaman yetkiye sahip olması gerektiği sorusunu da gündeme getirdi; bu sınırların netleştirilmesi hâlâ gerekmektedir.
Donmadan sonra varlıkların kimin mülkü olduğuna dair soru da bir ikilem yaratıyor. KelpDAO davasında dondurulan ETH, başlangıçta etkilenen kullanıcıların tazmini için kullanılacakken, Mayıs başlarında Kuzey Kore'ye karşı terörle ilgili mahkeme kararları bulunan ve henüz tazmin edilmemiş bir alacak grubu, ABD mahkemesinde bu ETH'nin Kuzey Kore'nin mülkiyet hakkına tabi olduğunu iddia ederek tedbir kararı talep etti. 8 Mayıs'ta New York Güney Bölge Federal Mahkemesi, Arbitrum DAO’nun varlıkları Aave LLC’ye aktarması için oy vermesine izin verdi; ancak tedbir kararı varlıklarla birlikte devredildi ve temel anlaşmazlık konusunda mahkeme kararını erteledi.
Yayınlanma anı itibarıyla Binance çekimleri henüz yeniden başlatılmadı; resmi takvime göre 1 Kasım’da yeniden başlaması bekleniyor. Rezerv kanıtı ve teknik inceleme raporunun ne zaman yayınlanacağı, kalan BTC ve ETH’nin ne zaman harekete geçeceği ve yaklaşık 3 milyar dolarlık donmuş varlıkların nihai dağıtımının nasıl yapılacağı, gelecek gelişmelerle belirlenecek.


