Para çekimlerine başlandıktan sonra fonlar azalmadı, aksine arttı. Bitget bu durumu beş günde nasıl tersine çevirdi?
 Tapbit Wire
Orijinal yazar: WhiteRunner
Son yıllarda borsalarda büyük çaplı güvenlik olayları nadir değildir; saldırı giriş noktaları sıcak cüzdanlardan ve imza sistemlerinden iç izinlere ve üçüncü parti hizmetlere doğru genişlemiştir. Sistemler karmaşıklaştıkça korunması gereken sınırlar da büyümektedir.
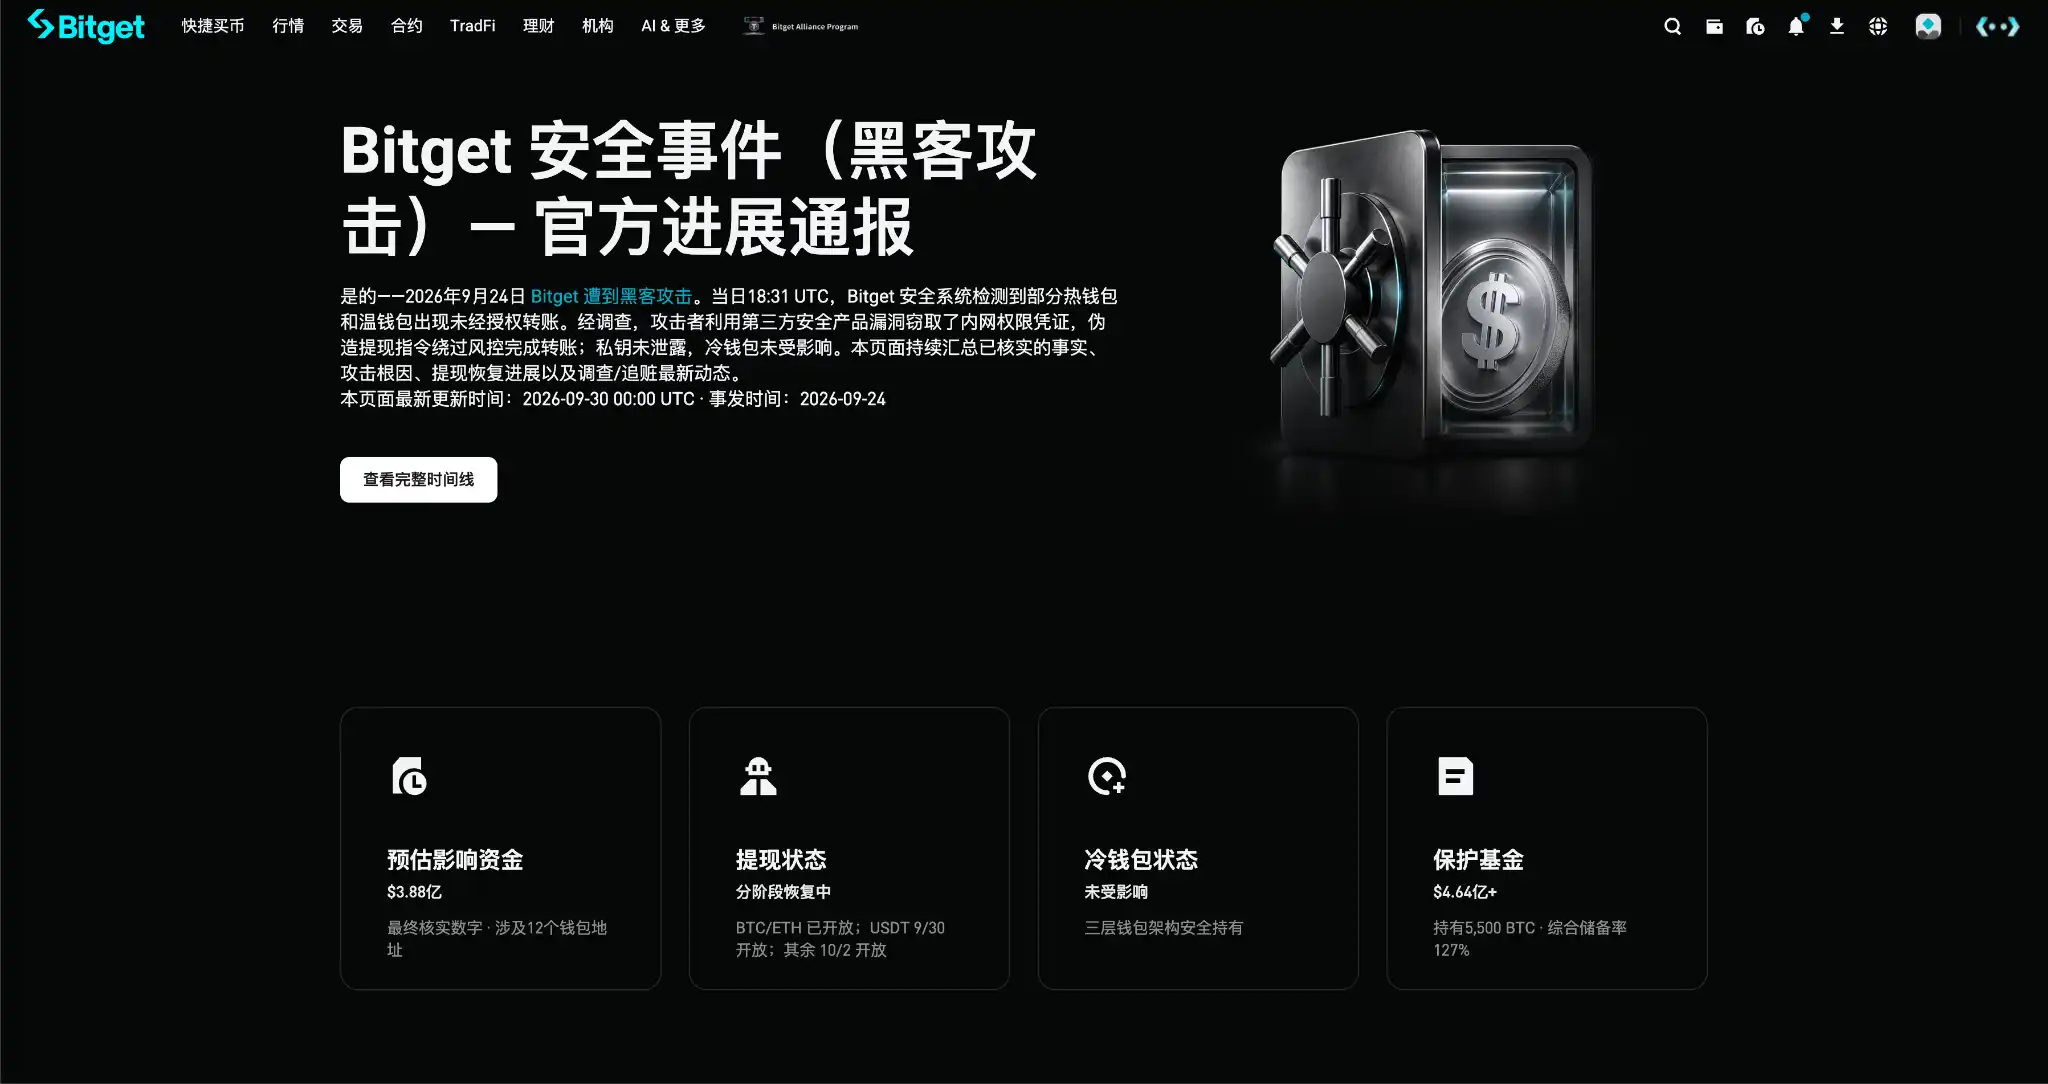
25 Eylül’de Bitget bir güvenlik olayına uğradı ve sonunda yaklaşık 388 milyon ABD Doları değerinde varlığın etkilendiği doğrulandı. CEO Gracy Chen daha sonra canlı yayın sırasında bu olayın platformun sekiz yıllık operasyon süresince yaşadığı ilk böyle güvenlik olayı olduğunu açıkladı. SlowMist tarafından yayımlanan soruşturma sonuçlarına göre, tespit edilen en erken kötü amaçlı faaliyet, bir üçüncü parti güvenlik ürününün düğümünde bulunan sıfır-gün (zero-day) bir güvenlik açığıyla ilgiliydi. Hem Mandiant hem de SlowMist’in soruşturması, saldırının üçüncü parti güvenlik altyapısının ele geçirilmesiyle başladığını ve bunun sonucunda Bitget’in cüzdan ortamına ulaşıldığını göstermektedir.
Olay sonrasında Bitget, kayıpların Kullanıcı Koruma Fonu ile karşılanacağını duyurdu. Olay anında, 2022 yılında kurulan bu fon 5.500 BTC’ye sahipti ve değeri 464 milyon dolardan fazlaydı. Gracy, fonun kullanılmasından sonra bir hafta içinde 300 milyon dolara tamamlanacağını ve 2022’de kurulduğunda belirlenen temel seviyeye geri döneceğini taahhüt etti. Bu taahhüt 30 Eylül’de zamanında yerine getirildi.
Para çekimleri ayrıca önceden duyurulan takvime göre yeniden başlatıldı. 28 Eylül saat 16:00’da BTC ilk olarak para çekimine açıldı. 29’unda ETH para çekimleri yeniden başladıktan sonra ilgili sıcak cüzdanlar hızla net çıkıştan net girişe geçti ve kısa süre içinde bakiye, para çekimlerinin açılmasından önceki başlangıç seviyesini bile biraz aştı; bu da kullanıcı güveninin geri döndüğünü gösteriyor. Yayınlanma anına kadar tüm kripto paralar için para çekimi yeniden başlatıldı.
Yaklaşık 400 milyon dolarlık bir çalınmadan para çekimlerinin yeniden başlamasına ve fonların geri akışına kadar yalnızca birkaç gün geçti. Hackerlar özel anahtar sızıntısı olmadan varlıkları nasıl aktardı? Dört yıl önce hazırlanmış bir koruma fonu gerçekten nasıl devreye girdi? Ve Bitget’in bu olayı tersine çevirmesini sağlayan neydi?
1. Hackerlar bir üçüncü parti güvenlik ürününü ele geçirmek için sıfır-gün bir güvenlik açığı kullandı
Bu saldırının özellikle dikkat çekici bir yönü, Bitget’in özel anahtarının sızdırılmamış olması, soğuk cüzdanının ele geçirilmemiş olması ve akıllı sözleşme zafiyeti olmamasıdır. Hackerların bulduğu kırılma noktası, platform tarafından kullanılan bir üçüncü parti güvenlik ürünüydü.
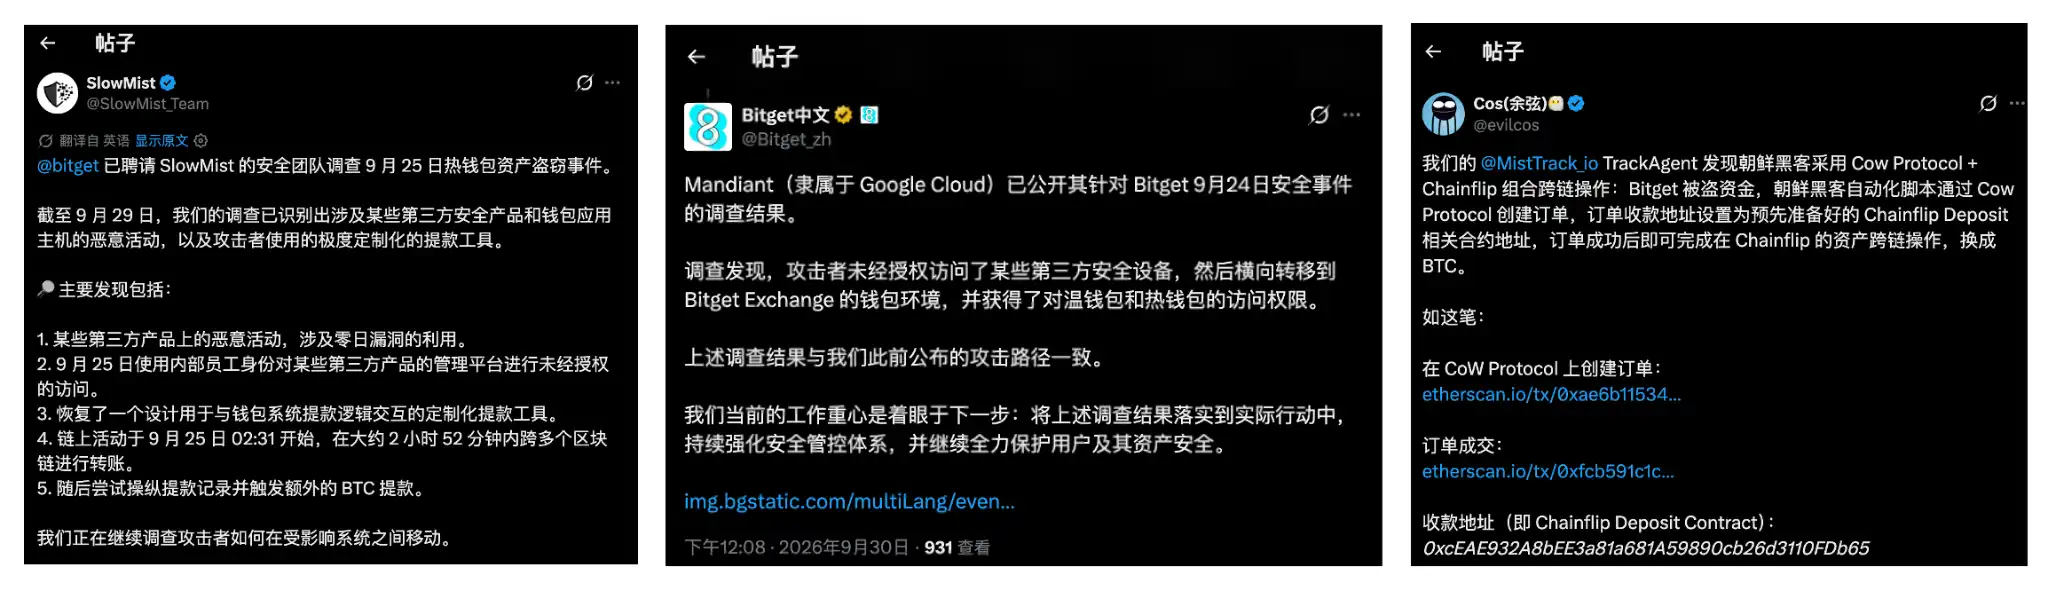
Bitget’in şu ana kadar açıkladığı soruşturma sonuçlarına göre, 25 Eylül’de Pekin saatiyle saat 02:31 civarında zincir üzerinde ilk onaylanmış küçük transferler görüldü; ardından daha büyük çaplı varlık transferleri başladı.
The Block ile yapılan bir röportajda Gracy, saldırganın 02:58 ile 04:09 arasında Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism ve Avalanche dahil olmak üzere çoklu ağlarda 17 büyük işlem gerçekleştirdiğini ifade etti. Daha sonraki istatistiklerin tamamlanmasıyla Bitget, olaydan yaklaşık 388 milyon dolarlık varlığın etkilendiğini resmen doğruladı.
03:05’te, ilk büyük transferden yaklaşık 7 dakika sonra Bitget’in karşılık kontrol sistemi önemli fon farklarını tespit etti ve platform genelinde para çekimi engeli tetiklendi; 03:14’te platform en yüksek düzey acil durum tepkisini devreye soktu. Özel anahtar sızıntısı henüz dışlanamadığı için cüzdan ekibi, varlıkları soğuk cüzdanlara taşıdı ve cüzdan para çekimi ile imzalama hizmetlerini durdurdu.
Daha sonra güvenlik ekibi olay kök nedenini doğruladı. Şu ana kadar açıklanan saldırı zincirine göre, hacker bir üçüncü parti güvenlik ürününde bilinmeyen bir sıfır-gün güvenlik açığını istismar etti.
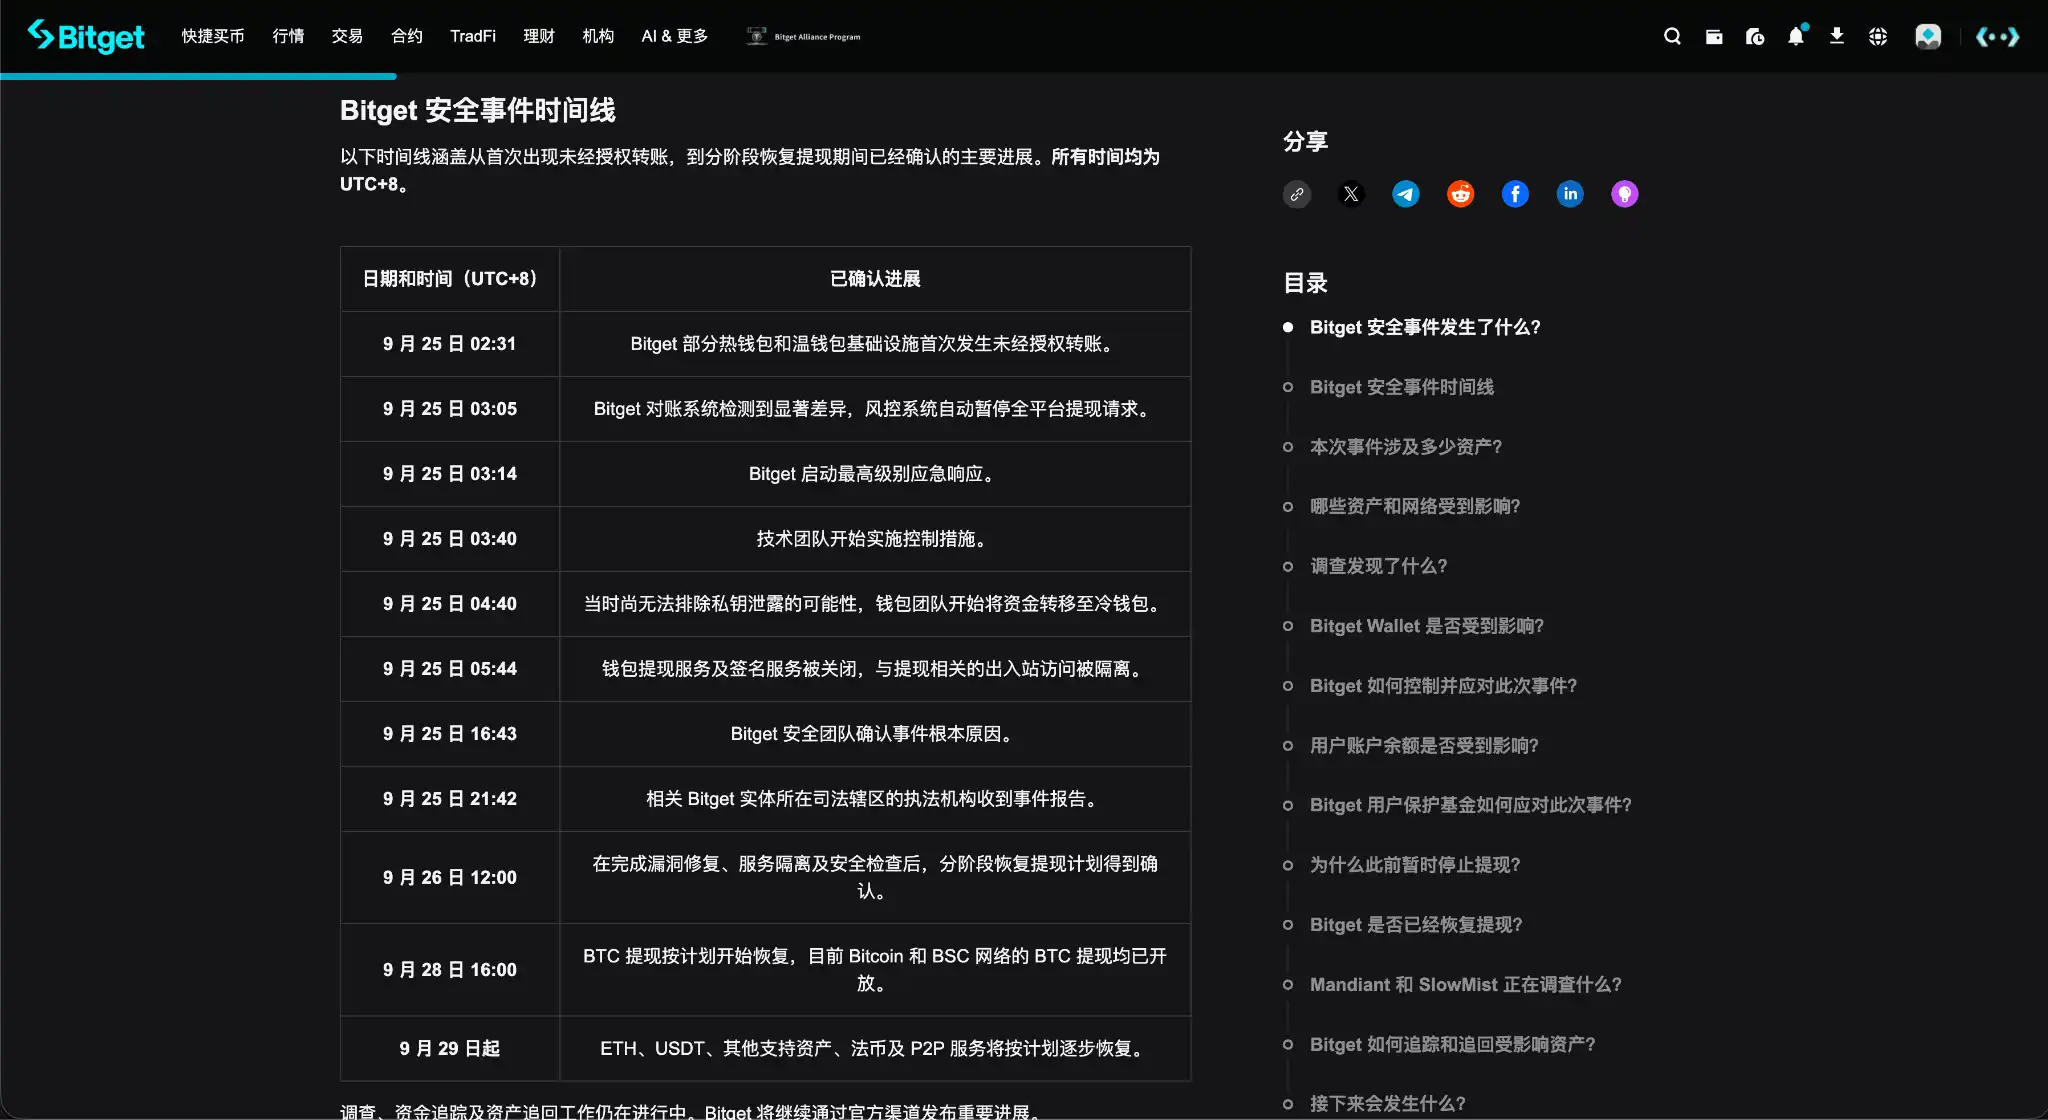
Sıfır-gün (zero-day) güvenlik açığı, üretici ve kullanıcılar tarafından daha önce bilinmeyen ve önceden dağıtılmış bir düzeltme yaması bulunmayan bir güvenlik zafiyetidir. Başka bir deyişle, bu daha önce bilinmeyen bir saldırı giriş noktasıdır. Sonrasında yaşananlar, bu yaklaşık 400 milyon dolarlık kaybı anlamak açısından kilit öneme sahiptir.
Bu açığı istismar ederek saldırgan, üçüncü parti güvenlik ürünündeki hatayı kullanarak iç ağ kimlik doğrulama izinlerini çaldı, cüzdan sistemine sahte para çekimi komutları gönderdi ve cüzdanı risk kontrollerini atlayacak şekilde abnormal transferler yapmaya ikna etti. Tüm süreç boyunca özel anahtarlar sızdırılmadı ve soğuk cüzdanlar etkilenmedi.
Gracy daha sonra saldırganın işlemi tamamladıktan sonra bazı ilgili izleri sildiğini ve bu durumun soruşturma ile saldırının yeniden oluşturulmasını zorlaştırdığını da açıkladı.
Bitget daha sonra etkilenen üçüncü parti işlevlerini devre dışı bıraktı, iç kimlik doğrulamalarını yeniden yayınladı, yüksek hassasiyetli izinleri iptal edip yeniden segmentledi ve aynı zamanda para çekimleri için bağımsız doğrulama eklendi. Mandiant ve SlowMist, bağımsız adli inceleme ve fon takibi çalışmalarına devam etmektedir.
Bu olayın sektör için bıraktığı doğrudan uyarı, bir borsanın güvenlik sınırının artık yalnızca özel anahtarlar ve soğuk cüzdanlar olmadığıdır. Güvenlik yazılımı, cüzdan altyapısı ve çekirdek sistemlere erişebilen diğer üçüncü parti hizmetler de kendi başlarına saldırı giriş noktaları haline gelebilir.
II. Koruma fonu kullanılmaya başlandı, para çekimleri zaman çizelgesine göre yeniden başladı
Olay sonrası bir borsayı gerçekten sınaması gereken şey, kayıpların kim tarafından karşılanacağı ve yönetimin kullanıcıları nasıl karşılayıp sakinleştireceğidir.
Bitget, koruma fonunu kullanan ilk borsadır.
Bu fon 2022 yılında kurulmuş ve uzun süredir 300 milyon ABD Doları temel seviyesini korumuştur. Olay anında fon, 5.500 BTC'ye sahipti; değeri 464 milyon ABD Doları'nın üzerindedir ve yaklaşık 388 milyon ABD Doları tutarındaki nihai onaylı kaybı karşılamak için yeterlidir.
Bitget daha sonra bu olayla ilgili mali etkilerin tamamının koruma fonu tarafından karşılanacağını ve kullanıcı hesap bakiyelerinin hiçbir şekilde etkilenmeyeceğini açıkladı.
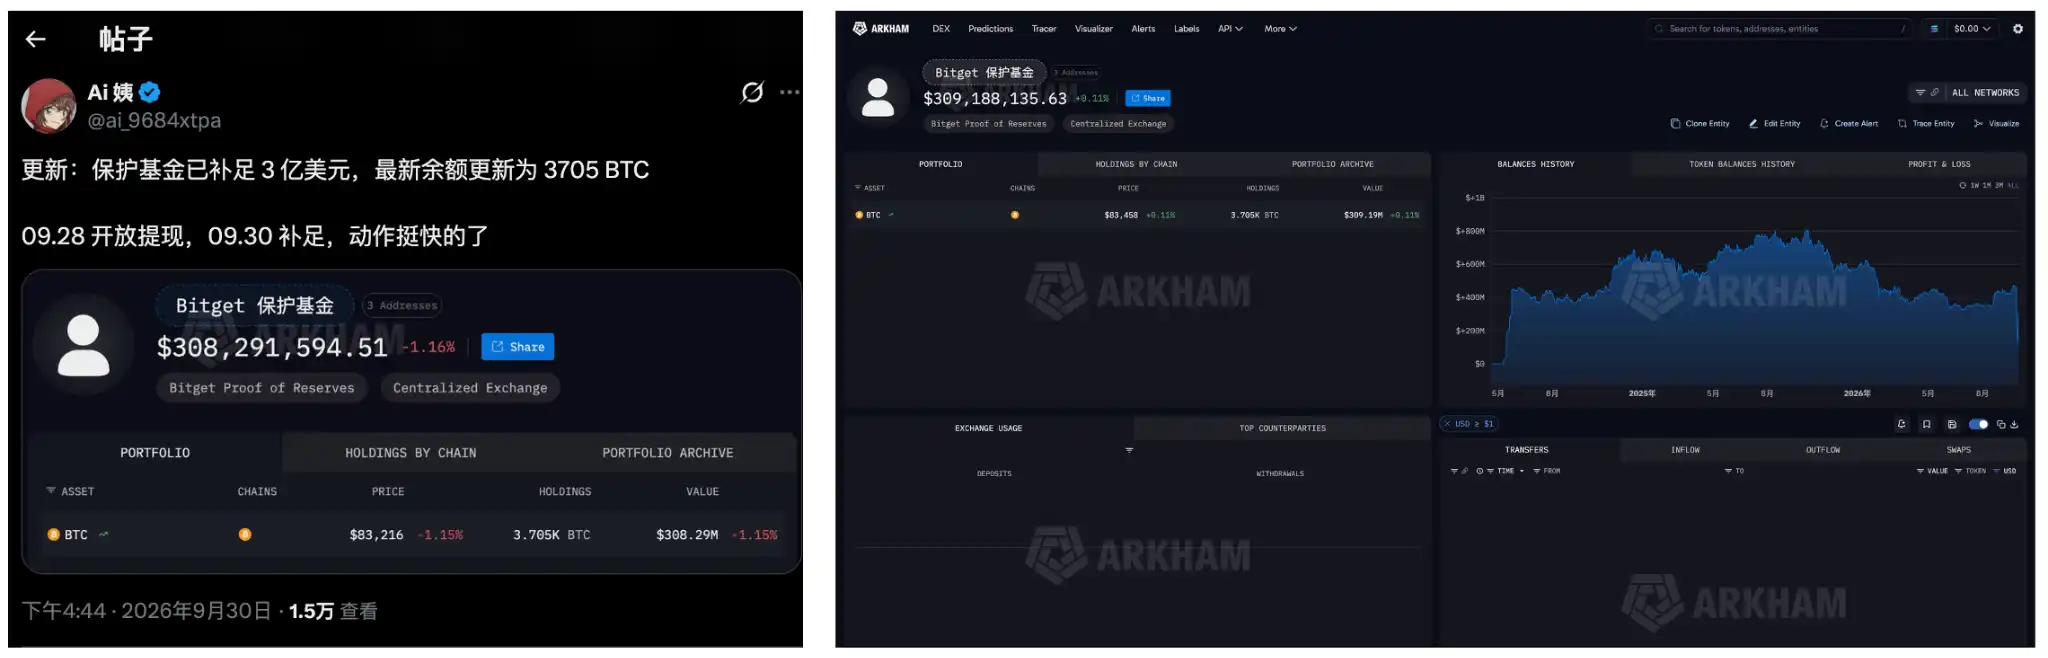
BTC para çekimleri 28 Eylül'de yeniden başlamadan önce, zincirüstü veriler zaten koruma fonunun sıcak cüzdanlara varlık aktarmaya başladığını gösteriyordu. Zincirüstü analist Aunt Ai, başlangıçta ilgili koruma fonu adresinden Bitget sıcak cüzdanına (Bitget Koruma Fonu zincirüstü izleme) 2.042,28 BTC aktarıldığını tespit etti.
Bu, Bitget’in bu olayı yönetimi açısından sektörün en çok örnek aldigi yönlerden biridir.
Bu koruma fonu, olay sonrası geçici olarak duyurulan bir tazminat planı değil, dört yıl önce kurulmuştur. Fonlar uzun vadeli olarak ayrılmıştır, cüzdan adresleri herkesçe doğrulanabilir ve net bir temel seviyesi vardır; gerçek bir olay gerçekleştiğinde fon fiilen devreye alınmış ve kullanımı sonrasında orijinal standartlara göre yeniden doldurulmuştur.
Koruma fonu, kayıpların kim tarafından karşılanacağı sorununu çözdü. Bu kez yaklaşık 400 milyon ABD Doları tutarındaki kayıp kullanıcıya yansıtılmadı. Gracy, Bitget’in koruma fonunu bir hafta içinde en az 300 milyon ABD Doları seviyesine yeniden dolduracağını açıkladı ve zincirüstü izleme sonuçlarına göre bu taahhüt zamanında yerine getirildi.
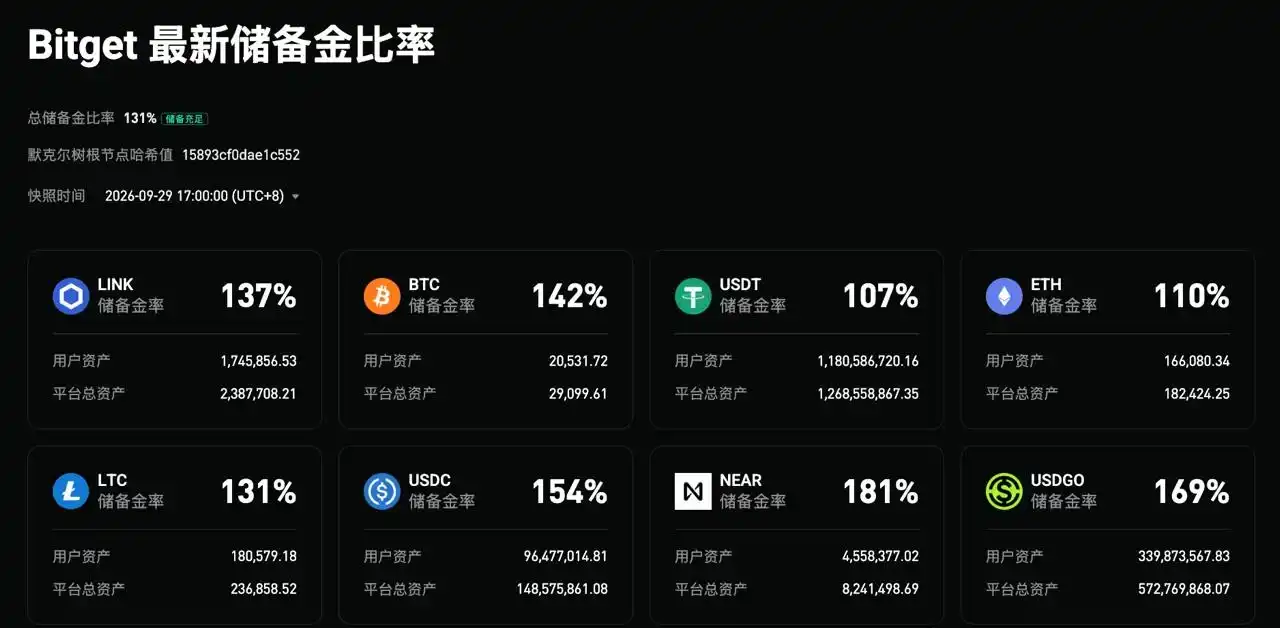
Bitget ayrıca 30 Eylül’de 47. Rezerv Kanıtı’nı (PoR) yayınladı; toplam rezerv oranı %131 olup 19 farklı varlığı kapsıyor. Bunlardan BTC, ETH, USDT ve USDC için rezerv oranları sırasıyla %142, %110, %107 ve %154’tür.
Fonların yanı sıra Bitget’in bu birkaç gün içindeki iletişim yaklaşımı da dikkat çekicidir.
Gracy, topluluk için yapılan canlı yayında yaklaşık üç saat boyunca sürekli yanıt verdi; Xie Jiajin de sosyal medya ve topluluk aracılığıyla ilerlemeyi süreklilikle güncelledi. Üç saatlik canlı yayın kendisi değil, olayın en kaotik günlerinde yönetim düzeyinin sorulara cevap vermek için tutarlı bir şekilde ön planda yer alması daha önemlidir.
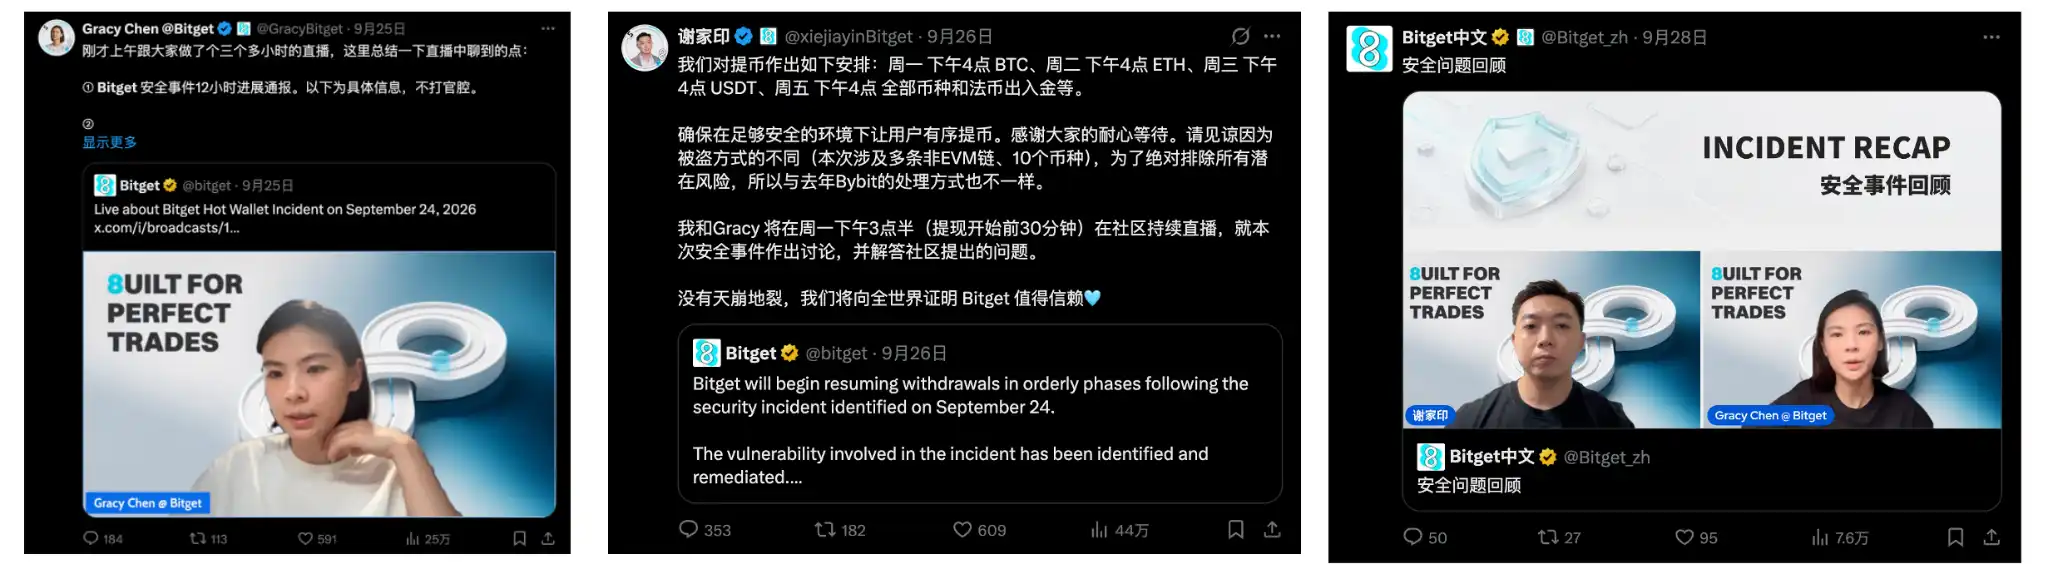
Ayrıca, birkaç temel açıklama temelde net bilgi veya bir sonraki adımlara ilişkin planlar sağlamıştır.
Kayıpların kim tarafından karşılanacağı sorusu hızla koruma fonu tarafından karşılanacağı şeklinde netleştirildi; etkilenen miktar 351,6 milyon ABD Doları’ndan 388 milyon ABD Doları’na yükseltildikten sonra rakamdaki değişikliğin nedeni açıklandı; saldırı giriş noktasının teyit edilmesi öncesinde saldırganın kimliği ve yöntemiyle ilgili acelecilik yapılmadı; araştırmada ilerleme kaydedildikten sonra üçüncü parti güvenlik ürünleri, sıfır-gün açığı, yüksek yetkili kimlik bilgileri ve sahte para çekim talimatları gibi ayrıntılar aşama aşama paylaşıldı.
Para çekimlerinin yeniden başlatılması konusunda da aynı yaklaşım benimsendi.
Bu olay, birden fazla para birimi ve ağ ile üçüncü parti yazılım ve iç izinleri içermekteydi; araştırma kapsamı tek bir cüzdana sınırlı değildi. Bitget tüm para çekimlerini birden fazla geri yüklemek yerine, ilgili cüzdanları, ağları ve risk dışlamalarını tek tek doğruladıktan sonra bunları grup grup açtı.
26 Eylül’de platform, belirli bir geri yükleme zaman çizelgesi duyurdu: BTC 28 Eylül’de, ETH ve ilgili ağlar 29 Eylül’de, USDT ve ilgili ağlar 30 Eylül’de, diğer tokenlar, fiat para birimleri ve C2C hizmetleri ise 2 Ekim’de geri yüklenecekti. Yayın tarihi itibarıyla tümü zamanında geri yüklendiği doğrulanmıştır.
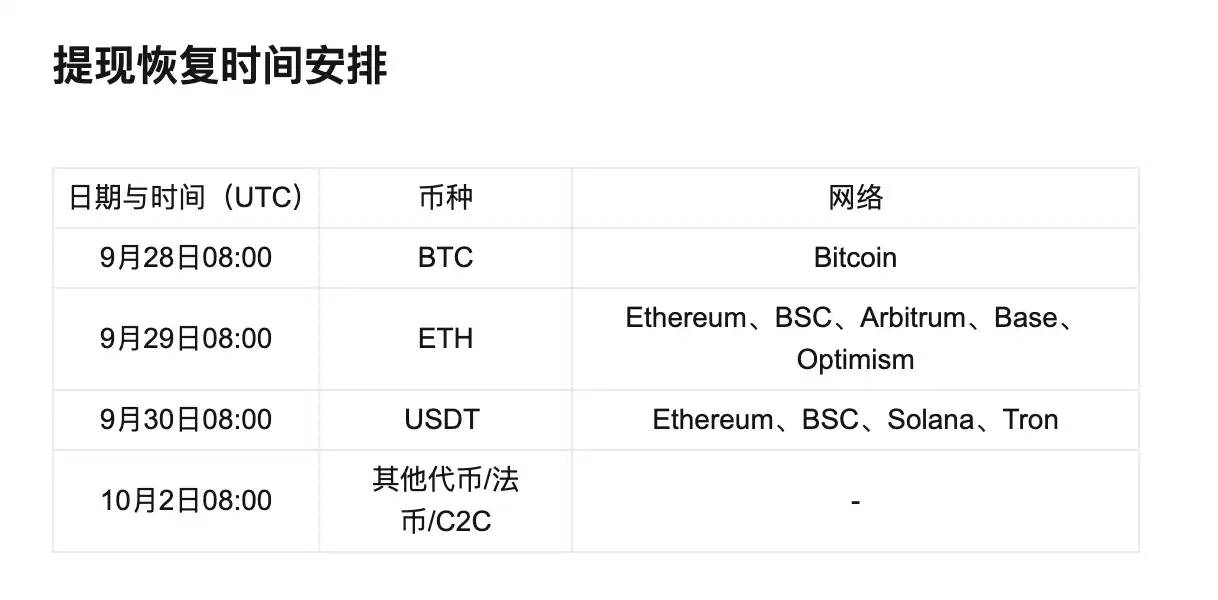
Bu olayın birden fazla para birimi, ağ, üçüncü parti yazılım ve iç izinleri içeren büyük ölçekli bir güvenlik olayı olduğunu göz önünde bulundurursak, belirli tarih ve saatlerle bir geri yükleme planı sunulması ve ardından bu planın adım adım uygulanması takdire şayandır.
Koruma fonu dört yıl önce hazırlanmış ve yalnızca gerçek bir olay gerçekleştiğinde devreye alınmıştır; yönetim sürekli olarak toplulukla etkileşim halinde kalmıştır; doğrulanmış bilgiler zamanında yayınlanmıştır, kesin olmayan bilgilerle ilgili acelecilik yapılmamıştır; kurtarma planı net bir zaman çizelgesi sağlamış ve bu çizelgeye uygun olarak uygulanmıştır.
Bu temiz ve kararlı eylemler, birçok kişinin Bitget’e daha olumlu bakmasını sağladı.
III. Olayda Dönüm Noktası Belirdi ve Fonlar Net Olarak Geri Akıyor
29 Eylül’de ETH çekimleri yeniden başladığında, zincir üzerinde hızla dikkat çekici bir değişim görüldü.
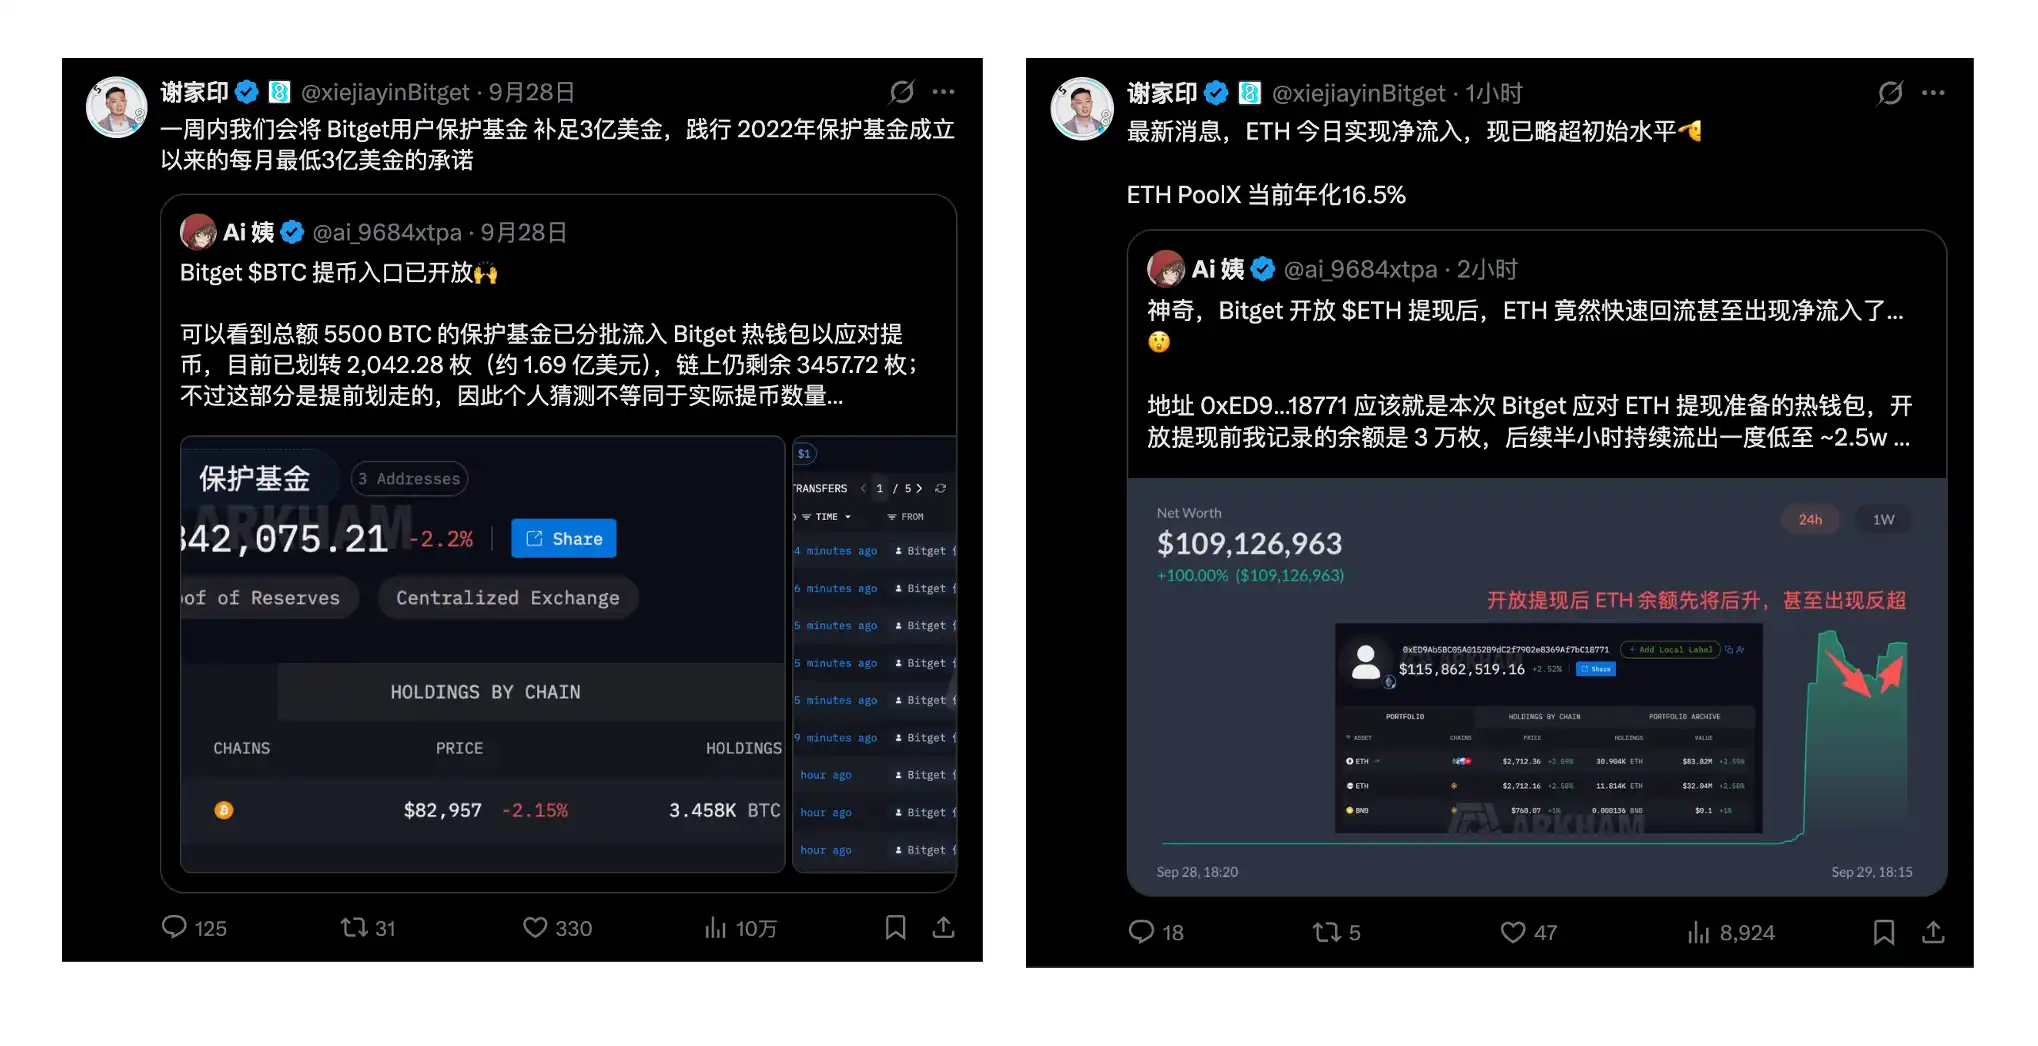
Zincir analisti Teyze Ai’nin izlemelerine göre, Bitget’in ETH çekimleri için hazırladığı ilgili sıcak cüzdanların bakiyeleri, çekimlerin açılmasından yarım saat sonra 30.000 ETH’in üzerine çıktı ve başlangıç değerini aştı.
Daha sonra Bitget tarafından yayımlanan verilere göre, çekimlerin yeniden başlatılmasının ilk saatinde yaklaşık 9.674 ETH girdi ve yaklaşık 9.023 ETH çıktı; net giriş yaklaşık 651 ETH oldu. 30 Eylül verileri ise platformun 24 saatlik fon girişi miktarının 231 milyon ABD Doları’na ulaştığını gösterdi; bu rakam bu yılın Ağustos ayında kaydedilen günlük ortalama giriş miktarı olan 245 milyon ABD Doları’na yakındı. Piyasa tarafından daha önce korkulan tek yönlü sermaye çıkışına rastlanmadı; bunun yerine piyasa güveninde bir toparlanma gözlemlendi.
Aynı zamanda kullanıcıların güvenini geri kazanmak amacıyla Bitget, birden fazla teşvik kampanyası başlatmaya başladı.
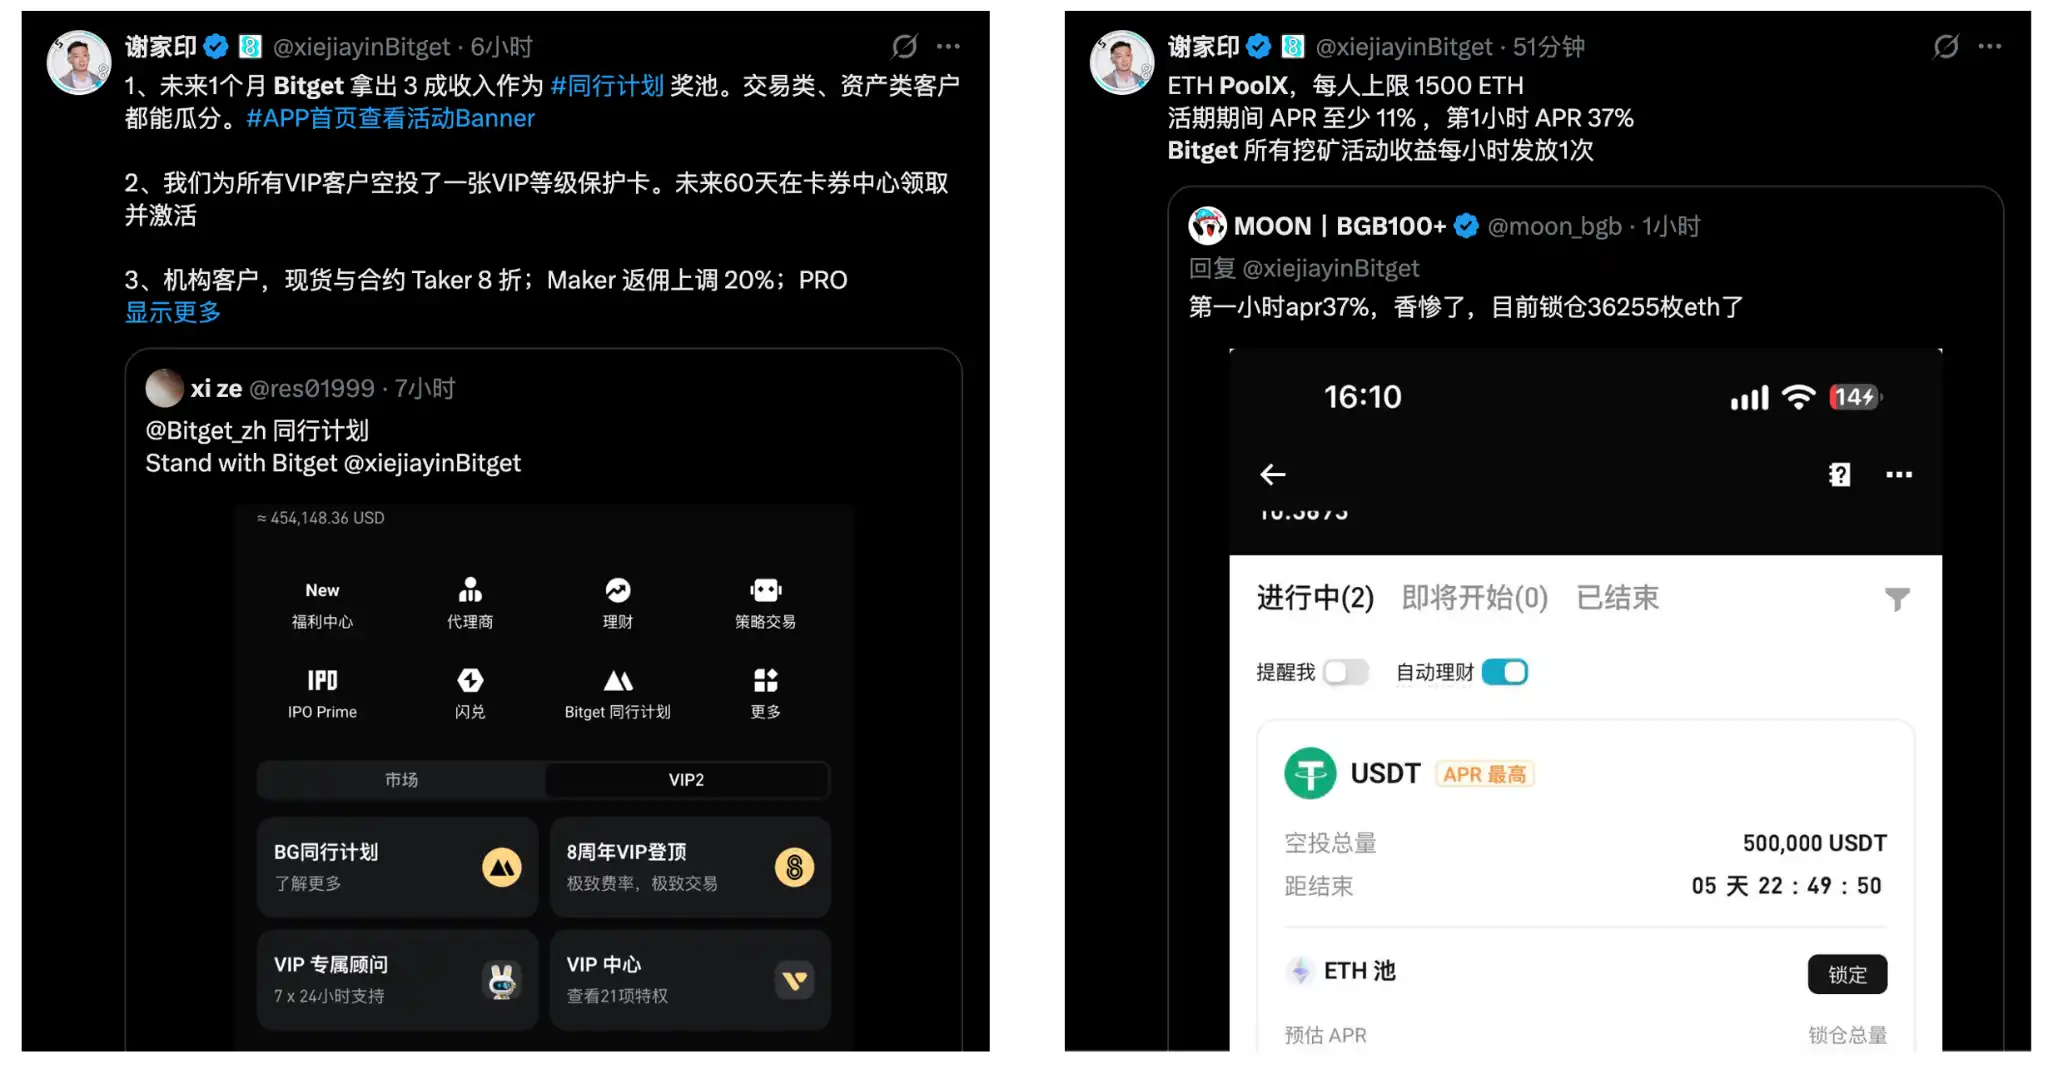
ETH PoolX, 500.000 USDT’lik ödül havuzu sundu. Kullanıcılar ETH’leri kilitleyerek dağıtıma katılabildi. Kampanyanın erken dönemlerinde web sayfasında gösterilen tahmini yıllık getiri oranı (APR) bir kez 37,11%’e ulaştı; ardından katılımcı fonlar arttıkça dinamik olarak düştü.
Daha sonra BTC PoolX başlatıldı; 100.000 BGB’lik ödül havuzu sunuldu ve kullanıcıların son 15 gündeki BTC varlıkları oranında ek bonuslar verildi.
Stabil para birimi alanında Bitget, USDT ve USDGO için esnek tasarruf kampanyalarını aynı anda başlattı; bu kampanyalarda her zaman yatırıp çekme imkânı sağlanıyor ve sınırlı süreli APR oranları sırasıyla %10 ve %12’ye ulaşıyor. “Akran Programı” kapsamında kampanya süresince uygun işlem ücret gelirlerinin %30’u kullanıcı ödül havuzuna aktarıldı; bu havuzun %60’ı işlem hacmine, %40’ı varlık hacmine göre dağıtıldı. 2 Ekim’de Bitget’in resmi verilerine göre ilk ödül dağıtımı tamamlandı; toplamda 763.543 kullanıcıya 1.907.455 USDT ödendi.
Bu kampanyaların arkasındaki amaç anlaşılabilir. Çekimlerin yeniden başlatılması, kullanıcıların “ayrılıp ayrılamayacağı” sorusunu çözdü; sonrasında başlatılan kampanyalar ise işlem yapmayı, varlık yönetimi yapmayı ve sermayeyi tutmayı yeniden başlatmakla ilgiliydi.
Birkaç gün içinde birçok kullanıcı fonlarıyla oy kullandı ve Bitget’e duyduğu güveni ile kampanyalara gösterdiği hevesi ortaya koydu.
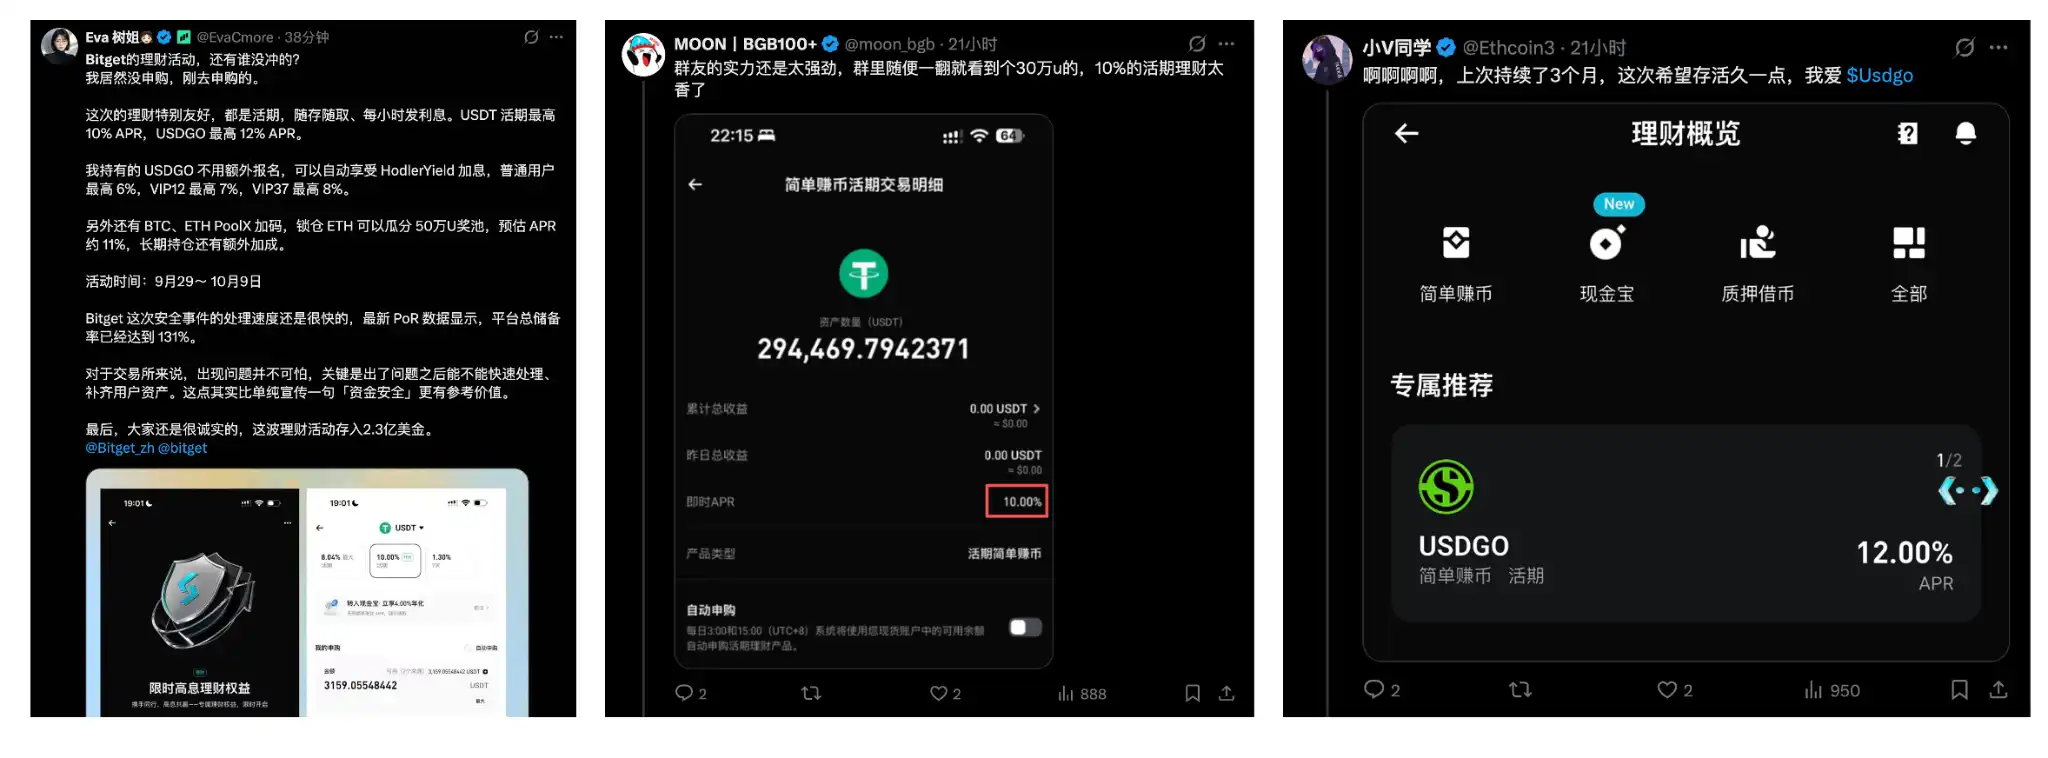
Birkaç gün önce piyasada en büyük endişe hâlâ “para ne zaman çekilir?” idi; çekimlerin yeniden başlamasıyla soru, “daha yüksek APR kazanmak için hangi kampanyaya katılmalı?” yönüne kaydı.
Olayda bir dönüm noktasının sinyali.
Bir borsa açısından kullanıcı güveninin geri kazanıldığının en doğrudan kanıtı, kullanıcıların serbestçe yatırıp çekebilme imkânı olduğunda paralarını orada tutmaya devam etmeleridir.
IV. Bir güvenlik olayının borsa sektörüne bıraktığı miras
Bitget’te yaşanan bu olaydan sonra neredeyse “sektörün yarısı”ndan destek alındı.
Bunlar arasında dikkat çeken en önemlisi Bybit’tir.
Şubat 2025’te Bybit yaklaşık 1,4 milyar ABD Doları değerinde bir güvenlik olayı yaşadı. Saldırı gerçekleşmeden yaklaşık 5 saat sonra Bitget, Bybit’e faizsiz, teminatsız ve belirli bir geri ödeme tarihine bağlı olmayan 40.000 ETH sağladı; bu miktar o dönemde 100 milyon ABD Doları’nın üzerindeydi. Bybit bu 40.000 ETH’yi üç gün içinde tamamen geri ödedi.
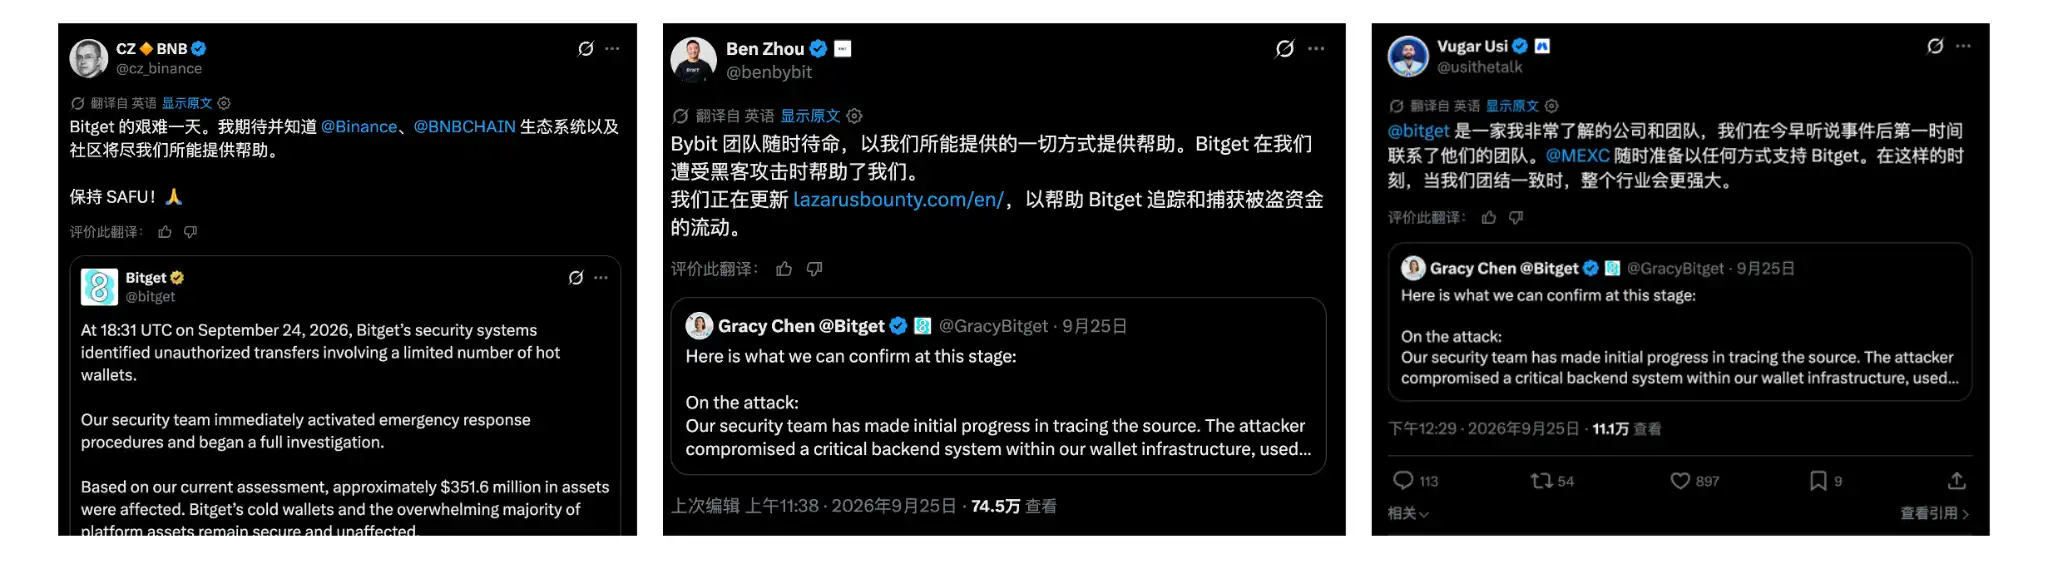
Bir yıldan fazla bir süre sonra iki tarafın pozisyonları tersine döndü. Bitget olayı sonrası Bybit CEO’su Ben Zhou, açıkça yardım etmeye hazır olduğunu duyurdu ve özellikle şöyle belirtti: “Hacker saldırısına uğradığımızda Bitget bize yardım etmişti.” Bybit ayrıca çalınan fonları takip etmek üzere LazarusBounty sistemine dahil etti.
İleriye adım atanlar yalnızca Bybit değildi. Olaydan sonra CZ açık destek verdi ve Binance güvenlik ekibi, tehdit istihbaratının paylaşılması, çalınan fonların takibi ve varlık geri kazanım desteği de dahil olmak üzere Bitget ile iş birliği yaptı; MEXC CEO’su Vugar Usi de destek ifade etmek amacıyla Bitget ile proaktif olarak iletişime geçti. Borsaların yanı sıra Mandiant ve SlowMist araştırma ve adli inceleme çalışmalarına katıldı; Circle ve Tether ise ilgili varlıkları dondurmaya yardımcı oldu.
Bu haberi görünce heyecanlandım.
Kripto sektörü her zaman rekabete açıktır: Borsalar kullanıcılar, likidite ve pazar payı için yarışır; ancak yüzlerce milyon dolarlık bir güvenlik krizi yaşandığında meslektaşlar yine de bir araya gelir.
Bitget’in sektörde gerçekten güven ve saygı kazanıp kazanmadığı, kriz anlarında en açık şekilde görülür.
Ancak bu olay ‘zor durumda dost tanınır’la sınırlı kalırsa önemi hafife alınmış olur.
Kripto sektörünün tek bir destek kurumu yoktur; ancak koruma fonları, meslektaş iş birliği, güvenlik kuruluşları ve zincirüstü izleme kendi risk yönetimi ağlarını oluşturuyor. Aynı zamanda sıcak cüzdanlar, imzalama sistemleri, üçüncü parti yazılımlar ve iç yetkiler gibi savunulması gereken sınırlar da giderek genişliyor: saldırılar daha karmaşık hâle geliyor ve sektör el ele vererek yanıt vermeli.
Koruma fonlarının kurulması, kamuya açık şeffaflığın sağlanması, taahhütlerin yerine getirilmesi ve sektör iş birliği artık krizlere yanıt vermek için mükemmel bir modeldir; Bitget bunu ciddi bir şekilde sergiledi.
Geçtiğimiz iki yılda kripto sektörü ‘kitlesel benimsenme’den bahsediyor: ETF’ler, stabilcoin’ler, RWA’lar ve tokenlaştırılmış menkul kıymetler geleneksel finans sermayesini çekiyor; ABD düzenleyici çerçevesi de yavaş yavaş şekilleniyor. Bu noktaya gelindiğinde sektörün kanıtlaması gereken artık yalnızca yenilik ve büyüme değil, aynı zamanda risk yönetimi yeteneğidir.
Bu kez Bitget, 400 milyon dolarla bir platformun kriz karşısında sorumluluk bilincini test etti. Bir kriz bir platformu sonlandırmaz ama hesap verebilme yeteneği onu yeniden tanımlayabilir.
Ana akım finansa doğru ilerleyen kripto sektörü için bu da geçmesi gereken bir sınavdır. Hiçbir finans sistemi ‘hiçbir şey yanlış olmaz’ varsayımıyla inşa edilemez. Gerçekten bir şey ters gittiğinde ödeme yapabilme, net açıklama yapabilme ve toparlanabilme yeteneği sorumluluğu ve temel çizgileri sınar.
Finans dünyasının kripto sektörünü nihai olarak nasıl değerlendireceği, kötü bir günde doğru nasıl yanıt verdiğiyle belirlenebilir.


