Взлом Bitget: Куда исчезли похищенные $387 млн?
 Tapbit Wire
Атакующий Bitget перевёл большую часть похищенных $387,5 млн в биткоины через межцепочные сервисы; публично заморожено лишь около $840 тыс. спустя пять дней после взлома 24 сентября.
Краткое содержание
Bitget сообщил, что злоумышленники похитили $387,5 млн из «горячих» и «тёплых» кошельков на разных блокчейнах в сентябре.
BlockSec оценивает, что спустя пять дней после начала взлома Bitget злоумышленники всё ещё контролировали около $342 млн.
Tether, Circle и NEAR Intents заморозили около $840 тыс., что составляет лишь 0,2 % похищенных средств.
THORChain обработал около $269 млн в проходящей стоимости, а биткоин стал основным активом для консолидации.
Подозревается Северная Корея, однако BlockSec отмечает, что текущие ончейн-данные не позволяют установить личность злоумышленника.
Согласно BlockSec, украденные средства прошли три основных пути: быстрый обмен активов, подлежащих заморозке эмитентами; консолидация стоимости с нескольких блокчейнов в биткоины; постепенная отправка BTC в транзакции CoinJoin.
Анализ основан на адресах из отслеживающей панели Bitget и снимке от 29 сентября; балансы и объёмы отмывания могут меняться по мере перемещения средств.
Вам также может быть интересно: Bitget возобновил вывод USDT после взлома на $387 млн
Как хакер Bitget переместил украденные средства?
Bitget сообщил, что взлом начался в 18:31 UTC 24 сентября несанкционированными переводами из части «горячих» и «тёплых» кошельков.
BlockSec выявил первые тестовые переводы на 0,84 ETH и 93 TRX; крупные выводы стартовали в 18:58 UTC, а система сверки Bitget обнаружила расхождение через семь минут и заблокировала обычные клиентские выводы.
По данным Bitget, злоумышленники не использовали стандартный процесс клиентских выводов. Уязвимость в стороннем ПО безопасности позволила им получить привилегированные внутренние учётные данные, с помощью которых они отправили поддельные команды вывода напрямую в систему кошельков.
Приватные ключи не были скомпрометированы, а холодные кошельки остались незатронутыми. Независимые расследования Mandiant и SlowMist подтвердили, что компрометация стороннего ПО безопасности обеспечила несанкционированный доступ к среде кошельков биржи.
Первоначальная оценка потерь составляла $351,6 млн; позже Bitget скорректировал сумму до $387,5 млн с учётом переводов Zcash и Tron. BlockSec зафиксировал 13 похищенных активов на 12 блокчейнах, при этом XRP стал крупнейшей потерей в рамках одного блокчейна.
Сначала были перемещены активы, подлежащие заморозке. BlockSec выявила примерно $75,48 млн в USDT, USDC и USDT0, а также 3000 токенов XAUt, конвертированных в ETH или AVAX в течение 41 минут после кражи.
Среди использованных маршрутов фигурировали Uniswap, UniswapX, 1inch и встроенная служба обмена MetaMask. BlockSec сообщила, что все эти конверсии завершились до публичного объявления генерального директора Bitget Грейси Чэнь о взломе.
Почему из $387 млн Bitget удалось заморозить лишь $840 тыс.?
После конвертации активов злоумышленник начал переводить средства между блокчейнами и направлять их в сторону Bitcoin.
По оценке BlockSec, к состоянию на 29 сентября через THORChain прошло около $269 млн в промежуточном объёме средств в рамках 7804 транзакций. Chainflip обработал примерно $37,27 млн, а в других маршрутах фигурировали USDT0/LayerZero, CCTP от Circle, Across и Stargate.
Эти суммы нельзя суммировать как отдельные украденные объёмы. BlockSec предупреждает, что одни и те же средства могут проходить через несколько протоколов при переходе между цепочками.
Через почти пять дней после начала отмывания BlockSec оценила, что кошельки под контролем злоумышленника по-прежнему содержали около $342 млн — 88,3 % от первоначальной суммы кражи. На долю Bitcoin пришлось около 83,7 % этой суммы, или примерно 3386 BTC.
Публично объявленные заморозки были значительно меньше.
Tether и Circle заблокировали около $340 тыс. стейблкоинов. Большая часть этих средств оказалась уязвимой для заморозки, поскольку оставалась на адресах достаточно долго для реагирования эмитентов.
NEAR Intents отдельно сообщил, что его система рисков SHIELD выявила попытки направить через сервис более $50 млн. Анализ раскрытия информации BlockSec показал, что в ходе выполнения было остановлено около $503 тыс., а примерно $166 тыс. прошли успешно.
Согласно собственному раскрытию NEAR Intents, погрешность указанных цифр может достигать 10%.
В предыдущих материалах о блокировке NEAR Intents переводов, связанных с Bitget, отмечалось, что некоторые средства остались в ожидающих транзакциях после пометки в процессе обмена.
В совокупности действия Tether, Circle и NEAR Intents привели к публично зафиксированной заморозке средств на уровне около $840 тыс. — всего 0,2 % от украденной суммы.
Почему так много криптовалюты Bitget прошло через THORChain?
THORChain стал крупнейшим выявленным BlockSec межцепочечным маршрутом, вызвав критику со стороны Bitget, поскольку украденный ETH продолжал конвертироваться в BTC.
Чэнь публично призвала THORChain отклонять транзакции с известных адресов злоумышленника, заявив, что «децентрализация — это принцип проектирования, а не щит» для украденных средств.
THORChain отклонила эту просьбу и заявила, что её функции аварийной остановки предназначены для защиты всего протокола, а не для выборочной цензуры отдельных транзакций.
Сеть пояснила, что аварийная остановка «не является выборочной заморозкой» конкретной транзакции или пользователя.
Позднее кошелёк, связанный с Bitget, обменял около $6,3 млн ETH на Bitcoin через THORChain, выполнив 27 обменов, в результате которых было получено примерно 75,2 BTC.
Другие украденные средства попали в биткоин-миксеры. По данным BlockSec, к 29 сентября в транзакции CoinJoin поступило около $3,94 млн.
В одной транзакции CoinJoin от 27 сентября было 356 входов и 401 выход. Четыре входа по 2,5 BTC каждый поступили с адресов, которые трекер Bitget определил как принадлежащие злоумышленнику.
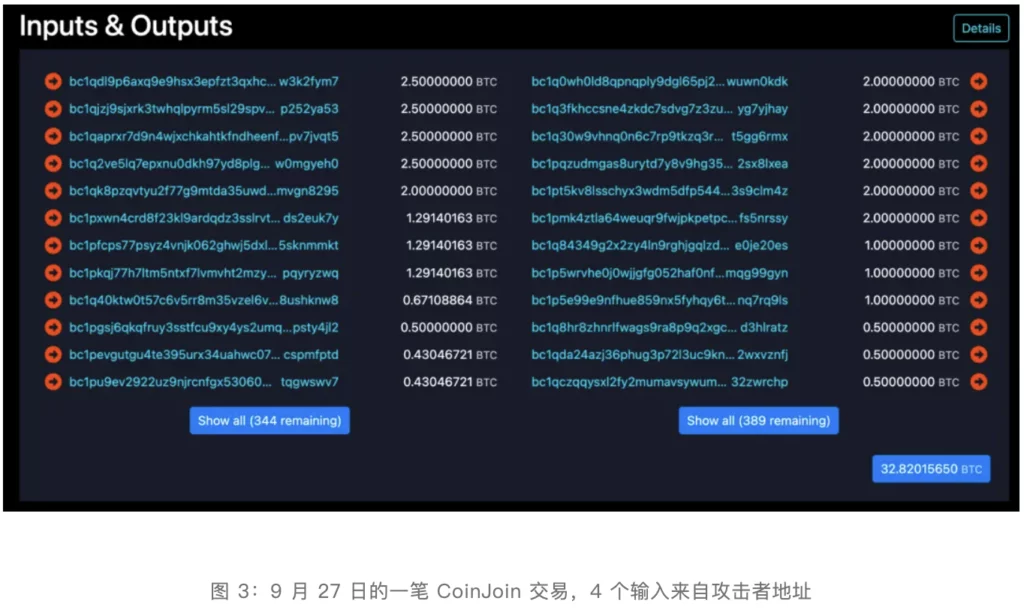
Ранее отдельный анализ поступления средств Bitget в Wasabi CoinJoin выявил маршрут: начиная с Tron, через Ethereum и THORChain, затем — в Bitcoin перед микшированием.
Северная Корея ли совершила взлом Bitget?
Участие Северной Кореи остаётся оценкой, а не подтверждённым выводом правоохранительных органов.
Чэнь отметил, что поведение IP-адресов и ончейн-паттерны «соответствуют методам, используемым хакерскими группами, связанными с КНДР». Bitget сообщила, что некоторые IP-адреса совпадают с инфраструктурой VPN, ранее связанной с северокорейской группой, однако технические данные, лежащие в основе этого сравнения, не публиковались.
BlockSec обнаружила иные возможные связи, включая совпадения в методах отмывания средств, применявшихся в атаках, приписываемых TraderTraitor, а также использование THORChain для конвертации активов в Bitcoin.
Исследователь ZachXBT назвал нескольких китайскоязычных подпольных отмывателей, которые, по его словам, обрабатывают средства злоумышленника. Один из них якобы участвовал в отмывании средств после предыдущей эксплуатации.
Arkham отдельно указала на применение техники «peel-chain», часто встречающейся в операциях, связанных с КНДР.
BlockSec предостерегает от трактовки этих совпадений как доказательства личности злоумышленника. Услуги по отмыванию могут обслуживать разных клиентов, а протоколы вроде THORChain и CoinJoin доступны любым пользователям.
Безопасность указывает, что доказательства скорее указывают на повторное использование групп по отмыванию, чем на то, что те же хакеры провели предыдущие атаки, связанные с КНДР.
Сравнение частично основано на краже Bybit в 2025 г. Американские власти официально приписали эту атаку на $1,5 млрд северокорейской группе TraderTraitor; при этом THORChain активно использовался для перемещения похищенных средств Bybit.
По состоянию на последние проверенные обновления ни одно правоохранительное ведомство публично не приписало взлом Bitget Северной Корее.
Что будет дальше с Bitget и похищенными средствами?
Bitget продолжает отслеживать кошельки и предлагает вознаграждение за возврат средств. Биржа выплачивает участникам, соответствующим условиям, 5 % от суммы, которую они напрямую помогут заморозить, и ещё 5 % — за успешно возвращённые средства.
Программа вознаграждения Bitget запущена одновременно с работой Mandiant, SlowMist, бирж и блокчейн-исследователей по отслеживанию адресов злоумышленника.
Bitget уже поэтапно восстановила вывод Bitcoin, Ether и USDT. Согласно опубликованному графику, другие токены, вывод фиата и P2P-услуги станут доступны 2 октября в 08:00 UTC, хотя на момент проверки официальная страница инцидента биржи ещё не подтвердила этот окончательный запуск отдельно.
Bitget сообщает, что уязвимость устранена, а балансы пользователей не затронуты. Расследование, сотрудничество с правоохранительными органами, отслеживание и возврат средств продолжаются; дополнительные значимые результаты будут публиковаться в официальных обновлениях безопасности.
Подробнее: иск к LIBRA отклонён судом, который отверг претензии против Meteora и Chow


