Взлом Binance на $6,3 млрд связан с TraderTraitor: какова связь с Lazarus?
 Tapbit Wire
1 ноября Федеральное бюро расследований США выпустило предупреждение, в котором похищение $6,3 млрд с Binance 29 октября приписывается Северной Корее. В нём упоминается термин «TraderTraitor».
При поиске этого имени вы обнаружите, что взлом Bybit на $1,5 млрд, Bitget на $300 млн и ряд других крупных криптослучаев прошлых лет также связаны с ним.
TraderTraitor — это не компания и не позиция в организационной структуре. Это кодовое название, присвоенное правительством США категории поведения.
В апреле 2022 г. ФБР, Агентство кибербезопасности и защиты инфраструктуры США (CISA) и Министерство финансов США совместно выпустили предупреждение AA22-108A — первое официальное упоминание этого термина. Тогда он относился к троянам, маскирующимся под ПО для торговли криптовалютой (DAFOM, TokenAIS, CryptAIS), с правдоподобными интерфейсами, похищающими приватные ключи после установки.
За этим стоят группировки, известные в индустрии как Lazarus Group, APT38, BlueNoroff и Stardust Chollima. Это не четыре отдельные команды: Lazarus — общее название; APT38 (Mandiant), BlueNoroff (Kaspersky) и Stardust Chollima (CrowdStrike) — три разных названия одной и той же операции по хищению средств.
Через два года термин стал обозначать конкретное поведение. 23 декабря 2024 г. ФБР, Центр киберпреступлений Министерства обороны США и Национальное полицейское управление Японии совместно опубликовали атрибуцию взлома DMM на $300 млн, впервые используя формулировку «северокорейские киберакторы, отслеживаемые как TraderTraitor», и перечислив три псевдонима: Jade Sleet (Microsoft), UNC4899 (Google), Slow Pisces (Palo Alto).
Сейчас картина ясна: TraderTraitor — это подразделение внутри широкой группы Lazarus, специализирующееся на криптоактивах и являющееся наиболее доходным. С 2020 г. оно сосредоточено исключительно на блокчейне: торговых платформах, DeFi, провайдерах кошельков, криптофондах и частных лицах с крупными запасами монет.
От ограбления банков — к ограблению торговых платформ
Lazarus — общее название, охватывающее всё: от удаления данных Sony Pictures в 2014 г. до вывода средств из Центрального банка Бангладеш в 2016 г.
Например, в деле с ЦБ Бангладеш злоумышленники действовали как APT38, также известные как BlueNoroff. В феврале 2016 г. они подделали инструкции SWIFT (международную систему сообщений для межбанковских переводов), чтобы перевести $1 млрд со счёта бангладешского ЦБ в Нью-Йоркском филиале ФРС. Им удалось похитить $81 млн: опечатка в одном из переводов заставила промежуточный банк заблокировать его.
Методы анализа банковских процессов, поиска пробелов в ручной проверке и подделки инструкций позже были дословно перенесены на криптовалютные торговые платформы.
Примерно с 2020 г. методы эволюционировали: акцент сместился на криптоиндустрию. Причины очевидны: отсутствие регулирования и высокая ликвидность.
Существует несколько типов атак.
Первый — фальшивые предложения о работе. Рекрутеры связываются с вами в LinkedIn, ведут приятную беседу и отправляют «тестовое задание перед трудоустройством» или установщик «внутреннего инструмента». После установки устройство переходит под их контроль. Так была потеряна сумма в $620 млн в случае Ronin.
Второй — компрометация цепочки поставок. Вместо обмана людей они заражают инструментарий разработчиков: вредоносные репозитории на GitHub, заражённые пакеты в npm, поставщики услуг аутентификации вроде JumpCloud. Один пострадавший — и цепочка зависимых компаний следует за ним.
Третий — прямое изменение транзакций. В японском деле DMM злоумышленники похитили учётные данные другой стороны, проникли во внутреннюю переписку кошелькового сервиса Ginco и изменили обычный перевод. В деле Bybit они взломали компьютер разработчика Safe{Wallet}, внедрили скрипт во фронтенд-интерфейс, поэтому пользователь видел нормальную страницу, но подписывал другую транзакцию.
Это также включает инцидент с Binance на этот раз.
Атакующие подготовились за 36 часов до атаки, подписали 50 авторизаций EIP-7702 — новой функции Ethereum, позволяющей кошельку временно «арендовать» программу для использования, — после чего «горячий» кошелёк Binance сам перевёл средства; за 40 минут через 10 сетей. Вывод безопасности-фирмы: вероятно, они уже проникли в систему подписи Binance.
Сумма, связанная с преступлениями этой организации
Двенадцать самых известных случаев — $9,7 млрд.
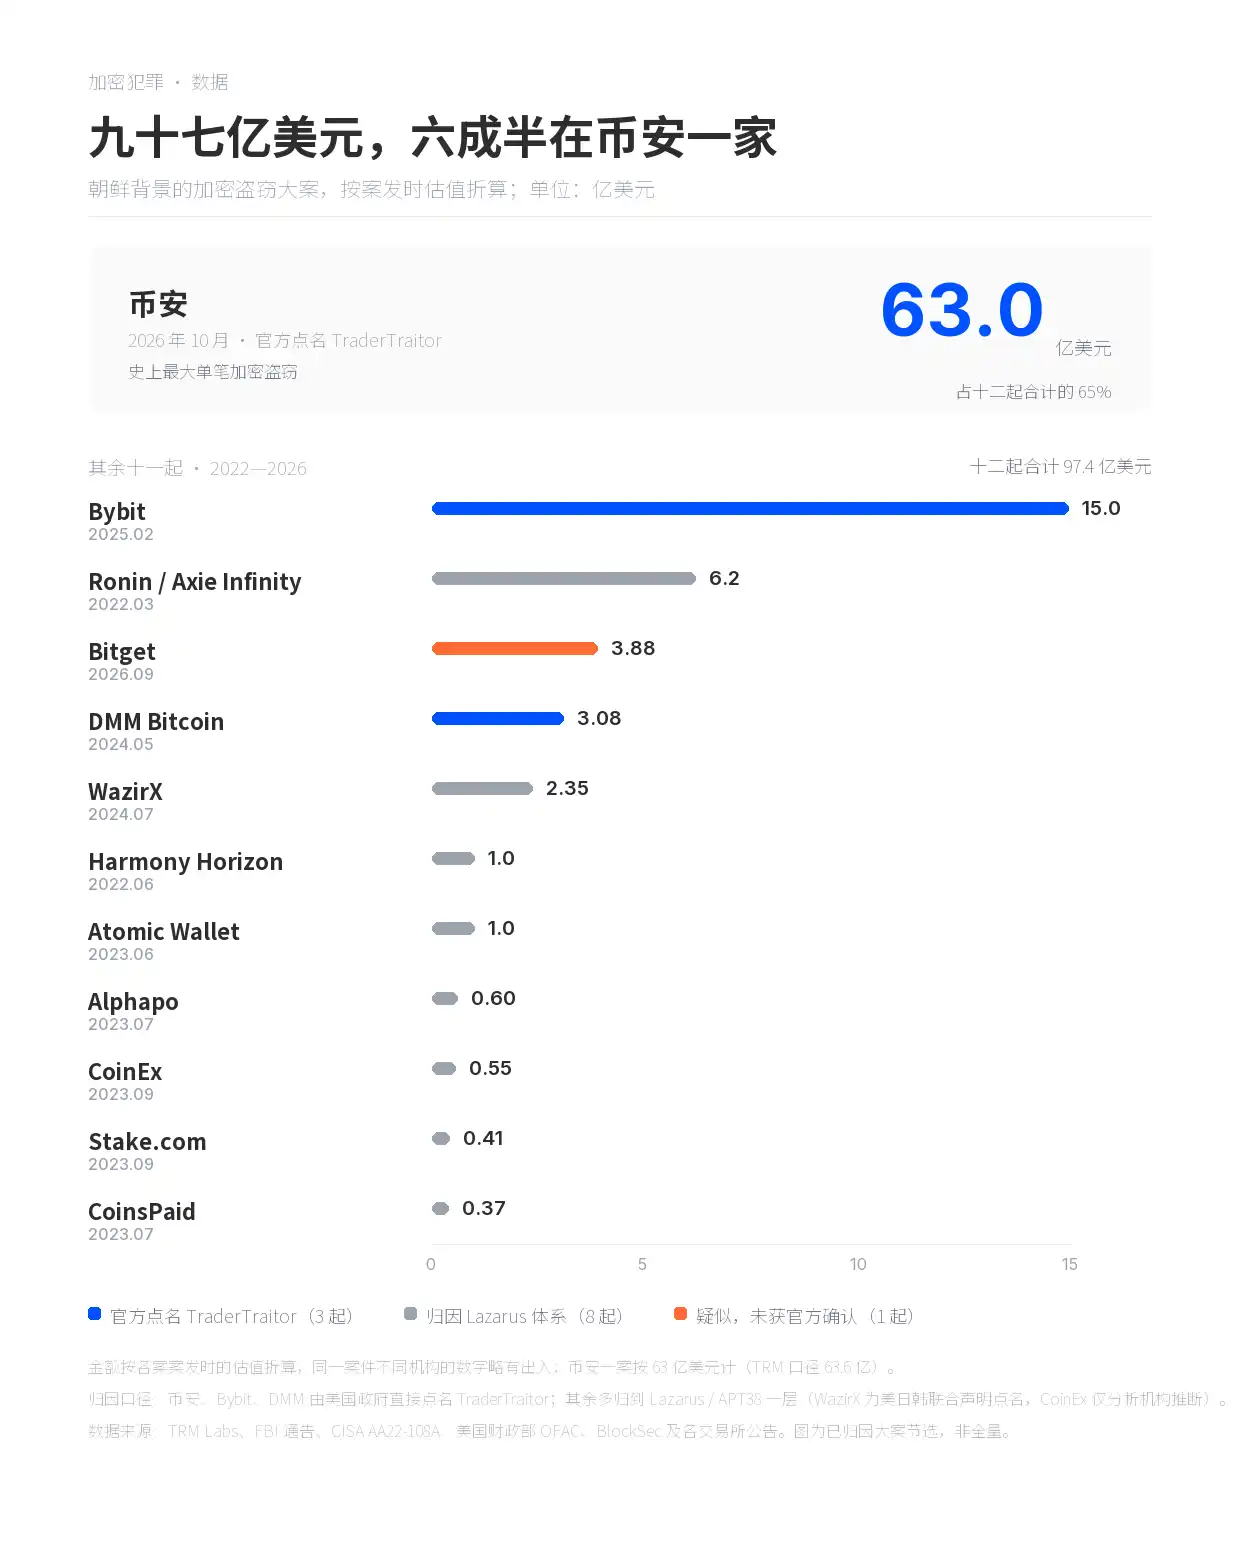
Только на долю Binance приходится $6,3 млрд. Остальные одиннадцать случаев (с 2022 по 2026 г.) в сумме составляют $3,44 млрд.
Bybit — $1,5 млрд (подменённый фронтенд); Ronin — $620 млн (мошеннический набор персонала); Bitget — $388 млн (поддельные инструкции вывода, внедрённые в систему кошелька).
DMM — $308 млн; WazirX — $235 млн; Harmony и Atomic — по $100 млн; Alphapo — $60 млн; CoinEx — $55 млн; Stake — $41 млн; CoinsPaid — $37 млн.
На диаграмме только Binance, Bybit и DMM прямо названы правительством США как TraderTraitor. Ronin, Harmony, Stake, Alphapo, CoinsPaid и Atomic приписаны ФБР группе Lazarus/APT38; WazirX упомянут в совместном заявлении США, Японии и Южной Кореи от января 2025 г.; CoinEx выявлен лишь аналитическими фирмами на основе цепочечных данных. По делу Bitget несколько учреждений подозревают связь с TraderTraitor, но официального приписания нет.
Согласно статистике TRM, Северная Корея совершила 100 атак с 2017 г., на общую сумму ~$12,8 млрд; $7,4 млрд — только в текущем году; на долю Северной Кореи приходится 85 % всех криптовалютных хищений в мире в 2026 г. В этой таблице — лишь двенадцать из них.
Лица, которых можно идентифицировать
Нескольких северокорейских хакеров назвали американские власти и опубликовали их фотографии. Парк Джин Хёк, Чон Чан Хёк и Ким Иль фигурировали в обвинительном заключении от февраля 2021 г.; в 2024 г. к ним добавился Рим Чон Хёк с наградой в $10 млн.
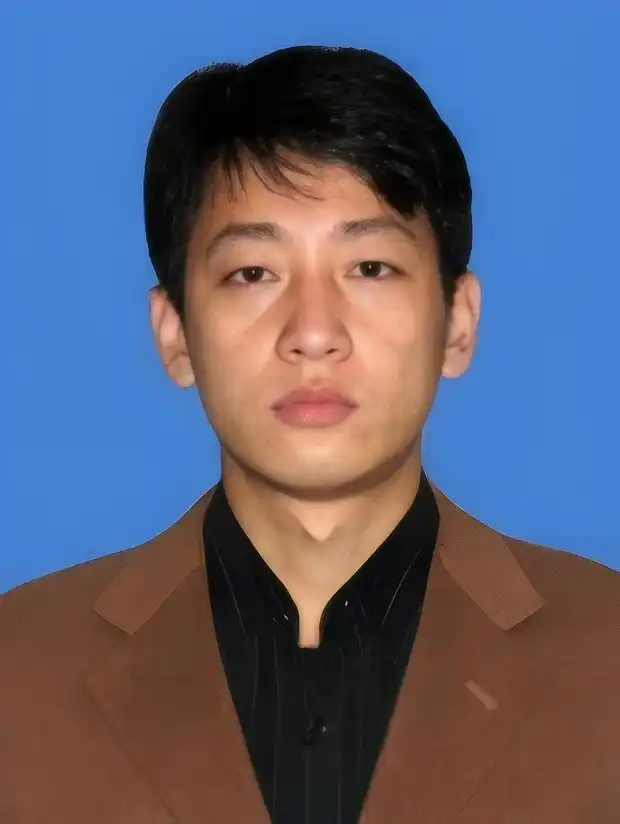
Парк Джин Хёк, разыскивается ФБР
Парк Джин Хёк был одним из первых обвинённых: в июне 2018 г. Минюст США предъявил ему уголовное обвинение, а обвинительное заключение было оглашено в сентябре того же года. В нём указано его участие в атаках на Sony Pictures (2014), WannaCry (2017) и хищении $81 млн из Центрального банка Бангладеш (2016). Он остаётся на свободе и ни разу не предстал перед судом.
Отслеживание хакерской атаки на Binance
Binance покрыла около 90 % убытков за счёт корпоративных средств, фонда SAFU и страхового фонда фьючерсов; оставшиеся 10 % — в илликвидных токенах. Все потери несёт компания, а не пользователи.
По состоянию на 1 ноября примерно $2,7 млрд (около 42 %) заморожены эмитентами стейблкоинов и Советом безопасности Arbitrum. У злоумышленников остаются 420 000 ETH и 18 270 BTC, стоимостью около $2,4 млрд.
Сценарий отмывания денег остаётся прежним: мосты между блокчейнами для смены цепочек, сервисы вроде THORChain для обмена монет, миксеры для объединения и рассеивания средств множества людей, затем внесистемная торговля.
На этот раз возникли сложности. Из-за ребалансировки Ethereum-цепочки THORChain случайно задержала отмывание средств, похищенных у Binance. Эта ребалансировка вызвала ошибочное дублирование возврата пользователю, депонировавшему 10 ETH, что привело к экстренной паузе протокола и временному запрету всех межцепочных свопов — включая операции мошенников из северокорейских хакерских групп.
В прошлый раз похищенные у Bitget средства прошли через THORChain, и THORChain их совсем не заморозила, сославшись на децентрализацию как на невозможность заморозки — однако так не говорили, когда её саму взломали. Когда THORChain возобновит работу, неясно, какое оправдание она приведёт, если похищенные у Binance средства снова пройдут через неё.


