Иллюзия безопасности в индустрии криптовалют на примере хищения на Binance: заморозка, компенсация и централизация
 Tapbit Wire
Ранним утром 30 октября по пекинскому времени Binance подверглась хакерской атаке, в результате которой средства с нескольких горячих кошельков на различных блокчейнах были последовательно выведены. В тот же день Binance подтвердила, что общий ущерб от этой инцидента безопасности составил около $6,3 млрд, из которых около $3 млрд были заморожены в блокчейне; компания пообещала покрыть все потери за счёт фонда SAFU и собственных средств.
С учётом стоимости на момент хищения это крупнейшее хищение в истории криптоиндустрии — примерно в четыре раза больше суммы, похищенной в случае Bybit в 2025 году. После новости биткоин кратковременно упал ниже $77 000, а BNB — почти на 10%.
Помимо $3 млрд, которые были заморожены, куда делись остальные активы? Binance заявила, что атака была сложной: как злоумышленники манипулировали системой подписей биржи? Что означает обещание полной компенсации с точки зрения затрат?
1. 50 предварительно подписанных авторизаций, 3 минуты 24 секунды — и основной горячий кошелёк Binance опустошен
Процесс вывода средств в ночь атаки был реконструирован ChainCatcher в статье «Анализ всего хода хищения на Binance на сумму $5,6 млрд: Хэй И заявил, что все потери будут возмещены». Последующие ончейн-анализы различных сторон дополнили детали атаки.
Согласно анализу соучредителя Cobo Шэнь Юя, злоумышленники заранее подготовили список переводов на 64 токена и дважды отработали операции на тестовом кошельке — последний раз примерно за три с половиной часа до реальной атаки. Основатель Slow Mist Юй Сянь отметил, что действия хакеров были грубыми, но перед атакой они тщательно отрепетировали все этапы.
Согласно статистике TRM Labs, первыми были переведены средства с пяти кошельков в XRP Ledger в 4:05 утра — примерно на 20 минут раньше массовых переводов в Ethereum. Затем последовательно были задействованы кошельки в Solana, Bitcoin, Tron и других сетях — всего затронуто десять блокчейнов.
В Ethereum как Шэнь Юй, так и аналитики компании Blockaid установили, что в 4:20 утра злоумышленники отправили транзакцию с 50 авторизациями, нацеленную на горячий кошелёк Binance 14.
С помощью механизма EIP-7702 обычные кошельки могут делегировать право исполнения смарт-контракту путём подписания авторизации, но каждая авторизация действительна только для текущего номера последовательности (nonce).
Поскольку кошелёк Binance 14 постоянно обрабатывал пользовательские выводы, номер последовательности непрерывно менялся. Злоумышленники заранее подготовили 50 подписанных последовательных номеров, один из которых совпал, и через 3 минуты 24 секунды активы кошелька были выведены единовременно.
После этого делегирование осталось активным: как только в кошелёк поступали новые средства, они немедленно выводились снова. Последняя зафиксированная TRM Labs транзакция произошла в 7:56 утра. По мере вывода активов из кошелька Binance началась гонка между заморозкой и переводом.
2. Около $3 млрд заморожено, 18 000 BTC всё ещё у хакеров
Эмитенты стейблкоинов отреагировали первыми. Через 37 минут после основного вывода Tether заморозила более 970 млн USDT на основном получателе. Генеральный директор Tether Паоло Ардуино сообщил, что в общей сложности было заморожено свыше 1,56 млрд USDT, связанных с этим инцидентом.
Генеральный директор Circle Джереми Аллэр также заявил, что Circle заморозил более 800 млн USDC. Ripple заморозил 40,54 млн RLUSD, а World Liberty Financial — соответствующие USD1.
Согласно ончейн-статистике, из приблизительно $3,75 млрд активов, переведённых в Ethereum, около $2,4 млрд были заморожены; из примерно $630 млн, переведённых в Tron, заморожено около $380 млн.
Злоумышленники явно ожидали этого. Шэнь Юй отметил, что во время атаки они обменяли часть USDT и других подверженных заморозке активов на ETH, чтобы избежать блокировки эмитентами. По данным TRM Labs, хакеры продали около 325 млн USDT маркетмейкерам со скидкой свыше 10%, получив примерно 122 000 ETH.
Платформа анализа блокчейна Lookonchain зафиксировала, что злоумышленники также продали семь токенов, включая UNI, ENA и PEPE, получив в общей сложности около 70 000 ETH. Ончейн-аналитик Юй Цзинь отметил, что единственным победителем на этом рынке стал хакер.
Согласно статистике Arkham, эмитенты заморозили около $2,8 млрд, тогда как активы, которые хакеры всё ещё могут перевести, составляют примерно $2,9 млрд — в основном 496 000 ETH на десяти адресах и 18 270,2 BTC на девятнадцати адресах, не совершавших транзакций с 4:48 утра.
ETH начали переводиться: согласно платформе мониторинга Onchain Lens, вечером 30-го числа злоумышленники перевели более 17 000 ETH на новый адрес.
Что касается личности злоумышленников, TRM Labs с высокой степенью уверенности связала их с северокорейской хакерской группой TraderTraitor, которую ФБР ранее назвало главным организатором инцидента с Bybit.
Ончейн-детектив ZachXBT предположил, что это может быть северокорейская группа Lazarus, и выявил, что средства из кражи на Binance и инцидента с Bitget в сентябре поступили через THORChain на один и тот же адрес и были перемешаны.
Основатель Slow Mist Юй Сянь также заявил, что средства хакера Binance связаны с адресом, использованным при краже на Phemex в начале 2025 года, которая, как установлено, связана с северокорейскими хакерами.
Однако TRM Labs отметила, что на этот раз злоумышленники в основном использовали биржи-маркетмейкеры и протоколы кредитования для перевода средств — в отличие от широкого применения кроссчейн-мостов в случае с Bybit.
3. Binance обещает полную компенсацию; расследование продолжается
После обнаружения аномальных переводов Binance сначала заявила, что заметила сообщения о потенциальных проблемах безопасности, но пока не подтвердила, затронуты ли пользовательские средства.
Около 5:52 утра Binance сообщила, что некоторые пользовательские выводы заблокированы из-за технических сбоев.
Примерно через 20 минут в официальном объявлении говорилось, что выводы возобновятся после полного устранения проблем безопасности, а торговля через Binance Alpha была приостановлена.
Около 8 утра соучредитель Binance Хэ И заявил, что Binance покроет все убытки от кражи.
Около 8:30 утра Binance объявила о приостановке всех пополнений и выводов.
В 10:23 утра Binance опубликовала предварительные результаты расследования: инцидент, возможно, связан с взломом ноутбука инженера DevOps, что позволило злоумышленнику получить доступ к сервисному контейнеру и отправить несанкционированные транзакции вывода. На сегодняшний день утечки приватных ключей кошельков не обнаружено.
По мере развития расследования в 12:36 дня Binance сообщила, что пополнения работают нормально, а выводы возобновятся в течение 48 часов после завершения мер по усилению безопасности; инцидент вызван несколькими факторами, а взлом компьютера, вероятно, стал точкой входа.
В 16:56 Binance сообщила, что дальнейшее расследование выявило дополнительные точки проникновения, указывая на сложный характер атаки.
Китайский менеджер сообщества Binance sisi пояснил, что взлом компьютера сотрудника — лишь начальный этап атаки, и нет ситуации, при которой конкретный инженер мог бы одним кликом перевести средства. СоСЕО Ричард Тенг заявил, что в ходе расследования никто не обвиняется лично.
Стоит отметить, что за три дня до инцидента Binance объявила, что её команда безопасности обнаружила и заблокировала несколько атак, связанных с Северной Кореей, и предупредила, что северокорейские хакеры заманивают жертвы в запуск вредоносных программ через фейковые собеседования при приёме на работу и тестирование кода.
Что касается компенсации, Binance заявила, что покроет все убытки за счёт фонда SAFU и собственных средств компании, а после завершения ремонта будет опубликован обновлённый отчёт о резервах. CZ сообщил, что убытки составили около $6 млрд: $3 млрд заморожены, фонд SAFU — около $1 млрд, а оставшийся дефицит — около $2 млрд.
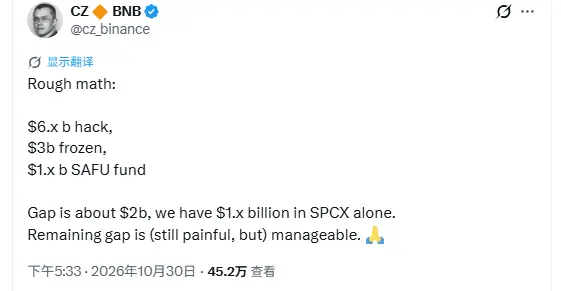
Он заявил, что Binance инвестировала 500 млн долларов США при покупке Twitter Илоном Маском, а акции SPCX, полученные в результате, сейчас стоят более 1 млрд долларов США — этой суммы хватит на покрытие большей части оставшегося дефицита, хотя остаток остаётся болезненным, но управляемым.
Хэй И позже ответил, что годовая выручка компании достаточна для покрытия убытков, поэтому пока нет необходимости продавать акции SpaceX.
Ранее криптоблогер Crypto Brave, опираясь на сторонние оценки Forbes и других источников (16–17 млрд долларов США годовой выручки), оценил, что Binance сможет компенсировать убытки менее чем за год.
4. Украденный BTC вряд ли вызовет давление на продажи; большее влияние оказывает приостановка вывода средств
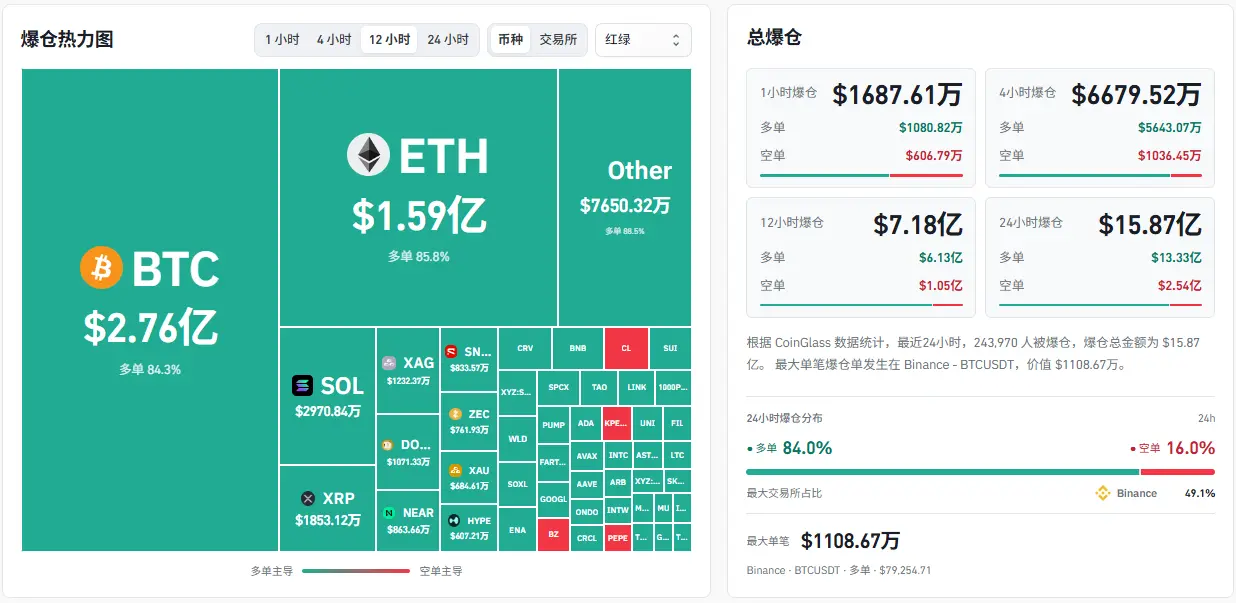
После появления новости крипторынок в целом упал. Данные показывают, что в течение часа после атаки по всему рынку произошли ликвидации на 627,7 млн долларов США, из которых 606,6 млн долларов США пришлись на длинные позиции, а на долю Binance пришлось 344,8 млн долларов США.
Поскольку хакеры получили 18 000 BTC, главная рыночная тревога — давление на продажи. Криптоаналитик Бенсон Сун считает, что превратить эту часть BTC в реальное давление на продажи непросто. На Bitcoin нет крупного миксера с достаточной ликвидностью, подобного Tornado Cash, а соответствующие адреса будут помечены основными биржами и компаниями по анализу блокчейна. Разделение адресов и микширование монет — проект, требующий лет, а затем продажа всё равно потребует скидки через внебиржевые сделки. По его мнению, украденные BTC выглядят медвежьими, но фактически представляют собой замаскированную блокировку.
Крипто-KOL австралийский лев отметил, что такие сервисы микширования Bitcoin, как ChipMixer, Bitcoin Fog и Samourai, в последние годы были закрыты или привлечены к ответственности. Большинство централизованных бирж также ввели строгую процедуру KYC и сотрудничают в заморозке средств. В 2016 году Bitfinex подверглась хакерской атаке на ~120 000 BTC, однако хакерам удалось отмывать лишь небольшую их часть. Через шесть лет правоохранительные органы США вернули около 94 000 BTC.
Бобби Ли, основатель компании Ballet по хранению криптовалют, заявил, что эти биткоины вряд ли удастся вернуть. Для Binance это невозможно, а для хакеров — крайне сложно продать, поэтому эта часть BTC может долгое время оставаться неактивной в блокчейне.
Ситуация с ETH иная. Бенсон Сун отметил, что большое количество токенов ERC-20 было обменено на ETH, а затем переведено в Tornado Cash, что делает отслеживание практически невозможным. Реальное рыночное давление может составить несколько миллиардов долларов США.
Альткоины упали ещё сильнее: токены вроде Solana и XRP демонстрируют спады, превышающие падения Bitcoin и Ethereum. KOL Seven Research считает, что это напрямую связано с приостановкой вывода средств. Большинство маркетмейкеров и квантовых институтов держат основные маржинальные счета на Binance и занимаются кросс-биржевым арбитражем или хеджированием. Приостановка вывода средств на Binance мгновенно парализует их финансовые потоки. По мере колебаний рынка они не могут выводить средства с Binance для пополнения маржи на других платформах и вынуждены ликвидировать позиции на других биржах и в блокчейне, чтобы получить наличные.
Seven Research также отметил, что многие биржи второго и третьего эшелона, платформы управления капиталом и казначейства проектов фактически консолидируют средства на институциональных счетах Binance. Если приостановка вывода затянется, эти платформы могут столкнуться с банковским забегом.
Некоторые институты уже начали действовать. Аманда Хэ, главный инвестиционный директор ChainUp Investment, сообщила Reuters, что они продали все свои позиции на Binance: сначала перевели всё возможное, а оставшееся — продали за стейблкоины.
Что касается рыночных перспектив, криптотрейдер Bonk Guy заявил, что рынок, по его мнению, ещё не вышел из опасности. Он напомнил о массовых ликвидациях 11 октября прошлого года: тогда многие считали, что дно наступит немедленно, но рынок пережил длительный период стагнации. Поэтому он рекомендует осторожность при «ловле дна» и готовиться ко второму падению.
Инвесторы также сетуют, что зарабатывать в крипторынке становится всё труднее, а сохранять деньги — ещё сложнее.
V. Приватные ключи защищены, но процесс подписи скомпрометирован
Помимо колебаний цен, отрасль особенно насторожилась из-за выявленных проблем безопасности.
Binance заявляет, что утечки приватных ключей не обнаружено, и атакующему, судя по всему, не требовались приватные ключи. TRM Labs отметила, что активы переводились из кошельков, распределённых по десяти блокчейнам, с разными типами ключей и схемами подписи, однако все они сгенерировали корректные подписи для атакующего в течение примерно получаса.
Наиболее вероятное объяснение — атакующий получил возможность заставлять систему подписи «горячих» кошельков Binance подписывать транзакции по своему усмотрению.
50 авторизаций были предварительно подписаны группой, что указывает на то, что такой доступ мог иметь временные ограничения или требовать запроса подписей через определённую систему.
Идо Бен-Натан, генеральный директор компании по кибербезопасности Blockaid, также считает, что инцидент напоминает компрометацию инфраструктуры подписи, при этом сам закрытый ключ не был скомпрометирован. Шэнь Юй также полагает, что корень проблемы может лежать в процессе подписи. На данный момент уязвимостей в смарт-контрактах обнаружено не было, и окончательно установить, произошла ли утечка закрытого ключа или эксплуатация системы подписи, предстоит Binance.
Однако главный специалист по информационной безопасности компании Slow Mist 23pds склоняется к гипотезе утечки закрытого ключа. Исследовательская группа Seven Research также считает, что способность злоумышленника опустошить ещё один смарт-кошелёк под управлением Binance указывает на то, что основной закрытый ключ, вероятно, попал в руки хакера.
Обсуждения в отрасли быстро сместились в сторону защиты. Основатель OKX Сюй Минсин заявил, что безопасность не должна превращаться в поле коммерческой конкуренции. Он предложил ввести дополнительную проверку и задержку для крупных выводов на непроверенные адреса, а также для транзакций, предоставляющих разрешения смарт-контрактам; такие ограничения должны применяться на уровне криптографической подписи, чтобы их нельзя было обойти даже при компрометации системы управления кошельком. Он также призвал создать механизм отраслевого взаимодействия для оперативной юридической блокировки подозрительных похищенных активов при необходимости.
Основатель Gate Хань Линь представил решение «хранилища»: закрытый ключ делится на три фрагмента с помощью MPC и хранится на устройстве пользователя, в Gate и у сторонней организации по аварийному восстановлению. Переводы активов осуществляются с задержкой 48 часов, в течение которой пользователь может заблокировать операцию в любой момент.
Стоит отметить, что за несколько часов до инцидента Microsoft опубликовала отчёт о степени применения ИИ восьмью северокорейскими хакерскими группами; три из них уже интегрировали ИИ в повседневные атаки. Однако пока не подтверждено, использовался ли ИИ в этой атаке.
Иши, основатель компании OneKey, производящей аппаратные кошельки, считает, что ни у Bybit, ни у Binance закрытые ключи напрямую не были похищены: злоумышленник скомпрометировал процесс одобрения транзакций, и такой риск существует и в холодных хранилищах.
Иши привёл в пример крупнейший в мире биткоин-ETF IBIT. По оценкам CoinGlass, IBIT сейчас хранит около 760 000 BTC, в основном в кастодии Coinbase. Хотя BlackRock планирует добавить Anchorage Digital в качестве дополнительного кастода в 2025 году, на момент последнего квартального отчёта планов по переводу активов нет. Коммерческая страховая сумма в $320 млн, объявленная Coinbase, распределяется между всеми её клиентами и покрывает менее 1 % от текущего объёма IBIT.
В случае серьёзного хищения, когда активы не удастся вернуть или получить достаточную компенсацию, убытки могут лечь на держателей ETF. Есть подозрения, что целью атаки мог стать именно IBIT.
Между тем средства продолжают поступать в IBIT. Соучредитель Huobi Ду Цзюнь отметил, что семейные офисы, для которых он годами настраивал хранение BTC, после взломов бирж и инцидентов с цепочками поставок холодных кошельков полностью перевели свои BTC в IBIT, а некоторые — даже продали монеты и купили физическое золото. Некоторые криптоинвесторы считают, что владение спотовым биткоином — более надёжный выбор.
VI. Вновь разгорается спор о праве на заморозку, а границы вмешательства в блокчейн подвергаются анализу
Когда под угрозой оказываются как закрытый ключ, так и процесс его использования, заморозка средств в блокчейне становится важным инструментом возврата активов.
Утром 30-го числа в 8:19 по местному времени Arbitrum опубликовал заявление, в котором сообщил, что его комитет по безопасности принял чрезвычайные меры и перевёл 74 559 805 ARB и 8 425 ETH с адреса, связанного с атакой на Binance в сети Arbitrum One, во временный замороженный кошелёк на сумму около $30 млн.
Эти активы можно будет использовать далее только комитетом по безопасности или через голосование в рамках управления Arbitrum DAO.
Некоторые аналитики указали, что комитет временно обновил системный контракт, чтобы выполнить перевод от имени адреса злоумышленника, а затем восстановил исходную реализацию — всё это без подписи самого злоумышленника.
Согласно уставу Arbitrum, такие чрезвычайные действия требуют одобрения как минимум 9 из 12 членов комитета. В апреле этого года Arbitrum аналогичным образом заморозил 30 766 ETH в деле о хищении у KelpDAO; оба раза целевыми активами стали средства, связанные с Северной Кореей.
Блокчейн-аналитик Юй Цзинь пошутил, что хакер, возможно, не ожидал, что Arbitrum сможет напрямую переводить деньги с его кошелька. Сам акт заморозки вызвал новые дискуссии.
Сторонники считают заморозку активов хакера оправданной. Криптоаналитик yyy заявил, что цель децентрализации — противостоять концентрации власти и служить обществу. Если централизованные инструменты используются на пользу обществу, это достойно похвалы, и заморозка активов хакера относится именно к такому случаю.
Скептики сосредоточены в первую очередь на границах власти. Криптоисследователь CyberSatoshi отмечает, что ETH в основной сети Ethereum неизменяемы, но балансы в Rollup управляются мультиподписью 12 из 9, а суверенитет активов L2 зависит от ключей администраторов, контролирующих мост для кроссчейн-операций. Некоторые аналитики также задаются вопросом, в каких случаях управление блокчейном может иметь право принудительно переводить активы без подписи владельца — здесь нужны чёткие рамки.
После заморозки возникает и вопрос о том, кому принадлежат эти активы. ETH, замороженный в деле KelpDAO, первоначально планировалось направить на компенсацию пострадавших пользователей, однако в начале мая группа кредиторов, имеющих судебные решения о террористической деятельности против Северной Кореи и до сих пор не получивших компенсации, подала в суд США ходатайство о запрете, заявив, что этот ETH является собственностью Северной Кореи. 8 мая федеральный суд Южного округа Нью-Йорка разрешил Arbitrum DAO проголосовать за перевод активов Aave LLC, но запрет был перенесён вместе с активами, а суд отложил решение по основному спору.
По состоянию на момент публикации выводы с Binance ещё не возобновлены; согласно официальным срокам, они должны начаться 1 ноября. Когда будет опубликован отчёт о подтверждении резервов и технический аудит, когда начнутся переводы оставшихся BTC и ETH, и как в итоге будут распределены замороженные активы на сумму около $3 млрд — всё это станет ясно лишь в ходе дальнейших событий.


