Roubos de identidade na Revolut destacam os perigos do KYC: veja como corrigi-lo
 Tapbit Wire
O roubo maciço de mais de 153 milhões de carteiras de motorista dos EUA e do Canadá no início deste mês deixa claro: o lugar mais seguro para uma cópia de sua carteira de motorista é em lugar nenhum.
As IDs vazadas, que parecem ter vindo de um provedor de verificação de identidade, acabaram em um serviço de identidade da dark web chamado Nexus, junto com milhões de outros documentos de identidade e viagem roubados.
O perigo foi acentuado esta semana após a fintech Revolut revelar que fora enganada por um hacker para entregar grandes volumes de dados sensíveis de clientes, incluindo cópias de passaportes e selfies de verificação. O hacker agora divulga aos poucos os documentos de identificação de 680 clientes na web, tentando obter um resgate de 10.000 bitcoins.
A ironia é difícil de ignorar: os processos Conheça Seu Cliente (KYC) foram criados para tornar os sistemas financeiros mais seguros, identificando os clientes e garantindo que não pratiquem atos ilícitos.
Contudo, a forma usual de implementação do KYC exige que as empresas armazenem grandes volumes de informações sensíveis, criando valiosos alvos para criminosos.
E o problema está ficando cada vez mais difícil de ignorar. Apenas no primeiro semestre de 2026, violações de dados nos EUA afetaram pelo menos 343 milhões de pessoas, segundo o Privacy Rights Clearinghouse. Ainda mais frustrante: já é possível verificar a identidade de uma pessoa sem armazenar seus documentos, usando provas de conhecimento nulo.
Efrat Fenigson, apresentadora do podcast You’re The Voice, escreve e fala extensivamente sobre privacidade e KYC. Ela diz à revista:
“Quando reguladores continuam impondo um modelo que garante esse resultado — embora já exista tecnologia para verificar sem armazenar — isso acende um alerta. Indica falta de racionalidade e de verdadeira vontade de resolver problemas.”
Então, quantos vazamentos mais serão necessários até que essa vontade comece a mudar?
O KYC foi criado para coletar sua identidade, não apenas para verificá-la
Os sistemas KYC atuais evoluíram basicamente sob a premissa de que instituições devem visualizar passaportes ou carteiras de motorista dos clientes, registrar as informações relevantes e depois armazenar provas dessa verificação.
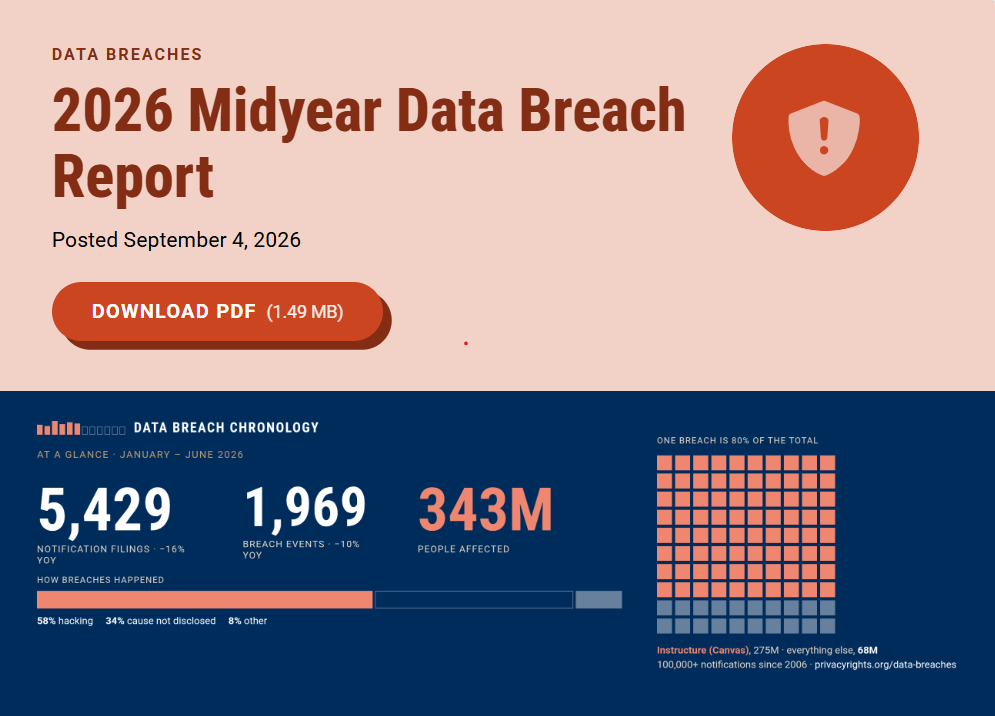
343 milhões de pessoas já foram afetadas por violações de dados nos EUA em 2026. Fonte: Privacy Rights Clearinghouse.
Mas há um problema óbvio nessa abordagem: ela criou um vasto ecossistema de provedores de identidade, bancos de dados, fornecedores e sistemas de conformidade que armazenam, separadamente, verdadeiros tesouros de seus dados KYC. Cada cópia adicional de seus dados cria outro ponto potencial de falha — e os hackers estão cada vez mais criativos ao encontrar formas de acessá-los.
No caso da Revolut, o hacker enviou e-mails solicitando os dados KYC de um endereço legítimo de aplicação da lei italiana. Lyudmyla Kozlovska, presidente da Open Dialogue, afirmou no X que leis da UE obrigaram a Revolut a cumprir a solicitação.
“A lei antilavagem de dinheiro (AML) da UE não impõe ao banco o dever de verificar a autenticidade da solicitação nem prevê mecanismo eficaz para confirmar quem realmente está por trás de um pedido estatal autenticado. Recusar-se acarreta multas de milhões. Na prática, a verificação é impossível.”
Susie Violet Ward, diretora e cofundadora da Bitcoin Policy UK, alerta que o verdadeiro problema está no armazenamento desnecessário de dados de identificação:
“Precisamos parar de tratar a verificação de identidade e a entrega da sua identidade como se fossem a mesma coisa.”
Se uma empresa só precisa saber se alguém tem mais de 18 anos, ela argumenta que não deve automaticamente exigir dados adicionais, como nome completo, endereço, data exata de nascimento e cópia permanente dos documentos de identificação relevantes:
“A ironia é que a conformidade KYC foi criada para tornar os sistemas mais seguros, mas a forma como a implementamos atualmente pode gerar um problema de segurança totalmente distinto. Você pode redefinir uma senha após uma violação, mas não pode redefinir sua identidade da mesma maneira.”
A tecnologia para impedir o acúmulo de IDs já existe.
Para defensores das criptomoedas, a solução óbvia é usar provas de conhecimento zero (zero-knowledge proofs). Trata-se de uma prova matemática que demonstra que algo é verdadeiro sem revelar os detalhes. Por exemplo, você pode usar um aplicativo de celular para gerar uma prova confirmando que sua carteira de motorista indica que você tem mais de 18 anos, sem enviar sua data de nascimento ou uma foto da própria carteira.
Zooko Wilcox, fundador da Zcash, oferece uma explicação útil sobre essa tecnologia em vídeo.
Explicação útil sobre a tecnologia ZK. Fonte: Crypto Fireside
Evin McMullen, diretora executiva e cofundadora da Billions Network — empresa que desenvolve soluções de identidade digital com privacidade e provas de conhecimento zero — diz à revista:
“A tecnologia funciona e está em produção hoje, em milhares de aplicações e instituições reguladas. O que a retém é que toda a estrutura de conformidade foi construída em torno da coleta e armazenamento de cópias de documentos.”
McMullen afirma que a barreira nunca foi “a tecnologia”, mas sim as regras, incentivos e infraestrutura construídos em torno dela:
“Trata-se de um problema de governança e padronização disfarçado de problema tecnológico.”
Se a tecnologia funciona, o que a impede?
A União Europeia já está incorporando a tecnologia ZK em seus sistemas de identidade digital e verificação etária, desenvolvendo uma verificação etária com privacidade que permite aos usuários comprovar sua idade sem revelar sua identidade completa ou data exata de nascimento.
Sua Carteira Digital de Identidade também suporta a “divulgação seletiva”, permitindo que os usuários revelem apenas as informações necessárias para cada transação.
Então, por que isso não está sendo implantado de forma mais ampla na conformidade financeira KYC?
Segundo McMullen, “regulamentação e compreensão” são os maiores obstáculos à adoção:
“O entrave mais comum é que as equipes de conformidade confundem ‘vimos o documento de identidade’ com ‘devemos guardar o documento de identidade’, levando-as a coletar dados em excesso por precaução.”
Ela afirma que a interoperabilidade é outro desafio, pois provas criptográficas só são úteis “se a parte que delas depende puder verificá-las sem precisar consultar novamente quem as emitiu”. Isso exige a adoção de padrões compartilhados — algo mais fácil de dizer do que de fazer.
ZK não resolve magicamente o KYC.
Há outra ressalva importante: substituir um documento de identidade por uma prova de conhecimento zero não elimina automaticamente todos os problemas de privacidade ou segurança.
Fenigson observa que o que uma credencial ZK permanece vinculada é igualmente importante:
“Os incentivos apontam para controle, não para privacidade. As provas de conhecimento nulo permitem que alguém prove um fato, como ter mais de 18 anos ou não constar de uma lista de sanções [...] O que falta é saber a que essa prova fica vinculada. Atualmente, ela costuma estar vinculada a uma conta no banco de dados de outra pessoa.”
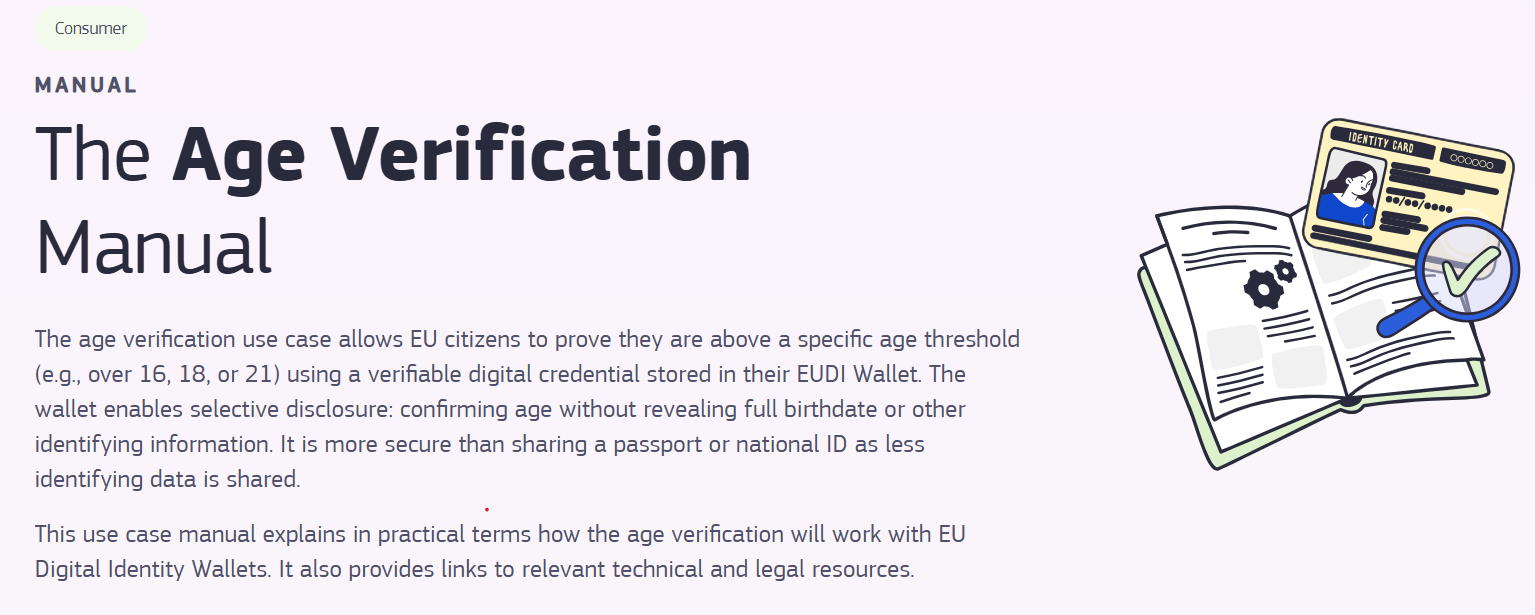
A Carteira de Identidade Digital da UE permite divulgação seletiva. Fonte: Comissão Europeia
Ou seja, resume-se a quem controla, em última instância, a credencial. Se uma pessoa gera uma prova que preserva a privacidade, mas essa prova está vinculada a uma conta no banco de dados de outra pessoa, ela ainda depende de um intermediário centralizado.
As regras não são tão claras quanto se poderia imaginar
Em muitos casos, as regras não exigem, de fato, o armazenamento de dados de identificação — trata-se mais de uma convenção, pois sempre foi assim.
As orientações do Grupo de Ação Financeira Internacional (GAFI) consideram explicitamente como os sistemas de identidade digital podem ser usados para realizar a devida diligência dos clientes, em vez de exigir que as instituições dependam de documentos físicos de identificação.
As recomendações do GAFI também funcionam como um quadro baseado em riscos, deixando a cada país a implementação das normas por meio de seus próprios sistemas jurídicos e regulatórios. “Em muitos regimes, a regra exige apenas que se verifique a identidade e se registre essa verificação, não que se conserve indefinidamente a imagem bruta do documento”, afirma McMullen.
Ou seja, uma atestado criptograficamente verificável com um registro que demonstre que a verificação relevante foi realizada pode ser suficiente para cumprir a exigência, sem criar outra cópia permanente do documento de identificação.
No entanto, como as orientações são “ambíguas”, segundo McMullen, as instituições simplesmente mantêm tudo, pois suas equipes de conformidade sabem que auditores e examinadores aceitarão essa prática.
Ou seja, mesmo que as regras tecnicamente permitam uma abordagem diferente, ninguém quer correr o risco de ser o primeiro a adotá-la, conforme explica Ward:
“Há um instinto na regulação de que mais informações significam mais controle e, portanto, mais segurança.”
É difícil imaginar essa situação mudando, a menos que as regras sejam alteradas explicitamente para permitir provas de conhecimento nulo. E embora nenhum sistema seja perfeito, ao menos a tecnologia ZK evita a necessidade de coletar e reter tanta informação sensível. Como diz McMullen:
“Não se pode perder o que nunca se possuíu.”
Revista: 10 dos maiores mistérios não resolvidos da criptografia