O THORChain pode enfrentar acusações por fundos roubados da Bitget?
 Tapbit Wire
Após hackers suspeitos da Coreia do Norte explorarem a exchange de criptomoedas Bitget em US$ 387,5 milhões na semana passada, investigadores conseguiram identificar e rastrear rapidamente os endereços receptores.
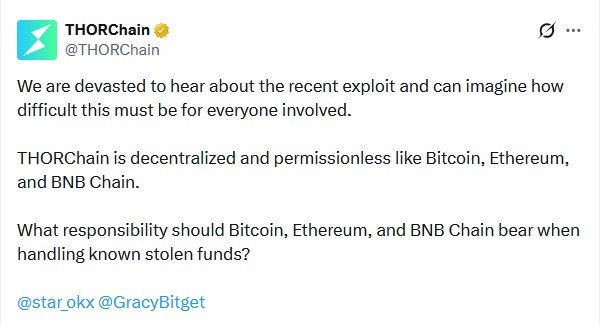
Gracy Chen, CEO da Bitget, exigiu então, de forma controversa, que a plataforma descentralizada de swaps entre blockchains THORChain “negasse serviço a esses endereços”. A THORChain respondeu:
“A THORChain é descentralizada e permissionless, como Bitcoin, Ethereum e BNB Chain. Que responsabilidade devem assumir Bitcoin, Ethereum e BNB Chain ao lidar com fundos roubados conhecidos?”
Essa medida foi controversa, especialmente porque o protocolo foi interrompido imediatamente em maio, quando US$ 10,7 milhões de seus próprios fundos foram explorados. A situação se complica pelo fato de a THORChain ter desativado sua chave administrativa e não possuir um meio fácil de censurar endereços, mesmo que quisesse fazê-lo.
Fonte: THORChain
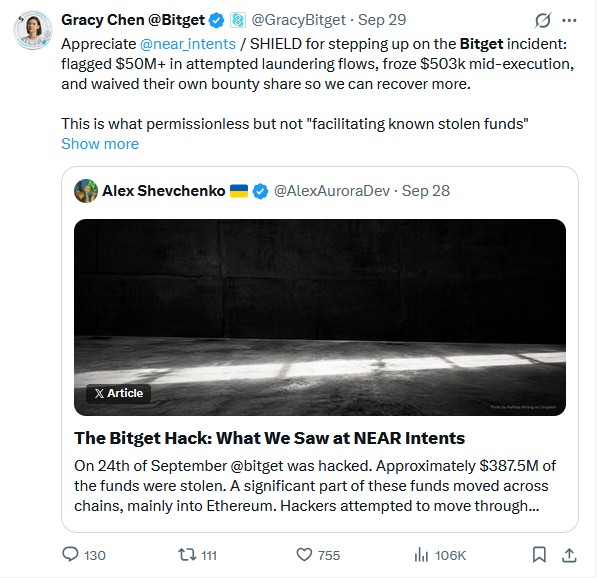
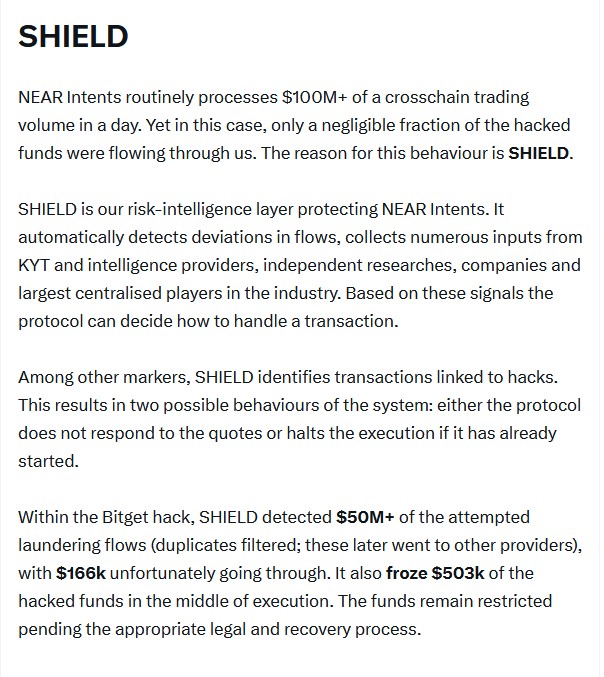
Essa mesma controvérsia já ocorreu antes, pois a THORChain foi usada para trocar cerca de US$ 1,2 bilhão dos fundos roubados no ataque de US$ 1,46 bilhões à Bybit. Por coincidência, a chave administrativa da THORChain havia sido desativada apenas 11 dias antes. O NEAR Intents adotou uma abordagem oposta: seu programa automatizado SHIELD bloqueou endereços ligados ao ataque, impedindo trocas de US$ 50 milhões na plataforma — e recusou até mesmo a recompensa de 5% oferecida pela Bitget por essa ação. Agora, o NEAR Intents enfrenta críticas dos defensores radicais da descentralização por não ser suficientemente permissionless. Para discutir as questões jurídicas envolvidas, a revista entrevistou Yuriy Brisov, do escritório D&A Partners. Esta é uma versão editada da conversa.
Revista: A Bitget pediu à THORChain que bloqueasse fundos vinculados ao ataque, e esta respondeu que é descentralizada e permissionless. Isso constitui uma defesa jurídica? Ela tem obrigação de bloquear esses endereços?
Brisov: Depende do grau de descentralização. Ao bloquear certos endereços, demonstram que seus nós não são verdadeiramente descentralizados. É positivo para a comunidade quando esse poder é usado para prevenir atividades maliciosas. Contudo, ao mesmo tempo, expõem-se a quaisquer outras ações judiciais. Sua única proteção é alegar “somos descentralizados”. No caso da Uniswap, disseram: “somos verdadeiramente descentralizados e nada podemos fazer.” [Investidores processaram a Uniswap após adquirirem 38 tokens fraudulentos, mas um juiz arquivou o caso em março — Nota do editor.]
Essa é a defesa mais forte para qualquer protocolo DeFi. Se demonstrarem capacidade de bloquear, controlar ou interferir — mesmo de boa-fé para evitar fraudes — ainda ficam vulneráveis a essas ações. Ou seja, se têm controle, talvez ele não deva se limitar apenas a casos óbvios de fraude; deveriam também aplicar diligência devida, medidas de KYC e AML.
Revista: O NEAR Intents bloqueou esses endereços, e a Bitget agradeceu. Isso significa que o NEAR demonstrou que o Intents não é descentralizado e, portanto, precisará intervir em muitas outras situações?
Se demonstrarem controle sobre ativos, potencialmente expõem-se a todas as reclamações relacionadas a esquemas de pump-and-dump, volatilidade ou quaisquer outras ações de investidores prejudicados. Eles agora podem argumentar: “Vocês têm controle. Por que o exercem em um caso e não em outro? Por que não verificam todos os emissores de tokens em sua plataforma? Por que não exigem formulários de KYC, como fazem as exchanges centralizadas?”
Fonte: Gracy Chen
Revista: A THORChain alega que a interrupção do protocolo em maio foi inicialmente acionada por um sistema automatizado e que ela não tem capacidade de bloquear certos endereços. Se for verdade, isso constitui uma defesa?
Brisov: Pode ser. Ainda não sabemos, pois ainda não foi contestado. Mas qualquer nível de controle enfraquece juridicamente qualquer projeto DeFi perante demandantes.
Revista: Por outro lado, o protocolo poderia atualizar o software, caso desejasse bloquear certos endereços. Um projeto pode enfrentar problemas legais por negligência ou imprudência se não implementar algo assim?
Depende de como foi feito tecnicamente. Suponha que exista um oráculo capaz de detectar automaticamente qualquer IP norte-coreano e bloqueá-lo, sem intervenção humana (“há um hacker norte-coreano, vamos bloqueá-lo”). Nesse caso, está tudo certo. Se, porém, houver uma equipe supervisionando a situação e decidindo manualmente: “Ok, identificamos atividade ilícita, bloqueamos esses endereços”, mesmo sendo um ato benéfico para a comunidade, do ponto de vista jurídico isso mostra que o projeto não é plenamente descentralizado e elimina a proteção conferida por regulamentos como o MiCA [Leis da UE sobre Mercados de Ativos Cripto] ou pela interpretação geral da SEC e da CFTC, segundo as quais, se for totalmente descentralizado, não pode ser responsabilizado pelas ações dos participantes de seu ecossistema.
Fonte: Alex Shevchenko
Revista: A tecnologia da NEAR chama-se SHIELD e é um processo automatizado que identifica endereços associados a invasões conhecidas em blockchains públicos e, em seguida, bloqueia-os automaticamente de acessar Intents. Isso significa que ela é mais propensa a ser considerada descentralizada?
Brisov: Certamente. Isso demonstra que são atores de boa-fé que buscam incorporar medidas protetoras em seus protocolos. Não há equipe de conformidade nem pessoas que controlam manualmente as operações. Trata-se de uma solução inteligente, e é o que recomendamos a todas as empresas DeFi.
Revista: Em fevereiro de 2025, o THORChain desativou a chave administrativa, que permitiria alterações unilaterais desse tipo. Com a ausência dessa chave e o fato de terem cem validadores, isso os torna suficientemente descentralizados?
Brisov: Provavelmente sim, mas não podemos afirmar com certeza. Eu diria que sim.
Revista: O THORChain não é um mixer. É possível trocar fundos roubados da Bitget no THORChain, mas, ao saírem do outro lado, continuarão vinculados de forma transparente aos hackers da Bitget. Como isso se encaixa na definição de lavagem de dinheiro? Ou seria recebimento de bens roubados?
Brisov: Não vejo como poderiam ser responsabilizados por lavagem de dinheiro, pois até o Tornado Cash — criado, em certa medida, para lavar dinheiro — evitou sanções norte-americanas, já que contratos inteligentes imutáveis não são considerados bens sujeitos a sanções no contexto de lavagem de dinheiro (nota do editor).
A legislação norte-americana classifica algo como bem ou não bem. Lavagem de dinheiro é mover ilegalmente um bem por canais legítimos: você obtém lucros de atividades ilícitas (que são bens) e os move por certos canais para tentar torná-los legítimos. Contudo, contratos inteligentes não são bens de forma alguma: você não os controla nem possui. Foi assim que o Tornado Cash venceu seu caso judicial contra as sanções da OFAC — provando que não tem qualquer controle sobre seus contratos inteligentes.
Revista: O hack da Bybit ocorreu há 18 meses. Isso significa que nenhuma ação legal será movida contra o THORChain, ou esses casos simplesmente levam muito tempo?
Brisov: Pode ocorrer no futuro, certamente. Após o caso da Bybit, eles expuseram-se seriamente a possíveis demandas.
Grandes perguntas: Satoshi realmente possui 1,1 milhão de bitcoins?