Intrusão de US$ 6,3 bilhões na Binance atribuída ao TraderTraitor; qual a ligação com o Lazarus?
 Tapbit Wire
Em 1º de novembro, o Bureau Federal de Investigações (FBI) dos EUA emitiu um alerta atribuindo os US$ 6,3 bilhões roubados da Binance em 29 de outubro à Coreia do Norte. O alerta usou o termo: TraderTraitor.
Se pesquisar esse nome, descobrirá que os US$ 1,5 bilhão roubados da Bybit, os US$ 300 milhões da Bitget e diversos outros grandes casos de criptomoedas em anos anteriores estão todos ligados a ele.
TraderTraitor não é uma empresa nem uma caixa em um organograma. É um codinome dado pelo governo norte-americano a uma categoria de comportamento.
Em abril de 2022, o FBI, a Agência de Segurança Cibernética e Infraestrutura (CISA) dos EUA e o Departamento do Tesouro dos EUA emitiram conjuntamente o alerta AA22-108A. Foi a primeira aparição oficial desse termo, referindo-se então a vários trojans disfarçados de softwares de negociação de criptomoedas — como DAFOM, TokenAIS e CryptAIS — com interfaces convincentes que roubavam chaves privadas após a instalação.
Os responsáveis por isso são há muito tempo chamados no setor de Grupo Lazarus, APT38, BlueNoroff e Stardust Chollima. Essas não são quatro equipes distintas: Lazarus é o nome genérico; APT38 (Mandiant), BlueNoroff (Kaspersky) e Stardust Chollima (CrowdStrike) são três denominações dadas por diferentes empresas de segurança à mesma operação voltada para lucro.
Dois anos depois, a etiqueta foi associada a um comportamento específico. Em 23 de dezembro de 2024, o FBI, o Centro de Crimes Cibernéticos do Departamento de Defesa dos EUA e a Agência Nacional de Polícia do Japão divulgaram conjuntamente a atribuição do caso de roubo de US$ 300 milhões da DMM, usando pela primeira vez a expressão «atores cibernéticos norte-coreanos rastreados como TraderTraitor» e listando seus três pseudônimos: Jade Sleet (Microsoft), UNC4899 (Google) e Slow Pisces (Palo Alto).
As informações agora são relativamente claras: TraderTraitor é a unidade dentro do grupo maior Lazarus especializada em ativos cripto e atualmente a mais lucrativa. Desde pelo menos 2020, concentra-se exclusivamente no ecossistema blockchain — plataformas de negociação, finanças descentralizadas (DeFi), provedores de carteiras, fundos cripto e indivíduos com grandes volumes de moedas.
De assaltar bancos a assaltar plataformas de negociação
Lazarus é um nome genérico que abrange tudo — desde a eliminação dos discos rígidos da Sony Pictures em 2014 até a transferência de dinheiro do Banco Central de Bangladesh em 2016.
Por exemplo, no caso do Banco Central de Bangladesh, os perpetradores eram conhecidos como APT38, também chamado de BlueNoroff. Em fevereiro de 2016, eles falsificaram instruções SWIFT (sistema internacional de mensagens para transferências interbancárias) para tentar transferir US$ 1 bilhão da conta do Banco Central de Bangladesh no Banco Central de Nova York. Conseguiram levar US$ 81 milhões, pois um erro de digitação em uma das transferências levou um banco intermediário a bloqueá-la.
As técnicas de estudo dos processos operacionais bancários, identificação de falhas nas revisões manuais e falsificação de instruções foram posteriormente transplantadas diretamente para plataformas de negociação de criptomoedas.
Por volta de 2020, começaram a aprimorar seus métodos, direcionando-os ao espaço cripto. As razões são fáceis de adivinhar: dinheiro sem regulação e liquidez satisfatória.
Há diversos tipos de métodos de ataque.
O primeiro é recrutamento falso: headhunters entram em contato no LinkedIn, conversam amigavelmente e, por fim, enviam um «teste de programação pré-admissão» ou um instalador de «ferramenta interna». Uma vez instalado, o computador fica sob seu controle. Foi assim que ocorreu a perda de US$ 620 milhões do Ronin.
O segundo é cadeia de suprimentos: em vez de enganar pessoas, contaminam as cadeias de ferramentas de desenvolvedores — repositórios maliciosos no GitHub, pacotes corrompidos no npm, provedores de serviços de identidade como o JumpCloud. Um único indivíduo infectado compromete toda uma sequência de empresas downstream.
O terceiro é a alteração direta de transações. No caso japonês da DMM, roubaram as credenciais de login da outra parte, infiltraram-se nas comunicações internas da empresa de carteiras Ginco e alteraram uma transferência que deveria ser normal. No caso da Bybit, invadiram o computador de um desenvolvedor da Safe{Wallet}, inseriram um script na interface web frontal, de modo que o signatário ainda visse uma página normal, mas assinasse uma transação diferente.
Isso também inclui o incidente da Binance desta vez.
Os atacantes se prepararam com 36 horas de antecedência, assinaram 50 autorizações EIP-7702 — um novo recurso da Ethereum que permite a uma carteira 'alugar' temporariamente um programa — e, em seguida, fizeram com que a carteira quente da Binance transferisse os fundos por conta própria; tudo em 40 minutos, em 10 redes. A conclusão de uma empresa de segurança é: é muito provável que já tivessem violado o sistema de assinatura da Binance.
Valor envolvido nos crimes desta organização
Doze casos mais famosos: 9,7 bilhões de dólares.
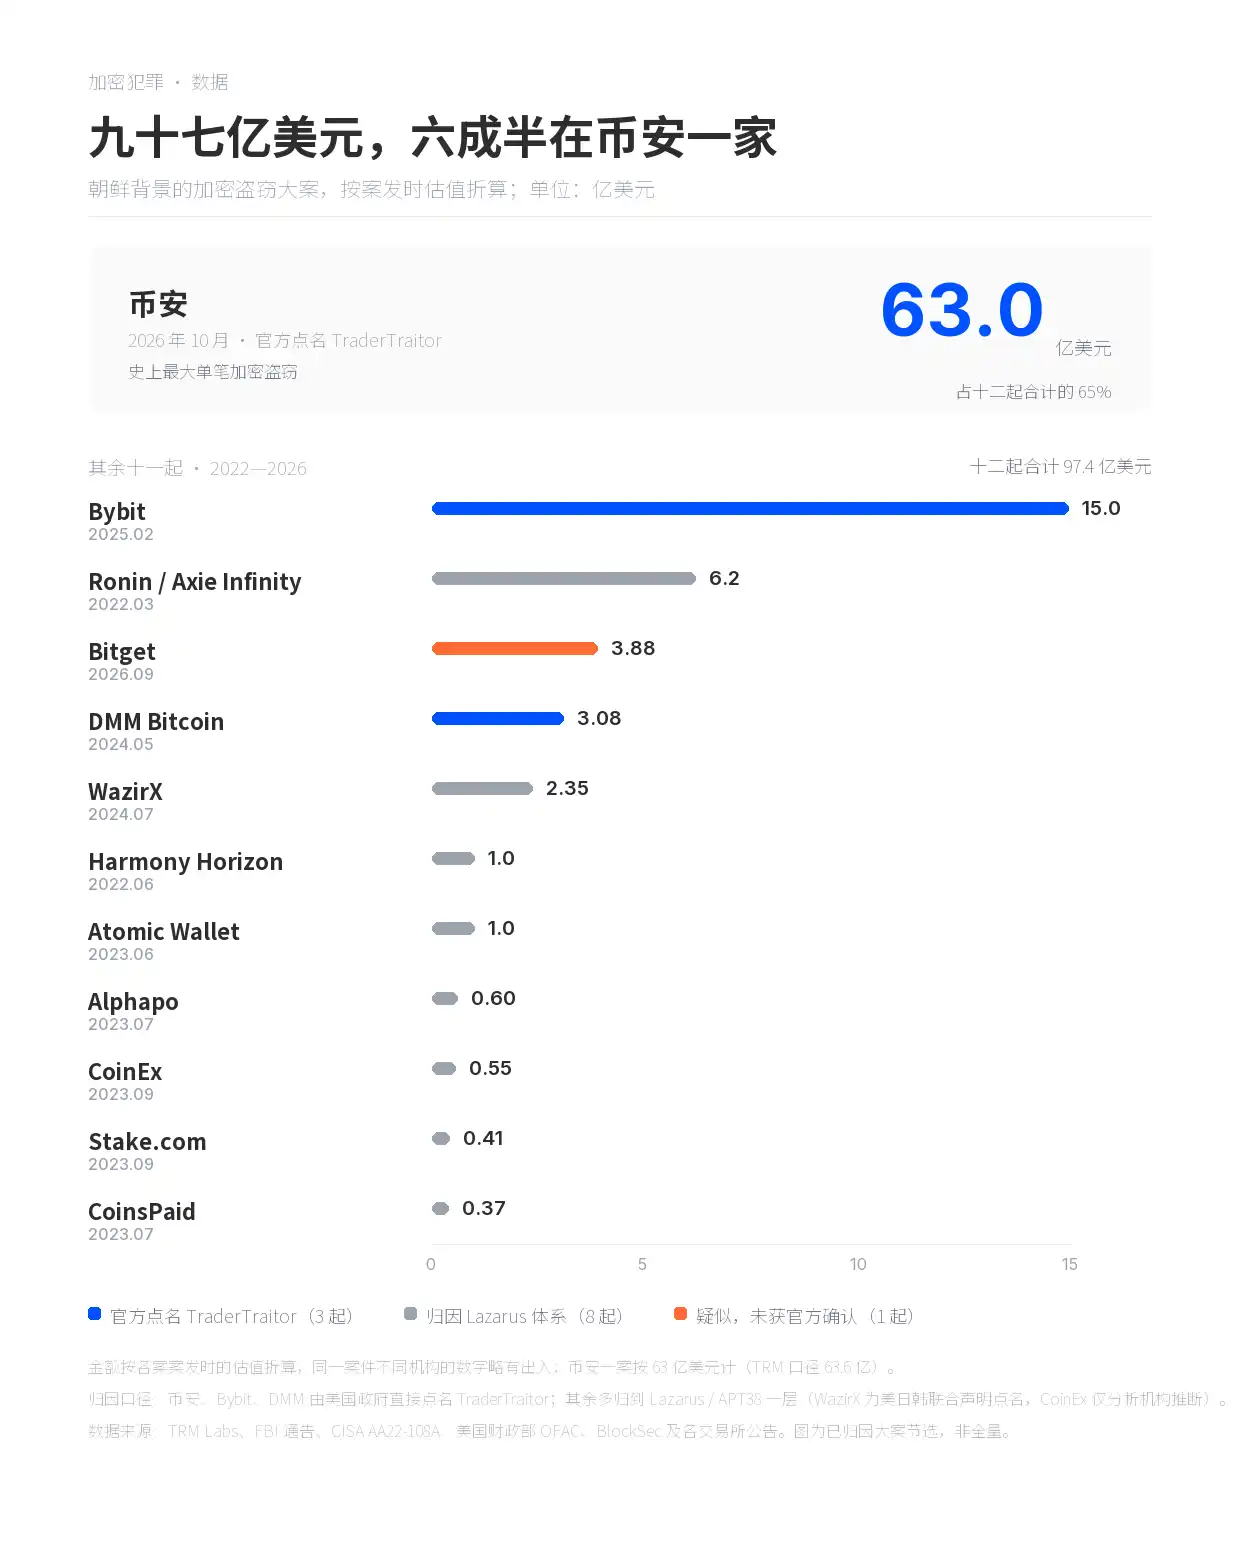
Apenas a Binance responde por 6,3 bilhões de dólares. Os outros onze casos, entre 2022 e 2026, somam 3,44 bilhões de dólares no total.
Bybit: 1,5 bilhão de dólares (frontend adulterado); Ronin: 620 milhões de dólares (recrutamento fraudulento); Bitget: 388 milhões de dólares (instruções falsas de saque inseridas no sistema de carteira).
DMM: 308 milhões de dólares; WazirX: 235 milhões de dólares; Harmony e Atomic: 100 milhões de dólares cada; Alphapo: 60 milhões de dólares; CoinEx: 55 milhões de dólares; Stake: 41 milhões de dólares; CoinsPaid: 37 milhões de dólares.
No quadro, apenas Binance, Bybit e DMM foram nomeados diretamente como TraderTraitor pelo governo dos EUA. Ronin, Harmony, Stake, Alphapo, CoinsPaid e Atomic foram atribuídos pela FBI ao Lazarus/APT38; WazirX foi citado em comunicado conjunto dos EUA, Japão e Coreia do Sul em janeiro de 2025; CoinEx foi identificado apenas por análises on-chain. O caso Bitget foi suspeito por várias instituições de estar ligado ao TraderTraitor, mas nenhuma fez uma atribuição formal.
Segundo estatísticas da TRM, a Coreia do Norte realizou cem casos desde 2017, totalizando cerca de 12,8 bilhões de dólares; 7,4 bilhões de dólares até o momento em 2026; 85% de todo o roubo global de ativos cripto em 2026 é atribuído à Coreia do Norte. Esta tabela mostra apenas doze desses casos.
Pessoas identificáveis
Há mais de um hacker norte-coreano nomeado por autoridades norte-americanas, cujas fotos foram divulgadas. Park Jin Hyok, Jon Chang Hyok e Kim Il constavam da acusação de fevereiro de 2021; em 2024, Rim Jong Hyok foi incluído, com recompensa de 10 milhões de dólares.
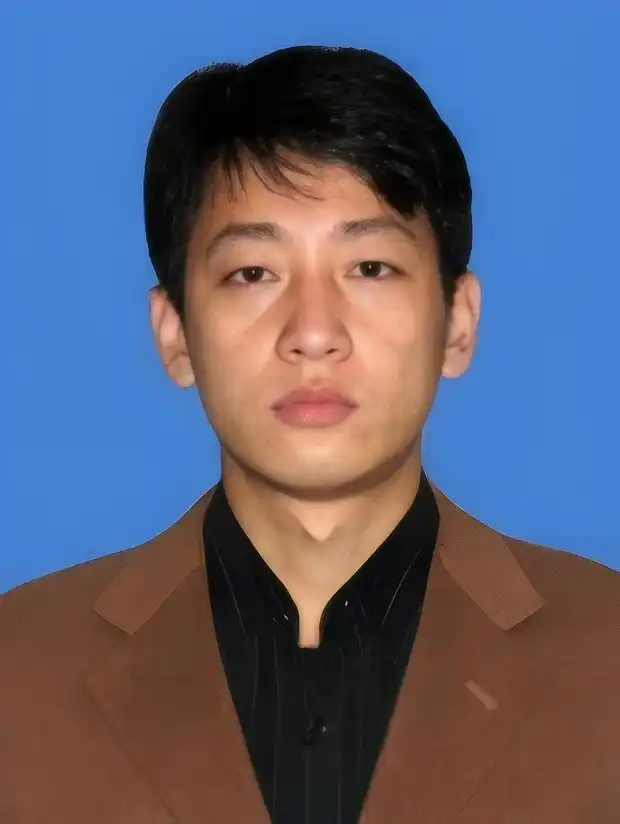
Park Jin Hyok, procurado pelo FBI
Park Jin Hyok foi um dos primeiros acusados: em junho de 2018, o Departamento de Justiça dos EUA apresentou acusações criminais contra ele, e a acusação foi tornada pública em setembro do mesmo ano. Nela, afirmava-se sua participação na conspiração que incluiu o ataque à Sony Pictures em 2014, o WannaCry em 2017 e a transferência de 81 milhões de dólares do banco central de Bangladesh em 2016. Ele permanece foragido e nunca compareceu em tribunal.
Rastreamento da invasão da Binance
A Binance cobriu cerca de 90% das perdas com recursos próprios, o fundo SAFU e o fundo de seguro de futuros; os 10% restantes estão em tokens ilíquidos; todas as perdas são suportadas pela empresa, não pelos usuários.
Até 1º de novembro, aproximadamente 2,7 bilhões de dólares (cerca de 42%) foram congelados por emissores de stablecoins e pelo Conselho de Segurança do Arbitrum. Os atacantes ainda detêm 420.000 ETH e 18.270 BTC, avaliados em cerca de 2,4 bilhões de dólares.
O roteiro de lavagem de dinheiro continua o habitual: pontes cross-chain para trocar de cadeias, serviços como THORChain para trocas de moedas, misturadores para agrupar e dispersar moedas de muitas pessoas e, por fim, negociação fora de exchanges.
Houve alguns contratempos desta vez. Recentemente, a THORChain atrasou acidentalmente o processo de lavagem dos fundos roubados da Binance devido a uma reorganização da cadeia Ethereum. Essa reorganização fez com que a THORChain emitisse erroneamente um reembolso duplicado a um usuário que depositara 10 ETH, o que, por sua vez, acionou uma pausa de emergência do protocolo, impedindo temporariamente todos os usuários de realizar trocas cross-chain — inclusive os lavadores de dinheiro ligados a grupos de hackers norte-coreanos.
Na última vez, os fundos roubados da Bitget passaram pela THORChain, que não os congelou em absoluto, alegando que descentralização impede seu congelamento — mas não foi isso que disseram quando eles mesmos sofreram um ataque anteriormente. Quando a THORChain retomar seus serviços, caso os fundos roubados da Binance desta vez passem novamente por ela, não está claro qual desculpa usarão para nos afastar.


