A Ilusão de Segurança na Indústria de Criptomoedas à Luz do Roubo na Binance: Congelamento, Indenização e Centralização
 Tapbit Wire
Na madrugada de 30 de outubro, horário de Pequim, a Binance foi atacada por hackers, e ativos de várias carteiras quentes em diversas blockchains foram transferidos sucessivamente. No mesmo dia, a Binance confirmou que o impacto total desse incidente de segurança foi de aproximadamente US$ 6,3 bilhões, com cerca de US$ 3 bilhões congelados na blockchain, comprometendo-se a cobrir todas as perdas com o fundo SAFU e recursos próprios da empresa.
Com base no valor no momento do roubo, trata-se do maior roubo já registrado na indústria de criptomoedas, cerca de quatro vezes o valor roubado no caso de roubo da Bybit em 2025. Após a notícia, o Bitcoin caiu brevemente abaixo de US$ 77.000 e o BNB despencou quase 10%.
Além dos US$ 3 bilhões já congelados, para onde foram os demais ativos? A Binance afirmou que se tratou de um ataque complexo; como os invasores manipularam o sistema de assinaturas da exchange para seu uso? O que significa, em termos de custo, a promessa de indenização integral?
1. 50 Autorizações Pré-assinadas, 3 Minutos e 24 Segundos para Esvaziar a Carteira Quente Principal da Binance
O processo de saída de fundos na noite do ataque foi compilado pela ChainCatcher no artigo “Revisando Todo o Processo do Roubo de US$ 5,6 Bilhões da Binance; He Yi Afirma que Todas as Perdas Serão Cobertas”. Análises subsequentes de partes interessadas adicionaram mais detalhes sobre o ataque.
Segundo análise do cofundador da Cobo, Shen Yu, os invasores haviam preparado previamente uma lista de transferência abrangendo 64 tokens e realizaram dois testes com uma carteira de teste, sendo o último cerca de três horas e meia antes do ataque real. Yu Xian, fundador da Slow Mist, afirmou que as operações do hacker foram um tanto rudimentares, mas que houve preparação suficiente antes da ação.
Segundo estatísticas da TRM Labs, as primeiras carteiras a terem fundos transferidos foram cinco carteiras no XRP Ledger, às 4h05, cerca de 20 minutos antes das grandes transferências na Ethereum. Em seguida, carteiras nas blockchains Solana, Bitcoin, Tron e outras foram sucessivamente esvaziadas, envolvendo ao todo dez blockchains.
Na Ethereum, tanto Shen Yu quanto a empresa de segurança Blockaid analisaram que os invasores transmitiram uma transação contendo 50 autorizações às 4h20, visando a carteira quente Binance 14.
Usando o mecanismo EIP-7702, carteiras comuns podem delegar direitos de execução a um contrato inteligente ao assinar autorizações, mas cada autorização é válida apenas para o número de sequência da transação no momento.
Como a carteira Binance 14 processava continuamente saques de usuários, o número de sequência mudava constantemente. Os invasores haviam preparado antecipadamente 50 assinaturas consecutivas para números de sequência, uma das quais acertou, e, 3 minutos e 24 segundos depois, os ativos da carteira foram transferidos de uma só vez.
Após isso, a delegação permaneceu válida; assim que novos fundos entravam na carteira, eram imediatamente retirados novamente. A última transferência registrada pela TRM Labs ocorreu às 7h56. À medida que os ativos deixavam a carteira da Binance, começou também uma corrida entre congelamento e transferência.
2. Cerca de US$ 3 Bilhões Congelados, 18.000 BTC Ainda Nas Mãos dos Hackers
Os emissores de stablecoins agiram primeiro. 37 minutos após a transferência principal, a Tether congelou mais de 970 milhões de USDT na carteira receptora principal. O CEO da Tether, Paolo Ardoino, afirmou posteriormente que mais de 1,56 bilhão de USDT relacionados a este incidente haviam sido congelados.
O CEO da Circle, Jeremy Allaire, também afirmou que a Circle havia congelado mais de 800 milhões de USDC. A Ripple congelou 40,54 milhões de RLUSD, e a World Liberty Financial também congelou USD1 relacionados.
Segundo estatísticas on-chain, dos cerca de US$ 3,75 bilhões em ativos transferidos na Ethereum, aproximadamente US$ 2,4 bilhões foram congelados; dos cerca de US$ 630 milhões transferidos na Tron, cerca de US$ 380 milhões foram congelados.
Os invasores claramente anteciparam essa reação. Shen Yu destacou que, durante o ataque, eles trocaram parte dos USDT e outros ativos passíveis de congelamento por ETH para evitar o congelamento pelos emissores. Segundo a TRM Labs, os invasores venderam cerca de 325 milhões de USDT para market makers com desconto superior a 10%, trocando-os por cerca de 122.000 ETH.
A plataforma de análise em cadeia Lookonchain monitorou que os invasores também venderam sete tokens, incluindo UNI, ENA e PEPE, obtendo coletivamente cerca de 70.000 ETH. O analista em cadeia Yu Jin lamentou que o único vencedor neste mercado é o hacker.
Segundo estatísticas da Arkham, emissores congelaram cerca de US$ 2,8 bilhões, enquanto os ativos que os hackers ainda podem transferir totalizam cerca de US$ 2,9 bilhões, principalmente 496.000 ETH em dez endereços e 18.270,2 BTC em 19 endereços sem movimentação desde as 4h48.
O ETH começou a ser transferido; segundo a plataforma de monitoramento em cadeia Onchain Lens, os invasores transferiram mais de 17.000 ETH para um novo endereço na tarde do dia 30.
Quanto à identidade dos invasores, a TRM Labs os atribuiu, com alta confiança, ao grupo norte-coreano TraderTraitor, anteriormente identificado pelo FBI como mentor do caso Bybit.
O investigador em cadeia ZachXBT apontou que os invasores poderiam ser o grupo norte-coreano Lazarus e descobriu que fundos roubados da Binance e do caso Bitget de setembro fluíram para o mesmo endereço via THORChain e foram misturados.
Yu Xian, fundador da Slow Mist, também afirmou que os fundos do hacker da Binance estavam vinculados ao endereço do hacker do caso Phemex de início de 2025, que envolvia hackers norte-coreanos.
No entanto, a TRM Labs observou que, desta vez, os invasores usaram principalmente exchanges de market makers e protocolos de empréstimo para transferir fundos, diferentemente do amplo uso de pontes entre blockchains no caso Bybit.
3. Binance promete indenização integral; investigação ainda em andamento
Após detectar as transferências anômalas, a Binance afirmou inicialmente ter notado relatos sobre possíveis problemas de segurança, mas ainda não confirmara se os fundos dos usuários haviam sido afetados.
Por volta das 5h52, a Binance informou que alguns saques de usuários haviam sido bloqueados por erros técnicos.
Cerca de 20 minutos depois, o comunicado oficial declarou que os saques retomariam após a resolução completa dos problemas de segurança, e o trading Binance Alpha foi suspenso.
Por volta das 8h, He Yi, cofundador da Binance, afirmou que a empresa arcaria com todas as perdas roubadas.
Por volta das 8h30, a Binance anunciou a suspensão de todos os depósitos e saques.
Às 10h23, a Binance divulgou resultados preliminares da investigação, indicando que o incidente pode envolver a invasão do laptop de um engenheiro DevOps, permitindo ao atacante acessar um contêiner de serviço e submeter transações não autorizadas de saque. Até agora, não há evidência de vazamento de chaves privadas de carteiras.
À medida que a investigação avançava, às 12h36, a Binance informou que os depósitos operavam normalmente e que os saques seriam retomados em até 48 horas após modificações de segurança, indicando que o incidente teve múltiplas causas, com o computador invadido como possível ponto de entrada.
Às 16h56, a Binance afirmou que investigações adicionais revelaram mais pontos de intrusão, indicando um ataque complexo.
A gerente da comunidade chinesa da Binance, sisi, explicou que a invasão do computador do funcionário foi apenas o ponto inicial do ataque, sem situação em que um engenheiro específico pudesse transferir fundos com um único clique. O co-CEO Richard Teng afirmou que a investigação não responsabiliza nenhum indivíduo.
Vale destacar que, três dias antes do incidente, a Binance havia anunciado que sua equipe de segurança identificara e bloqueara diversos ataques relacionados à Coreia do Norte na semana anterior, alertando que hackers norte-coreanos induziam alvos a executar programas maliciosos por meio de entrevistas falsas de emprego e testes de código.
Quanto à indenização, a Binance afirmou que cobrirá todas as perdas com o fundo SAFU e recursos próprios da empresa, divulgando nova prova de reservas após as correções. CZ declarou que as perdas são de aproximadamente US$ 6 bilhões, dos quais US$ 3 bilhões foram congelados, o fundo SAFU é de cerca de US$ 1 bilhão e a lacuna restante é de cerca de US$ 2 bilhões.
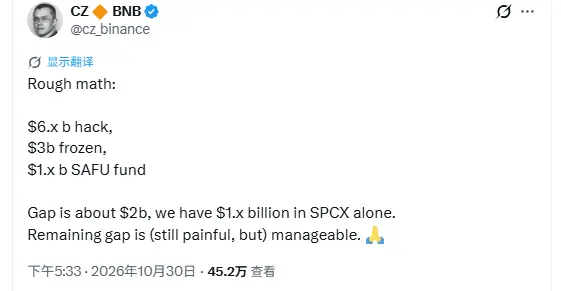
Ele afirmou que a Binance investiu US$ 500 milhões quando Musk adquiriu o Twitter, e as ações da SpaceX detidas como resultado valem agora mais de US$ 1 bilhão, o que pode cobrir grande parte da lacuna restante, embora a parte remanescente ainda seja dolorosa, mas administrável.
He Yi respondeu posteriormente que a receita anual da empresa é suficiente para cobrir as perdas, não havendo, portanto, necessidade de vender ações da SpaceX por enquanto.
Anteriormente, o blogueiro de criptomoedas Crypto Brave estimou, com base em avaliações externas de receita anual de US$ 16 a US$ 17 bilhões da Forbes e outras fontes, que a Binance poderia recuperar as perdas em menos de um ano.
4. BTC roubado dificilmente gera pressão de venda; impacto da suspensão de saques é maior
Após a divulgação da notícia, o mercado de criptomoedas caiu geralmente. Dados indicam que, uma hora após o ataque, ocorreram liquidações de US$ 627,7 milhões em toda a rede, das quais US$ 606,6 milhões corresponderam a posições longas, com a Binance sozinha representando US$ 344,8 milhões.
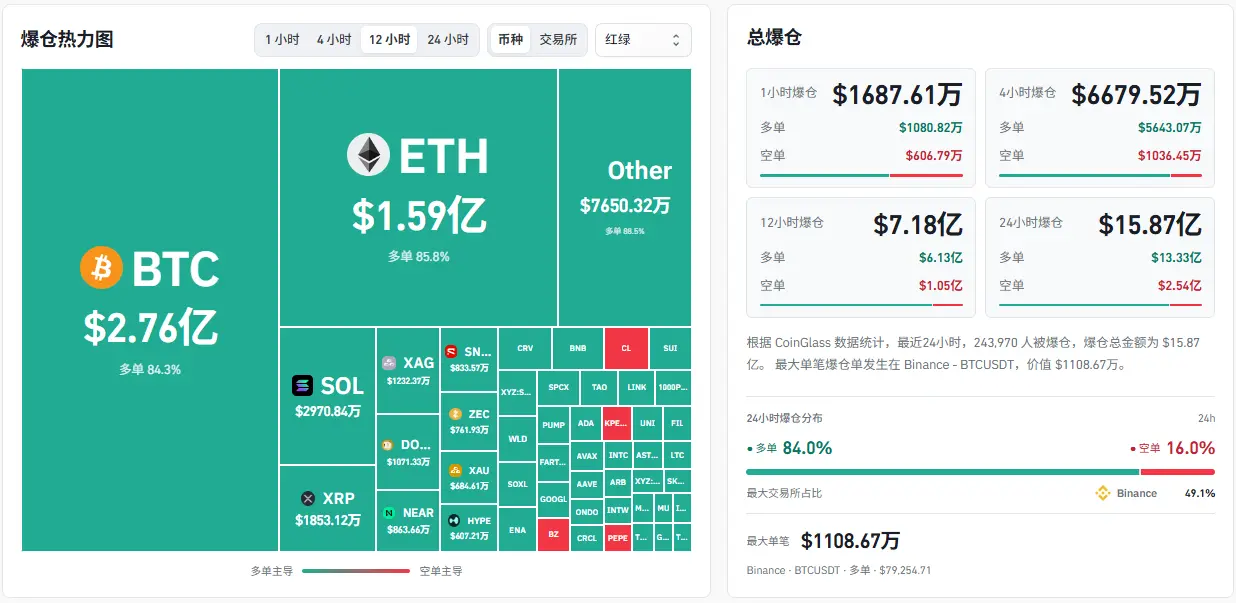
Com 18.000 BTC nas mãos dos hackers, a preocupação mais direta do mercado é a pressão de venda. O analista de criptomoedas Benson Sun acredita que essa parcela de BTC dificilmente se transformará efetivamente em pressão de venda. Não há misturador grande com liquidez suficiente, como o Tornado Cash, na rede Bitcoin, e os endereços envolvidos serão marcados pelas principais exchanges e empresas de análise on-chain. Dividir endereços e misturar moedas é um projeto que leva anos, seguido ainda pela necessidade de vender com desconto por meio de transações OTC. Em sua visão, o BTC roubado parece bearish, mas, na realidade, equivale a um bloqueio disfarçado.
O KOL de criptomoedas Australian Lion também mencionou que serviços de mixagem de Bitcoin, como ChipMixer, Bitcoin Fog e Samourai, foram encerrados ou processados nos últimos anos. A maioria das exchanges centralizadas também implementou KYC rigoroso e cooperará no congelamento de fundos. Em 2016, a Bitfinex foi hackeada em cerca de 120.000 BTC, e o hacker lavou apenas uma pequena parcela. Seis anos depois, as autoridades norte-americanas recuperaram cerca de 94.000 BTC.
Bobby Lee, fundador da empresa de armazenamento cripto Ballet, afirmou que é muito provável que esses Bitcoins não sejam recuperados. Para a Binance, é impossível recuperá-los, e para o hacker, também é difícil vendê-los; assim, essa parcela de BTC pode permanecer inativa na blockchain por muito tempo.
A situação com o ETH é diferente. Benson Sun destacou que grande volume de tokens ERC-20 foi trocado por ETH e então enviado ao Tornado Cash, tornando seu rastreamento extremamente difícil. A pressão de mercado real potencial estimada é de vários bilhões de dólares.
As altcoins caíram ainda mais, com tokens como Solana e XRP registrando quedas superiores às do Bitcoin e Ethereum. O KOL Seven Research acredita que isso está diretamente ligado à suspensão de saques. A maioria dos market makers e instituições quantitativas do setor mantém suas contas marginais principais na Binance, e muitas realizam arbitragem entre exchanges ou hedge. Ao suspender saques, a Binance trava imediatamente sua cadeia de financiamento. À medida que o mercado continua oscilando, elas não conseguem retirar fundos da Binance para reforçar margens em outras plataformas e são forçadas a liquidar posições em outras exchanges e on-chain para obter liquidez.
Seven Research também mencionou que muitas exchanges de segunda e terceira linha, plataformas de gestão patrimonial e tesourarias de projetos concentram seus fundos nas contas institucionais da Binance. Se a suspensão de saques durar mais tempo, essas plataformas podem enfrentar uma corrida bancária.
Algumas instituições já começaram a agir. Amanda He, diretora de investimentos da ChainUp Investment, disse à Reuters que venderam todas as suas posições na Binance, transferindo primeiro o possível e vendendo o restante para stablecoins.
Quanto à perspectiva de mercado, o trader de criptomoedas Bonk Guy afirmou que não acredita que o mercado tenha escapado do perigo. Ele relembrou a massiva liquidação de 11 de outubro do ano passado, quando muitos achavam que o fundo viria imediatamente, mas o mercado enfrentou um longo período de estagnação. Por isso, recomenda cautela ao tentar identificar fundos e alerta contra uma segunda queda.
Investidores também lamentam que ganhar dinheiro no mercado de criptomoedas está se tornando cada vez mais difícil, e preservar o capital com segurança é ainda mais desafiador.
V. A chave privada está segura, mas o processo de assinatura foi comprometido
Além das flutuações de preço, o que tornou o setor mais vigilante quanto a este incidente são as questões de segurança que ele expôs.
A Binance afirma que nenhuma fuga de chave privada foi detectada, e o atacante aparentemente não precisou da chave privada. A TRM Labs observou que as carteiras de onde os ativos foram transferidos estão distribuídas por dez blockchains, com diferentes tipos de chaves e esquemas de assinatura, mas todas geraram assinaturas válidas para o atacante em cerca de meia hora.
A explicação mais provável é que o atacante obteve a capacidade de fazer com que o sistema de assinatura de carteiras quentes da Binance assinasse transações conforme sua vontade.
As 50 autorizações foram pré-assinadas em lote, indicando que esse acesso pode ter um limite de tempo ou exigir solicitações de assinaturas por meio de determinado sistema.
Ido Ben-Natan, CEO da empresa de segurança Blockaid, também acredita que isso se assemelha a uma violação da infraestrutura de assinatura, sem vazamento efetivo da chave privada. Shen Yu também considera que o problema central pode residir no processo de assinatura. Atualmente, nenhuma vulnerabilidade em contratos foi identificada, e ainda cabe à Binance confirmar se houve vazamento de chave privada ou exploração do sistema de assinatura.
No entanto, 23pds, diretor de segurança da informação da Slow Mist, inclina-se mais para a hipótese de vazamento de chave privada. A Seven Research também acredita que o fato de o atacante ter esvaziado outra carteira inteligente da Binance indica que a chave privada principal pode ter caído nas mãos do hacker.
As discussões setoriais rapidamente migraram para a defesa. Xu Mingxing, fundador da OKX, afirmou que a segurança não deve se tornar um campo de competição comercial. Ele sugeriu que saques expressivos para endereços não verificados e transações que concedam permissões a contratos inteligentes devem ter verificações adicionais e atrasos de segurança, aplicados diretamente na camada de assinatura criptográfica — impedindo assim qualquer contorno mesmo que o sistema de gerenciamento da carteira seja comprometido. Também defendeu a criação de um mecanismo setorial de colaboração para congelar, quando necessário, ativos roubados suspeitos por via judicial.
Han Lin, fundador da Gate, compartilhou uma solução de cofre em que a chave privada é dividida em três fragmentos via MPC, guardados pelo dispositivo do usuário, pela Gate e por uma instituição terceira de recuperação de desastres. As transferências de ativos têm um atraso de 48 horas, durante o qual o usuário pode congelá-las a qualquer momento.
Vale mencionar que, poucas horas antes do incidente, a Microsoft divulgou um relatório avaliando o nível de uso de IA por oito grupos de hackers norte-coreanos, três dos quais já integraram IA em seus processos diários de ataque. Contudo, ainda não foi confirmado se a IA foi utilizada neste ataque.
Yishi, fundador da empresa de carteiras físicas OneKey, acredita que nem a Bybit nem a Binance tiveram suas chaves privadas roubadas diretamente; o atacante violou o processo de aprovação de transações, e esse tipo de risco também existe em armazenamento frio.
Yishi citou o maior ETF de Bitcoin do mundo, IBIT, como exemplo. Segundo estimativas da CoinGlass, o IBIT detém atualmente cerca de 760.000 BTC, custodiados principalmente pela Coinbase. Embora a BlackRock planeje adicionar a Anchorage Digital como custodiante adicional em 2025, não há planos de transferência conforme o último relatório trimestral. O seguro contra crimes comerciais de US$ 320 milhões divulgado pela Coinbase é compartilhado por todos os seus clientes, cobrindo menos de 1% com base na escala atual do IBIT.
Se ocorrer um roubo significativo e os ativos não puderem ser recuperados ou indenizados adequadamente, as perdas poderão recair sobre os detentores do ETF. Há suspeitas de que o IBIT tenha se tornado alvo do ataque.
Enquanto isso, recursos estão fluindo para o IBIT. Du Jun, co-fundador da Huobi, afirmou que escritórios familiares para os quais configurou BTC há anos, após sofrerem ataques a exchanges e incidentes de segurança na cadeia de suprimentos de carteiras frias, converteram todo seu BTC em IBIT — alguns até vendendo moedas diretamente para comprar ouro físico. Alguns investidores em cripto acreditam que manter Bitcoin à vista é uma opção mais confiável.
VI. A controvérsia sobre direitos de congelamento ressurge, e os limites da intervenção em cadeia estão sob escrutínio
Quando tanto a chave privada quanto o processo podem estar comprometidos, o congelamento em cadeia tornou-se um meio importante de recuperação de ativos.
Na manhã do dia 30, às 8h19, a Arbitrum divulgou um comunicado informando que seu comitê de segurança tomou medidas emergenciais para transferir 74.559.805 ARB e 8.425 ETH de um endereço relacionado ao ataque à Binance na Arbitrum One para uma carteira intermediária congelada, avaliada em cerca de US$ 30 milhões.
Esses ativos só podem ser operados futuramente pelo comitê de segurança ou acessados mediante votação governamental do Arbitrum DAO.
Alguns analistas observaram que o comitê de segurança atualizou temporariamente um contrato de sistema para executar a transferência em nome do endereço do atacante, restaurando depois a implementação original — tudo sem exigir a assinatura do atacante.
Segundo a carta constitutiva da Arbitrum, tais ações emergenciais exigem aprovação de pelo menos 9 dos 12 membros do comitê. Em abril deste ano, a Arbitrum congelou 30.766 ETH no caso de roubo da KelpDAO da mesma forma, ambas as vezes visando fundos atribuídos à Coreia do Norte.
O analista em cadeia Yu Jin brincou dizendo que o hacker talvez não esperasse que a Arbitrum pudesse transferir dinheiro diretamente de sua carteira. O próprio ato de congelamento gerou novos debates.
Os defensores consideram justificável congelar os ativos do hacker. O analista de cripto yyy afirmou que o propósito da descentralização é combater o poder e servir ao público. Se meios centralizados forem usados para ajudar o público, isso é louvável — e congelar os ativos do hacker enquadra-se nessa categoria.
Os céticos concentram-se principalmente nos limites do poder. O pesquisador em cripto CyberSatoshi afirma que o ETH na rede principal da Ethereum é imutável, mas os saldos em Rollup são gerenciados por uma multisig 12-de-9, e a soberania dos ativos em L2 depende das chaves administrativas que controlam a ponte entre cadeias. Alguns analistas também questionaram em quais circunstâncias a governança blockchain deveria ter poder para transferir forçadamente ativos sem a assinatura do proprietário — o que ainda exige limites mais claros.
Após o congelamento, a questão de quem detém os ativos também é um dilema. O ETH congelado no caso da KelpDAO estava inicialmente previsto para compensar usuários afetados, mas, no início de maio, um grupo de credores com sentenças de terrorismo contra a Coreia do Norte — ainda não indenizados — pediu uma ordem restritiva em um tribunal norte-americano, alegando que esse ETH pertence a bens da Coreia do Norte. Em 8 de maio, o tribunal federal do Distrito Sul de Nova York autorizou o Arbitrum DAO a votar para transferir os ativos para a Aave LLC, mas a ordem restritiva foi transferida junto com os ativos, e o tribunal reservou sua decisão sobre a disputa central.
No momento da publicação, os saques da Binance ainda não foram retomados e devem reiniciar em 1º de novembro, conforme cronograma oficial. Quando será divulgado o comprovante de reservas e o relatório técnico de revisão, quando os BTC e ETH remanescentes começarão a ser movimentados e como os cerca de US$ 3 bilhões em ativos congelados serão finalmente alocados ainda dependem de desenvolvimentos futuros.


